O conselho habitual sobre software de portal cativo começa pelo ecrã errado: escolha uma página de login personalizada com a marca, adicione autenticação pelas redes sociais e ligue o seu CRM. Em vez disso, comece por aquilo a que um dispositivo de convidado consegue aceder antes de qualquer pessoa iniciar sessão. Uma página de boas-vindas apelativa não resolverá uma rede de funcionários exposta, uma ligação sem fios não encriptada ou permissões de marketing associadas obrigatoriamente ao acesso à internet.
Para os operadores de espaços no Reino Unido, a escolha certa combina um processo de integração viável com uma política de rede aplicável e uma recolha de dados proporcional. Avalie o software pela sua integração com o seu controlador, pelo seu comportamento em caso de falha e pelas evidências que pode recolher durante um projeto-piloto. Conceba a página após tomar essas decisões.
Resumo das opções de portal cativo
Existem cinco modelos de implementação a considerar. Quatro alojam um portal convencional num determinado local; o quinto, o acesso baseado em identidade, pode eliminar por completo as autenticações repetidas no navegador. Cada um altera quem opera a autenticação, onde as informações dos visitantes são processadas e quanta manutenção a sua equipa herda.
Comparativo de modelos de implementação de portal cativo
| Modelo | Onde o portal é executado | Quem o mantém | Adequação típica |
|---|---|---|---|
| Portal na nuvem alojado | Nuvem do fornecedor, acedida através do controlador do local | Fornecedor | Cadeias com vários locais que necessitam de implementação rápida e analítica centralizada |
| Portal nativo do controlador | Controlador sem fios ou ponto de acesso | TI do local | Instalações num único local com um controlador existente |
| Gateway ou dispositivo no local (on-premise) | Servidor local ou firewall no local | TI do local | Locais que devem manter os dados de visitantes nas instalações |
| Portal de código aberto alojado pelo próprio | Servidor gerido pelo operador | Operador ou integrador | Equipas técnicas com capacidade para aplicar correções e resolver problemas |
| Acesso baseado na identidade (Passpoint, OpenRoaming) | Identidade na nuvem ou infraestrutura RADIUS | Fornecedor e prestador de serviços de identidade | Visitantes frequentes e dispositivos geridos de colaboradores |
A nuvem alojada troca o controlo da infraestrutura pela velocidade de implementação. Os modelos centrais e os relatórios adaptam-se a cadeias de estabelecimentos, mas deve examinar a localização dos dados, as dependências dos controladores e o que acontece quando o serviço na nuvem fica inacessível.
Um portal nativo do controlador evita a utilização de outra plataforma de gestão. É um ponto de partida sensato quando o controlador existente já disponibiliza os métodos de acesso e os controlos de sessão de que necessita. Os seus limites tornam-se habitualmente evidentes quando diferentes locais necessitam de percursos coerentes ou de relatórios consolidados.
A propriedade é mais importante do que as etiquetas de alojamento
Um gateway local pode manter os registos dos visitantes localmente, desde que o seu registo de atividades, cópias de segurança e integrações estejam configurados em conformidade. A sua equipa fica então responsável pela aplicação de correções, certificados, capacidade e recuperação. O software de código aberto alojado autonomamente oferece um controlo semelhante, mas uma licença gratuita não disponibiliza um técnico para resposta a incidentes.
Um portal convencional apresenta tipicamente os termos, recolhe a identificação exigida pela política de acesso, autoriza a sessão e redireciona o visitante. A aceitação dos termos não é prova de identidade, e o redirecionamento não é prova de que o controlador aplicou a política correta.
O acesso baseado na identidade altera esse percurso. A questão operacional importante passa a ser quem emite, mantém e revoga as credenciais de acesso, e não quem edita a página inicial.
Regra de aquisição: Escolha o modelo cuja falha a sua equipa consiga diagnosticar e recuperar, e não aquele com a lista de funcionalidades mais longa.
Antes de selecionar o software de portal cativo, registe por escrito:
- Os seus locais: Identifique políticas partilhadas e exceções locais genuínas.
- Os seus controladores: Registe modelos, firmware e acordos de gestão.
- O seu responsável pelo suporte: Nomeie quem responde quando os visitantes se conseguem associar, mas não conseguem aceder à internet.
Onde um Portal Cativo O Deixa Exposto
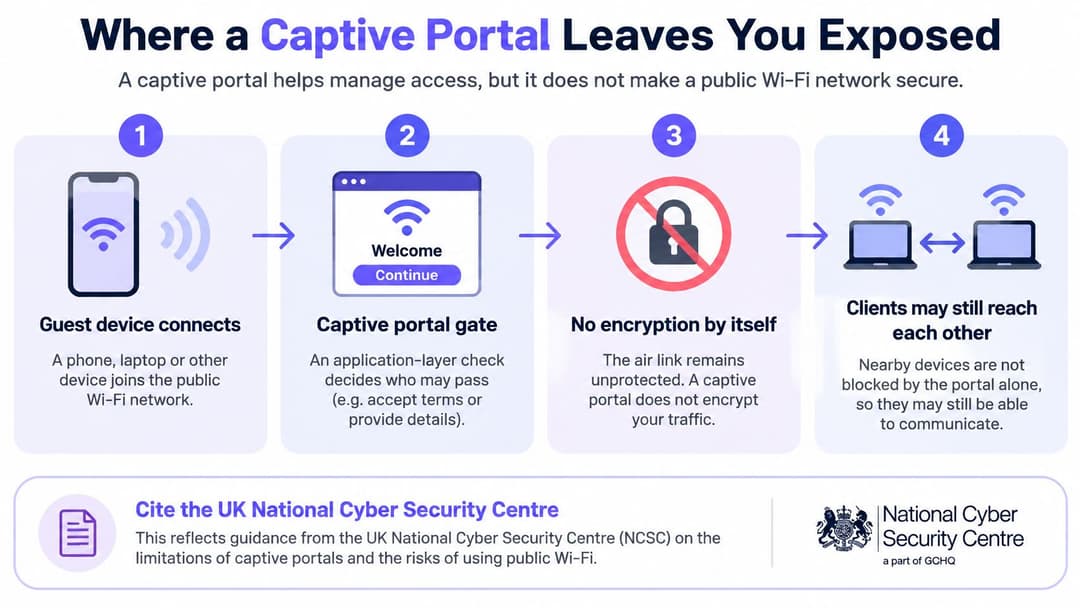
Um portal cativo é um gate na camada de aplicação, não um mecanismo de encriptação. Decide se uma sessão pode prosseguir. Não protege, por si só, a ligação de rádio nem impede que clientes vizinhos comuniquem entre si.
O guia inteligente de WiFi da Purple destaca o aviso do National Cyber Security Centre do Reino Unido de que o WiFi público com portal cativo pode expor estações de trabalho de garantia privilegiada através de um caminho não protegido para um serviço de autenticação local. Esses dispositivos precisam de controlo de compensação, e não de uma pressuposição de que a conclusão do acesso torna a ligação segura.
Restrinja o acesso antes de solicitar a identidade
Construa o caminho de acesso deliberadamente:
Crie uma VLAN de pré-autenticação restrita. Coloque os dispositivos não autenticados num local sem rota para as redes operacionais. Não os coloque num segmento geral de convidados fiando-se apenas no redirecionamento do navegador.
Permita apenas dependências de integração. Permita DHCP, DNS controlado e o endpoint do portal, juntamente com as dependências estritamente delimitadas exigidas pelo fluxo de autenticação escolhido. Exceções abrangentes de jardim murado (walled garden) podem fornecer acidentalmente acesso útil à internet antes da autorização.
Autentique através do serviço pretendido. Utilize o portal ou fornecedor de identidade adequado ao visitante. Verifique se um login falhado ou abandonado mantém o dispositivo restrito.
Aplique a política autorizada. Mova a sessão para a VLAN atribuída ou função equivalente, com regras de firewall explícitas e isolamento de clientes quando necessário. A autenticação bem-sucedida não deve conceder acesso a sistemas internos por predefinição.
Registe a transição. Registe o resultado da autenticação, o identificador da sessão e a atribuição da política. Estes registos devem permitir que um administrador distinga uma falha de login de uma falha de aplicação do controlador.
O erro comum é testar apenas se a página de entrada carrega. Uma página a funcionar perfeitamente pode estar à frente de uma rede pré-autenticação que ainda alcança impressoras, sub-redes de funcionários ou a administração do controlador.
Testar o caminho que um atacante utilizaria
Utilize um cliente novo sem autorização memorizada. Tente efetuar ligações a serviços internos representativos antes do início de sessão, após um início de sessão falhado e após a expiração da sessão; teste os dispositivos de visitantes vizinhos separadamente.
Para um MSP que esteja a rever riscos de interceção juntamente com estas verificações, as estratégias de prevenção de MITM para MSPs da monitorização GoSafe Dark Web fornecem um recurso de revisão complementar. Mantenha essa revisão separada da evidência de que a sua própria firewall e o seu controlador impõem o isolamento.
O critério de aceitação é inequívoco: um visitante não autenticado não pode ter acesso à sub-rede dos colaboradores, às impressoras ou à interface de gestão. Se conseguir aceder, interrompa a implementação e corrija a política de acesso.
Comparação de Encriptação e Controlos de Identidade
A encriptação e a identidade respondem a questões diferentes. A encriptação protege a comunicação através da ligação sem fios; a identidade estabelece que pessoa, conta ou dispositivo deve receber acesso. Um percurso de início de sessão conveniente pode não ter um bom desempenho em nenhum dos casos.
A visão geral pública de segurança de WiFi da SQ Magazine baseia-se na distinção da Jisc entre o OWE, que encripta tramas sem fios sem autenticação do utilizador, e o WPA3-Enterprise para autenticação empresarial. Utilize essa distinção ao comparar opções, em vez de tratar todos os métodos de acesso como um controlo de segurança equivalente.
Controlos de encriptação e identidade por opção de acesso
| Opção de acesso | Encripta a ligação sem fios | Identifica o utilizador | Credenciais do navegador expostas |
|---|---|---|---|
| Portal de clique direto aberto | Não | Não | Não |
| Portal aberto WiFi com OWE | Sim, encriptação por utilizador | Não | Não para clique direto |
| WPA3-Enterprise com 802.1X | Sim | Sim, por utilizador ou dispositivo | Não |
| Passpoint ou OpenRoaming | Sim | Sim, através do fornecedor de identidade | Não durante a autenticação automática de rede |
| Portal com e-mail ou início de sessão social | Apenas se a WLAN subjacente fornecer encriptação | Parcialmente, de acordo com a verificação | Sim, se for introduzida uma palavra-passe do fornecedor de identidade |
Um portal de clique direto aberto oferece um percurso curto, mas a aceitação dos termos não estabelece quem é o detentor do dispositivo. O OWE adiciona confidencialidade sem resolver essa lacuna de identificação.
WPA3-Enterprise com 802.1X suporta o acesso associado a uma pessoa ou dispositivo. O seu valor depende de uma autenticação devidamente configurada, da validação de servidores de confiança e de um ciclo de vida para credenciais ou certificados.
Passpoint e OpenRoaming suportam a ligação baseada em identidade através de um fornecedor. O registo inicial continua a necessitar de análise, mesmo quando as ligações subsequentes não exigem credenciais no navegador.
A recolha de e-mails não é necessariamente uma identidade verificada. No caso do início de sessão com redes sociais, distinga um redirecionamento legítimo para o fornecedor de um portal que pede aos visitantes para introduzirem a palavra-passe do fornecedor no próprio formulário do local. Rejeite a recolha desnecessária de palavras-passe.
Meça o cumprimento das normas, bem como a conveniência
Utilize a mesma mistura de clientes e condições de rede ao comparar fornecedores. Inclua dispositivos mais antigos e teste acessos simultâneos, e não apenas o portátil de um administrador numa rede vazia.
- Tempo médio de acesso: Meça desde a associação até ao acesso autorizado ao plano de dados, e não apenas a renderização da página.
- Taxa de falha na autenticação: Separe o abandono do utilizador, a rejeição de identidade e os erros do controlador.
- Sucesso da reautenticação em roaming: Desloque-se entre pontos de acesso enquanto mantém uma sessão ativa.
- Isolamento de pré-autenticação: Verifique os caminhos bloqueados, incluindo famílias de endereços alternativas.
- Latência de aplicação de políticas: Verifique com que rapidez o controlador aplica uma nova função sob procura concorrente.
Utilize o guia de segurança empresarial WiFi para enquadrar a revisão mais ampla da arquitetura e, em seguida, exija evidências de um projeto-piloto para a sua própria infraestrutura.
Uma ligação de navegador segura para a página de início de sessão não substitui a encriptação e os controlos de identidade na ligação sem fios.
Passpoint e OpenRoaming para Visitantes Recorrentes
Um visitante habitual não deveria ter de concluir o mesmo percurso no navegador em todas as visitas. O Passpoint permite que um dispositivo compatível e aprovisionado descubra e se autentique numa rede adequada automaticamente. O OpenRoaming alarga essa abordagem através de identidade federada em todas as redes participantes.
O benefício não é apenas menos cliques. Pode oferecer uma política de acesso repetível sem instruir os visitantes a introduzirem credenciais em qualquer página que apareça após a ligação ao WiFi. A visão geral pública de WiFi da Boldyn reforça a distinção subjacente: uma maior capacidade de conetividade não resolve problemas de integração fraca, segmentação ou exceções de dispositivos legados.
Os nossos métodos de ligação de WiFi para visitantes são o portal cativo, Passpoint e a aplicação The Purple. O Engage inclui todas as funcionalidades do Capture, além de percursos de acesso personalizados, comunicações personalizadas, análise avançada de WiFi, integrações completas, autenticação de perfis e Passpoint, e opções de serviços totalmente geridos. Avalie essas capacidades em relação a um percurso definido de visitante recorrente, e não como etiquetas de planos permutáveis.
Verifique a integração do controlador
A nossa plataforma agnóstica em relação ao hardware é executada em pontos de acesso que os locais já possuem. A compatibilidade continua a depender do suporte do controlador para RADIUS, alteração de autorização e walled-garden.
- RADIUS: Verifique as trocas de autenticação e contabilização, incluindo os atributos de política que o seu controlador cumpre.
- Alteração de autorização: Teste se uma sessão ativa pode ser desligada ou atribuída a uma política revista. Uma alteração de diretório só é útil se for acompanhada da devida aplicação.
- Walled garden: Permita as dependências de registo e autenticação sem permitir navegação não relacionada antes da autorização.
Para implementações destinadas a colaboradores, inclua o Entra ID, Google Workspace e o Okta na lista de verificação de integração, onde aplicável. Verifique o aprovisionamento e a revogação para a sua fonte de identidade escolhida, incluindo utilizadores desativados, membros removidos de grupos e dispositivos já ligados.
A nossa Passpoint visão geral é um ponto de partida útil para definir o percurso de ligação. A prova continua a ser um registo bem-sucedido, uma visita de regresso e um teste de revogação no seu controlador.
Mantenha uma alternativa deliberada
Alguns visitantes não terão um perfil ou dispositivo compatível. Forneça uma alternativa de portal claramente identificada com a sua própria política de convidados, em vez de enfraquecer a rede baseada em identidade para acomodar todas as exceções.
Por exemplo, um hotel pode oferecer a reconexão automática a visitantes habituais registados, enquanto direciona os visitantes de primeira viagem para um percurso de integração curto. Os equipamentos de conferência e os dispositivos mais antigos precisam de um percurso de suporte explícito e não de uma palavra-passe partilhada não documentada.
Antes de se comprometer, confirme o suporte do controlador, teste o walled garden e valide uma conta revogada. Inclua reinicializações do controlador e registos interrompidos para que a equipa da receção saiba o que fazer quando a ligação automática não for concluída.
Privacidade, Consentimento e Analítica ao Abrigo das Regras do Reino Unido
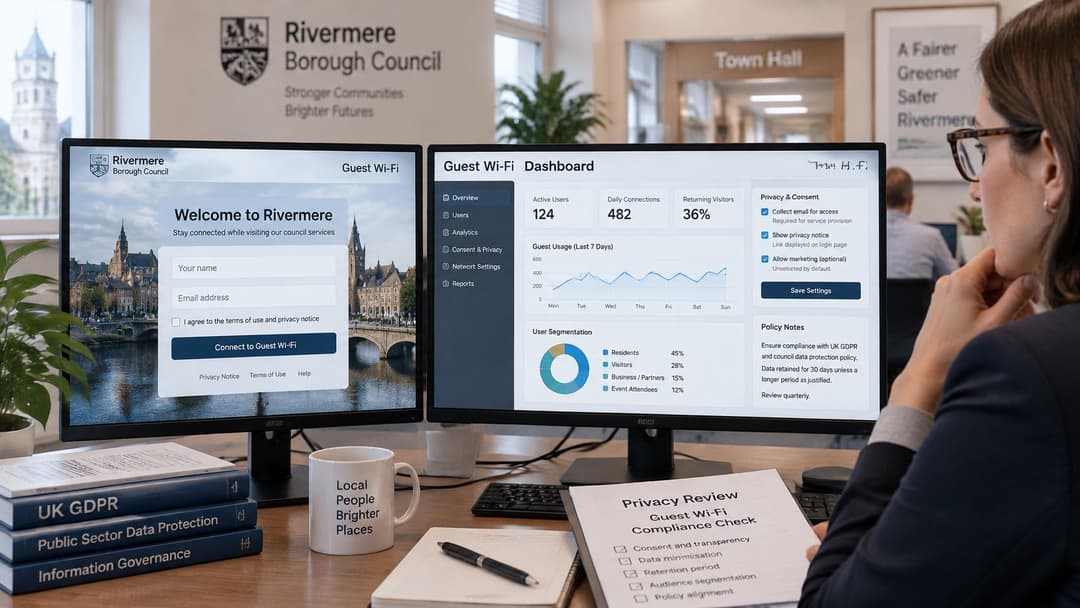
Um município que meça a utilização de WiFi e a afluência ao centro da cidade pode estar a monitorizar sistematicamente uma área de acesso público, o que pode exigir uma Avaliação de Impacto sobre a Proteção de Dados, conforme explicado no guia de contratação pública de WiFi para municípios. Essa orientação também identifica a necessidade de separar o consentimento de marketing do PECR da aceitação do serviço.
Não faça com que o botão de acesso à internet funcione também como autorização de marketing. Onde o consentimento for necessário, apresente uma opção separada e opcional que não esteja pré-selecionada, e permita que o visitante entenda que comunicações está a aceitar receber.
Atribua uma finalidade definida a cada campo
Aplique estas regras antes de ligar o portal a um CRM:
Registos de conetividade: Distinga a aceitação dos termos e a duração da sessão das informações de perfil opcionais. Documente o fundamento jurídico de cada finalidade de tratamento em vez de classificar tudo como consentimento.
Informação de marketing opcional: Mantenha a subscrição de marketing por e-mail separada da autenticação. Um endereço de e-mail necessário para um fluxo de trabalho de acesso não constitui automaticamente permissão para enviar promoções, e um destino CRM não estabelece, por si só, um fundamento jurídico.
Medição anónima ou agregada: Dê preferência a estas opções quando responderem à questão operacional. Não assuma que a remoção de um nome torna anónimo o histórico de visitas repetidas.
Retenção por finalidade: Defina por escrito durante quanto tempo cada campo é necessário e configure a eliminação em conformidade. Inclua exportações, cópias de segurança e sistemas de marketing ligados na revisão.
Direitos e responsabilidades do fornecedor: Atribua a responsabilidade pelos pedidos de acesso, retificação e eliminação. Documente que fornecedor trata quais registos e como os pedidos chegam aos sistemas a jusante.
O nosso portal envia KPIs semanais sobre a utilização do WiFi, incluindo dados demográficos dos utilizadores. Durante a avaliação, estabeleça se os resultados demográficos são agregados, que campos de origem os suportam e que controlos de recolha ou de relatórios estão disponíveis.
Utilize a nossa orientação de privacidade de dados para WiFi visitantes em conjunto com a avaliação da sua equipa de privacidade. Uma configuração de produto não substitui uma decisão documentada sobre a necessidade e a proporcionalidade.
Teste do visitante: Explique, numa frase, por que motivo está a recolher cada campo e o que acontece se o visitante recusar.
Se essa explicação exigir uma longa defesa, remova o campo ou reestruture o percurso. O acesso público não deve tornar-se uma desculpa para construir históricos comportamentais identificáveis que os visitantes não esperariam razoavelmente.
Requisitos do setor para hotéis, comércio e escritórios
Encontre o seu tipo de local, teste primeiro a coluna indispensável e, em seguida, exercite os riscos a ter em atenção durante o piloto. As funcionalidades secundárias devem justificar a sua presença resolvendo um problema operacional.
Requisitos do portal por tipo de local
| Tipo de local | Indispensável | Útil ter | A ter em conta |
|---|---|---|---|
| Hotéis | Portal personalizado com marca, roaming para hóspedes recorrentes, redes separadas para hóspedes e funcionários | Páginas de boas-vindas multilíngues | Dispositivos legados incapazes de executar segurança moderna |
| Bares e restaurantes | Acesso rápido por clique ou login social, sessões com limite de tempo | Captura de CRM mediante consentimento (opt-in) | Limites de sessão que frustram clientes habituais |
| Comércio e centros comerciais | Análise de afluência com o devido consentimento | Percursos de marketing baseados na frequência de visitas | Análises para além do consentimento fornecido |
| Centros de transporte | Integração rápida para sessões curtas, páginas multilíngues | Passpoint para passageiros diários | Transição entre pontos de acesso em horas de ponta |
| Escritórios empresariais | Acesso de funcionários por 802.1X ou certificado, portal de visitantes separado | Sincronização de diretórios e revogação imediata | Palavras-passe de funcionários introduzidas no portal de convidados |
| Cuidados de saúde | Isolamento pré-autenticação e redes clínicas segmentadas | Análise de dados de convidados separada dos dados clínicos | Qualquer rota de um portal aberto para sistemas clínicos |
Os hotéis precisam de um processo de integração reconhecível e de mobilidade fiável entre quartos e áreas comuns. Os bares e restaurantes devem priorizar percursos de entrada curtos e evitar tempos limite que interrompam repetidamente os clientes habituais.
As equipas de retalho precisam de concordar sobre o significado das suas medições de afluência antes de comissionarem os percursos de marketing. Os operadores de transportes devem testar clientes em movimento e visitas curtas, e não apenas ligações estacionárias ao lado de um ponto de acesso.
Ajuste a jornada ao utilizador
O nosso plano Connect inclui um portal cativo seguro e páginas de boas-vindas personalizadas em 25 idiomas suportados. A apresentação em múltiplos idiomas é particularmente útil para hotéis e locais de transporte, desde que os termos e as informações de privacidade permaneçam igualmente compreensíveis.
O nosso portal pode utilizar o logótipo, as cores e as opções de início de sessão do local. Isso torna a página reconhecível, mas a equipa nunca deve descrever a imagem de marca como prova de que uma rede é autêntica.
Os escritórios precisam de um processo de autenticação de colaboradores que não os direcione para um formulário de visitante. Os operadores de cuidados de saúde devem tratar qualquer serviço clínico acessível a partir do percurso de visitante como um piloto falhado, independentemente do desempenho do percurso do visitante.
Utilize cenários para resolver prioridades concorrentes
Considere um hotel hipotético com um centro de conferências. A coluna dos requisitos obrigatórios orienta a decisão: teste o roaming entre os quartos e a zona de conferências, a separação dos colaboradores e as chegadas simultâneas de visitantes antes de escolher extras de marketing. Submeta os equipamentos de apresentação mais antigos ao processo de recurso.
Para um centro comercial hipotético com várias unidades independentes, a coluna dos pontos a ter em conta merece especial atenção. Defina se os lojistas recebem relatórios agregados ou contactos identificáveis, estabeleça a finalidade permitida para cada transferência e verifique se a recusa de marketing não impede o acesso básico.
Escolha o Modelo de Portal Adequado para o Seu Local
Escolha o software de portal cativo com base no tráfego de maior risco no local, e não na aparência da sua página inicial. Utilize os requisitos do local para definir os seus critérios de rejeição antes de comparar os planos.
Um local com uma única infraestrutura, com um controlador adequado e necessidades simples de visitantes pode começar de forma nativa no controlador. Uma cadeia que exija percursos coerentes e recolha de CRM com consentimento tem argumentos mais fortes para optar pela nuvem alojada. Os dispositivos geridos dos colaboradores exigem um acesso baseado em identidade a par de um serviço separado para visitantes; os ambientes clínicos e de pagamento precisam de resolver os limites da sua rede antes da personalização do portal.
Compare o compromisso comercial
Os nossos planos de WiFi WiFi para visitantes são o Connect, o Capture e o Engage. O Capture adiciona a recolha de dados próprios, a integração com CRM, análises detalhadas, dados comportamentais, verificação de e-mail e suporte às funcionalidades do Connect.
Planos de WiFi para visitantes e preços
| Plano | Custo | Teste gratuito | Melhor adequação |
|---|---|---|---|
| Connect | Gratuito | Plano gratuito permanente, não é um teste por tempo limitado | WiFi de entrada para visitantes |
| Capture | Personalizado de acordo com os requisitos | 30 dias | Captura de visitantes com dados consentidos |
| Engage | Personalizado de acordo com os requisitos | 30 dias | Jornadas de marketing e Passpoint |
| WiFi para colaboradores e xPSK | Preço personalizado por portfólio, pontos de acesso e necessidades do fornecedor de identidade | A confirmar na proposta | Dispositivos geridos de colaboradores e acesso baseado na identidade |
Após o período de avaliação do Capture ou do Engage, pode continuar com o pacote escolhido ou mudar para o Connect. Inclua o esforço de integração, a responsabilidade operacional e os procedimentos de recuperação na decisão, e não apenas a subscrição.
Defina datas e evidências para o piloto
Antes de começar, liste os seus locais, modelos de controlador, firmware, fornecedor de identidade e os campos de dados propostos. Atribua um responsável nomeado e uma data de calendário real a cada teste de aceitação.
- Antes da configuração: Registe os limites de rede existentes e acorde os destinos proibidos.
- Na ativação do piloto: Teste o isolamento de pré-autenticação e cada método de início de sessão previsto.
- Durante a procura representativa: Registe o tempo de acesso, falhas, resultados de roaming e comportamento de aplicação de políticas.
- Antes da aprovação final: Teste as restrições de walled-garden, revogue uma conta ativa e verifique os registos resultantes.
- Antes de o teste terminar: Reveja cada campo recolhido utilizando o teste de visitante e documente o plano selecionado.
Mantenha juntas as capturas de ecrã das definições, registos de autenticação e resultados dos testes para que outro administrador possa reproduzir o resultado. Registe exceções não resolvidas explicitamente em vez de as ocultar num e-mail de aprovação geral.
Confirme o isolamento antes de entrar em funcionamento. Se o início de sessão for bem-sucedido, mas for aplicada a política de rede incorreta, o portal não está pronto para receber visitantes.
Purple oferece portais cativos para visitantes, acesso baseado em identidade e WiFi para colaboradores WiFi numa única plataforma na nuvem. Visite o Purple para avaliar o modelo de acesso adequado aos seus controladores e planear um teste focado no isolamento, autenticação, revogação e consentimento, e não apenas no design da página de captura.