Die üblichen Ratschläge zu Captive Portal-Software beginnen mit dem falschen Bildschirm: Wählen Sie eine markenkonforme Anmeldeseite, fügen Sie Social Sign-In hinzu und verbinden Sie Ihr CRM. Beginnen Sie stattdessen damit, was ein Gäste-Gerät erreichen kann, bevor sich jemand anmeldet. Eine ansprechende Anmeldeseite behebt weder ein exponiertes Mitarbeiternetzwerk noch eine unverschlüsselte WLAN-Verbindung oder eine an den Internetzugang gekoppelte Marketingeinwilligung.
Für Standortbetreiber im Vereinigten Königreich kombiniert die richtige Wahl ein praktikables Onboarding mit einer durchsetzbaren Netzwerkrichtlinie und einer angemessenen Datenerfassung. Beurteilen Sie die Software nach ihrer Integration mit Ihrem Controller, ihrem Verhalten im Fehlerfall und den Nachweisen, die Sie während eines Piloten sammeln können. Gestalten Sie die Seite erst nach diesen Entscheidungen.
Captive Portal-Optionen auf einen Blick
Es stehen fünf Bereitstellungsmodelle zur Auswahl. Vier davon hosten ein herkömmliches Portal an einem beliebigen Ort; das fünfte, der identitätsbasierte Zugriff, kann wiederholte Browser-Logins vollständig erübrigen. Jedes Modell ändert, wer die Authentifizierung betreibt, wo Gästeinformationen verarbeitet werden und wie viel Wartungsaufwand Ihr Team übernimmt.
Vergleich der Bereitstellungsmodelle für Captive Portals
| Modell | Wo das Portal läuft | Wer es wartet | Typische Eignung |
|---|---|---|---|
| Gehostetes Cloud-Portal | Anbieter-Cloud, erreichbar über den Controller des Standorts | Anbieter | Filialketten mit mehreren Standorten, die eine schnelle Bereitstellung und zentrale Analysen benötigen |
| Controller-natives Portal | WLAN-Controller oder Access Point | IT des Standorts | Einzelstandorte mit einem vorhandenen Controller |
| On-Premise-Gateway oder Appliance | Lokaler Server oder Firewall vor Ort | IT des Standorts | Standorte, die Gästedaten vor Ort speichern müssen |
| Selbstgehostetes Open-Source-Portal | Server, den der Betreiber verwaltet | Betreiber oder Integrator | Technische Teams mit Kapazitäten für Patches und Fehlerbehebung |
| Identitätsbasierter Zugang (Passpoint, OpenRoaming) | Cloud-Identität oder RADIUS-Backend | Anbieter und Identitätsanbieter | Wiederkehrende Besucher und verwaltete Mitarbeitergeräte |
Hosted-Cloud tauscht Infrastrukturkontrolle gegen Bereitstellungsgeschwindigkeit ein. Zentrale Vorlagen und Berichte eignen sich für Filialketten, jedoch müssen Sie den Datenspeicherort, die Controller-Abhängigkeiten und die Auswirkungen eines Ausfalls des Cloud-Dienstes genau prüfen.
Ein controller-natives Portal vermeidet eine weitere Verwaltungsplattform. Es ist ein sinnvoller Ausgangspunkt, wenn der vorhandene Controller bereits die benötigten Zugriffsmethoden und Sitzungssteuerungen bietet. Seine Grenzen werden meist dann deutlich, wenn verschiedene Standorte konsistente Journeys oder ein konsolidiertes Reporting benötigen.
Eigentum ist wichtiger als Hosting-Bezeichnungen
Ein On-Premise-Gateway kann Gästedaten lokal speichern, sofern Logging, Backups und Integrationen entsprechend konfiguriert sind. Ihr Team ist dann für Patching, Zertifikate, Kapazität und Wiederherstellung verantwortlich. Selbstgehostete Open-Source-Software bietet eine ähnliche Kontrolle, aber eine kostenlose Lizenz stellt keinen Incident Responder zur Verfügung.
Ein herkömmliches Portal zeigt in der Regel Nutzungsbedingungen an, erfasst die von der Zugriffsrichtlinie geforderten Identifikationsdaten, autorisiert die Sitzung und leitet den Besucher weiter. Die Akzeptanz der Bedingungen ist kein Identitätsnachweis, und die Weiterleitung ist kein Nachweis dafür, dass der Controller die richtige Richtlinie angewendet hat.
Der identitätsbasierte Zugriff verändert diesen Ablauf. Die wichtige operative Frage lautet nun, wer Zugriffsdaten ausstellt, verwaltet und widerruft - und nicht mehr, wer die Anmeldeseite bearbeitet.
Kaufregel: Wählen Sie das Modell, dessen Ausfall Ihr Team diagnostizieren und beheben kann, und nicht das mit der längsten Funktionsliste.
Bevor Sie Captive-Portal-Software in die engere Wahl ziehen, halten Sie Folgendes schriftlich fest:
- Ihre Standorte: Identifizieren Sie gemeinsame Richtlinien und echte lokale Ausnahmen.
- Ihre Controller: Erfassen Sie Modelle, Firmware und Verwaltungsvereinbarungen.
- Ihr Support-Verantwortlicher: Benennen Sie die Person, die antwortet, wenn Gäste eine Verbindung herstellen, aber nicht online gehen können.
Wo ein Captive Portal Sie angreifbar macht
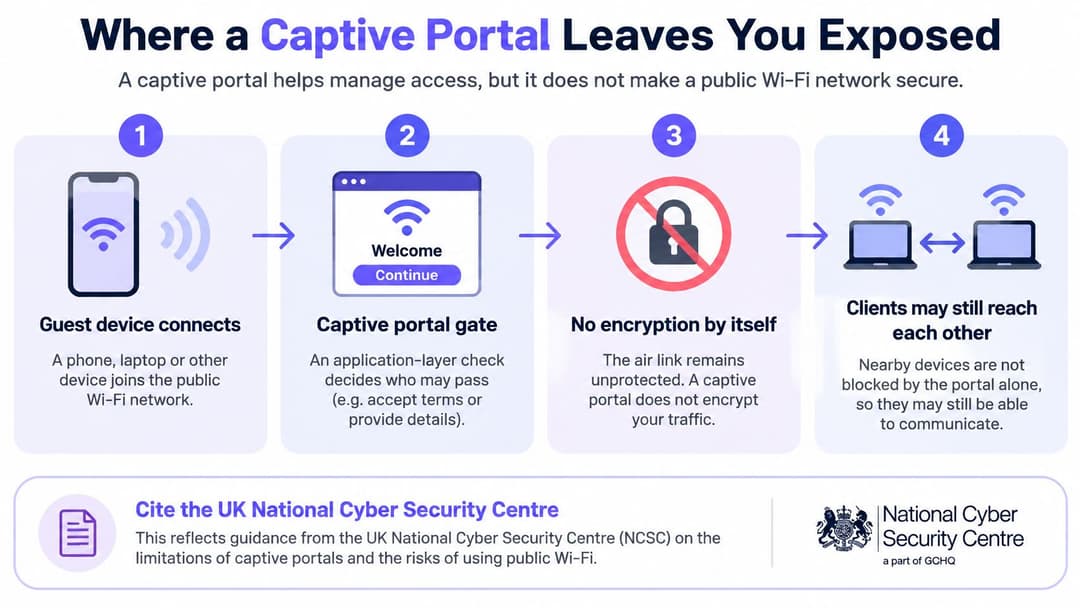
Ein Captive Portal ist ein Gate auf Anwendungsebene, kein Verschlüsselungsmechanismus. Es entscheidet, ob eine Sitzung fortgesetzt werden darf. Es schützt nicht von selbst die Funkverbindung und verhindert nicht die Kommunikation zwischen benachbarten Clients.
Der Leitfaden von Purple zu smartem WiFi hebt die Warnung des UK National Cyber Security Centre hervor, dass öffentliches WiFi mit Captive Portal Workstations mit erhöhten Sicherheitsanforderungen über einen ungesicherten Pfad zu einem lokalen Authentifizierungsdienst aussetzen kann. Solche Geräte benötigen kompensierende Kontrollen und nicht die Annahme, dass das Abschließen einer Anmeldung die Verbindung sicher macht.
Beschränken Sie den Zugriff, bevor Sie nach der Identität fragen
Bauen Sie den Zugriffspfad gezielt auf:
Erstellen Sie ein eingeschränktes Pre-Authentication-VLAN. Platzieren Sie nicht authentifizierte Geräte an einem Ort ohne Pfad zu operativen Netzwerken. Verlassen Sie sich nicht ausschließlich auf die Browser-Weiterleitung auf einem allgemeinen Gästesegment.
Lassen Sie nur Onboarding-Abhängigkeiten zu. Gestatten Sie DHCP, kontrolliertes DNS und den Portal-Endpunkt sowie genau definierte Abhängigkeiten, die der gewählte Authentifizierungsablauf erfordert. Weitreichende Walled-Garden-Ausnahmen können versehentlich nützlichen Internetzugang vor der Autorisierung gewähren.
Authentifizieren Sie über den vorgesehenen Dienst. Nutzen Sie das für den Besucher passende Portal oder den entsprechenden Identitätsanbieter. Überprüfen Sie, ob ein fehlgeschlagener oder abgebrochener Login das Gerät eingeschränkt lässt.
Wenden Sie die autorisierte Richtlinie an. Verschieben Sie die Sitzung in ihre zugewiesene VLAN oder eine entsprechende Rolle, mit expliziten Firewall-Regeln und Client-Isolierung, sofern erforderlich. Eine erfolgreiche Authentifizierung darf standardmäßig keinen Zugriff auf interne Systeme gewähren.
Zeichnen Sie den Übergang auf. Protokollieren Sie das Authentifizierungsergebnis, die Sitzungskennung und die Richtlinienzuweisung. Diese Aufzeichnungen sollten es einem Administrator ermöglichen, einen Anmeldefehler von einem Durchsetzungsfehler des Controllers zu unterscheiden.
Der häufigste Fehler besteht darin, nur zu testen, ob die Anmeldeseite lädt. Eine einwandfrei funktionierende Seite kann vor einem Netzwerk vor der Authentifizierung geschaltet sein, das weiterhin Zugriff auf Drucker, Mitarbeiter-Subnetze oder die Controller-Administration bietet.
Testen Sie den Pfad, den ein Angreifer nutzen würde
Verwenden Sie einen neuen Client ohne gespeicherte Autorisierung. Versuchen Sie Verbindungen zu repräsentativen internen Diensten vor der Anmeldung, nach einer fehlgeschlagenen Anmeldung und nach Ablauf der Sitzung; testen Sie benachbarte Gästegeräte separat.
Für einen MSP, der Abfangrisiken zusammen mit diesen Prüfungen analysiert, bieten die MITM-Präventionsstrategien für MSPs von GoSafe Dark Web Monitoring eine ergänzende Überprüfungsressource. Halten Sie diese Überprüfung getrennt von dem Nachweis, dass Ihre eigene Firewall und Ihr Controller die Isolierung durchsetzen.
Das Akzeptanzkriterium ist eindeutig: Ein nicht authentifizierter Gast darf nicht auf das Mitarbeiter-Subnetz, Drucker oder die Verwaltungsoberfläche zugreifen können. Wenn dies doch möglich ist, stoppen Sie die Bereitstellung und korrigieren Sie die Zugriffsrichtlinie.
Verschlüsselungs- und Identitätskontrollen im Vergleich
Verschlüsselung und Identität beantworten unterschiedliche Fragen. Verschlüsselung schützt die Kommunikation über die Funkverbindung; Identität stellt fest, welche Person, welches Konto oder welches Gerät Zugriff erhalten soll. Ein komfortabler Anmeldeprozess leistet möglicherweise bei beidem keine gute Arbeit.
Die Übersicht zur Sicherheit von öffentlichem WiFi des SQ Magazine stützt sich auf die Unterscheidung von Jisc zwischen OWE, das Funkframes ohne Benutzerauthentifizierung verschlüsselt, und WPA3-Enterprise für die Enterprise-Authentifizierung. Nutzen Sie diese Unterscheidung beim Vergleich von Optionen, anstatt jede Anmeldemethode als gleichwertige Sicherheitskontrolle zu behandeln.
Verschlüsselungs- und Identitätskontrollen nach Zugriffsoption
| Zugangsoption | Verschlüsselt die Funkverbindung | Identifiziert den Benutzer | Browser-Anmeldedaten exponiert |
|---|---|---|---|
| Offenes Click-Through-Portal | Nein | Nein | Nein |
| Portal auf offenem WiFi mit OWE | Ja, Verschlüsselung pro Benutzer | Nein | Nein bei Click-Through |
| WPA3-Enterprise mit 802.1X | Ja | Ja, pro Benutzer oder Gerät | Nein |
| Passpoint oder OpenRoaming | Ja | Ja, über den Identitätsanbieter | Nein während der automatischen Netzwerkauthentifizierung |
| Portal mit E-Mail- oder Social-Login | Nur, wenn das zugrundeliegende WLAN Verschlüsselung bietet | Teilweise, je nach Verifizierung | Ja, wenn ein Passwort des Identitätsanbieters eingegeben wird |
Ein offenes Click-Through-Portal bietet einen kurzen Ablauf, aber das Akzeptieren der Bedingungen gibt keinen Aufschluss darüber, wer das Gerät hält. OWE fügt Vertraulichkeit hinzu, ohne diese Identitätslücke zu schließen.
WPA3-Enterprise mit 802.1X unterstützt den Zugang, der an eine Person oder ein Gerät gebunden ist. Der Wert hängt von einer ordnungsgemäß konfigurierten Authentifizierung, einer vertrauenswürdigen Servervalidierung und einem Lebenszyklus für Anmeldedaten oder Zertifikate ab.
Passpoint und OpenRoaming unterstützen die identitätsbasierte Verbindung über einen Anbieter. Die Erstregistrierung muss weiterhin genau geprüft werden, selbst wenn spätere Verbindungen keine Anmeldedaten im Browser erfordern.
Die Erfassung von E-Mail-Adressen ist nicht zwangsläufig eine verifizierte Identität. Unterscheiden Sie beim Social Login zwischen einer legitimen Weiterleitung zum Anbieter und einem Portal, das Besucher auffordert, ihr Anbieter-Passwort in das eigene Formular des Veranstaltungsorts einzugeben. Lehnen Sie die unnötige Erfassung von Passwörtern ab.
Messen Sie sowohl Durchsetzung als auch Komfort
Verwenden Sie beim Vergleich von Anbietern denselben Client-Mix und dieselben Netzwerkbedingungen. Beziehen Sie ältere Geräte ein und testen Sie gleichzeitige Zugriffe, nicht nur den Laptop eines Administrators in einem leeren Netzwerk.
- Mediane Zugriffszeit: Messen Sie ab der Assoziierung bis zum autorisierten Zugriff auf die Datenebene, nicht nur bis zum Seitenaufbau.
- Rate fehlgeschlagener Authentifizierungen: Unterscheiden Sie zwischen Benutzerabbruch, Identitätsablehnung und Controller-Fehlern.
- Erfolg der Roaming-Reauthentifizierung: Wechseln Sie zwischen Access Points bei aufrechterhaltener aktiver Sitzung.
- Isolierung vor der Authentifizierung: Verifizieren Sie blockierte Pfade, einschließlich alternativer Adressfamilien.
- Latenz bei der Richtlinienanwendung: Prüfen Sie, wie schnell der Controller eine neue Rolle bei gleichzeitiger Auslastung durchsetzt.
Nutzen Sie den Enterprise-Sicherheitsleitfaden WiFifür die umfassendere Architekturüberprüfung und fordern Sie anschließend Nachweise aus Pilotprojekten für Ihre eigene Infrastruktur an.
Eine sichere Browserverbindung zur Anmeldeseite ersetzt keine Verschlüsselungs- und Identitätskontrollen auf der drahtlosen Verbindung.
Passpoint und OpenRoaming für wiederkehrende Besucher
Ein wiederkehrender Gast sollte nicht bei jedem Besuch dieselbe Browser-Journey durchlaufen müssen. Passpoint ermöglicht es einem kompatiblen, bereitgestellten Gerät, ein entsprechendes Netzwerk automatisch zu erkennen und sich daran zu authentifizieren. OpenRoaming erweitert diesen Ansatz durch föderierte Identität über teilnehmende Netzwerke hinweg.
Der Vorteil besteht nicht nur in weniger Klicks. Sie können eine wiederholbare Zugriffsrichtlinie anbieten, ohne Besucher darauf zu schulen, Anmeldedaten auf einer beliebigen Seite einzugeben, die nach dem Verbinden mit WiFi erscheint. Die Übersicht von Boldyn zu öffentlichem WiFi unterstreicht den zugrundeliegenden Unterschied: Eine höhere Konnektivitätskapazität löst kein schwaches Onboarding, keine mangelhafte Segmentierung und keine Ausnahmen für Altsystem-Geräte.
Unsere Verbindungsmethoden für Gäste-WiFi sind Captive Portal, Passpoint und die Purple-App. Engage umfasst alle Capture-Funktionen sowie maßgeschneiderte Access Journeys, personalisierte Kommunikation, erweiterte WiFi-Analysen, umfassende Integrationen, Passpoint- und Profil-Authentifizierung sowie fully-managed Service-Optionen. Bewerten Sie diese Funktionen anhand einer definierten Journey für wiederkehrende Besucher und nicht als austauschbare Tarife.
Überprüfen Sie die Controller-Integration
Unsere hardwareunabhängige Plattform läuft auf Access Points, die an den Standorten bereits vorhanden sind. Die Kompatibilität hängt jedoch weiterhin vom Support des Controllers für RADIUS, Change-of-Authorization und Walled Garden ab.
- RADIUS: Verifizieren Sie den Austausch von Authentifizierungs- und Accounting-Daten, einschließlich der Richtlinienattribute, die Ihr Controller berücksichtigt.
- Change-of-Authorization: Testen Sie, ob eine aktive Sitzung getrennt oder ihr eine geänderte Richtlinie zugewiesen werden kann. Eine Verzeichnisänderung ist nur nützlich, wenn die Durchsetzung folgt.
- Walled Garden: Erlauben Sie die Registrierungs- und Authentifizierungs-Abhängigkeiten, ohne unbezogenes Surfen vor der Autorisierung zu gestatten.
Setzen Sie bei Implementierungen für Mitarbeiter Entra ID, Google Workspace und Okta an den passenden Stellen auf die Integrations-Checkliste. Überprüfen Sie die Bereitstellung und den Entzug für Ihre gewählte Identitätsquelle, einschließlich deaktivierter Benutzer, entfernter Gruppenmitgliedschaften und bereits verbundener Geräte.
Unsere Passpoint Übersicht bietet einen nützlichen Ausgangspunkt für die Definition des Verbindungsablaufs. Der Nachweis bleibt jedoch ein erfolgreicher Registrierungs-, Wiederkehr- und Widerrufstest auf Ihrem Controller.
Richten Sie eine gezielte Rückfallebene ein
Manche Besucher verfügen nicht über ein kompatibles Profil oder Gerät. Richten Sie eine klar gekennzeichnete Portal-Alternative mit eigener Gast-Richtlinie ein, anstatt das identitätsbasierte Netzwerk zu schwächen, um jede Ausnahme zu berücksichtigen.
Beispielsweise kann ein Hotel registrierten wiederkehrenden Gästen eine automatische Wiederverbindung anbieten, während Erstbesucher zu einem kurzen Onboarding-Prozess geleitet werden. Konferenzgeräte und ältere Geräte benötigen einen expliziten Support-Weg und kein undokumentiertes, gemeinsam genutztes Passwort.
Bevor Sie sich festlegen, bestätigen Sie die Controller-Unterstützung, testen Sie den Walled Garden und prüfen Sie ein gesperrtes Konto. Beziehen Sie Controller-Neustarts und unterbrochene Registrierungen ein, damit das Empfangspersonal weiß, was zu tun ist, wenn die automatische Verbindung nicht abgeschlossen wird.
Datenschutz, Einwilligung und Analysen nach britischen Bestimmungen
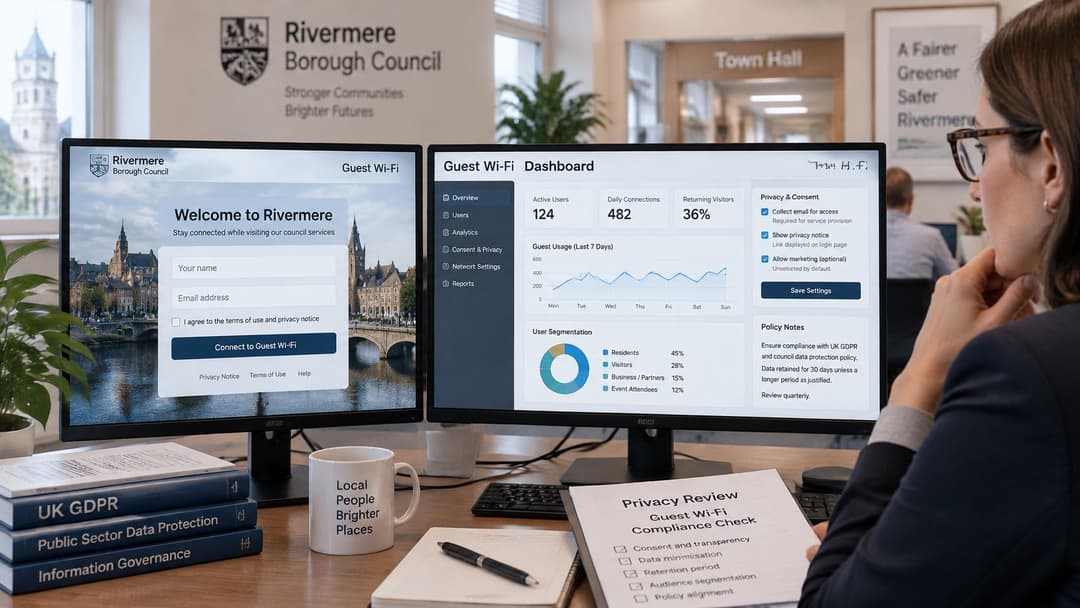
Eine Kommunalverwaltung, die die Nutzung von WiFi und die Besucherfrequenz im Stadtzentrum misst, überwacht möglicherweise systematisch einen öffentlich zugänglichen Bereich, was unter Umständen eine Datenschutz-Folgenabschätzung erfordert, wie im Beschaffungsleitfaden der Kommunalverwaltung für öffentliches WiFi erläutert. Dieser Leitfaden weist auch auf die Notwendigkeit hin, die PECR-Marketingeinwilligung von der Dienstakzeptanz zu trennen.
Nutzen Sie die Schaltfläche für den Internetzugang nicht gleichzeitig für Marketing-Einwilligungen. Wenn eine Einwilligung erforderlich ist, bieten Sie eine separate, optionale und nicht vorausgewählte Option an, damit der Besucher genau versteht, welchen Mitteilungen er zustimmt.
Weisen Sie jedem Feld einen definierten Zweck zu
Wenden Sie diese Regeln an, bevor Sie das Portal mit einem CRM verbinden:
Verbindungsaufzeichnungen: Unterscheiden Sie die Zustimmungen zu Nutzungsbedingungen und Sitzungszeiten von optionalen Profilinformationen. Dokumentieren Sie die Rechtsgrundlage für jeden Verarbeitungszweck, anstatt alles als Einwilligung zu deklarieren.
Optionale Marketinginformationen: Trennen Sie das E-Mail-Marketing-Opt-in von der Authentifizierung. Eine für den Zugangsworkflow benötigte E-Mail-Adresse stellt nicht automatisch die Erlaubnis dar, Werbematerialien zu senden, und ein CRM-Zielort begründet für sich genommen keine Rechtsgrundlage.
Anonyme oder aggregierte Messung: Bevorzugen Sie diese Methoden, wenn sie die betrieblichen Fragen beantworten. Gehen Sie nicht davon aus, dass das Entfernen eines Namens den Verlauf von Wiederholungsbesuchen anonym macht.
Speicherfrist nach Zweck: Halten Sie schriftlich fest, wie lange jedes Feld benötigt wird, und konfigurieren Sie die Löschung entsprechend. Schließen Sie Exporte, Backups und angebundene Marketingsysteme in die Überprüfung ein.
Rechte und Pflichten der Lieferanten: Weisen Sie Zuständigkeiten für Auskunfts-, Korrektur- und Löschanträge zu. Dokumentieren Sie, welcher Lieferant welche Datensätze verarbeitet und wie Anfragen nachgelagerte Systeme erreichen.
Unser Portal sendet wöchentliche KPIs zur WiFi-Nutzung, einschließlich Benutzerdemografie. Stellen Sie während der Evaluierung fest, ob die demografischen Daten aggregiert sind, welche Quellfelder diese unterstützen und welche Kontrollen für die Erfassung oder Berichterstellung verfügbar sind.
Nutzen Sie unsere Leitlinien zum Datenschutz für Gäste-WiFiWiFi zusammen mit der Bewertung Ihres Datenschutzteams. Eine Produkteinstellung ersetzt keine dokumentierte Entscheidung über Notwendigkeit und Verhältnismäßigkeit.
Besuchertest: Erklären Sie in einem Satz, warum Sie jedes Feld erheben und was passiert, wenn der Besucher dies ablehnt.
Wenn diese Erklärung eine lange Rechtfertigung erfordert, entfernen Sie das Feld oder gestalten Sie den Ablauf um. Öffentlicher Zugang sollte kein Vorwand sein, um identifizierbare Verhaltenshistorien zu erstellen, die Besucher nicht vernünftigerweise erwarten würden.
Branchenanforderungen für Hotels, Einzelhandel und Büros
Finden Sie Ihren Standorttyp, testen Sie zuerst die Spalte Erforderlich und prüfen Sie während der Testphase die Risiken aus der Spalte Zu beachten. Optionale Funktionen sollten ihren Platz erst durch die Lösung eines betrieblichen Problems verdienen.
Portal-Anforderungen nach Standorttyp
| Standorttyp | Unverzichtbar | Wünschenswert | Worauf zu achten ist |
|---|---|---|---|
| Hotels | Markenkonformes Portal, Roaming für wiederkehrende Gäste, getrennte Gäste- und Mitarbeiter-Netzwerke | Mehrsprachige Anmeldeseiten | Ältere Geräte, die moderne Sicherheitsstandards nicht ausführen können |
| Bars und Restaurants | Schneller Click-Through oder Social-Login, zeitlich begrenzte Sitzungen | Opt-in CRM-Erfassung | Sitzungslimits, die Stammgäste verärgern |
| Einzelhandel und Einkaufszentren | Besucherfrequenz-Analysen mit entsprechender Einwilligung | Marketing-Journeys basierend auf der Besuchshäufigkeit | Analysen, die über die erteilte Einwilligung hinausgehen |
| Verkehrsknotenpunkte | Schnelles Onboarding für kurze Sitzungen, mehrsprachige Seiten | Passpoint für Pendler | Access-Point-Übergabe in Spitzenzeiten |
| Unternehmensbüros | Mitarbeiterzugang über 802.1X oder Zertifikat, separates Besucherportal | Verzeichnissynchronisierung und sofortiger Widerruf | Mitarbeiter-Passwörter, die im Gästeportal eingegeben werden |
| Gesundheitswesen | Isolierung vor der Authentifizierung und segmentierte klinische Netzwerke | Gäste-Analysen getrennt von klinischen Daten | Jeglicher Pfad von einem offenen Portal zu klinischen Systemen |
Hotels benötigen einen wiedererkennbaren Onboarding-Prozess und einen zuverlässigen Wechsel zwischen Zimmern und Gemeinschaftsbereichen. Bars und Restaurants sollten kurze Zugangsabläufe priorisieren und Zeitüberschreitungen vermeiden, die Stammkunden wiederholt unterbrechen.
Einzelhandelsteams müssen sich vor der Inbetriebnahme von Marketing-Abläufen darüber einig sein, was ihre Besucherfrequenz-Messungen bedeuten. Transportunternehmen sollten bewegliche Clients und kurze Besuche testen, nicht nur stationäre Verbindungen neben einem Access Point.
Passen Sie die User Journey an den Nutzer an
Unser Connect-Tarif umfasst ein sicheres Captive Portal und gebrandete Splash-Pages in 25 unterstützten Sprachen. Mehrsprachige Darstellungen sind besonders nützlich für Hotels und Transportunternehmen, sofern die AGB und Datenschutzinformationen ebenfalls verständlich bleiben.
Unser Portal kann das Logo, die Farben und die Anmeldeoptionen des Standorts nutzen. Das sorgt für einen Wiedererkennungswert der Seite, jedoch sollte das Personal Branding niemals als Beweis dafür darstellen, dass ein Netzwerk echt ist.
Büros benötigen einen Authentifizierungsprozess für Mitarbeiter, der diese nicht in ein Besucherformular leitet. Gesundheitsdienstleister sollten jeden über den Gästepfad erreichbaren klinischen Dienst als fehlgeschlagenen Pilotversuch betrachten - unabhängig davon, wie gut der Besucherpfad funktioniert.
Nutzen Sie Szenarien, um konkurrierende Prioritäten abzuwägen
Betrachten Sie ein hypothetisches Hotel mit einem Konferenzzentrum. Die Liste der Mindestanforderungen bestimmt die Entscheidung: Testen Sie Roaming zwischen Zimmern und Konferenzbereich, Trennung der Mitarbeiter und gleichzeitige Ankünfte von Gästen, bevor Sie sich für Marketing-Extras entscheiden. Unterziehen Sie ältere Präsentationsgeräte dem Fallback-Prozess.
Für ein hypothetisches Einkaufszentrum mit mehreren unabhängigen Einheiten verdient die Spalte "Worauf zu achten ist" besondere Aufmerksamkeit. Legen Sie fest, ob Mieter aggregierte Berichte oder identifizierbare Kontakte erhalten, bestimmen Sie den zulässigen Zweck für jede Übertragung und stellen Sie sicher, dass das Ablehnen von Marketing den grundlegenden Zugriff nicht verhindert.
Wählen Sie das passende Portal-Modell für Ihren Standort
Wählen Sie Captive Portal-Software nach dem risikoreichsten Datenverkehr am Standort aus, nicht nach dem Erscheinungsbild der Anmeldeseite. Nutzen Sie die Anforderungen des Standorts, um Ihre Ablehnungskriterien festzulegen, bevor Sie Angebote vergleichen.
Ein Standort mit einem geeigneten Controller und einfachen Gästeanforderungen kann controller-native starten. Eine Kette, die einheitliche Journeys und eingewilligte CRM-Erfassung benötigt, hat ein stärkeres Argument für eine gehostete Cloud. Verwaltete Mitarbeitergeräte erfordern einen identitätsbasierten Zugriff neben einem separaten Besucherdienst; klinische und Zahlsumgebungen müssen ihre Netzwerkgrenzen klären, bevor das Portal angepasst wird.
Vergleichen Sie das kommerzielle Engagement
Unsere Pläne für Gäste-WiFi sind Connect, Capture und Engage. Capture erweitert die Funktionen von Connect um die Erfassung von First-Party-Daten, CRM-Integration, detaillierte Analysen, Einblicke in das Benutzerverhalten, E-Mail-Verifizierung und Support.WiFi
Gäste-WiFi-Tarife und Preise
| Tarif | Kosten | Kostenlose Testversion | Beste Eignung |
|---|---|---|---|
| Connect | Kostenlos | Dauerhaft kostenloser Tarif, keine zeitlich begrenzte Testversion | Gäste-WiFi für Einsteiger |
| Capture | Anforderungen angepasst | 30 Tage | Gästedatenerfassung mit eingewilligten Daten |
| Engage | Anforderungen angepasst | 30 Tage | Marketing-Journeys und Passpoint |
| Mitarbeiter-WiFi und xPSK | Individuelle Preisgestaltung nach Portfolio, Access Points und Anforderungen des Identitätsanbieters | Im Angebot zu bestätigen | Verwaltete Mitarbeitergeräte und identitätsbasierter Zugang |
Nach dem Testzeitraum für Capture oder Engage können Sie mit dem gewählten Paket fortfahren oder zu Connect wechseln. Berücksichtigen Sie bei der Entscheidung nicht nur das Abonnement, sondern auch den Integrationsaufwand, die operative Verantwortung und die Wiederherstellungsverfahren.
Versehen Sie den Pilotversuch mit Terminen und Nachweisen
Zusammenstellen vor Beginn: Listen Sie Ihre Standorte, Controller-Modelle, Firmware, Identitätsanbieter und vorgeschlagenen Datenfelder auf. Weisen Sie jedem Abnahmetest einen namentlich genannten Verantwortlichen und ein konkretes Kalenderdatum zu.
- Vor der Konfiguration: Erfassen Sie bestehende Netzwerkgrenzen und vereinbaren Sie unzulässige Ziele.
- Bei der Pilotaktivierung: Testen Sie die Isolierung vor der Authentifizierung sowie jede vorgesehene Anmeldemethode.
- Bei repräsentativer Auslastung: Erfassen Sie Zugriffszeiten, Fehlversuche, Roaming-Ergebnisse und das Verhalten bei der Richtliniendurchsetzung.
- Vor der Abnahme: Überprüfen Sie die Walled-Garden-Einschränkungen, sperren Sie ein aktives Konto und prüfen Sie die resultierenden Protokolle.
- Vor Ende der Testphase: Überprüfen Sie jedes erfasste Feld mithilfe des Besuchertests und dokumentieren Sie den ausgewählten Tarif.
Bewahren Sie Screenshots von Einstellungen, Authentifizierungsprotokollen und Testergebnissen zusammen auf, damit ein anderer Administrator das Ergebnis nachvollziehen kann. Erfassen Sie ungelöste Ausnahmen explizit, anstatt sie in einer allgemeinen Genehmigungs-E-Mail zu verbergen.
Bestätigen Sie die Isolierung vor dem Live-Gang. Wenn die Anmeldung erfolgreich ist, aber die falsche Netzwerkrichtlinie folgt, ist das Portal noch nicht bereit für Besucher.
Purple bietet Captive Portals für Gäste, identitätsbasierten Zugriff und Mitarbeiter-WiFi auf einer einzigen Cloud-Plattform. Besuchen Sie Purple, um das richtige Zugriffsmodell für Ihre Controller zu bewerten und einen Testlauf zu planen, der sich auf Isolierung, Authentifizierung, Widerruf und Einwilligung konzentriert - und nicht nur auf das Design der Splash-Page.