कैप्टिव पोर्टल सॉफ्टवेयर पर सामान्य सलाह गलत स्क्रीन से शुरू होती है: एक ब्रांडेड लॉगिन पेज चुनें, सोशल साइन-इन जोड़ें और अपना CRM कनेक्ट करें। इसके बजाय इससे शुरुआत करें कि किसी भी व्यक्ति के लॉगिन करने से पहले एक गैस्ट डिवाइस कहाँ तक पहुँच सकता है। एक आकर्षक स्प्लैश पेज उजागर कर्मचारी नेटवर्क, असुरक्षित वायरलेस लिंक या इंटरनेट एक्सेस के साथ जुड़ी मार्केटिंग सहमति को ठीक नहीं कर सकता।
यूके स्थल ऑपरेटरों के लिए, सही विकल्प व्यावहारिक ऑनबोर्डिंग को लागू करने योग्य नेटवर्क नीति और आनुपातिक डेटा संग्रह के साथ जोड़ता है। सॉफ़्टवेयर का मूल्यांकन आपके कंट्रोलर के साथ इसके एकीकरण, इसकी विफलता के व्यवहार और एक पायलट के दौरान आप जो साक्ष्य एकत्र कर सकते हैं, उसके द्वारा करें। इन निर्णयों के बाद पेज डिज़ाइन करें।
कैप्टिव पोर्टल विकल्प एक नज़र में
विचार करने के लिए पांच परिनियोजन मॉडल हैं। चार कहीं न कहीं एक पारंपरिक पोर्टल को होस्ट करते हैं; पांचवां, पहचान-आधारित एक्सेस, बार-बार ब्राउज़र लॉगिन को पूरी तरह से हटा सकता है। प्रत्येक मॉडल यह बदलता है कि प्रमाणीकरण कौन संचालित करता है, गेस्ट जानकारी कहां प्रोसेस की जाती है और आपकी टीम को कितना रखरखाव मिलता है।
कैप्टिव पोर्टल परिनियोजन मॉडलों की तुलना
| मॉडल | पोर्टल कहाँ चलता है | इसका रख-रखाव कौन करता है | विशिष्ट उपयुक्तता |
|---|---|---|---|
| होस्टेड क्लाउड पोर्टल | वेंडर क्लाउड, जिस तक वेन्यू के कंट्रोलर के माध्यम से पहुँचा जाता है | वेंडर | तेज़ रोल-आउट और केंद्रीय एनालिटिक्स की आवश्यकता वाली मल्टी-साइट श्रृंखलाएं |
| कंट्रोलर-नेविट पोर्टल | वायरलेस कंट्रोलर या एक्सेस प्वाइंट | वेन्यू IT | मौजूदा कंट्रोलर वाले सिंगल-साइट एस्टेट |
| ऑन-प्रिमाइसेस गेटवे या एप्लायंस | साइट पर लोकल सर्वर या फ़ायरवॉल | वेन्यू IT | ऐसी साइटें जिन्हें गेस्ट डेटा को ऑन-प्रिमाइसेस रखना अनिवार्य है |
| सेल्फ-होस्टेड ओपन-सोर्स पोर्टल | ऑपरेटर द्वारा प्रबंधित सर्वर | ऑपरेटर या इंटीग्रेटर | पैचिंग और ट्रबलशूटिंग की क्षमता रखने वाली तकनीकी टीमें |
| पहचान-आधारित एक्सेस (Passpoint, OpenRoaming) | क्लाउड पहचान या RADIUS बैक एंड | वेंडर और पहचान प्रदाता | बार-बार आने वाले आगंतुक और प्रबंधित स्टाफ उपकरण |
होस्टेड क्लाउड इंफ्रास्ट्रक्चर नियंत्रण के बदले तेज़ी से परिनियोजन (डिप्लॉयमेंट) की सुविधा देता है। केंद्रीय टेम्प्लेट और रिपोर्टिंग श्रृंखलाओं (चेन) के अनुकूल हैं, लेकिन आपको डेटा स्थान, कंट्रोलर निर्भरताओं और क्लाउड सेवा तक पहुंच न होने की स्थिति में क्या होता है, इसका परीक्षण अवश्य करना चाहिए।
एक कंट्रोलर-नेटिव पोर्टल किसी अन्य प्रबंधन प्लेटफ़ॉर्म से बचाता है। जब मौजूदा कंट्रोलर पहले से ही आपके लिए आवश्यक एक्सेस तरीके और सत्र नियंत्रण प्रदान करता है, तो यह एक व्यावहारिक शुरुआती बिंदु है। इसकी सीमाएं आमतौर पर तब स्पष्ट होती हैं जब विभिन्न साइटों को सुसंगत यात्राओं या समेकित रिपोर्टिंग की आवश्यकता होती है।
होस्टिंग लेबल की तुलना में स्वामित्व अधिक महत्वपूर्ण है
एक ऑन-प्रिमाइसेस गेटवे गेस्ट रिकॉर्ड्स को स्थानीय रख सकता है, बशर्ते इसके लॉगिंग, बैकअप और एकीकरण तदनुसार कॉन्फ़िगर किए गए हों। फिर आपकी टीम के पास पैचिंग, प्रमाणपत्र, क्षमता और रिकवरी का स्वामित्व होता है। सेल्फ-होस्टेड ओपन-सोर्स सॉफ़्टवेयर समान नियंत्रण प्रदान करता है, लेकिन एक मुफ़्त लाइसेंस इंसीडेंट रिस्पॉन्डर प्रदान नहीं करता है।
एक पारंपरिक पोर्टल आम तौर पर शर्तों को प्रस्तुत करता है, एक्सेस नीति के लिए आवश्यक पहचान एकत्र करता है, सत्र को अधिकृत करता है और आगंतुक को पुनर्निर्देशित करता है। शर्तों की स्वीकृति पहचान का प्रमाण नहीं है, और पुनर्निर्देशन इस बात का प्रमाण नहीं है कि कंट्रोलर ने सही नीति लागू की है।
पहचान-आधारित एक्सेस उस यात्रा को बदल देता है। महत्वपूर्ण परिचालन प्रश्न यह बन जाता है कि स्प्लैश पेज को कौन संपादित करता है, इसके बजाय एक्सेस क्रेडेंशियल्स कौन जारी करता है, उनका रख-रखाव करता है और उन्हें रद्द करता है।
खरीद का नियम: वह मॉडल चुनें जिसकी विफलता का आपका निर्णय निदान कर सके और उसे ठीक कर सके, न कि वह मॉडल जिसकी सुविधाओं की सूची सबसे लंबी हो।
कैप्टिव पोर्टल सॉफ़्टवेयर को शॉर्टलिस्ट करने से पहले, यह लिखें:
- आपकी साइटें: साझा नीतियों और वास्तविक स्थानीय अपवादों की पहचान करें।
- आपके कंट्रोलर्स: मॉडल, फर्मवेयर और प्रबंधन व्यवस्थाओं को रिकॉर्ड करें।
- आपके सपोर्ट मालिक: जब मेहमान कनेक्ट तो हो सकते हैं लेकिन ऑनलाइन नहीं आ सकते, तब जो भी जवाब देता है उसका नाम दर्ज करें।
जहां एक कैप्टिव पोर्टल आपको असुरक्षित छोड़ देता है
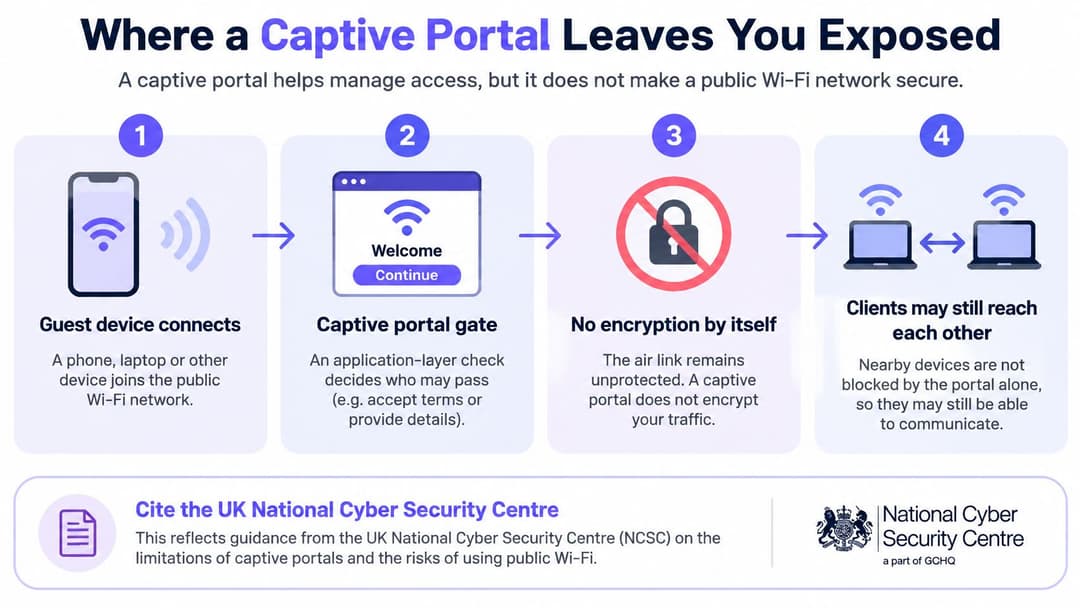
कैप्टिव पोर्टल एक एप्लिकेशन-लेयर गेट है, न कि एन्क्रिप्शन तंत्र। यह तय करता है कि कोई सत्र आगे बढ़ सकता है या नहीं। यह स्वयं रेडियो लिंक की सुरक्षा नहीं करता है और न ही पड़ोसी क्लाइंट को संचार करने से रोकता है।
Purple की स्मार्ट WiFi गाइडेंस यूके नेशनल साइबर सिक्योरिटी सेंटर की इस चेतावनी को रेखांकित करती है कि कैप्टिव-पोर्टल सार्वजनिक WiFi एक स्थानीय प्रमाणीकरण सेवा के लिए असुरक्षित मार्ग के माध्यम से विशेषाधिकार-आश्वासन कार्यस्थानों को उजागर कर सकता है। ऐसे उपकरणों को क्षतिपूर्ति नियंत्रण की आवश्यकता होती है, न कि इस धारणा की कि लॉगिन पूरा करने से कनेक्शन सुरक्षित हो जाता है।
पहचान मांगने से पहले एक्सेस को प्रतिबंधित करें
एक्सेस पथ को जानबूझकर बनाएं:
एक प्रतिबंधित पूर्व-प्रमाणीकरण VLAN बनाएं। अप्रमाणित उपकरणों को किसी ऐसे स्थान पर रखें जहाँ से परिचालन नेटवर्क तक जाने का कोई मार्ग न हो। उन्हें किसी सामान्य गैस्ट सेगमेंट में न रखें और न ही पूरी तरह से ब्राउज़र रीडायरेक्ट पर निर्भर रहें।
केवल ऑनबोर्डिंग निर्भरताओं की अनुमति दें। DHCP, नियंत्रित DNS और पोर्टल एंडपॉइंट को अनुमति दें, साथ ही उन संकीर्ण निर्भरताओं को भी जो चुने गए प्रमाणीकरण फ़्लो के लिए आवश्यक हैं। व्यापक वॉल्ड-गार्डन अपवाद प्रमाणीकरण से पहले अनजाने में उपयोगी इंटरनेट एक्सेस प्रदान कर सकते हैं।
इच्छित सेवा के माध्यम से प्रमाणीकृत करें। आगंतुक के लिए उपयुक्त पोर्टल या पहचान प्रदाता का उपयोग करें। यह जाँचें कि विफल या अधूरा लॉगिन उपकरण को प्रतिबंधित रखता है या नहीं।
अधिकृत नीति लागू करें। जहाँ आवश्यक हो, स्पष्ट फ़ायरवॉल नियमों और क्लाइंट आइसोलेशन के साथ सत्र को इसकी निर्दिष्ट VLAN या समतुल्य भूमिका में स्थानांतरित करें। सफल प्रमाणीकरण डिफ़ॉल्ट रूप से आंतरिक प्रणालियों तक पहुँच प्रदान नहीं करना चाहिए।
परिवर्तन को रिकॉर्ड करें। प्रमाणीकरण परिणाम, सत्र पहचानकर्ता और नीति असाइनमेंट को लॉग करें। इन रिकॉर्ड्स से व्यवस्थापक को लॉगिन विफलता और कंट्रोलर प्रवर्तन विफलता के बीच अंतर करने में मदद मिलनी चाहिए।
सामान्य गलती केवल यह परीक्षण करना है कि स्प्लैश पेज लोड होता है या नहीं। एक पूरी तरह से काम करने वाला पेज एक पूर्व-प्रमाणीकरण नेटवर्क के सामने हो सकता है जो अभी भी प्रिंटर, स्टाफ सबनेट या कंट्रोलर प्रशासन तक पहुंचता है।
उस पथ का परीक्षण करें जिसका उपयोग कोई हमलावर करेगा
एक नए क्लाइंट का उपयोग करें जिसमें कोई पुरानी अधिकृत जानकारी सुरक्षित न हो। लॉगिन से पहले, असफल लॉगिन के बाद और सत्र (session) समाप्त होने के बाद प्रतिनिधि आंतरिक सेवाओं से कनेक्ट करने का प्रयास करें; पड़ोसी गेस्ट डिवाइस का अलग से परीक्षण करें।
इन जांचों के साथ-साथ इंटरसेप्शन जोखिमों की समीक्षा करने वाले MSP के लिए, GoSafe Dark Web मॉनिटरिंग का MSPs के लिए MITM रोकथाम रणनीतियाँ एक पूरक समीक्षा संसाधन प्रदान करता है। उस समीक्षा को उस प्रमाण से अलग रखें जो आपका अपना फ़ायरवॉल और कंट्रोलर आइसोलेशन लागू करता है।
स्वीकृति का मापदंड पूरी तरह से स्पष्ट है: एक अनधिकृत गेस्ट को कर्मचारियों के सबनेट, प्रिंटर या प्रबंधन इंटरफ़ेस तक नहीं पहुँचना चाहिए। यदि ऐसा होता है, तो डिप्लॉयमेंट को रोकें और एक्सेस नीति को ठीक करें।
एन्क्रिप्शन और पहचान नियंत्रणों की तुलना
एनक्रिप्शन और पहचान अलग-अलग प्रश्नों के उत्तर देते हैं। एनक्रिप्शन वायरलेस लिंक पर संचार की सुरक्षा करता है; पहचान यह स्थापित करती है कि किस व्यक्ति, खाते या डिवाइस को एक्सेस प्राप्त होना चाहिए। एक सुविधाजनक लॉगिन प्रक्रिया दोनों में से किसी पर भी अच्छा प्रदर्शन नहीं कर सकती है।
SQ मैगज़ीन का सार्वजनिक WiFi सुरक्षा अवलोकन Jisc के OWE (जो उपयोगकर्ता प्रमाणीकरण के बिना वायरलेस फ्रेम को एन्क्रिप्ट करता है) और एंटरप्राइज़ प्रमाणीकरण के लिए WPA3-Enterprise के बीच अंतर पर आधारित है। विकल्पों की तुलना करते समय उस अंतर का उपयोग करें, न कि प्रत्येक लॉगिन विधि को एक समतुल्य सुरक्षा नियंत्रण के रूप में देखने के स्थान पर।
एक्सेस विकल्प के आधार पर एन्क्रिप्शन और पहचान नियंत्रण
| एक्सेस विकल्प | वायरलेस लिंक को एन्क्रिप्ट करता है | उपयोगकर्ता की पहचान करता है | ब्राउज़र क्रेडेंशियल्स एक्सपोज़्ड |
|---|---|---|---|
| ओपन क्लिक-थ्रू पोर्टल | नहीं | नहीं | नहीं |
| OWE के साथ ओपन WiFi पर पोर्टल | हां, प्रति-उपयोगकर्ता एन्क्रिप्शन | नहीं | क्लिक-थ्रू के लिए नहीं |
| 802.1X के साथ WPA3-Enterprise | हां | हां, प्रति उपयोगकर्ता या डिवाइस | नहीं |
| Passpoint या OpenRoaming | हां | हां, आइडेंटिटी प्रदाता के माध्यम से | स्वचालित नेटवर्क प्रमाणीकरण के दौरान नहीं |
| ईमेल या सोशल साइन-इन के साथ पोर्टल | केवल तभी जब अंतर्निहित WLAN एन्क्रिप्शन प्रदान करता है | सत्यापन के अनुसार आंशिक रूप से | हां, यदि आइडेंटिटी-प्रदाता पासवर्ड टाइप किया गया है |
एक ओपन क्लिक-थ्रू पोर्टल एक छोटा उपयोगकर्ता अनुभव प्रदान करता है, लेकिन शर्तों को स्वीकार करने से यह स्थापित नहीं होता है कि डिवाइस किसके पास है। ओडब्ल्यूई (OWE) उस पहचान अंतराल को हल किए बिना गोपनीयता जोड़ता है।
WPA3-Enterprise के साथ 802.1X किसी व्यक्ति या डिवाइस से जुड़े एक्सेस का समर्थन करता है। इसका मूल्य उचित रूप से कॉन्फ़िगर किए गए प्रमाणीकरण, विश्वसनीय सर्वर सत्यापन और क्रेडेंशियल या प्रमाणपत्रों के जीवनचक्र पर निर्भर करता है।
Passpoint और OpenRoaming किसी प्रदाता के माध्यम से पहचान-आधारित कनेक्शन का समर्थन करते हैं। शुरुआती नामांकन की अभी भी जांच की आवश्यकता है, भले ही बाद के कनेक्शनों के लिए ब्राउज़र क्रेडेंशियल की आवश्यकता न हो।
ईमेल कैप्चर अनिवार्य रूप से सत्यापित पहचान नहीं है। सोशल साइन-इन के लिए, प्रदाता के लिए एक वैध रीडायरेक्ट और उस पोर्टल के बीच अंतर करें जो आगंतुकों से स्थल के अपने फ़ॉर्म में प्रदाता पासवर्ड टाइप करने के लिए कहता है। अनावश्यक पासवर्ड संग्रह को अस्वीकार करें।
सुविधा के साथ-साथ अनुपालन के प्रवर्तन को भी मापें
आपूर्तिकर्ताओं की तुलना करते समय समान क्लाइंट मिश्रण और नेटवर्क स्थितियों का उपयोग करें। पुराने उपकरणों को शामिल करें और एक साथ आने वाले कनेक्शनों का परीक्षण करें, न कि केवल एक खाली नेटवर्क पर प्रशासक के लैपटॉप का।
- औसत एक्सेस समय: केवल पेज रेंडरिंग से नहीं, बल्कि एसोसिएशन से अधिकृत डेटा-प्लेन एक्सेस तक मापें।
- विफल-प्रमाणीकरण दर: उपयोगकर्ता परित्याग, पहचान अस्वीकृति और कंट्रोलर त्रुटियों को अलग करें।
- रोमिंग पुनः प्रमाणीकरण सफलता: सक्रिय सत्र बनाए रखते हुए एक्सेस पॉइंट के बीच चलें।
- पूर्व-प्रमाणीकरण आइसोलेशन: वैकल्पिक एड्रेस फ़ैमिली सहित अवरुद्ध पथों की पुष्टि करें।
- नीति-अनुप्रयोग लेटेंसी: जांचें कि समवर्ती मांग के तहत कंट्रोलर कितनी जल्दी नई भूमिका लागू करता है।
व्यापक आर्किटेक्चर समीक्षा को तैयार करने के लिए एंटकोर्पोरेट WiFi सुरक्षा गाइड का उपयोग करें, और फिर अपनी संपत्ति के लिए पायलट प्रमाण की मांग करें।
लॉगिन पेज के लिए एक सुरक्षित ब्राउज़र कनेक्शन वायरलेस कनेक्शन पर एन्क्रिप्शन और पहचान नियंत्रणों को रिप्लेस नहीं करता है।
Passpoint और OpenRoaming बार-बार आने वाले आगंतुकों के लिए
वापस आने वाले मेहमान को हर बार आने पर एक ही ब्राउज़र प्रक्रिया पूरी नहीं करनी चाहिए। Passpoint एक संगत, प्रोविज़न किए गए डिवाइस को उपयुक्त नेटवर्क को स्वचालित रूप से खोजने और प्रमाणित करने की अनुमति देता है। OpenRoaming भाग लेने वाले नेटवर्क पर फ़ेडरेटेड पहचान के माध्यम से उस दृष्टिकोण का विस्तार करता है।
इसका लाभ केवल कम क्लिक होना ही नहीं है। आप विजिटर को WiFi से जुड़ने के बाद दिखाई देने वाले किसी भी पेज पर क्रेडेंशियल दर्ज करने के लिए प्रशिक्षित किए बिना एक दोहराने योग्य एक्सेस नीति प्रदान कर सकते हैं। Boldyn का सार्वजनिक WiFi अवलोकन अंतर्निहित अंतर को सुदृढ़ करता है: अधिक कनेक्टिविटी क्षमता कमजोर ऑनबोर्डिंग, विभाजन या लीगेसी-डिवाइस अपवादों को हल नहीं करती है।
हमारे गेस्ट WiFi कनेक्शन तरीके कैप्टिव पोर्टल, Passpoint और The Purple ऐप हैं। Engage में सभी Capture सुविधाएं शामिल हैं, साथ ही कस्टमाइज्ड एक्सेस जर्नी, व्यक्तिगत संचार, उन्नत WiFi एनालिटिक्स, पूर्ण-सुइट एकीकरण, Passpoint और प्रोफ़ाइल प्रमाणीकरण, और पूरी तरह से प्रबंधित सेवा विकल्प शामिल हैं। उन क्षमताओं का मूल्यांकन केवल अदला-बदली योग्य योजना लेबल के रूप में करने के बजाय, एक परिभाषित लौटने वाले-अतिथि यात्रा के विरुद्ध करें।
कंट्रोलर इंटीग्रेशन को सत्यापित करें
हमारा हार्डवेयर-अज्ञेयवादी (hardware-agnostic) प्लेटफॉर्म उन एक्सेस पॉइंट्स पर चलता है जो वेन्यू के पास पहले से मौजूद हैं। अनुकूलता अभी भी कंट्रोलर के RADIUS, ऑथराइजेशन-बदलाव (change-of-authorisation) और वॉल्ड-गार्डन सपोर्ट पर निर्भर करती है।
- RADIUS: प्रमाणीकरण और लेखांकन एक्सचेंजों की पुष्टि करें, जिसमें वे नीति विशेषताएँ शामिल हैं जिनका आपका कंट्रोलर सम्मान करता है।
- अधिकार-परिवर्तन (Change-of-authorisation): परीक्षण करें कि क्या एक सक्रिय सत्र को डिस्कनेक्ट किया जा सकता है या एक संशोधित नीति असाइन की जा सकती है। निर्देशिका परिवर्तन केवल तभी उपयोगी होता है जब प्रवर्तन का पालन किया जाता है।
- वॉल्ड गार्डन (Walled garden): अधिकृत करने से पहले असंबंधित ब्राउज़िंग की अनुमति दिए बिना नामांकन और प्रमाणीकरण निर्भरताओं की अनुमति दें।
कर्मचारी डिप्लॉयमेंट के लिए, जहां भी प्रासंगिक हो इंटीग्रेशन चेकलिस्ट पर Entra ID, Google Workspace और Okta को रखें। अपने चुने हुए पहचान स्रोत के लिए प्रोविजनिंग और निरसन (revocation) को सत्यापित करें, जिसमें अक्षम किए गए उपयोगकर्ता, हटाई गई समूह सदस्यता और पहले से कनेक्टेड डिवाइस शामिल हैं।
हमारा Passpoint अवलोकन कनेक्शन यात्रा को परिभाषित करने के लिए एक उपयोगी शुरुआती बिंदु है। इसका प्रमाण आपके कंट्रोलर पर एक सफल नामांकन, वापसी यात्रा और निरसन (रिवोकेशन) परीक्षण बना हुआ है।
एक सोचा-समझा फॉलबैक रखें
कुछ विज़िटर के पास संगत प्रोफ़ाइल या डिवाइस नहीं होगा। हर अपवाद को समायोजित करने के लिए पहचान-आधारित नेटवर्क को कमजोर करने के बजाय अपनी स्वयं की अतिथि नीति के साथ स्पष्ट रूप से पहचाना गया पोर्टल फ़ॉलबैक प्रदान करें।
उदाहरण के लिए, एक होटल नामांकित लौटने वाले आगंतुकों को स्वचालित पुनः कनेक्शन की पेशकश कर सकता है, जबकि पहली बार आने वाले आगंतुकों को एक छोटी ऑनबोर्डिंग प्रक्रिया के लिए निर्देशित कर सकता है। कॉन्फ्रेंस उपकरण और पुराने उपकरणों को एक स्पष्ट सहायता मार्ग की आवश्यकता होती है, न कि किसी अवांछित साझा पासवर्ड की।
प्रतिबद्ध होने से पहले, कंट्रोलर समर्थन की पुष्टि करें, वॉल्ड गार्डन का अभ्यास करें और निरस्त (revoked) खाते का परीक्षण करें। इसमें कंट्रोलर रीस्टार्ट और बाधित नामांकन शामिल करें ताकि रिसेप्शन स्टाफ को पता हो कि स्वचालित कनेक्शन पूरा न होने पर क्या करना है।
UK नियमों के तहत गोपनीयता, सहमति और एनालिटिक्स
WiFi उपयोग और टाउन-सेंटर फुटफॉलो को मापने वाली परिषद व्यवस्थित रूप से सार्वजनिक रूप से सुलभ क्षेत्र की निगरानी कर सकती है, जिसके लिए संभावित रूप से डेटा सुरक्षा प्रभाव आकलन की आवश्यकता हो सकती है, जैसा कि परिषद सार्वजनिक WiFi खरीद निर्देशिका में स्पष्ट किया गया है। वह मार्गदर्शन सेवा स्वीकृति से PECR मार्केटिंग सहमति को अलग करने की आवश्यकता की भी पहचान करता है।
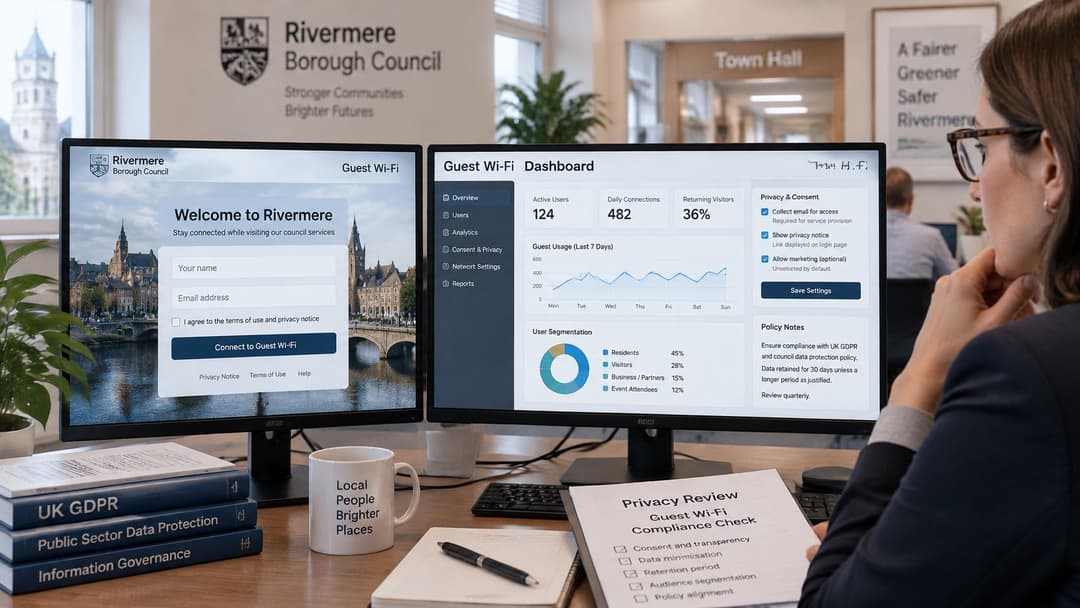
इंटरनेट-एक्सेस बटन को मार्केटिंग अनुमति के रूप में दोगुना न बनाएं। जहां सहमति आवश्यक हो, एक अलग, वैकल्पिक विकल्प प्रस्तुत करें जो पहले से टिक न हो, और विज़िटर को यह समझने दें कि वे किस संचार को प्राप्त करने के लिए सहमत हो रहे हैं।
प्रत्येक फ़ील्ड को एक परिभाषित उद्देश्य दें
पोर्टल को CRM से कनेक्ट करने से पहले इन नियमों को लागू करें:
कनेक्टिविटी रिकॉर्ड: शर्तों की स्वीकृति और सत्र के समय को वैकल्पिक प्रोफाइल जानकारी से अलग रखें। हर चीज़ को सहमति का नाम देने के बजाय प्रत्येक प्रोसेसिंग उद्देश्य के लिए कानूनी आधार को दस्तावेज़ित करें।
वैकल्पिक मार्केटिंग जानकारी: ईमेल मार्केटिंग ऑप्ट-इन को प्रमाणीकरण से अलग रखें। एक्सेस वर्कफ़्लो के लिए आवश्यक ईमेल एड्रेस प्रचार भेजने की स्वचालित अनुमति नहीं है, और केवल CRM गंतव्य होना अपने आप में एक कानूनी आधार स्थापित नहीं करता है।
अनाम या संकलित मापन: इन्हें प्राथमिकता दें जहां वे परिचालन संबंधी प्रश्नों का उत्तर देते हों। यह न मानें कि केवल नाम हटा देने से बार-बार आने का इतिहास अनाम हो जाता है।
उद्देश्य के अनुसार प्रतिधारण (Retention): लिखें कि प्रत्येक फ़ील्ड की कितने समय तक आवश्यकता है और तदनुसार डेटा हटाने की समय-सीमा कॉन्फ़िगर करें। इस समीक्षा में निर्यात, बैकअप और कनेक्टेड मार्केटिंग सिस्टम शामिल करें।
अधिकार और आपूर्तिकर्ता की जिम्मेदारियां: एक्सेस, सुधार और हटाने के अनुरोधों के लिए स्वामित्व सौंपें। दस्तावेज़ित करें कि कौन सा आपूर्तिकर्ता किस रिकॉर्ड को प्रोसेस करता है और अनुरोध डाउनस्ट्रीम सिस्टम तक कैसे पहुंचते हैं।
हमारा पोर्टल WiFi उपयोग को कवर करने वाले साप्ताहिक KPIs भेजता है, जिसमें उपयोगकर्ता जनसांख्यिकी (demographics) शामिल हैं। मूल्यांकन के दौरान, यह स्थापित करें कि क्या जनसांख्यिकी आउटपुट समेकित (aggregated) हैं, कौन से स्रोत फ़ील्ड उनका समर्थन करते हैं और कौन से संग्रह या रिपोर्टिंग नियंत्रण उपलब्ध हैं।
अपनी गोपनीयता टीम के मूल्यांकन के साथ हमारे गेस्ट WiFi डेटा गोपनीयता मार्गदर्शन का उपयोग करें। एक उत्पाद सेटिंग आवश्यकता और आनुपातिकता के बारे में प्रलेखित निर्णय को प्रतिस्थापित नहीं करती है।
आगंतुक परीक्षण: एक वाक्य में समझाएं कि आप प्रत्येक फ़ील्ड को क्यों एकत्र कर रहे हैं और यदि आगंतुक अस्वीकार करता है तो क्या होगा।
यदि उस स्पष्टीकरण के लिए लंबे बचाव की आवश्यकता है, तो फ़ील्ड हटा दें या यात्रा को नया रूप दें। सार्वजनिक पहुंच पहचान योग्य व्यवहार इतिहास बनाने का बहाना नहीं बनना चाहिए जिसकी विज़िटर उचित रूप से अपेक्षा नहीं करेंगे।
होटल, रिटेल और कार्यालयों के लिए क्षेत्र संबंधी आवश्यकताएं
अपने स्थल का प्रकार खोजें, पहले अति-आवश्यक (must-have) कॉलम का परीक्षण करें, फिर पायलट के दौरान ध्यान देने योग्य (watch-for) जोखिमों का अभ्यास करें। बढ़िया-लेकिन-वैकल्पिक सुविधाओं को किसी परिचालन संबंधी समस्या को हल करके अपना स्थान अर्जित करना चाहिए।
वेन्यू के प्रकार के अनुसार पोर्टल की आवश्यकताएं
| स्थान का प्रकार | अत्यंत आवश्यक | वांछनीय सुविधा | इन पर ध्यान दें |
|---|---|---|---|
| होटल | ब्रांडेड पोर्टल, दोबारा आने वाले मेहमानों की रोमिंग, अतिथि और कर्मचारियों के लिए अलग नेटवर्क | बहुभाषी स्प्लैश पेज | पुराने उपकरण जो आधुनिक सुरक्षा नहीं चला सकते |
| बार और रेस्तरां | फास्ट क्लिक-थ्रू या सोशल लॉगिन, समय-सीमित सत्र | ऑप्ट-इन CRM कैप्चर | सत्र की सीमाएँ जो नियमित ग्राहकों को निराश करती हैं |
| रिटेल और शॉपिंग सेंटर | उचित सहमति के साथ फुटफॉल एनालिटिक्स | विज़िट आवृत्ति के अनुसार मार्केटिंग यात्राएं | दी गई सहमति से परे एनालिटिक्स |
| परिवहन हब | छोटे सत्रों के लिए तेज़ ऑनबोर्डिंग, बहुभाषी पृष्ठ | यात्रियों के लिए Passpoint | पीक समय पर एक्सेस-पॉइंट हैंडओवर |
| एंटरप्राइज कार्यालय | कर्मचारी 802.1X या प्रमाणपत्र एक्सेस, अलग आगंतुक पोर्टल | डायरैक्ट्री सिंक्रोनाइज़ेशन और तत्काल निरसन | गैस्ट पोर्टल में दर्ज किए गए कर्मचारियों के पासवर्ड |
| स्वास्थ्य सेवा | प्रमाणीकरण से पहले का आइसोलेशन और खंडित क्लिनिकल नेटवर्क | गैस्ट एनालिटिक्स को क्लिनिकल डेटा से अलग रखा गया | खुले पोर्टल से क्लिनिकल सिस्टम तक का कोई भी मार्ग |
होटलों को पहचानने योग्य ऑनबोर्डिंग और कमरों तथा साझा क्षेत्रों के बीच विश्वसनीय आवाजाही की आवश्यकता होती है। बार और रेस्तरां को छोटी प्रवेश यात्राओं को प्राथमिकता देनी चाहिए और ऐसे टाइमआउट से बचना चाहिए जो नियमित ग्राहकों को बार-बार बाधित करते हैं।
रिटेल टीमों को मार्केटिंग यात्रा शुरू करने से पहले इस बात पर सहमत होना होगा कि उनके फ़ुटफ़ॉल मापों का क्या अर्थ है। परिवहन ऑपरेटरों को मूविंग क्लाइंट्स और छोटी यात्राओं का परीक्षण करना चाहिए, न कि केवल एक एक्सेस पॉइंट के पास स्थिर कनेक्शन का।
उपयोगकर्ता के अनुसार यात्रा को सुसंगत बनाएं
हमारे Connect प्लान में 25 समर्थित भाषाओं में एक सुरक्षित कैप्टिव पोर्टल और ब्रांडेड स्प्लैश पेज शामिल हैं। बहु-भाषा प्रस्तुति विशेष रूप से होटलों और परिवहन स्थलों के लिए उपयोगी है, बशर्ते नियम और गोपनीयता जानकारी भी समझने योग्य रहे।
हमारा पोर्टल वेन्यू के लोगो, रंगों और लॉगिन विकल्पों का उपयोग कर सकता है। यह पेज को पहचानने योग्य बनाता है, लेकिन कर्मचारियों को कभी भी ब्रांडिंग को इस बात के प्रमाण के रूप में वर्णित नहीं करना चाहिए कि नेटवर्क वास्तविक है।
कार्यालयों को एक कर्मचारी प्रमाणीकरण प्रक्रिया की आवश्यकता होती है जो कर्मचारियों को आगंतुक फ़ॉर्म पर निर्देशित न करे। स्वास्थ्य सेवा ऑपरेटरों को गेस्ट पाथ से सुलभ किसी भी नैदानिक सेवा को एक असफल पायलट मानना चाहिए, भले ही आगंतुक प्रक्रिया कितनी भी अच्छी तरह से काम करे।
प्रतिस्पर्धी प्राथमिकताओं को हल करने के लिए परिदृश्यों का उपयोग करें
कॉन्फ़्रेंस सेंटर वाले काल्पनिक होटल पर विचार करें। अनिवार्य कॉलम निर्णय को संचालित करता है: मार्केटिंग अतिरिक्त सुविधाओं को चुनने से पहले कमरे से कॉन्फ़्रंस फ़ॉलबैक, कर्मचारियों के पृथक्करण और एक साथ आने वाले मेहमानों का परीक्षण करें। फॉलबैक प्रक्रिया के माध्यम से पुराने प्रेजेंटेशन उपकरणों को रखें।
विभिन्न स्वतंत्र इकाइयों वाले एक काल्पनिक शॉपिंग सेंटर के लिए, 'देखने योग्य बातें' कॉलम पर विशेष ध्यान देने की आवश्यकता है। यह परिभाषित करें कि किरायेदारों को समग्र रिपोर्ट प्राप्त होती है या पहचान योग्य संपर्क, प्रत्येक हस्तांतरण के लिए अनुमत उद्देश्य स्थापित करें और सत्यापित करें कि मार्केटिंग को अस्वीकार करने से बुनियादी पहुंच नहीं रुकती है।
अपने वेन्यू के लिए सही पोर्टल मॉडल चुनें
कैप्टिव पोर्टल सॉफ्टवेयर का चयन साइट पर सबसे अधिक जोखिम वाले ट्रैफ़िक के आधार पर करें, न कि उसके स्प्लैश पेज के स्वरूप के आधार पर। प्लान्स की तुलना करने से पहले अपनी अस्वीकृति के मानदंड निर्धारित करने के लिए वेन्यू की आवश्यकताओं का उपयोग करें।
उपयुक्त कंट्रोलर और सरल गेस्ट आवश्यकताओं वाला एक एकल-स्थल स्थान कंट्रोलर-नेगेटिव के साथ शुरू हो सकता है। सुसंगत यात्राओं और सहमति प्राप्त CRM कैप्चर की आवश्यकता वाली श्रृंखला के पास होस्ट किए गए क्लाउड के लिए एक मजबूत मामला है। प्रबंधित कर्मचारी उपकरणों के लिए एक अलग आगंतुक सेवा के साथ-साथ पहचान-आधारित पहुंच की आवश्यकता होती है; नैदानिक और भुगतान वातावरणों को पोर्टल कस्टमाइज़ेशन से पहले अपनी नेटवर्क सीमाओं को हल करने की आवश्यकता होती है।
व्यावसायिक प्रतिबद्धता की तुलना करें
हमारे गेस्ट WiFi प्लान Connect, Capture और Engage हैं। Capture, Connect की सुविधाओं के साथ-साथ फ़र्स्ट-पार्टी डेटा कैप्चर, CRM एकीकरण, विस्तृत एनालिटिक्स, व्यवहार संबंधी अंतर्दृष्टि (behavioural insights), ईमेल सत्यापन और सहायता भी जोड़ता है।
गेस्ट WiFi प्लान और मूल्य निर्धारण
| प्लान | लागत | निःशुल्क ट्रायल | सर्वोत्तम उपयुक्तता |
|---|---|---|---|
| Connect | निःशुल्क | निरंतर निःशुल्क प्लान, कोई सीमित समय का ट्रायल नहीं | एंट्री-लेवल गेस्ट WiFi |
| Capture | आवश्यकताओं के अनुसार कस्टमाइज्ड | 30 दिन | सहमति प्राप्त डेटा के साथ गेस्ट कैप्चर |
| Engage | आवश्यकताओं के अनुसार कस्टमाइज्ड | 30 दिन | मार्केटिंग यात्राएं और Passpoint |
| स्टाफ WiFi और xPSK | पोर्टफोलियो, एक्सेस पॉइंट्स और पहचान-प्रदाता आवश्यकताओं द्वारा कस्टमाइज्ड मूल्य निर्धारण | प्रस्ताव में पुष्टि करें | प्रबंधित स्टाफ उपकरण और पहचान-आधारित एक्सेस |
Capture या Engage के फ़्री ट्रायल के बाद, आप चुने गए पैकेज को जारी रख सकते हैं या Connect पर जा सकते हैं। अपने निर्णय में केवल सब्सक्रिप्शन ही नहीं, बल्कि एकीकरण (integration) के प्रयास, परिचालन स्वामित्व और रिकवरी प्रक्रियाओं को भी शामिल करें।
पायलट के लिए तिथियां और साक्ष्य निर्धारित करें
शुरू करने से पहले, अपनी साइटों, कंट्रोलर मॉडल, फ़र्मवेयर, पहचान प्रदाता (आइडेंटिटी प्रोवाइडर) और प्रस्तावित डेटा फ़ील्ड सूचीबद्ध करें। प्रत्येक स्वीकृति परीक्षण के लिए एक नामित मालिक और एक वास्तविक कैलेंडर तिथि निर्दिष्ट करें।
- कॉन्फ़िगरेशन से पहले: मौजूदा नेटवर्क सीमाओं को रिकॉर्ड करें और प्रतिबंधित गंतव्यों पर सहमति दें।
- पायलट एक्टिवेशन के समय: पूर्व-प्रमाणीकरण आइसोलेशन और प्रत्येक इच्छित लॉगिन विधि का परीक्षण करें।
- प्रतिनिधि मांग के दौरान: एक्सेस समय, विफलताएं, रोमिंग परिणाम और नीति-प्रवर्तन व्यवहार कैप्चर करें।
- साइन-ऑफ से पहले: वॉल्ड-गार्डन प्रतिबंधों का अभ्यास करें, एक सक्रिय खाते को रद्द करें और परिणामी लॉग की जांच करें।
- ट्रायल समाप्त होने से पहले: विज़िटर टेस्ट का उपयोग करके प्रत्येक एकत्र किए गए फ़ील्ड की समीक्षा करें और चयनित प्लान को डॉक्यूमेंट करें।
सेटिंग्स, प्रमाणीकरण रिकॉर्ड और परीक्षण परिणामों के स्क्रीनशॉट को एक साथ रखें ताकि दूसरा व्यवस्थापक (एडमिनिस्ट्रेटर) परिणाम को दोहरा सके। अनसुलझे अपवादों को एक सामान्य स्वीकृति ईमेल में छिपाने के बजाय उन्हें स्पष्ट रूप से रिकॉर्ड करें।
लाइव होने से पहले आइसोलेशन की पुष्टि करें। यदि लॉगिन सफल होता है लेकिन गलत नेटवर्क नीति लागू होती है, तो पोर्टल आगंतुकों के लिए तैयार नहीं है।
Purple एक ही क्लाउड प्लेटफ़ॉर्म पर गेस्ट कैप्टिव पोर्टल, पहचान-आधारित एक्सेस और स्टाफ WiFi प्रदान करता है। अपने कंट्रोलर्स के लिए सही एक्सेस मॉडल का मूल्यांकन करने के लिए और केवल स्प्लैश-पेज डिज़ाइन के बजाय आइसोलेशन, प्रमाणीकरण, निरसन और सहमति के आसपास एक परीक्षण की योजना बनाने के लिए Purple पर जाएं।