
सोमवारी सकाळी एक नवीन कर्मचारी येतो, एका कंत्राटदाराला एका प्रोजेक्टसाठी ॲक्सेस हवा असतो आणि एक भेट देणारा अतिथी WiFi पासवर्ड मागतो. ते सर्व एकाच इमारतीमध्ये उभे आहेत, परंतु त्यांना समान ॲक्सेस मिळू नये. कर्मचाऱ्याला ईमेल, पेरोल, अंतर्गत ॲप्लिकेशन्स आणि कर्मचारी कनेक्टिव्हिटीची आवश्यकता असू शकते. कंत्राटदाराला मर्यादित कालावधीसाठी एका सामायिक वर्कस्पेसची आवश्यकता असू शकते. भेट देणाऱ्याला इंटरनेट ॲक्सेस हवा आहे, व्यवसाय प्रणालींमध्ये जाण्याचा मार्ग नाही.
तो फरक म्हणजे identity management काय आहे याचे व्यावहारिक उत्तर आहे. एखादी व्यक्ती किंवा सिस्टीम कोण आहे हे स्थापित करण्यासाठी, त्या ओळखीची पडताळणी करण्यासाठी, ती कशाचा वापर करू शकते हे ठरवण्यासाठी आणि परिस्थिती बदलल्यावर तो प्रवेश काढून घेण्यासाठी संस्था वापरत असलेल्या धोरणे, प्रक्रिया आणि तंत्रज्ञानाचा हा संग्रह आहे.
ओळख व्यवस्थापन (identity management) आता IT लॉगिन स्क्रीनच्या पलीकडे गेले आहे. हे ग्राहक जोडणी (customer onboarding), फसवणूक प्रतिबंध, कॉर्पोरेट गव्हर्नन्स, नेटवर्क ऍक्सेस आणि नियामक नियंत्रणांना सपोर्ट करते. UK मध्ये, डिजिटल ओळख क्षेत्रामध्ये जानेवारी २०२६ पर्यंत २७५ सक्रिय कंपन्या होत्या, जे हे दर्शवते की ओळख केवळ एक प्रशासकीय कार्य नसून एक महत्त्वपूर्ण तंत्रज्ञान आणि आर्थिक इकोसिस्टम म्हणून विकसित झाली आहे. UK Digital Identity Sectoral Analysis Report नुसार, या क्षेत्राने २०२४/२०२५ मध्ये अंदाजे £२.०३ अब्ज वार्षिक महसूल मिळवला, £१.०४ अब्ज ग्रॉस व्हॅल्यू ॲडेड (GVA) निर्माण केले आणि ९,६२४ पूर्ण-वेळ समकक्ष (FTE) भूमिकांना पाठबळ दिले.
हा मार्गदर्शक पहिल्या तत्त्वांवरून कल्पना तयार करतो, त्यानंतर त्याच्या लाइफसायकल, ऑथेंटिकेशन प्रोटोकॉल्स, अधिक मजबूत साइन-इन पद्धती आणि अतिथी WiFi, कर्मचारी WiFi, प्रमाणपत्रे, Passpoint आणि iPSK सारख्या वास्तविक नेटवर्क उदाहरणांद्वारे एका आयडेंटिटीचा मागोवा घेतो. सुरक्षेच्या फायद्यांच्या व्यापक परिचयासाठी, protect data with identity management ॲक्सेस-मॅनेजमेंटच्या दृष्टिकोनातून उपयुक्त संदर्भ देते.
आधुनिक संस्थांमधील ओळख व्यवस्थापनाचा (Identity Management) परिचय
कार्यालयीन WiFi विनंती अनेकदा सुरक्षा पुनरावलोकनापेक्षा संस्थेची ओळख धोरण अधिक वेगाने उघड करते. जर प्रत्येकाला एकच प्री-शेअर्ड की मिळाली, तर नेटवर्क कायमस्वरूपी कर्मचारी, जाणारा कंत्राटदार किंवा रिसेप्शन डेस्कवरून पासवर्ड कॉपी करणारा अभ्यागत यांच्यातील फरक ओळखू शकत नाही. की बदलणे त्रासदायक ठरते, त्यामुळे टीम्स त्यास उशीर करतात आणि मूळ व्यावसायिक गरज संपल्यानंतरही जुना प्रवेश बराच काळ चालू राहतो.
एक चांगली डिझाईन पासवर्डने नव्हे तर व्यक्तीपासून सुरू होते. नवीन कर्मचारी संस्थेच्या आयडेंटिटी प्रोव्हाइडरद्वारे साइन इन करतो आणि त्याच्या भूमिकेशी संबंधित स्टाफ ॲक्सेस मिळवतो. कॉन्ट्रॅक्टरला मर्यादित प्रोफाईल मिळते, जे कदाचित प्रोजेक्ट नेटवर्क किंवा विशिष्ट ॲप्लिकेशन्स पुरतेच मर्यादित असते. पाहुणा (गेस्ट) एका वेगळ्या सेवेचा वापर करतो जी अंतर्गत सिस्टम्स उघड न करता इंटरनेट कनेक्टिव्हिटी प्रदान करते.
ओळख हा विश्वासाचा निर्णय आहे
प्रत्येक प्रवेश विनंती एकाच वेळी अनेक प्रश्न विचारते:
- प्रवेशाची विनंती कोण करत आहे? संस्थेला विश्वसनीय ओळख रेकॉर्डची आवश्यकता असते.
- त्या व्यक्तीने ते कसे सिद्ध केले आहे? पासवर्ड, ऑथेंटिकेटर, प्रमाणपत्र किंवा इतर घटक पुरावा देऊ शकतात.
- व्यक्तीने कुठपर्यंत पोहोचले पाहिजे? प्रवेश हा भूमिका, डिव्हाइस, स्थान, जोखीम आणि व्यावसायिक हेतूवर अवलंबून असतो.
- प्रवेश किती काळ उपलब्ध असावा? तात्पुरते काम आणि बदलत्या जबाबदाऱ्यांसाठी मुदत संपणे किंवा पुनरावलोकन आवश्यक आहे.
- त्यानंतर कोणता पुरावा उरतो? लॉग्स आणि निर्णय हे चौकशी, जबाबदारी आणि अनुपालनास (compliance) समर्थन देतात.
हा मॉडेल कर्मचारी आणि ग्राहकांना लागू होतो, परंतु पुरवठादार, सर्व्हिस खाती, डिव्हाइसेस आणि व्यावसायिक अधिकाऱ्यांना देखील लागू होतो. युकेचे औपचारिक ओळख पडताळणीच्या दिशेने पाऊल हा व्यापक बदल दर्शवतो. एखादी संस्था व्यवहार, नावनोंदणी किंवा कायदेशीर कारवाईला परवानगी देण्यापूर्वी विश्वास निर्माण करण्यासाठी ओळख (identity) वाढत्या प्रमाणात वापरली जात आहे.
हा विषय IT च्या पलीकडे का महत्त्वाचा आहे
संस्थांनी अधिक सेवा ऑनलाइन हलवल्या आहेत, आणि वापरकर्त्यांना आता डिजिटल ऑनबोर्डिंग जलद व्हावे अशी अपेक्षा असते, तर नियामकांना ते नियंत्रित असावे असे वाटते. यामुळे एक तणाव निर्माण होतो. अत्यंत कमी पुराव्याची मागणी करणारी प्रक्रिया तोतयागिरी किंवा फसवणुकीला वाव देऊ शकते, तर अत्यंत जास्त पुरावे मागणारी प्रक्रिया कायदेशीर वापरकर्त्यांना त्रास देऊ शकते आणि सपोर्टची मागणी वाढवू शकते.
आयडेंटिटी मॅनेजमेंट वेगवेगळ्या निर्णयांना वेगळे करून त्या तणावाचा काही भाग सोडवते. एखाद्या व्यक्तीच्या आयडेंटिटीची पडताळणी करणे, परत येणाऱ्या युझरला ऑथेंटिकेट करणे आणि विशिष्ट रिसोर्सचा ॲक्सेस ऑथोराईज करणे हे एकमेकांशी संबंधित आहेत, परंतु ते एकच काम नाही. त्यांना वेगळे ठेवल्याने टीम्सना प्रत्येक विनंतीवर सारखाच अडथळा न आणता, जिथे जोखीम जास्त असेल तिथे अधिक कडक तपासण्या लागू करण्यास मदत होते.
सर्वात सोपे मानसिक मॉडेल अगदी स्पष्ट आहे: आयडेंटिटी मॅनेजमेंट हा एक विश्वास आणि अनुपालन स्तर आहे जो लोक, सिस्टीम्स आणि ॲक्सेस निर्णायकांना जोडतो. लॉगिन टेक्नॉलॉजी हा त्याचा केवळ एक घटक आहे. गव्हर्नन्स, लाइफसायकल नियंत्रण, नेटवर्क पॉलिसी आणि पुरावे हे चित्र पूर्ण करतात.
ओळख आणि प्रवेश व्यवस्थापनामागील (Identity and Access Management) मूळ संकल्पना समजून घेणे
पासपोर्ट आणि बिल्डिंग पासने सुरुवात करा. पासपोर्टमध्ये आयडेंटिफायर्स असतात जे तुम्हाला इतर लोकांपेक्षा वेगळे करतात. ते एका ओळखीचे प्रतिनिधित्व करते, परंतु पासपोर्ट स्वतःच पुरावा नाही की तो धारण करणारी व्यक्तीच खरी मालक आहे. सीमा अधिकारी पुराव्यांची तपासणी करतो, आणि नंतर तुम्हाला प्रवेश द्यायचा की नाही याबद्दल निर्णय लागू करतो.
डिजिटल ओळख आणि प्रवेश व्यवस्थापन याच पद्धतीचे पालन करते.
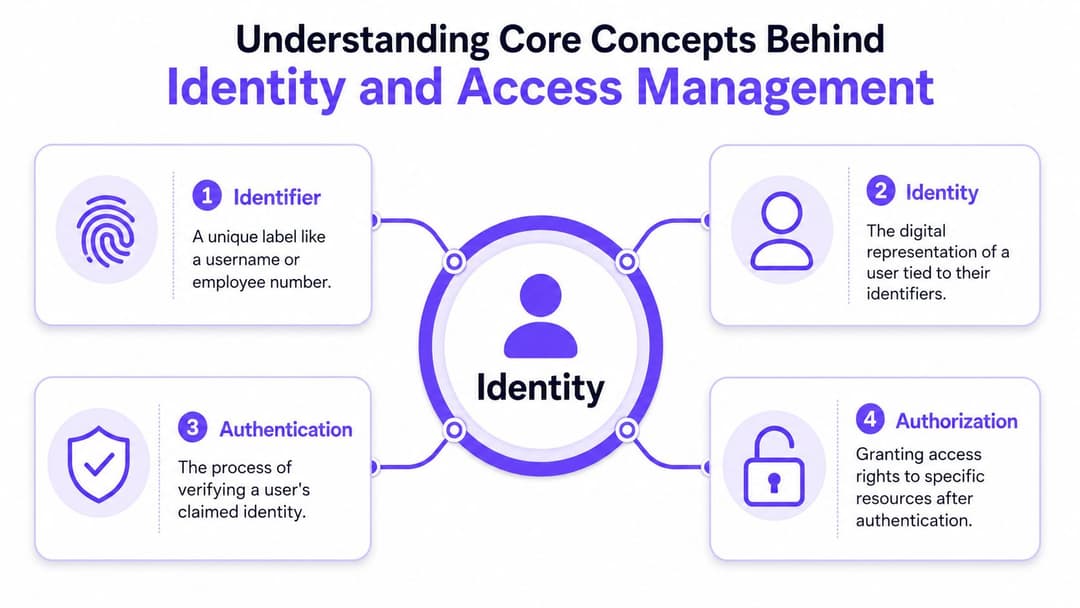
सोप्या भाषेतील शब्दसंग्रह
आयडेंटिफायर हे एखाद्या गोष्टीचा संदर्भ घेण्यासाठी वापरले जाणारे लेबल आहे. युझरनेम, कर्मचारी क्रमांक, ईमेल पत्ता किंवा डिव्हाइसचे नाव एखादा रेकॉर्ड ओळखू शकते. आयडेंटिफायर तो कोण वापरत आहे हे आपोआप सिद्ध करत नाही.
ओळख हे त्या रेकॉर्डशी संबंधित डिजिटल प्रतिनिधित्व आहे. यामध्ये विभाग, नोकरीची भूमिका, व्यवस्थापक, रोजगाराची स्थिती, ग्राहक संबंध किंवा उपकरणाची मालकी यासारखे गुणधर्म असू शकतात. डिरेक्टरी या गुणधर्मांना संचयित आणि अद्ययावत करते जेणेकरून इतर सिस्टीम त्यांचा वापर करू शकतील.
ऑथेंटिकेशन हे उत्तर देते, "तुम्हाला कसं माहित?" युझर क्लेम केलेल्या आयडेंटिटीशी संबंधित पुरावा सादर करतो. तो पुरावा एखादी गुप्त गोष्ट, मालकीचा फॅक्टर, बायोमेट्रिक वैशिष्ट्य किंवा क्रिप्टोग्राफिक प्रमाणपत्र असू शकतो.
Authorization (अधिकृतता) हे उत्तर देते की, "तुम्ही काय करू शकता?" प्रमाणीकरणानंतर, एखादे धोरण वापरकर्त्याची ओळख आणि संदर्भाचे मूल्यमापन करते आणि त्यानंतरच ॲप्लिकेशन, फाईल, नेटवर्क किंवा प्रशासकीय कार्यामध्ये प्रवेश मंजूर करते. अधिकृततेशिवाय प्रमाणीकरण हे व्यक्तीची ओळख सिद्ध करेल परंतु त्यांच्या परवानग्यांभोवती कोणतीही उपयुक्त मर्यादा प्रदान करणार नाही.
एक identity provider, ज्याला अनेकदा IdP म्हटले जाते, ते प्रमाणीकरण (authentication) करते किंवा समन्वयित करते आणि दुसऱ्या सेवेकडे विश्वसनीय माहिती पाठवते. प्राप्त करणारे ॲप्लिकेशन हे सेवा प्रदाता (service provider) असते. फेडरेशन त्यांच्यामध्ये एक विश्वासाचे नाते तयार करते, जेणेकरून एखादे ॲप्लिकेशन स्वतंत्र पासवर्ड डेटाबेस राखण्याऐवजी प्रस्थापित ओळख स्त्रोतावर अवलंबून राहू शकते.
एकच ओळख मॉडेल प्रत्येक वापरकर्त्याला लागू पडत नाही
Workforce identity management मध्ये कर्मचारी, कंत्राटदार आणि संस्थेच्या वतीने काम करणाऱ्या इतर लोकांचा समावेश होतो. Customer identity management बाह्य वापरकर्त्यांना सेवा देते जे खाते तयार करतात, सेवा खरेदी करतात किंवा वैयक्तिक माहिती मिळवतात. वर्कफ्लो एकमेकांशी जोडलेले असतात, परंतु त्यांचे प्राधान्यक्रम भिन्न असतात. Workforce access अनेकदा नोकरीच्या भूमिका आणि अंतर्गत धोरणांचे पालन करतो, तर ग्राहक प्रवेशामध्ये फसवणूक नियंत्रण, गोपनीयता, रूपांतरण आणि समर्थन यामध्ये समतोल राखणे आवश्यक असते.
किमान विशेषाधिकार (Least privilege) हे असे तत्त्व आहे जे दोन्ही वातावरणांना जोडते:
प्रत्येक आयडेंटिटीला फक्त त्याच्या सध्याच्या उद्दिष्टासाठी आवश्यक असलेला ॲक्सेस द्या आणि ते उद्दिष्ट संपल्यावर तो काढून घ्या.
यूकेची बाजारपेठ या ट्रस्ट लेयरचे प्रमाण स्पष्ट करते. या क्षेत्राच्या क्रियाकलापांमध्ये आयडेंटिटी व्हेरिफिकेशन, ऑनबोर्डिंग, फसवणूक प्रतिबंध आणि खाते उघडण्याचे वर्कफ्लो समाविष्ट आहेत, ज्यामध्ये सरकारने त्यांच्या क्षेत्र विश्लेषणामध्ये जानेवारी २०२६ पर्यंत २७५ सक्रिय कंपन्या ओळखल्या आहेत. ती व्याप्ती दर्शवते की आयडेंटिटी आता केवळ अंतर्गत डिरेक्टरी प्रशासनाऐवजी सार्वजनिक सेवा, बँकिंग, एंटरप्राइझ सिस्टीम्स आणि ग्राहक व्यवहारांना कशी समर्थन देते.
ओळख लाइफसायकल आणि गव्हर्नन्स एकत्र कसे कार्य करतात
आयडेंटिटी ही एखादी स्थिर डेटाबेस एंट्री नाही. एखादी व्यक्ती संस्थेत सामील होते, नवीन जबाबदाऱ्या घेते, टीम्स बदलतात किंवा नोकरी सोडतात, तसतशी ती बदलत राहते. मजबूत आयडेंटिटी मॅनेजमेंट या बदलांना सहकाऱ्यांमध्ये पाठवलेल्या अनौपचारिक विनंत्यांऐवजी नियंत्रित इव्हेंट्स म्हणून हाताळते.
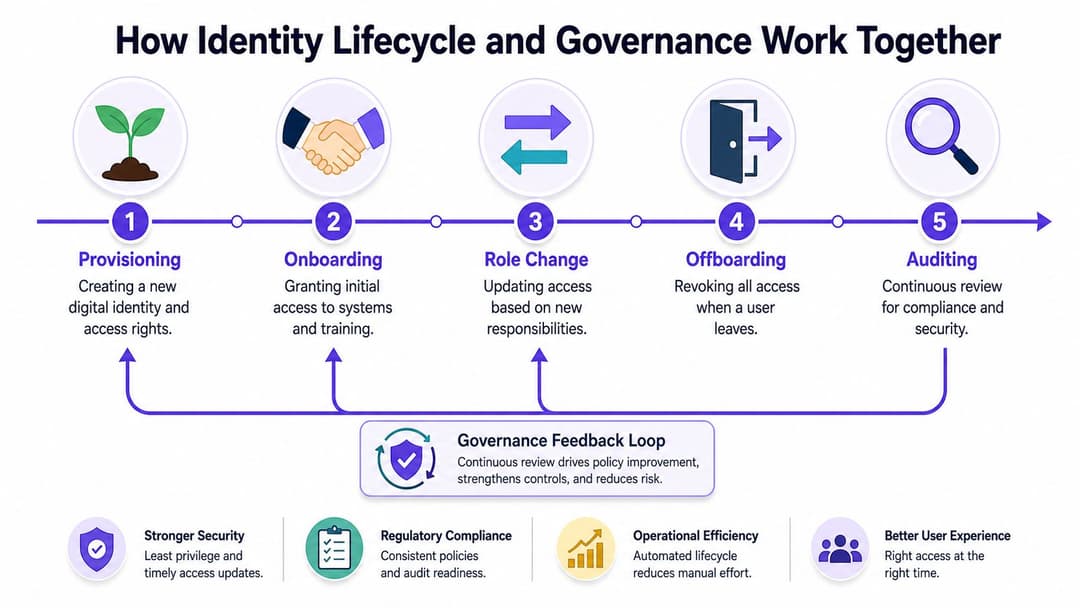
सामील होण्यापासून ते बाहेर पडण्यापर्यंत
प्रोव्हिजनिंग (Provisioning) ओळख रेकॉर्ड तयार करते आणि त्याला अधिकृत माहितीशी जोडते, जी सामान्यतः ह्युमन-रिसोर्स सिस्टीम किंवा ग्राहक प्लॅटफॉर्मवरून येते. संस्था ॲप्लिकेशन किंवा नेटवर्क ॲक्सेस देण्यापूर्वी त्या व्यक्तीची स्थिती, विभाग आणि व्यवस्थापक स्थापित करते.
ऑनबोर्डिंग (Onboarding) सुरुवातीचा ॲक्सेस पॅकेज लागू करते. फायनान्स कर्मचाऱ्याला फायनान्स ॲप्लिकेशन्सची आवश्यकता असू शकते, तर तात्पुरत्या कर्मचाऱ्याला मर्यादित परवानग्या मिळतात. ऑटोमेटेड वर्कफ्लो सिस्टीममधील मॅन्युअल कॉपी करणे कमी करू शकतात, परंतु ऑटोमेशनने डीफॉल्टनुसार व्यापक ॲक्सेस देण्याऐवजी मंजूर पॉलिसीचे पालन केले पाहिजे.
एक भूमिका बदल (role change) ही अशी जागा आहे जिथे अनेक वातावरणात जोखीम जमा होते. पदोन्नती, बदली किंवा नवीन प्रकल्पामुळे जुने अधिकार काढून न घेता नवीन परवानग्या जोडल्या जाऊ शकतात. कालांतराने, त्या व्यक्तीकडे अनेक भूमिकांचे प्रवेश अधिकार राहतात, या स्थितीला सहसा प्रिव्हिलेज क्रीप (privilege creep) म्हटले जाते. एक विश्वासार्ह वर्कफ्लो सध्याच्या भूमिकेवरून अधिकारांची पुनर्गणना करतो आणि अपवाद पुनरावलोकनासाठी पाठवतो.
Offboarding हे खाती निष्क्रिय करते, सेशन्स रद्द करते, ग्रुप मेंबरशिप काढून टाकते आणि जोडलेली संसाधने जसे की प्रमाणपत्रे, टोकन्स आणि शेअर्ड डिव्हाइसेस हाताळते. याची वेळ खूप महत्त्वाची असते. मॅन्युअल तिकीट येण्याची वाट पाहिल्याने नोकरी संपण्याच्या निर्णयामध्ये आणि ॲक्सेस संपण्याच्या निर्णयामध्ये एक मोठी दरी निर्माण होते.
गव्हर्नन्स हे कृतीला नियंत्रणात रूपांतरित करते
प्रशासकीय कारभार (Governance) हे परिभाषित करतो की कोण प्रवेश मंजूर करू शकते, मालक किती वेळा त्याचे पुनरावलोकन करतात आणि संस्था पुरावे म्हणून काय राखून ठेवते. प्रवेश प्रमाणीकरण (Access certification) व्यवस्थापक किंवा ॲप्लिकेशन मालकाला परवानग्या योग्य राहिल्या आहेत याची पुष्टी करण्यास सांगते. कर्तव्यांचे पृथक्करण (Segregation of duties) एकाच व्यक्तीला अधिकारांचे असे संयोजन ठेवण्यापासून रोखते ज्यामुळे एखादा अयोग्य व्यवहार घडू शकतो.
उपयुक्त ऑपरेशनल उपायांमध्ये प्रोव्हिजनिंगची वेळ (time to provision), रिव्होक करण्याची वेळ (time to revoke), न सुटलेले ॲक्सेस-पुनरावलोकन निष्कर्ष आणि स्पष्ट मालक नसलेल्या खात्यांची संख्या यांचा समावेश होतो. हे उपाय मानवी निर्णयाची जागा घेत नाहीत, परंतु ते हे उघड करतात की लाइफसायकल कुठे संथ मॅन्युअल कामावर किंवा अपूर्ण डेटावर अवलंबून आहे.
यूकेच्या आयडेंटिटी क्षेत्रातील रोजगार २०२० पासून प्रतिवर्ष सरासरी ११.७% ने वाढला आहे, जो सरकारच्या विश्लेषणानुसार आयडेंटिटी पडताळणी, ऑनबोर्डिंग, फसवणूक प्रतिबंध आणि खाते उघडण्याच्या वर्कफ्लोसाठी असलेली सातत्यपूर्ण मागणी दर्शवतो. ही मागणी एका व्यावहारिक मुद्द्याला बळ देते: आयडेंटिटी प्रक्रिया व्यावसायिक सेवांच्या केंद्रस्थानी आल्यामुळे लाइफसायकल ऑपरेशन्ससाठी समर्पित मालकी असणे आवश्यक आहे.
नेटवर्क टीमसाठी, हाच तर्क कर्मचाऱ्यांच्या कनेक्टिव्हिटीला लागू होतो. एक staff WiFi lifecycle approach डिरेक्टरीतील बदलांना नेटवर्क परवानग्यांशी जोडू शकतो, जेणेकरून भूमिकेतील बदल किंवा नोकरी सोडल्यानंतर कोणतीही अनमॅनेज्ड वायरलेस क्रेडेंशियल मागे राहत नाही.
व्यावहारिक नियम: प्रत्येक ॲक्सेस मंजुरीकडे एक मालक, एक निश्चित कालावधी आणि तो मागे घेण्याची पद्धत असलेला निर्णय म्हणून पहा.
सिंगल साइन ऑनला सक्षम करणारे ऑथेंटिकेशन प्रोटोकॉल्स
प्रोटोकॉल्स हे आयडेंटिटी विश्वासाचे प्लंबिंग आहेत. एक सिस्टम दुसऱ्या सिस्टमला ऑथेंटिकेशनचा निकाल किंवा ऑथोरायझेशनचा निर्णय कसा कळवते हे ते परिभाषित करतात. ते सर्व एकाच समस्येचे निराकरण करत नाहीत, त्यामुळे त्यांच्या दरम्यान निवड करताना विनंती एखाद्या कर्मचाऱ्याने ॲप्लिकेशनमध्ये साइन इन करण्याबाबत आहे, ग्राहकाने API कॉल ऑथोराईज करण्याबाबत आहे की एखाद्या डिव्हाइसने संरक्षित नेटवर्कमध्ये सामील होण्याबाबत आहे, याविषयी स्पष्टता असणे आवश्यक आहे.
वेगवेगळी कामे करणारे चार प्रोटोकॉल्स
| प्रोटोकॉल | प्राथमिक हेतू | सर्वात योग्य वापराचे प्रकरण (Use Case) |
|---|---|---|
| SAML | ऑथेंटिकेशन अॅसर्शन्सचे फेडरेटेड एक्सचेंज | स्थापित वेब ॲप्लिकेशन्ससाठी एंटरप्राइझ सिंगल साइन-ऑन |
| OAuth | डेलिगेटेड ऑथरायझेशन | वापरकर्त्याचा पासवर्ड उघड न करता ॲप्लिकेशनला रिसोर्समध्ये प्रवेश करण्याची परवानगी देणे |
| OIDC | OAuth वर तयार केलेला युझर आयडेंटिटी लेयर | आधुनिक ॲप्लिकेशन्स ज्यांना साइन-इन आणि मानक ओळख दाव्यांची (identity claims) आवश्यकता असते |
| RADIUS सह 802.1X | केंद्रीकृत नेटवर्क ऑथेंटिकेशन आणि पॉलिसी एक्सचेंज | आयडेंटिटी सर्व्हिसद्वारे नियंत्रित एंटरप्राइझ वायर्ड आणि वायरलेस WiFi प्रवेश |
SAML एंटरप्राइझ सिंगल साइन-ऑनमध्ये अजूनही सामान्य आहे. एखादा कर्मचारी ओळख पुरवठादारासह ऑथेंटिकेट करतो, जो ॲप्लिकेशनला स्वाक्षरी केलेले प्रतिपादन पाठवतो. ॲप्लिकेशन कॉन्फिगर केलेल्या संबंधांवर विश्वास ठेवते आणि कर्मचाऱ्याला स्वतंत्र ॲप्लिकेशन पासवर्ड न विचारता सत्र सुरू करते.
OAuth हे प्रामुख्याने नियुक्त प्रवेशाशी (delegated access) संबंधित आहे, व्यक्तीची ओळख सिद्ध करण्याशी नाही. हे एखाद्या क्लायंटला वापरकर्त्याच्या वतीने परिभाषित संसाधन वापरण्याची परवानगी मिळवू देते. OIDC हे OAuth मध्ये एक ओळख स्तर जोडते, ज्यामुळे ते साइन-इन केलेल्या वापरकर्त्याबद्दल प्रमाणित माहिती आवश्यक असलेल्या आधुनिक ॲप्लिकेशन्ससाठी योग्य बनते.
802.1X सह RADIUS एका वेगळ्या वातावरणासाठी काम करते. हे नेटवर्क ॲक्सेस उपकरणे, एक ऑथेंटिकेशन सेवा आणि युझर किंवा डिव्हाइस क्रेडेंशियल यांना जोडते. याचा परिणाम म्हणजे एखादा पॉलिसी निर्णय असू शकतो जो डिव्हाइसला योग्य नेटवर्कवर ठेवतो किंवा विशिष्ट ॲक्सेस प्रोफाइल नियुक्त करतो.
विश्वास स्पष्ट असावा लागेल
सिंगल साइन-ऑन सोयीस्कर आहे कारण युझर प्रत्येक ॲप्लिकेशनसाठी स्वतंत्र क्रेडेंशियल ठेवण्याऐवजी एका विश्वसनीय ओळख प्रदात्यासह (identity provider) प्रमाणीकरण करतात. फेडरेशन जबाबदारी देखील निर्माण करते. प्रशासकांनी साइनिंग की सुरक्षित ठेवल्या पाहिजेत, प्रतिपादने (assertions) सत्यापित केली पाहिजेत, क्लेम मॅपिंग्ज परिभाषित केले पाहिजेत आणि यापुढे आवश्यक नसलेले ट्रस्ट संबंध काढून टाकले पाहिजेत.
UK government चे मार्गदर्शन ओळख पडताळणीला सेवा प्रमाणीकरणापासून वेगळे करते. GOV.UK चे डिजिटल ओळख मार्गदर्शन पडताळणी आणि प्रमाणीकरणाला GPG 45 शी जोडते, तर सेवा प्रमाणीकरण GPG 44 द्वारे नियंत्रित केले जाते. हे वेगळेपण संस्थांना प्रत्येक लॉगिनला समान मानण्याऐवजी सेवेसाठी योग्य पातळीची खात्री निवडण्यास मदत करते.
ज्या टीम्सना एकच विश्वसनीय साइन-इन सेवांमध्ये कसा विस्तारू शकतो याच्या विस्तृत स्पष्टीकरणाची आवश्यकता आहे, त्यांना unified global unified login explained मधून देखील फायदा होऊ शकतो. नेटवर्क-विशिष्ट डिप्लॉयमेंट्ससाठी, प्रत्येक RADIUS घटक ऑन-प्रिमाइसेसवर न ठेवता ऑथेंटिकेशनचे केंद्रीकरण करण्यासाठी RADIUS as a service हा एक आर्किटेक्चरल पर्याय आहे.
MFA आणि पासवर्डशिवायच्या पर्यायांसह मजबूत प्रमाणीकरण (Authentication)
प्रोटोकॉल हे सिस्टीम्स एकमेकांवर कसा विश्वास ठेवतात याचे वर्णन करतो. ऑथेंटिकेशन फॅक्टर हे युझर पुरावा म्हणून काय सादर करतो याचे वर्णन करतो. या संकल्पना वेगवेगळ्या ठेवल्याने एक सामान्य चूक टाळता येते: सिंगल साइन-ऑन लागू केल्याने ऑथेंटिकेशन स्वयंचलितपणे मजबूत होते असे गृहीत धरणे.
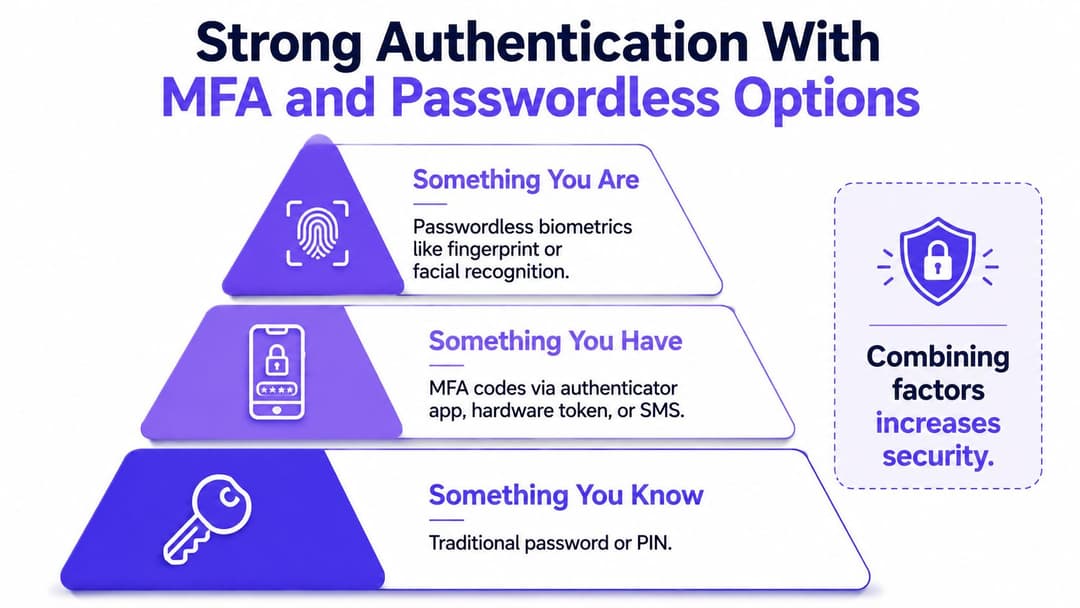
एक ऑथेंटिकेशन शिडी तयार करा
पासवर्ड हा एक ज्ञान घटक आहे, जो युझरला माहीत असलेली गोष्ट आहे. पासवर्ड परिचित आहेत, परंतु युझर त्यांचा पुन्हा वापर करतात, कमकुवत पासवर्ड निवडतात किंवा फिशिंगद्वारे ते उघड करतात. पासवर्ड व्यवस्थापक आणि समंजस धोरण बेसलाइन सुधारू शकते, परंतु केवळ पासवर्ड असण्यामुळे हल्लेखोराला पराभूत करण्यासाठी एकच लक्ष्य मिळते.
मल्टी-फॅक्टर प्रमाणीकरण वेगवेगळ्या श्रेणींमधील पुरावे एकत्र करते. ऑथेंटिकेटर ॲप किंवा हार्डवेअर टोकनद्वारे जनरेट केलेला कोड युझरकडे असलेल्या गोष्टीचे प्रतिनिधित्व करतो. SMS अतिरिक्त तपासणी प्रदान करू शकतो, परंतु संस्थांनी उच्च-जोखीम असलेल्या परिस्थितींसाठी त्याच्या योग्यतेचे मूल्यांकन केले पाहिजे कारण फोन चॅनेलवर हल्ला केला जाऊ शकतो किंवा तो वळवला जाऊ शकतो.
बायोमेट्रिक्स हे युझर कोण आहे हे दर्शवतात. फिंगरप्रिंट्स आणि फेस रेकग्निशन साइन-इन जलद करू शकतात, परंतु त्यासाठी काळजीपूर्वक प्रायव्हसी डिझाइन आणि सुरक्षित डिव्हाइस हाताळणी आवश्यक आहे. पासवर्डसारखे, बायोमेट्रिक वैशिष्ट्य एकदा उघड झाल्यावर बदलता येत नाही.
पासवर्डशिवायच्या पद्धतीसाठी काळजीपूर्वक डिझाइनची आवश्यकता आहे
पासवर्डशिवायचे प्रमाणीकरण (Passwordless authentication) युझरला पुन्हा वापरण्याजोगा गुप्त पासवर्ड टाईप करण्यास न सांगता, मालकी सिद्ध करण्यासाठी डिव्हाइस, क्रिप्टोग्राफिक की किंवा प्लॅटफॉर्म ऑथेंटिकेटरचा वापर करते. जेव्हा संबंधित नावनोंदणी, रिकव्हरी आणि खाते बदलण्याच्या प्रक्रिया देखील नियंत्रित असतात, तेव्हा FIDO2 सुरक्षा की आणि पासकी मजबूत, फिशिंग-प्रतिरोधक प्रमाणीकरण प्रदान करू शकतात.
एक व्यावहारिक कार्यक्रम सहसा जोखमीनुसार पुढे जातो:
- कमी-अडथळ्यांच्या सेवा: सिंगल साइन-ऑन आणि सुव्यवस्थित पासवर्ड प्रक्रियेचा वापर करा जिथे तडजोड झाल्यास होणारे परिणाम मर्यादित असतील.
- संवेदनशील ॲप्लिकेशन्स: MFA आवश्यक करा आणि डिव्हाइसचे आरोग्य, स्थान किंवा असामान्य वर्तनावर आधारित सशर्त धोरणे लागू करा.
- विशेषाधिकार प्राप्त ऑपरेशन्स: फिशिंग-प्रतिरोधक पद्धती, स्वतंत्र प्रशासक खाती आणि मजबूत सेशन नियंत्रणांना प्राधान्य द्या.
- सामायिक केलेले किंवा अनमॅनेज्ड डिव्हाइसेस: कायमस्वरूपी गुपिते एम्बेड करणे टाळा आणि जिथे प्लॅटफॉर्म सपोर्ट करतो तिथे प्रमाणपत्रे किंवा अल्पकालीन क्रेडेंशियल वापरा.
सर्वोत्तम घटक हा नेहमीच केवळ एकाकीपणे सर्वात मजबूत असलेला घटक नसतो. तो युझरची संख्या, डिव्हाइसची मालमत्ता, रिकव्हरी प्रक्रिया आणि सपोर्ट टीमसाठी देखील काम करणारा असावा. वायरलेस ॲक्सेससाठी, एक passwordless WiFi model नेटवर्क ऑनबोर्डिंगसाठी तोच नियम लागू करू शकते, ज्यामध्ये शेअर्ड क्रेडेंशियल्सच्या ऐवजी आयडेंटिटी-लिंक्ड ॲक्सेस दिला जातो.
नेटवर्क आणि WiFi प्रवेशावरील ओळख व्यवस्थापनाची (Identity Management) वास्तविक जगातील उदाहरणे
हॉटेलमधील पाहुणे, कर्मचारी आणि इमारत कंत्राटदार हे सर्व एकाच भौतिक ॲक्सेस पॉइंटशी कनेक्ट होऊ शकतात, परंतु ओळख व्यवस्थापनाने त्यांना वेगवेगळे डिजिटल गंतव्यस्थान दिले पाहिजे. पाहुण्याला इंटरनेटचा सोपा मार्ग हवा असतो. कर्मचाऱ्याला संरक्षित अंतर्गत कनेक्टिव्हिटी आवश्यक असते. कंत्राटदाराला निवडक सेवांच्या प्रवेशासह वेळ-मर्यादित प्रोफाइलची आवश्यकता असू शकते.
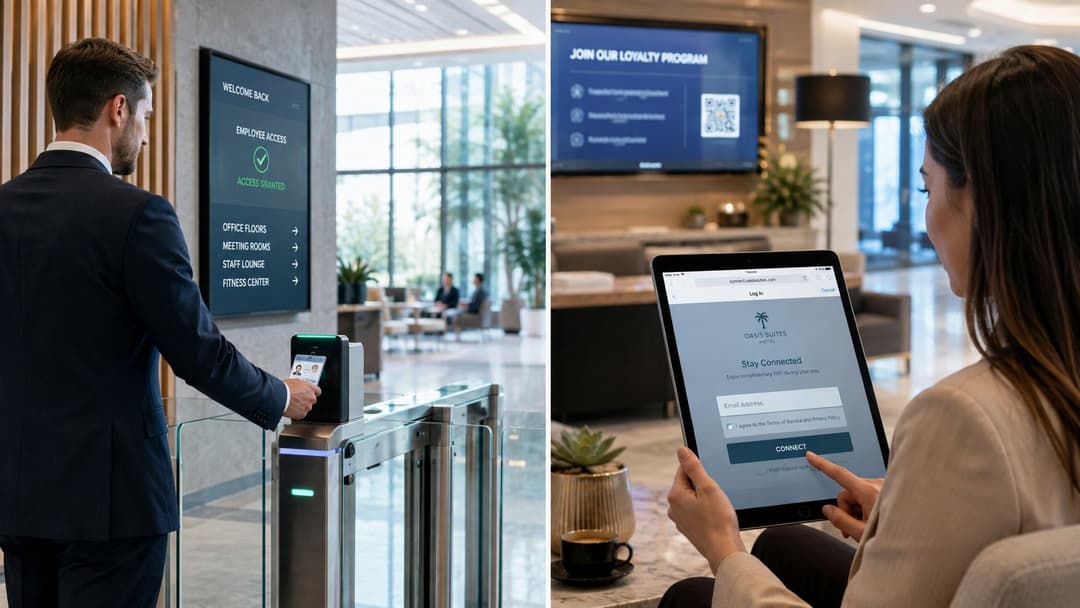
अतिथी आणि कर्मचारी प्रवेशासाठी एकच सिक्रेट सामायिक करू नये
एक Captive Portal ईमेल पत्ता, व्हाउचर किंवा सोशल साइन-इनद्वारे पाहुण्यांची ओळख पटवू शकतो, परंतु नेटवर्कला अजूनही विलगीकरण आणि धोरण अंमलबजावणीची आवश्यकता असते. शेअर केलेला गेस्ट पासवर्ड पात्रता कमकुवत करतो आणि जेव्हा पासवर्ड इच्छित प्रेक्षकांपेक्षा जास्त पसरतो तेव्हा एक कठीण ऑपरेशनल प्रश्न निर्माण करतो.
कर्मचारी प्रवेशासाठी एंटरप्राइझ प्रमाणीकरण, प्रमाणपत्रे किंवा Passpoint चा वापर केला जाऊ शकतो. Passpoint सुसंगत उपकरणाला कमी मॅन्युअल हस्तक्षेपासह विश्वसनीय नेटवर्क शोधण्याची आणि त्यात सामील होण्याची परवानगी देते, तर एनक्रिप्टेड ऑनबोर्डिंग सामान्य वायरलेस कीमुळे निर्माण होणारा धोका टाळू शकते. OpenRoaming या मॉडेलचा विस्तार सहभागी नेटवर्क्सवर करतो, जेणेकरून वापरकर्ता वारंवार अपरिचित पोर्टल स्वीकारण्याऐवजी प्रस्थापित ओळख संबंधांवर अवलंबून राहू शकतो.
जुनाट उपकरणांना वेगळ्या मार्गाची आवश्यकता असते
प्रिंटर, सेन्सर आणि जुनी हँडहेल्ड डिव्हाइसेस कदाचित आधुनिक एंटरप्राइझ ऑथेंटिकेशनला सपोर्ट करणार नाहीत. iPSK, म्हणजेच आयडेंटिटी-आधारित प्री-शेअर्ड की, नेटवर्क सेगमेंटेशन कायम ठेवून वेगवेगळ्या डिव्हाइसेस किंवा ग्रुप्सना त्यांचे स्वतःचे क्रेडेंशियल्स देऊ शकतात. जर एखादे क्रेडेंशियल मागे घ्यायचे असेल, तर ॲडमिनिस्ट्रेटर इतर प्रत्येक डिव्हाइसचा ॲक्सेस न बदलता ते विशिष्ट क्रेडेंशियल काढून टाकू शकतात.
डिझाइनला अजूनही इन्व्हेंटरी, मालकी आणि समाप्तीची आवश्यकता असते. जर कोणते उपकरण ती वापरत आहे किंवा ती कधी निष्क्रिय केली जावी हे कोणालाही माहित नसेल, तर स्वतंत्र की ही स्वयंचलितपणे सुरक्षित ओळख ठरत नाही.
डिरेक्टरीमधील बदल नेटवर्कपर्यंत पोहोचले पाहिजेत
कर्मचाऱ्यांसाठी, Microsoft Entra ID, Google Workspace किंवा Okta सह एकत्रीकरण रोजगाराच्या डिरेक्टरीला WiFi धोरणाशी जोडू शकते. नवीन सुरु करणाऱ्या कर्मचाऱ्याला इच्छित प्रोफाइल मिळते, तर डिरेक्टरीमधील बदलामुळे प्रवेश काढून टाकला जाऊ शकतो. Meraki, Aruba, Ruckus, Mist आणि UniFi सारखे नेटवर्क प्लॅटफॉर्म त्यांच्या समर्थित एकत्रीकरण आणि प्रमाणीकरण पद्धतींद्वारे परिणामी धोरण लागू करू शकतात.
हाच विश्वासाचा नियम कॉर्पोरेट नोंदणीमध्येही दिसून येतो. इकॉनॉमिक क्राईम अँड कॉर्पोरेट ट्रान्सपरन्सी ॲक्ट २०२३ अंतर्गत १८ नोव्हेंबर २०२५ रोजी कंपनी अधिकाऱ्यांसाठी ओळख पडताळणी (identity verification) ही कायदेशीर आवश्यकता बनली. ३१ डिसेंबर २०२५ रोजी संपलेल्या पहिल्या नोंदवलेल्या कालावधीत, कंपनी हाऊसने आपल्या identity verification management information मध्ये दर्शविल्याप्रमाणे ८,२३,७७१ पडताळणीकृत नियुक्त्या आणि ६.२७% अनुपालन दर (compliance rate) नोंदवला आहे. ही आकडेवारी दर्शवते की ओळख नियंत्रणे केवळ तांत्रिक सुविधेऐवजी औपचारिक गव्हर्नन्सचा भाग कशी बनू शकतात.
तुमच्या ओळख धोरणासाठी सर्वोत्तम पद्धती, जोखीम आणि पुढील पावले
कमकुवत ओळख व्यवस्थापन हे सहसा एका मोठ्या डिझाइन त्रुटीऐवजी सामान्य ऑपरेशनल त्रुटींमुळे अपयशी ठरते. एखादा माजी कर्मचारी त्याचे खाते राखून ठेवतो, एखादा कंत्राटदार मोठ्या ग्रुपमध्ये राहतो, एखादा ॲप्लिकेशन मालक पुनरावलोकन न करता प्रवेश मंजूर करतो, किंवा एक सामायिक केलेला WiFi की सतत वापरला जातो कारण तो बदलल्यास सर्वांची गैरसोय होईल.
एक उपयुक्त धोरण ओळखींचे निर्णयांसोबत मॅपिंग करण्यापासून सुरू होते. ज्या व्यक्ती, ग्राहक, उपकरणे, सेवा खाती आणि व्यावसायिक अधिकारी यांना ओळखण्याची आवश्यकता आहे त्यांची यादी करा. नंतर अधिकृत नोंदी तयार करणारी सिस्टीम, ओळख माहिती वापरणारे ॲप्लिकेशन्स आणि प्रवेश लागू करणारे नेटवर्क नियंत्रणे ओळखा.
सामान्य जोखमींचे नियंत्रणात रूपांतर करा
क्रेडेंशियलचा पुनर्वापर कमी होतो जेव्हा ॲप्लिकेशन्स योग्य तिथे फेडरेशन, MFA आणि पासवर्डशिवायच्या पद्धती वापरतात.
जेव्हा प्रत्येक आयडेंटिटीचा एक मालक, नोकरी किंवा सेवेची स्थिती आणि निश्चित केलेली offboarding प्रक्रिया असते, तेव्हा अनाथ खाती (Orphaned accounts) शोधणे सोपे होते.
प्रिव्हिलेज क्रीप कमी होते जेव्हा भूमिकेतील बदल आणखी एक गट सदस्यत्व जोडण्याऐवजी थेट प्रवेशाची पुनर्गणना करतात.
अदृश्य अपवाद व्यवस्थापित करणे सुलभ होते जेव्हा तात्पुरत्या प्रवेशाला कालबाह्यता तारीख असते आणि विशेषाधिकारप्राप्त क्रियांमुळे पुनरावलोकन करण्यायोग्य लॉग तयार होतात.
न्यून नेटवर्क ॲट्रिब्युशन सुधारते जेव्हा कर्मचारी, अतिथी आणि उपकरणांना एका वैश्विक वायरलेस सिक्रेट ऐवजी ओळख-लिंक केलेले प्रोफाइल्स मिळतात.
प्रशासनाने (Governance) ऑपरेशनल दृष्ट्या महत्त्वाच्या गोष्टींचे मोजमाप केले पाहिजे. प्रोव्हिजनिंग आणि रिव्होकेशन वेळ, थकीत ॲक्सेस पुनरावलोकने, मालक नसलेली खाती, जुन्या परवानग्या आणि मंजुरीच्या प्रतीक्षेत असलेले अपवाद यांचा मागोवा घ्या. हे उपाय नेत्यांना हे समजण्यास मदत करतात की जेव्हा एखाद्या व्यक्तीची स्थिती बदलते तेव्हा संस्था त्वरित कृती करू शकते की नाही, केवळ लॉगिन यशस्वी झाले की नाही एवढेच नाही.
अभिसरणाला (Convergence) एक डिझाइन समस्या म्हणून हाताळा
कर्मचाऱ्यांची ओळख, ग्राहकांची ओळख आणि वैधानिक ओळख पडताळणी हे एकाच प्रश्नाने वेगाने जोडले जात आहेत: संस्था विनंती करणाऱ्या घटकावर विश्वास ठेवू शकते का? त्यांना एकाच वर्कफ्लोमध्ये भाग पाडले जाऊ नये, कारण ग्राहक खाते, कर्मचारी प्रशासक आणि कंपनी अधिकारी यांचे जोखीम स्तर भिन्न असतात. त्यांना पडताळणी, प्रमाणीकरण, अधिकृतता, पुरावे आणि प्रवेश रद्द करणे यासाठी सुसंगत तत्त्वांची आवश्यकता असते.
पूर्वी नमूद केलेल्या सरकारी क्षेत्राच्या विश्लेषणानुसार, यूकेच्या डिजिटल आयडेंटिटी क्षेत्राने २०२४/२०२५ मध्ये वार्षिक महसुलात सुमारे £२.०३ अब्ज निर्माण केले आणि ९,६२४ पूर्णवेळ समकक्ष (full-time equivalent) भूमिकांना आधार दिला. हे प्रमाण हे दर्शवते की आयडेंटिटी स्ट्रॅटेजीकडे आता सुरक्षा, अनुपालन (compliance), नेटवर्किंग, HR, उत्पादन आणि ग्राहक-अनुभव (customer-experience) टीम्सनी एकत्र लक्ष देणे का गरजेचे आहे.
एका उच्च-मूल्य मार्गापासून सुरुवात करा, जसे की कर्मचारी WiFi किंवा नवीन सामील होणारे आणि सोडून जाणारे कर्मचारी यांची प्रवेश प्रक्रिया. अधिकृत स्त्रोताचे दस्तऐवजीकरण करा, धोरण परिभाषित करा, नियमित निर्णय स्वयंचलित करा, अपवादांचे पुनरावलोकन करा आणि रद्दीकरण तपासा. नंतर हा पॅटर्न ॲप्लिकेशन्स, अतिथी, डिव्हाइसेस आणि ग्राहक सेवांपर्यंत विस्तारित करा, परंतु एकच साधन किंवा एकच प्रमाणीकरण घटक प्रत्येक ओळखीसाठी योग्य असेल असे गृहीत धरू नका.
सामायिक नेटवर्क क्रेडेंशियल्स नियंत्रित ॲक्सेस पॉलिसींसह बदलू इच्छिणाऱ्या संस्थांसाठी Purple आयडेंटिटी-आधारित ॲक्सेसला अतिथी, कर्मचारी आणि मल्टि-टेंटंट WiFi वातावरणाशी जोडते, ज्यामध्ये पासवर्डशिवाय ऑनबोर्डिंग, Passpoint आणि डिरेक्टरी इंटिग्रेशन्सचा समावेश आहे. हॉस्पिटॅलिटी, रिटेल, हेल्थकेअर, प्रॉपर्टी आणि एंटरप्राइझ नेटवर्कवर त्याचे प्लॅटफॉर्म व्यावहारिक आयडेंटिटी मॅनेजमेंटला कसे समर्थन देऊ शकते हे पाहण्यासाठी Purple ला भेट द्या.



