

WPA and WPA2 Enterprise readiness advisor
Evaluate your wireless authentication security posture, model credential risk exposure from shared pre-shared keys, and plan a seamless migration to 802.1X Cloud RADIUS and certificate authentication.
Multi-site commercial network: 11 - 50 APs, 850 devices, about 12 re-key events a year.
All 850 devices across 11 - 50 APs share an identical static passphrase, re-keyed roughly 12 times a year. When an employee or contractor leaves, keys stay valid on personal devices until the next network-wide re-key.
High. Vulnerable to offline WPA2 4-way handshake captures, dictionary attacks, and insider eavesdropping on broadcast traffic.
Conflicts with PCI DSS 4.0 Requirement 8.2.2 (no shared credentials) wherever the SSID reaches cardholder data, and with ISO 27001 individual accountability controls.
Cloud RADIUS with 802.1X EAP-TLS for managed devices, dynamic iPSK for IoT
- Deploy Cloud RADIUS against Microsoft Entra ID without an on-premises server footprint
- Issue managed device certificates via Microsoft Intune SCEP/PKCS profiles
- Segment unmanaged IoT and guest devices onto dynamic private PSKs with role-based VLAN steering
- Revoke network access the moment an account is deactivated in Microsoft Entra ID
Purple delivers hardware-agnostic 802.1X authentication across Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, and Ubiquiti UniFi networks.
तुम्हाला कदाचित ही पद्धत माहित असेल. एखादा कर्मचारी नोकरी सोडतो, पण त्याला अजूनही WiFi पासवर्ड माहित असतो. एखाद्या कंत्राटदाराला एका आठवड्यासाठी ॲक्सेस हवा असतो, म्हणून कोणीतरी त्याला तोच पासवर्ड मेसेज करते जो इतर प्रत्येकजण वापरतो. एखादा पाहुणा रिसेप्शनवर WiFi साठी विचारतो आणि त्याचे उत्तर शेवटी कार्ड, व्हाईटबोर्ड किंवा बिलाच्या पावतीवर लिहिले जाते.
हा सेटअप सामान्य वाटतो कारण तो सर्रास पाहायला मिळतो. परंतु हा अनेक व्यावसायिक नेटवर्कमधील सर्वात कमकुवत भागांपैकी एक आहे.
जेव्हा लोक wpa wpa2 enterprise शोधतात, तेव्हा ते सहसा व्यावहारिक समस्या सोडवण्याचा प्रयत्न करत असतात, वायरलेस सुरक्षेमधील परीक्षा उत्तीर्ण होण्याचा नाही. त्यांना एकच पासवर्ड सर्वांसोबत शेअर करणे थांबवायचे असते. जेव्हा कोणी नोकरी सोडते तेव्हा त्यांना पटकन ॲक्सेस काढून घ्यायचा असतो. त्यांना WiFi वापरणे कठीण न करता कर्मचारी, पाहुणे, रहिवासी, कंत्राटदार आणि उपकरणांवर अधिक चांगले नियंत्रण हवे असते.
चांगली बातमी अशी आहे की WPA2 Enterprise अत्यंत विशिष्ट प्रकारच्या समस्या सोडवते. हे शेअर केलेल्या पासवर्ड मॉडेलला वैयक्तिक प्रमाणीकरणासह (authentication) बदलते. हा एकच बदल सुरक्षा, अनुपालन (compliance), ट्रबलशूटिंग, पाहुण्यांचा अनुभव आणि दैनंदिन कामकाजावर अपेक्षेपेक्षा कितीतरी जास्त चांगला प्रभाव पाडतो.
शेअर केलेल्या WiFi पासवर्डच्या समस्येचा अंत
शेअर केलेला WiFi पासवर्ड व्यवसाय वाढेपर्यंत ठीक काम करतो.
पाच कर्मचाऱ्यांचे छोटे कॅफे कदाचित काही काळ एका पासवर्डसह चालू शकते. परंतु हॉटेल समूह, शॉपिंग सेंटर, रुग्णालय किंवा बिल्ड टू रेंट प्रॉपर्टी यामध्ये हे शक्य नाही. एकदा तुमच्याकडे फिरणारे संघ, एजन्सी कामगार, एकाधिक साइट्स, अतिथी ॲक्सेस, IoT उपकरणे आणि अनुपालन दायित्वे आल्यावर, शेअर केलेला पासवर्ड एक ऑपरेशनल दायित्व बनतो.
समस्या केवळ एवढीच नाही की खूप लोकांना तो माहित आहे. समस्या अशी आहे की प्रत्येकजण ओळखता न येणारा बनतो. जर दहा लोक एकच की वापरत असतील, तर नेटवर्क कोणाची ओळख काय आहे हे सांगू शकत नाही. संवेदनशील प्रणाली आणि ग्राहकांचा डेटा जवळ असू शकतो अशा ठिकाणी तुम्ही जबाबदारी गमावून बसता.
शेअर केलेल्या पासवर्डमुळे काय बिघडते
व्यवहारात, शेअर केलेला पासवर्ड तीन आवर्ती समस्या निर्माण करतो:
- सुरक्षा धोका: माजी कर्मचारी, पुरवठादार आणि अभ्यागतांना त्यांचा ॲक्सेस काढून घेतल्यानंतरही बराच काळ ॲक्सेस असू शकतो.
- ॲडमिन ओव्हरहेड: पासवर्ड बदलणे म्हणजे प्रत्येक कनेक्ट केलेल्या उपकरणाला स्पर्श करणे, जे व्यस्त ठिकाणी त्रासदायक असते.
- खराब अनुभव: कर्मचारी तो विसरतात, पाहुणे त्याबद्दल विचारतात आणि सपोर्ट टीम तो पुन्हा सांगण्यात वेळ वाया घालवते.
म्हणूनच WPA2 Enterprise महत्त्वाचे आहे. हे केवळ "मजबूत WiFi" नाही. हे एक वेगळे ऑपरेटिंग मॉडेल आहे.
सर्वांसाठी एक गुपिते ठेवण्याऐवजी, प्रत्येक वापरकर्ता किंवा उपकरण स्वतःची ओळख सिद्ध करते. नेटवर्क नंतर ठरवू शकते की त्या ओळखीला काय करण्याची परवानगी आहे. नर्सच्या लॅपटॉपला पाहुण्यांच्या फोनपेक्षा वेगळी वागणूक दिली जाऊ शकते. रिटेलरचा हँडहेल्ड स्कॅनर रहिवाशाच्या स्मार्ट टीव्हीपेक्षा वेगळ्या सेगमेंटवर जाऊ शकतो. इतरांना त्रास न देता नोकरी सोडणाऱ्याला ब्लॉक केले जाऊ शकते.
Shared-password WiFi हे कर्मचारी, अतिथी, पुरवठादार आणि माजी कर्मचाऱ्यांसाठी एकच ऑफिसची चावी वापरण्यासारखे आहे. जोपर्यंत तुम्हाला नियंत्रणाची गरज पडत नाही तोपर्यंत हे अगदी सोपे वाटते.
WPA WPA2 Enterprise समजून घेण्याचा हाच प्रारंभ बिंदू आहे. हे कूटबद्धीकरण (encryption) च्या तांत्रिक भाषेबद्दल नसून केवळ ओळख-आधारित प्रवेशाद्वारे जुने मर्यादित साधन बदलण्याबद्दल आहे.
WPA2 Enterprise विरुद्ध Personal - एक मूलभूत सुरक्षा बदल
यामधील फरक समजून घेण्याचा सर्वात सोपा मार्ग खालीलप्रमाणे आहे.
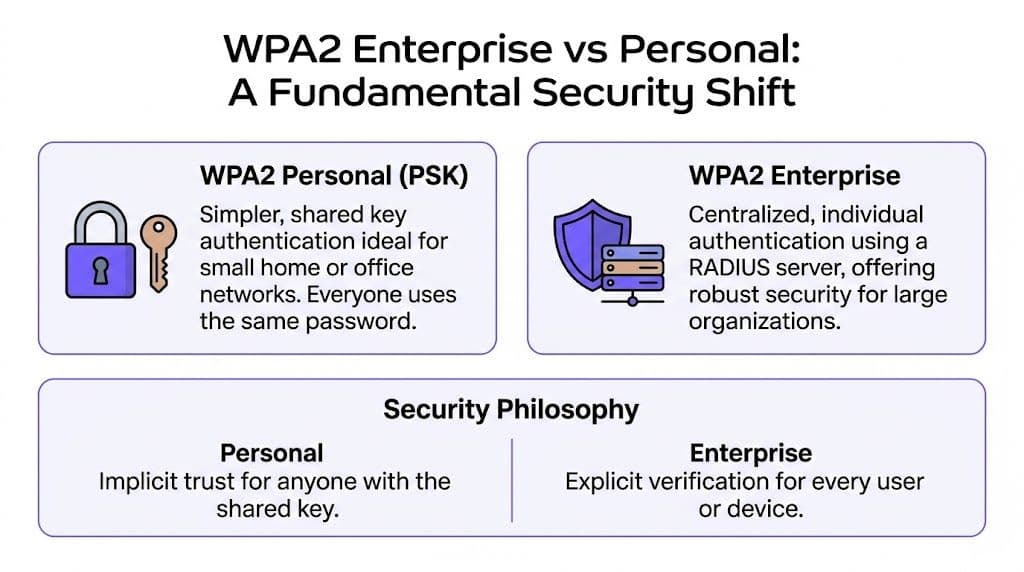
WPA2 Personal म्हणजे अशी इमारत जिथे एकाच मुख्य चावीच्या नकली सर्वांना दिल्या आहेत.
WPA2 Enterprise म्हणजे एक हॉटेल जिथे विशिष्ट लोकांना वैयक्तिक कीकार्ड दिले जातात, कोणाकडे कोणत्या गोष्टीचा प्रवेश आहे याची नोंद ठेवली जाते आणि आवश्यकतेनुसार एक कीकार्ड त्वरित निष्क्रिय करण्याची क्षमता असते.
हा केवळ एक वरवरचा बदल नाही. हा एक मूलभूत सुरक्षा बदल आहे.
एक गुप्त पासवर्ड विरुद्ध अनेक ओळखी
WPA2 Personal सह, प्रत्येकजण एकच प्री-शेअर्ड की वापरतो. जर ती की लीक झाली, तर त्यावर एकमेव उपाय म्हणजे सर्व ठिकाणी ती बदलणे. आधुनिक कार्यालयात किंवा ठिकाणी जोडलेले लॅपटॉप, हँडहेल्ड डिव्हाइस, टॅब्लेट, स्कॅनर, टीव्ही, किओस्क आणि वैयक्तिक फोन यांची संख्या लक्षात येईपर्यंत हे व्यवस्थापित करणे सोपे वाटते.
WPA2 Enterprise हा प्रश्न "या डिव्हाइसला पासवर्ड माहित आहे का?" वरून बदलून "हा युझर किंवा डिव्हाइस कोण आहे आणि ते येथे असायला हवे का?" असा करतो. यामुळे नेटवर्क केवळ SSID च्या आधारे नाही तर प्रत्येक ओळखीनुसार पॉलिसी लागू करू शकते.
UK मधील व्यावसायिक दृष्टिकोनातून हा पर्याय अतिशय सबळ आहे. IronWiFi द्वारे उद्धृत केलेल्या 2024 UK Cyber Security Breaches Survey च्या सारांशानुसार, 2023 मध्ये 43% UK मधील व्यवसायांना सायबर हल्ल्याचा सामना करावा लागला, ज्यापैकी 29% घटनांमध्ये प्रामुख्याने WPA2 Personal PSK वापरणारे असुरक्षित WiFi नेटवर्क समाविष्ट होते. याच स्त्रोतानुसार, WPA2 Enterprise वापरणाऱ्या संस्थांमध्ये 52% कमी घटना घडल्या.
मल्टी-टेनंट स्पेसमध्ये सुरक्षा मॉडेल का महत्त्वाचे आहे
जिथे अनेक भिन्न लोक आणि डिव्हाइसेस एकाच भौतिक क्षेत्रातील नेटवर्क स्पेस वापरतात तिथे हे सर्वात महत्त्वाचे ठरते.
हॉटेलमध्ये कर्मचारी डिव्हाइसेस, पेमेंट सिस्टम, अतिथींचे फोन, परिषदेला उपस्थित असणारे लोक, स्मार्ट लॉक, डिजिटल साईन आणि बॅक-ऑफिस सिस्टम असतात. एका शॉपिंग सेंटरमध्ये भाडेकरूंच्या सिस्टम, सार्वजनिक WiFi, सुविधा व्यवस्थापनाची उपकरणे आणि कंत्राटदार प्रवेश असतो. निवासी इमारतीमध्ये कर्मचारी, रहिवासी, अभ्यागत आणि स्मार्ट बिल्डिंग उपकरणांचा समावेश असतो. या सर्व वातावरणात, एकच सामायिक पासवर्ड वापरणे अत्यंत असुरक्षित आहे.
येथे व्यावहारिक फरक दिला आहे:
| वैशिष्ट्य | WPA2 Personal (PSK) | WPA2 Enterprise (802.1X) |
|---|---|---|
| प्रमाणीकरण (Authentication) | एक सामायिक पासवर्ड | प्रत्येक युझर किंवा डिव्हाइससाठी वैयक्तिक क्रेडेंशियल्स |
| प्रवेश काढून टाकणे | प्रत्येकासाठी पासवर्ड बदला | एका वापरकर्त्याला किंवा उपकरणाला काढून टाका |
| जबाबदारी (Accountability) | वापरकर्ता-पातळीवर अल्प दृश्यमानता | प्रति-वापरकर्ता किंवा प्रति-उपकरण ऑडिट ट्रेल |
| पॉलिसी नियंत्रण | फक्त व्यापक, नेटवर्क-पातळीवर | ओळख-आधारित प्रवेश निर्णय |
| सर्वोत्तम तंदुरुस्ती (Best fit) | लहान, साधे सेटअप्स | व्यवसाय आणि मल्टी-टेनंट इस्टेट |
साधेपणाची छुपी किंमत
टिम्सना बऱ्याचदा वाटते की WPA2 Personal सोपे आहे कारण यामध्ये कोणताही RADIUS सर्व्हर नाही, कोणतीही प्रमाणपत्र चर्चा नाही आणि ऑनबोर्डिंग वर्कफ्लो नाही. पहिल्या दिवशी हे खरे आहे. सहाव्या महिन्यापर्यंत हे खोटे ठरू लागते.
एकदा का नेटवर्क विविध वापरकर्ता गटांना सपोर्ट करू लागले की, साधेपणा गोंधळात बदलतो. IT टीम्सना शेवटी वर्कअराउंड्स वापरावे लागतात. ऑपरेशन्स टीम्स अनौपचारिक अपवाद तयार करतात. सपोर्ट स्टाफ वारंवार येणाऱ्या प्रवेशाच्या समस्या सोडवतो. सिक्युरिटी टीम्सना ऑफबोर्डिंगवर पूर्ण विश्वास नसतो.
पर्यायांची तुलना करणाऱ्या व्यवसायांसाठी, network access control solutions चे पुनरावलोकन करणे वायरलेस सुरक्षिततेसोबतच फायदेशीर ठरते, कारण केवळ उत्तम एन्क्रिप्शन सेटिंग नव्हे तर प्रवेश नियंत्रण हाच प्रत्यक्ष परिणाम आहे जो तुम्ही खरेदी करत आहात.
व्यावहारिक नियम: जर तुमचे WiFi एकापेक्षा जास्त लोकसंख्येला सेवा देत असेल, जसे की कर्मचारी आणि अतिथी, किंवा कर्मचारी आणि रहिवासी, तर कव्हरेज किंवा बँडविड्थच्या आधी सामायिक-पासवर्ड डिझाइन हाच सहसा अडथळा ठरतो.
याला एंटरप्राइज का म्हणतात
"एंटरप्राइज" या शब्दामुळे हे फक्त बँक किंवा सरकारी विभागच तैनात करेल असे वाटू शकते.
हा जुना विचार आहे. प्राथमिक फरक कंपनीच्या आकाराचा नाही. तो म्हणजे तुम्हाला वैयक्तिक विश्वास, स्पष्ट ऑफबोर्डिंग, आणि वापरण्यायोग्य ऑडिटेबिलिटी हवी आहे की नाही हा आहे. एखादे सिंगल हॉटेल, मेडिकल प्रॅक्टिस, को-वर्किंग साइट किंवा रिटेल फ्लॅगशिपला देखील एका मोठ्या कॉर्पोरेट कॅम्पसइतकीच या गोष्टींची आवश्यकता असू शकते.
त्यामुळे जेव्हा कोणी विचारते की त्यांना wpa wpa2 enterprise ची गरज आहे का, तेव्हा सोपा प्रश्न विचारणे अधिक योग्य ठरते. तुम्हाला WiFi प्रवेश ओळखीशी जोडायचा आहे की तुमच्या नियंत्रणाबाहेर पसरणाऱ्या पासवर्डशी जोडायचा आहे?
ऑथेंटिकेशन इंजिन: RADIUS, EAP आणि सर्टिफिकेशन्स कसे कार्य करतात
नावे तांत्रिक असल्यामुळे मेकॅनिक्स भीतीदायक वाटतात. एकदा तुम्ही भूमिका योग्यरित्या समजून घेतल्या की यामागील लॉजिक अगदी सरळ आहे.
एका खाजगी सदस्यांच्या क्लबचा विचार करा.
एक अतिथी दरवाजापाशी येतो आणि आत येण्याची विनंती करतो. access point हा डोअरमन आहे. डोअरमन कोणाला प्रवेश द्यायचा हे ठरवत नाही. तो RADIUS server कडे तपासणी करतो, जो क्लबचा मॅनेजर आहे. त्यांच्यातील संभाषणामध्ये EAP चा वापर होतो, जी ओळख पडताळण्यासाठी ते वापरत असलेली केवळ एक भाषा आहे. जर क्लब प्रमाणपत्रांचा वापर करत असेल, तर अतिथी ओळखपत्राचे एक अतिशय मजबूत स्वरूप देखील सादर करतो.
प्रत्येक भाग प्रत्यक्षात काय करतो
या तीन मुख्य भागांची वेगवेगळी कामे आहेत.
RADIUS हा निर्णय घेणारा आहे
RADIUS हा केंद्रीय ऑथेंटिकेशन सर्व्हर आहे. तो युझर किंवा डिव्हाइसला नेटवर्कवर परवानगी दिली जावी की नाही हे तपासतो आणि पॉलिसी सूचना देखील पाठवू शकतो, जसे की त्यांना कोणत्या VLAN वर ठेवायचे.
ते केंद्रीकरण हे एंटरप्राइझचा वापर वाढण्याचे एक कारण आहे. WPA2 Enterprise चे Portnox पुनरावलोकन सांगते की २५० हून अधिक कर्मचारी असलेल्या ६५% UK व्यवसायांनी आता अंतर्गत WiFi नेटवर्कसाठी WPA2 Enterprise किंवा त्याहून अधिक तैनात केले आहे, आणि ते या वाढीला 802.1X authentication, प्रति-युझर रिव्होकेशन (परवानगी रद्द करणे) आणि RADIUS द्वारे ऑडिट ट्रेलच्या गरजेला जोडतात. तोच स्त्रोत असे नमूद करतो की या दृष्टिकोनाने हॉस्पिटॅलिटीसारख्या क्षेत्रांमध्ये ब्रीचचे धोके ७०% पर्यंत कमी करण्यास मदत केली आहे.
सोप्या शब्दांत सांगायचे तर, RADIUS WiFi ला "पासवर्ड गेट" वरून "पॉलिसी अंमलबजावणी बिंदू" मध्ये बदलतो.
EAP हे संभाषणाचे स्वरूप (फॉर्मेट) आहे
EAP म्हणजे Extensible Authentication Protocol. ही एकच ऑथेंटिकेशन पद्धत नाही. ही अशी फ्रेमवर्क आहे जी डिव्हाइस आणि बॅकएंड सिस्टम दरम्यान ऑथेंटिकेशन देवाणघेवाण चालवते.
येथेच अनेक वाचकांचा गोंधळ होतो. ते PEAP, EAP-TLS, आणि TTLS ऐकतात आणि गृहीत धरतात की या पूर्णपणे वेगवेगळ्या सिस्टम्स आहेत. त्या तशा नाहीत. एकाच व्यापक फ्रेमवर्कमध्ये ओळख सिद्ध करण्याचे हे वेगवेगळे मार्ग आहेत.
ॲक्सेस पॉइंट त्या क्रेडेंशियल्सची स्वतः तपासणी करत नाही. तो ते संभाषण RADIUS सर्व्हरकडे पाठवतो आणि हो किंवा नाही या उत्तराची वाट पाहतो.
सर्टिफिकेट्स हे विश्वासू डिजिटल आयडी कार्ड आहेत
डिजिटल सर्टिफिकेट हे तुमच्या सिस्टम्स विश्वास ठेवत असलेल्या प्राधिकरणाने जारी केलेल्या आयडी कार्डसारखे असते. सर्टिफिकेट-आधारित वायरलेस ॲक्सेसमध्ये, डिव्हाइस शेअर्ड पासवर्डवर अवलंबून न राहता ते स्वतः कोण आहे हे सिद्ध करू शकते.
हे महत्त्वाचे आहे कारण पासवर्डचा पुन्हा वापर केला जाऊ शकतो, अंदाज लावला जाऊ शकतो, शेअर केला जाऊ शकतो किंवा फिशिंग केले जाऊ शकते. सर्टिफिकेट्सची नक्कल करणे कठीण आहे आणि प्रति-डिव्हाइस आधारावर ती सहजपणे रद्द केली जाऊ शकतात.
जर एखाद्या युझरने व्यवसाय सोडला, तर तुम्हाला एक ओळख अक्षम करायची असते. तुम्हाला इतर प्रत्येकासाठी पुन्हा विश्वास निर्माण करण्याची गरज नसते.
डिव्हाइस कनेक्ट झाल्यावर काय होते
कनेक्शन प्रक्रिया क्रमाने समजून घेणे सोपे आहे:
- डिव्हाइस SSID मध्ये सामील होते आणि सांगते की त्याला ॲक्सेस हवा आहे.
- ॲक्सेस पॉइंट 802.1X चा वापर करून ओळख माहिती विचारतो.
- ऑथेंटिकेशन एक्सचेंज EAP च्या माध्यमातून RADIUS सर्व्हरकडे चालते.
- RADIUS सर्व्हर क्रेडेन्शियल्सची पडताळणी डिरेक्टरी किंवा सर्टिफिकेट ट्रस्टच्या विरूद्ध करतो.
- मंजूर झाल्यास, नेटवर्क प्रवेश प्रदान करते आणि भूमिका-विशिष्ट पॉलिसी लागू करू शकते.
ती भूमिका-विशिष्ट बाजू हीच आहे जिथे व्यवसायाचे मूल्य दिसून येते. संपूर्ण मालमत्तेवर स्वतंत्र शेअर्ड पासवर्डवर अवलंबून न राहता एकाच वायरलेस इन्फ्रास्ट्रक्चरद्वारे रिसेप्शनिस्ट लॅपटॉप, POS टर्मिनल, रहिवासी डिव्हाइस किंवा अतिथी हँडसेटला वेगळी वागणूक दिली जाऊ शकते.
प्रमाणपत्रे गोंधळ आणि जोखीम का कमी करतात
जेव्हा अनेक टीम्स "प्रमाणपत्रे" ऐकतात तेव्हा त्या मागे हटतात कारण त्यांना वाटते की यामध्ये महिने जाणारे PKI काम आणि क्लिष्ट डिव्हाइस सेटअप समाविष्ट असेल. पारंपारिक वातावरणात असे घडू शकते, परंतु त्यामागील मूळ संकल्पना तिच्या सभोवतालच्या साधनांपेक्षा सोपी आहे.
एक प्रमाणपत्र एकाच वेळी दोन महत्त्वाच्या प्रश्नांची उत्तरे देते:
- डिव्हाइस किंवा वापरकर्ता खरा आहे का?
- ते ज्या नेटवर्कशी संप्रेषण करत आहे ते खरे आहे का?
दुसऱ्या मुद्द्याकडे दुर्लक्ष करणे सोपे आहे. चांगले प्रमाणपत्र-आधारित ऑथेंटिकेशन वापरकर्त्यांना बनावट हुबेहूब नेटवर्कशी कनेक्ट होण्यापासून रोखण्यास मदत करते कारण क्लायंट ऑथेंटिकेशन दरम्यान मूळ सर्व्हरची ओळख सादर होण्याची अपेक्षा करतो.
बॅकएंड भूमिकेच्या अधिक तपशीलवार विश्लेषणासाठी, जर तुम्ही आर्किटेक्चर पर्यायांचे मूल्यमापन करत असाल तर RADIUS सर्व्हर काय करतो यावरील हे स्पष्टीकरण उपयुक्त ठरेल.
व्यवसाय व्यवस्थापकांनी या प्लंबिंगची काळजी का करावी
हे केवळ क्रिप्टोग्राफीबद्दल नाही.
RADIUS आणि प्रमाणपत्र-समर्थित 802.1X व्यवसायाला विश्वासार्ह ऑफबोर्डिंग, स्पष्ट अनुपालन पुरावे, घटनांच्या प्रतिसादादरम्यान कमी संदिग्धता आणि मिश्रित वातावरणावर अधिक चांगले नियंत्रण देतात. हेल्थकेअर, हॉस्पिटॅलिटी आणि रिटेलमध्ये, या तांत्रिक बाबींइतक्याच ऑपरेशन्सशी संबंधित समस्या आहेत.
एक शेअर्ड पासवर्ड सांगतो, "ज्याला हे गुपित माहित आहे तो कदाचित ठीक आहे."
एक एंटरप्राइझ सेटअप सांगतो, "तुम्ही कोण आहात हे सिद्ध करा, त्यानंतर तुम्ही काय करू शकता ते आम्ही ठरवू."
हे wpa wpa2 enterprise मधील मुख्य इंजिन आहे.
तुमची ऑथेंटिकेशन पद्धत निवडणे - एक व्यावहारिक EAP मार्गदर्शक
एकदा तुम्ही एंटरप्राइझ WiFi कडे जाण्याचा निर्णय घेतला की, पुढचा निर्णय EAP method निवडणे हा असतो. ही निवड सहसा अनेक उपयोजन सुलभ होतात की विनाकारण त्रासदायक ठरतात हे ठरवते.
थोडक्यात सांगायचे तर हे सोपे आहे. जेव्हा तुम्ही प्रमाणपत्रे चांगल्या प्रकारे व्यवस्थापित करू शकता तेव्हा EAP-TLS हा सर्वात मजबूत पर्याय आहे. जेव्हा तुम्हाला विद्यमान वापरकर्ता डिरेक्टरी आणि वेगवेगळ्या प्रकारच्या साधनांसह काम करायचे असते तेव्हा PEAP-MSCHAPv2 हा बहुधा व्यावहारिक पर्याय ठरतो.
कमाल विश्वासासाठी EAP-TLS
EAP-TLS सह, दोन्ही बाजू प्रमाणपत्रांचा वापर करून ओळख सिद्ध करतात. यामुळे तुम्हाला मजबूत परस्पर प्रमाणीकरण मिळते आणि पासवर्डशी संबंधित असणारी बरीचशी असुरक्षितता दूर होते.
हे सहसा खालील गोष्टींसाठी सर्वोत्तम ठरते:
- मॅनेज्ड कॉर्पोरेट एंडपॉइंट्स: IT द्वारे जारी केलेले लॅपटॉप, टॅब्लेट आणि हँडसेट.
- उच्च-विश्वासू वातावरण: आरोग्य सेवा, नियमन केलेली ऑपरेशन्स आणि संवेदनशील अंतर्गत नेटवर्क.
- झिरो-ट्रस्ट डिझाइन्स: जिथे वापरकर्त्याच्या ओळखीइतकीच डिव्हाइसची ओळख देखील महत्त्वाची असते.
याची किंमत ऑपरेशनल स्वरूपात मोजावी लागते. तुम्हाला प्रमाणपत्रे जारी करणे, नूतनीकरण करणे आणि रद्द करण्याचा एक सक्षम मार्ग आवश्यक आहे. जर तुमचे एंडपॉइंट व्यवस्थापन प्रगत असेल, तर हे व्यवस्थापित करणे सोपे आहे. अन्यथा, EAP-TLS टीम्सना अपेक्षेपेक्षा जास्त क्लिष्ट वाटू शकते.
व्यापक सुसंगततेसाठी PEAP
PEAP-MSCHAPv2 युझरनेम आणि पासवर्ड प्रमाणीकरणाला एका TLS-encrypted टनेलमध्ये सुरक्षित ठेवते. यामुळे अस्तित्वात असलेल्या ओळख प्रणालींसोबत जोडणे सोपे होते आणि मायग्रेशन दरम्यान कमी अडथळे येतात.
WPA2 आणि WPA Enterprise वरील Silicon Labs ॲप्लिकेशन नोट नुसार, PEAP-MSCHAPv2 हे UK मधील कॉर्पोरेट नेटवर्क्समध्ये प्रबळ आहे आणि त्यांनी १०,०००-सेशन चाचण्यांमध्ये ९८% प्रमाणीकरण यश दर नोंदवला आहे, तर brute-force हल्ल्यांतर्गत WPA2-PSK साठी हा दर ७२% होता. त्याच स्त्रोतानुसार, हे मॉडेल ग्रॅन्युलर रोल-बेस्ड ॲक्सेस चे समर्थन करते, ज्यामध्ये डिरेक्ट्री बदलांवर स्वयंचलित रद्दीकरण संदर्भित संदर्भात १००% अनुपालन सुनिश्चित करते.
यामुळे, जिथे व्यवसायाला जलद रोलआउट आणि परिचित आयडेंटिटी वर्कफ्लोची आवश्यकता असते तिथे PEAP अधिक आकर्षक ठरते.
एक साधा निर्णय दृष्टिकोन
तुम्ही पद्धती निवडत असताना, या प्रश्नांचा वापर करा:
| परिस्थिती | अधिक योग्य पर्याय |
|---|---|
| केवळ कंपनीने जारी केलेली, मॅनेज्ड डिव्हाइसेस | EAP-TLS |
| विविध मालकीची डिव्हाइसेस असलेले संमिश्र वापरकर्ते | PEAP |
| अंतर्गत कर्मचाऱ्यांच्या WiFi साठी सर्वोच्च खात्री | EAP-TLS |
| शेअर्ड-पासवर्ड WiFi वरून जलद मायग्रेशन | PEAP |
| विद्यमान डिरेक्ट्री क्रेडेन्शियल्सवर अवलंबून राहण्याची गरज | PEAP |
सर्वोत्तम EAP पद्धत ती नाही ज्याचे संक्षिप्त रूप सर्वात आकर्षक आहे. तर ती आहे जी तुमची टीम मोठ्या प्रमाणावर सुलभतेने चालवू शकते.
व्यवसाय कुठे अडकतात
बहुतांश गोंधळ प्रत्येक घटकासाठी एकच पद्धत वापरण्याचा प्रयत्न केल्यामुळे होतो.
हॉस्पिटॅलिटी, रिटेल आणि निवासी वातावरणात हे क्वचितच व्यवस्थित काम करते. कर्मचाऱ्यांच्या उपकरणांसाठी प्रमाणपत्र-आधारित प्रवेश योग्य ठरू शकतो. अतिथी उपकरणांना सहसा वेगळ्या अनुभवाची आवश्यकता असते. जुन्या ऑपरेशनल उपकरणांसाठी अंतरिम दृष्टिकोनाची आवश्यकता असू शकते. योग्य डिझाइन अनेकदा एकच सार्वत्रिक उत्तर लादण्याऐवजी वापरानुसार विविध पद्धतींचे मिश्रण करते.
एक व्यावहारिक विभाजन याप्रमाणे दिसू शकते:
- Staff network: तुमच्या डिरेक्टरीशी जोडलेले EAP-TLS किंवा PEAP
- Guest access: सुलभता आणि विलगीकरणासाठी डिझाइन केलेले स्वतंत्र वर्कफ्लो
- Legacy kit: तुम्ही तुमच्या उपकरणांचे आधुनिकीकरण करत असताना ट्रान्झिशनल हँडलिंग
म्हणूनच EAP ची निवड हा केवळ वायरलेसचा नाही, तर एक बिझनेस आर्किटेक्चरचा निर्णय आहे. तुम्ही अतिशय वेगवेगळ्या वापरकर्त्यांच्या गटांमध्ये विश्वास कसा प्रस्थापित केला जातो हे निवडत आहात, ज्याचा थेट परिणाम सपोर्टचे प्रयत्न आणि ऍक्सेस कंट्रोलवर होतो.
प्रत्यक्ष जगात WPA2 Enterprise तैनात करणे
802.1X हा एक खराब मानक असल्यामुळे बहुतेक डिप्लॉयमेंट्स अयशस्वी होत नाहीत. तर प्रत्यक्ष वातावरण क्लिष्ट असल्यामुळे त्यांना अडचणी येतात.
एका हॉटेलमध्ये केवळ व्यवस्थापित लॅपटॉप असलेले कर्मचारी नसतात. तिथे हंगामी कर्मचारी, अतिथी, परिषद आयोजक, पेमेंट उपकरणे, IPTV, स्मार्ट लॉक्स, सायनेज, बॅक-ऑफिस सिस्टम आणि अनेकदा फ्रँचायझी किंवा भाडेकरूंच्या सीमा असतात. एका शॉपिंग सेंटरमध्येही अशाच प्रकारची गुंतागुंत वेगळ्या स्वरूपात असते. निवासी साइट्समध्ये रहिवासी, अभ्यागत आणि दीर्घकाळ वापरली जाणारी ग्राहक उपकरणे जोडली जातात.
अशा वेळी सिद्धांतापेक्षा डिझाइन शिस्तीला अधिक महत्त्व असते.
SSIDs ऐवजी ओळख गटांपासून (identity groups) सुरुवात करा
प्रत्येक परिस्थितीसाठी अनेक SSIDs तयार करून सुरुवात करणे ही एक सामान्य चूक आहे. यामुळे सहसा ऑपरेशन्स अधिक कठीण होतात.
त्याऐवजी ओळख गटांपासून सुरुवात करा:
- कर्मचारी (Staff): Entra ID किंवा Okta सारख्या व्यावसायिक डिरेक्टरीशी जोडलेले वापरकर्ते
- अतिथी किंवा रहिवासी (Guests or residents): ज्यांना साध्या आणि स्वतंत्र ऍक्सेसची आवश्यकता आहे असे वापरकर्ते
- ऑपरेशनल उपकरणे (Operational devices): प्रिंटर, स्कॅनर, डिस्प्ले, सेन्सर्स आणि विशेष हार्डवेअर
- तात्पुरते वापरकर्ते (Temporary users): कंत्राटदार, एजन्सी कामगार, इव्हेंट टीम्स
एकदा ते गट स्पष्ट झाले की, प्रत्येक गटाने कसे ऑथेंटिकेट करावे आणि यशस्वी ऑथेंटिकेशननंतर कोणते धोरण लागू करावे हे तुम्ही ठरवू शकता. केवळ डायग्रामवर WiFi व्यवस्थित दिसणे हे ध्येय नाही. ऍक्सेस अंदाज लावण्याजोगा आणि नियंत्रण करण्याजोगा बनवणे हे ध्येय आहे.
डिरेक्टरी इंटिग्रेशनमुळे ॲडमिनचा भार बदलतो
हा एंटरप्राइझ वायरलेसच्या सर्वात व्यावहारिक फायद्यांपैकी एक आहे. जर WiFi ऍक्सेस तुमच्या ओळख प्लॅटफॉर्मशी जोडलेला असेल, तर ऑफबोर्डिंग आणि ऑनबोर्डिंग हे वापरकर्त्याच्या इतर ऍक्सेसप्रमाणेच लाइफसायकलचा भाग बनतात.
WPA2 Enterprise च्या उपयोजनाबद्दल DrayTek चे विहंगावलोकन असे दर्शवते की, स्वयंचलित प्रोव्हिजनिंगसाठी Entra ID सह एकत्रित केलेल्या उपयोजनांमुळे ऑनबोर्डिंग 40% जलद होते, आणि यूके मधील NHS ट्रस्ट्सनी ऑथेंटिकेशननंतर डायनॅमिक VLAN असाइनमेंट वापरून ऑनबोर्डिंगचा वेळ काही आठवड्यांवरून काही तासांवर आणला आहे. त्याच स्त्रोताने नोंदवले आहे की उच्च-घनतेच्या ठिकाणी 4-way हँडशेकसाठी 50ms पेक्षा कमी लेटन्सी असते.
हा केवळ नेटवर्किंगचा विजय नाही. यामुळे ऑपरेशन्स टीमवरील प्रशासकीय ताण कमी होतो आणि नवीन कर्मचाऱ्याच्या नियुक्तीपासून ते प्रत्यक्ष कामाच्या ॲक्सेसपर्यंतचा वेळ कमी होतो.
एक आदर्श उपयोजन कसे दिसते
एक चांगल्या उपयोजनामध्ये सामान्यतः अनेक स्तर एकत्र काम करत असतात.
व्यवसाय ओळखीशी जोडलेला कर्मचारी ॲक्सेस
कर्मचाऱ्यांनी संपूर्ण ठिकाणासाठीच्या सामायिक पासवर्डऐवजी त्यांच्या वैयक्तिक ओळखीसह ऑथेंटिकेट केले पाहिजे. यामुळे त्वरित प्रवेश रद्द करण्यास आणि अधिक स्पष्ट जबाबदारी निश्चित करण्यास मदत होते.
ऑथेंटिकेशननंतर सेगमेंटेशन
फक्त "WiFi वर परवानगी दिली" एवढ्यावरच थांबू नका. यशस्वी ऑथेंटिकेशनचा वापर करून लोक आणि उपकरणांना योग्य सेगमेंटमध्ये ठेवा. रिसेप्शन, फायनान्स, फॅसिलिटीज आणि अतिथींची उपकरणे सर्व एकाच ठिकाणी असू नयेत.
जुन्या उपकरणांसाठी एक योजना
प्रत्येक उपकरण आधुनिक 802.1X पद्धती सहजपणे हाताळू शकत नाही. मिश्रित उपकरणांच्या संचामध्ये, iPSK किंवा तत्सम संक्रमणकालीन दृष्टिकोन जुन्या उपकरणांना जोडलेले ठेवण्यास मदत करू शकतात, तसेच आयसोलेशन राखून एखादे उपकरण कमकुवत असल्यास होणारा संभाव्य धोका मर्यादित करू शकतात.
ऑपरेशन्स-अनुकूल सपोर्ट मॉडेल
नेटवर्कमध्ये सामील होणे खूप क्लिष्ट असल्यास सर्वोत्तम तांत्रिक डिझाइन देखील अयशस्वी ठरते. ऑनबोर्डिंग हे त्याचा वापर करणाऱ्या लोकांसाठी सुलभ असेल अशा प्रकारे डिझाइन करा, केवळ प्रयोगशाळेच्या आदर्श परिस्थितीचा विचार करू नका.
ऑपरेशनल सल्ला: जर तुमच्या ॲक्सेस पद्धतीसाठी प्रत्येक वापरकर्त्याच्या प्रकारानुसार PDF मार्गदर्शिकेची आवश्यकता असेल, तर डिझाइन कदाचित अधिक सोपे करण्याची गरज आहे.
मल्टी-टेनंट वास्तवामुळे आर्किटेक्चर बदलते
मल्टी-टेनंट वातावरणात, "सुरक्षित WiFi" आणि "उपयुक्त WiFi" या दोन्ही गोष्टी एकत्र असणे आवश्यक आहे.
रिटेल जमीनदारांना भाडेकरूंमध्ये स्पष्ट पृथक्करणासह सामायिक पायाभूत सुविधा हव्या असतील. हॉटेलना अंतर्गत सिस्टीम्स उघड्या न पाडता साध्या अतिथी ॲक्सेसची आवश्यकता असते. रेसिडेन्शियल ऑपरेटर्सना घरगुती वापरासारखी कनेक्टिव्हिटी हवी असते, परंतु त्याच वेळी कर्मचारी ॲक्सेस, कंत्राटदारांच्या भेटी आणि इमारतीच्या सिस्टीम्सना देखील सपोर्ट हवा असतो. हे उद्दिष्ट तुम्हाला आयडेंटिटी-आधारित डिझाइन, पॉलिसी-चालित सेगमेंटेशन आणि केंद्रीय व्यवस्थापनाकडे प्रवृत्त करतात.
यामुळे enterprise WiFi solutions चे मूल्यांकन केवळ रेडिओ हार्डवेअरपुरते मर्यादित राहत नाही. ॲक्सेस पॉइंट्स महत्त्वाचे आहेत, परंतु ऑथेंटिकेशन आणि पॉलिसीचा स्तर सहसा ही सेवा दीर्घकाळ व्यवस्थापित करण्यायोग्य राहील की नाही हे ठरवतो.
प्रकल्प न बनवता सर्टिफिकेट व्यवस्थापन करणे
"सर्टिफिकेट व्यवस्थापन" हा शब्द ऐकून अनेक टीम्स घाबरतात कारण त्यांना असे वाटते की काही उपयुक्त काम सुरू करण्यापूर्वी संपूर्ण अंतर्गत PKI उभे करावे लागेल.
कधीकधी त्या पातळीची गुंतागुंत रास्त असते. पण बऱ्याचदा नसते. अनेक व्यवसाय आता सुरक्षित WiFi ला एका लांब पायाभूत सुविधा प्रोग्राममध्ये बदलणे टाळण्यासाठी विशेषतः क्लाउड-व्यवस्थापित दृष्टिकोन निवडतात. स्थानिक IT टीम्सवर कमी ताण देऊन मजबूत ओळख (identity) मिळवणे हेच अद्याप ध्येय आहे.
अनेक साइट्स आणि कमी सपोर्ट टीम्स असलेल्या ऑपरेटरसाठी हे सर्वात महत्त्वाचे आहे. त्यांना प्रत्येक ठिकाणी स्वतंत्र प्रमाणपत्र प्रक्रियेऐवजी सातत्य, जलद रोलआउट आणि अंदाज लावण्याजोगा सपोर्ट हवा असतो.
ऑपरेशनल दृष्टीने, सर्वात उत्तम WPA2 Enterprise डिप्लॉयमेंट ते आहे जे तुमची टीम कोणत्याही अतिरिक्त प्रयत्नांशिवाय ऑनबोर्ड, रिव्होक, सेगमेंट आणि ट्रबलशूट करू शकते.
पुढील पाऊल - WPA3 वर स्थलांतर आणि Passpoint ची भूमिका
WPA2 Enterprise हा अंतिम टप्पा नाही. हा तो पाया आहे ज्यावर तुम्ही पुढील उभारणी करता.
हे महत्त्वाचे आहे कारण काही टीम्स थेट WPA3 वर जावे या विचाराने कारवाई करण्यास उशीर करतात. प्रत्यक्षात, जर तुम्ही अजूनही ओळख-आधारित WiFi ची समस्या सोडवली नसेल, तर नवीन लेबलची वाट पाहिल्याने अनेकदा अधिक महत्त्वाच्या बदलाला उशीर होतो. सामायिक सिक्रेट्सपासून दूर जाणे आणि प्रति-वापरकर्ता किंवा प्रति-डिव्हाइस विश्वासाकडे वाटचाल करणे हे सर्वात कठीण पाऊल आहे.
WPA3 ही एक उत्क्रांती आहे, रिसेट नाही
Enterprise वातावरणासाठी, WPA3 सुरक्षा मॉडेल मजबूत करते परंतु आपण नुकतीच स्थापित केलेली आर्किटेक्चर बदलत नाही. तीच 802.1X विचारसरणी अद्याप महत्त्वाची आहे. तेच डिरेक्टरी एकत्रीकरण अद्याप महत्त्वाचे आहे. तोच पॉलिसी लॉजिक अद्याप महत्त्वाचा आहे.
त्यामुळे तुमचा व्यवसाय कुठे गुंतवणूक करावी हे ठरवत असल्यास, स्ट्रॅटेजिक पाऊल सहसा आधी enterprise फ्रेमवर्क स्थापित करणे हे असते. एकदा ते अस्तित्वात आले की, पुढे जाणे खूप सोपे होते.
हॉस्पिटॅलिटी आणि मल्टि-टेनंट ऑपरेटर्सनी का वाट पाहू नये
सार्वजनिक आणि निम-सार्वजनिक ठिकाणी हे विशेषतः संबंधित आहे.
एक SecureW2 लेख ज्यामध्ये WPA2 Enterprise डिप्लॉयमेंट आव्हानांवर चर्चा केली आहे सांगतो की २०२५ मध्ये २५% हॉटेल्सनी WiFi शी संबंधित घटनांची नोंद केली आहे, आणि हे नमूद करते की प्रमाणपत्रावर आधारित ऑथेंटिकेशनचा अवलंब UK मधील हॉटेल्समध्ये १५% तर EU मध्ये ३५% वर रेंगाळत आहे. तोच स्रोत Entra ID इंटिग्रेशनसह पासवर्डलेस दृष्टिकोनासाठी वाढती मागणी दर्शवतो जे महिन्यांऐवजी काही आठवड्यांत डिप्लॉय केले जाऊ शकते.
सार्वजनिक ठिकाणांची गुंतागुंत लक्षात घेऊनही, दिशा स्पष्ट आहे. सतत वापरकर्ते बदलणाऱ्या आणि विविध डिव्हाइस विश्वास असलेल्या वातावरणात शेअर्ड-पासवर्ड WiFi फार काळ टिकत नाही.
Passpoint वापरकर्त्याचा अनुभव बदलतो
Passpoint महत्त्वाचा आहे कारण तो WiFi प्रवेश जवळजवळ अदृश्य बनवण्यासाठी enterprise ऑथेंटिकेशन बॅकबोनचा वापर करतो.
वारंवार SSID निवडणे, पासवर्ड टाईप करणे आणि Captive Portal वर जाण्याऐवजी, वापरकर्ते एकदा ऑथेंटिकेट करू शकतात आणि सहभागी वातावरणात सुरक्षितपणे आणि आपोआप पुन्हा कनेक्ट होऊ शकतात. पाहुणे, रहिवासी आणि पुन्हा भेट देणाऱ्यांसाठी, यामुळे WiFi चे रूपांतर एका कटकटीमधून सरळ काम करणाऱ्या सेवेत होते.
एक मजबूत ऑथेंटिकेशन फ्रेमवर्क केवळ चुकीच्या युजर्सनाच रोखत नाही. तर ते योग्य युजर्ससाठी येणारे अडथळे देखील दूर करते.
हा असा भाग आहे ज्याकडे अनेक तांत्रिक टीम्स दुर्लक्ष करतात. आयडेंटिटी-आधारित वायरलेस केवळ अधिक सुरक्षित नसते, तर ते अधिक चांगला अरायव्हल अनुभव, सुलभ रोमिंग आणि कमी सपोर्ट इंटरॅक्शन्स देखील प्रदान करते. ज्या क्षेत्रांमध्ये वारंवार येणारे व्हिजिटर्स महत्त्वाचे असतात, तिथे हे व्यावसायिकदृष्ट्या महत्त्वाचे ठरते.
एक व्यावहारिक मायग्रेशन दृष्टिकोन
तुम्ही अजूनही शेअर्ड-पासवर्ड WiFi वर असल्यास, सामान्यतः योग्य मार्ग खालीलप्रमाणे आहे:
- सर्वात आधी एंटरप्राइझ ऑथेंटिकेशनवर शिफ्ट व्हा
- तुमची सध्याची सिस्टीम ज्या पद्धतींना सपोर्ट करू शकते त्यांचा वापर करा
- भविष्यातील WPA3 आणि रोमिंग अपग्रेड्स लक्षात ठेवून डिझाइन करा
या दृष्टिकोनामुळे मायग्रेशनकडे एक-वेळचा मोठा प्रकल्प म्हणून पाहण्याची चूक टळते. परिपूर्ण भविष्याची वाट पाहत कमकुवत ॲक्सेस कंट्रोलसह राहण्यापेक्षा आताच एक विश्वासार्ह आयडेंटिटी लेयर तयार करणे कधीही चांगले.
सुरक्षित आणि इंटेलिजेंट कनेक्टिव्हिटी अनलॉक करणे
WPA WPA2 Enterprise मागील मुख्य संकल्पना अत्यंत सोपी आहे. पासवर्डवर विश्वास ठेवणे थांबवा. आयडेंटिटीवर विश्वास ठेवण्यास सुरुवात करा.
हा एक बदल केवळ सुरक्षेची समस्याच सोडवत नाही, तर यामुळे व्यवसायाला सुलभ ऑफबोर्डिंग, उत्तम अकाउंटेबिलिटी, मजबूत सेगमेंटेशन आणि कर्मचारी, अतिथी, भाडेकरू, रहिवासी व कनेक्टेड डिवाइसेसमधील दैनंदिन अडथळे कमी करण्यास मदत मिळते. मल्टी-टेनंट वातावरणात, केवळ नावापुरते अस्तित्वात असलेले WiFi आणि योग्यरित्या नियंत्रित केले जाऊ शकणारे WiFi यामधील हाच मुख्य फरक आहे.
नेत्यांनी वायरलेस इन्फ्रास्ट्रक्चरचा कसा विचार करावा हे देखील यामुळे बदलते. WiFi म्हणजे केवळ कव्हरेज आणि बँडविड्थ नाही. हा असा ॲक्सेस लेयर आहे जिथे विश्वास प्रस्थापित केला जातो, पॉलिसी लागू केली जाते आणि युजर अनुभवाची सुरुवात होते. जेव्हा प्रत्येक युजर किंवा डिवाइसची एक वेगळी ओळख (आयडेंटिटी) असते, तेव्हा नेटवर्क अधिक सुरक्षित आणि उपयुक्त दोन्ही बनू शकते.
तांत्रिक टीम्ससाठी, याचा अर्थ कमी तडजोड करावी लागणे असा होतो. ऑपरेशनल टीम्ससाठी, याचा अर्थ सुलभ ऑनबोर्डिंग आणि सोपे रेव्होकेशन असा होतो. व्यापक व्यवसायासाठी, हे उत्तम डिजिटल प्रवास, मजबूत फर्स्ट-पार्टी डेटा आणि गुंतागुंतीच्या मालमत्तांवर अधिक विश्वासार्ह सेवेसाठी पोषक वातावरण तयार करते.
शेअर्ड पासवर्ड हे नेहमीच सोयीचे साधन होते. WPA2 Enterprise हा एक ऑपरेटिंग मॉडेल आहे.
जर तुम्ही कर्मचारी, अतिथी आणि मल्टी-टेनंट वातावरणासाठी शेअर्ड पासवर्डच्या ऐवजी आयडेंटिटी-आधारित WiFi वापरण्यास तयार असाल, तर Purple डिरेक्टरी इंटिग्रेशन्स, जलद डिप्लोयमेंट, प्रमुख नेटवर्क व्हेंडर्ससाठी सपोर्ट आणि कनेक्टिव्हिटीला मोजता येण्याजोग्या व्यावसायिक मूल्यामध्ये रूपांतरित करणाऱ्या विश्लेषणासह (ॲनालिटिक्स) सुरक्षित, पासवर्डमुक्त ॲक्सेसचा एक व्यावहारिक मार्ग ऑफर करते.



