

WPA and WPA2 Enterprise readiness advisor
Evaluate your wireless authentication security posture, model credential risk exposure from shared pre-shared keys, and plan a seamless migration to 802.1X Cloud RADIUS and certificate authentication.
Multi-site commercial network: 11 - 50 APs, 850 devices, about 12 re-key events a year.
All 850 devices across 11 - 50 APs share an identical static passphrase, re-keyed roughly 12 times a year. When an employee or contractor leaves, keys stay valid on personal devices until the next network-wide re-key.
High. Vulnerable to offline WPA2 4-way handshake captures, dictionary attacks, and insider eavesdropping on broadcast traffic.
Conflicts with PCI DSS 4.0 Requirement 8.2.2 (no shared credentials) wherever the SSID reaches cardholder data, and with ISO 27001 individual accountability controls.
Cloud RADIUS with 802.1X EAP-TLS for managed devices, dynamic iPSK for IoT
- Deploy Cloud RADIUS against Microsoft Entra ID without an on-premises server footprint
- Issue managed device certificates via Microsoft Intune SCEP/PKCS profiles
- Segment unmanaged IoT and guest devices onto dynamic private PSKs with role-based VLAN steering
- Revoke network access the moment an account is deactivated in Microsoft Entra ID
Purple delivers hardware-agnostic 802.1X authentication across Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, and Ubiquiti UniFi networks.
您可能对这种情景了如指掌。一名员工离职了,但他们仍然知道 WiFi 密码。一位承包商需要使用一周的网路,于是有人把大家都在使用的同一个密码通过短信发给了他们。一位访客在接待处询问 WiFi 密码,结果密码被写在了卡片、白板或收银台收据上。
这种设置让人感觉很正常,因为它太普遍了。但它也是许多企业网络中最薄弱的环节之一。
当人们搜索 wpa wpa2 enterprise 时,他们通常是想解决一个实际问题,而不是为了通过无线安全考试。他们想停止与所有人共享同一个密码。他们想在有人离职时快速取消其访问权限。他们想更好地管理员工、访客、居民、承包商和设备,同时又不让 WiFi 变得更难使用。
好消息是,WPA2 Enterprise 解决了一类非常具体的问题。它用个人身份验证取代了共享密码模式。这一项改变对安全、合规性、故障排除、访客体验和日常运营的影响,远比通常预期的要大得多。
终结共享 WiFi 密码问题
在企业规模扩大之前,共享 WiFi 密码运行得还算好。
一家拥有五名员工的小咖啡馆可能可以暂时靠一个密码维持运转。但酒店集团、购物中心、医院或建设出租型(build-to-rent)物业则不行。一旦您拥有轮班团队、代理机构员工、多个场所、访客访问、物联网设备和合规性义务,共享密码就会成为运营上的隐患。
问题不仅在于知道密码的人太多。问题在于所有人都变得无法区分。如果十个人使用同一个密钥,网络就无法以任何有意义的方式区分谁是谁。在敏感系统和客户数据可能近在咫尺的关键点,您失去了问责制。
共享密码破坏了什么
在实际操作中,共享密码会产生三个反复出现的问题:
- 安全风险: 前员工、供应商和访客在应该被移除很久之后,可能仍拥有访问权限。
- 管理开销: 更改密码意味着要配置每一台连接的设备,这在繁忙的场所是非常痛苦的。
- 体验糟糕: 员工忘记密码,访客不断询问,支持团队在重复密码上浪费时间。
这就是为什么 WPA2 Enterprise 如此重要。它不仅仅是“更强大的 WiFi”。它是一种不同的运营模式。
它不是让所有人共享一个秘密,而是让每个用户或设备证明自己的身份。然后,网络可以决定该身份被允许执行什么操作。护士的笔记本电脑可以与访客的手机区别对待。零售商的手持扫描枪可以与居民的智能电视划分到不同的网络段。离职人员可以被阻止访问,而不会影响其他任何人。
共享密码的 WiFi 就像为员工、访客、供应商和前员工共用一把办公室钥匙。这在您需要进行控制之前确实很简单。
这是理解 wpa wpa2 enterprise 的起点。这与其说是关于加密术语,不如说是关于用基于身份的访问来取代粗放的管理手段。
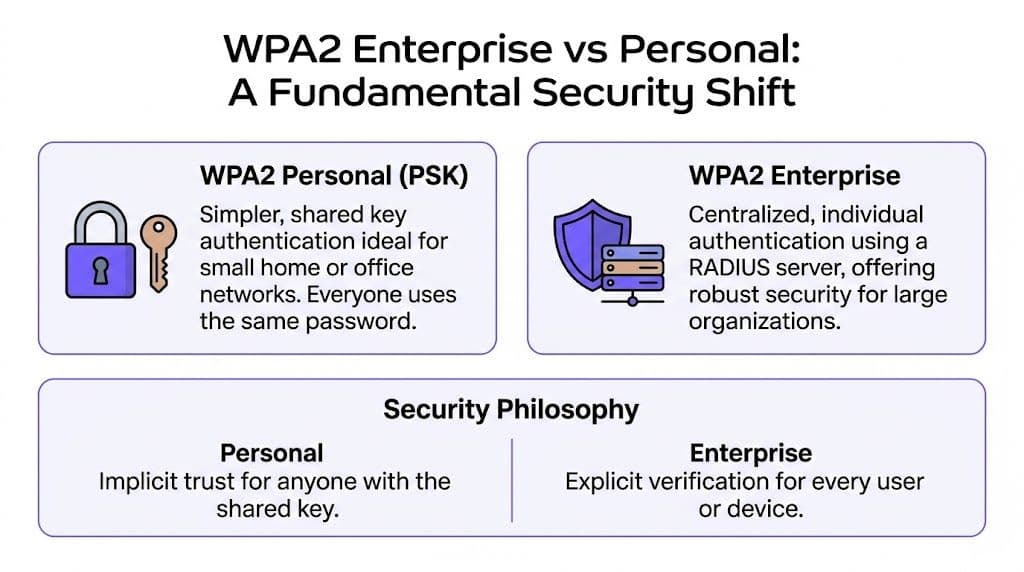
WPA2 Enterprise 与 Personal:根本性的安全转变
理解两者差异最直观的方法如下。
WPA2 Personal 是一栋大楼,所有人都有同一把主钥匙的副本。
WPA2 Enterprise 则是一间酒店,向特定人员发放单独的房卡,记录谁访问了什么,并能够立即禁用单张卡片。
这并非表面上的改进,而是一个根本性的安全转变。
一个秘密与多个身份
使用 WPA2 Personal,所有人使用相同的预共享密钥。如果该密钥泄露,您唯一的应对措施就是更改所有地方的密钥。在考虑到现代场所连接的笔记本电脑、手持设备、平板电脑、扫描仪、电视、自助终端和个人手机的数量之前,这听起来还算好管理。
WPA2 Enterprise 将问题从“该设备知道密码吗?”转变为“该用户或设备是谁,他们应该在这里吗?”这使网络能够根据每个身份而非仅根据 SSID 来应用策略。
在英国,这一商业案例非常有力。IronWiFi 引用的 2024 年英国网络安全漏洞调查摘要 指出,43% 的英国企业在 2023 年遭受了网络漏洞,其中 29% 涉及主要使用 WPA2 Personal PSK 的不安全 WiFi 网络。同一消息来源称,使用 WPA2 Enterprise 的组织减少了 52% 的安全事件。
为什么多租户空间中的安全模型至关重要
在大量不同的人和设备共享同一个物理空间的地方,这一点最为重要。
酒店拥有员工设备、支付系统、访客手机、会议参会者、智能锁、标牌和后台系统。购物中心拥有商户系统、公共 WiFi、设施设备和承包商访问。住宅物业有员工、居民、访客和智能建筑套件。在所有这些环境中,一个共享密码都过于粗放。
以下是实际的区别:
| 功能 | WPA2 Personal (PSK) | WPA2 Enterprise (802.1X) |
|---|---|---|
| 身份验证 | 一个共享密码 | 每个用户或设备拥有独立凭据 |
| 权限撤销 | 为所有人更改密码 | 撤销单个用户或设备 |
| 责任追溯 | 几乎没有用户级可见性 | 针对每个用户或每个设备的审计轨迹 |
| 策略控制 | 宽泛,仅限网络级 | 基于身份的访问决策 |
| 最佳适用场景 | 小型、简单的设置 | 企业和多租户场所 |
简单背后的隐藏成本
团队通常认为 WPA2 个人版更简单,因为不需要 RADIUS 服务器、无需讨论证书,也没有入网工作流。这在第一天确实如此。但到了第六个月,情况往往就不再是这样了。
一旦网络需要支持不同的用户群组,简单就会变得混乱。IT 部门最终不得不使用临时变通方案,运营团队制定非正式的特例,支持人员需要处理重复的访问问题,而安全团队则对离网流程缺乏信心。
对于对比不同方案的企业来说,网络访问控制解决方案 与无线安全同样值得评估,因为访问控制才是您购买的实际业务成果,而不仅仅是一个更好的加密设置。
实用规则: 如果您的 WiFi 服务于不止一个群体(例如员工与访客,或者雇员与居民),那么共享密码的设计通常会在覆盖范围或带宽遇到瓶颈之前,率先成为瓶颈。
为什么这被称为企业级
“企业级”这个词听起来像是只有银行或政府部门才会部署的东西。
这种想法已经过时了。主要区别并不在于公司规模,而在于您是否需要个人信任、干净的离网机制以及可用的审计功能。单个酒店、医疗诊所、联合办公空间或零售旗舰店对这些功能的需求,可能与大型企业园区一样迫切。
因此,当有人询问他们是否需要 wpa wpa2 企业级时,更好的问题其实更简单:您希望 WiFi 访问与身份绑定,还是与一个会流传到您控制之外的密码绑定?
身份验证引擎:RADIUS、EAP 和证书如何工作
这些工作机制听起来很唬人,因为名称过于技术化。一旦您梳理清楚其中的角色,逻辑其实非常简单。
想象一个私人会员俱乐部。
一位访客走到门口请求进入。接入点 (Access Point) 就是门卫。门卫不决定谁可以进入,他需要与 RADIUS 服务器(即俱乐部经理)进行确认。他们之间的对话使用 EAP,这只是他们用来验证身份的语言。如果俱乐部使用证书,访客还会出示一种非常强效的身份证明。
各部分实际的作用
这三个核心部分各司其职。
RADIUS 是决策者
RADIUS 是中央认证服务器。它负责检查是否允许用户或设备接入网络,并且还可以返回策略指令,例如将它们分配到哪个 VLAN。
这种集中化是企业采用率增长的原因之一。一份 Portnox 针对 WPA2 Enterprise 的概述 指出,在拥有 250 名以上员工的英国企业中,目前有 65% 为内部 WiFi 网络部署了 WPA2 Enterprise 或更高版本,并将这一增长归因于对 802.1X 认证、单用户撤销以及通过 RADIUS 进行审计追踪的需求。同一来源还指出,这种方法帮助酒店等行业的泄露风险降低了高达 70%。
简而言之,RADIUS 将 WiFi 从“密码入口”转变为“策略执行点”。
EAP 是对话格式
EAP 代表可扩展身份验证协议。它不是单一的认证方法,而是承载设备与后端系统之间认证交换的框架。
这也是许多读者感到困惑的地方。他们听到 PEAP、EAP-TLS 和 TTLS,就以为这些是完全独立的系统。其实不然,它们只是在同一个更广泛的框架内证明身份的不同方式。
接入点本身不会检查这些凭据。它将对话传递给 RADIUS 服务器,并等待允许或拒绝的答复。
证书是值得信赖的数字身份卡
数字证书就像是由系统信任的权威机构颁发的身份卡。在基于证书的无线接入中,设备可以证明自己的身份,而无需依赖共享密码。
这非常重要,因为密码可能会被重复使用、猜测、共享或被网络钓鱼窃取。证书则更难伪造,并且更容易在单台设备的基础上进行干净的撤销。
如果某个用户离开企业,你只想禁用这一个身份。你并不想为其他所有人重建信任关系。
设备连接时会发生什么
连接过程按顺序更容易理解:
- 设备加入 SSID 并请求访问。
- 接入点使用 802.1X 请求身份信息。
- 身份验证交换通过 EAP 运行并发送至 RADIUS 服务器。
- RADIUS 服务器会根据目录或证书信任链验证凭证。
- 如果批准,网络将授予访问权限,并可应用特定角色的策略。
这就是体现业务价值的地方。相同的无线基础设施可以对前台笔记本电脑、POS 终端、常驻设备或访客手机进行差异化处理,而无需在整个区域内依赖单独的共享密码。
为什么证书可以减少混乱和风险
许多团队一听到“证书”就犹豫不决,因为他们认为这意味着数月的 PKI 工作和脆弱的设备设置。这在传统环境中确实可能发生,但其基本概念其实比周围的工具要简单得多。
一个证书可以同时回答两个重要问题:
- 设备或用户是否真实?
- 与其通信的网络是否真实?
第二点很容易被忽视。良好的基于证书的身份验证有助于阻止用户连接到伪造的相似网络,因为客户端期望在身份验证期间出示真实的服务器身份。
如需更深入地了解后端角色,如果您正在评估架构方案,这篇关于 RADIUS 服务器作用 的说明会非常有用。
为什么业务经理应该关心这些底层结构
这不仅仅与密码学有关。
RADIUS 和基于证书的 802.1X 为企业提供了可靠的离职处理、更清晰的合规性证据、事件响应期间更少的主动模糊性,以及对混合环境更好的控制。在医疗保健、酒店和零售业,这些既是技术问题,也是运营问题。
共享密码意味着:“任何知道这个秘密的人大概都没问题。”
企业级设置则意味着:“证明你是谁,然后我们再决定你能做什么。”
这就是 wpa wpa2 enterprise 内部的核心引擎。
选择您的身份验证方法 实用 EAP 指南
一旦您决定转向企业级 WiFi,下一个决定就是 EAP 方法。这个选择通常决定了许多部署是变得优雅还是极其痛苦。
简而言之,非常简单。当您可以很好地管理证书时,EAP-TLS 是最强大的选择。当您需要使用现有的用户目录和广泛的混合设备时,PEAP-MSCHAPv2 通常是务实的选择。
用于最大信任的 EAP-TLS
使用 EAP-TLS,双方都可以使用证书证明身份。这为您提供了强大的双向身份验证,并消除了大部分与密码相关的漏洞。
这通常最适合:
- 托管的企业终端:由 IT 部门分发的笔记本电脑、平板电脑和手持设备。
- 高信任环境:医疗保健、受监管的业务和敏感的内部网络。
- 零信任设计:设备身份与用户身份同等重要的场景。
权衡之处在于运营。您需要一种可靠的方法来颁发、更新和撤销证书。如果您的终端管理很成熟,这是可控的。如果不够成熟,EAP-TLS 可能会让团队感到比预期更繁重。
PEAP 带来广泛的兼容性
PEAP-MSCHAPv2 将用户名和密码身份验证封装在 TLS 加密隧道中。这使其更容易与现有的身份系统集成,并在迁移期间减少干扰。
一份 Silicon Labs 关于 WPA2 和 WPA Enterprise 的应用指南 指出,PEAP-MSCHAPv2 在英国企业网络中占主导地位,并报告在 10,000 次会话测试中身份验证成功率为 98%,而 WPA2-PSK 在遭受暴力破解攻击时的成功率仅为 72%。同一来源还指出,该模型支持细粒度的基于角色的访问,在目录更改时自动撤销可确保在所引用上下文中的 100% 合规性。
这使得 PEAP 在业务需要快速部署和熟悉身份工作流的场景中极具吸引力。
简单的决策视角
如果您正在这两种方法之间做出选择,请参考以下问题:
| 情况 | 更适合的选择 |
|---|---|
| 仅限公司分发的托管设备 | EAP-TLS |
| 具有多种设备所有权的混合用户群 | PEAP | EAP-TLS |
| 从共享密码 WiFi 更快地迁移 | PEAP |
| 需要依赖现有的目录凭据 | PEAP |
最好的 EAP 方法不是缩写最花哨的那种。而是您的团队可以在大规模下顺畅运营的那种。
企业容易陷入困境的地方
大多数混乱来自于试图为每个群体都使用同一种方法。
这在酒店、零售和住宅环境中很少能行得通。员工设备可能适合使用基于证书的访问。访客设备通常需要不同的体验。传统的运营设备可能需要过渡方案。正确的设计往往是根据使用场景混合使用多种方法,而不是强求一个通用的答案。
实际的拆分可能像这样:
- 员工网络:EAP-TLS 或 PEAP,与您的目录相关联
- 访客访问:专门为便利性和隔离性设计的独立工作流
- 遗留设备:在您实现硬件资产现代化期间的过渡性处理
这就是为什么 EAP 的选择是一个业务架构决策,而不仅仅是无线决策。您正在选择如何在完全不同的用户群之间建立信任,这会直接影响支持工作量和访问控制。
在现实世界中部署 WPA2 企业级安全
大多数部署失败并不是因为 802.1X 是一个糟糕的标准,而是因为实际环境错综复杂。
一家酒店不仅有配备受管笔记本电脑的员工,它还拥有季节性员工、访客、会议组织者、支付设备、IPTV、智能锁、标牌、后勤系统,并且通常还存在加盟店或租户边界。购物中心也以不同的形式存在着同样复杂的环境。住宅区则增加了居民、访客和长生命周期的消费级设备。
在这种情况下,设计原则比理论更为重要。
从身份组开始,而不是 SSID
一个常见的错误是,首先为每种场景创建大量的 SSID。这通常会导致运维情况变得更糟。
相反,应该从身份组开始:
- 员工:与 Entra ID 或 Okta 等业务目录关联的用户
- 访客或居民:需要简单、隔离访问的用户
- 运营设备:打印机、扫描仪、显示器、传感器和专业硬件
- 临时用户:承包商、代理机构员工、活动团队
一旦明确了这些组,您就可以决定每个组应该如何进行身份验证,以及身份验证成功后应执行什么策略。其目的不是为了让 WiFi 在图表上看起来井井有条,而是为了让访问变得可预测和可控。
目录集成改变了管理负担
这是企业级无线最实用的好处之一。如果 WiFi 访问与您的身份平台绑定,那么员工的入职和离职流程就会与用户访问的其他生命周期完全同步。
DrayTek 对 WPA2 企业的部署概述 指出,与 Entra ID 集成以实现自动配置的部署报告称,入网速度提高了 40%,并且英国 NHS 信托机构在身份验证后使用动态 VLAN 分配,将入网时间从数周缩短至数小时。同一份报告还指出,在高密度场馆中,4步握手的延迟低于 50ms。
这不仅仅是网络层面的胜利。它还减少了运营团队的管理摩擦,并缩短了员工入职到获得生产力访问权限之间的时间。
优秀部署的标志
合理的部署通常包括多个层面的协同工作。
员工访问与业务身份绑定
员工应使用个人身份进行验证,而不是使用整个场馆通用的密码。这支持立即撤销权限并提供更清晰的问责机制。
身份验证后进行隔离
不要止步于“允许连接 WiFi”。使用成功的身份验证将人员和设备分配到正确的网段。前台、财务、设施和访客设备不应全部置于同一区域。
遗留设备的处理方案
并非所有设备都能顺畅地处理现代 802.1X 方法。在混合设备资产中,iPSK 或类似的过渡方法可以帮助保持旧设备的连接,同时保持隔离,并在某一设备存在漏洞时减少波及范围。
运营友好型支持模式
如果加入网络过于繁琐,再完美的的技术设计也会失败。围绕实际使用网络的人员来构建入网流程,而不是围绕理想的实验室条件。
运营建议:如果您的访问方法需要为每种用户类型提供一份 PDF 指南,那么该设计可能需要简化。
多租户现实改变了架构
在多租户环境中,“安全 WiFi”与“实用 WiFi”必须并存。
零售业主可能希望拥有共同的基础设施,同时在租户之间保持清晰的隔离。酒店需要简单的访客访问,同时不暴露内部系统。住宅运营商希望提供像家一样的连接,但仍能支持员工访问、承包商访问和建筑系统。这些目标促使您转向身份导向的设计、策略驱动的隔离和集中式管理。
评估 企业 WiFi 解决方案 的维度比单纯的无线硬件更为广泛。接入点固然重要,但身份验证和策略层往往决定了服务在长期内是否易于管理。
无需大动干戈的证书管理
“证书管理”这个词让许多团队望而却步,因为他们想象在开展任何实质工作之前,必须先建立一套完整的内部 PKI。
有时这种程度的复杂性是合理的。但通常并非如此。许多企业现在专门选择云管理方法,以避免将安全的 WiFi 建设变成一个漫长的基础设施项目。目标仍然是强大的身份识别,但要减轻本地 IT 团队的负担。
这对于拥有多个站点和精简支持团队的运营商来说至关重要。他们需要一致性、快速部署和可预测的支持,而不是在每个地点都采用定制的证书流程。
在运营上,最好的 WPA2 企业级部署是您的团队可以毫不费力地进行准入、撤销、分段和故障排除的部署。
迈向 WPA3 的下一步以及 Passpoint 的作用
WPA2 企业级并不是死路一条。它是您构建的基础。
这一点很重要,因为一些团队会推迟行动,认为他们应该直接跳到 WPA3。在实践中,如果您还没有解决基于身份的 WiFi 问题,等待较新的标签往往会推迟更重要的变革。最困难的一步是摆脱共享密钥,转向针对每个用户或每个设备的信任。
WPA3 是一次演进,而不是重置
对于企业环境,WPA3 强化了安全模型,但并没有取代您刚刚建立的架构。同样的 802.1X 思维仍然至关重要。同样的目录集成仍然至关重要。同样的策略逻辑仍然至关重要。
因此,如果您的企业正在选择投资精力的方向,战略性举措通常是先建立企业框架。一旦该框架存在,向前推进就会变得容易得多。
为什么酒店和多租户运营商不应该等待
这在公共和半公共场所尤为重要。
一篇 讨论 WPA2 企业级部署挑战的 SecureW2 文章 指出,2025 年有 25% 的酒店报告了与 WiFi 相关的事件,并指出基于证书的身份验证采用率滞后,英国酒店为 15%,而欧盟为 35%。同一来源指出,市场对与 Entra ID 集成的无密码方法的需求不断增长,这些方法可以在几周而不是几个月内完成部署。
即使考虑到公共场所的复杂性,发展方向也是显而易见的。在用户不断流转且设备信任度参差不齐的环境中,共享密码 WiFi 的弊端很快就会显现。
Passpoint 改变了用户体验
Passpoint 至关重要,因为它利用企业身份验证骨干网,使 WiFi 接入变得几乎无形。
用户无需重复选择 SSID、输入密码并进入 Captive Portal,只需进行一次身份验证,即可在参与的环境中安全且自动地重新连接。对于访客、居民和常客来说,这让 WiFi 从一种令人讨厌的事情变成了简单好用的服务。
强大的身份验证框架不仅可以阻止错误的用户,还能消除正确用户的摩擦。
这是许多技术团队低估的部分。以身份为主导的无线网络不仅更加安全,它还能带来更好的到达体验、更顺畅的漫游和更少的支持交互。在注重重复访问的行业中,这在商业上非常重要。
实用的迁移思维
如果您仍在使用共享密码的 Wi-Fi,合理的路径通常是:
- 首先转向企业级身份验证
- 使用您当前设备可以支持的方法
- 在设计时考虑到未来的 WPA3 和漫游升级
这种方法避免了将迁移视为一次性全面推倒重来项目的陷阱。现在就建立一个值得信赖的身份层,比在等待未来完美状态的同时继续忍受薄弱的访问控制要好得多。
开启安全与智能的连接
wpa wpa2 企业级背后的核心思想非常简单。停止信任密码,开始信任身份。
这一改变解决的不仅仅是安全问题。它为企业带来了更干净的员工离职流程、更好的问责制、更强的细分,并减少了员工、访客、租户、居民和连接设备之间的日常摩擦。在多租户环境中,这就是仅仅存在的 WiFi 服务与能够得到妥善治理的 WiFi 服务之间的区别。
它还改变了领导者看待无线基础设施的方式。WiFi 不仅仅是覆盖范围加带宽,它还是建立信任、执行策略和开启用户体验的访问层。当每个用户或设备都有一个独特的身份时,网络就可以变得更安全、更有用。
对于技术团队而言,这意味着更少生硬的妥协;对于运营团队而言,这意味着更顺畅的入网和更干净的权限撤销;对于更广泛的企业而言,它为更好的数字化旅程、更强大的第一方数据以及跨复杂地产的更可靠服务创造了条件。
共享密码一直是一种便利工具,而 WPA2 Enterprise 是一种运营模式。
如果您已准备好为员工、访客和多租户环境将共享密码替换为基于身份的 WiFi,Purple 可提供一条实用的途径,通过目录集成、快速部署、对主要网络厂商的支持以及将连接转化为可衡量商业价值的分析,实现安全、无密码的访问。



