

WPA and WPA2 Enterprise readiness advisor
Evaluate your wireless authentication security posture, model credential risk exposure from shared pre-shared keys, and plan a seamless migration to 802.1X Cloud RADIUS and certificate authentication.
Multi-site commercial network: 11 - 50 APs, 850 devices, about 12 re-key events a year.
All 850 devices across 11 - 50 APs share an identical static passphrase, re-keyed roughly 12 times a year. When an employee or contractor leaves, keys stay valid on personal devices until the next network-wide re-key.
High. Vulnerable to offline WPA2 4-way handshake captures, dictionary attacks, and insider eavesdropping on broadcast traffic.
Conflicts with PCI DSS 4.0 Requirement 8.2.2 (no shared credentials) wherever the SSID reaches cardholder data, and with ISO 27001 individual accountability controls.
Cloud RADIUS with 802.1X EAP-TLS for managed devices, dynamic iPSK for IoT
- Deploy Cloud RADIUS against Microsoft Entra ID without an on-premises server footprint
- Issue managed device certificates via Microsoft Intune SCEP/PKCS profiles
- Segment unmanaged IoT and guest devices onto dynamic private PSKs with role-based VLAN steering
- Revoke network access the moment an account is deactivated in Microsoft Entra ID
Purple delivers hardware-agnostic 802.1X authentication across Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, and Ubiquiti UniFi networks.
您可能對這種情況很熟悉:員工離職了,但他們仍然知道 WiFi 密碼。外包商需要一週的存取權限,因此有人把其他人都在用的同一組密碼傳簡訊給他們。訪客在櫃檯詢問 WiFi 密碼,結果密碼被寫在卡片、白板或收銀機發票上。
這種設定感覺很正常,因為太常見了。但這也是許多企業網路中最脆弱的環節之一。
當人們搜尋 wpa wpa2 enterprise 時,他們通常是想解決實際的問題,而不是想通過無線安全考試。他們希望停止與每個人共用同一個密碼。他們希望在有人離職時快速移除其存取權限。他們希望更好地管理員工、訪客、住戶、外包商和裝置,同時又不會讓 WiFi 變得更難使用。
好消息是,WPA2 Enterprise 解決了非常特定的一類問題。它用個人驗證取代了共用密碼模式。這單一項改變對安全、合規性、疑難排解、訪客體驗和日常營運的影響,遠遠超出一般預期。
結束共用 WiFi 密碼的難題
在企業規模擴大之前,共用 WiFi 密碼運作得還算順暢。
一家擁有五名員工的小型咖啡館可能還能靠一組密碼撐一陣子。但連鎖飯店、購物中心、醫院或租賃住宅物業就辦不到了。一旦您有了輪班團隊、派遣員工、多個據點、訪客存取、IoT 裝置和合規義務,共用密碼就會變成營運上的負擔。
問題不只是太多人知道密碼。問題在於每個人都變得無法區分。如果十個人使用同一個密鑰,網路就無法以任何有意義的方式區分誰是誰。當敏感系統和客戶資料可能就在附近時,您卻在此時失去了追溯責任的能力。
共用密碼會帶來哪些問題
在實務上,共用密碼會產生三個反覆發生的問題:
- 安全風險: 前員工、供應商和訪客在應該被移除權限後,可能仍能長期存取網路。
- 管理開銷: 變更密碼意味著要處理每一台連線的裝置,這在繁忙的場所中非常痛苦。
- 體驗不佳: 員工忘記密碼、訪客不斷詢問,支援團隊浪費時間反覆告知。
這就是為什麼 WPA2 Enterprise 如此重要。它不只是「更強大的 WiFi」,它是一種不同的營運模式。
每個使用者或裝置都需要證明自己的身分,而不是所有人共用一個秘密。接著,網路可以決定該身分被允許執行哪些操作。護士的筆記型電腦可以與訪客的手機區別對待。零售商的手持掃描器可以與住戶的智慧電視劃分在不同的網路區段。離職人員可以被封鎖,而不會影響到其他所有人。
共享密碼的 WiFi 就像所有人(不論員工、訪客、供應商和前員工)都共用一把辦公室鑰匙。這看似簡單,但一旦需要控管時就會變得很麻煩。
這就是理解 wpa wpa2 enterprise 的起點。這無關乎生硬的加密專有名詞,而是用基於身分的存取控制來取代粗放的管理工具。
WPA2 Enterprise 與 Personal 的對比 - 根本性的安全性轉變
最簡單易懂的區分方式如下:
WPA2 Personal 就像一棟大樓裡,每個人都複製了同一把萬能鑰匙。
WPA2 Enterprise 則像一家飯店,針對特定人員發放專屬的個人房卡,能記錄誰存取了什麼,並可隨時停用特定卡片。
這不只是外觀上的改善,而是根本性的安全性轉變。
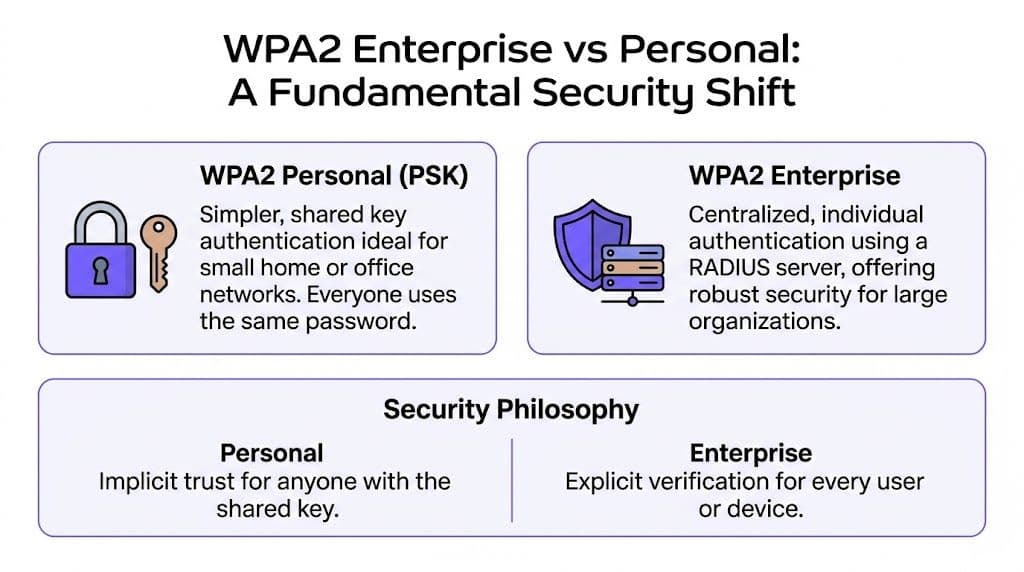
一個秘密 vs 多重身分
使用 WPA2 Personal 時,每個人都使用同一個預共用金鑰。一旦該金鑰洩漏,您唯一的應對方式就是修改所有裝置上的金鑰。這聽起來還好,但只要想想現代場域中連線的筆記型電腦、手持裝置、平板電腦、掃描器、電視、多功能機台和個人手機的數量,這將會是巨大的工程。
WPA2 Enterprise 將問題從「這個裝置知道密碼嗎?」轉變為「這個使用者或裝置是誰,他們應該出現在這裡嗎?」。這讓網路能針對個別身分套用原則,而不僅僅是針對 SSID 套用。
在英國,這種商業案例非常普遍。根據 IronWiFi 引用的 2024 年英國網路安全漏洞調查報告摘要 指出,43% 的英國企業在 2023 年遭受過網路攻擊,其中 29% 涉及主要使用 WPA2 Personal PSK 的未授權 WiFi 網路。同一份資料也指出,使用 WPA2 Enterprise 的組織所遭受的安全事件減少了 52%。
為什麼在多租戶空間中,安全性模型至關重要?
在許多不同的人員和裝置共享同一個實體空域的地方,這一點最為關鍵。
飯店內有員工裝置、付款系統、訪客手機、會議與會者、智慧門鎖、看板和後台系統。購物中心內有租戶系統、公共 WiFi、設施裝置和承包商存取。住宅大樓內則有工作人員、住戶、訪客和智慧建築設備。在所有這些環境中,單一共享密碼都顯得過於粗放。
以下是實際的差異:
| 功能 | WPA2 Personal (PSK) | WPA2 Enterprise (802.1X) |
|---|---|---|
| 身分驗證 | 單一共享密碼 | 每個使用者或裝置擁有獨立的憑證 |
| 移除存取權 | 需要更改所有人的密碼 | 撤銷單一使用者或裝置 |
| 問責性 | 使用者層級的可見度極低 | 針對每個使用者或裝置的稽核追蹤 |
| 原則控制 | 廣泛、僅限網路層級 | 基於身分識別的存取決策 |
| 最適合 | 小型、簡單的設定 | 企業與多租戶場域 |
簡單背後的隱藏成本
IT 團隊通常認為 WPA2 個人版更簡單,因為不需要 RADIUS 伺服器、不需要討論憑證,也沒有上線工作流程。在第一天確實如此,但通常到了第六個月就不再是這樣了。
一旦網路需要支援不同的使用者群組,簡單就會變得混亂。IT 人員最終只能使用權宜之計,營運團隊建立非正式的例外規則,支援人員則要處理重複出現的存取問題,而安全團隊在人員離職時缺乏安全退出的信心。
對於正在比較方案的企業來說,網路存取控制解決方案 與無線網路安全同樣值得評估,因為存取控制才是您真正購買的成果,而不僅僅是更好的加密設定。
實用規則:如果您的 WiFi 服務對象不只一種,例如員工與訪客、或員工與住戶,在覆蓋範圍或頻寬遇到瓶頸之前,共用密碼的設計通常會先成為瓶頸。
為什麼這被稱為企業級
「企業級」這個詞可能會讓人覺得這是只有銀行或政府部門才會部署的東西。
這種想法已經過時了。主要的區別不在於公司規模,而是在於您是否需要個別信任、乾淨的離職程序以及可用的稽核功能。單一飯店、醫療診所、共同工作空間或零售旗艦店,對這些需求可能與大型企業園區一樣迫切。
因此,當有人詢問他們是否需要 wpa wpa2 企業級時,更好的問題其實更簡單:您是希望將 WiFi 存取與身分識別綁定,還是與一個散播出去且超出您控制範圍的密碼綁定?
驗證引擎 RADIUS EAP 與憑證如何運作
這些機制聽起來令人望而生畏,因為名稱很專業。但只要您正確對照角色,其邏輯其實非常直觀。
想像一個私人會員俱樂部。
賓客走到門口並要求進入。存取點 (Access Point) 就是門衛。門衛不決定誰能進入,他會向 RADIUS 伺服器(即俱樂部經理)確認。他們之間的對話使用 EAP,這只是他們用來驗證身分的語言。如果俱樂部使用憑證,賓客還會出示一種強度極高的身分證明。
每個部分實際的作用
這三個核心部分各司其職。
RADIUS 是決策者
RADIUS 是中央驗證伺服器。它負責檢查是否應允許使用者或裝置進入網路,也可以傳回原則指令,例如應將其置於哪個 VLAN。
這種集中化是企業採用率增長的原因之一。一份 Portnox 對 WPA2 Enterprise 的概述 指出,員工人數超過 250 人的英國企業中,目前有 65% 已在內部 WiFi 網路部署 WPA2 Enterprise 或更高版本,並將這項增長歸功於對 802.1X 驗證、單一使用者撤銷以及透過 RADIUS 進行稽核軌跡的需求。同一來源也指出,這種方法有助於在餐飲旅宿等行業中降低高達 70% 的入侵風險。
簡單來說,RADIUS 將 WiFi 從「密碼門戶」轉變為「原則執行點」。
EAP 是對話格式
EAP 代表可延伸驗證協定。它不是單一的驗證方法,而是承載裝置與後端系統之間驗證交換的架構。
這正是許多讀者感到困惑的地方。他們聽到 PEAP、EAP-TLS 和 TTLS,就以為這些是完全獨立的系統。其實不然,它們只是在同一個更廣泛的架構中證明身分的不同方式。
無線基地台本身不會檢查這些憑證。它會將對話傳遞給 RADIUS 伺服器,並等待允許或拒絕的結果。
憑證是受信任的數位識別證
數位憑證就像是您的系統所信任的機構所發行的識別證。在基於憑證的無線存取中,裝置可以證明自己的身分,而無需依賴共用密碼。
這非常重要,因為密碼可能會被重複使用、猜測、共用或遭網路釣魚。憑證更難偽造,且更容易針對單一裝置進行乾淨俐落的撤銷。
如果使用者離開企業,您只想停用該單一身分,而不想為其他所有人重建信任。
裝置連接時會發生什麼事
連接程序按順序更容易理解:
- 裝置加入 SSID 並表明其需要存取權。
- 無線基地台使用 802.1X 要求提供身分資訊。
- 驗證交換透過 EAP 執行至 RADIUS 伺服器。
- RADIUS 伺服器會比對目錄或憑證信任來驗證憑證。
- 核准後,網路將授予存取權限,並可套用特定角色的策略。
該特定角色的設定正是展現業務價值的關鍵所在。相同的無線基礎架構可以對接待處筆記型電腦、POS 終端機、居民裝置或訪客手機進行不同的處理,而無需在整個場域中依賴各自獨立的共用密碼。
為什麼憑證能減少混淆和風險
許多團隊一聽到「憑證」就會猶豫,因為他們認為這需要耗費數月進行 PKI 建置以及繁瑣的裝置設定。在傳統環境中確實可能會發生這種情況,但其背後的概念比圍繞它的工具更為簡單。
憑證同時回答了兩個重要問題:
- 裝置或使用者是否真實可靠?
- 它所通訊的網路是否真實可靠?
第二點很容易被忽略。良好的憑證型驗證有助於阻止使用者連線到偽造的仿冒網路,因為用戶端預期在驗證期間會呈現真實的伺服器身分。
若要更深入瞭解後端角色,如果您正在評估架構選項,這篇關於 RADIUS 伺服器用途 的說明文章會很有幫助。
為什麼業務經理應該關心這些底層架構
這不僅僅關乎密碼學。
RADIUS 和憑證支援的 802.1X 為企業提供可靠的帳號停用流程、更清晰的合規性證明、事件回應期間更低的模糊空間,以及對混合環境更好的控制。在醫療保健、餐旅業和零售業中,這些既是技術問題,也是營運問題。
共用密碼代表:「任何知道這個秘密的人大概都沒問題。」
企業級設定則代表:「證明你是誰,然後我們再決定你可以做什麼。」
這就是 WPA WPA2 企業級安全性的核心引擎。
選擇您的驗證方法:實用的 EAP 指南
一旦您決定移轉至企業級 WiFi,下一個決定就是 EAP 方法。這個選擇通常決定了許多部署是會變得優雅便利,還是變得異常痛苦。
簡而言之:當您可以妥善管理憑證時,EAP-TLS 是最強大的選擇。當您需要與現有的使用者目錄以及多種裝置混合使用時,PEAP-MSCHAPv2 通常是務實的選擇。
採用 EAP-TLS 以獲得最大信任
透過 EAP-TLS,雙方都使用憑證來證明身分。這為您提供強大的雙向驗證,並消除了大部分與密碼相關的弱點。
這通常最適合:
- 託管企業終端: 由 IT 部門發放的筆記型電腦、平板電腦和手機。
- 高信任環境: 醫療保健、受監管的營運以及敏感的內部網路。
- 零信任架構: 裝置身分與使用者身分同樣重要的場景。
權衡之處在於維運。您需要一個健全的方式來發放、更新和撤銷憑證。如果您的終端管理足夠成熟,這是可以應對的。如果不是,EAP-TLS 的維運負擔可能會比團隊預期的更重。
適用於廣泛相容性的 PEAP
PEAP-MSCHAPv2 將使用者名稱和密碼驗證封裝在 TLS 加密通道中。這使得它更容易與現有的身分識別系統整合,並在移轉過程中減少干擾。
一份 Silicon Labs 關於 WPA2 和 WPA Enterprise 的應用說明 指出,PEAP-MSCHAPv2 在英國企業網路中佔主導地位,並報告在 10,000 次工作階段測試中,驗證成功率達 98%,而 WPA2-PSK 在暴力破解攻擊下的成功率僅為 72%。同一來源指出,該模式支援細粒度的角色型存取,並在目錄變更時自動撤銷,從而確保在引用背景下的 100% 合規性。
這使得 PEAP 在企業需要快速部署和熟悉的身分識別工作流程時極具吸引力。
簡單的決策維度
如果您在不同方法之間做選擇,請思考以下問題:
| 情境 | 更合適的選擇 |
|---|---|
| 僅限公司發放、受管理的裝置 | EAP-TLS | PEAP |
| 為內部員工 WiFi 提供最高安全保障 | EAP-TLS |
| 從共享密碼 WiFi 進行更快速的移轉 | PEAP |
| 需要依賴現有的目錄認證資訊 | PEAP |
最好的 EAP 方法不是縮寫最花俏的那個。而是您的團隊能夠在規模化下流暢維運的那個。
企業常遇到的瓶頸
大多數混亂源於試圖對所有人員群體使用單一方法。
這在餐飲旅宿、零售和住宅環境中很少能完美運作。員工裝置可能適用憑證型存取。訪客裝置通常需要不同的體驗。舊有營運裝置可能需要過渡方案。正確的設計通常是根據使用案例混合使用多種方法,而不是強求一個通用的答案。
實際的切分可能如下所示:
- 員工網路: EAP-TLS 或 PEAP,與您的目錄整合
- 訪客存取: 專為便利與隔離而設計的獨立工作流程
- 舊型設備: 在您進行硬體設備現代化時的過渡處理方式
這就是為什麼 EAP 的選擇是一項業務架構決策,而不僅僅是無線網路決策。您正在選擇如何在截然不同的使用者群組之間建立信任,這對支援工作量和存取控制有著直接的影響。
在現實世界中部署 WPA2 Enterprise
大多數部署失敗並非因為 802.1X 是個糟糕的標準。他們之所以掙扎,是因為實際環境非常複雜。
飯店不只有擁有託管筆記型電腦的員工。它還有季節性員工、訪客、會議主辦方、付款裝置、IPTV、智慧鎖、看板、後台系統,而且通常還有加盟或租戶界線。購物中心也有類似但形式不同的複雜性。住宅區則增加了住戶、訪客和長效型消費級裝置。
這就是設計紀律比理論更重要的地方。
從身分群組開始,而非 SSID
常見的錯誤是首先為每種情境建立大量的 SSID。這通常會使營運變得更糟。
相反地,請從身分群組開始:
- 員工: 與 Microsoft Entra ID 或 Okta 等企業目錄綁定的使用者
- 訪客或住戶: 需要簡單、隔離存取的使用者
- 營運裝置: 印表機、掃描器、顯示器、感測器和專業硬體
- 臨時使用者: 承包商、約聘人員、活動團隊
一旦這些群組明確,您就可以決定每個群組應如何進行驗證,以及成功驗證後應遵循什麼原則。目的不是為了讓 WiFi 在圖表上看起來井然有序。目的是為了讓存取變得可預測且可控制。
目錄整合改變了管理負擔
這是企業級無線網路最實用的好處之一。如果 WiFi 存取與您的身分識別平台相綁定,帳號註銷和啟用就會與其他使用者存取納入相同的生命週期中。
一份 DrayTek 的 WPA2 Enterprise 部署概述 指出,與 Entra ID 整合以進行自動資源配置的部署,其新進人員上線速度提高了 40%。此外,英國 NHS 信託基金會在驗證後使用動態 VLAN 分配,將新進人員上線時間從數週縮短至數小時。同一來源指出,在高密度場地中,4 向交握的延遲低於 50 毫秒。
這不僅是網路方面的勝利。它還減少了營運團隊的管理摩擦,並縮短了從入職到獲得高效生產力存取權限之間的時間。
良好部署的樣貌
一個健全的部署通常包括多個協同工作的層級。
與企業身分綁定的員工存取權限
員工應使用個人身分進行驗證,而非使用整個場地共用的密碼。這有助於立即撤銷權限並提供更清晰的問責制。
驗證後的網路區隔
不要止步於「允許連接 WiFi」。利用成功的驗證將人員和設備分配到正確的區段。接待處、財務、設施和訪客設備不應該全都混在同一個地方。
針對舊版設備的計劃
並非所有設備都能順暢處理現代的 802.1X 方法。在混合環境中,iPSK 或類似的過渡方法可以幫助保持舊設備的連接,同時保持隔離並在單一設備出現弱點時減少受波及範圍。
便於營運的支援模式
如果加入網路的過程過於繁瑣,再好的技術設計也難逃失敗。請圍繞著實際使用的人員來構建上線流程,而不是圍繞著理想的實驗室條件。
營運建議: 如果您的存取方法需要為每種使用者類型提供 PDF 指南,那麼該設計可能需要簡化。
多租戶現實改變了架構
在多租戶環境中,「安全 WiFi」和「實用 WiFi」必須並存。
零售房東可能希望擁有公共基礎設施,同時在租戶之間進行清晰的隔離。飯店需要簡單的訪客存取,同時不暴露內部系統。住宅營運商希望提供像家一樣的連線體驗,但仍需支援員工存取、承包商造訪和建築系統。這些目標將推動您走向身分導向的設計、策略驅動的區隔和集中管理。
評估 企業 WiFi 解決方案 的範疇已超越單純的無線電硬體。無線基地台固然重要,但驗證和策略層通常決定了該服務隨著時間推移是否易於管理。
憑證管理,無需使其變成繁重專案
「憑證管理」這個詞讓團隊感到害怕,因為他們想像在做任何有用的事情之前,必須先建立一個完整的內部 PKI。
有時這種複雜度是合理的,但通常並非如此。許多企業現在專門選擇雲端託管方式,以避免將安全的 WiFi 轉變成漫長的基礎架構專案。其目標依然是強大的身分識別,但能減輕本地 IT 團隊的負擔。
這對於擁有多個站點且支援團隊精簡的營運商來說最為重要。他們需要的是一致性、快速部署和可預測的支援,而不是在每個地點都進行客製化的憑證流程。
在營運方面,最佳的 WPA2 Enterprise 部署,是您的團隊無需英雄式的努力即可進行上線、撤銷、區隔和排除故障的方案。
邁向 WPA3 的下一步與 Passpoint 的角色
WPA2 Enterprise 並非死胡同,而是您賴以構建的基石。
這點非常重要,因為有些團隊會延遲行動,認為應該直接跳到 WPA3。實際上,如果您還沒有解決基於身分識別的 WiFi 方案,等待更新的標籤通常只會延誤更重要的變革。最困難的一步,是擺脫共享密鑰,走向針對每個用戶或每個裝置的信任機制。
WPA3 是演進,而非重置
對於企業環境,WPA3 強化了安全模型,但並未取代您剛建立的架構。同樣的 802.1X 思維依然重要,同樣的目錄整合依然重要,同樣的策略邏輯也依然重要。
因此,如果您的企業正在選擇將精力投資在哪裡,策略性的舉措通常是先建立企業級框架。一旦框架存在,向前邁進就會變得容易得多。
為什麼旅宿業與多租戶營運商不應等待
這在公共和半公共場域中尤為重要。
一篇 討論 WPA2 Enterprise 部署挑戰的 SecureW2 文章 指出,25% 的飯店在 2025 年報告了 WiFi 相關安全事件,並指出憑證型驗證的採用率滯後,英國飯店僅為 15%,而歐盟則為 35%。同一來源指出,市場對整合 Entra ID、可在數週而非數月內部署的免密碼方案需求正不斷增長。
即使考量到公共場域的複雜性,發展方向也是顯而易見的。在用戶頻繁流動且裝置信任度不一的環境中,使用共享密碼的 WiFi 很快就會面臨淘汰。
Passpoint 改變了用戶體驗
Passpoint 的重要性在於它利用了企業級驗證骨幹,讓 WiFi 存取變得近乎無形。
用戶無需反覆選擇 SSID、輸入密碼並進入 Captive Portal,只需驗證一次,即可在合作環境中安全且自動地重新連線。對於訪客、居民和常客來說,這將 WiFi 從一項繁瑣的事務變成了單純好用的服務。
強大的驗證架構不僅能阻擋錯誤的使用者,還能為正確的使用者消除阻礙。
這是許多技術團隊低估的部分。以身分識別為主導的無線網路不僅更安全,還能創造更佳的抵達體驗、更順暢的漫遊以及更少的支援互動。在重視重複造訪率的產業中,這在商業上至關重要。
務實的轉移思維
如果您仍在使用共享密碼的 Wi-Fi,通常最明智的路徑是:
- 首先轉移至企業級驗證
- 使用您現有設備目前可支援的方法
- 在設計時將未來的 WPA3 和漫遊升級納入考量
這種方法可以避免將轉移視為一次性全面翻新專案的陷阱。與其在等待完美未來狀態的同時繼續忍受脆弱的存取控制,不如現在就建立一個值得信賴的身分識別層。
開啟安全且智慧的連線能力
wpa wpa2 enterprise 背後的核心概念很簡單。停止信任密碼,開始信任身分。
這一個改變解決的不僅僅是安全問題。它能為企業帶來更乾淨的權限撤銷流程、更好的問責制、更強的分段隔離,並減少員工、訪客、租戶、居民和連線裝置之間的日常摩擦。在多租戶環境中,這就是僅僅存在 WiFi 服務與能夠妥善管理的服務之間的關鍵差異。
這也改變了領導者對無線基礎設施的思考方式。WiFi 不僅僅是覆蓋範圍加上頻寬,它是一個建立信任、執行策略和開啟使用者體驗的存取層。當每個使用者或裝置都有獨特的身分時,網路就能變得更安全且更有用。
對於技術團隊而言,這意味著更少妥協。對於營運團隊而言,這意味著更順暢的加入流程和更乾淨的撤銷程序。對於更廣泛的企業而言,它為複雜資產中更好的數位旅程、更強的第一方數據以及更可靠的服務創造了條件。
共享密碼一直都只是便利的工具,而 WPA2 Enterprise 則是一種營運模式。
如果您準備好為員工、訪客和多租戶環境將共享密碼替換為基於身分識別的 WiFi,Purple 提供了安全、無密碼存取的實用途徑,具備目錄整合、快速部署、支援主要網路供應商,以及可將連線能力轉化為可衡量商業價值的分析功能。



