
আপনার নেটওয়ার্ক সম্ভবত ইতিমধ্যেই এইরকম দেখাচ্ছে। কর্মীরা ম্যানেজড ল্যাপটপ নিয়ে কানেক্ট করছেন। অতিথিরা এমন ফোন এবং ট্যাবলেট নিয়ে আসছেন যা আপনি আর কখনোই দেখতে পাবেন না। প্রিন্টারগুলো পুরোনো ফার্মওয়্যার সহ আলমারিতে পড়ে আছে। টিভি, স্ক্যানার, পেমেন্ট ডিভাইস, সেন্সর এবং ডোর কন্ট্রোলার - সবাই একটি আইপি অ্যাড্রেস এবং কাজের কিছুর সাথে যুক্ত হওয়ার একটি পথ চায়।
নেটওয়ার্ক ম্যানেজমেন্ট টিমগুলো WiFi সিগন্যালের অভাবে সমস্যায় পড়ে না। তারা সমস্যায় পড়ে কারণ তারা তিনটি সহজ প্রশ্নের উত্তর দ্রুত দিতে পারে না। তিনি কে? এই ডিভাইসটি কী? এই মুহূর্তে এটিকে কোন কোন জায়গায় অ্যাক্সেস করার অনুমতি দেওয়া উচিত?
ঠিক এখানেই একটি আধুনিক নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল সিস্টেম তার কার্যকারিতা প্রমাণ করে। প্রান্তিক সীমানায় একটি জটিল বাধা হিসেবে নয়, বরং একটি কন্ট্রোল লেয়ার হিসেবে যা নেটওয়ার্ক অ্যাক্সেসকে একটি আইডেন্টিটি সিদ্ধান্তে রূপান্তর করে। সঠিকভাবে পরিচালনা করলে এটি সিকিউরিটি উন্নত করে এবং কর্মী, অতিথি, ঠিকাদার এবং সাধারণ লগইন প্রক্রিয়ার সাথে খাপ খাইয়ে নিতে না পারা ডিভাইসগুলির জন্য অ্যাক্সেস সহজ করে তোলে।
Network Access Control সিস্টেম কী
একটি নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল সিস্টেম হল সেই পলিসি ইঞ্জিন যা সিদ্ধান্ত নেয় যে কোনও ব্যবহারকারী বা ডিভাইস আপনার নেটওয়ার্কে প্রবেশ করতে পারবে কিনা, এটি কী ধরণের অ্যাক্সেস পাবে এবং সেশনটি সক্রিয় থাকা অবস্থায় সেই অ্যাক্সেস পরিবর্তন করা উচিত কিনা।
সেই সংজ্ঞাটি সঠিক, তবে বাস্তব ক্ষেত্রে NAC যেভাবে কাজ করে তার জন্য এটি অত্যন্ত সংকীর্ণ।
বাস্তব ক্ষেত্রে, NAC অ্যাক্সেসের জন্য identity and experience layer হিসেবে কাজ করে। এটি ডিভাইসগুলিকে সনাক্ত করে, যেখানে সম্ভব ব্যবহারকারী বা রোলের সাথে লিঙ্ক করে, পলিসি মেনে চলছে কি না তা পরীক্ষা করে এবং তারপর সঠিক স্তরের কানেক্টিভিটিতে স্থাপন করে। এর মানে হতে পারে একটি ম্যানেজড ল্যাপটপের জন্য সম্পূর্ণ কর্পোরেট অ্যাক্সেস, একটি গেস্ট ফোনের জন্য কেবল ইন্টারনেট অ্যাক্সেস, একটি প্রিন্টারের জন্য কঠোরভাবে সীমাবদ্ধ VLAN, অথবা পলিসি অমান্যকারী কোনো কিছুর জন্য কোয়ারেন্টাইন।
কেন NAC এখন গুরুত্বপূর্ণ
ঐতিহ্যগত নেটওয়ার্ক অ্যাক্সেস ধরে নিত যে একটি ডিভাইস একবার ভেতরে প্রবেশ করলে সেটি সম্ভবত ঠিক আছে। সেই মডেলটি হাইব্রিড কাজ, BYOD, অতিথি অ্যাক্সেস, ব্রাঞ্চ এস্টেট এবং অতিরিক্ত IoT বিশিষ্ট সাইটগুলোতে টিকে থাকতে পারে না।
আধুনিক NAC একটি ভিন্ন ধারণার ওপর ভিত্তি করে তৈরি। প্রবেশের সময় বিশ্বাস অর্জন করতে হবে এবং পরিস্থিতি পরিবর্তনের সাথে সাথে তা পুনরায় মূল্যায়ন করতে হবে। এটি বৃহত্তর Zero Trust ভাবনার সাথে মিলে যায় এবং কেন এর ব্যবহার বাড়ছে তা ব্যাখ্যা করতে সাহায্য করে। Market Data Forecast-এর NAC মার্কেট রিপোর্টে উল্লিখিত বাজার পূর্বাভাস অনুযায়ী, NAC বাজার ২০২৪ সালে ১.১৮ বিলিয়ন মার্কিন ডলার থেকে ২০৩৩ সালের মধ্যে ১০.১৪ বিলিয়ন মার্কিন ডলারে পৌঁছাবে বলে আশা করা হচ্ছে, যার বার্ষিক বৃদ্ধির হার (CAGR) ২৬.৯৭%।
এই বৃদ্ধি টিমগুলি অন্য একটি ড্যাশবোর্ড চায় বলে ঘটে না। এটি ঘটে কারণ নেটওয়ার্কগুলি এখন ম্যানুয়ালি অ্যাক্সেস পরিচালনা করার জন্য অত্যন্ত বেশি ব্যবহারকারী এবং ডিভাইসের ধরন বহন করে।
একটি ভালো NAC প্ল্যাটফর্ম আসলে কী করে
একটি দক্ষ NAC ডেপ্লয়মেন্ট সাধারণত চারটি কাজ ভালোভাবে পরিচালনা করে:
- আবিষ্কার এবং সনাক্তকরণ। এটি ডিভাইসগুলোকে সংযুক্ত হওয়ার সাথে সাথে সনাক্ত করে এবং যথাসম্ভব নির্ভুলভাবে শ্রেণীবদ্ধ করে।
- অথেন্টিকেশন এবং অথরাইজেশন। অ্যাক্সেস দেওয়ার আগে এটি আইডেন্টিটি, রোল এবং ডিভাইস পোস্টার পরীক্ষা করে।
- সেগমেন্টেশন এবং কন্ট্রোল। এটি ডিভাইসগুলোকে সঠিক নেটওয়ার্ক জোনে স্থাপন করে এবং ইস্ট-ওয়েস্ট মুভমেন্ট সীমিত করে।
- চলমান প্রয়োগ। পোস্টার পরিবর্তন হলে, ক্রিডেনশিয়াল বাতিল হলে বা ঝুঁকি বাড়লে এটি অ্যাক্সেস পরিবর্তন করে।
ব্যবহারিক নিয়ম: আপনার অ্যাক্সেস পলিসি যদি স্টাফ, গেস্ট, ঠিকাদার, প্রিন্টার এবং IoT-এর মধ্যে পার্থক্য করতে না পারে, তবে আপনার কোনো অ্যাক্সেস কন্ট্রোল নেই। আপনার কাছে কেবল শুভকামনা সহ একটি শেয়ার্ড কানেক্টিভিটি রয়েছে।
ব্যথা-দায়ক অ্যাডমিশন-কন্ট্রোল প্রজেক্ট হিসেবে NAC-এর পুরনো ধারণা এখন অতীত। এটি নিয়ে ভাবার আরও ভালো উপায় হলো এটি - একটি আধুনিক নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল সিস্টেম IT-কে শেয়ার করা পাসওয়ার্ড, জেনেরিক SSID এবং ম্যানুয়াল ব্যতিক্রমগুলোকে আইডেন্টিটি-ভিত্তিক অ্যাক্সেস দ্বারা প্রতিস্থাপন করতে দেয়, যা ব্যবহারকারীরা টের পান না বললেই চলে।
একটি NAC সিস্টেমের মূল উপাদানগুলি বোঝা
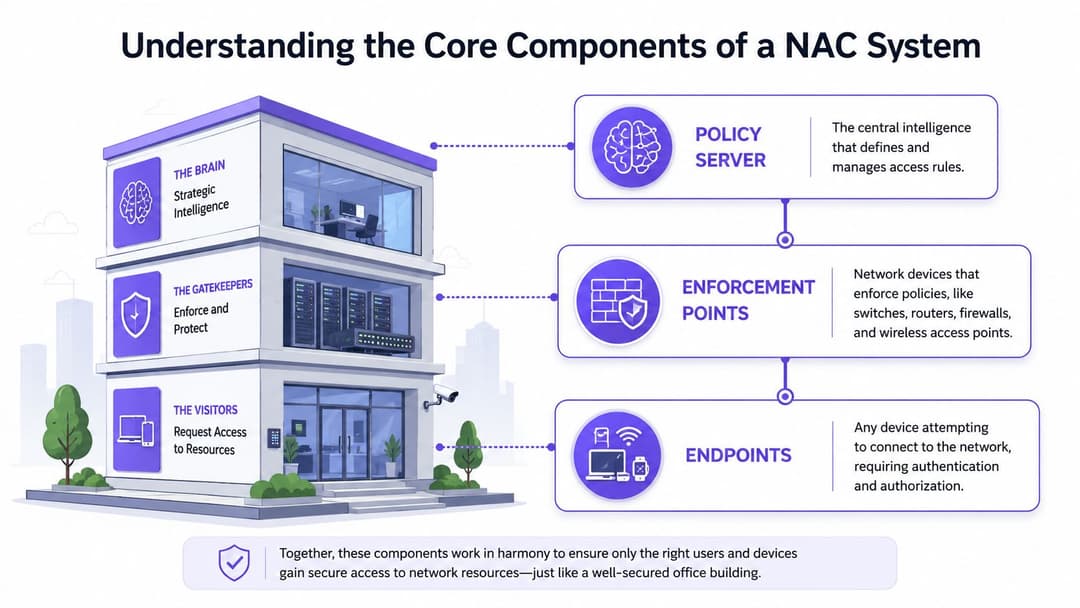
প্রতিটি NAC প্ল্যাটফর্ম প্রোডাক্ট ক্যাটালগে দেখতে আলাদা মনে হতে পারে, তবে এর কার্যকারী অংশগুলো সাধারণত একই থাকে। একটি নিরাপদ অফিস বিল্ডিংয়ের রূপকটি বিবেচনা করুন। আপনার একটি কেন্দ্রীয় সিকিউরিটি ডেস্ক, ক্যামেরা ও রিডার যা সবকিছু পর্যবেক্ষণ করে এবং লক বা আনলক হতে পারে এমন দরজা প্রয়োজন।
পলিসি সার্ভার
পলিসি সার্ভার হল মস্তিষ্ক। এটি এমন সব নিয়ম ধারণ করে যা এই ধরণের প্রশ্নের উত্তর দেয়:
- এই ব্যবহারকারী কি স্টাফ ডিরেক্টরিতে আছেন?
- এই ডিভাইসটি কি ম্যানেজড নাকি আনম্যানেজড?
- এটি কি ওয়্যার্ড, WiFi, নাকি রিমোট অ্যাক্সেস থেকে সংযুক্ত হচ্ছে?
- এর কি সম্পূর্ণ অ্যাক্সেস, সীমাবদ্ধ অ্যাক্সেস, গেস্ট ইন্টারনেট, নাকি কোয়ারেন্টাইন পাওয়া উচিত?
এখানেই ইন্টিগ্রেশনগুলিও গুরুত্বপূর্ণ। বেশিরভাগ এন্টারপ্রাইজ পরিবেশে, পলিসি লেয়ারটি ডিরেক্টরি এবং অথেনটিকেশন পরিষেবাগুলির সাথে ঘনিষ্ঠভাবে কাজ করে। ব্যাকএন্ড অথেনটিকেশন কীভাবে কাজ করে সে সম্পর্কে আপনার যদি একটি রিফ্রেশারের প্রয়োজন হয়, তবে একটি RADIUS সার্ভার এবং অ্যাক্সেস কন্ট্রোলে এর ভূমিকা সংক্রান্ত এই ওভারভিউটি দরকারী প্রসঙ্গ হতে পারে।
এনফোর্সমেন্ট পয়েন্টসমূহ
এনফোর্সমেন্ট পয়েন্ট হল সেইসব স্থান যেখানে অ্যাক্সেস প্রযোজ্য করা হয়। লাইভ নেটওয়ার্কের ক্ষেত্রে এর সাধারণ অর্থ হল সুইচ, ওয়্যারলেস অ্যাক্সেস পয়েন্ট, কন্ট্রোলার, ফায়ারওয়াল বা সেগমেন্টেশন গেটওয়ে।
এই ডিভাইসগুলো পলিসি তৈরি করে না। তারা একটি সিদ্ধান্ত গ্রহণ করে এবং তা প্রয়োগ করে। এর মধ্যে একটি VLAN বরাদ্দ করা, একটি ফায়ারওয়াল নিয়ম প্রয়োগ করা, অ্যাক্সেসযোগ্যতা সীমিত করা, অথবা একটি ডিভাইসকে একটি সীমাবদ্ধ সেগমেন্টে স্থানান্তর করা অন্তর্ভুক্ত থাকতে পারে।
আর্কিটেকচারাল দিক থেকে গুরুত্বপূর্ণ বিষয় হলো NAC কেবল পরামর্শমূলক নয়। এর জন্য একটি কন্ট্রোল পয়েন্ট প্রয়োজন যা একটি ডিভাইসের কার্যক্ষমতা পরিবর্তন করতে পারে।
এন্ডপয়েন্ট এবং সেন্সরসমূহ
তৃতীয় অংশটি হলো এন্ডপয়েন্ট নিজেই এবং এর সাথে থাকা টেলিমেট্রি যা NAC-কে এটি বুঝতে সাহায্য করে। এন্ডপয়েন্টগুলোর মধ্যে রয়েছে ম্যানেজড ল্যাপটপ, ব্যক্তিগত ফোন, হ্যান্ডহেল্ড স্ক্যানার, প্রিন্টার, ক্যামেরা, মেডিকেল ডিভাইস এবং এমন সব পুরোনো লেগাসি ডিভাইস যা কেউ স্পর্শ করতে চায় না।
সেন্সর এবং প্রোফাইলিং লজিক NAC প্ল্যাটফর্মটিকে এর চোখ এবং কান প্রদান করে। এগুলি এই প্রশ্নের উত্তর দিতে সাহায্য করে যে ডিভাইসটি পরিচিত কিনা, এটি নিয়ম মেনে চলছে বলে মনে হচ্ছে কিনা এবং এর আচরণ এটিকে দেওয়া ভূমিকার সাথে খাপ খায় কিনা।
একটি NAC ডিপ্লয়মেন্ট দ্রুত ব্যর্থ হয় যখন এটি ব্যবহারকারীদের প্রমাণীকরণ করে কিন্তু ডিভাইস কনটেক্সটকে উপেক্ষা করে। ডিভাইসের সচেতনতা ছাড়া আইডেন্টিটি হল অর্ধেক নিয়ন্ত্রণ মাত্র।
কেন এই উপাদানগুলি Zero Trust-কে সমর্থন করে
একটি আধুনিক NAC সিস্টেম Zero Trust ধারণার সাথে খাপ খায় কারণ একবার সফলভাবে যাচাই করার পরেই অ্যাক্সেস স্থায়ী হয়ে যায় না। যেমনটি Illumio-এর NAC ওভারভিউতে উল্লেখ করা হয়েছে, প্রবেশের আগেই পলিসিগুলি কার্যকর করা হয়, অ্যাক্সেস দেওয়ার বিষয়টি রোল, ডিভাইসের অবস্থা, অবস্থান এবং দিনের সময়ের উপর ভিত্তি করে হতে পারে এবং সম্মতি পরিবর্তিত হলে রিয়েল টাইমে অ্যাক্সেস বাতিল করা যেতে পারে।
প্রাথমিক লগইনের চেয়ে এই ধারাবাহিক লুপটি বেশি গুরুত্বপূর্ণ। এটি "আপনি একবার প্রবেশাধিকার পেয়েছেন" এবং "আপনি এখনও নিয়মগুলি মেনে চলছেন" - এই দুটির মধ্যকার পার্থক্য তৈরি করে।
কীভাবে NAC সিস্টেমগুলি অ্যাক্সেস পলিসি প্রয়োগ করে
বেশিরভাগ NAC প্রজেক্ট অনেক সহজ হয়ে যায় যখন টিমগুলি "কোন প্ল্যাটফর্মটি আমাদের কেনা উচিত?" এই প্রশ্নটি করা বন্ধ করে এবং "কোন এনফোর্সমেন্ট মডেলটি প্রতিটি ডিভাইস ক্লাসের জন্য উপযুক্ত?" তা জিজ্ঞাসা করা শুরু করে।
সবকিছুর জন্য একটিমাত্র পদ্ধতি নেই। কর্পোরেট ল্যাপটপ, গেস্ট ফোন, প্রিন্টার, স্ক্যানার এবং IoT এন্ডপয়েন্টগুলো একইভাবে আচরণ করে না। একটি ভালো NAC ডিজাইন এই বিষয়টি মেনে নেয় এবং একটি সার্বজনীন ওয়ার্কফ্লো জোরপূর্বক চাপিয়ে দেওয়ার পরিবর্তে প্রতিটি ক্যাটাগরির জন্য সঠিক মেকানিজম ব্যবহার করে।
চারটি সাধারণ এনফোর্সমেন্ট মডেল
ম্যানেজড কর্পোরেট ডিভাইসগুলোর জন্য 802.1X হলো স্ট্যান্ডার্ড পছন্দ। এটি সেখানে সবচেয়ে উপযুক্ত যেখানে আপনি এন্ডপয়েন্ট নিয়ন্ত্রণ করেন এবং প্রোফাইল, সার্টিফিকেট বা কর্পোরেট ক্রেডেনশিয়াল পুশ করতে পারেন। এটি আপনাকে কানেকশনের সময়ে নির্ভরযোগ্য আইডেন্টিটি প্রদান করে এবং ডাইনামিক পলিসি অ্যাসাইনমেন্ট সমর্থন করে।
MAC Authentication Bypass (MAB) হলো সেইসব ডিভাইসের জন্য ফলব্যাক যা 802.1X করতে পারে না। প্রিন্টার, পুরানো স্ক্যানার, ব্যাজ সিস্টেম, কিছু IoT এবং বিশেষ সরঞ্জামগুলির কথা ভাবুন। এটি দরকারী, তবে এটি কিছুটা দুর্বল কারণ একটি MAC অ্যাড্রেস একটি শক্তিশালী আইডেন্টিটির সমতুল্য নয়।
Agentless posture assessment আপনাকে একটি স্থায়ী ক্লায়েন্ট ইনস্টল না করেই ডিভাইসের বৈশিষ্ট্যগুলো পরীক্ষা করতে সাহায্য করে। এটি প্রায়শই BYOD এবং ঠিকাদারদের ক্ষেত্রে উপযোগী যেখানে সম্পূর্ণ ডিভাইস ম্যানেজমেন্ট করা বাস্তবসম্মত নয়।
আধুনিক WiFi অ্যাক্সেসের অন্যতম বাস্তবসম্মত উন্নতি হলো Identity Pre-Shared Keys (iPSK)। সম্পূর্ণ SSID-এর জন্য একটিমাত্র শেয়ার্ড পাসওয়ার্ডের পরিবর্তে, প্রতিটি ব্যবহারকারী, টেন্যান্ট বা ডিভাইস পলিসির সাথে যুক্ত একটি ইউনিক কি পেতে পারে। এটি অনবোর্ডিংকে সহজ করে এবং রিভোকেশনকে আরও পরিচ্ছন্ন করে তোলে, বিশেষ করে মিশ্র এস্টেটের জন্য।
আরও বিস্তৃত সুরক্ষার প্রেক্ষাপটের জন্য, আপনি যখন আইডেন্টিটি পলিসির সাথে NAC প্রয়োগের ম্যাপিং করছেন তখন Zero Trust network access and access decisions সম্পর্কিত এই নির্দেশিকাটি একটি দরকারী সহযোগী হতে পারে।
NAC এনফোর্সমেন্ট মডেলগুলির তুলনা
| মডেল | যার জন্য সবচেয়ে ভালো | সিকিউরিটি লেভেল | প্রধান সুবিধা |
|---|---|---|---|
| 802.1X | ম্যানেজড ল্যাপটপ, কর্পোরেট মোবাইল, স্টাফ ডিভাইস | উচ্চ | শক্তিশালী আইডেন্টিটি-ভিত্তিক অ্যাডমিশন এবং ডাইনামিক পলিসি কন্ট্রোল |
| MAB | প্রিন্টার, লেগাসি ডিভাইস, বেসিক IoT | নিম্নতর | নিয়ন্ত্রিত ব্যতিক্রমের অধীনে অ-802.1X ডিভাইসগুলোকে যুক্ত হতে দেয় |
| এজেন্টহীন পোস্টার | BYOD, ঠিকাদার, অস্থায়ী ব্যবহারকারী | মাঝারি | ভারী এন্ডপয়েন্ট ডেপ্লয়মেন্ট ছাড়াই ডিভাইসের কন্ডিশন চেক করে |
| iPSK | লেগাসি WiFi ডিভাইস, মাল্টি-ট্যানেন্ট, রিটেইল, হসপিটালিটি, IoT | ডিজাইনের ওপর ভিত্তি করে মাঝারি থেকে উচ্চ | শেয়ার্ড-পাসওয়ার্ডের ঝামেলা ছাড়াই ইউনিক ক্রিডেনশিয়াল প্রদান করে |
কী কাজ করে এবং কী কাজ করে না
টিমগুলি প্রায়শই অতিরিক্ত মূল্যায়ন করে যে তারা শুধুমাত্র 802.1X দিয়ে কতদূর যেতে পারবে। আপনার এস্টেটের মধ্যে যদি হোটেল, স্টোর, ক্লিনিক বা মিশ্র-ব্যবহৃত বিল্ডিং অন্তর্ভুক্ত থাকে, তবে এটি সবকিছু কভার করবে না। সেখানে সর্বদা এমন কিছু ডিভাইসের ধরণ থাকবে যেগুলির জন্য একটি ভিন্ন পথের প্রয়োজন হবে।
একটি ব্যবহারিক ডিজাইন সাধারণত এইরকম দেখায়:
- ম্যানেজড এন্ডপয়েন্টের জন্য প্রথমে 802.1X ব্যবহার করুন যেখানে অপারেটিং সিস্টেম এবং কনফিগারেশন আপনার নিয়ন্ত্রণে থাকে।
- ডিফল্ট অপশন হিসেবে ব্যবহার করার পরিবর্তে MAB-কে শুধুমাত্র প্রকৃত ব্যতিক্রমী ক্ষেত্রের জন্য রাখুন।
- যেখানে গভীর এন্ডপয়েন্ট নিয়ন্ত্রণের চেয়ে ব্যবহারকারীর সুবিধা বেশি গুরুত্বপূর্ণ, সেখানে নির্বাচনমূলকভাবে এজেন্টহীন পরীক্ষা ব্যবহার করুন।
- জটিল WiFi ব্যবহারকারীদের জন্য iPSK গ্রহণ করুন যাদের সহজ অনবোর্ডিং প্রয়োজন কিন্তু একটি স্ট্যাটিক সিক্রেট শেয়ার করা উচিত নয়।
সাধারণ ডিজাইনের ভুল
একাধিক মডেল ব্যবহার করা ভুল নয়। মূল ভুল হলো পলিসির সঠিক নিয়ম ছাড়া সেগুলি ব্যবহার করা।
যদি প্রতিটি অজানা ডিভাইস MAB-এ চলে যেতে পারে, তবে আপনি একটি বাইপাস লেন তৈরি করবেন। যদি প্রতিটি গেস্ট একই প্রি-শেয়ার্ড কী পায়, তবে আপনি আবার সেই শেয়ার করা পাসওয়ার্ডের সমস্যাই তৈরি করলেন। যদি পশ্চার চেকগুলো খুব বেশি কঠোর হয়, তবে সাপোর্ট কিউগুলো বৈধ ডিভাইস দ্বারা পূর্ণ হয়ে যাবে যা অনলাইনে যুক্ত হতে পারবে না।
এর লক্ষ্য আদর্শগত বিশুদ্ধতা নয়। এর মূল লক্ষ্য হলো নিয়ন্ত্রিত নমনীয়তা। একটি সুপরিচালিত নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল সিস্টেম প্রতিটি ডিভাইস বাস্তবসম্মতভাবে সমর্থন করতে পারে এমন সবচেয়ে শক্তিশালী পদ্ধতিটি বেছে নেয়, এবং অপেক্ষাকৃত দুর্বল পদ্ধতিগুলোকে আরও কঠোর সেগমেন্টেশন ও সংক্ষিপ্ত ট্রাস্টের আওতায় সীমাবদ্ধ করে।
আপনার NAC সলিউশনের আর্কিটেকচার তৈরি এবং ইন্টিগ্রেশন করা
একটি NAC প্ল্যাটফর্ম নিজে থেকেই অথেন্টিকেট এবং সেগমেন্ট করতে পারে। আপনার বাকি স্ট্যাকের সাথে একীভূত বা ইন্টিগ্রেটেড একটি NAC প্ল্যাটফর্ম অনেক ভালো কনটেক্সটের সাথে সিদ্ধান্তগুলি স্বয়ংক্রিয় করতে পারে।
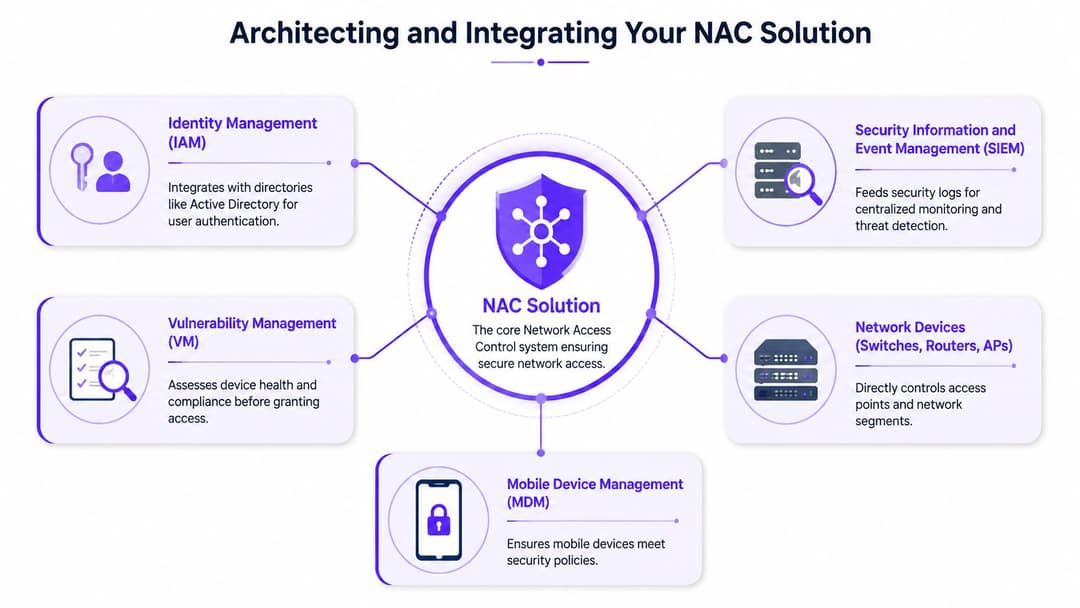
এটিই হল আর্কিটেকচারাল পরিবর্তন যা অনেক টিম এড়িয়ে যায়। NAC-কে আইডেন্টিটি, MDM, SIEM এবং নেটওয়ার্ক পলিসির পাশাপাশি একটি পৃথক প্রোডাক্ট আইল্যান্ড হিসাবে থাকা উচিত নয়। এটি তাদের থেকে সংকেত গ্রহণ করবে এবং ফলাফলগুলি নেটওয়ার্কে পুশ করবে।
সবচেয়ে গুরুত্বপূর্ণ ইন্টিগ্রেশনসমূহ
ডিরেক্টরি এবং আইডেন্টিটি প্ল্যাটফর্মগুলি প্রথমে আসে। যদি Microsoft Entra ID, Okta বা আপনার বিদ্যমান ডিরেক্টরি ইতিমধ্যেই ব্যবহারকারীর স্ট্যাটাস এবং ভূমিকা নির্ধারণ করে থাকে, তবে NAC-র উচিত একটি ডুপ্লিকেট আইডেন্টিটি মডেল তৈরি করার পরিবর্তে সেটিকে ট্রুথের উৎস হিসাবে ব্যবহার করা।
পরবর্তী ধাপে আসে MDM এবং এন্ডপয়েন্ট ম্যানেজমেন্ট। এগুলো NAC-কে জানায় যে কোনো ডিভাইস নথিভুক্ত, কমপ্লায়েন্ট, এনক্রিপ্ট করা আছে কি না, নাকি পলিসির বাইরে রয়েছে। SIEM এবং মনিটরিং টুলগুলো অ্যাক্সেসের সিদ্ধান্ত, ব্যর্থতা, পলিসি পরিবর্তন এবং সন্দেহজনক সংযোগের চেষ্টাগুলো সংগ্রহ করে এই চক্রটি সম্পূর্ণ করে।
Procern-এর এন্টারপ্রাইজ NAC ওভারভিউ-তে যেমন উল্লেখ করা হয়েছে, NAC সাধারণত API-এর মাধ্যমে ডিরেক্টরি সিস্টেমের সাথে ইন্টিগ্রেট করা হয় যাতে অ্যাক্সেস সংক্রান্ত সিদ্ধান্তগুলো হার্ড-কোডেড অ্যাট্রিবিউট এবং ডাইনামিক কনটেক্সট উভয়ই ব্যবহার করতে পারে। এটি বিশেষভাবে গুরুত্বপূর্ণ যদি আপনার ওয়্যার্ড, WiFi এবং রিমোট অ্যাক্সেস জুড়ে একই লিপ্ট-প্রিভিলেজ লজিকের প্রয়োজন হয়।
একটি কার্যকর ইন্টিগ্রেশন প্যাটার্ন
অধিকাংশ এন্টারপ্রাইজ এস্টেটের জন্য, পরিচ্ছন্ন প্যাটার্নটি এইরকম দেখায়:
- আইডেন্টিটি সিস্টেম ব্যবহারকারীর সত্যতা সরবরাহ করে। চাকরির স্ট্যাটাস, গ্রুপ মেম্বারশিপ এবং ভূমিকা।
- MDM ডিভাইসের সত্যতা সরবরাহ করে। ম্যানেজড স্টেট, পজিশন, কমপ্লায়েন্স মার্কার।
- NAC এই দুটিকে একত্রিত করে। ব্যবহারকারী, ডিভাইস, অবস্থান, নেটওয়ার্কের ধরন এবং পলিসি।
- সুইচ এবং AP-গুলো ফলাফল প্রয়োগ করে। VLANs, ACLs, সীমাবদ্ধ সেগমেন্ট, গেস্ট জোন।
- SIEM বিবরণ রেকর্ড করে। অপারেশন, অডিট এবং ইনসিডেন্ট রেসপন্সের জন্য দরকারী।
ডেপ্লয়মেন্ট মডেল নির্বাচন করা
আপনার NAC সিস্টেমের অধীনে থাকা আর্কিটেকচারটি রেজিলিয়েন্স বা স্থিতিস্থাপকতা, ট্রাবলশুটিং এবং অপারেশনাল ঘর্ষণের উপর প্রভাব ফেলে।
ইনলাইন ডেপ্লয়মেন্ট
Inline NAC সরাসরি ট্রাফিক পাথে অবস্থান করে। এটি শক্তিশালী নিয়ন্ত্রণ প্রদান করে কারণ এটি কেন্দ্রীয়ভাবে পরিদর্শন ও প্রয়োগ করতে পারে, তবে এটি নির্ভরতা এবং সম্ভাব্য বাধা তৈরি করে। আমি সাধারণত সেই সমস্ত ক্ষেত্রে inline ব্যবহৃত হতে দেখি যেখানে টিমগুলো কঠোর গেটকিপিং চায় এবং ডিজাইনের জটিলতা মেনে নিতে প্রস্তুত থাকে।
আউট-অফ-ব্যান্ড ডেপ্লয়মেন্ট
Out-of-band NAC সমস্ত ট্রাফিকের পথ না হয়েই সিদ্ধান্ত গ্রহণ করে। এটি পলিসি কার্যকর করার জন্য সুইচ, কন্ট্রোলার এবং AP-গুলোর ওপর নির্ভর করে। এটি প্রতিষ্ঠিত এন্টারপ্রাইজ নেটওয়ার্কগুলোতে প্রায়শই একটি পরিচ্ছন্ন সমাধান হিসেবে কাজ করে কারণ এটি পারফরম্যান্সের ঝুঁকি হ্রাস করে এবং স্থিতিস্থাপকতা বজায় রাখে।
কন্ট্রোলার-ভিত্তিক বা ক্লাউড-ম্যানেজড মডেল
ডিস্ট্রিবিউটেড এস্টেটের জন্য কন্ট্রোলার-ভিত্তিক এবং ক্লাউড-ম্যানেজড NAC প্রায়শই সবচেয়ে ব্যবহারিক বিকল্প। এগুলি বিভিন্ন সাইট জুড়ে পলিসি সামঞ্জস্যতাকে সহজ করে এবং প্রতিটি জায়গায় স্থানীয় নিয়ন্ত্রণ পরিকাঠামো পরিচালনার ওভারহেড হ্রাস করে।
সবচেয়ে শক্তিশালী আর্কিটেকচার সাধারণত সেটিই হয় যা আপনার অপারেশন টিম রাত ২ টার সময় সাপোর্ট দিতে পারে, সেটি নয় যেটিতে সবচেয়ে আকর্ষণীয় পলিসি ডায়াগ্রাম রয়েছে।
কোন বিষয়টিকে অপ্টিমাইজ করবেন
আর্কিটেকচার নির্বাচন করার সময় এই আপসগুলিকে অগ্রাধিকার দিন:
- তাত্ত্বিক সূক্ষ্মতার চেয়ে অপারেশনাল সরলতা
- এককালীন স্থানীয় ব্যতিক্রমগুলোর পরিবর্তে সব অ্যাক্সেস মেথড জুড়ে সামঞ্জস্যপূর্ণ পলিসি
- যখন কোনো পলিসি ভুল ডিভাইসগুলোকে ব্লক করে, তখন দ্রুত রোলব্যাক করার পথ
- আপনার সুইচিং এবং ওয়্যারলেস এস্টেটের সাথে ভেন্ডর ইন্টারঅপারেবিলিটি
যদি আপনার নেটওয়ার্ক বিভিন্ন ব্রাঞ্চ, হসপিটালিটি ভেন্যু, রিটেল সাইট অথবা মিশ্র তারযুক্ত এবং ওয়্যারলেস লোকেশন জুড়ে বিস্তৃত থাকে, তবে একটি কন্ট্রোলার-ভিত্তিক বা ক্লাউড-ম্যানেজড মডেল প্রায়শই পলিসি বজায় রাখার ঝামেলা অনেক কমিয়ে দেয়।
শিল্প খাত অনুযায়ী ব্যবহারিক NAC ব্যবহারের ক্ষেত্র
NAC এর আকর্ষণীয় অংশটি এর সংক্ষিপ্ত রূপ নয়। এটি হল সেই ফলাফল যা ঘটে যখন আপনি এটিকে এমন জায়গায় প্রয়োগ করেন যেখানে ব্যবহারকারীরা আশা করেন যে অ্যাক্সেস তাত্ক্ষণিক এবং অদৃশ্য হবে।
সবচেয়ে কঠিন পরিবেশ সাধারণত জীবাণুমুক্ত কর্পোরেট অফিসগুলো নয়। সেগুলি হল হোটেল, দোকান, হাসপাতাল এবং শেয়ার করা ভবন যেখানে ম্যানেজড এবং আনম্যানেজড ডিভাইসগুলি একই অবকাঠামোতে অবস্থান করে।
হসপিটালিটি
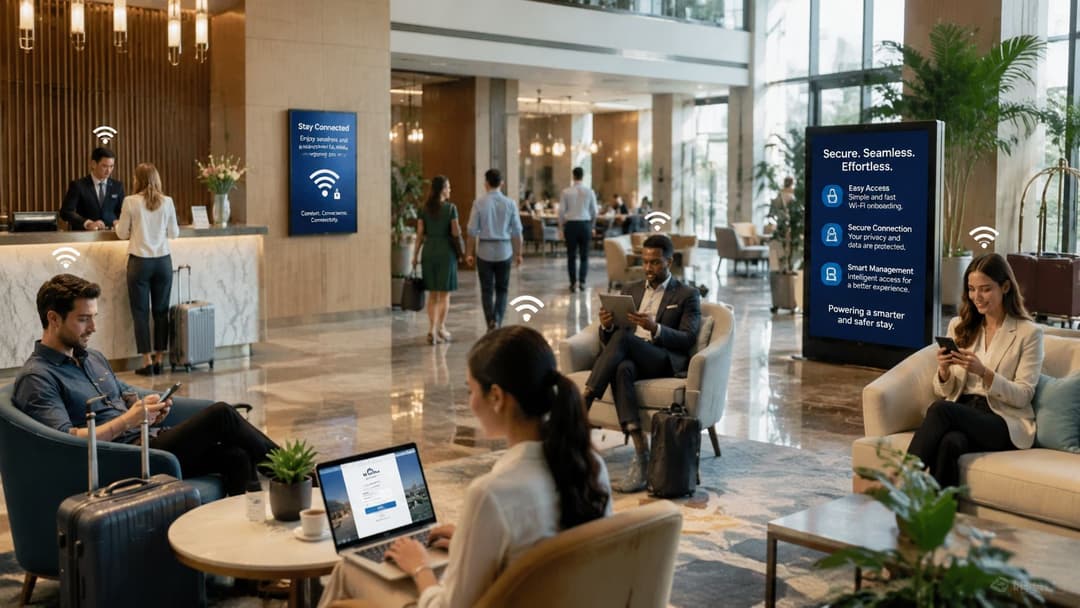
একটি হোটেলের নেটওয়ার্ককে কর্মীদের ট্যাবলেট, ফ্রন্ট-ডেস্ক টার্মিনাল, IPTV, পেমেন্ট সিস্টেম, অতিথিদের ফোন এবং ঠিকাদারদের ডিভাইসগুলোকে চেক-ইন প্রক্রিয়া কঠিন না করেই পরিষেবা দিতে হয়।
এই ধরণের পরিবেশে NAC আর সিকিউরিটির অতিরিক্ত কোনো বোঝা থাকে না, বরং এটি গেস্ট এক্সপেরিয়েন্সের একটি অংশ হয়ে ওঠে। কর্মীদের প্রয়োজন মসৃণ রোল-ভিত্তিক অ্যাক্সেস। অতিথিদের প্রয়োজন দ্রুত, ঝামেলাহীন অনবোর্ডিং। শেয়ার করা পাসওয়ার্ড এবং জটিল স্প্ল্যাশ পেজ সাধারণত উপকারের চেয়ে সাপোর্ট রিকোয়েস্ট বেশি তৈরি করে, যার কারণে অনেক টিম এখন সেগুলিকে captive portals এবং নতুন identity-based গেস্ট অ্যাক্সেস মডেলের মতো বিকল্পগুলির সাথে তুলনা করে।
রিটেইল
রিটেল এস্টেটগুলির জন্য চাপটি অন্যরকম। স্টোরের জন্য পাবলিক কানেক্টিভিটির প্রয়োজন রয়েছে, কিন্তু পয়েন্ট-অফ-সেল, ব্যাক-অফিস সিস্টেম, হ্যান্ডহেল্ড স্ক্যানার, ডিজিটাল সাইনেজ এবং থার্ড-পার্টি সাপোর্ট ডিভাইসগুলি সবই একই ট্রাস্ট জোনে থাকতে পারে না।
NAC প্রতিটি সংযোগ পথকে শ্রেণীবদ্ধ করতে এবং এটিকে সঠিক পলিসিতে পরিচালিত করতে সহায়তা করে। এর ব্যবসায়িক ফলাফল অত্যন্ত সহজ। গ্রাহকরা সহজে অ্যাক্সেস পান, কর্মীরা কাজ করতে পারেন এবং সংবেদনশীল ডিভাইসগুলি ওপেন পাবলিক ট্রাফিক থেকে বিচ্ছিন্ন থাকে।
হেলথকেয়ার
হাসপাতাল এবং ক্লিনিকগুলিতে খুব কম সময়ই একটি পরিচ্ছন্ন এন্ডপয়েন্ট এস্টেটের সুবিধা থাকে। ক্লিনিকাল ডিভাইস, শেয়ার্ড ওয়ার্কস্টেশন, স্পেশালিস্ট সরঞ্জাম, প্রিন্টার এবং অস্থায়ী ঠিকাদার ডিভাইসগুলি সবই বিভিন্ন সময়ে একই নেটওয়ার্কে উপস্থিত হয়।
মাল্টি-টেন্যান্ট আবাসিক এবং অফিস ভবন
যৌথ ব্যবহারের বিল্ডিংগুলোতে এমন কিছু প্রয়োজন যা অধিবাসীদের কাছে সহজ মনে হয় এবং অপারেটরদের জন্য নিয়ন্ত্রণ করা সুবিধাজনক হয়। ভাড়াটেরা বাড়ির মতো অভিজ্ঞতা চান। অপারেটরদের ফ্ল্যাট, স্যুইট বা ব্যবসার মধ্যে বিভাজন রাখা প্রয়োজন, সেই সাথে ইনস্টলার, ভিজিটর, ফ্যাসিলিটি ডিভাইস এবং কমিউনাল সিস্টেমগুলো পরিচালনা করার একটি উপায় দরকার।
একটি আধুনিক NAC ডিজাইন প্রতিটি টেন্যান্টকে একটি প্রাইভেট অ্যাক্সেস অভিজ্ঞতা দিতে পারে এবং একই সাথে ব্যাকগ্রাউন্ডে এন্টারপ্রাইজ আইসোলেশন বজায় রাখতে পারে। এটি কেবল একটি সিকিউরিটি চেকপয়েন্ট হিসেবে নয়, বরং একটি এক্সপেরিয়েন্স প্ল্যাটফর্ম হিসেবে NAC-এর কাজ করার সবচেয়ে স্পষ্ট উদাহরণগুলোর একটি।
UK অপারেটররা প্রায়শই আবিষ্কার করেন যে আসল কাজটি নীতি নির্ধারণ করা নয়। এটি হল আনম্যানেজড BYOD, গেস্ট বাউন্ডারি এবং অনিয়মিত ডিভাইসের অবিরাম প্রবাহকে পরিচালনা করা, যাতে সাপোর্ট টিমগুলি শুধুমাত্র অনুমোদনকারী ক্লার্কে পরিণত না হয়।
এটি গুরুত্বপূর্ণ কারণ, NAC অপারেশনাল অনুশীলনের ওপর StateTech-এর নির্দেশিকায় যেমন উল্লেখ করা হয়েছে, গেস্ট বাউন্ডারি, বেসলাইনিং ডিভাইস, পর্যায়ক্রমিক রোলআউট এবং অ্যালার্ট মনিটরিংয়ের জন্য NAC বিশেষভাবে উপযোগী। একই উৎসটি আনম্যানেজড BYOD-এর ব্যবহারিক বাস্তবতাকে তুলে ধরে, যা UK-র সংস্থাগুলোর জন্য ডিভাইসের নিরাপত্তা লঙ্ঘন একটি বড় ধরনের ঘটনা হিসেবে থেকে যাওয়ার উদ্বেগের সাথে সামঞ্জস্যপূর্ণ।
কীভাবে একটি NAC সিস্টেম বাস্তবায়ন এবং নির্বাচন করবেন
একটি রোলআউট সাধারণত খুব সাধারণ উপায়ে ভুল দিকে চলে যায়। একজন ব্যবহারকারী একটি হোটেল, দোকান, ক্লিনিক বা অফিসে আসেন, WiFi-তে যুক্ত হন এবং ব্লক হয়ে যান। একটি পেমেন্ট টার্মিনাল ভুল VLAN-এ চলে যায়। একজন ঠিকাদারের এখনই অ্যাক্সেস প্রয়োজন, কিন্তু প্রক্রিয়াটি এখনও একটি শেয়ার্ড পাসওয়ার্ড এবং একটি টিকিট লাইনের উপর নির্ভর করে। সেই মুহুর্তে, NAC একটি পলিসি প্রজেক্ট হওয়া বন্ধ করে এবং একটি অপারেশনাল সমস্যা হয়ে ওঠে।
ভালো বাস্তবায়ন এই বাস্তবতা দিয়েই শুরু হয়। লক্ষ্য সবচেয়ে বিস্তারিত নিয়মের সেট তৈরি করা নয়। লক্ষ্য হলো কর্মী, অতিথি এবং ডিভাইসগুলোকে সর্বনিম্ন ঝামেলায় সঠিক অ্যাক্সেস দেওয়া, আর সেই সাথে ঝুঁকিপূর্ণ বা অজানা এন্ডপয়েন্টগুলোকে সীমাবদ্ধ রাখা। UK-র সংস্থাগুলোতে, এটি পরিচালনার সাথেও যুক্ত। যেমনটি NAC এবং কমপ্লায়েন্স সম্পর্কে WWT-এর ব্যাখ্যায় বলা হয়েছে, Data Protection Act 2018 এর মাধ্যমে GDPR ফ্রেমওয়ার্কটিকে স্থানীয় আইনের অন্তর্ভুক্ত করা হয়েছে, এবং NAC এককালীন লগইনকে বিশ্বাস করার পরিবর্তে আইডেন্টিটি-ভিত্তিক অ্যাক্সেস প্রয়োগ করে এবং কমপ্লায়েন্স না মানা ডিভাইসগুলোকে আলাদা করে এই মডেলটিকে সমর্থন করে।
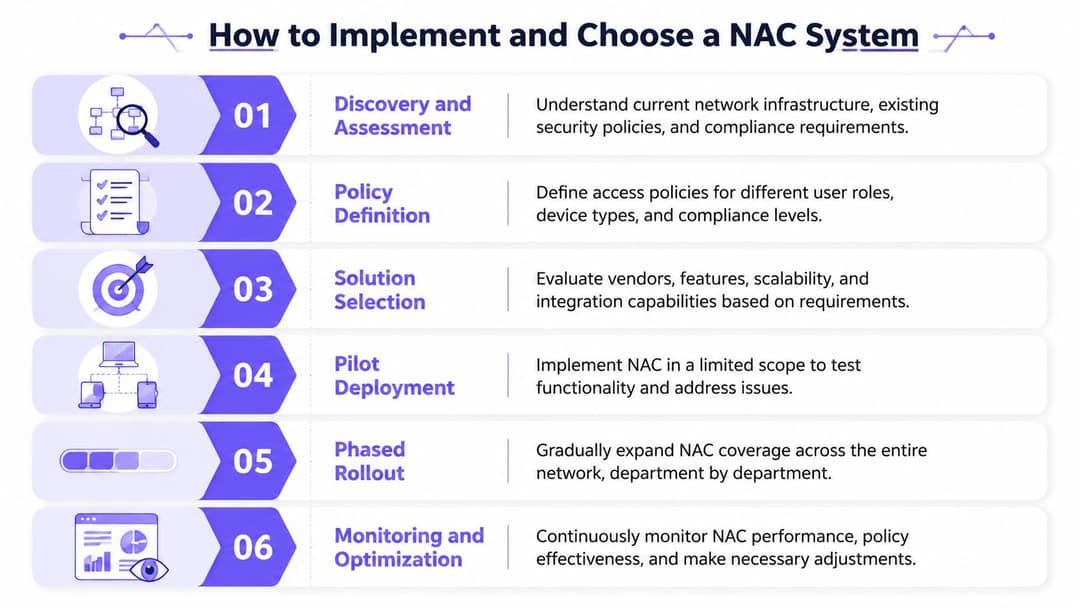
বাস্তবায়ন চেকলিস্ট যা প্রোডাকশনে কার্যকর থাকে
পলিসি লেখার আগে সার্ভিস ম্যাপিং দিয়ে শুরু করুন
একটি প্ল্যাটফর্ম বেছে নেওয়ার বা অ্যাক্সেসের নিয়ম তৈরি করার আগে, কার অ্যাক্সেস প্রয়োজন, তারা কিসের সাথে সংযোগ স্থাপন করছে এবং সেই অ্যাক্সেস ব্যর্থ হলে কী ঘটবে তা ম্যাপ করুন।
এর অর্থ কেবল ল্যাপটপ এবং ফোনের তালিকা করা নয়। এর অর্থ হলো সেই সিস্টেমগুলিকে সনাক্ত করা যার উপর ব্যবসা নির্ভরশীল। রিটেইল ব্যবসায় POS ডিভাইস, স্ক্যানার, কিয়স্ক, ডিজিটাল সাইনেজ এবং থার্ড-পার্টি সাপোর্ট ইকুইপমেন্ট থাকে। হসপিটালিটিতে থাকে গেস্ট অ্যাক্সেস, স্টাফ ডিভাইস, ডোর সিস্টেম, টিভি, ট্যাবলেট এবং ব্যাক-অফিস সার্ভিস। হেলথকেয়ার এবং এডুকেশনে তাদের নিজস্ব শেয়ার্ড এন্ডপয়েন্ট, আনম্যানেজড ডিভাইস এবং স্পেশালিস্ট ইকুইপমেন্টের মিশ্রণ থাকে।
এই পদক্ষেপটি একটি মৌলিক সত্যকে প্রকাশ করে। NAC এখন ডিভাইস অ্যাডমিশনের মতোই আইডেন্টিটি এবং ইউজার এক্সপেরিয়েন্সের সাথে সম্পর্কিত।
আইডেন্টিটি, মালিকানা এবং ঝুঁকির ভিত্তিতে শ্রেণিবদ্ধ করুন
শক্তিশালী NAC ডিজাইন ব্যবহারকারী এবং ডিভাইসগুলিকে কীভাবে পরিচালনা করা উচিত তার ভিত্তিতে আলাদা করে, শুধু হার্ডওয়্যারের ধরনের ভিত্তিতে নয়।
- ম্যানেজড স্টাফ ডিভাইসগুলোর শক্তিশালী অথেন্টিকেশন ব্যবহার করা উচিত এবং ব্যবহারকারীর আইডেন্টিটি, ডিভাইসের পোস্টার ও রোল থেকে অ্যাক্সেস পাওয়া উচিত।
- গেস্ট এবং ব্যক্তিগত ডিভাইসগুলোর দ্রুত অনবোর্ডিং এবং কঠোরভাবে সীমিত অ্যাক্সেস পাওয়া উচিত, যা সাধারণত শুধুমাত্র ইন্টারনেট বা নির্দিষ্ট অ্যাপের জন্য প্রযোজ্য।
- শেয়ার্ড বিজনেস ডিভাইস যেমন কিওস্ক, প্রিন্টার এবং পেমেন্ট টার্মিনালগুলোর শুধুমাত্র প্রয়োজনীয় পরিষেবাগুলোতে অ্যাক্সেসের জন্য অনুমানযোগ্য এবং সীমাবদ্ধ অ্যাক্সেস থাকা উচিত।
- লেগাসি এবং IoT এন্ডপয়েন্টগুলোর স্পষ্ট সেগমেন্টেশন এবং মনিটরিং সহ নিয়ন্ত্রিত ব্যতিক্রমী পাথের প্রয়োজন।
- অজানা ডিভাইসগুলো চিহ্নিত না হওয়া পর্যন্ত ডিফল্টরূপে সীমাবদ্ধ অ্যাক্সেসে থাকা উচিত।
পুরানো NAC সিস্টেমগুলি প্রায়শই আনাড়ি হয়ে উঠত কারণ তারা কর্পোরেট ল্যাপটপ মডেলের বাইরের যেকোনো কিছুকে একটি ব্যতিক্রম হিসাবে বিবেচনা করত। আধুনিক আইডেন্টিটি-ভিত্তিক প্ল্যাটফর্মগুলি সেইসব ব্যবহারকারীদের স্ট্যান্ডার্ড অপারেটিং কেস হিসাবে বিবেচনা করে।
সেখানেই পাইলট করুন যেখানে অভিজ্ঞতার বিষয়টি গুরুত্বপূর্ণ
একটি পাইলট বা পরীক্ষামূলক রান শুধুমাত্র পলিসি এনফোর্সমেন্ট বা নিয়ম প্রয়োগের চেয়ে আরও বেশি কিছু পরীক্ষা করা উচিত। এটি অনবোর্ডিং স্পিড, সাপোর্টের পরিমাণ, ব্যতিক্রমী পরিস্থিতি পরিচালনা এবং স্থানীয় টিমগুলি কতটা সহজে এই সিস্টেমের সাথে মানিয়ে নিতে পারছে তা পরীক্ষা করা উচিত।
কোর নেটওয়ার্ক থেকে শুরু করার চেয়ে একটি হোটেল গ্রুপের গেস্ট WiFi, কোনো রিটেইল ব্র্যান্ডের আউটলেটগুলির কর্মীদের অ্যাক্সেস অথবা একটি অফিসের সিঙ্গেল ফ্লোর দিয়ে শুরু করা প্রায়শই বেশি যুক্তিযুক্ত। এই পরিবেশগুলি জটিল সমস্যাগুলি দ্রুত সামনে নিয়ে আসে। এগুলি ব্যবসার ইতিবাচক প্রভাবকেও দৃশ্যমান করে। যদি অতিথিরা কোনো শেয়ার করা পাসওয়ার্ড ছাড়াই অনলাইনে যুক্ত হতে পারেন, কর্মীরা পাসওয়ার্ড রিসেটের জন্য হেল্প ডেস্কে কল করা বন্ধ করে দেন এবং IoT ডিভাইসগুলি স্বয়ংক্রিয়ভাবে সঠিক সেগমেন্টে চলে যায়, তবে প্ল্যাটফর্মটি কেবল সিকিউরিটির চেয়েও বেশি কার্যকারিতা প্রমাণ করে।
সম্পূর্ণ প্রয়োগ করার আগে অবজার্ভ মোডে চালান
এই পদক্ষেপটি প্রজেক্টগুলিকে বাঁচিয়ে দেয়।
সিস্টেম ট্রাফিক ব্লক করা শুরু করার আগে কী করবে তা দেখতে প্রোফাইলিং, অথেনটিকেশন লগ এবং পলিসি সিমুলেশন ব্যবহার করুন। দলগুলি সাধারণত এখানে ভুল ধারণাগুলি আবিষ্কার করে। ডিভাইসগুলি এমন জায়গায় উপস্থিত হয় যা কেউ নথিবদ্ধ করেনি। প্রিন্টারগুলি এমন পরিষেবাগুলির সাথে যোগাযোগ করে যা তাদের প্রয়োজন হওয়ার কথা নয়। ঠিকাদাররা এমন কর্মপ্রবাহ ব্যবহার করেন যা স্বাভাবিক প্রভিশনিং এড়িয়ে যায়। একটি লাইভ বিভ্রাটের সময় এটি সমাধান করার চেয়ে মনিটর মোডে সমাধান করা অনেক কম ব্যয়বহুল।
একটি আধুনিক প্ল্যাটফর্মে কী কী খুঁজবেন
অনেক টিম এখনও NAC এমনভাবে কেনে যেন তারা এক দশক আগের একটি ক্যাম্পাস পোর্ট-কন্ট্রোল সমস্যার সমাধান করছে। এর ফলে সাধারণত জটিল পরিকাঠামো, ঝামেলার গেস্ট ওয়ার্কফ্লো এবং BYOD ও IoT-এর জন্য অতিরিক্ত ব্যতিক্রমের সৃষ্টি হয়।
একটি আরও উন্নত ক্রয়ের মডেল শুরু হয় আইডেন্টিটি এবং অভিজ্ঞতার মাধ্যমে।
- আইডেন্টিটি ইন্টিগ্রেশন যা পরিষ্কার এবং পরিপক্ক। Entra ID, Okta, বা আপনার বিদ্যমান ডিরেক্টরি পলিসি পরিচালনা করবে, পাশে বসে থাকবে না।
- ম্যানেজড ব্যবহারকারী এবং ডিভাইসের জন্য পাসওয়ার্ডহীন বা সার্টিফিকেট-ভিত্তিক অ্যাক্সেস। শেয়ার করা ক্রিডেনশিয়ালগুলো সাপোর্ট ডেট তৈরি করে এবং ঝুঁকি বাড়ায়।
- গেস্ট অ্যাক্সেস যা ব্যবহারকারীর কাছে সহজ মনে হয় কিন্তু ব্যবসাকে নিয়ন্ত্রণ দেয়। এটি হসপিটালিটি, রিটেইল, হেলথকেয়ার এবং শেয়ার্ড স্পেসের ক্ষেত্রে অত্যন্ত গুরুত্বপূর্ণ।
- IoT, লেগাসি এবং থার্ড-পার্টি ডিভাইসের জন্য ফার্স্ট-ক্লাস হ্যান্ডলিং। এগুলোকে অবহেলা করা হলে, অপারেশনাল সমস্যা দেখা দেবে।
- ডিস্ট্রিবিউটেড এস্টেটের জন্য ক্লাউড-ম্যানেজড অ্যাডমিনিস্ট্রেশন। অনেক বেশি ব্রাঞ্চ রয়েছে এমন সংস্থাগুলো সাধারণত রক্ষণাবেক্ষণের জন্য আরও বেশি অন-প্রেমিসেস সিস্টেম চায় না।
- স্পষ্ট পলিসি লজিক। আপনার টিম যদি ব্যাখ্যা করতে না পারে যে কেন একটি ডিভাইস একটি নির্দিষ্ট রোল বা সেগমেন্টে রয়েছে, তবে ট্রাবলশুটিং ধীর এবং জটিল হয়ে যায়।
বিকল্পগুলো তুলনা করার সময়, বাইরের বিক্রেতাদের সংক্ষিপ্ত তালিকাগুলো যাচাই করা বেশ সহায়ক। Throughwire-এর চায়না নেটওয়ার্ক সিকিউরিটি সংক্রান্ত তথ্যগুলো অত্যন্ত উপযোগী, কারণ তারা অ্যাক্সেস কন্ট্রোলকে আরও ব্যাপক নেটওয়ার্ক সিকিউরিটি অপারেশনের মধ্যে স্থাপন করে, যা মূলত প্রোডাকশন পরিবেশে যেভাবে কাজ করে ঠিক তেমনি।
কেন আইডেন্টিটি-ভিত্তিক NAC আরও উন্নত বিবর্তন
সবচেয়ে শক্তিশালী প্ল্যাটফর্মগুলি এখন পুরোনো অভ্যাসগুলিকে অটোমেট করার পরিবর্তে সেগুলিকে প্রতিস্থাপন করছে।
পুরানো NAC স্ট্যাকগুলি প্রায়শই পাসওয়ার্ড, স্ট্যাটিক VLAN লজিক এবং ম্যানুয়াল অনুমোদন পাথের উপর নির্ভর করতো। অতিথি, রোমিং স্টাফ, ঠিকাদার এবং মিশ্র ধরনের ডিভাইসের পরিবেশে এই মডেলটি ভেঙে পড়ে। এটি একটি দুর্বল অভিজ্ঞতাও তৈরি করে। কর্মীরা ক্রেডেনশিয়াল ভুলে যান। অতিথিদের সহায়তার প্রয়োজন হয়। শেয়ার্ড কীগুলি তাদের উদ্দিষ্ট দর্শকদের বাইরে অনেক দূরে ছড়িয়ে পড়ে। সাপোর্ট টিমগুলি রুটিন অ্যাক্সেসের জন্য গেটকিপার হয়ে ওঠে।
Identity-based NAC এটিকে আরও উন্নত করে। কর্মীরা বিদ্যমান আইডেন্টিটি সিস্টেমের সাহায্যে অথেন্টিকেট করতে পারেন। অতিথিরা ব্র্যান্ডেড, নিয়ন্ত্রিত অ্যাক্সেস জার্নির মাধ্যমে অনবোর্ড হতে পারেন। IoT এবং লেগ্যাসি ডিভাইসগুলি ব্যাপক নেটওয়ার্ক ট্রাস্টের আওতাভুক্ত না হয়েও iPSK বা অন্যান্য সীমিত অনবোর্ডিং মডেলের মতো পদ্ধতি ব্যবহার করতে পারে। হসপিটালিটি এবং রিটেইলের মতো ক্ষেত্রগুলিতে এটি ব্যবসার ধরন বদলে দেয়। NAC আর কেবল একটি কন্ট্রোল পয়েন্ট নয়। এটি গ্রাহক ও কর্মচারীদের অভিজ্ঞতার একটি অংশ হয়ে ওঠে।
Purple সেই নতুন মডেলের সাথে খাপ খায়। এটি পাসওয়ার্ডহীন অ্যাক্সেস, আইডেন্টিটি ইন্টিগ্রেশন এবং অতিথি, কর্মী ও মিশ্র-ডিভাইস পরিবেশের সহায়তার উপর ফোকাস করে, যার মধ্যে লেগ্যাসি এন্ডপয়েন্টগুলোর জন্য iPSK ওয়ার্কফ্লো অন্তর্ভুক্ত রয়েছে।
এমন একটি সিস্টেম বেছে নিন যা ম্যানুয়াল ব্যতিক্রমগুলো কমিয়ে আনে, অনবোর্ডিংয়ের সময় সংক্ষেপ করে এবং ম্যানেজড ডিভাইস, গেস্ট অ্যাক্সেস ও IoT জুড়ে স্পষ্ট পলিসি ফলাফল প্রদান করে। সাধারণত এই প্ল্যাটফর্মটিই ল্যাব টেস্ট পার হয়ে বাস্তব ব্যবসায়িক পরিবেশে সফলভাবে টিকে থাকে।
Network Access Control সম্পর্কে সাধারণ প্রশ্নাবলী
NAC কি একটি ফায়ারওয়ালকে প্রতিস্থাপন করে
না। এগুলি ভিন্ন ভিন্ন সমস্যার সমাধান করে।
NAC সিদ্ধান্ত নেয় কে বা কী নেটওয়ার্কে প্রবেশ করবে এবং তারা কী ধরনের অ্যাক্সেস লেভেল দিয়ে শুরু করবে। এরপরে ফায়ারওয়ালগুলো নেটওয়ার্ক, সেগমেন্ট এবং সার্ভিসগুলোর মধ্যে ট্রাফিকের প্রবাহ নিয়ন্ত্রণ করে। একটি ভালো ডিজাইনে, NAC এবং ফায়ারওয়াল একে অপরের পরিপূরক হিসেবে কাজ করে। NAC অ্যাডমিশন এবং রোল-ভিত্তিক প্লেসমেন্ট পরিচালনা করে। ফায়ারওয়াল এবং সেগমেন্টেশন পলিসিগুলো জোনের মধ্যকার ট্রাফিককে সীমাবদ্ধ রাখে।
আপনি কীভাবে লিগ্যাসি বা IoT ডিভাইসগুলি পরিচালনা করবেন যেগুলি আধুনিক অথেন্টিকেশন ব্যবহার করতে পারে না
প্রতিটি ডিভাইসকে একই পদ্ধতিতে জোরপূর্বক সংযুক্ত করবেন না। সেখানেই অনেক রোলআউট ব্যর্থ বা দুর্বল হয়ে পড়ে।
ম্যানেজড এন্ডপয়েন্টের জন্য আরও শক্তিশালী পদ্ধতি ব্যবহার করুন, তারপর যে ডিভাইসগুলি সেগুলি সমর্থন করতে পারে না সেগুলির জন্য নিয়ন্ত্রিত ব্যতিক্রম পাথ তৈরি করুন। লেগ্যাসি ইক্যুইপমেন্টের জন্য MAB সাধারণ। যখন আপনার শেয়ার্ড পাসওয়ার্ড ছাড়াই অনন্য ক্রেডেনশিয়ালের প্রয়োজন হয় তখন WiFi-তে iPSK প্রায়শই একটি পরিচ্ছন্ন বিকল্প। গুরুত্বপূর্ণ অংশটি নিজে থেকে ফলব্যাক করা নয়। এটি হলো সেই ফলব্যাকের চারপাশের সেগমেন্টেশন এবং সীমাবদ্ধ পলিসি।
NAC কি কেবল লার্জ এন্টারপ্রাইজের জন্য
না। এর ব্যবহার ক্ষেত্র “লার্জ এন্টারপ্রাইজ”-এর ধারণার অনেক আগে থেকেই শুরু হয়।
একটি একক রেস্তোরাঁ, ক্লিনিক, হোটেল বা রিটেইল শাখাকেও কর্মী, অতিথি, পেমেন্ট ডিভাইস, প্রিন্টার এবং আনম্যানেজড এন্ডপয়েন্টগুলিকে আলাদা করতে হয়। স্কেলের সাথে মূলত যা পরিবর্তিত হয় তা হলো আর্কিটেকচার এবং প্রশাসন। ক্লাউড-ম্যানেজড NAC ছোট দলগুলির জন্য এটিকে অনেক বেশি বাস্তবসম্মত করে তোলে কারণ পুরানো প্ল্যাটফর্মগুলির জন্য প্রায়শই যে ধরণের অন-প্রেম ফুটপ্রিন্ট বা ম্যানুয়াল প্রভিশনিং বোঝার প্রয়োজন হতো, তাদের সেই একই জিনিসের প্রয়োজন হয় না।
NAC কি আরও বেশি সাপোর্ট টিকিট তৈরি করবে
এটি করতে পারে, যদি রোলআউটটি অসাবধানতার সাথে করা হয়।
অধিকাংশ টিকিট স্পাইক তিনটি সমস্যা থেকে আসে: দুর্বল ডিভাইস ডিসকভারি, খুব দ্রুত খুব কঠোর পলিসি প্রয়োগ করা এবং নন-স্ট্যান্ডার্ড ডিভাইসগুলোর জন্য দুর্বল এক্সেপশন ডিজাইন। টিমগুলো ধাপে ধাপে পাইলট পরিচালনা করে, ডিভাইসের ক্যাটাগরিগুলো সঠিকভাবে যাচাই করে এবং অতিথি ও কর্মীদের সহজ অনবোর্ডিং পথ প্রদান করে এটি এড়াতে পারে।
একটি NAC প্রজেক্ট যে সফলভাবে কাজ করছে তার সবচেয়ে স্পষ্ট লক্ষণ কী
আপনি অ্যাক্সেস সংক্রান্ত প্রশ্নের উত্তর দ্রুত এবং ধারাবাহিকভাবে দিতে পারবেন।
আপনার টিম সহজেই শনাক্ত করতে পারে কে সংযুক্ত হয়েছে, কী সংযুক্ত হয়েছে, কোন পলিসি প্রয়োগ করা হয়েছে এবং অ্যাক্সেস কমানো বা বাতিল করা হলে ঠিক কী পরিবর্তন হয়েছে। যখন এটি দৃশ্যমান এবং প্রয়োগযোগ্য হয়, তখন NAC কেবল একটি সিকিউরিটি প্রোডাক্ট হিসেবে সীমাবদ্ধ থাকে না, বরং একটি অপারেশনাল কন্ট্রোল লেয়ারে পরিণত হয়।
যদি আপনি অতিথি, কর্মী, ঠিকাদার এবং IoT ডিভাইসগুলি কীভাবে সংযুক্ত হয় তা পুনরায় ভাবছেন, তবে Purple একটি চমৎকার পছন্দ হতে পারে। এটি হসপিটালিটি, রিটেইল, হেলথকেয়ার এবং মাল্টি-টেন্যান্ট পরিবেশের জন্য আইডেন্টিটি-ভিত্তিক নেটওয়ার্ক অ্যাক্সেস, পাসওয়ার্ডহীন অনবোর্ডিং এবং ব্যবহারিক সহায়তার উপর ফোকাস করে, যেখানে শেয়ার্ড পাসওয়ার্ড এবং লেগ্যাসি ক্যাপটিভ ফ্লো আর মানানসই নয়।



