
Ihr Netzwerk sieht wahrscheinlich bereits so aus. Mitarbeiter verbinden sich mit verwalteten Laptops. Gäste kommen mit Smartphones und Tablets, die Sie nie wieder sehen werden. Drucker stehen mit alter Firmware in Schränken. Fernseher, Scanner, Zahlungsgeräte, Sensoren und Türsteuerungen benötigen alle eine IP-Adresse und einen Pfad zu einer nützlichen Ressource.
Netzwerk-Management-Teams scheitern nicht an einem fehlenden WiFi Signal. Sie scheitern, weil sie drei einfache Fragen nicht schnell genug beantworten können: Wer ist das? Was ist das für ein Gerät? Worauf darf es genau jetzt zugreifen?
Genau hier verdient eine moderne Netzwerk-Zugangskontrolle ihren Platz. Nicht als klobige Schranke am Rand, sondern als Steuerungsebene, die den Netzwerkzugriff in eine Identitätsentscheidung verwandelt. Richtig umgesetzt verbessert sie die Sicherheit und erleichtert den Zugang für Mitarbeiter, Gäste, Auftragnehmer und Geräte, die mit herkömmlichen Login-Verfahren nicht umgehen können.
Was ist ein Network Access Control System
Ein Netzwerkzugriffskontrollsystem (NAC) ist das Richtlinien-Modul, das entscheidet, ob ein Benutzer oder ein Gerät Zugriff auf Ihr Netzwerk erhalten soll, welche Art von Zugriff gewährt wird und ob sich dieser Zugriff während einer aktiven Sitzung ändern sollte.
Diese Definition ist zwar zutreffend, aber zu eng gefasst für die Funktionsweise von NAC in realen Umgebungen.
In der Praxis wird NAC zur Identitäts- und Erlebnisebene für den Zugriff. Es identifiziert Geräte, verknüpft sie nach Möglichkeit mit Benutzern oder Rollen, prüft, ob sie den Richtlinien entsprechen, und weist ihnen dann die richtige Verbindungsebene zu. Das kann vollen Unternehmenszugriff für einen verwalteten Laptop bedeuten, reinen Internetzugang für ein Gäste-Telefon, ein streng begrenztes VLAN für einen Drucker oder die Quarantäne für ein Gerät, das die Richtlinien nicht erfüllt.
Warum NAC heute wichtig ist
Der traditionelle Netzwerkzugriff ging davon aus, dass ein Gerät, das sich erst einmal im Netzwerk befindet, wahrscheinlich in Ordnung ist. Dieses Modell überlebt Hybridarbeit, BYOD, Gastzugriff, Filialstandorte und IoT-lastige Umgebungen nicht.
Modernes NAC basiert auf einer anderen Annahme. Vertrauen muss beim Eintritt verdient und bei sich ändernden Bedingungen neu bewertet werden. Dies deckt sich mit dem breiteren Zero Trust-Ansatz und erklärt, warum die Akzeptanz steigt. Marktprognosen, die im NAC-Marktbericht von Market Data Forecast zitiert werden, prognostizieren ein Wachstum des NAC-Marktes von 1,18 Mrd. USD im Jahr 2024 auf 10,14 Mrd. USD bis 2033, bei einer jährlichen Wachstumsrate (CAGR) von 26,97%.
Dieses Wachstum findet nicht statt, weil Teams ein weiteres Dashboard wollen. Es geschieht, weil Netzwerke heute zu viele Benutzer und Gerätetypen aufweisen, um den Zugriff manuell zu verwalten.
Was eine gute NAC-Plattform tatsächlich leistet
Eine leistungsfähige NAC-Bereitstellung bewältigt in der Regel vier Aufgaben zuverlässig:
- Erkennung und Identifizierung. Es erkennt Geräte bei der Verbindung und klassifiziert sie so präzise wie möglich.
- Authentifizierung und Autorisierung. Es überprüft Identität, Rolle und Gerätestatus vor der Zugriffsgewährung.
- Segmentierung und Kontrolle. Es ordnet Geräte der richtigen Netzwerkzone zu und schränkt die Ost-West-Bewegung ein.
- Fortlaufende Durchsetzung. Es passt den Zugriff an, wenn sich der Gerätestatus ändert, Anmeldedaten entzogen werden oder das Risiko steigt.
Praktische Regel: Wenn Ihre Zugriffsrichtlinie nicht zwischen Mitarbeitern, Gästen, Dienstleistern, Druckern und IoT unterscheiden kann, haben Sie keine Zugriffskontrolle. Sie haben eine gemeinsame Verbindung gepaart mit Wunschdenken.
Das veraltete Bild von NAC als mühsames Projekt zur Einlasskontrolle ist überholt. Besser lässt es sich so betrachten: Ein modernes Network Access Control System ermöglicht es der IT, gemeinsam genutzte Passwörter, generische SSIDs und manuelle Ausnahmen durch einen identitätsbasierten Zugriff zu ersetzen, den die Benutzer kaum bemerken.
Die Kernkomponenten eines NAC-Systems verstehen
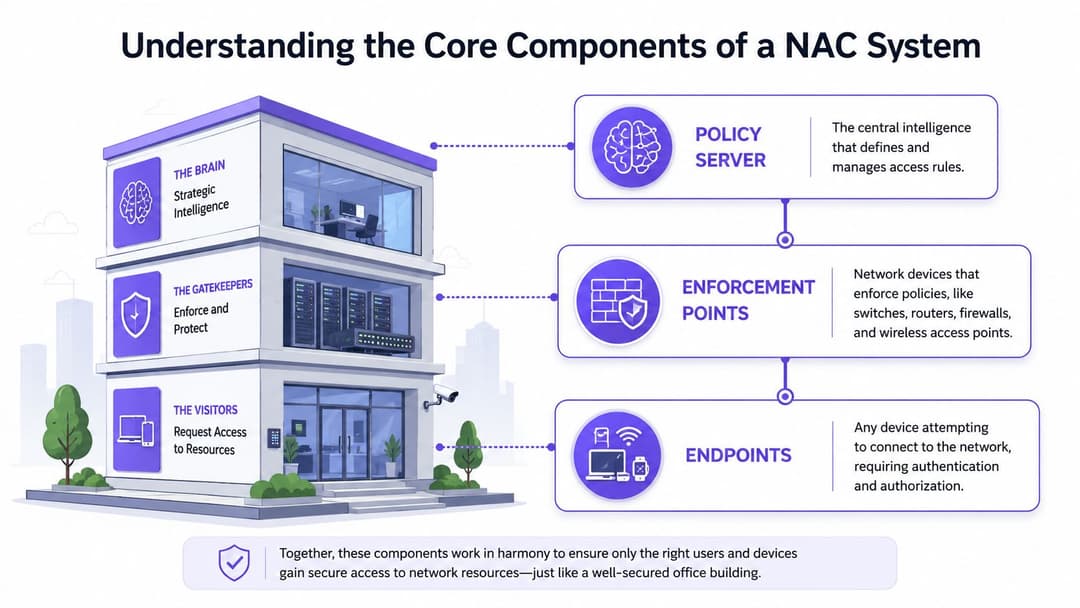
Jede NAC-Plattform sieht im Produktkatalog anders aus, aber die Funktionsweisen sind meist dieselben. Denken Sie an die Analogie eines sicheren Bürogebäudes. Sie benötigen einen zentralen Sicherheitsdienst, Kameras und Lesegeräte zur Überwachung der Vorgänge sowie Türen, die verriegelt oder geöffnet werden können.
Der Policy-Server
Der Richtlinienserver ist das Gehirn. Er enthält die Regeln, die Fragen wie diese beantworten:
- Ist dieser Benutzer im Mitarbeiterverzeichnis?
- Ist dieses Gerät verwaltet oder unverwaltet?
- Erfolgt die Verbindung über Kabel, WiFi oder Remote-Zugriff?
- Sollte es vollen Zugriff, eingeschränkten Zugriff, Gäste-Internet oder Quarantäne erhalten?
Hier spielen auch Integrationen eine wichtige Rolle. In den meisten Enterprise-Umgebungen arbeitet die Richtlinienebene eng mit Verzeichnis- und Authentifizierungsdiensten zusammen. Wenn Sie eine Auffrischung darüber benötigen, wie die Authentifizierung im Backend funktioniert, bietet dieser Überblick über einen RADIUS-Server und seine Rolle bei der Zugriffskontrolle einen nützlichen Kontext.
Die Durchsetzungspunkte
Die Enforcement Points sind die Stellen, an denen der Zugriff angewendet wird. In Live-Netzwerken sind das in der Regel Switches, Wireless Access Points, Controller, Firewalls oder Segmentierungsgateways.
Diese Geräte erstellen keine Richtlinien. Sie empfangen eine Entscheidung und setzen diese um. Dies kann die Zuweisung eines VLANs, das Anwenden einer Firewall-Regel, das Einschränken der Erreichbarkeit oder das Verschieben eines Geräts in ein eingeschränktes Segment umfassen.
Aus architektonischer Sicht ist entscheidend, dass NAC nicht nur beratend wirkt. Es benötigt einen Kontrollpunkt, der die Berechtigungen eines Geräts aktiv ändern kann.
Die Endpunkte und Sensoren
Das dritte Puzzleteil ist der Endpunkt selbst, zusammen mit der Telemetrie, die es dem NAC ermöglicht, diesen zu verstehen. Zu den Endpunkten gehören verwaltete Laptops, persönliche Telefone, Handscanner, Drucker, Kameras, medizinische Geräte und all die komplizierten Altsysteme, die niemand anfassen möchte.
Sensoren und Profilierungslogik geben der NAC-Plattform ihre Augen und Ohren. Sie helfen bei der Beantwortung der Fragen, ob das Gerät bekannt ist, ob es konform aussieht und ob sein Verhalten zu der ihm zugewiesenen Rolle passt.
Eine NAC-Bereitstellung scheitert schnell, wenn sie zwar Benutzer authentifiziert, aber den Gerätekontext ignoriert. Identität ohne Geräteerkennung ist nur eine halbe Kontrolle.
Warum diese Komponenten Zero Trust unterstützen
Ein modernes NAC-System passt zu Zero Trust, da der Zugriff nach einer einzigen erfolgreichen Prüfung nicht dauerhaft gilt. Wie die NAC-Übersicht von Illumio zeigt, werden Richtlinien vor dem Einlass erzwungen, Autorisierungen können auf Rolle, Gerätestatus, Standort und Tageszeit basieren, und der Zugriff kann in Echtzeit entzogen werden, wenn sich die Compliance ändert.
Diese kontinuierliche Schleife ist wichtiger als die erste Anmeldung. Sie ist der Unterschied zwischen „Sie sind einmal reingekommen“ und „Sie erfüllen auch jetzt noch die Regeln“.
Wie NAC-Systeme Zugriffsrichtlinien durchsetzen
Die meisten NAC-Projekte werden viel einfacher, sobald Teams aufhören zu fragen: „Welche Plattform sollten wir kaufen?“ und anfangen zu fragen: „Welches Durchsetzungsmodell passt zu welcher Geräteklasse?“
Es gibt nicht die eine Methode für alles. Firmen-Laptops, Gast-Telefone, Drucker, Scanner und IoT-Endpunkte verhalten sich nicht alle gleich. Ein gutes NAC-Design berücksichtigt dies und nutzt für jede Kategorie den passenden Mechanismus, anstatt einen einzigen universellen Workflow zu erzwingen.
Vier gängige Durchsetzungsmodelle
802.1X ist die Standardwahl für verwaltete Unternehmensgeräte. Es eignet sich am besten dort, wo Sie die Kontrolle über das Endgerät haben und Profile, Zertifikate oder Unternehmensanmeldedaten bereitstellen können. Es bietet Ihnen eine zuverlässige Identitätsprüfung am Verbindungspunkt und unterstützt die dynamische Zuweisung von Richtlinien.
MAC Authentication Bypass (MAB) ist das Fallback für Geräte, die kein 802.1X unterstützen. Denken Sie an Drucker, ältere Scanner, Ausweissysteme, einige IoT-Geräte und Spezialgeräte. Es ist nützlich, aber schwächer, da eine MAC-Adresse keine starke Identität darstellt.
Die agentenlose Statusbewertung (posture assessment) hilft, wenn Sie Geräteeigenschaften überprüfen müssen, ohne einen permanenten Client zu installieren. Das ist oft bei BYOD- und Dienstleister-Szenarien nützlich, bei denen ein vollständiges Gerätemanagement unrealistisch ist.
Identity Pre-Shared Keys (iPSK) sind eine der praktischeren Verbesserungen im modernen WiFi-Zugang. Anstelle eines einzigen gemeinsamen Passworts für eine gesamte SSID kann jeder Benutzer, Mandant oder jedes Gerät einen eindeutigen, an Richtlinien gebundenen Schlüssel erhalten. Das vereinfacht das Onboarding und sorgt für einen sauberen Entzug von Berechtigungen, insbesondere bei gemischten Infrastrukturen.
Für einen umfassenderen Sicherheitskontext ist dieser Leitfaden zu Zero Trust-Netzwerkzugriff und Zugriffsentscheidungen ein nützlicher Begleiter, wenn Sie die NAC-Durchsetzung auf Identitätsrichtlinien abstimmen.
Vergleich von NAC-Durchsetzungsmodellen
| Modell | Bestens geeignet für | Sicherheitsstufe | Hauptvorteil |
|---|---|---|---|
| 802.1X | Verwaltete Laptops, geschäftliche Mobilgeräte, Mitarbeitergeräte | Hoch | Starke identitätsbasierte Zulassung und dynamische Richtliniensteuerung |
| MAB | Drucker, ältere Geräte, einfaches IoT | Niedriger | Ermöglicht Geräten ohne 802.1X den Beitritt unter kontrollierten Ausnahmen |
| Agentenloses Posture-Assessment | BYOD, Auftragnehmer, temporäre Benutzer | Mittel | Überprüft den Gerätezustand ohne aufwendige Endpoint-Bereitstellung |
| iPSK | Ältere WiFi-Geräte, Mandantenfähigkeit, Einzelhandel, Gastgewerbe, IoT | Mittel bis hoch, je nach Konzept | Einzigartige Anmeldedaten ohne das Risiko gemeinsam genutzter Passwörter |
Was funktioniert und was nicht
Teams überschätzen oft, wie weit sie mit 802.1X allein kommen. Wenn Ihr Bestand Hotels, Geschäfte, Kliniken oder gemischt genutzte Gebäude umfasst, wird dies nicht alles abdecken. Es wird immer Gerätetypen geben, die einen anderen Pfad benötigen.
Ein praktisches Design sieht in der Regel so aus:
- Nutzen Sie primär 802.1X für verwaltete Endpunkte, bei denen Sie das Betriebssystem und die Konfiguration kontrollieren.
- Reservieren Sie MAB für echte Ausnahmen, anstatt es zum Standard werden zu lassen.
- Setzen Sie agentenlose Prüfungen selektiv ein, wenn die Benutzerfreundlichkeit wichtiger ist als eine tiefgehende Endpunktkontrolle.
- Nutzen Sie iPSK für komplexe WiFi-Nutzergruppen, die ein einfaches Onboarding benötigen, aber kein gemeinsames statisches Passwort nutzen sollten.
Der häufige Designfehler
Der Fehler liegt nicht in der Verwendung mehrerer Modelle. Der Fehler liegt darin, sie ohne Richtliniendisziplin zu nutzen.
Wenn jedes unbekannte Gerät auf MAB ausweichen kann, schaffen Sie eine Umgehungsspur. Wenn jeder Gast denselben Pre-Shared Key erhält, haben Sie das Problem mit den gemeinsam genutzten Passwörtern wiederhergestellt. Wenn die Integritätsprüfungen zu streng sind, füllen sich die Support-Warteschlangen mit legitimen Geräten, die nicht online gehen können.
Das Ziel ist keine ideologische Reinheit, sondern kontrollierte Flexibilität. Ein gut geführtes Netzwerk-Zugriffskontrollsystem wählt die stärkste Methode, die ein Gerät realistisch unterstützen kann, und bettet die schwächeren Methoden in eine engere Segmentierung und kürzere Vertrauenszyklen ein.
Architektur und Integration Ihrer NAC-Lösung
Eine NAC-Plattform allein kann authentifizieren und segmentieren. Eine in den Rest Ihres Stacks integrierte NAC-Plattform kann Entscheidungen mit wesentlich besserem Kontext automatisieren.
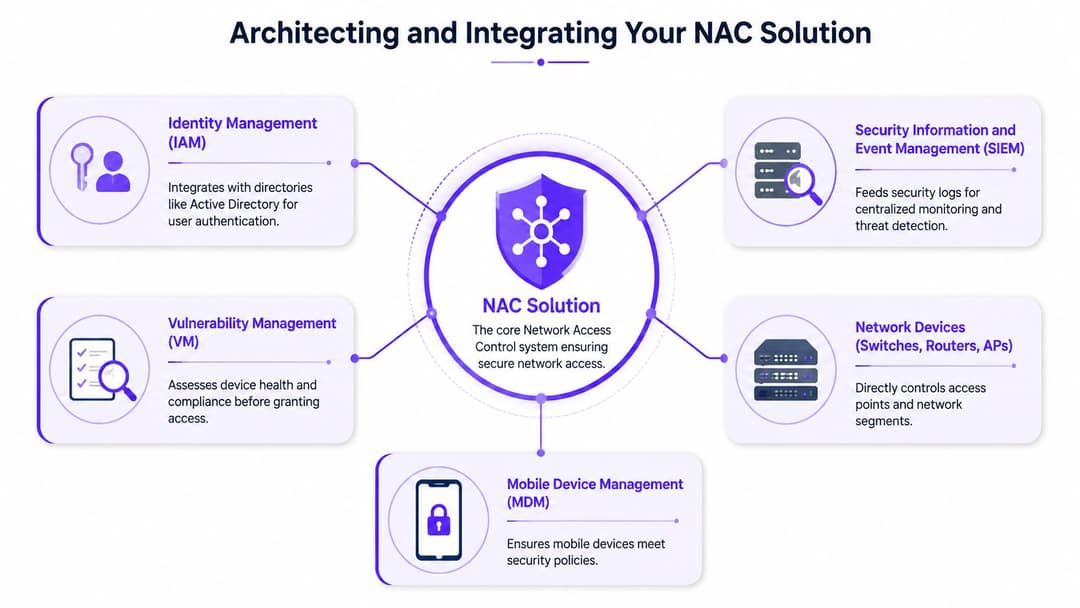
Das ist die architektonische Verschiebung, die viele Teams übersehen. Ein NAC sollte nicht als separate Produktinsel neben Identität, MDM, SIEM und Netzwerkrichtlinien stehen. Es sollte Signale von ihnen verarbeiten und die Ergebnisse direkt in das Netzwerk übertragen.
Die wichtigsten Integrationen
Verzeichnis- und Identitätsplattformen stehen an erster Stelle. Wenn Microsoft Entra ID, Okta oder Ihr bestehendes Verzeichnis bereits den Benutzerstatus und die Rolle definieren, sollte das NAC dies als einzige Quelle der Wahrheit (Source of Truth) nutzen, anstatt ein doppeltes Identitätsmodell zu erzwingen.
MDM und Endpunktverwaltung folgen als Nächstes. Sie teilen dem NAC-System mit, ob ein Gerät registriert, richtlinienkonform, verschlüsselt ist oder außerhalb der Richtlinien liegt. SIEM- und Monitoring-Tools schließen den Kreis, indem sie Zugriffsentscheidungen, Fehler, Richtlinienänderungen und verdächtige Verbindungsversuche erfassen.
Wie in Procerns Enterprise-NAC-Übersicht beschrieben, wird NAC in der Regel über APIs mit Verzeichnisdiensten integriert, sodass Zugriffsentscheidungen sowohl fest codierte Attribute als auch dynamischen Kontext nutzen können. Das ist besonders wichtig, wenn Sie dieselbe Least-Privilege-Logik für kabelgebundene Verbindungen, WiFi und den Fernzugriff benötigen.
Ein praktikables Integrationsmuster
Für die meisten Unternehmensumgebungen sieht die saubere Struktur wie folgt aus:
- Identitätssystem liefert den Benutzerstatus. Beschäftigungsstatus, Gruppenmitgliedschaft und Rolle.
- MDM liefert den Gerätestatus. Verwalteter Zustand, Sicherheitsstatus, Compliance-Marker.
- NAC kombiniert beides. Benutzer, Gerät, Standort, Netzwerktyp und Richtlinie.
- Switches und APs setzen das Ergebnis durch. VLANs, ACLs, eingeschränkte Segmente, Gastbereiche.
- SIEM protokolliert den Verlauf. Nützlich für den Betrieb, Audits und die Reaktion auf Vorfälle.
Auswahl des Bereitstellungsmodells
Die Architektur unter Ihrem NAC-System beeinflusst die Ausfallsicherheit, die Fehlerbehebung und den betrieblichen Aufwand.
Inline-Bereitstellung
Inline-NAC befindet sich direkt im Datenpfad. Es bietet eine starke Kontrolle, da es zentral prüfen und durchsetzen kann, führt jedoch zu Abhängigkeiten und potenziellen Engpässen. Ich sehe den Inline-Einsatz meist dort, wo Teams eine strikte Kontrolle wünschen und eine komplexere Architektur in Kauf nehmen können.
Out-of-Band-Bereitstellung
Out-of-Band-NAC trifft Entscheidungen, ohne selbst zum Pfad für den gesamten Datenverkehr zu werden. Es verlässt sich auf Switches, Controller und APs, um Richtlinien durchzusetzen. Dies ist in etablierten Unternehmensnetzwerken oft die sauberere Lösung, da es Leistungsrisiken reduziert und die Ausfallsicherheit erhält.
Controller-basierte oder Cloud-gesteuerte Modelle
Controller-basiertes und Cloud-gesteuertes NAC sind oft die praktischste Option für verteilte Standorte. Sie vereinfachen die Konsistenz der Richtlinien über Standorte hinweg und reduzieren den Aufwand für die Verwaltung lokaler Kontrollinfrastrukturen vor Ort.
Die stärkste Architektur ist meistens diejenige, die Ihr Betriebsteam um 2 Uhr morgens unterstützen kann - nicht die mit dem beeindruckendsten Richtliniendiagramm.
Worauf zu optimieren ist
Priorisieren Sie bei der Auswahl der Architektur diese Kompromisse:
- Betriebliche Einfachheit geht vor theoretischer Eleganz
- Einheitliche Richtlinien über alle Zugriffsmethoden hinweg anstelle von einmaligen lokalen Ausnahmen
- Schnelle Rollback-Pfade, wenn eine Richtlinie die falschen Geräte blockiert
- Hersteller-Interoperabilität mit Ihrer bestehenden Switching- und Wireless-Infrastruktur
Wenn sich Ihr Netzwerk über Niederlassungen, Hotels, Einzelhandelsstandorte oder gemischte kabelgebundene und kabellose Standorte erstreckt, reduziert ein Controller-basiertes oder Cloud-verwaltetes Modell oft den Aufwand, die Richtlinien einheitlich zu halten.
Praktische NAC-Anwendungsfälle nach Branchen
Der interessante Teil von NAC ist nicht das Akronym. Es ist das, was passiert, wenn man es in Bereichen anwendet, in denen Benutzer erwarten, dass der Zugriff sofort und unsichtbar erfolgt.
Die schwierigsten Umgebungen sind meist nicht sterile Konzernbüros. Es sind Hotels, Geschäfte, Krankenhäuser und gemeinsam genutzte Gebäude, in denen verwaltete und nicht verwaltete Geräte auf derselben Infrastruktur existieren.
Hotellerie
Ein Hotelnetzwerk muss Mitarbeiter-Tablets, Terminals an der Rezeption, IPTV, Zahlungssysteme, Gästetelefone und Geräte von Dienstleistern bedienen, ohne den Check-in zu erschweren.
In einer solchen Umgebung ist NAC kein nachträglich hinzugefügtes Sicherheits-Add-on mehr, sondern wird Teil des Gästeerlebnisses. Mitarbeiter benötigen einen reibungslosen, rollenbasierten Zugriff. Gäste benötigen ein schnelles, reibungsloses Onboarding. Gemeinsam genutzte Passwörter und klobige Begrüßungsseiten verursachen meist mehr Supportaufwand als Nutzen. Deshalb vergleichen viele Teams sie heute mit Alternativen wie Captive Portals und neueren, identitätsbasierten Gastzugangsmodellen.
Einzelhandel
Der Einzelhandel hat andere Herausforderungen. Die Filiale benötigt öffentliche Konnektivität, aber Point-of-Sale, Back-Office-Systeme, Handscanner, digitale Beschilderung und Support-Geräte von Drittanbietern dürfen nicht alle in derselben Vertrauenszone liegen.
NAC hilft, indem es jeden Verbindungspfad klassifiziert und in die richtige Richtlinie steuert. Das geschäftliche Ergebnis ist einfach: Kunden erhalten einen einfachen Zugriff, Mitarbeiter können arbeiten und sensible Geräte bleiben vom offenen, öffentlichen Datenverkehr isoliert.
Gesundheitswesen
Krankenhäuser und Kliniken haben selten den Luxus eines einheitlichen Endgerätebestands. Medizinische Geräte, gemeinsam genutzte Arbeitsstationen, Spezialausrüstung, Drucker und temporäre Geräte von Auftragnehmern tauchen alle zu unterschiedlichen Zeiten im selben Netzwerk auf.
Genau hier wird die Ausnahmebehandlung zur primären Herausforderung beim Design. Die Frage ist nicht, ob NAC einen Laptop authentifizieren kann. Es geht darum, ob die Plattform ein instabiles oder veraltetes Gerät sicher in die richtige Zone einordnen kann, ohne dass die Mitarbeiter vor Ort auf eine manuelle Freigabe warten müssen.
Wohn- und Bürogebäude für mehrere Parteien
Gemeinsam genutzte Gebäude benötigen eine Lösung, die sich für die Bewohner einfach anfühlt und für den Betreiber kontrollierbar ist. Mieter wünschen sich ein wohnliches Erlebnis. Betreiber benötigen eine Trennung zwischen Wohnungen, Suiten oder Unternehmen sowie eine Möglichkeit, Installateure, Besucher, Gebäudetechnik und Gemeinschaftssysteme zu verwalten.
Ein modernes NAC Design kann jedem Mandanten ein privates Zugriffserlebnis bieten, während im Hintergrund weiterhin die Enterprise-Isolierung erzwungen wird. Das ist eines der deutlichsten Beispiele dafür, dass NAC als Erlebnisplattform fungiert und nicht nur als Sicherheits-Kontrollpunkt.
Betreiber in Großbritannien stellen oft fest, dass die eigentliche Arbeit nicht in der Definition von Richtlinien liegt. Es geht darum, nicht verwaltete BYOD-Geräte, Gast-Grenzen und den ständigen Zustrom ungewöhnlicher Geräte zu bewältigen, ohne dass die Support-Teams zu bloßen Freigabestellen werden.
Das ist wichtig, da NAC, wie in den Leitfäden von StateTech zu NAC-Betriebspraktiken beschrieben, besonders nützlich für Gastgrenzen, das Erstellen von Geräte-Baselines, schrittweise Einführungen und die Alarmüberwachung ist. Dieselbe Quelle hebt die praktische Realität von unmanaged BYOD hervor, was sich mit der allgemeinen Sorge deckt, dass die Kompromittierung von Geräten nach wie vor eine der Hauptursachen für Sicherheitsvorfälle in britischen Organisationen ist.
Wie Sie ein NAC-System auswählen und implementieren
Ein Rollout scheitert meist auf ganz gewöhnliche Weise. Ein Benutzer kommt in einem Hotel, Geschäft, einer Klinik oder einem Büro an, verbindet sich mit dem WiFi und wird blockiert. Ein Zahlungsterminal landet im falschen VLAN. Ein externer Dienstleister benötigt sofortigen Zugriff, aber der Prozess hängt immer noch von einem gemeinsam genutzten Passwort und einer Ticket-Warteschlange ab. An diesem Punkt ist NAC kein Richtlinienprojekt mehr, sondern ein operatives Problem.
Eine gute Implementierung beginnt mit dieser Realität. Das Ziel ist nicht, das detaillierteste Regelwerk zu schreiben. Das Ziel ist es, Mitarbeitern, Gästen und Geräten den richtigen Zugriff bei minimalem Aufwand zu ermöglichen, während riskante oder unbekannte Endpunkte isoliert bleiben. In britischen Organisationen ist dies auch mit der Governance verknüpft. Wie die Erklärung von WWT zu NAC und Compliance zeigt, hat der Data Protection Act 2018 den GDPR-Rahmen in nationales Recht integriert, und NAC unterstützt dieses Modell, indem es identitätsbasierten Zugriff erzwingt und nicht-konforme Geräte isoliert, anstatt einem einmaligen Login zu vertrauen.
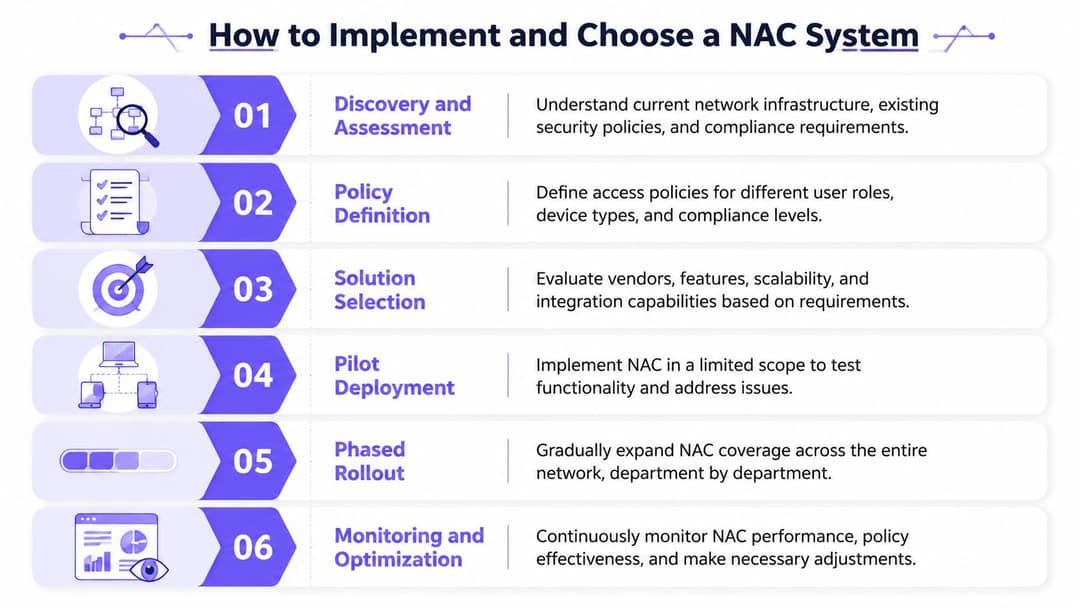
Implementierungs-Checkliste, die sich in der Praxis bewährt
Starten Sie mit dem Service-Mapping, nicht mit dem Schreiben von Richtlinien
Bevor Sie eine Plattform auswählen oder Zugriffsregeln entwerfen, sollten Sie genau erfassen, wer Zugriff benötigt, womit sie sich verbinden und was passiert, wenn dieser Zugriff fehlschlägt.
Das bedeutet mehr als nur das Auflisten von Laptops und Telefonen. Es bedeutet, die Systeme zu identifizieren, von denen das Unternehmen abhängt. Der Einzelhandel nutzt POS-Geräte, Scanner, Kioske, digitale Beschilderungen und Support-Geräte von Drittanbietern. In der Hotellerie gibt es den Gastzugang, Mitarbeitergeräte, Türsysteme, Fernseher, Tablets und Back-Office-Dienste. Das Gesundheitswesen und das Bildungswesen haben ihre ganz eigene Mischung aus gemeinsam genutzten Endgeräten, nicht verwalteten Geräten und Spezialgeräten.
Dieser Schritt legt eine grundlegende Wahrheit offen. Bei NAC geht es heute ebenso sehr um Identität und Benutzererfahrung wie um die Geräteverwaltung.
Nach Identität, Eigentum und Risiko klassifizieren
Starke NAC-Designs trennen Benutzer und Geräte danach, wie sie behandelt werden sollten, und nicht nur nach dem Hardwaretyp.
- Verwaltete Mitarbeitergeräte sollten eine starke Authentifizierung nutzen und Zugriffsrechte basierend auf Benutzeridentität, Gerätestatus und Rolle erhalten.
- Gäste und persönliche Geräte sollten ein schnelles Onboarding und einen eng begrenzten Zugriff erhalten, meist nur auf das Internet oder auf bestimmte Anwendungen.
- Gemeinsam genutzte Geschäftsgeräte wie Kioske, Drucker und Zahlungsterminals sollten einen vorhersehbaren, eingeschränkten Zugriff auf genau die Dienste haben, die sie benötigen.
- Bestands- und IoT-Endpunkte benötigen kontrollierte Ausnahmepfade mit klarer Segmentierung und Überwachung.
- Unbekannte Geräte sollten standardmäßig eingeschränkten Zugriff erhalten, bis sie identifiziert sind.
Ältere NAC-Systeme wurden oft unhandlich, weil sie alles außerhalb des klassischen Firmen-Laptops als Ausnahme behandelten. Moderne, identitätsbasierte Plattformen behandeln diese Gruppen als Standard-Betriebsfälle.
Pilotprojekte dort starten, wo das Nutzererlebnis entscheidend ist
Ein Pilotprojekt sollte mehr als nur die Richtliniendurchsetzung testen. Es sollte die Onboarding-Geschwindigkeit, das Supportvolumen, die Ausnahmebehandlung und die Frage testen, wie problemlos die Teams vor Ort mit dem System arbeiten können.
Das Gäste-WiFi in einer Hotelgruppe, der Mitarbeiterzugang in einer Einzelhandelsfiliale oder eine einzelne Büroetage sind oft sinnvoller für den Einstieg als der Kernbereich des Netzwerks. Diese Umgebungen bringen die schwierigen Grenzfälle schnell ans Licht. Zudem machen sie den geschäftlichen Nutzen sichtbar. Wenn Gäste ohne ein gemeinsam genutztes Passwort online gehen, Mitarbeiter die Support-Hotline nicht mehr wegen Passwort-Resets anrufen und IoT-Geräte automatisch im richtigen Segment landen, beweist die Plattform ihren Wert weit über die reine Sicherheit hinaus.
Führen Sie das System vor der vollständigen Durchsetzung im Beobachtungsmodus aus
Dieser Schritt rettet Projekte.
Nutzen Sie Profiling, Authentifizierungsprotokolle und Richtliniensimulationen, um zu sehen, wie das System reagieren würde, bevor es den Datenverkehr blockiert. Teams stoßen hier meist auf veraltete Annahmen. Geräte tauchen an Stellen auf, die niemand dokumentiert hat. Drucker kommunizieren mit Diensten, die sie gar nicht benötigen sollten. Externe Dienstleister nutzen Workflows, die die normale Bereitstellung umgehen. Dies im Überwachungsmodus zu beheben, ist weitaus kostengünstiger als die Behebung während eines Live-Ausfalls.
Worauf Sie bei einer modernen Plattform achten sollten
Viele Teams kaufen ein NAC immer noch so, als würden sie ein Problem der Port-Sicherheit auf dem Campus aus dem letzten Jahrzehnt lösen. Das führt meist zu schwerfälliger Infrastruktur, umständlichen Gast-Workflows und zu vielen Ausnahmen für BYOD und IoT.
Ein besseres Einkaufsmodell beginnt mit Identität und Nutzererlebnis.
- Identitätsintegration, die sauber und ausgereift ist. Entra ID, Okta oder Ihr bestehendes Verzeichnis sollte die Richtlinien steuern, anstatt nur danebenzustehen.
- Passwortloser oder zertifikatsbasierter Zugriff für verwaltete Benutzer und Geräte. Gemeinsam genutzte Anmeldedaten verursachen Supportaufwand und vergrößern das Risiko.
- Gastzugang, der sich für den Benutzer einfach anfühlt, aber dem Unternehmen dennoch die Kontrolle überlässt. Das ist im Gastgewerbe, im Einzelhandel, im Gesundheitswesen und in gemeinsam genutzten Räumen von entscheidender Bedeutung.
- Erstklassige Handhabung für IoT-, Bestands- und Drittanbietergeräte. Wenn diese vernachlässigt werden, leidet der Betrieb.
- Cloud-basiertes Management für verteilte Standorte. Filialintensive Unternehmen möchten selten weitere On-Premises-Systeme warten müssen.
- Klare Richtlinienlogik. Wenn Ihr Team nicht erklären kann, warum ein Gerät in einer Rolle oder einem Segment gelandet ist, wird die Fehlerbehebung langsam und mühsam.
Für Organisationen, die Optionen vergleichen, hilft es, externe Anbieter-Shortlists zu lesen. Die Erkenntnisse zur Netzwerksicherheit in China von Throughwire sind nützlich, weil sie die Zugriffskontrolle in breitere Netzwerksicherheits-Aktivitäten einbetten - genau so verhält es sich auch in der Praxis.
Warum identitätsbasiertes NAC die bessere Evolution ist
Die stärksten Plattformen ersetzen heute alte Gewohnheiten, anstatt sie nur zu automatisieren.
Ältere NAC-Stacks hingen oft von Passwörtern, statischer VLAN-Logik und manuellen Freigabepfaden ab. Dieses Modell scheitert in Umgebungen mit Gästen, mobilem Personal, externen Dienstleistern und gemischten Gerätetypen. Zudem sorgt es für eine schlechte Benutzererfahrung. Mitarbeiter vergessen Zugangsdaten. Gäste benötigen Unterstützung. Gemeinsam genutzte Schlüssel verbreiten sich weit über die eigentliche Zielgruppe hinaus. Support-Teams werden zu Gatekeepern für den alltäglichen Zugriff.
Identitätsbasiertes NAC verbessert dies. Mitarbeiter können sich mit bestehenden Identitätssystemen authentifizieren. Gäste können über markengeschützte, kontrollierte Zugangsverfahren eingebunden werden. IoT- und Altsysteme können Methoden wie iPSK oder andere eingeschränkte Onboarding-Modelle nutzen, ohne ein breites Netzwerkvertrauen zu erben. In Branchen wie der Hotellerie und dem Einzelhandel verändert dies das Geschäftsmodell. NAC ist nicht mehr nur ein Kontrollpunkt. Es wird Teil des Kunden- und Mitarbeitererlebnisses.
Purple passt in dieses neuere Modell. Es konzentriert sich auf passwortlosen Zugriff, Identitätsintegration und die Unterstützung von Gästen, Mitarbeitern und gemischten Geräteumgebungen, einschließlich iPSK-Workflows für ältere Endgeräte.
Wählen Sie das System, das manuelle Ausnahmen reduziert, die Onboarding-Zeit verkürzt und klare Richtlinienergebnisse für verwaltete Geräte, Gastzugriff und IoT liefert. Das ist in der Regel die Plattform, die sich bewährt, sobald das Rollout das Labor verlässt und auf die Realität des Unternehmens trifft.
Häufige Fragen zu Network Access Control
Ersetzt NAC eine Firewall
Nein. Sie lösen unterschiedliche Probleme.
NAC entscheidet, wer oder was in das Netzwerk gelangt und mit welcher Berechtigungsstufe der Zugriff beginnt. Firewalls steuern danach den Datenverkehr zwischen Netzwerken, Segmenten und Diensten. In einem guten Design ergänzen sich NAC und Firewalls. NAC übernimmt die Zulassung und die rollenbasierte Platzierung. Firewalls und Segmentierungsrichtlinien begrenzen den Datenverkehr zwischen den Zonen.
Wie geht man mit Legacy- oder IoT-Geräten um, die keine moderne Authentifizierung unterstützen
Zwingen Sie nicht jedes Gerät in dieselbe Methode. Genau daran scheitern viele Rollouts.
Nutzen Sie stärkere Methoden für verwaltete Endgeräte und erstellen Sie dann kontrollierte Ausnahmepfade für Geräte, die diese nicht unterstützen. MAB ist für Altsysteme weit verbreitet. iPSK ist oft eine sauberere Option im WiFi, wenn Sie eindeutige Zugangsdaten ohne ein gemeinsam genutztes Passwort benötigen. Wichtig ist nicht das Fallback an sich, sondern die Segmentierung und die restriktiven Richtlinien rund um dieses Fallback.
Ist NAC nur für Großunternehmen geeignet
Nein. Der Anwendungsfall beginnt lange vor der Kategorie "Großunternehmen".
Auch ein einzelnes Restaurant, eine Klinik, ein Hotel oder eine Einzelhandelsfiliale muss Personal, Gäste, Zahlungsgeräte, Drucker und unmanaged Endpunkte voneinander trennen. Was sich mit der Skalierung ändert, ist meist die Architektur und die Verwaltung. Cloud-managed NAC macht dies für kleinere Teams weitaus realistischer, da sie nicht den gleichen On-Premises-Fußabdruck oder den manuellen Bereitstellungsaufwand benötigen, den ältere Plattformen oft erforderten.
Führt NAC zu mehr Support-Tickets
Das kann passieren, wenn der Rollout unvorsichtig durchgeführt wird.
Die meisten Ticket-Spitzen entstehen durch drei Probleme: mangelhafte Geräteerkennung, zu strenge Richtlinien in der Anfangsphase und ein schwaches Ausnahmedesign für nicht-standardisierte Geräte. Teams vermeiden dies, indem sie die Einführung in Phasen pilotieren, Geräteklassen gründlich validieren und Gästen sowie Mitarbeitern einfache Onboarding-Pfade bieten.
Was ist das deutlichste Zeichen dafür, dass ein NAC-Projekt erfolgreich ist
Sie können Zugriffsfragen schnell und konsistent beantworten.
Ihr Team kann erkennen, wer sich verbunden hat, welches Gerät verbunden war, welche Richtlinie angewendet wurde und was sich geändert hat, wenn der Zugriff eingeschränkt oder entzogen wurde. Wenn dies sichtbar und durchsetzbar ist, ist NAC nicht mehr nur ein Sicherheitsprodukt, sondern eine betriebliche Steuerungsebene geworden.
Wenn Sie neu darüber nachdenken, wie sich Gäste, Mitarbeiter, externe Dienstleister und IoT-Geräte verbinden, ist Purple einen Blick wert. Es konzentriert sich auf identitätsbasierten Netzwerkzugriff, passwortloses Onboarding und praktische Unterstützung für das Gastgewerbe, den Einzelhandel, das Gesundheitswesen und Multi-Tenant-Umgebungen, in denen gemeinsam genutzte Passwörter und veraltete Captive-Flows nicht mehr zeitgemäß sind.



