
A sua rede provavelmente já se parece com isto. Os funcionários ligam-se com computadores portáteis geridos. Os convidados chegam com telemóveis e tablets que nunca mais voltará a ver. As impressoras estão em armários com firmware antigo. TVs, scanners, dispositivos de pagamento, sensores e controladores de portas - todos querem um endereço IP e um caminho para algo útil.
As equipas de gestão de rede não têm dificuldades por falta de sinal de WiFi. Têm dificuldades porque não conseguem responder a três perguntas simples com rapidez suficiente: Quem é este? O que é este dispositivo? A que é que ele deve ter permissão para aceder neste preciso momento?
É aí que um sistema de controlo de acesso à rede moderno conquista o seu lugar. Não como uma barreira desajeitada na extremidade da rede, mas como a camada de controlo que transforma o acesso à rede numa decisão de identidade. Bem feito, melhora a segurança e facilita o acesso de funcionários, convidados, subcontratados e dispositivos que não conseguem lidar com fluxos de início de sessão tradicionais.
O Que É um Sistema Network Access Control
Um sistema de controlo de acessos à rede é o motor de políticas que decide se um utilizador ou dispositivo deve aceder à sua rede, que tipo de acesso deve receber e se esse acesso deve ser alterado enquanto a sessão estiver ativa.
Essa definição é precisa, mas é demasiado estreita para o modo como o NAC funciona em ambientes reais.
Na prática, o NAC torna-se a camada de identidade e experiência para o acesso. Identifica dispositivos, associa-os a utilizadores ou funções onde possível, verifica se cumprem a política e, em seguida, coloca-os no nível correto de conectividade. Isso pode significar acesso corporativo total para um portátil gerido, acesso apenas à internet para o telemóvel de um convidado, uma VLAN rigidamente restrita para uma impressora ou quarentena para algo que falhe a política.
Por que o NAC importa agora
O acesso à rede tradicional assumia que, assim que um dispositivo estivesse lá dentro, provavelmente estaria tudo bem. Esse modelo não sobrevive ao trabalho híbrido, BYOD, acesso de convidados, filiais e locais repletos de IoT.
O NAC moderno baseia-se num pressuposto diferente. A confiança deve ser conquistada à entrada e reavaliada à medida que as condições mudam. Isso alinha-se com o pensamento mais amplo de Zero Trust e ajuda a explicar por que a adoção está a aumentar. As projeções de mercado citadas pelo relatório de mercado de NAC da Market Data Forecast indicam que o mercado de NAC deverá crescer de 1,18 mil milhões de USD em 2024 para 10,14 mil milhões de USD até 2033, com uma CAGR de 26,97%.
Esse crescimento não acontece porque as equipas queiram mais um painel de controlo. Acontece porque as redes suportam agora demasiados utilizadores e tipos de dispositivos para gerir o acesso de forma manual.
O que uma boa plataforma NAC realmente faz
Uma implementação de NAC capaz costuma lidar bem com quatro tarefas:
- Descoberta e identificação. Deteta os dispositivos à medida que se ligam e classifica-os da forma mais precisa possível.
- Autenticação e autorização. Verifica a identidade, a função e o estado do dispositivo antes de conceder acesso.
- Segmentação e controlo. Coloca os dispositivos na zona de rede correta e limita o movimento leste-oeste.
- Aplicação contínua. Altera o acesso se o estado do dispositivo mudar, se as credenciais forem revogadas ou se o risco aumentar.
Regra prática: Se a sua política de acesso não consegue distinguir entre colaboradores, convidados, subempreiteiros, impressoras e IoT, não tem controlo de acesso. Tem conectividade partilhada com votos de boa sorte.
A imagem antiga do NAC como um projeto doloroso de controlo de admissão está desatualizada. A melhor forma de pensar sobre isto é a seguinte. Um sistema moderno de controlo de acesso à rede permite que as equipas de TI substituam palavras-passe partilhadas, SSIDs genéricos e exceções manuais por um acesso baseado em identidade que os utilizadores mal notam.
Compreender os Componentes Essenciais de um Sistema NAC
Cada plataforma NAC parece diferente no catálogo de produtos, mas as partes funcionais são geralmente as mesmas. Considere a analogia de um edifício de escritórios seguro. Precisa de uma receção de segurança central, câmaras e leitores que observam o que está a acontecer, e portas que se podem trancar ou abrir.
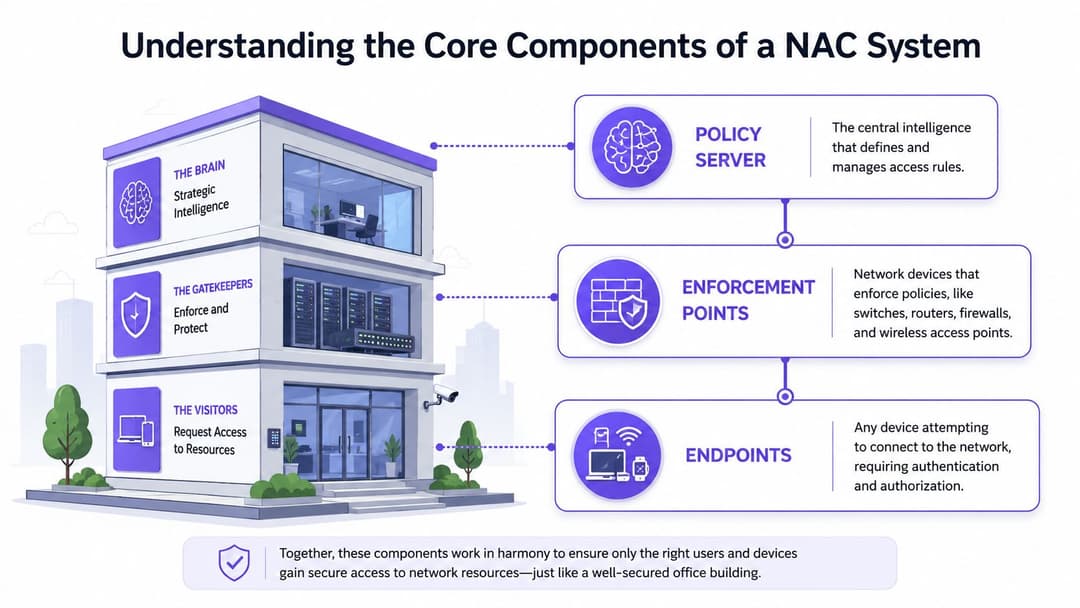
O servidor de políticas
O servidor de políticas é o cérebro. Ele detém as regras que respondem a perguntas como estas:
- Este utilizador está no diretório de colaboradores?
- Este dispositivo é gerido ou não gerido?
- Está a ligar-se através de rede com fios, WiFi ou acesso remoto?
- Deve receber acesso total, acesso restrito, internet para convidados ou quarentena?
É aqui também que as integrações importam. Na maioria dos ambientes empresariais, a camada de política funciona em estreita colaboração com os serviços de diretório e autenticação. Se precisar de uma atualização sobre como funciona a parte de autenticação no back-end, esta visão geral de um servidor RADIUS e a sua função no controlo de acesso é um contexto útil.
Os pontos de aplicação
Os pontos de aplicação são os locais onde o acesso é aplicado. Em redes reais, isso significa normalmente comutadores, pontos de acesso sem fios, controladores, firewalls ou gateways de segmentação.
Estes dispositivos não inventam políticas. Recebem uma decisão e aplicam-na. Isso pode envolver a atribuição de uma VLAN, a aplicação de uma regra de firewall, a limitação da acessibilidade ou a movimentação de um dispositivo para um segmento restrito.
O que importa a nível arquitetónico é que o NAC não seja apenas consultivo. Precisa de um ponto de controlo que possa alterar o que um dispositivo pode fazer.
Os endpoints e sensores
A terceira peça é o próprio endpoint, juntamente com a telemetria que permite ao NAC compreendê-lo. Os endpoints incluem computadores portáteis geridos, telemóveis pessoais, leitores de código de barras portáteis, impressoras, câmaras, dispositivos médicos e todos os sistemas legados complexos em que ninguém quer mexer.
Os sensores e a lógica de criação de perfis dão à plataforma NAC os seus olhos e ouvidos. Eles ajudam a determinar se o dispositivo é conhecido, se está em conformidade e se o seu comportamento se adequa à função que lhe foi atribuída.
Uma implementação de NAC falha rapidamente quando autentica utilizadores mas ignora o contexto do dispositivo. A identidade sem a perceção do dispositivo é apenas metade de um controlo.
Por que estes componentes suportam Zero Trust
Um sistema NAC moderno enquadra-se no Zero Trust porque o acesso não é fixo após uma única verificação bem-sucedida. Como a visão geral de NAC da Illumio refere, as políticas são aplicadas antes da admissão, a autorização pode ser baseada na função, postura do dispositivo, localização e hora do dia, e o acesso pode ser revogado em tempo real se a conformidade se alterar.
Esse ciclo contínuo importa mais do que o início de sessão inicial. É a diferença entre "conseguiu entrar uma vez" e "continua a cumprir as regras agora".
Como os Sistemas NAC Aplicam Políticas de Acesso
A maioria dos projetos de NAC torna-se muito mais simples assim que as equipas deixam de perguntar "Que plataforma devemos comprar?" e passam a perguntar "Qual o modelo de aplicação que se adequa a cada classe de dispositivo?"
Não existe um método único para tudo. Portáteis corporativos, telemóveis de convidados, impressoras, scanners e endpoints IoT não se comportam da mesma forma. Um bom design de NAC aceita isso e utiliza o mecanismo correto para cada categoria em vez de forçar um fluxo de trabalho universal.
Quatro modelos comuns de aplicação
O 802.1X é a escolha padrão para dispositivos corporativos geridos. É a opção mais forte quando controla o dispositivo final e pode instalar perfis, certificados ou credenciais corporativas. Proporciona-lhe uma identidade fiável no ponto de ligação e suporta a atribuição dinâmica de políticas.
O MAC Authentication Bypass (MAB) é a alternativa para dispositivos que não conseguem executar o 802.1X. Pense em impressoras, scanners antigos, sistemas de crachás, alguns IoT e equipamentos especializados. É útil, mas é mais fraco porque um endereço MAC não equivale a uma identidade forte.
A avaliação de postura sem agente ajuda quando precisa de verificar as características do dispositivo sem instalar um cliente persistente. Isso é frequentemente útil para cenários de BYOD e subempreiteiros onde a gestão total do dispositivo não é realista.
As Identity Pre-Shared Keys (iPSK) são uma das melhorias mais práticas no acesso WiFi moderno. Em vez de uma palavra-passe partilhada para todo um SSID, cada utilizador, inquilino ou dispositivo pode obter uma chave única associada a uma política. Isso torna a ativação mais fácil e a revogação mais limpa, especialmente para parques mistos.
Para um contexto de segurança mais amplo, este guia sobre acesso à rede Zero Trust e decisões de acesso é um companheiro útil quando está a mapear a aplicação do NAC à política de identidade.
Comparação de Modelos de Aplicação de NAC
| Modelo | Ideal para | Nível de Segurança | Principal Benefício |
|---|---|---|---|
| 802.1X | Portáteis geridos, telemóveis corporativos, dispositivos de funcionários | Alto | Admissão forte baseada na identidade e controlo dinâmico de políticas |
| MAB | Impressoras, dispositivos antigos, IoT básico | Mais baixo | Permite que dispositivos não-802.1X se liguem sob exceções controladas |
| Postura sem agente | BYOD, prestadores de serviços, utilizadores temporários | Médio | Verifica o estado do dispositivo sem a necessidade de uma implementação complexa no endpoint |
| iPSK | Dispositivos WiFi antigos, multi-tenant, retalho, hotelaria, IoT | Médio a alto, dependendo do design | Credenciais exclusivas sem a dispersão de palavras-passe partilhadas |
O que funciona e o que não funciona
As equipas sobrestimam frequentemente o quão longe conseguem ir apenas com o 802.1X. Se o seu património incluir hotéis, lojas, clínicas ou edifícios de utilização mista, este não cobrirá tudo. Haverá sempre tipos de dispositivos que necessitam de um caminho diferente.
Um design prático geralmente assemelha-se a isto:
- Utilize o 802.1X em primeiro lugar para endpoints geridos onde possui o sistema operativo e a configuração.
- Reserve o MAB para verdadeiras exceções em vez de deixar que se torne o padrão.
- Utilize verificações sem agente seletivamente onde a conveniência do utilizador importa mais do que o controlo profundo do endpoint.
- Adote o iPSK para populações WiFi complexas que necessitam de uma integração simples mas que não devem partilhar um segredo estático único.
O erro de design comum
O erro não é utilizar múltiplos modelos. O erro é utilizá-los sem disciplina de políticas.
Se todos os dispositivos desconhecidos puderem recorrer ao MAB, criará uma via de desvio. Se todos os convidados receberem a mesma chave pré-partilhada, recriou o problema das palavras-passe partilhadas. Se as verificações de postura forem demasiado rigorosas, as filas de suporte encher-se-ão de dispositivos legítimos que não conseguem ligar-se online.
O objetivo não é a pureza ideológica. É a flexibilidade controlada. Um sistema de controlo de acesso à rede bem gerido escolhe o método mais forte que cada dispositivo consegue realisticamente suportar e, em seguida, envolve os métodos mais fracos numa segmentação mais apertada e numa confiança mais curta.
Arquitetar e Integrar a sua Solução NAC
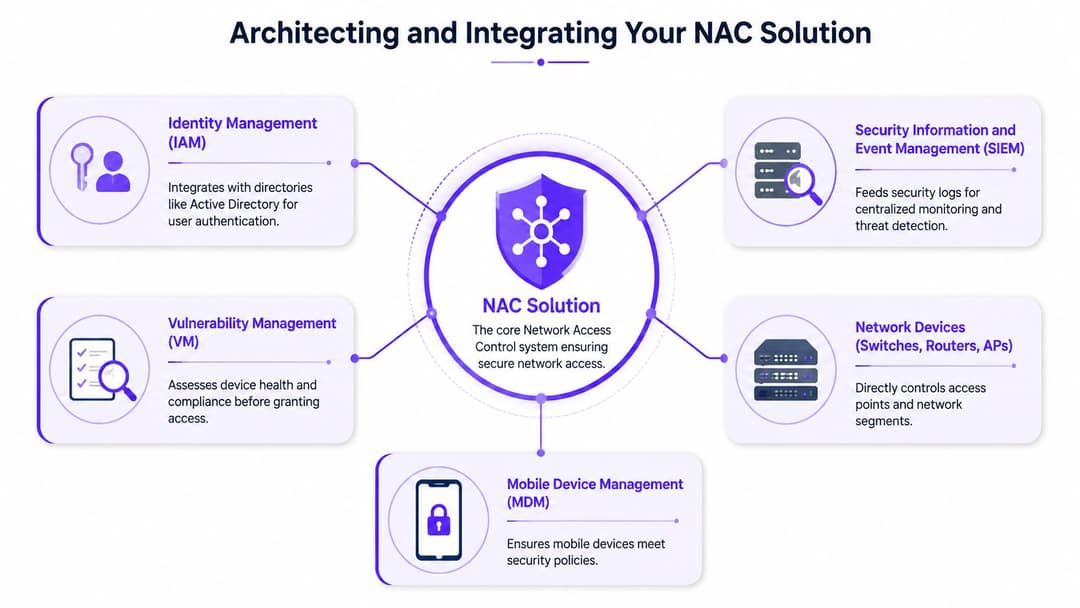
Uma plataforma NAC por si só consegue autenticar e segmentar. Uma plataforma NAC integrada no resto da sua infraestrutura tecnológica pode automatizar decisões com muito melhor contexto.
Essa é a mudança arquitetónica que muitas equipas ignoram. O NAC não deve situar-se ao lado da identidade, MDM, SIEM e da política de rede como uma ilha de produtos separada. Deve consumir sinais dos mesmos e empurrar os resultados de volta para a rede.
As integrações que mais importam
As plataformas de diretório e identidade vêm em primeiro lugar. Se o Microsoft Entra ID, Okta ou o seu diretório existente já definem o estado e a função do utilizador, o NAC deve utilizar isso como uma fonte de verdade em vez de forçar um modelo de identidade duplicado.
O MDM e a gestão de endpoints vêm a seguir. Informam o NAC se um dispositivo está registado, em conformidade, encriptado ou fora da política. As ferramentas de SIEM e de monitorização completam o ciclo ao recolher decisões de acesso, falhas, alterações de políticas e tentativas de ligação suspeitas.
Como refere a visão geral de NAC empresarial da Procern, o NAC é vulgarmente integrado com sistemas de diretório através de APIs para que as decisões de acesso possam utilizar tanto atributos pré-definidos como contexto dinâmico. Isso é especialmente importante se precisar da mesma lógica de menor privilégio em acessos com fios, WiFi e remotos.
Um padrão de integração viável
Para a maioria dos parques empresariais, o padrão ideal é o seguinte:
- O sistema de identidade fornece a verdade sobre o utilizador. Estado de emprego, filiação em grupos e função.
- O MDM fornece a verdade sobre o dispositivo. Estado gerido, postura, marcadores de conformidade.
- O NAC combina os dois. Utilizador, dispositivo, localização, tipo de rede e política.
- Os switches e APs aplicam o resultado. VLANs, ACLs, segmentos restritos, zonas de convidados.
- O SIEM regista a história. Útil para operações, auditoria e resposta a incidentes.
Escolher o modelo de implementação
A arquitetura que sustenta o seu sistema NAC afeta a resiliência, a resolução de problemas e o atrito operacional.
Implementação inline
O NAC inline fica diretamente no caminho do tráfego. Oferece um forte controlo porque pode inspecionar e aplicar centralmente, mas introduz dependência e potenciais estrangulamentos. Costumo ver o inline a ser utilizado onde as equipas querem uma fiscalização rigorosa e podem tolerar a complexidade do design.
Implementação fora de banda
O NAC out-of-band toma decisões sem se tornar o caminho para todo o tráfego. Depende de switches, controladores e APs para aplicar a política. Esta é frequentemente a opção mais limpa em redes empresariais estabelecidas porque reduz o risco de desempenho e preserva a resiliência.
Modelos baseados em controladores ou geridos na nuvem
O NAC baseado em controlador e gerido na nuvem é frequentemente a opção mais prática para patrimónios distribuídos. Simplificam a consistência das políticas entre locais e reduzem a sobrecarga de gestão de infraestruturas de controlo locais em todos os lados.
A arquitetura mais forte é normalmente aquela que a sua equipa de operações consegue suportar às 2 da manhã, e não aquela com o diagrama de políticas mais impressionante.
O que otimizar
Ao escolher a arquitetura, priorize estes compromissos:
- Simplicidade operacional em detrimento da elegância teórica
- Política consistente entre métodos de acesso em vez de exceções locais pontuais
- Caminhos de reversão rápida quando uma política bloqueia os dispositivos errados
- Interoperabilidade de fornecedores com o seu parque de switching e sem fios
Se a sua rede abrange filiais, espaços de hotelaria, locais de retalho ou locais mistos com fios e sem fios, um modelo baseado em controlador ou gerido na nuvem reduz frequentemente a dificuldade de manter a política alinhada.
Casos de Uso Práticos de NAC por Setor
A parte interessante do NAC não é a sigla. É o que acontece quando o aplicamos a locais onde os utilizadores esperam que o acesso seja imediato e invisível.
Os ambientes mais complexos não são habitualmente os escritórios corporativos estéreis. São hotéis, lojas, hospitais e edifícios partilhados onde dispositivos geridos e não geridos coexistem na mesma infraestrutura.
Hotelaria
Uma rede de hotel tem de servir tablets de funcionários, terminais de receção, IPTV, sistemas de pagamento, telemóveis de hóspedes e dispositivos de prestadores de serviços, sem dificultar o check-in.
Nesse ambiente, o NAC deixa de ser um extra de segurança e passa a fazer parte da experiência do convidado. O pessoal necessita de um acesso fluído baseado em funções. Os convidados precisam de uma integração rápida e com pouca fricção. As palavras-passe partilhadas e as páginas de entrada desajeitadas criam habitualmente mais suporte do que valor, razão pela qual muitas equipas as comparam agora com alternativas como os captive portals e modelos mais recentes de acesso de convidados baseados em identidade.
Retalho
Os estabelecimentos de retalho têm um ponto de pressão diferente. A loja necessita de conectividade pública, mas os sistemas de ponto de venda, de back-office, leitores portáteis, sinalização digital e dispositivos de suporte de terceiros não podem todos residir na mesma zona de confiança.
O NAC ajuda ao classificar cada caminho de ligação e ao direcioná-lo para a política correta. O resultado comercial é simples. Os clientes obtêm acesso fácil, a equipa pode trabalhar e os dispositivos sensíveis permanecem isolados do tráfego público aberto.
Cuidados de Saúde
Os hospitais e clínicas raramente têm o luxo de um património de endpoints limpo. Dispositivos clínicos, estações de trabalho partilhadas, equipamentos especializados, impressoras e dispositivos temporários de prestadores de serviços surgem todos na mesma rede em momentos diferentes.
É aí que o tratamento de exceções se torna o principal desafio de design. A questão não é se o NAC consegue autenticar um computador portátil. É se a plataforma consegue colocar de forma segura um dispositivo frágil ou antigo no limite correto sem fazer com que a equipa de suporte direto tenha de esperar por uma aprovação manual.
Edifícios residenciais e de escritórios multi-inquilino
Os edifícios partilhados precisam de algo que pareça simples para o ocupante e controlado para o operador. Os inquilinos querem uma experiência semelhante à de casa. Os operadores precisam de separação entre apartamentos, suítes ou empresas, além de uma forma de gerir instaladores, visitantes, dispositivos de instalações e sistemas comuns.
Um design NAC moderno pode proporcionar a cada inquilino uma experiência de acesso com sensação de privacidade, enquanto continua a aplicar o isolamento empresarial em segundo plano. Esse é um dos exemplos mais claros do NAC a funcionar como uma plataforma de experiência e não apenas como um ponto de controlo de segurança.
Os operadores do Reino Unido descobrem frequentemente que o verdadeiro trabalho não é definir políticas. É gerir BYOD não geridos, limites de convidados e o fluxo constante de dispositivos invulgares sem transformar as equipas de suporte em funcionários de aprovação.
Isso importa porque, como observado pelo guia da StateTech sobre práticas operacionais de NAC, o NAC é especialmente útil para limites de convidados, definição de perfis de base de dispositivos, implementação faseada e monitorização de alertas. A mesma fonte destaca a realidade prática do BYOD não gerido, o que se alinha com a preocupação mais ampla de que o comprometimento de dispositivos continua a ser um dos principais tipos de incidentes para as organizações do Reino Unido.
Como Implementar e Escolher um Sistema NAC
Uma implementação costuma correr mal de uma forma muito comum. Um utilizador chega a um hotel, loja, clínica ou escritório, liga-se ao WiFi e é bloqueado. Um terminal de pagamento cai na VLAN errada. Um prestador de serviços precisa de acesso imediato, mas o processo ainda depende de uma palavra-passe partilhada e de uma fila de pedidos de suporte. Nesse momento, o NAC deixa de ser um projeto de política e passa a ser um problema de operações.
Uma boa implementação começa com essa realidade. O objetivo não é escrever o conjunto de regras mais detalhado. O objetivo é dar ao pessoal, convidados e dispositivos o acesso correto com o mínimo de atrito, mantendo os endpoints de risco ou desconhecidos contidos. Nas organizações do Reino Unido, isso também se liga à governação. Como explica a explicação da WWT sobre NAC e conformidade, a Data Protection Act 2018 incorporou a estrutura do GDPR na lei nacional, e o NAC apoia esse modelo ao aplicar o acesso baseado em identidade e isolar dispositivos não conformes em vez de confiar num login único.
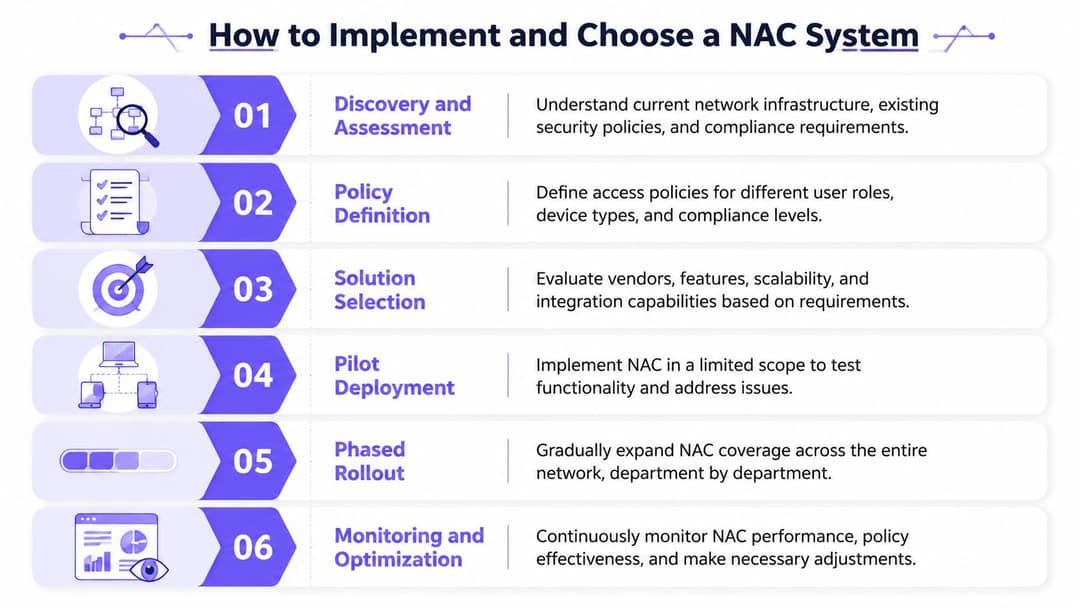
Lista de verificação de implementação que se sustenta em produção
Comece com o mapeamento de serviços, não com a escrita de políticas
Antes de escolher uma plataforma ou de redigir regras de acesso, mapeie quem precisa de acesso, ao que se ligam e o que acontece se esse acesso falhar.
Isso significa mais do que listar portáteis e telemóveis. Significa identificar os sistemas dos quais a empresa depende. O retalho tem dispositivos POS, scanners, quiosques, sinalização digital e equipamento de suporte de terceiros. A hotelaria tem acesso para convidados, dispositivos de funcionários, sistemas de portas, TVs, tablets e serviços administrativos. A saúde e a educação têm a sua própria mistura de terminais partilhados, dispositivos não geridos e equipamentos especializados.
Este passo expõe uma verdade básica. O NAC está agora tão relacionado com a identidade e a experiência do utilizador quanto com a admissão de dispositivos.
Classifique por identidade, propriedade e risco
Designs robustos de NAC separam utilizadores e dispositivos pela forma como devem ser tratados, e não apenas pelo tipo de hardware.
- Dispositivos geridos de funcionários devem utilizar autenticação forte e herdar o acesso a partir da identidade do utilizador, do estado do dispositivo e da função.
- Convidados e dispositivos pessoais devem ter uma integração rápida e acesso estritamente delimitado, normalmente apenas à internet ou a aplicações específicas.
- Dispositivos empresariais partilhados, tais como quiosques, impressoras e terminais de pagamento, devem ter um acesso previsível e restrito apenas aos serviços de que necessitam.
- Endpoints antigos e de IoT precisam de caminhos de exceção controlados, com segmentação e monitorização claras.
- Dispositivos desconhecidos devem ter por defeito um acesso restrito até serem identificados.
Os sistemas NAC mais antigos tornavam-se frequentemente desajeitados porque tratavam tudo o que estivesse fora do modelo de portátil corporativo como uma exceção. As plataformas modernas baseadas em identidade tratam essas populações como casos operacionais padrão.
Piloto onde a experiência é mais importante
Um projeto-piloto deve testar mais do que a aplicação de políticas. Deve testar a velocidade de integração, o volume de suporte, a gestão de exceções e a facilidade com que as equipas locais conseguem operar com o sistema.
O WiFi para convidados num grupo hoteleiro, o acesso de funcionários numa rede de lojas de retalho ou num único piso de escritórios faz frequentemente mais sentido do que começar no núcleo da rede. Esses ambientes expõem rapidamente os casos extremos complexos. Também tornam visível o impacto comercial. Se os convidados se ligarem online sem uma palavra-passe partilhada, o pessoal deixa de ligar para o suporte técnico para redefinições e os dispositivos IoT entram no segmento correto automaticamente, a plataforma está a provar valor para além da segurança.
Execute em modo de observação antes da aplicação total
Este passo salva projetos.
Use a criação de perfis, os registos de autenticação e a simulação de políticas para ver o que o sistema faria antes de começar a bloquear o tráfego. As equipas costumam descobrir pressupostos desatualizados aqui. Os dispositivos aparecem em locais que ninguém documentou. As impressoras comunicam com serviços de que não deveriam precisar. Os prestadores de serviços utilizam fluxos de trabalho que contornam o aprovisionamento normal. Corrigir isso em modo de monitorização é muito mais barato do que corrigi-lo durante uma interrupção em direto.
O que procurar numa plataforma moderna
Muitas equipas ainda compram NAC como se estivessem a resolver um problema de controlo de portas de campus de há uma década. Isso normalmente leva a infraestruturas pesadas, fluxos de trabalho de convidados embaraçosos e demasiadas exceções para BYOD e IoT.
Um melhor modelo de compra começa pela identidade e pela experiência.
- Integração de identidade limpa e madura. O Entra ID, o Okta ou o seu diretório existente devem orientar a política, e não ficar à margem da mesma.
- Acesso sem palavra-passe ou baseado em certificados para utilizadores e dispositivos geridos. As credenciais partilhadas criam trabalho de suporte adicional e aumentam o risco.
- Acesso de convidados que parece fácil para o utilizador, mas que ainda assim dá controlo à empresa. Isto é importante no setor da hotelaria, retalho, saúde e espaços partilhados.
- Tratamento de excelência para IoT, dispositivos antigos e de terceiros. Se estes forem secundarizados, as operações serão afetadas.
- Administração gerida na nuvem para instalações distribuídas. Organizações com muitas filiais raramente querem mais sistemas on-premise para manter.
- Lógica de política clara. Se a sua equipa não conseguir explicar por que razão um dispositivo ficou numa determinada função ou segmento, a resolução de problemas torna-se lenta e complexa.
Para as organizações que estão a comparar opções, ajuda ler resumos de fornecedores externos. As análises de segurança de rede da Throughwire na China são úteis porque colocam o controlo de acesso dentro de operações de segurança de rede mais amplas, que é como ele se comporta em produção.
Por que o NAC baseado em identidade é a melhor evolução
As plataformas mais fortes substituem agora velhos hábitos em vez de apenas os automatizarem.
As pilhas de NAC mais antigas dependiam frequentemente de palavras-passe, lógica de VLAN estática e caminhos de aprovação manual. Esse modelo falha em ambientes com convidados, funcionários em roaming, prestadores de serviços e tipos de dispositivos mistos. Também cria uma má experiência. Os funcionários esquecem-se das credenciais. Os convidados precisam de assistência. As chaves partilhadas espalham-se muito para além do público a que se destinavam. As equipas de suporte tornam-se guardiãs do acesso de rotina.
O NAC baseado em identidade melhora isso. O pessoal pode autenticar-se com sistemas de identidade existentes. Os convidados podem aceder através de percursos de acesso controlados e com a imagem de marca. Os dispositivos IoT e legados podem utilizar métodos como iPSK ou outros modelos de integração restringidos sem herdar uma confiança de rede alargada. Em setores como a hotelaria e o retalho, isso muda o caso de negócio. O NAC já não é apenas um ponto de controlo. Torna-se parte da experiência do cliente e do colaborador.
O Purple enquadra-se nesse modelo mais recente. Foca-se no acesso sem palavra-passe, na integração de identidade e no suporte para convidados, funcionários e ambientes com diversos tipos de dispositivos, incluindo fluxos de trabalho iPSK para endpoints antigos.
Escolha o sistema que reduz as exceções manuais, encurta o tempo de integração e oferece resultados de política claros em dispositivos geridos, acesso de convidados e IoT. Essa é normalmente a plataforma que se manterá firme assim que a implementação sair do laboratório e se deparar com o negócio.
Perguntas Comuns Sobre Network Access Control
O NAC substitui uma firewall
Não. Resolvem problemas diferentes.
O NAC decide quem ou o que entra na rede e com que nível de acesso começa. Os firewalls controlam os fluxos de tráfego entre redes, segmentos e serviços após esse momento. Num bom design, o NAC e os firewalls complementam-se. O NAC trata da admissão e da colocação baseada em funções. Os firewalls e as políticas de segmentação contêm o tráfego entre zonas.
Como lidar com dispositivos legados ou IoT que não podem utilizar autenticação moderna
Não force todos os dispositivos a usar o mesmo método. É aí que muitas implementações se tornam frágeis.
Utilize métodos mais fortes para terminais geridos e, em seguida, crie caminhos de exceção controlados para dispositivos que não os suportam. O MAB é comum para equipamentos legados. O iPSK é frequentemente uma opção mais limpa em WiFi quando necessita de credenciais exclusivas sem uma palavra-passe partilhada. A parte importante não é o recuo em si. É a segmentação e a política restrita em torno desse recuo.
O NAC é apenas para grandes empresas
Não. O caso de uso começa muito antes da "grande empresa".
Um único restaurante, clínica, hotel ou filial de retalho ainda precisa de separar os funcionários, os convidados, os dispositivos de pagamento, as impressoras e os terminais não geridos. O que muda com a escala é principalmente a arquitetura e a administração. O NAC gerido na nuvem torna isto muito mais realista para equipas mais pequenas, porque não necessitam da mesma infraestrutura local ou do esforço de aprovisionamento manual que as plataformas mais antigas frequentemente exigiam.
O NAC criará mais pedidos de suporte
Pode criar, se a implementação for descuidada.
A maioria dos picos de pedidos de suporte surge de três problemas: fraca deteção de dispositivos, políticas demasiado rigorosas logo de início e uma conceção fraca de exceções para dispositivos não standard. As equipas evitam isto realizando projetos-piloto por fases, validando corretamente as classes de dispositivos e oferecendo caminhos de ativação fáceis para convidados e funcionários.
Qual é o sinal mais claro de que um projeto de NAC está a funcionar
Pode responder a questões de acesso de forma rápida e consistente.
A sua equipa pode identificar quem se ligou, o que se ligou, que política foi aplicada e o que mudou se o acesso tiver sido reduzido ou revogado. Quando isso é visível e aplicável, o NAC deixa de ser apenas um produto de segurança para se tornar numa camada de controlo operacional.
Se está a repensar a forma como os convidados, funcionários, prestadores de serviços e dispositivos IoT se ligam, vale a pena dar uma vista de olhos à Purple. Esta foca-se no acesso à rede baseado em identidade, integração sem palavra-passe e suporte prático para hotelaria, retalho, cuidados de saúde e ambientes multi-inquilino onde as palavras-passe partilhadas e os fluxos de Captive Portal legados já não se ajustam.



