
Sua rede provavelmente já se parece com isso. A equipe se conecta com notebooks gerenciados. Os visitantes chegam com telefones e tablets que você nunca mais verá. Impressoras ficam em armários com firmwares antigos. TVs, scanners, terminais de pagamento, sensores e controladores de porta - todos querem um endereço IP e um caminho para algo útil.
As equipes de gerenciamento de rede não passam por dificuldades por falta de sinal WiFi. Elas passam por dificuldades porque não conseguem responder a três perguntas simples com rapidez suficiente: Quem é este? O que é este dispositivo? O que ele deveria ter permissão para acessar agora?
É aí que um sistema moderno de controle de acesso à rede mostra seu valor. Não como um portão travado na borda, mas como a camada de controle que transforma o acesso à rede em uma decisão baseada em identidade. Quando bem executado, ele melhora a segurança e facilita o acesso para funcionários, visitantes, prestadores de serviços e dispositivos que não lidam bem com fluxos de login tradicionais.
O Que É um Sistema de Controle de Acesso à Rede
Um sistema de controle de acesso à rede é o mecanismo de políticas que decide se um usuário ou dispositivo deve entrar na sua rede, que tipo de acesso deve receber e se esse acesso deve mudar enquanto a sessão estiver ativa.
Essa definição é precisa, mas é muito estreita para o funcionamento do NAC na prática empresarial.
Na prática, o NAC se torna a camada de identidade e experiência para o acesso. Ele identifica dispositivos, associa-os a usuários ou funções quando possível, verifica se cumprem as políticas e, em seguida, os direciona para o nível correto de conectividade. Isso pode significar acesso corporativo total para um notebook gerenciado, acesso apenas à internet para o celular de um visitante, uma VLAN estritamente restrita para uma impressora ou quarentena para algo que não cumpra a política.
Por que o NAC é importante agora
O acesso à rede tradicional presumia que, uma vez que o dispositivo estivesse dentro, provavelmente estava tudo bem. Esse modelo não sobrevive ao trabalho híbrido, BYOD, acesso de convidados, filiais e locais repletos de IoT.
O NAC moderno é construído em torno de uma premissa diferente. A confiança deve ser conquistada na entrada e reavaliada à medida que as condições mudam. Isso se alinha com o pensamento mais amplo de Zero Trust e ajuda a explicar por que a adoção está aumentando. As projeções de mercado citadas pelo relatório de mercado de NAC da Market Data Forecast indicam que o mercado de NAC está projetado para crescer de USD 1,18 bilhão em 2024 para USD 10,14 bilhões até 2033, com uma CAGR de 26,97%.
Esse crescimento não acontece porque as equipes querem outro painel. Acontece porque as redes agora carregam muitos usuários e tipos de dispositivos para gerenciar o acesso manualmente.
O que uma boa plataforma NAC realmente faz
Uma implantação de NAC capaz geralmente lida bem com quatro tarefas:
- Descoberta e identificação. Detecta os dispositivos conforme eles se conectam e os classifica com a maior precisão possível.
- Autenticação e autorização. Verifica a identidade, a função e a postura do dispositivo antes de conceder o acesso.
- Segmentação e controle. Aloca os dispositivos na zona de rede correta e limita a movimentação leste - oeste.
- Aplicação contínua. Altera o acesso se a postura mudar, se as credenciais forem revogadas ou se o risco aumentar.
Regra prática: Se a sua política de acesso não consegue distinguir entre funcionários, convidados, prestadores de serviços, impressoras e IoT, você não tem controle de acesso. Você tem conectividade compartilhada combinada com pensamento positivo.
A imagem antiga do NAC como um projeto doloroso de controle de admissão está desatualizada. A melhor maneira de pensar sobre isso é esta. Um sistema moderno de controle de acesso à rede permite que a TI substitua senhas compartilhadas, SSIDs genéricos e exceções manuais por um acesso baseado em identidade que os usuários mal percebem.
Entendendo os Componentes Principais de um Sistema NAC
Cada plataforma NAC parece diferente no catálogo de produtos, mas as partes funcionais geralmente são as mesmas. Considere a analogia de um edifício de escritórios seguro. Você precisa de uma recepção de segurança central, câmeras e leitores que observam o que está acontecendo e portas que podem trancar ou abrir.
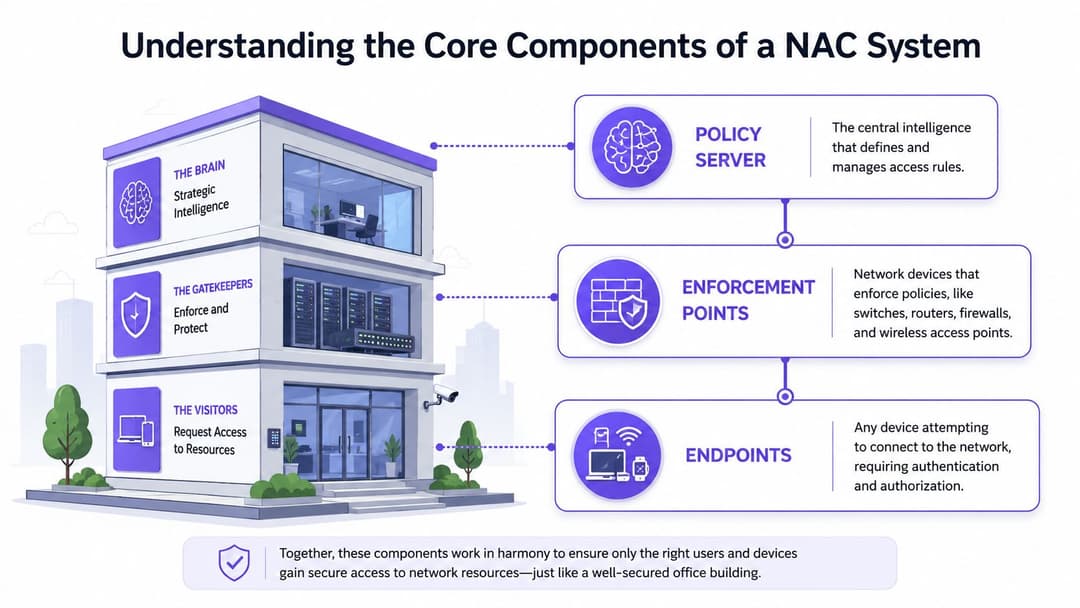
O servidor de políticas
O servidor de políticas é o cérebro. Ele detém as regras que respondem a perguntas como estas:
- Este usuário está no diretório de funcionários?
- Este dispositivo é gerenciado ou não gerenciado?
- Ele está se conectando por rede cabeada, WiFi ou acesso remoto?
- Ele deve receber acesso total, acesso restrito, internet de convidados ou quarentena?
É aqui também que as integrações importam. Na maioria dos ambientes corporativos, a camada de política trabalha em estreita colaboração com os serviços de diretório e autenticação. Se você precisar de uma recapitulação sobre como funciona a parte de autenticação de backend, esta visão geral de um servidor RADIUS e seu papel no controle de acesso é um contexto útil.
Os pontos de aplicação
Os pontos de aplicação são os locais onde o acesso é aplicado. Em redes reais, isso geralmente significa switches, pontos de acesso sem fio, controladores, firewalls ou gateways de segmentação.
Esses dispositivos não inventam políticas. Eles recebem uma decisão e a aplicam. Isso pode envolver a atribuição de uma VLAN, a aplicação de uma regra de firewall, a limitação de acessibilidade ou a movimentação de um dispositivo para um segmento restrito.
O que importa em termos de arquitetura é que o NAC não é apenas consultivo. Ele precisa de um ponto de controle que possa alterar o que um dispositivo pode fazer.
Os endpoints e sensores
A terceira parte é o próprio endpoint, além da telemetria que permite ao NAC compreendê-lo. Os endpoints incluem laptops gerenciados, telefones pessoais, leitores de mão, impressoras, câmeras, dispositivos médicos e todos os sistemas legados complexos em que ninguém quer mexer.
Sensores e lógica de perfil fornecem à plataforma NAC seus olhos e ouvidos. Eles ajudam a responder se o dispositivo é conhecido, se parece estar em conformidade e se o seu comportamento se adapta ao papel que lhe foi atribuído.
Uma implantação de NAC falha rapidamente quando autentica usuários mas ignora o contexto do dispositivo. Identidade sem reconhecimento do dispositivo é apenas metade de um controle.
Por que esses componentes apoiam o Zero Trust
Um sistema NAC moderno se adapta ao Zero Trust porque o acesso não é fixo após uma única verificação bem-sucedida. Como aponta a visão geral sobre NAC da Illumio, as políticas são aplicadas antes da admissão, a autorização pode ser baseada em função, postura do dispositivo, localização e hora do dia, e o acesso pode ser revogado em tempo real se a conformidade mudar.
Esse loop contínuo importa mais do que o login inicial. É a diferença entre "você entrou uma vez" e "você ainda cumpre as regras agora".
Como os Sistemas NAC Aplicam Políticas de Acesso
A maioria dos projetos de NAC se torna muito mais fácil quando as equipes param de perguntar "Qual plataforma devemos comprar?" e começam a perguntar "Qual modelo de aplicação se adapta a cada classe de dispositivo?"
Não existe um método único para tudo. Laptops corporativos, telefones de convidados, impressoras, scanners e dispositivos IoT não se comportam da mesma maneira. Um bom design de NAC aceita isso e usa o mecanismo correto para cada categoria, em vez de forçar um fluxo de trabalho universal.
Quatro modelos de aplicação comuns
O 802.1X é a escolha padrão para dispositivos corporativos gerenciados. É a opção mais robusta quando você controla o endpoint e pode enviar perfis, certificados ou credenciais corporativas. Ele oferece uma identidade confiável no momento da conexão e suporta a atribuição dinâmica de políticas.
MAC Authentication Bypass (MAB) é o fallback para dispositivos que não suportam 802.1X. Pense em impressoras, scanners antigos, sistemas de crachás, alguns IoT e equipamentos especializados. É útil, mas é mais fraco porque um endereço MAC não é o mesmo que uma identidade forte.
A avaliação de postura sem agente (agentless) ajuda quando você precisa verificar as características do dispositivo sem instalar um cliente persistente. Isso costuma ser útil para cenários de BYOD e prestadores de serviços onde o gerenciamento completo do dispositivo não é realista.
As Identity Pre-Shared Keys (iPSK) são uma das melhorias mais práticas no acesso WiFi moderno. Em vez de uma única senha compartilhada para todo um SSID, cada usuário, locatário ou dispositivo pode receber uma chave exclusiva vinculada a uma política. Isso facilita a integração e torna a revogação mais limpa, especialmente para ambientes mistos.
Para um contexto de segurança mais amplo, este guia sobre acesso à rede Zero Trust e decisões de acesso é um companheiro útil quando você está mapeando a aplicação de NAC para a política de identidade.
Comparação de Modelos de Aplicação de NAC
| Modelo | Ideal Para | Nível de Segurança | Principal Benefício |
|---|---|---|---|
| 802.1X | Laptops gerenciados, celulares corporativos, dispositivos de funcionários | Alto | Forte admissão baseada em identidade e controle dinâmico de políticas |
| MAB | Impressoras, dispositivos legados, IoT básico | Mais baixo | Permite que dispositivos não compatíveis com 802.1X se conectem sob exceções controladas |
| Postura sem agente | BYOD, prestadores de serviços, usuários temporários | Médio | Verifica as condições do dispositivo sem a necessidade de implantações complexas de endpoint |
| iPSK | Dispositivos WiFi legados, multi-inquilino, varejo, hotelaria, IoT | Médio a alto, dependendo do design | Credenciais exclusivas sem a dispersão de senhas compartilhadas |
O que funciona e o que não funciona
As equipes frequentemente superestimam o quão longe podem chegar apenas com o 802.1X. Se a sua propriedade inclui hotéis, lojas, clínicas ou edifícios de uso misto, ele não cobrirá tudo. Sempre haverá tipos de dispositivos que precisarão de um caminho diferente.
Um design prático geralmente se parece com isto:
- Use 802.1X primeiro para endpoints gerenciados onde você é o proprietário do sistema operacional e da configuração.
- Reserve o MAB para verdadeiras exceções em vez de permitir que ele se torne o padrão.
- Use verificações sem agente seletivamente onde a conveniência do usuário for mais importante do que o controle profundo do endpoint.
- Adote o iPSK para populações complexas de WiFi que precisam de uma integração simples, mas não devem compartilhar uma única chave estática.
O erro de design comum
O erro não é usar múltiplos modelos. O erro é usá-los sem disciplina de políticas.
Se cada dispositivo desconhecido puder recorrer ao MAB, você criará uma via de desvio. Se cada convidado receber a mesma chave pré-compartilhada, você recriará o problema da senha compartilhada. Se as verificações de postura forem muito rigorosas, as filas de suporte se encherão de dispositivos legítimos que não conseguem se conectar.
O objetivo não é a pureza ideológica. É a flexibilidade controlada. Um sistema de controle de acesso à rede bem executado escolhe o método mais forte que cada dispositivo pode suportar de forma realista, e então envolve os métodos mais fracos em uma segmentação mais rígida e menor tempo de confiança.
Arquitetando e Integrando Sua Solução de NAC
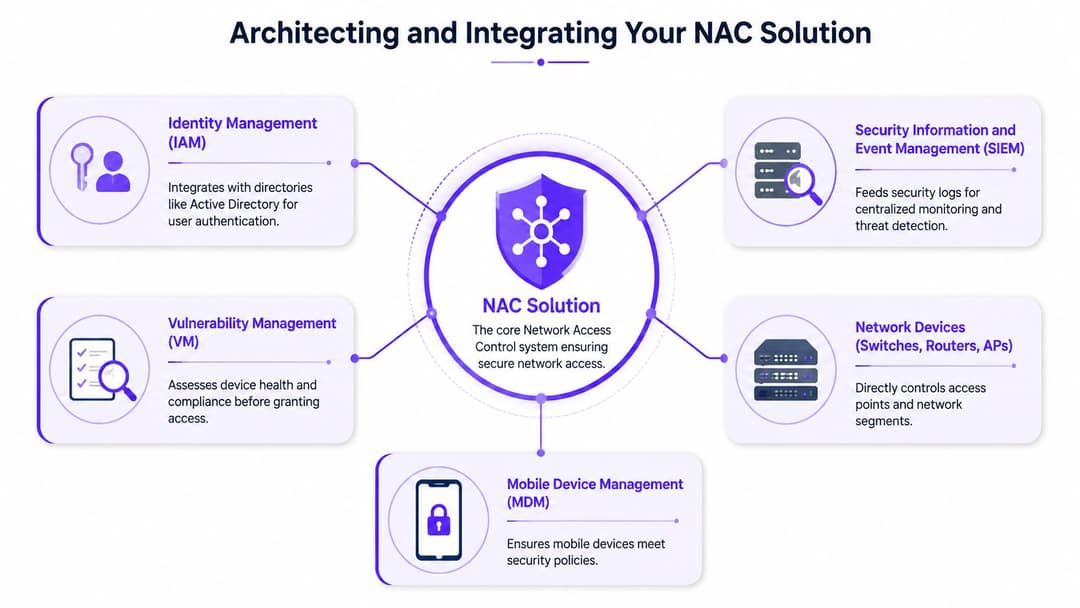
Uma plataforma NAC por si só pode autenticar e segmentar. Uma plataforma NAC integrada ao restante do seu stack pode automatizar decisões com um contexto muito melhor.
Essa é a mudança de arquitetura que muitas equipes não percebem. O NAC não deve ficar ao lado de identidade, MDM, SIEM e política de rede como uma ilha de produto separada. Ele deve consumir sinais deles e enviar os resultados de volta para a rede.
As integrações que mais importam
Plataformas de diretório e identidade vêm em primeiro lugar. Se o Microsoft Entra ID, Okta ou seu diretório existente já define o status e a função do usuário, o NAC deve usar isso como fonte de verdade em vez de forçar um modelo de identidade duplicado.
O MDM e o gerenciamento de endpoints vêm a seguir. Eles informam ao NAC se um dispositivo está registrado, em conformidade, criptografado ou fora da política. As ferramentas de SIEM e monitoramento completam o ciclo coletando decisões de acesso, falhas, alterações de políticas e tentativas de conexão suspeitas.
Como o Procern's enterprise NAC overview observa, o NAC é comumente integrado a sistemas de diretório via APIs para que as decisões de acesso possam usar tanto atributos codificados quanto contexto dinâmico. Isso é especialmente importante se você precisar da mesma lógica de menor privilégio em acessos cabeados, WiFi e remotos.
Um padrão de integração viável
Para a maioria dos ambientes corporativos, o padrão ideal se parece com isto:
- O sistema de identidade fornece a verdade sobre o usuário. Status de contratação, associação a grupos e função.
- O MDM fornece a verdade sobre o dispositivo. Estado gerenciado, postura, marcadores de conformidade.
- O NAC combina os dois. Usuário, dispositivo, localização, tipo de rede e política.
- Switches e APs aplicam o resultado. VLANs, ACLs, segmentos restritos, zonas de convidados.
- O SIEM registra a história. Útil para operações, auditoria e resposta a incidentes.
Escolhendo o modelo de implantação
A arquitetura sob o seu sistema NAC afeta a resiliência, a solução de problemas e o atrito operacional.
Implantação inline
O NAC inline fica diretamente no caminho do tráfego. Ele oferece um controle forte porque pode inspecionar e aplicar políticas centralizadamente, mas introduz dependência e possíveis gargalos. Normalmente vejo o inline ser usado onde as equipes desejam um controle rigoroso e podem tolerar a complexidade do design.
Implantação out-of-band
O NAC out-of-band toma decisões sem se tornar o caminho para todo o tráfego. Ele depende de switches, controladores e APs para aplicar as políticas. Essa costuma ser a opção mais limpa em redes corporativas estabelecidas porque reduz o risco de desempenho e preserva a resiliência.
Modelos baseados em controladora ou gerenciados na nuvem
O NAC baseado em controladora e gerenciado em nuvem é frequentemente a opção mais prática para redes distribuídas. Eles simplificam a consistência de políticas entre sites e reduzem a sobrecarga de gerenciar a infraestrutura de controle local em todos os lugares.
A arquitetura mais forte geralmente é aquela que sua equipe de operações consegue dar suporte às 2 horas da manhã, não aquela com o diagrama de política mais impressionante.
O que otimizar
Ao escolher a arquitetura, priorize estes trade-offs:
- Simplicidade operacional em vez de elegância teórica
- Política consistente em todos os métodos de acesso em vez de exceções locais isoladas
- Caminhos rápidos de reversão (rollback) quando uma política bloqueia os dispositivos errados
- Interoperabilidade de fornecedores com seu parque de switches e rede sem fio
Se a sua rede abrange filiais, locais de hospitalidade, pontos de venda ou locais mistos com e sem fio, um modelo baseado em controlador ou gerenciado na nuvem geralmente reduz a dificuldade de manter a política alinhada.
Casos de Uso Práticos de NAC por Setor
A parte interessante do NAC não é a sigla. É o que acontece quando você o aplica a locais onde os usuários esperam que o acesso seja imediato e invisível.
Os ambientes mais difíceis geralmente não são escritórios corporativos estéreis. São hotéis, lojas, hospitais e edifícios compartilhados onde dispositivos gerenciados e não gerenciados convivem na mesma infraestrutura.
Hospitalidade
Uma rede de hotel precisa atender a tablets de funcionários, terminais de recepção, IPTV, sistemas de pagamento, telefones de convidados e dispositivos de prestadores de serviços sem dificultar o check-in.
Nesse ambiente, o NAC deixa de ser um mero complemento de segurança e passa a fazer parte da experiência do visitante. Os funcionários precisam de um acesso suave baseado em funções. Os visitantes precisam de uma integração rápida e com o mínimo de atrito. Senhas compartilhadas e páginas de login desajeitadas geralmente geram mais chamados de suporte do que valor, e é por isso que muitas equipes agora as comparam com alternativas como Captive Portals e modelos mais recentes de acesso de visitantes baseados em identidade.
Varejo
As redes de varejo têm um ponto de pressão diferente. A loja precisa de conectividade pública, mas sistemas de ponto de venda, sistemas de back-office, leitores portáteis, sinalização digital e dispositivos de suporte de terceiros não podem todos residir na mesma zona de confiança.
O NAC ajuda classificando cada caminho de conexão e direcionando-o para a política correta. O resultado de negócios é simples. Os clientes obtêm acesso fácil, a equipe pode trabalhar e os dispositivos confidenciais permanecem isolados do tráfego público aberto.
Saúde
Hospitais e clínicas raramente têm o luxo de uma estrutura de endpoints limpa. Dispositivos clínicos, estações de trabalho compartilhadas, equipamentos especializados, impressoras e dispositivos temporários de prestadores de serviços aparecem na mesma rede em momentos diferentes.
É aí que o tratamento de exceções se torna o principal desafio de design. O problema não é se o NAC pode autenticar um notebook. É se a plataforma pode colocar com segurança um dispositivo frágil ou legado no limite correto sem fazer com que a equipe de suporte precise esperar por aprovações manuais.
Edifícios residenciais e de escritórios multi-tenant
Edifícios compartilhados precisam de algo que pareça simples para o ocupante e controlado para o operador. Os inquilinos querem uma experiência semelhante à de casa. Os operadores precisam de separação entre apartamentos, suítes ou empresas, além de uma maneira de gerenciar instaladores, visitantes, dispositivos de instalações e sistemas comunitários.
Um design de NAC moderno pode oferecer a cada locatário uma experiência de acesso com sensação de privacidade, enquanto ainda aplica o isolamento empresarial em segundo plano. Esse é um dos exemplos mais claros de NAC atuando como uma plataforma de experiência, e não apenas como um ponto de verificação de segurança.
Os operadores do Reino Unido frequentemente descobrem que o verdadeiro trabalho não é definir políticas. É gerenciar BYOD não monitorados, limites de convidados e o fluxo constante de dispositivos incomuns sem transformar as equipes de suporte em funcionários de aprovação.
Isso é importante porque, como observado pelas orientações da StateTech sobre práticas operacionais de NAC, o NAC é especialmente útil para limites de convidados, definição de linha de base de dispositivos, implementação em fases e monitoramento de alertas. A mesma fonte destaca a realidade prática do BYOD não gerenciado, o que se alinha com a preocupação mais ampla de que o comprometimento de dispositivos continua sendo um tipo de incidente importante para as organizações do Reino Unido.
Como Implementar e Escolher um Sistema NAC
Uma implementação geralmente dá errado de uma maneira muito comum. Um usuário chega a um hotel, loja, clínica ou escritório, conecta-se ao WiFi e é bloqueado. Um terminal de pagamento entra na VLAN errada. Um prestador de serviços precisa de acesso imediato, mas o processo ainda depende de uma senha compartilhada e de uma fila de chamados. Nesse ponto, o NAC deixa de ser um projeto de política e se torna um problema de operações.
Uma boa implementação começa com essa realidade. O objetivo não é escrever o conjunto de regras mais detalhado. O objetivo é dar à equipe, aos convidados e aos dispositivos o acesso correto com o menor atrito possível, mantendo contidos os endpoints arriscados ou desconhecidos. Nas organizações do Reino Unido, isso também se conecta à governança. Como explica a explicação da WWT sobre NAC e conformidade, a lei Data Protection Act 2018 incorporou a estrutura do GDPR na legislação nacional, e o NAC apoia esse modelo ao impor o acesso baseado em identidade e isolar dispositivos não conformes em vez de confiar em um login único.
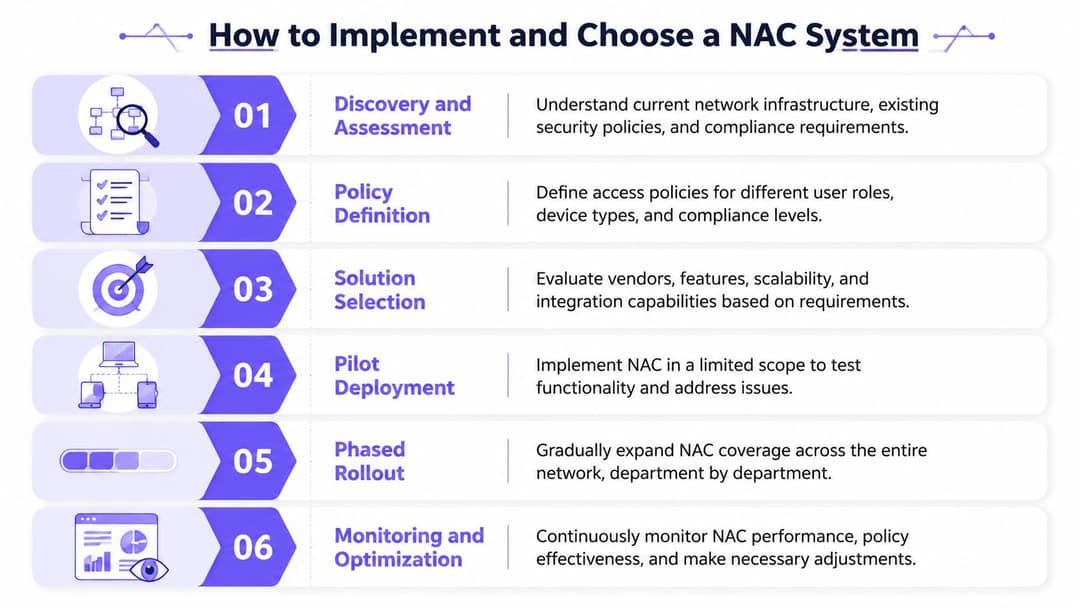
Checklist de implementação estável para ambientes de produção
Comece com mapeamento de serviços, não com escrita de políticas
Antes de escolher uma plataforma ou elaborar regras de acesso, mapeie quem precisa de acesso, com o que eles se conectam e o que acontece se esse acesso falhar.
Isso significa ir além de listar notebooks e celulares. Significa identificar os sistemas dos quais o negócio depende. O varejo possui dispositivos de PDV, scanners, quiosques, sinalização digital e equipamentos de suporte de terceiros. A hotelaria tem acesso para visitantes, dispositivos de funcionários, sistemas de portas, TVs, tablets e serviços de backoffice. O setor de saúde e a educação têm sua própria combinação de terminais compartilhados, dispositivos não gerenciados e equipamentos especializados.
Esta etapa expõe uma verdade básica. O NAC agora é tanto sobre identidade e experiência do usuário quanto sobre admissão de dispositivos.
Classifique por identidade, propriedade e risco
Projetos robustos de NAC separam usuários e dispositivos pela forma como devem ser tratados, não apenas pelo tipo de hardware.
- Dispositivos gerenciados de funcionários devem usar autenticação forte e herdar o acesso a partir da identidade do usuário, postura do dispositivo e função.
- Convidados e dispositivos pessoais devem ter um onboarding rápido e acesso estritamente delimitado, geralmente apenas à internet ou a aplicativos específicos.
- Dispositivos comerciais compartilhados, como quiosques, impressoras e terminais de pagamento, devem ter acesso previsível e restrito apenas aos serviços necessários.
- Endpoints legados e de IoT precisam de caminhos de exceção controlados, com segmentação e monitoramento claros.
- Dispositivos desconhecidos devem ter o acesso restrito por padrão até que sejam identificados.
Sistemas NAC mais antigos frequentemente se tornavam desajeitados porque tratavam qualquer coisa fora do modelo de laptop corporativo como uma exceção. Plataformas modernas baseadas em identidade tratam essas populações como casos operacionais padrão.
Pilote onde a experiência do usuário importa
Um piloto deve testar mais do que a aplicação de políticas. Deve testar a velocidade de integração, o volume de suporte, o tratamento de exceções e a facilidade com que as equipes locais conseguem conviver com o sistema.
Implementar WiFi para visitantes em um grupo hoteleiro, acesso para funcionários em uma rede de lojas de varejo ou em um único andar de escritório costuma fazer mais sentido do que começar pelo núcleo da rede. Esses ambientes expõem os casos de uso complexos rapidamente. Eles também tornam o impacto nos negócios visível. Se os visitantes se conectam sem uma senha compartilhada, os funcionários param de ligar para o suporte para redefinir credenciais e os dispositivos IoT entram no segmento correto de forma automática, a plataforma comprova seu valor além da segurança.
Execute em modo de observação antes da aplicação total
Este passo salva projetos.
Use criação de perfil, logs de autenticação e simulação de políticas para ver o que o sistema faria antes de começar a bloquear o tráfego. As equipes geralmente descobrem suposições desatualizadas aqui. Dispositivos aparecem em locais que ninguém documentou. Impressoras se comunicam com serviços de que não deveriam precisar. Prestadores de serviços usam fluxos de trabalho que ignoram a provisionamento normal. Corrigir isso no modo de monitoramento é muito mais barato do que corrigir durante uma interrupção ativa.
O que procurar em uma plataforma moderna
Muitas equipes ainda compram NAC como se estivessem resolvendo um problema de controle de portas de campus de uma década atrás. Isso geralmente leva a uma infraestrutura pesada, fluxos de trabalho de convidados desajeitados e exceções demais para BYOD e IoT.
Um modelo de compra melhor começa com identidade e experiência.
- Integração de identidade limpa e madura. Microsoft Entra ID, Okta ou seu diretório existente devem orientar a política, não ficar de fora dela.
- Acesso sem senha ou baseado em certificado para usuários e dispositivos gerenciados. Credenciais compartilhadas criam demandas de suporte e aumentam os riscos.
- Acesso de convidados que pareça fácil para o usuário, mas ainda dê controle à empresa. Isso é fundamental em hotelaria, varejo, saúde e espaços compartilhados.
- Tratamento de primeira classe para IoT, legados e dispositivos de terceiros. Se estes forem negligenciados, as operações serão prejudicadas.
- Administração gerenciada na nuvem para propriedades distribuídas. Organizações com muitas filiais raramente querem mais sistemas locais para manter.
- Lógica de política clara. Se sua equipe não conseguir explicar por que um dispositivo entrou em uma função ou segmento, a solução de problemas se torna lenta e complexa.
Para organizações que estão comparando opções, ajuda ler listas de fornecedores externos. As percepções de segurança de rede na China da Throughwire são úteis porque colocam o controle de acesso dentro de operações de segurança de rede mais amplas, que é como ele se comporta em produção.
Por que o NAC baseado em identidade é a melhor evolução
As plataformas mais fortes agora substituem velhos hábitos em vez de apenas automatizá-los.
As pilhas de NAC mais antigas frequentemente dependiam de senhas, lógica de VLAN estática e caminhos de aprovação manuais. Esse modelo falha em ambientes com convidados, funcionários em trânsito, prestadores de serviços e tipos de dispositivos mistos. Também cria uma experiência ruim. Funcionários esquecem credenciais. Convidados precisam de assistência. Chaves compartilhadas se espalham muito além do público pretendido. As equipes de suporte se tornam guardiãs do acesso rotineiro.
O NAC baseado em identidade melhora esse cenário. Os funcionários podem se autenticar com os sistemas de identidade existentes. Os visitantes podem se conectar por meio de jornadas de acesso controladas e personalizadas com a marca. Os dispositivos IoT e legados podem usar métodos como iPSK ou outros modelos de integração restritos sem herdar uma ampla confiança de rede. Em setores como hotelaria e varejo, isso muda o caso de negócios. O NAC deixa de ser apenas um ponto de controle. Ele se torna parte da experiência do cliente e do funcionário.
O Purple se adapta a esse modelo mais recente. Ele se concentra em acesso sem senha, integração de identidade e suporte para convidados, funcionários e ambientes de dispositivos mistos, incluindo fluxos de trabalho iPSK para endpoints legados.
Escolha o sistema que reduz exceções manuais, encurta o tempo de integração e oferece resultados de políticas claros em dispositivos gerenciados, acesso de convidados e IoT. Essa geralmente é a plataforma que se sustentará assim que a implantação sair do laboratório e encontrar o negócio.
Perguntas Comuns Sobre Controle de Acesso à Rede
O NAC substitui um firewall
Não. Eles resolvem problemas diferentes.
O NAC decide quem ou o que entra na rede e qual nível de acesso inicial recebe. Os firewalls controlam os fluxos de tráfego entre redes, segmentos e serviços depois disso. Em um bom design, o NAC e os firewalls se complementam. O NAC lida com a admissão e a atribuição baseada em funções. Os firewalls e as políticas de segmentação contêm o tráfego entre as zonas.
Como você lida com dispositivos legados ou IoT que não podem usar autenticação moderna
Não force todos os dispositivos a usarem o mesmo método. É aí que muitas implantações se tornam frágeis.
Use métodos mais fortes para endpoints gerenciados e, em seguida, crie caminhos de exceção controlados para dispositivos que não podem dar suporte a eles. MAB é comum para equipamentos legados. iPSK é frequentemente uma opção mais limpa no WiFi quando você precisa de credenciais exclusivas sem uma senha compartilhada. A parte importante não é o fallback em si. É a segmentação e a política restrita em torno desse fallback.
O NAC é apenas para grandes empresas
Não. O caso de uso começa muito antes de uma "grande empresa".
Um único restaurante, clínica, hotel ou filial de varejo ainda precisa separar funcionários, convidados, dispositivos de pagamento, impressoras e endpoints não gerenciados. O que muda com a escala é principalmente a arquitetura e a administração. O NAC gerenciado na nuvem torna isso muito mais realista para equipes menores porque elas não precisam da mesma infraestrutura local ou da carga de provisionamento manual que as plataformas mais antigas frequentemente exigiam.
O NAC criará mais chamados de suporte
Pode criar, se a implantação for feita sem cuidado.
A maioria dos picos de chamados vem de três problemas: descoberta de dispositivos deficiente, políticas rígidas demais logo no início e um design de exceção fraco para dispositivos não padronizados. As equipes evitam isso realizando pilotos em fases, validando as classes de dispositivos adequadamente e oferecendo caminhos fáceis de integração para visitantes e funcionários.
Qual é o sinal mais claro de que um projeto de NAC está funcionando
Você pode responder a perguntas de acesso de forma rápida e consistente.
Sua equipe pode identificar quem se conectou, o que se conectou, qual política foi aplicada e o que mudou se o acesso foi reduzido ou revogado. Quando isso é visível e executável, o NAC deixa de ser apenas um produto de segurança e se torna uma camada de controle operacional.
Se você está repensando a forma como convidados, funcionários, prestadores de serviços e dispositivos IoT se conectam, a Purple merece uma atenção. Ela se concentra no acesso à rede baseado em identidade, integração sem senha e suporte prático para hospitalidade, varejo, saúde e ambientes multi-inquilino onde senhas compartilhadas e fluxos legados de Captive Portal não servem mais.



