
MAC address filtering vulnerability & architecture advisor
Audit your wireless network access controls against modern spoofing attacks and mobile MAC randomisation. Select your current configuration to model your exposure rating, administrative overhead, and zero-trust migration path.
Defines compliance standards and device diversity.
Primary mechanism controlling client association.
Determines private MAC randomisation behaviour.
Assessment results
Replace static MAC tables. Modern mobile operating systems (iOS 14+ and Android 10+ by default, Windows when enabled) present private MAC addresses, causing persistent authentication drops, and any allowed MAC can be spoofed in seconds. For corporate devices, transition to 802.1X EAP-TLS with Cloud RADIUS. For headless IoT hardware, deploy Identity PSK (iPSK) with dynamic VLAN steering.
In a corporate enterprise office, your team spends approximately 19 hours monthly adding MAC addresses and resolving false lockouts caused by randomised private addresses. ISO 27001 access control evidence covers who connected and on what credential.
Request an enterprise WiFi security architecture assessment
Consult with a Purple wireless security specialist to replace obsolete MAC filters with 802.1X Cloud RADIUS, Passpoint guest access, and dynamic iPSK segmentation.
Complete the details below to receive a personalised wireless security blueprint and zero-trust migration plan tailored to your network topology.
what is mac address filtering সম্পর্কিত বেশিরভাগ পরামর্শে এখনও এটিকে একটি বুদ্ধিমান WiFi সিকিউরিটি সেটিং হিসেবে বিবেচনা করা হয়। এটি এখন অপ্রচলিত।
MAC ফিল্টারিং কোনো আধুনিক নিরাপত্তা নিয়ন্ত্রণ নয়। এটি একটি ডিভাইস তালিকা। আপনার রাউটার বা অ্যাক্সেস পয়েন্ট একটি হার্ডওয়্যার আইডেন্টিফায়ার পরীক্ষা করে, তারপর সিদ্ধান্ত নেয় যে সেই ডিভাইসটি নেটওয়ার্কে প্রবেশ করতে পারবে কিনা। এটি তখন অর্থপূর্ণ ছিল যখন ওয়্যারলেস নেটওয়ার্কগুলো ছোট ছিল, ডিভাইসের সংখ্যা কম ছিল এবং বেশিরভাগ অ্যাডমিন একই সাথে কর্মী, অতিথি, ঠিকাদার, ভাড়াটে এবং অনিয়ন্ত্রিত এন্ডপয়েন্ট পরিচালনা করার পরিবর্তে কেবল কাছাকাছি থাকা সাধারণ ব্যবহারকারীদের সংযোগ থেকে দূরে রাখার চেষ্টা করছিলেন।
বর্তমান ব্যবসায়িক নেটওয়ার্কগুলিতে, সেই মডেলটি দ্রুত ভেঙে পড়ে। এটি যে আইডেন্টিফায়ারের ওপর নির্ভর করে তা গোপন নয়, এটিকে অনুকরণ করা যায় এবং প্রায়শই আধুনিক ডিভাইসগুলিতে এটি স্থির থাকে না। অ্যাডমিনদের কাজও ভুল দিকে বৃদ্ধি পেতে থাকে। প্রতিটি নতুন ফোন, প্রতিস্থাপিত ল্যাপটপ, পরিবর্তিত অ্যাডাপ্টার বা গেস্ট ডিভাইস একটি "সহজ নিয়ন্ত্রণ"-কে ম্যানুয়াল তালিকা রক্ষণাবেক্ষণের কাজে পরিণত করে।
এই কারণেই বেশিরভাগ আধুনিক ওয়্যারলেস ডিজাইন এখন অ্যাক্সেসকে identity, certificates, SSO, বা role-based policy-এর সাথে যুক্ত করে, কোনো পরিবর্তনশীল হার্ডওয়্যার অ্যাড্রেসের সাথে নয়। MAC filtering এখনও প্রোডাক্টগুলিতে বিদ্যমান কারণ কিছু বিশেষ ক্ষেত্রে এখনও এটির প্রয়োজন হয়। কিন্তু এন্টারপ্রাইজ, হসপিটালিটি, রিটেইল বা হেলথকেয়ার WiFi-এর জন্য এটিকে প্রাথমিক নিয়ন্ত্রণ হিসেবে বিবেচনা করা একটি পুরানো অভ্যাস, কোনো সঠিক ডিজাইনের সিদ্ধান্ত নয়।
২০২৬ সালে কি এখনও MAC অ্যাড্রেস ফিল্টারিং প্রাসঙ্গিক?
কেউ যদি আপনাকে বলে যে MAC filtering হলো WiFi সুরক্ষিত করার একটি শক্তিশালী উপায়, তবে অবিলম্বে তাকে চ্যালেঞ্জ করুন।
যুক্তরাজ্যের ওয়্যারলেস অনুশীলনে, MAC address filtering-কে একটি শক্তিশালী সিকিউরিটি কন্ট্রোল হিসেবে বিবেচনা না করে ডিভাইসের জন্য অ্যাক্সেস-কন্ট্রোল লিস্ট হিসেবে বিবেচনা করা সবচেয়ে ভালো। একটি রাউটার বা অ্যাক্সেস পয়েন্ট যখন একটি ডিভাইস WiFi নেটওয়ার্কে যোগ দেওয়ার চেষ্টা করে তখন তার MAC address চেক করে, তারপর একটি অ্যালোউ-লিস্ট বা ব্লক-লিস্টের ভিত্তিতে সংযোগটি অনুমোদন বা ব্লক করে। সমস্যাটি খুবই সাধারণ। MAC address গোপন কিছু নয়, এটি WiFi অ্যাসোসিয়েশনের সময় প্লেইনটেক্সটে পাঠানো হয় এবং এটি স্পুফ করা সম্ভব, তাই এই কন্ট্রোলটি এনক্রিপশন বা প্রকৃত আইডেন্টিটি নিশ্চিত করার পরিবর্তে প্রাথমিক ডিভাইস অ্যাডমিশনে সহায়তা করে, যেমনটি এই MAC filtering পর্যালোচনায় ব্যাখ্যা করা হয়েছে।
এই একটি মাত্র পয়েন্ট এই ফিচারটি সম্পর্কে আপনার ভাবনার ধরন বদলে দেয়। এটি একটি বিশ্বস্ত ব্যাজ সিস্টেমের চেয়ে দরজার কাছে থাকা ক্লিপবোর্ডের অনেক বেশি কাছাকাছি। আইডেন্টিফায়ারটি যদি পর্যবেক্ষণ এবং কপি করা যায়, তবে নেটওয়ার্ক ব্যবহারকারী কে তা যাচাই করছে না। এটি কেবল পরীক্ষা করে দেখছে যে উপস্থাপিত লেবেলটি তালিকার একটির সাথে মিলছে কিনা।
যেখানে এটি এখনও উপযুক্ত
এখনও কিছু সীমিত ক্ষেত্র রয়েছে যেখানে MAC ফিল্টারিং কার্যকর হতে পারে:
- ছোটোখাটো স্ট্যাটিক সেটআপের ক্ষেত্রে যেখানে ডিভাইসের সংখ্যা খুব একটা পরিবর্তন হয় না
- লিগ্যাসি এন্ডপয়েন্ট যেগুলি শক্তিশালী প্রমাণীকরণ করতে পারে না, সেগুলির জন্য বেসিক অ্যাডমিশন কন্ট্রোল
- একটি লোকাল নেটওয়ার্ক থেকে দুর্ঘটনাবশত বা সাময়িক সংযোগগুলি দূরে রাখার জন্য প্রশাসনিক সুবিধা
এগুলি অত্যন্ত সীমিত ব্যবহারের ক্ষেত্র, কোনো ব্যাপক নিরাপত্তা কৌশল নয়।
MAC ফিল্টারিং সাধারণ অ্যাক্সেস কমাতে পারে। এটি আধুনিক প্রমাণীকরণের বিকল্প হতে পারে না।
যেখানে এটি অনুপযুক্ত
গেস্ট WiFi, স্টাফ নেটওয়ার্ক, শেয়ার্ড ওয়ার্কস্পেস, ভেন্যু এবং মাল্টি-টেন্যান্ট সাইটের জন্য, MAC ফিল্টারিং প্রধান টুল হিসেবে ভুল। এটি ব্যবহারকারীর পরিচয় প্রমাণ করে না, এনক্রিপ্ট করা প্রমাণীকরণকে প্রতিস্থাপন করে না এবং প্রতিবার ডিভাইস পরিবর্তন করার সময় ঝামেলার সৃষ্টি করে।
২০২৬ সালের মান অনুযায়ী, প্রশ্নটি এটা নয় যে MAC ফিল্টারিং বিদ্যমান আছে কিনা। এটি আছে। মূল প্রশ্নটি হলো এটি আপনার অ্যাক্সেস ডিজাইনের কেন্দ্রে থাকা উচিত কিনা। বেশিরভাগ ব্যবসায়িক নেটওয়ার্কের জন্য, উত্তরটি হলো না।
MAC অ্যাড্রেস ফিল্টারিং আসলে কীভাবে কাজ করে
MAC ফিল্টারিং ব্যাখ্যা করার সবচেয়ে সহজ উপায় হলো কাগজের গেস্ট লিস্ট ব্যবহার করে নাইটক্লাবের দরজার প্রহরীর কথা চিন্তা করা।
একটি ডিভাইস WiFi-এ যুক্ত হওয়ার চেষ্টা করে। অ্যাক্সেস পয়েন্ট এর MAC অ্যাড্রেসটি দেখে এবং এটি একটি সংরক্ষিত তালিকার সাথে চেক করে। অ্যাড্রেসটি অনুমোদিত হলে, ডিভাইসটি প্রবেশাধিকার পায়। যদি এটি অস্বীকার তালিকায় থাকে, বা অনুমোদিত তালিকায় না থাকে, তবে ডিভাইসটি প্রত্যাখ্যান করা হয়।
MAC অ্যাড্রেস আসলে কী
একটি MAC address হলো একটি নেটওয়ার্ক ইন্টারফেসের সাথে যুক্ত হার্ডওয়্যার আইডেন্টিফায়ার। WiFi অ্যাক্সেস কন্ট্রোলের ক্ষেত্রে, এটি একটি ডিভাইস লেবেলের মতো কাজ করে, কোনো গোপন ক্রেডেনশিয়াল হিসেবে নয়।
এই পার্থক্যটি গুরুত্বপূর্ণ। অ্যাক্সেস পয়েন্টটি ডিভাইসের কাছে কোনো গভীর বিশ্বাসের প্রমাণ চাইছে না। এটি কেবল একটি দৃশ্যমান আইডেন্টিফায়ারকে একটি স্থানীয় নিয়মের সাথে তুলনা করছে।
দুটি সাধারণ মোড
বেশিরভাগ রাউটার এবং অ্যাক্সেস পয়েন্ট MAC ফিল্টারিংয়ের দুটি প্রধান ধরণ সমর্থন করে:
Allowlist মোড
শুধুমাত্র তালিকাভুক্ত MAC অ্যাড্রেসগুলোকে সংযোগ করার অনুমতি দেওয়া হয়। অ্যাডমিনরা যখন ইচ্ছাকৃতভাবে MAC ফিল্টারিং ব্যবহার করেন তখন এটি আরও কঠোর এবং সাধারণ বিকল্প।Blocklist মোড
পরিচিত MAC অ্যাড্রেসগুলোকে প্রত্যাখ্যান করা হয়, অন্য সবাইকে অনুমতি দেওয়া হয়। কিছু অ্যাড-হক পরিস্থিতিতে এটি পরিচালনা করা সহজ, তবে এটি একটি নিয়ন্ত্রণ হিসেবে দুর্বল কারণ ডিফল্টটি এখনও অজানা ডিভাইসগুলোর জন্য উন্মুক্ত থাকে।
সংযোগের সময় যা ঘটে
আসল প্রক্রিয়াটি অত্যন্ত সহজ:
- একটি ক্লায়েন্ট WiFi নেটওয়ার্কের সাথে অ্যাসোসিয়েশন শুরু করে।
- AP সেই প্রক্রিয়া চলাকালীন উপস্থাপিত ক্লায়েন্ট MAC অ্যাড্রেসটি পড়ে।
- AP তার লোকাল পলিসি পরীক্ষা করে অ্যাড্রেসটি অনুমোদিত নাকি অস্বীকৃত তা দেখার জন্য।
- AP সেই ম্যাচের ফলাফলের ভিত্তিতে অ্যাক্সেস মঞ্জুর বা ব্লক করে।
এটিই সম্পূর্ণ কার্যপদ্ধতি। এর পেছনে কোনো জটিল জাদু নেই।
এটি যা করে না
যেসব সুরক্ষা MAC ফিল্টারিং প্রদান করে না, অনেক সময় ভুলবশত তাকে সেই সুরক্ষার কৃতিত্ব দেওয়া হয়।
এটি ট্রাফিক এনক্রিপ্ট করে না। এটি ডিভাইসটি ব্যবহারকারী ব্যক্তিকে যাচাই করে না। এটি ডিভাইসের পজিশন, কমপ্লায়েন্স স্টেট বা ডিরেক্টরি মেম্বারশিপ নিশ্চিত করে না। এটি গেস্ট অনবোর্ডিং সমস্যার সমাধান করে না। এটি স্টাফ অ্যাক্সেসের সিদ্ধান্তের জন্য কোনো দরকারি আইডেন্টিটি ট্রেইল তৈরি করে না।
ব্যবহারিক নিয়ম: MAC filtering-কে ডিভাইস অ্যাডমিশন লজিক হিসেবে বিবেচনা করুন, অথেন্টিকেশন হিসেবে নয়।
এই কারণেই MAC ফিল্টারিংয়ের ইউকে-কেন্দ্রিক একই ব্যাখ্যায় প্রকৃত ওয়্যারলেস নিরাপত্তার জন্য WPA2 বা WPA3-এর মতো শক্তিশালী পদ্ধতিগুলি দীর্ঘকাল ধরে সুপারিশ করা হয়েছে। একবার আপনি এটিকে একটি ট্রাস্ট সিস্টেমের পরিবর্তে কাগজের গেস্ট লিস্ট হিসাবে বিবেচনা করলে, এর অন্যান্য সুবিধা-অসুবিধাগুলি বিচার করা অনেক সহজ হয়ে যায়।
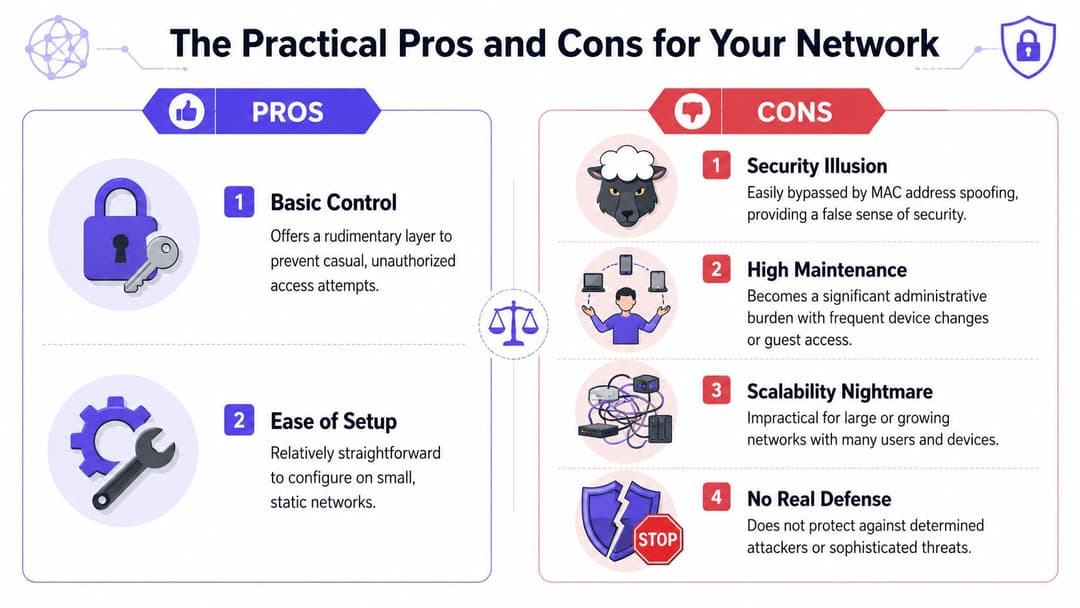
আপনার নেটওয়ার্কের জন্য ব্যবহারিক সুবিধা এবং অসুবিধাগুলি
ব্যবসায়িক পরিবেশে MAC filtering-এর বিরুদ্ধে সেরা যুক্তিটি সাধারণত তাত্ত্বিক নিরাপত্তা নয়। এটি হলো অপারেশনস বা কার্যক্রম পরিচালনা।
একটি ফিচার প্রযুক্তিগতভাবে সঠিক হতে পারে কিন্তু তবুও এটি ভুল সমাধান হতে পারে কারণ এর অ্যাডমিন খরচ কখনো শেষ হয় না। MAC filtering ঠিক এই ক্যাটাগরিতে পড়ে। প্রতিটি অনুমোদিত ডিভাইসকে সনাক্ত করতে হবে, এন্ট্রি করতে হবে এবং একটি অনুমোদিত তালিকায় বা ব্লক তালিকায় বজায় রাখতে হবে। যদি একটি ল্যাপটপ প্রতিস্থাপন করা হয়, একটি ওয়্যারলেস অ্যাডাপ্টার পরিবর্তন করা হয়, বা কোনো ব্যবহারকারী একটি নতুন ফোন নিয়ে আসেন, তবে সেই তালিকার দিকে নজর দেওয়ার প্রয়োজন হয়।
অল্প কিছু সুবিধা
MAC ফিল্টারিংয়ের কিছু ব্যবহারিক সুবিধা রয়েছে।
সহজ ধারণা
জুনিয়র অ্যাডমিন এবং অ-বিশেষজ্ঞ ম্যানেজাররা সাধারণত এটি দ্রুত বুঝতে পারেন। একটি ডিভাইস হয় তালিকায় থাকবে, না হয় থাকবে না।ছোট এবং অপরিবর্তনশীল পরিবেশের জন্য দরকারী
আপনার যদি অল্প কয়েকটি নির্দিষ্ট ডিভাইস থাকে এবং নতুন ডিভাইসের আনাগোনা না থাকে, তবে এটি সহজে পরিচালনা করা সম্ভব।সীমিত পলিসি ব্যতিক্রমের জন্য ভালো
যখন কোনো শক্তিশালী পদ্ধতি উপলব্ধ থাকে না, তখন কিছু লিগ্যাসি এন্ডপয়েন্টের জন্য একটি সহায়ক কন্ট্রোল হিসেবে এটি এখনও প্রয়োজন হয়।
বৃহত্তর পরিচালনগত সমস্যাসমূহ
আসল সমস্যা তখন শুরু হয় যখন নেটওয়ার্ক বাস্তব পরিস্থিতির মুখোমুখি হয়।
ভেন্ডর নির্দেশিকা অনুসারে অ্যাডমিনিস্ট্রেটরদের প্রতিটি ক্লায়েন্ট MAC অ্যাড্রেস আগে থেকেই সনাক্ত করতে হবে এবং প্রতিটি অ্যাড্রেস অনুমোদিত তালিকা (allowlist) বা ব্লক তালিকায় (blocklist) যুক্ত করতে হবে। ঠিক এই কারণেই এই ফিচারটি কেবল তখনই সবচেয়ে ব্যবহারিক হয় যখন ডিভাইসের সংখ্যা কম এবং অপরিবর্তনশীল থাকে, যা Belkin-এর MAC filtering নির্দেশিকাতে উল্লেখ করা হয়েছে।
দৈনন্দিন ব্যবস্থাপনায় এর অর্থ যা দাঁড়ায়:
- কর্মীদের আসা-যাওয়ার ফলে টিকিটের চাপ বৃদ্ধি পায়
নতুন কর্মী, চাকরি ছেড়ে দেওয়া কর্মী, প্রতিস্থাপন এবং খণ্ডকালীন কর্মীদের কারণে ক্রমাগত তালিকায় পরিবর্তন করতে হয়। - BYOD স্প্রেডশিটের কাজে পরিণত হয়
ফোন, ট্যাবলেট এবং ব্যক্তিগত ল্যাপটপ রক্ষণাবেক্ষণের ঝামেলা বহুগুণ বাড়িয়ে দেয়। - গেস্ট অ্যাক্সেস অসম্ভব হয়ে পড়ে
একটি হোটেল, ক্লিনিক বা রিটেল ভেন্যু কখনোই বাস্তবসম্মতভাবে একজন একজন করে সাময়িক ডিভাইসগুলো আগে থেকে রেজিস্টার করতে পারে না। - হার্ডওয়্যার পরিবর্তন অ্যাক্সেস বন্ধ করে দেয়
কোনো ব্যবহারকারী তার ডিভাইস পরিবর্তন করলে হঠাৎ করে মনে হয় "WiFi কাজ করছে না", অথচ মূল সমস্যাটি হলো পুরনো পলিসি।
সাধারণ ব্যবহারকারীদের অনলাইন রাখার জন্য যদি আপনার অ্যাক্সেস পদ্ধতিতে ক্রমাগত ম্যানুয়ালি এডিট করার প্রয়োজন হয়, তবে এটি স্কেল করছে না। এটি লক্ষ্যচ্যুত হচ্ছে।
কেন পরিচয়-ভিত্তিক অ্যাক্সেস আরও ভালোভাবে স্কেল করে
এর বিপরীতে, আধুনিক অ্যাক্সেস সিস্টেমগুলি হার্ডওয়্যার আইডেন্টিফায়ারের পরিবর্তে (যা পরিবর্তিত হতে পারে) ব্যবহারকারী, সার্টিফিকেট বা ডিরেক্টরি স্টেট-এর সাথে অ্যাডমিশনকে যুক্ত করে। এর অর্থ হলো অনবোর্ডিং, রিভোকেশন এবং রোল পরিবর্তনগুলি ম্যানুয়াল ডিভাইস ইনভেন্টরির পরিবর্তে Entra ID, Google Workspace বা Okta-র মতো আইডেন্টিটি সিস্টেম অনুসরণ করে।
মাল্টি-ডিভাইস UK ব্যবসায়িক পরিবেশের জন্য, ডিজাইনের নিয়মটি ঠিক একই রকম সরাসরি, যা অনুমোদিত এবং ব্লক তালিকার বিষয়ে ভেন্ডর নির্দেশিকাতে বলা হয়েছে। MAC filtering কেবল লেগ্যাসি এন্ডপয়েন্টগুলির জন্য একটি পরিপূরক পলিসি হিসেবে ব্যবহার করুন এবং গেস্ট, স্টাফ এবং শেয়ার্ড পরিবেশের জন্য আরও শক্তিশালী নিয়ন্ত্রণকে অগ্রাধিকার দিন।
নিরাপত্তা সরঞ্জাম হিসেবে কেন MAC ফিল্টারিং ব্যর্থ হয়
অপারেশনাল অসুবিধাগুলো বিরক্তিকর। তবে নিরাপত্তার দুর্বলতাগুলো আরও খারাপ।
MAC ফিল্টারিং একটি প্রাথমিক সিকিউরিটি টুল হিসেবে ব্যর্থ হয় কারণ এটি এমন একটি মানকে বিশ্বাস করে যা আক্রমণকারীরা নকল করতে পারে এবং আধুনিক ডিভাইসগুলি ক্রমবর্ধমানভাবে উদ্দেশ্যমূলকভাবে পরিবর্তন করে। এই সংমিশ্রণটি এটিকে সক্রিয় অপব্যবহার এবং সাধারণ ডিভাইস আচরণ উভয়ের বিরুদ্ধে দুর্বল করে তোলে।
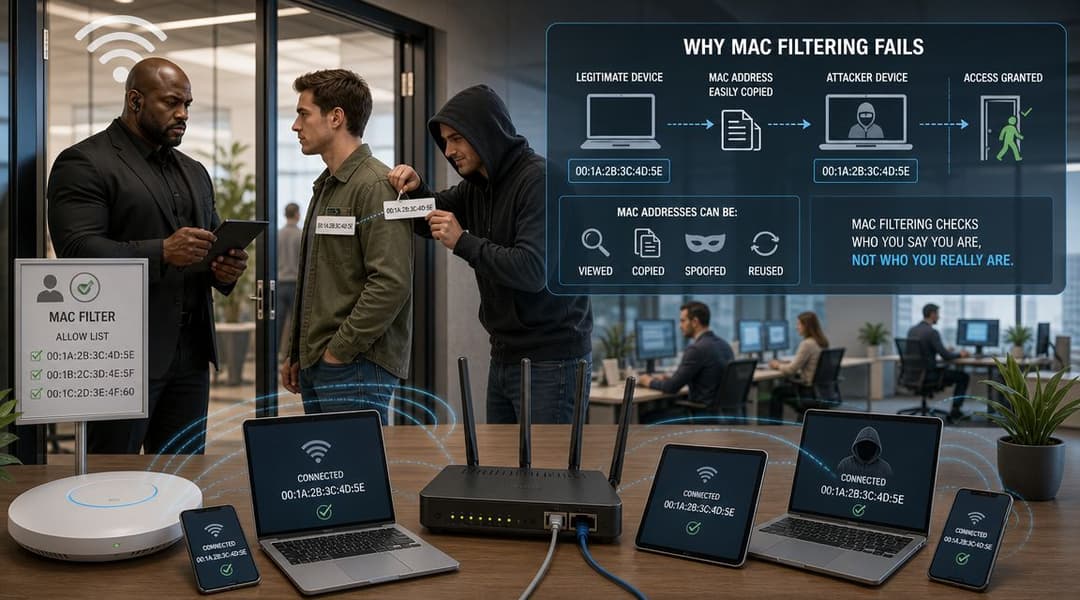
স্পুফিং সরাসরি বাইপাস করার উপায়
একটি MAC অ্যাড্রেস স্পুফ করা বা নকল করা সম্ভব। বাস্তবে, এর অর্থ হলো একটি ডিভাইস ফ্যাক্টরি থেকে দেওয়া MAC অ্যাড্রেসের পরিবর্তে অন্য একটি অ্যাড্রেস প্রদর্শন করতে পারে। কোনো আক্রমণকারী যদি একটি অনুমোদিত অ্যাড্রেস জেনে যায়, তবে ফিল্টারটি সেই ছদ্মবেশীকে গ্রহণ করতে পারে কারণ নেটওয়ার্কটি কেবল লেবেলটি যাচাই করছে, আসল পরিচয় প্রমাণ করছে না।
UK নেটওয়ার্কগুলির জন্য, একটি স্বতন্ত্র নিয়ন্ত্রণ হিসেবে MAC filtering দুর্বল কারণ MAC অ্যাড্রেস সহজেই স্পুফ করা যায় এবং এর ফলে এই পদ্ধতিটিকে পাসকি-ভিত্তিক বা সার্টিফিকেট-ভিত্তিক অ্যাক্সেস পদ্ধতির চেয়ে বাইপাস করা সহজ হয়, যা 2026 সালে MAC address filtering নিয়ে Portnox-এর আলোচনায় ব্যাখ্যা করা হয়েছে।
যেসব পরিবেশে অডিটযোগ্যতার প্রয়োজন, সেখানে এই দুর্বলতা আরও বেশি প্রভাব ফেলে। একটি ভেন্যু বা এন্টারপ্রাইজ কেবল "একটি পরিচিত ডিভাইস কানেক্টেড আছে" এটি জানতে চায় না। এটি জানতে চায় কোন গেস্ট, কর্মচারী, ঠিকাদার বা টেন্যান্ট কোন নেটওয়ার্ক অ্যাক্সেস করেছেন এবং কোন পলিসির অধীনে করেছেন।
র্যান্ডমাইজেশন অন্য দিক থেকে এই মডেলটিকে ভেঙে দেয়
আধুনিক ডিভাইসগুলো গোপনীয়তা রক্ষার জন্য MAC address র্যান্ডমাইজ করে। এর মানে হলো আপনার ফিল্টার যে আইডেন্টিফায়ারের ওপর নির্ভর করে, সেটি পুরোনো WiFi ডিজাইনের অনুমানের মতো স্থায়ী নাও থাকতে পারে।
এটি কোনো বাগ নয়। এটি একটি প্রাইভেসি ফিচার। প্যাসিভ ট্র্যাকিং আরও কঠিন করতে ডিভাইস নির্মাতারা এটি চালু করেছে। এটি ব্যবহারকারীদের জন্য ভালো, কিন্তু এটি এমন যেকোনো অ্যাক্সেস মডেলকে দুর্বল করে দেয় যা এই ধারণার উপর ভিত্তি করে তৈরি যে একটি হার্ডওয়্যার অ্যাড্রেস হলো একটি দীর্ঘস্থায়ী পরিচয় নোঙ্গর।
আপনি যদি বর্তমান ফোন এবং ল্যাপটপ নিয়ে কাজ করেন, তবে র্যান্ডমাইজড MAC অ্যাড্রেস কীভাবে WiFi ক্রিয়াকলাপকে প্রভাবিত করে তা বোঝা এখন প্রাথমিক ওয়্যারলেস প্রশাসনের অংশ।
কেন সিকিউরিটির কার্যকারিতা ব্যর্থ হয়
এই দুটি বাস্তবতাকে একসাথে মেলালে MAC ফিল্টারিং দ্রুত তার নির্ভরযোগ্যতা হারায়:
- যদি MAC দৃশ্যমান হয়, তবে এটি গোপন নয়
- যদি MAC কপি করা যায়, তবে এটি বিশ্বস্ত নয়
- যদি গোপনীয়তার জন্য MAC পরিবর্তিত হয়, তবে এটি স্থিতিশীল নয়
- যদি এটি গোপন, বিশ্বস্ত বা স্থিতিশীল না হয়, তবে এটি আপনার প্রধান আইডেন্টিটি সিগন্যাল হতে পারে না
পরিবর্তনযোগ্য ডিভাইস লেবেলের ওপর নির্ভর করে যে নিরাপত্তা ব্যবস্থা গড়ে ওঠে, তা সবসময়ই ভঙ্গুর হবে।
এই কারণেই MAC ফিল্টারিং প্রায়শই একটি নিয়ন্ত্রণের মিথ্যা অনুভূতি তৈরি করে। এটি হয়তো কিছু সাধারণ কানেকশনের প্রচেষ্টা বন্ধ করতে পারে, কিন্তু এটি এন্টারপ্রাইজ, গেস্ট বা শেয়ার্ড-অ্যাক্সেস WiFi-এর জন্য একটি গুরুতর বাধা হিসেবে টিকে থাকে না।
নিরাপদ নেটওয়ার্ক অ্যাক্সেসের জন্য আধুনিক বিকল্পসমূহ
একটি ভালো ডিজাইন শুরু হয় প্রশ্নটি পরিবর্তন করার মাধ্যমে। জিজ্ঞাসা করবেন না, "কোন হার্ডওয়্যার অ্যাড্রেসকে আমার বিশ্বাস করা উচিত?" বরং জিজ্ঞাসা করুন, "এই ব্যবহারকারী বা ডিভাইসটি কীভাবে প্রমাণ করবে তারা কে এবং তার থেকে কী ধরনের অ্যাক্সেস পাওয়া উচিত?"
এই পরিবর্তনটি আইডেন্টিটি-ভিত্তিক অ্যাক্সেসের দিকে নিয়ে যায়। ডিভাইসের লেবেল ট্র্যাক করার পরিবর্তে, আপনি আধুনিক নেটওয়ার্কের জন্য ডিজাইন করা পদ্ধতিগুলো ব্যবহার করে মানুষ এবং ম্যানেজড এন্ডপয়েন্টগুলোকে অথেন্টিকেট করেন।
কর্মীদের অ্যাক্সেসের জন্য WPA3-Enterprise এবং 802.1X
কর্মচারীদের WiFi-এর জন্য, 802.1X সহ WPA3-Enterprise হলো স্ট্যান্ডার্ড দিকনির্দেশ। অ্যাক্সেস ব্যবহারকারীর শংসাপত্র, সার্টিফিকেট বা উভয়ের সাথেই যুক্ত থাকে, যা প্রায়শই ডিরেক্টরি এবং SSO সিস্টেম যেমন Entra ID, Okta বা Google Workspace দ্বারা সমর্থিত হয়।
এটি এমন কিছু সমস্যার সমাধান করে যা MAC ফিল্টারিং কখনই করতে পারত না:
- অ্যাক্সেস ইউজার আইডেন্টিটি অনুসরণ করে
- ডিরেক্টরি স্ট্যাটাস পরিবর্তিত হলে অ্যাক্সেস বাতিল (রিভোকেশন) হয়ে যায়
- রোল, গ্রুপ, ডিভাইসের ধরন বা লোকেশন অনুযায়ী পলিসি ভিন্ন হতে পারে
- “SSID-এ MAC অ্যাড্রেস দেখা গেছে” এর চেয়ে অডিট ট্রেইলগুলো অনেক বেশি অর্থবহ হয়
অতিথি এবং পাবলিক WiFi-এর জন্য OpenRoaming এবং Passpoint
গেস্ট WiFi-এর নিরাপত্তা এবং সুবিধা উভয়ই প্রয়োজন। ট্র্যাডিশনাল Captive Portal এবং শেয়ার করা পাসওয়ার্ড ঝামেলা তৈরি করে। MAC ফিল্টারিং আরও কম উপযুক্ত কারণ গেস্ট ডিভাইসগুলি ক্ষণস্থায়ী এবং প্রায়শই প্রাইভেসি-র্যান্ডমাইজড থাকে।
OpenRoaming and Passpoint অভিজ্ঞতাকে আরও এগিয়ে নিয়ে যায়। ব্যবহারকারীরা একটি বিশ্বস্ত আইডেন্টিটি ফ্লোর মাধ্যমে একবার প্রমাণীকরণ করেন এবং তারপরে অংশগ্রহণকারী পরিবেশগুলিতে স্বয়ংক্রিয়ভাবে এবং সুরক্ষিতভাবে সংযুক্ত হন। এটি ভেন্যুগুলিকে কোনো ভঙ্গুর হার্ডওয়্যার-অ্যাড্রেস লজিকের উপর নির্ভর না করেই প্রথম প্যাকেট থেকেই এনক্রিপ্ট করা সংযোগ প্রদান করে।
যেসব টিম আরও বড় পরিসরে নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল পদ্ধতি মূল্যায়ন করছে, তাদের জন্য এটিই প্রধান বিভাজন রেখা। ডিভাইস-তালিকা ভিত্তিক কন্ট্রোলগুলো স্ট্যাটিক হয়ে থাকে। অন্যদিকে, আইডেন্টিটি-ভিত্তিক অনবোর্ডিং ডাইনামিক এবং পলিসি-চালিত।
লেগেসি এবং স্ক্রিনহীন ডিভাইসের জন্য iPSK
কিছু ডিভাইস এখনও 802.1X সমর্থন করতে পারে না। প্রিন্টার, সেন্সর, স্ক্যানার, সাইনেজ ইউনিট এবং নির্দিষ্ট কিছু IoT এন্ডপয়েন্ট প্রায়শই এই বিভাগে পড়ে।
ঠিক এখানেই Individual Pre-Shared Keys (iPSK) সাহায্য করে। সবকিছুর জন্য একটিমাত্র শেয়ারড পাসওয়ার্ড ব্যবহার করার পরিবর্তে, প্রতিটি ডিভাইস বা ডিভাইসের শ্রেণি নিজস্ব ক্রেডেনশিয়াল এবং পলিসি পায়। এটি আপনাকে একটি MAC অনুমতি তালিকার চেয়ে অনেক ভালো আইসোলেশন, রিভোকেশন এবং অপারেশনাল কন্ট্রোল দেয়।
অ্যাক্সেস কন্ট্রোল পদ্ধতির তুলনা
| বৈশিষ্ট্য | MAC Address Filtering | WPA3-Enterprise (802.1X) | OpenRoaming/Passpoint | Individual PSK (iPSK) |
|---|---|---|---|---|
| প্রাথমিক ট্রাস্ট মডেল | ডিভাইসের ঠিকানা | ব্যবহারকারী বা ডিভাইসের আইডেন্টিটি | ফেডারেটেড বা প্ল্যাটফর্ম আইডেন্টিটি | প্রতি ডিভাইস বা প্রতি পলিসি ক্রেডেনশিয়াল |
| স্টাফ WiFi এর জন্য উপযুক্ততা | দুর্বল | অত্যন্ত উপযুক্ত | সীমিত | নন-802.1X ডিভাইসের জন্য দরকারী |
| গেস্ট WiFi এর জন্য উপযুক্ততা | অনুপযুক্ত | সাধারণত গেস্টদের জন্য ব্যবহার করা হয় না | অত্যন্ত উপযুক্ত | সীমিত |
| ঘন ঘন ডিভাইসের পরিবর্তন পরিচালনা করতে পারে | না | হ্যাঁ | হ্যাঁ | MAC তালিকার চেয়ে ভালো |
| আরও শক্তিশালী পলিসি কন্ট্রোল সমর্থন করে | সীমিত | হ্যাঁ | হ্যাঁ | হ্যাঁ |
| প্রাইভেসি-র্যান্ডমাইজড ডিভাইসের সাথে ভালোভাবে কাজ করে | দুর্বলভাবে | উন্নততর | উন্নততর | উন্নততর |
| প্রশাসনিক ঝামেলা | ম্যানুয়ালি তালিকা রক্ষণাবেক্ষণ | কেন্দ্রীয় আইডেন্টিটি ম্যানেজমেন্ট | কেন্দ্রীয় অনবোর্ডিং | প্রতি ডিভাইস বা পলিসি অনুযায়ী পরিচালনা |
একটি বাস্তবসম্মত মাইগ্রেশন পথ
আপনি যদি একটি লাইভ পরিবেশে MAC filtering পরিবর্তন করতে চান, তবে চূড়ান্তভাবে চিন্তা করবেন না। ব্যবহারকারী এবং ডিভাইসের ক্যাটাগরি অনুযায়ী চিন্তা করুন:
- কর্মী এবং ঠিকাদারদের ডিরেক্টরি-ব্যাকড প্রমাণীকরণ সহ 802.1X-এ স্থানান্তর করা হয়।
- অতিথি এবং পাবলিক ব্যবহারকারীদের Passpoint বা OpenRoaming-স্টাইলের অনবোর্ডিংয়ে স্থানান্তর করা হয়।
- লেগ্যাসি এবং হেডলেস ডিভাইসগুলোকে যেখানে সমর্থিত সেখানে iPSK বা সার্টিফিকেট-ভিত্তিক বিকল্পগুলোতে স্থানান্তর করা হয়।
- ব্যতিক্রমী পুরানো এন্ডপয়েন্টগুলো সাময়িকভাবে MAC-ভিত্তিক নিয়মগুলো রাখতে পারে, তবে কেবল একটি সম্পূরক হিসেবে।
এই ক্ষেত্রে একটি উদাহরণ হলো Purple, যা আইডেন্টিটি-ভিত্তিক গেস্ট এবং স্টাফ অ্যাক্সেস, OpenRoaming and Passpoint, এবং লিগ্যাসি পরিবেশের জন্য iPSK-এর মতো অপশনগুলিকে সমর্থন করে। আপনার নেটওয়ার্ক যখন ডিভাইস তালিকার চেয়ে বড় হয়ে ওঠে, তখন মূল্যায়নের জন্য এটিই সঠিক ক্যাটাগরির সমাধান।
হসপিটালিটি, রিটেইল এবং হেলথকেয়ারের জন্য ব্যবহারিক নির্দেশনা
ভিন্ন ভিন্ন খাত ভিন্ন ভিন্ন কারণে একই ধরনের MAC ফিল্টারিং সীমাবদ্ধতার সম্মুখীন হয়। হোটেলগুলো অতিথি পরিবর্তনের ব্যবস্থাপনা নিয়ে সমস্যায় পড়ে। রিটেইলারদের কাস্টমার, স্টাফ এবং অপারেশনাল ট্রাফিকের মধ্যে সেগমেন্টেশন প্রয়োজন। হেলথকেয়ার সংস্থাগুলোর কারা এবং কী কানেক্ট হচ্ছে সেই বিষয়ে আরও দৃঢ় নিশ্চয়তার প্রয়োজন।
ঐতিহাসিকভাবে, আধুনিক এনক্রিপ্ট করা প্রমাণীকরণ স্ট্যান্ডার্ড হওয়ার আগে MAC ফিল্টারিং একটি প্রাথমিক WiFi অ্যাক্সেস-নিয়ন্ত্রণ মাইলফলক হিসেবে আবির্ভূত হয়েছিল। ওয়্যারলেস নেটওয়ার্কগুলো যখন সহজ এবং ছোট ছিল তখন এটি অর্থপূর্ণ ছিল। কিন্তু ২০১০-এর দশকের মধ্যেই, নিরাপত্তা শিক্ষাবিদরা ইতিমধ্যেই এর সীমাবদ্ধতাগুলো তুলে ধরছিলেন কারণ MAC অ্যাড্রেসগুলো ম্যানুয়ালি পরিবর্তন করা যেতে পারে, যার কারণে বর্তমান UK এন্টারপ্রাইজ এবং ভেন্যু নেটওয়ার্কগুলো সাধারণত এটিকে সর্বাধিক সম্পূরক হিসেবে বিবেচনা করে, যেমনটি MAC ফিল্টারিং সীমাবদ্ধতার Smallstep-এর ব্যাখ্যায় উল্লেখ করা হয়েছে।
হসপিটালিটি
হোটেল, রেস্তোরাঁ, বার এবং ইভেন্ট ভেন্যুগুলি একটি নির্ধারিত MAC তালিকার মাধ্যমে গেস্ট অ্যাক্সেস পরিচালনা করতে পারে না। এখানে ব্যবহারকারী বেস ক্ষণস্থায়ী, ডিভাইসগুলি আনম্যানেজড এবং সহায়তার ঝামেলা প্রতিনিয়ত লেগেই থাকবে।
একটি আরও উন্নত প্যাটার্ন দেখতে এইরকম হয়:
- Passpoint বা অনুরূপ পাসওয়ার্ডহীন অনবোর্ডিংয়ের মাধ্যমে গেস্ট অ্যাক্সেস
- 802.1X এবং SSO-ব্যাকড আইডেন্টিটির মাধ্যমে স্টাফ অ্যাক্সেস
- প্রয়োজন অনুযায়ী রোল-ভিত্তিক পলিসি বা iPSK দিয়ে আলাদা করা ব্যাক-অফিস ডিভাইসসমূহ
আপনি যদি এখনও হসপিটালিটি সেক্টরে MAC filtering দেখতে পান, তবে এটি সাধারণত প্রধান নেটওয়ার্ক ডিজাইনের অংশ না হয়ে একটি ছোট লেগাসি ব্যতিক্রম হিসেবে থাকে।
রিটেইল
রিটেল নেটওয়ার্কগুলির পরিষ্কার বিভাজন প্রয়োজন। পয়েন্ট অফ সেল, হ্যান্ডহেল্ড স্টক ডিভাইস, স্টাফ মোবাইল, ডিজিটাল সাইনেজ এবং কাস্টমার WiFi অ্যাক্সেস পলিসি হিসেবে ভান করা কোনো ডিভাইস তালিকার আড়ালে থাকা উচিত নয়।
এর পরিবর্তে পরিচয় এবং সেগমেন্টেশন ব্যবহার করুন:
- স্টাফ আইডেন্টিটি স্টাফ নেটওয়ার্কের সাথে ম্যাপ করা থাকে
- অপারেশনাল ডিভাইসগুলো সুনির্দিষ্ট অ্যাক্সেস পায়
- গ্রাহকদের ট্রাফিক অভ্যন্তরীণ সিস্টেম থেকে আলাদা থাকে
নির্দিষ্ট টার্মিনালগুলোর জন্য MAC filtering আকর্ষণীয় মনে হতে পারে, তবে iPSK বা সার্টিফিকেট-সমর্থিত পদ্ধতিগুলো পরিচালনা করা এবং সহজে বাতিল করা অনেক সহজ।
স্বাস্থ্যসেবা
স্বাস্থ্যসেবা সংক্রান্ত পরিবেশে দুর্বল আইডেন্টিটির কোনো জায়গা নেই। ক্লিনিকাল ওয়ার্কফ্লো, শেয়ার্ড ডিভাইস, রোমিং স্টাফ এবং সংবেদনশীল সিস্টেম - সবকিছুর জন্যই হার্ডওয়্যার-অ্যাড্রেস চেকের চেয়ে আরও শক্তিশালী কন্ট্রোল প্রয়োজন।
স্বাস্থ্যসেবার ক্ষেত্রে, "পরিচিত ডিভাইস" মানেই "সঠিক পলিসির অধীনে অনুমোদিত ব্যবহারকারী" নয়।
এটাই প্রধান ডিজাইন নীতি। যদি কোনো ওয়ার্ডের ট্যাবলেট প্রতিস্থাপন, ধার বা পুনরায় কনফিগার করা হয়, তবে কানেকশনটি বিশ্বস্ত হওয়া উচিত কিনা সে সম্পর্কে MAC ফিল্টারিং আপনাকে খুব কমই জানাতে পারে। পরিচয়-ব্যাকড অ্যাক্সেস এবং সেগমেন্টেড ডিভাইস পলিসি অনেক বেশি নিরাপদ বিকল্প।
ডিভাইস তালিকা ছাড়িয়ে পরিচয়-ভিত্তিক নিরাপত্তার দিকে অগ্রসর হওয়া
MAC filtering অকেজো নয়। এটি কেবল প্রধান সমাধান হিসেবে আর যথেষ্ট নয়।
এটি WiFi প্রশাসনের একটি পূর্ববর্তী পর্যায় থেকে এসেছে যখন নেটওয়ার্কগুলো আকারে ছোট ছিল এবং থ্রেট মডেল আরও সহজ ছিল। আজকের পরিবেশগুলো মোবাইল, শেয়ারড, গোপনীয়তা-সচেতন এবং পলিসি-নির্ভর। একটি নির্দিষ্ট ডিভাইস আইডেন্টিফায়ারকে কেন্দ্র করে তৈরি কন্ট্রোল এই বাস্তবতার সাথে তাল মিলিয়ে চলতে পারে না।
বৃহত্তর শিক্ষাটি নেটওয়ার্কিং-এর বাইরেও লক্ষ্য করা যায়। ফেসিলিটি টিমগুলো ফিজিক্যাল অ্যাক্সেসের ক্ষেত্রেও একই জিনিস শিখেছে। পুরানো সিস্টেমগুলো স্ট্যাটিক তালিকা এবং শেয়ার করা ক্রেডেনশিয়ালের ওপর নির্ভর করত, যেখানে নতুন প্ল্যাটফর্মগুলো পরিচয়, অটোমেশন এবং পলিসি ব্যবহার করে। আপনি যদি একটি নন-নেটওয়ার্ক উদাহরণ চান, তবে স্বয়ংক্রিয় জিম অ্যাক্সেস সমাধানের এই নির্দেশিকাটি ম্যানুয়াল প্রবেশের নিয়ম থেকে আরও স্মার্ট অ্যাক্সেস নিয়ন্ত্রণের অভিমুখে একই পরিবর্তন প্রদর্শন করে।
WiFi-এর জন্য, আধুনিক ডিজাইনের নীতিটি সহজ। পরিচয়কে বিশ্বাস করুন, পরিবর্তনযোগ্য হার্ডওয়্যার লেবেলকে নয়। এমন পদ্ধতিগুলো ব্যবহার করুন যা প্রমাণ করতে পারে যে একজন ব্যক্তি বা পরিচালিত ডিভাইসটি আসলে কে, পলিসি ধারাবাহিকভাবে প্রয়োগ করতে পারে এবং স্ট্যাটাস পরিবর্তিত হলে পরিষ্কারভাবে অ্যাক্সেস বাতিল করতে পারে। আপনি যদি আপনার ওয়্যারলেস রোডম্যাপ পর্যালোচনা করে থাকেন, তবে secure wireless networking সম্পর্কিত এই বিস্তৃত দৃষ্টিভঙ্গিটি শুরু করার জন্য সঠিক জায়গা।
এর ব্যবহারিক ফলাফল হলো আরও ভালো নিরাপত্তা এবং কম অ্যাডমিন ঝামেলা। আপনি তালিকা এডিট করতে কম সময় ব্যয় করবেন এবং কর্মী, গেস্ট, ভাড়াটে ও ডিভাইসের ক্ষেত্রে আসল পলিসি প্রয়োগ করতে বেশি সময় দেবেন।
আপনি যদি MAC ফিল্টারিংয়ের পরিবর্তে আরও আধুনিক অ্যাক্সেস মডেল ব্যবহার করতে চান, তবে পাসওয়ার্ডহীন গেস্ট অ্যাক্সেস, আইডেন্টিটি প্রোভাইডারের সাথে সংযুক্ত স্টাফ প্রমাণীকরণ, OpenRoaming and Passpoint সাপোর্ট এবং লিগ্যাসি ডিভাইসের জন্য পলিসি অপশনের ক্ষেত্রে মূল্যায়নের জন্য Purple একটি উপযুক্ত প্ল্যাটফর্ম।



