
MAC address filtering vulnerability & architecture advisor
Audit your wireless network access controls against modern spoofing attacks and mobile MAC randomisation. Select your current configuration to model your exposure rating, administrative overhead, and zero-trust migration path.
Defines compliance standards and device diversity.
Primary mechanism controlling client association.
Determines private MAC randomisation behaviour.
Assessment results
Replace static MAC tables. Modern mobile operating systems (iOS 14+ and Android 10+ by default, Windows when enabled) present private MAC addresses, causing persistent authentication drops, and any allowed MAC can be spoofed in seconds. For corporate devices, transition to 802.1X EAP-TLS with Cloud RADIUS. For headless IoT hardware, deploy Identity PSK (iPSK) with dynamic VLAN steering.
In a corporate enterprise office, your team spends approximately 19 hours monthly adding MAC addresses and resolving false lockouts caused by randomised private addresses. ISO 27001 access control evidence covers who connected and on what credential.
Request an enterprise WiFi security architecture assessment
Consult with a Purple wireless security specialist to replace obsolete MAC filters with 802.1X Cloud RADIUS, Passpoint guest access, and dynamic iPSK segmentation.
Complete the details below to receive a personalised wireless security blueprint and zero-trust migration plan tailored to your network topology.
mac address filtering काय आहे यावरील बहुतांश सल्ले अजूनही याला एक योग्य WiFi सुरक्षा सेटिंग मानतात. हे कालबाह्य झाले आहे.
MAC फिल्टरिंग हे आधुनिक सुरक्षा नियंत्रण नाही. हे एक डिव्हाइस लिस्ट आहे. तुमचा राउटर किंवा ॲक्सेस पॉइंट हार्डवेअर आयडेंटिफायर तपासतो आणि नंतर ते डिव्हाइस नेटवर्कवर येऊ शकते की नाही हे ठरवतो. जेव्हा वायरलेस नेटवर्क्स लहान होते, डिव्हाइसेसची संख्या कमी होती, आणि बहुतांश ॲडमिन्स एकाच वेळी कर्मचारी, पाहुणे, कंत्राटदार, भाडेकरू आणि अनमॅनेज्ड एंडपॉइंट्स व्यवस्थापित करण्याऐवजी फक्त जवळपासच्या अनधिकृत कनेक्शन्सना दूर ठेवण्याचा प्रयत्न करत होते, तेव्हा हे योग्य वाटत होते.
सध्याच्या व्यावसायिक नेटवर्कमध्ये, हे मॉडेल लवकरच अपयशी ठरते. ज्या आयडेंटिफायरवर हे अवलंबून आहे ते गुप्त नसते, त्याचे अनुकरण केले जाऊ शकते आणि अनेकदा आधुनिक डिव्हाइसेसवर ते स्थिर राहत नाही. प्रशासकीय काम देखील पूर्णपणे चुकीच्या दिशेने वाढते. प्रत्येक नवीन फोन, बदललेला लॅपटॉप, बदललेले अडॅप्टर किंवा गेस्ट डिव्हाइस एका "साध्या नियंत्रणाला" मॅन्युअल लिस्ट देखभालीमध्ये बदलते.
म्हणूनच बहुतेक गंभीर वायरलेस डिझाइन आता ऍक्सेसला identity, certificates, SSO, किंवा role-based policy शी जोडतात, बदलता येण्याजोग्या हार्डवेअर ऍड्रेसशी नाही. MAC फिल्टरिंग अजूनही प्रॉडक्ट्समध्ये अस्तित्वात आहे कारण काही कठीण परिस्थितींमध्ये अजूनही त्याची गरज असते. परंतु एंटरप्राइझ, हॉस्पिटॅलिटी, रिटेल किंवा हेल्थकेअर WiFi साठी याचे मुख्य नियंत्रण म्हणून वापर करणे ही एक जुनी सवय आहे, योग्य डिझाइन पर्याय नाही.
2026 मध्येही MAC Address Filtering प्रासंगिक आहे का
जर कोणी तुम्हाला सांगितले की MAC फिल्टरिंग हा WiFi सुरक्षित करण्याचा एक मजबूत मार्ग आहे, तर त्या गोष्टीला त्वरित आव्हान द्या.
UK वायरलेस पद्धतीमध्ये, MAC address filtering हे मजबूत सुरक्षा नियंत्रणाऐवजी डिव्हाइसेससाठीचे ऍक्सेस-कंट्रोल लिस्ट म्हणून समजणे सर्वात योग्य आहे. जेव्हा एखादे डिव्हाइस WiFi नेटवर्कमध्ये जोडण्याचा प्रयत्न करते, तेव्हा राउटर किंवा ऍक्सेस पॉइंट त्या डिव्हाइसचा MAC address तपासतो, आणि नंतर अलाउलिस्ट किंवा ब्लॉकलिस्टच्या आधारे कनेक्शनला अनुमती देतो किंवा ब्लॉक करतो. समस्या सोपी आहे. MAC address गुप्त नसतो, तो WiFi असोसिएशन दरम्यान प्लेन टेक्स्टमध्ये पाठवला जातो आणि तो स्पूफ केला जाऊ शकतो, त्यामुळे हे नियंत्रण एन्क्रिप्शन किंवा वास्तविक ओळख खात्री देण्याऐवजी केवळ मूलभूत डिव्हाइस प्रवेशासाठी मदत करते, जसे की या MAC filtering विहंगावलोकन मध्ये स्पष्ट केले आहे.
हा एकच मुद्दा तुम्हाला या फीचरकडे पाहण्याचा दृष्टिकोन बदलण्यास भाग पाडतो. हे एका विश्वासार्ह बॅज सिस्टीमपेक्षा दारावरील क्लिपबोर्डसारखे जास्त आहे. जर आयडेंटिफायरचे निरीक्षण करून त्याची कॉपी केली जाऊ शकत असेल, तर नेटवर्क वापरकर्ता कोण आहे हे पडताळून पाहत नाही. ते फक्त सादर केलेले लेबल यादीतील लेबलशी जुळते की नाही हे तपासते.
हे अजूनही कुठे उपयुक्त ठरते
अजूनही अशा काही मोजक्या परिस्थिती आहेत जिथे MAC filtering उपयुक्त ठरू शकते:
- लहान स्टॅटिक सेटअप्स जिथे उपकरणांची संख्या क्वचितच बदलते
- अधिक मजबूत ऑथेंटिकेशन करू न शकणाऱ्या जुन्या एंडपॉइंट्ससाठी मूलभूत ॲडमिशन कंट्रोल
- जेव्हा तुम्हाला स्थानिक नेटवर्कवरून अनपेक्षित किंवा प्रासंगिक कनेक्शन्स दूर ठेवायचे असतात तेव्हा प्रशासकीय सोय
हे अत्यंत मर्यादित वापराचे मार्ग आहेत, संपूर्ण नेटवर्क सुरक्षा धोरण नाही.
MAC फिल्टरिंग हे अनधिकृत ॲक्सेस कमी करू शकते. परंतु ते आधुनिक ऑथेंटिकेशनची जागा घेऊ शकत नाही.
हे कुठे योग्य ठरत नाही
गेस्ट WiFi, कर्मचारी नेटवर्क, शेअर केलेले वर्कस्पेस, कार्यक्रम स्थळे आणि मल्टी - टेनंट साइट्ससाठी, MAC फिल्टरिंग हे चुकीचे प्राथमिक साधन आहे. ते युझरची ओळख सिद्ध करत नाही, एन्क्रिप्टेड ऑथेंटिकेशनची जागा घेत नाही आणि प्रत्येक वेळी डिव्हाइस बदलल्यावर अडथळे निर्माण करते.
२०२६ च्या मानकांनुसार, प्रश्न हा नाही की MAC फिल्टरिंग अस्तित्वात आहे की नाही. ते आहे. मुख्य प्रश्न हा आहे की ते तुमच्या ॲक्सेस डिझाइनच्या केंद्रस्थानी असावे का. बर्याच बिझनेस नेटवर्क्ससाठी, याचे उत्तर नाही असे आहे.
MAC Address Filtering प्रत्यक्षात कसे काम करते
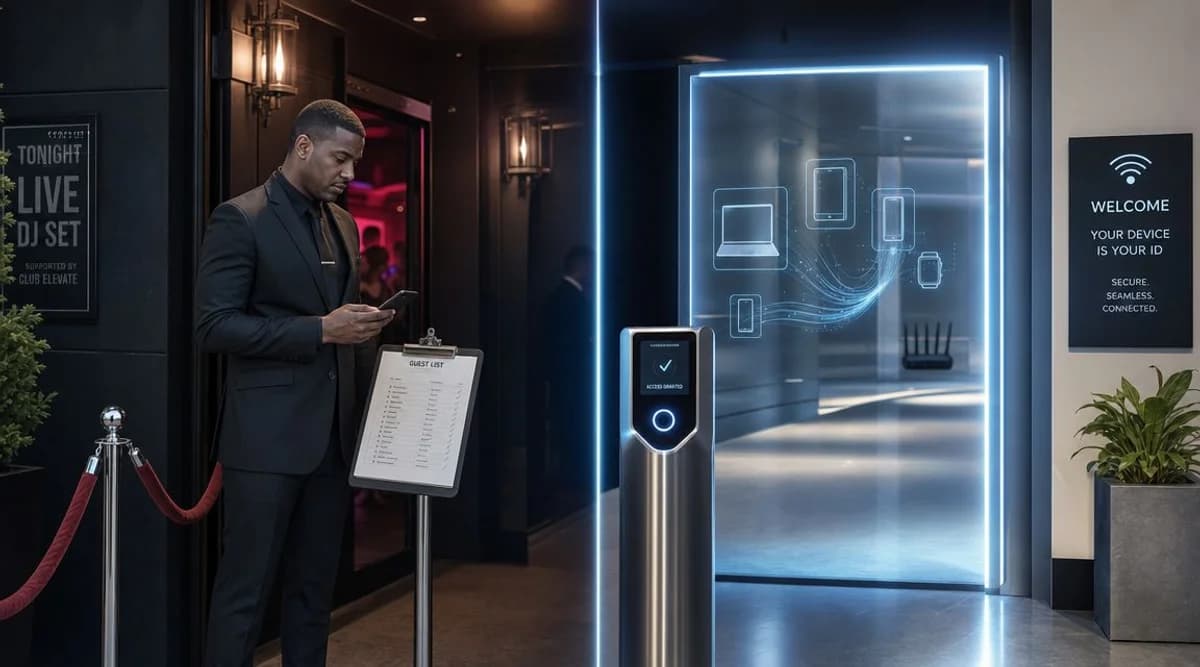
MAC फिल्टरिंग सर्वात सोप्या पद्धतीने स्पष्ट करायचे तर कागदी गेस्ट लिस्ट वापरणाऱ्या नाइटक्लबच्या डोअरमनचा विचार करा.
एक डिव्हाइस WiFi मध्ये सामील होण्याचा प्रयत्न करते. ॲक्सेस पॉईंट त्याचा MAC ॲड्रेस पाहतो आणि सेव्ह केलेल्या लिस्टसह त्याची पडताळणी करतो. जर ॲड्रेस मंजूर असेल, तर डिव्हाइसला प्रवेश मिळतो. जर तो ब्लॉक लिस्टमध्ये असेल किंवा अलाउलिस्टमध्ये नसेल, तर डिव्हाइस नाकारले जाते.
MAC address म्हणजे काय
एक MAC ॲड्रेस हा नेटवर्क इंटरफेसशी संबंधित एक हार्डवेअर आयडेंटिफायर आहे. WiFi ॲक्सेस कंट्रोलमध्ये, तो एखाद्या सिक्युर क्रेडेंशियलसारखा नाही, तर डिव्हाइसच्या लेबलसारखा काम करतो.
तो फरक महत्त्वाचा आहे. ॲक्सेस पॉईंट डिव्हाइसला सखोल विश्वास सिद्ध करण्यास सांगत नाही. तो फक्त एका दृश्यमान आयडेंटिफायरची स्थानिक नियमाशी तुलना करत असतो.
दोन सामान्य पद्धती
बहुतेक राउटर आणि ऍक्सेस पॉईंट्स MAC filtering च्या दोन मुख्य पद्धतींना सपोर्ट करतात:
अलोवलिस्ट (Allowlist) मोड
केवळ सूचीबद्ध केलेल्या MAC पत्त्यांनाच कनेक्ट करण्याची परवानगी दिली जाते. जेव्हा ॲडमिन्स हेतुपुरस्सर MAC फिल्टरिंग वापरतात तेव्हा हा अधिक कडक आणि सामान्य पर्याय असतो.ब्लॉकलिस्ट (Blocklist) मोड
माहित असलेले MAC पत्ते नाकारले जातात, तर इतर सर्वांना परवानगी दिली जाते. काही तदर्थ (ad hoc) परिस्थितींमध्ये हे व्यवस्थापित करणे सोपे असते, परंतु नियंत्रण म्हणून हे कमकुवत आहे कारण डीफॉल्टनुसार हे अद्याप अनोळखी डिव्हाइसेससाठी खुले असते.
कनेक्शन दरम्यान काय घडते
याची प्रत्यक्ष प्रक्रिया अत्यंत सोपी आहे:
- क्लायंट WiFi नेटवर्कशी असोसिएशन सुरू करतो.
- AP त्या प्रक्रियेदरम्यान सादर केलेला क्लायंट MAC ऍड्रेस वाचतो.
- AP त्याच्या स्थानिक पॉलिसी तपासतो की त्या ऍड्रेसला परवानगी आहे की तो नाकारला आहे.
- AP त्या मॅचच्या निकालाच्या आधारे ऍक्सेस मंजूर किंवा ब्लॉक करतो.
हीच याची संपूर्ण कार्यपद्धती आहे. यामागे कोणतेही गूढ तंत्रज्ञान नाही.
हे काय करत नाही
MAC filtering ला बऱ्याचदा अशा सुरक्षा फायद्यांचे श्रेय दिले जाते जे ते प्रत्यक्षात पुरवत नाही.
हे ट्रॅफिक एन्क्रिप्ट करत नाही. हे डिव्हाइस वापरणाऱ्या व्यक्तीची पडताळणी करत नाही. हे डिव्हाइसचे पोश्चर, अनुपालन स्थिती किंवा डिरेक्टरी मेंबरशिपची खात्री देत नाही. हे गेस्ट ऑनबोर्डिंगची समस्या सोडवत नाही. हे कर्मचाऱ्यांच्या ॲक्सेसच्या निर्णयांसाठी उपयुक्त आयडेंटिटी ट्रेल्स तयार करत नाही.
व्यावहारिक नियम: MAC फिल्टरिंगला डिव्हाइस ॲडमिशन लॉजिक समजा, ऑथेंटिकेशन नाही.
म्हणूनच MAC फिल्टरिंगच्या यूके-केंद्रित स्पष्टीकरणामध्ये वास्तविक वायरलेस सुरक्षेसाठी WPA2 किंवा WPA3 सारख्या अधिक मजबूत पद्धतींची शिफारस बऱ्याच काळापासून केली जात आहे. एकदा तुम्ही याकडे विश्वासार्ह सिस्टीमऐवजी कागदी पाहुण्यांच्या यादीसारखे पाहिले की, त्यातील इतर तडजोडींचे मूल्यमापन करणे अधिक सोपे होते.
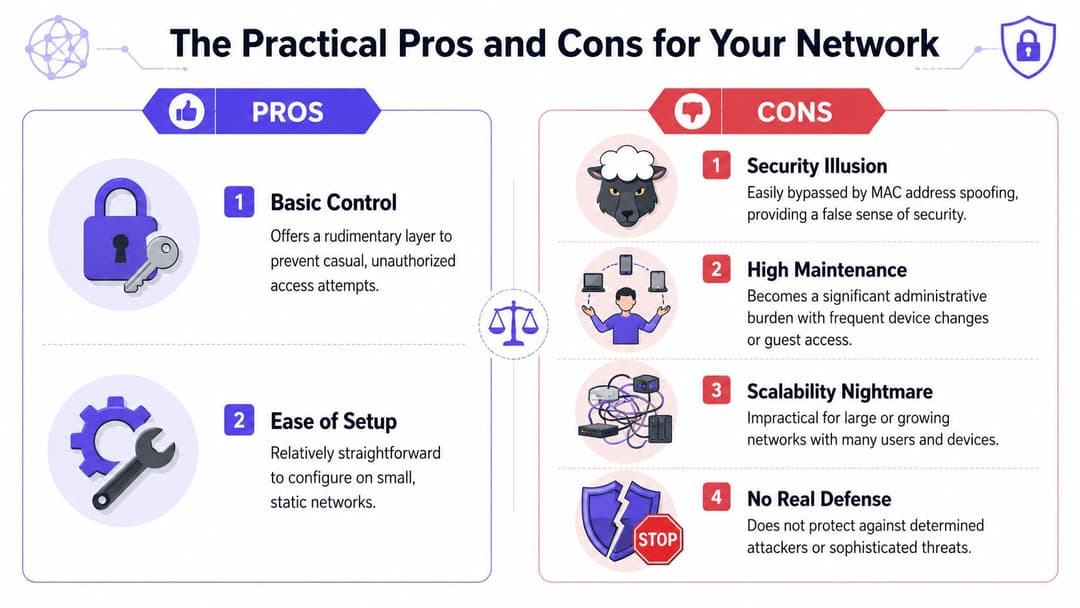
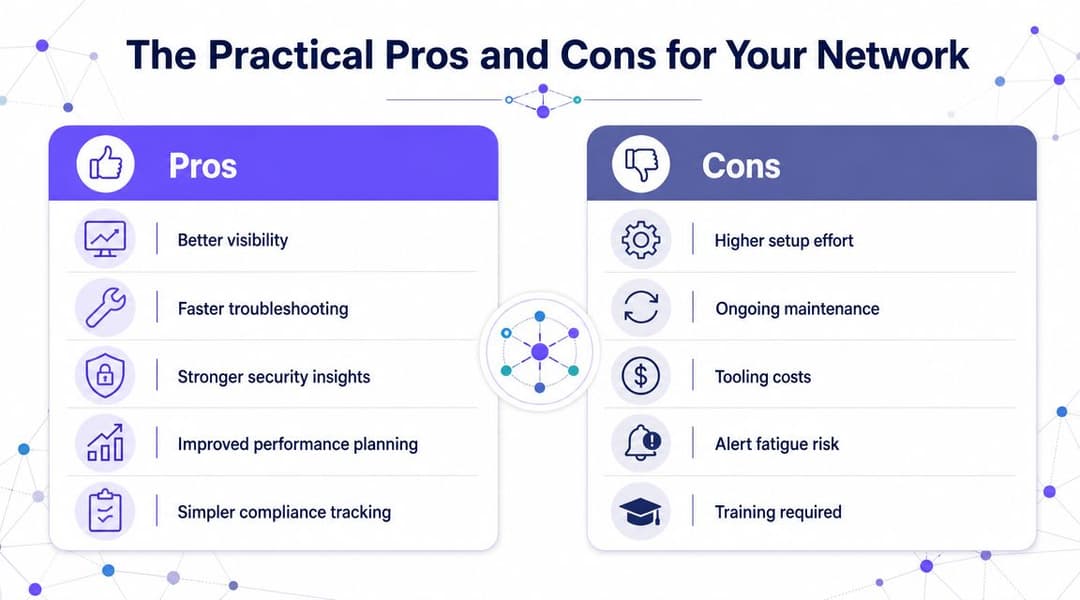
तुमच्या नेटवर्कसाठी व्यावहारिक फायदे आणि तोटे
व्यवसाय वातावरणात MAC फिल्टरिंग विरुद्धचा सर्वात चांगला युक्तिवाद सहसा सैद्धांतिक सुरक्षा नसून ऑपरेशन्स हा आहे.
एखादे फीचर तांत्रिकदृष्ट्या वैध असू शकते आणि तरीही ते चुकीचे उत्तर ठरू शकते कारण त्याचा प्रशासकीय खर्च कधीच थांबत नाही. MAC फिल्टरिंग याच श्रेणीत येते. प्रत्येक परवानगी दिलेल्या डिव्हाइसची ओळख पटवून ती अलावलिस्ट किंवा ब्लॉकलिस्टमध्ये नोंदवावी आणि ठेवावी लागते. जर लॅपटॉप बदलला, वायरलेस अडॅप्टर बदलले, किंवा वापरकर्त्याने नवीन फोन आणला, तर त्या लिस्टकडे लक्ष द्यावे लागते.
काही मोजके फायदे
MAC filtering चे काही व्यावहारिक फायदे नक्कीच आहेत.
सोपी संकल्पना
कनिष्ठ प्रशासक आणि बिगर-विशेषज्ञ व्यवस्थापकांना हे सहसा पटकन समजते. एखादे डिव्हाइस लिस्टमध्ये आहे किंवा नाही, इतकेच हे सोपे आहे.लहान स्थिर वातावरणासाठी उपयुक्त
तुमच्याकडे मोजकेच निश्चित डिव्हाइसेस असतील आणि त्यामध्ये कोणताही बदल होत नसेल, तर हे व्यवस्थापित करणे शक्य आहे.मर्यादित पॉलिसी अपवादांसाठी चांगले
जेव्हा अधिक मजबूत पद्धती उपलब्ध नसतात, तेव्हा काही जुन्या एंडपॉइंट्सना अजूनही पूरक नियंत्रणाची आवश्यकता असते.
मोठ्या प्रमाणावरील ऑपरेशनल समस्या
जेव्हा नेटवर्कचा सामना खऱ्या जगातील आव्हानांशी होतो, तेव्हा खरी अडचण सुरू होते.
व्हेंडर मार्गदर्शन प्रशासकांना प्रत्येक क्लायंटचा MAC ऍड्रेस अगोदरच ओळखण्याची आणि प्रत्येकाला अलावलिस्ट किंवा ब्लॉकलिस्टमध्ये जोडण्याची आवश्यकता सांगते. म्हणूनच हे फीचर केवळ तेव्हाच सर्वात व्यावहारिक ठरते जेव्हा डिव्हाइसेसची संख्या मर्यादित आणि स्थिर असते, जसे की Belkin's MAC filtering guidance मध्ये नमूद केले आहे.
दैनंदिन प्रशासकीय कामकाजात याचा नेमका काय अर्थ होतो ते येथे दिले आहे:
- कर्मचाऱ्यांमधील बदलांमुळे तिकिटांची संख्या वाढते
नवीन जॉइनर्स, कंपनी सोडणारे, रिप्लेसमेंट आणि तात्पुरते कामगार या सर्वांमुळे लिस्टमध्ये बदल करावे लागतात. - BYOD मुळे स्प्रेडशीटचे काम वाढते
फोन्स, टॅब्लेट्स आणि वैयक्तिक लॅपटॉप्समुळे देखभालीचा भार वाढतो. - अतिथी ऍक्सेस कठीण बनतो
हॉटेल, क्लिनिक किंवा रिटेल स्टोअर तात्पुरत्या येणाऱ्या डिव्हाइसेसची एकेक करून पूर्व-नोंदणी करू शकत नाही. - हार्डवेअर बदलांमुळे ऍक्सेस खंडित होतो
वापरकर्ता डिव्हाइस बदलतो आणि अचानक "WiFi बंद आहे" अशी तक्रार येते, तर खरी समस्या जुनी झालेली पॉलिसी असते.
जर तुमच्या ॲक्सेस पद्धतीला सामान्य वापरकर्त्यांना ऑनलाइन ठेवण्यासाठी सतत मॅन्युअल एडिटिंगची आवश्यकता असेल, तर ते स्केल होत नाही आहे. ते विस्कळीत होत आहे.
ओळख-आधारित (Identity-based) ऍक्सेस अधिक चांगल्या प्रकारे का स्केल होतो
याउलट, आधुनिक ॲक्सेस सिस्टीम्स बदलू शकणाऱ्या हार्डवेअर आयडेंटिफायरऐवजी वापरकर्ता, प्रमाणपत्र किंवा डिरेक्टरी स्थितीशी ॲडमिशन जोडतात. याचा अर्थ ऑनबोर्डिंग, रिव्होकेशन आणि रोलमधील बदल मॅन्युअल डिव्हाइस इन्व्हेंटरीजऐवजी Microsoft Entra ID, Google Workspace किंवा Okta सारख्या आयडेंटिटी सिस्टीम्सचे अनुसरण करतात.
अनेक डिव्हाइसेस असलेल्या UK व्यावसायिक वातावरणासाठी, डिझाइनचा नियम त्याच vendor guidance on allowlists and blocklists मध्ये अगदी सरळ आहे. MAC फिल्टरिंगचा वापर केवळ जुन्या एंडपॉइंट्ससाठी एक पूरक पॉलिसी म्हणून करा, आणि अतिथी, कर्मचारी आणि सामायिक वातावरणासाठी अधिक मजबूत नियंत्रणांना प्राधान्य द्या.
सुरक्षा साधन म्हणून MAC Filtering का अपयशी ठरते
कार्यात्मक तोटे त्रासदायक आहेत. सुरक्षेतील कमतरता त्याहूनही वाईट आहेत.
प्राथमिक सुरक्षा साधन म्हणून MAC फिल्टरिंग अपयशी ठरते कारण ते अशा व्हॅल्यूवर विश्वास ठेवते ज्याची हल्लेखोर नक्कल करू शकतात आणि आधुनिक डिव्हाइसेस जाणीवपूर्वक बदलत राहतात. हे संयोजन याला सक्रिय गैरवापर आणि सामान्य डिव्हाइसचे वर्तन या दोन्हीविरुद्ध कमकुवत बनवते.
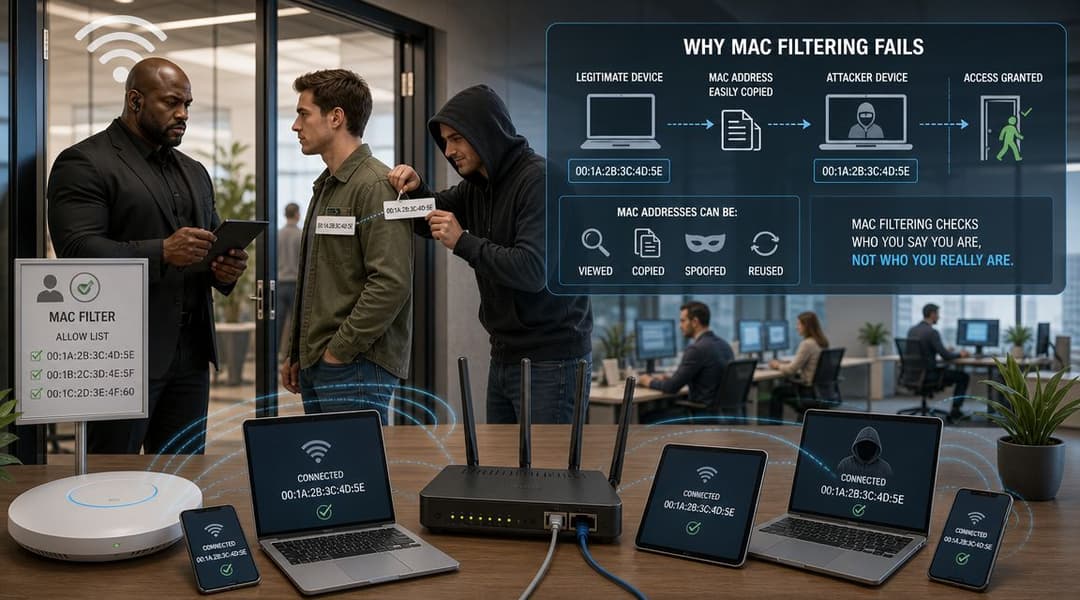
स्पूफिंग (Spoofing) हा थेट बायपास मार्ग आहे
MAC ॲड्रेस स्पूफ (खोटा) केला जाऊ शकतो. प्रत्यक्ष व्यवहारात, याचा अर्थ असा की एखादे डिव्हाइस फॅक्टरी-असाइन केलेल्या ॲड्रेसपेक्षा वेगळा MAC ॲड्रेस दर्शवू शकते. जर एखाद्या हल्लेखोराला मंजूर केलेला ॲड्रेस समजला, तर फिल्टर त्या तोतया डिव्हाइसला स्वीकारू शकते कारण नेटवर्क केवळ लेबल तपासत आहे, खरी ओळख सिद्ध करत नाही.
UK नेटवर्कसाठी, MAC फिल्टरिंग हे स्वतंत्र नियंत्रण म्हणून कमकुवत आहे कारण MAC ऍड्रेस स्पूफ केले जाऊ शकतात, आणि यामुळे हा दृष्टिकोन पासकी-आधारित किंवा सर्टिफिकेट-आधारित ऍक्सेस पद्धतींपेक्षा बायपास करणे सोपे बनवतो, जसे की Portnox's discussion of MAC address filtering in 2026 मध्ये स्पष्ट केले आहे.
ऑडिट करण्याची आवश्यकता असलेल्या वातावरणात ही कमकुवतता अधिक महत्त्वाची ठरते. एखादे कार्यक्रम स्थळ किंवा एंटरप्राइझला केवळ "एक ओळखीचे डिव्हाइस कनेक्ट झाले" एवढेच नको असते. त्यांना हे जाणून घ्यायचे असते की कोणत्या गेस्ट, कर्मचारी, कंत्राटदार किंवा भाडेकरूने कोणत्या नेटवर्कमध्ये आणि कोणत्या पॉलिसीअंतर्गत ॲक्सेस केला आहे.
रँडमायझेशन दुसऱ्या बाजूने या मॉडेलला निकामी करते
आधुनिक डिव्हाइसेस गोपनीयतेसाठी MAC ॲड्रेस देखील रँडमाइज करतात. याचा अर्थ असा की ज्या आयडेंटिफायरवर तुमचे फिल्टर अवलंबून आहे तो जुन्या WiFi डिझाइनच्या गृहीतकाप्रमाणे स्थिर राहणार नाही.
हा कोणताही बग नाही. हे एक प्रायव्हसी फीचर आहे. निष्क्रिय ट्रॅकिंग कठीण करण्यासाठी डिव्हाइस निर्मात्यांनी हे सादर केले आहे. हे युझर्ससाठी चांगले आहे, परंतु हार्डवेअर ॲड्रेस हा एक कायमस्वरूपी आयडेंटिटी अँकर आहे या कल्पनेवर तयार केलेल्या कोणत्याही ॲक्सेस मॉडेलला ते कमकुवत करते.
जर तुम्ही सध्याचे फोन्स आणि लॅपटॉप हाताळत असाल, तर रँडमाइज्ड MAC ॲड्रेसेस WiFi ऑपरेशन्सवर कसा परिणाम करतात हे समजून घेणे आता मूलभूत वायरलेस प्रशासनाचा भाग आहे.
सुरक्षेचा दावा निष्फळ का ठरतो
या दोन्ही गोष्टी एकत्र केल्यास, MAC filtering ची विश्वासार्हता खूप जलद गतीने संपुष्टात येते:
- जर MAC दृश्यमान असेल, तर ते गुप्त नाही
- जर MAC कॉपी केला जाऊ शकत असेल, तर ते विश्वासार्ह नाही
- जर गोपनीयतेसाठी MAC बदलत असेल, तर ते स्थिर नाही
- जर ते गुप्त, विश्वासार्ह किंवा स्थिर नसेल, तर ते तुमचे मुख्य आयडेंटिटी सिग्नल असू शकत नाही
बदलण्यायोग्य डिव्हाइस लेबलवर अवलंबून असणारी सुरक्षा नेहमीच कमकुवत असेल.
म्हणूनच MAC फिल्टरिंग अनेकदा नियंत्रणाचा खोटा आभास निर्माण करते. हे कदाचित काही अनौपचारिक कनेक्शनचे प्रयत्न थांबवू शकते, परंतु एंटरप्राइझ, गेस्ट किंवा शेअर - ॲक्सेस WiFi साठी ते एक गंभीर अडथळा म्हणून टिकू शकत नाही.
सुरक्षित नेटवर्क ऍक्सेससाठी आधुनिक पर्याय
एक चांगली डिझाइन प्रश्नाचा बदल करून सुरू होते. हे विचारू नका, "मी कोणत्या हार्डवेअर ॲड्रेसवर विश्वास ठेवला पाहिजे?" हे विचारा, "या वापरकर्त्याने किंवा डिव्हाइसने ते कोण आहेत हे कसे सिद्ध करावे आणि त्यावरून कोणता ॲक्सेस मिळाला पाहिजे?"
तो बदल आयडेंटिटी-बेस्ड ॲक्सेसकडे नेतो. डिव्हाइस लेबल्सचा शोध घेण्याऐवजी, तुम्ही आधुनिक नेटवर्क्ससाठी डिझाइन केलेल्या पद्धतींचा वापर करून लोक आणि व्यवस्थापित एंडपॉइंट्स प्रमाणित करता.
कर्मचाऱ्यांच्या ऍक्सेससाठी WPA3-Enterprise आणि 802.1X
कर्मचाऱ्यांच्या WiFi साठी, WPA3-Enterprise with 802.1X ही एक मानक दिशा आहे. ॲक्सेस हा युझर क्रेडेंशियल्स, सर्टिफिकेट्स किंवा दोन्हीशी जोडलेला असतो, ज्याला बहुधा Entra ID, Okta, किंवा Google Workspace सारख्या डिरेक्टरी आणि SSO सिस्टम्सचा पाठबळ असतो.
यामुळे अशा अनेक समस्या सुटतात ज्या MAC filtering कधीच सोडवू शकत नव्हते:
- ॲक्सेस वापरकर्त्याच्या ओळखीला फॉलो करतो
- जेव्हा डिरेक्टरी स्टेटस बदलते तेव्हा रिव्होकेशन होते
- भूमिका, गट, डिव्हाइस प्रकार किंवा स्थानानुसार पॉलिसी बदलू शकते
- "SSID वर पाहिलेला MAC ॲड्रेस" यापेक्षा ऑडिट ट्रेल्स खूप जास्त अर्थपूर्ण आहेत
पाहुण्यांसाठी आणि सार्वजनिक WiFi साठी OpenRoaming आणि Passpoint
गेस्ट WiFi ला सुरक्षा आणि सुलभता दोन्हीची आवश्यकता असते. पारंपारिक Captive Portal आणि शेअर केलेले पासवर्ड अडथळे निर्माण करतात. MAC फिल्टरिंग तर अधिकच अयोग्य आहे कारण गेस्ट डिव्हाइसेस तात्पुरते असतात आणि अनेकदा प्रायव्हसी - रँडमाइज्ड असतात.
OpenRoaming and Passpoint हा अनुभव अधिक प्रगत करतात. वापरकर्ते एका विश्वासार्ह आयडेंटिटी फ्लोद्वारे एकदाच ऑथेंटिकेट करतात आणि नंतर सहभागी वातावरणात सुरक्षितपणे आणि आपोआप कनेक्ट होतात. यामुळे असुरक्षित हार्डवेअर ॲड्रेस लॉजिकवर अवलंबून न राहता पहिल्या पॅकेटपासूनच वेन्यूला एन्क्रिप्टेड कनेक्टिव्हिटी मिळते.
अधिक व्यापक नेटवर्क ॲक्सेस कंट्रोल दृष्टिकोनांचे मूल्यांकन करणाऱ्या टीम्ससाठी, ही सर्वात मोठी विभाजक रेषा आहे. डिव्हाइस-लिस्ट नियंत्रणे स्थिर असतात. आयडेंटिटी-बेस्ड ऑनबोर्डिंग हे डायनॅमिक आणि पॉलिसी-ड्रिव्हन असते.
जुन्या आणि स्क्रीन नसलेल्या (Headless) डिव्हाइसेससाठी iPSK
काही डिव्हाइसेस अजूनही 802.1X करू शकत नाहीत. प्रिंटर, सेन्सर्स, स्कॅनर, साइनेज युनिट्स आणि काही ठराविक IoT एंडपॉइंट्स सहसा त्या श्रेणीत येतात.
येथेच Individual Pre-Shared Keys (iPSK) मदत करतात. प्रत्येक गोष्टीसाठी एकाच सामायिक पासवर्डऐवजी, प्रत्येक डिव्हाइस किंवा डिव्हाइसच्या वर्गाला त्याचे स्वतःचे क्रेडेंशियल आणि पॉलिसी मिळते. यामुळे तुम्हाला MAC allowlist पेक्षा खूप चांगले आयसोलेशन, रिव्होकेशन आणि ऑपरेशनल नियंत्रण मिळते.
ऍक्सेस कंट्रोल पद्धतींची तुलना
| वैशिष्ट्य | MAC Address Filtering | WPA3-Enterprise (802.1X) | OpenRoaming/Passpoint | Individual PSK (iPSK) |
|---|---|---|---|---|
| प्राथमिक विश्वास मॉडेल | डिव्हाइस पत्ता | वापरकर्ता किंवा डिव्हाइस ओळख | फेडरेटेड किंवा प्लॅटफॉर्म ओळख | प्रति-डिव्हाइस किंवा प्रति-पॉलिसी क्रेडेंशियल |
| कर्मचारी WiFi साठी योग्य | कमकुवत योग्यता | मजबूत योग्यता | मर्यादित | नॉन-802.1X डिव्हाइसेससाठी उपयुक्त |
| अतिथी WiFi साठी योग्य | अयोग्य | सहसा अतिथी मॉडेल नाही | मजबूत योग्यता | मर्यादित |
| डिव्हाइसमधील बदल चांगल्या प्रकारे हाताळते | नाही | होय | होय | MAC लिस्टपेक्षा चांगले |
| मजबूत पॉलिसी नियंत्रणास समर्थन देते | मर्यादित | होय | होय | होय |
| गोपनीयता-रँडमाइज्ड डिव्हाइसेससह चांगले कार्य करते | अल्प प्रमाणात | अधिक चांगले | अधिक चांगले | अधिक चांगले |
| प्रशासकीय भार | मॅन्युअल लिस्ट व्यवस्थापन | केंद्रीकृत ओळख व्यवस्थापन | केंद्रीकृत ऑनबोर्डिंग | प्रति डिव्हाइस किंवा पॉलिसीनुसार व्यवस्थापित |
एक व्यावहारिक मायग्रेशन मार्ग
जर तुम्ही थेट सुरू असलेल्या वातावरणात MAC फिल्टरिंग बदलत असाल, तर संपूर्ण बदलाचा विचार करू नका. वापरकर्ता आणि डिव्हाइस श्रेणीनुसार विचार करा:
- कर्मचारी आणि कंत्राटदार डिरेक्टरी-बॅक्ड ऑथेंटिकेशनसह 802.1X कडे वळतात.
- पाहुणे आणि सार्वजनिक युजर्स Passpoint किंवा OpenRoaming-स्टाइल ऑनबोर्डिंगकडे वळतात.
- जुने आणि हेडलेस डिव्हाइसेस जेथे सपोर्ट असेल तिथे iPSK किंवा सर्टिफिकेट-आधारित पर्यायांकडे वळतात.
- अपवादात्मक जुने एंडपॉइंट्स तात्पुरते MAC-आधारित नियम ठेवू शकतात, परंतु केवळ एक पूरक म्हणून.
या क्षेत्रातील एक उदाहरण म्हणजे Purple, जे आयडेंटिटी-आधारित गेस्ट आणि कर्मचारी ॲक्सेस, OpenRoaming and Passpoint, तसेच जुन्या वातावरणासाठी iPSK सारख्या पर्यायांना सपोर्ट करते. जेव्हा तुमचे नेटवर्क डिव्हाइस लिस्ट्सपेक्षा मोठे होते, तेव्हा मूल्यमापन करण्यासाठी हा योग्य श्रेणीतील उपाय आहे.
हॉस्पिटॅलिटी, रिटेल आणि हेल्थकेअर क्षेत्रासाठी व्यावहारिक मार्गदर्शन
विविध क्षेत्रे वेगवेगळ्या कारणांमुळे याच MAC फिल्टरिंग मर्यादांचा सामना करतात. हॉटेल्सना गेस्ट टर्नओव्हर व्यवस्थापित करताना त्रास होतो. किरकोळ विक्रेत्यांना ग्राहक, कर्मचारी आणि ऑपरेशनल ट्रॅफिकमध्ये सेगमेंटेशन आवश्यक असते. आरोग्य सेवा संस्थांना कोण आणि काय कनेक्ट होत आहे याबद्दल अधिक खात्री हवी असते.
ऐतिहासिकदृष्ट्या, आधुनिक एनक्रिप्टेड ऑथेंटिकेशन मानक बनण्यापूर्वी MAC फिल्टरिंग हे सुरुवातीचे WiFi ॲक्सेस कंट्रोलचे टप्पे म्हणून उदयास आले. जेव्हा वायरलेस नेटवर्क्स सोपे आणि लहान होते तेव्हा ते योग्य वाटले. परंतु २०१० च्या दशकापर्यंत, सुरक्षा तज्ज्ञ आधीच त्याच्या मर्यादा हायलाइट करत होते कारण MAC पत्ते मॅन्युअली बदलले जाऊ शकतात, म्हणूनच सध्याचे UK मधील कॉर्पोरेट आणि व्यावसायिक ठिकाणांचे नेटवर्क्स याला जास्तीत जास्त केवळ पूरक मानतात, जसे की Smallstep च्या MAC फिल्टरिंग मर्यादांच्या स्पष्टीकरणामध्ये नमूद केले आहे.
हॉस्पिटॅलिटी
हॉटेल्स, रेस्टॉरंट्स, बार आणि इव्हेंट वेन्यू तयार केलेल्या MAC लिस्टवर गेस्ट ॲक्सेस चालवू शकत नाहीत. वापरकर्ते तात्पुरते असतात, डिव्हाइसेस अनमॅनेज्ड असतात आणि सपोर्टचा भार सतत राहील.
एक अधिक चांगला पॅटर्न खालीलप्रमाणे दिसतो:
- Passpoint किंवा तत्सम पासवर्डशिवाय ऑनबोर्डिंगद्वारे गेस्ट ॲक्सेस
- 802.1X आणि SSO-समर्थित आयडेंटिटीद्वारे कर्मचाऱ्यांचा ॲक्सेस
- रोल-बेस्ड पॉलिसी किंवा आवश्यकतेनुसार iPSK द्वारे वेगळे केलेले बॅक-ऑफिस डिव्हाइसेस
जर तुम्हाला अजूनही हॉस्पिटॅलिटीमध्ये MAC फिल्टरिंग दिसत असेल, तर ते सहसा मुख्य नेटवर्क डिझाइनऐवजी मर्यादित जुन्या अपवादाशी जोडलेले असते.
रिटेल
रिटेल नेटवर्क्सना स्पष्ट विभाजनाची आवश्यकता असते. पॉइंट ऑफ सेल, हँडहेल्ड स्टॉक डिव्हाइसेस, कर्मचाऱ्यांचे मोबाईल्स, डिजिटल साइनेज आणि ग्राहकांचे WiFi हे ॲक्सेस पॉलिसीचे सोंग घेणाऱ्या डिव्हाइस लिस्टच्या मागे असायला नकोत.
त्याऐवजी ओळख आणि वर्गीकरण (Segmentation) पद्धतीचा वापर करा:
- कर्मचाऱ्यांची ओळख कर्मचाऱ्यांच्या नेटवर्कशी जोडली जाते
- ऑपरेशनल डिव्हाइसेसना काटेकोरपणे मर्यादित ॲक्सेस मिळतो
- ग्राहकांचा ट्रॅफिक अंतर्गत सिस्टीम्सपासून वेगळा ठेवला जातो
फिक्स्ड टर्मिनल्ससाठी MAC फिल्टरिंग कदाचित सोयीचे वाटू शकते, परंतु iPSK किंवा सर्टिफिकेट-बॅक्ड पद्धती व्यवस्थापित करणे आणि सुरक्षितपणे रद्द करणे सोपे आहे.
हेल्थकेअर
हेल्थकेअर वातावरणात कमकुवत ओळखीसाठी सर्वात कमी सहनशीलता असते. क्लिनिकल वर्कफ्लो, शेअर्ड डिव्हाइसेस, फिरणारे कर्मचारी आणि संवेदनशील सिस्टीम्स या सर्वांना हार्डवेअर - ॲड्रेस तपासण्यांपेक्षा मजबूत नियंत्रणांची आवश्यकता असते.
हेल्थकेअरमध्ये, "ओळखीचे डिव्हाइस" हे "योग्य पॉलिसी अंतर्गत अधिकृत वापरकर्ता" असण्यासारखे नसते.
हाच मुख्य डिझाइनचा नियम आहे. जर एखादा वॉर्ड टॅबलेट बदलला, उसने घेतला किंवा रीकॉन्फिगर केला, तर MAC फिल्टरिंग कनेक्शनवर विश्वास ठेवावा की नाही याबद्दल फारच कमी माहिती देते. ओळख - समर्थित ॲक्सेस आणि सेगमेंट केलेली डिव्हाइस पॉलिसी हे खूप सुरक्षित पर्याय आहेत.
डिव्हाइस लिस्टच्या पलीकडे जाऊन ओळख-आधारित (Identity-Based) सुरक्षेकडे वाटचाल
MAC फिल्टरिंग निरुपयोगी नाही. फक्त मुख्य उपाय म्हणून ते आता पुरेसे राहिले नाही.
हे WiFi प्रशासनाच्या पूर्वीच्या टप्प्यातून आले आहे जेव्हा नेटवर्क्स लहान होते आणि धोक्यांचे स्वरूप सोपे होते. आजचे वातावरण हे मोबाईल, सामायिक, गोपनीयतेची काळजी घेणारे आणि पॉलिसी-हेवी आहे. निश्चित डिव्हाइस आयडेंटिफायर्सवर आधारित असलेले नियंत्रण या वास्तवाशी जुळवून घेऊ शकत नाही.
याचा व्यापक धडा नेटवर्किंगच्या बाहेरही दिसून येतो. सुविधा व्यवस्थापन टीम्सनी प्रत्यक्ष प्रवेशाबाबत (physical access) हीच गोष्ट शिकली आहे. जुन्या प्रणाली स्टॅटिक लिस्ट आणि शेअर्ड क्रेडेंशियल्सवर अवलंबून असत, तर नवीन प्लॅटफॉर्म्स ओळख, ऑटोमेशन आणि पॉलिसीचा वापर करतात. जर तुम्हाला नेटवर्किंग व्यतिरिक्त इतर उदाहरण हवे असेल, तर ऑटोमेटेड जिम ॲक्सेस सोल्यूशन्स वरील हे मार्गदर्शक मॅन्युअल प्रवेश नियमांकडून स्मार्ट ॲक्सेस कंट्रोलकडे झालेला हाच बदल दर्शवते.
WiFi साठी, आधुनिक डिझाइन तत्त्व सोपे आहे. ओळखीवर विश्वास ठेवा, बदलता येणाऱ्या हार्डवेअर लेबलवर नाही. अशा पद्धती वापरा ज्या व्यक्ती किंवा व्यवस्थापित डिव्हाइस कोण आहे हे सिद्ध करू शकतील, पॉलिसी सातत्याने लागू करा, आणि स्थिती बदलल्यावर ॲक्सेस पूर्णपणे काढून घ्या. जर तुम्ही तुमच्या वायरलेस रोडमॅपचे पुनरावलोकन करत असाल, तर secure wireless networking वरील हा व्यापक दृष्टिकोन सुरू करण्यासाठी योग्य ठिकाण आहे.
याचा व्यावहारिक परिणाम म्हणजे उत्तम सुरक्षा आणि कमी ॲडमिन कटकटी. तुम्ही याद्या एडिट करण्यात कमी वेळ घालवता आणि कर्मचारी, अतिथी, भाडेकरू आणि डिव्हाइसेसवर खरी पॉलिसी लागू करण्यात जास्त वेळ घालवता.
जर तुम्ही MAC फिल्टरिंग बदलून अधिक आधुनिक ॲक्सेस मॉडेल वापरत असाल, तर पासवर्डशिवाय गेस्ट ॲक्सेस, आयडेंटिटी प्रोव्हाइडर्सशी जोडलेले कर्मचारी ऑथेंटिकेशन, OpenRoaming and Passpoint सपोर्ट आणि जुन्या उपकरणांसाठी पॉलिसी ऑप्शन्सचे मूल्यमापन करण्यासाठी Purple हा एक उत्तम प्लॅटफॉर्म आहे.



