What could a guest WiFi privacy failure cost you?
See the maximum fine for your size, what the law asks of a captive portal, and the staff time that self-service access requests save.
Opt-in consent, 72-hour breach reporting, and rights of access and erasure.
That is 25,000 logins a month, each needing a consent record you can produce on request.
Up to €20 million or 4% of worldwide annual turnover, whichever is higher (UK GDPR: £17.5 million or 4%). A lower tier of €10 million or 2% covers failings such as security and record-keeping.
- Marketing consent is a separate, unticked opt-in, never a condition of getting online (Articles 6 and 7)
- Personal data breaches reported to the regulator within 72 hours (Article 33)
- Access and erasure requests answered within one month (Articles 15 and 17)
- Portal forms collect only what the stated purpose needs (Article 5, data minimisation)
Purple holds ISO 27001, Cyber Essentials and B Corp certification. This tool is guidance, not legal advice.
Guest WiFi data privacy and regulatory compliance evaluator
Select your primary operating region and network scale to inspect mandatory captive portal consent rules, maximum non-compliance penalties, and how Purple automates lawful data collection.
⚖️ Mandatory Captive Portal Requirements
- Unambiguous, active opt-in consent for marketing (no pre-ticked boxes)
- Granular consent unbundled from basic network terms and conditions
- 72-hour notification to the regulator for reportable personal data breaches
- Designated Data Protection Officer (DPO) for large-scale systematic monitoring
Enforceable visitor (data subject) rights:
- Right of access, answered within one month (extendable in complex cases)
- Right to rectification and erasure (Right to be Forgotten)
- Right to data portability in machine-readable format
- Right to withdraw consent at any time without network denial
🛡️ How Purple Enforces Compliance
- Granular splash page checkboxes separated from network access acceptance
- Automated MyData self-service portal for instant subject access and erasure requests
- Real-time CRM webhook synchronisation to halt marketing upon consent withdrawal
- ISO 27001 certified AWS infrastructure with full EU data residency guarantees
| Privacy feature | Legacy captive portals | Purple cloud compliance engine |
|---|---|---|
| Consent capture | Bundled T&Cs, pre-ticked opt-in boxes (non-compliant) | Unbundled, freely-given consent checkboxes |
| Right to erasure (DSAR) | Manual database queries taking weeks | Automated MyData self-service portal (instant) |
| CRM synchronisation | Static CSV exports with orphaned opt-outs | Real-time two-way webhooks & consent suppression |
| Security certifications | Unverified local server storage | ISO 27001, ISO 9001 & SOC 2 Type II certified |
Build privacy compliance into your guest WiFi
Deploy Purple's ISO 27001 certified captive portal with native GDPR, CCPA, and LGPD consent management across your venues.
ডেটা সুরক্ষা এবং ডেটা গোপনীয়তা কী?
গোপনীয়তার অধিকারের ধারণাটি ১৯৪৮ সালে আবির্ভূত হয় যখন জাতিসংঘ কর্তৃক Universal Declaration of Human Rights গৃহীত হয়। এতে বলা হয়েছে যে “কারো গোপনীয়তা, পরিবার, বাড়ি বা চিঠিপত্রে নির্বিচারে হস্তক্ষেপ করা যাবে না”। ১৯৭৮ সালের মধ্যে, ৪০০ জন প্রাপকের কাছে প্রথম বিপণন ইমেল পাঠানো হয়েছিল এবং ১৯৯৪ সালে ইন্টারনেটে প্রথম ব্যানার বিজ্ঞাপন প্রদর্শিত হয়। ২০০০ সালের মধ্যে অনেক ব্যাংক অনলাইন ব্যাংকিং পরিষেবা প্রদান শুরু করে। ২০০৬ সালে ফেসবুক তৈরি করা হয় এবং সোশ্যাল মিডিয়া দ্রুত গতিতে এগিয়ে চলে, যা আমাদের দৈনন্দিন জীবনের একটি অবিচ্ছেদ্য অংশ হয়ে ওঠে।
বর্তমানে, ১৯৭টি দেশের মধ্যে ১৩৭টি ডেটা এবং গোপনীয়তার সুরক্ষা নিশ্চিত করতে কিছু স্তরের আইন প্রণয়ন করেছে। বিশ্বের কিছু বড় ব্র্যান্ড যেমন Google, Whatsapp এবং Facebook আইন লঙ্ঘনের ফলে জরিমানার সম্মুখীন হয়েছে, যার মধ্যে ২০২১ সালে Amazon-কে করা ৮৭৭ মিলিয়ন ডলারের জরিমানা ছিল ইতিহাসের অন্যতম বড় ডেটা সুরক্ষা জরিমানা।
এই ব্লগে, আমরা বিশ্বের তিনটি প্রধান ডেটা গোপনীয়তা আইন GDPR, CCPA এবং LGPD পরীক্ষা করব। আমরা আপনাকে এই আইনের একটি সংক্ষিপ্ত সারসংক্ষেপ দেব, আপনি যদি এটি মেনে না চলেন তবে কী ঘটবে এবং কীভাবে Purple প্ল্যাটফর্ম আপনাকে আপনার ভেন্যুতে আসা ভিজিটরদের থেকে নিয়ম মেনে ডেটা সংগ্রহ করতে সক্ষম করতে পারে তা জানাব।
ইউরোপ: General Data Protection Regulation (GDPR)
GDPR কী?
সম্ভবত বিশ্বের সবচেয়ে সুপরিচিত ডেটা সুরক্ষা আইন, GDPR ইউরোপীয় ইউনিয়ন দ্বারা তৈরি করা হয়েছিল এবং এটি ২৫ মে ২০১৮ এ কার্যকর হয়েছিল। এই আইনটি এমন যেকোনো সংস্থার উপর আইনি বাধ্যবাধকতা আরোপ করে যা ইইউ-তে থাকা মানুষ এবং ইইউ নাগরিকদের সম্পর্কিত ডেটা সংগ্রহ এবং সংরক্ষণ করে, এমনকি সংস্থাটি নিজেই ইইউ-ভিত্তিক না হলেও।
GDPR সাতটি নীতির মাধ্যমে ডেটা কন্ট্রোলার (এবং প্রসেসর)-দের জন্য একটি ফ্রেমওয়ার্ক প্রদান করে, যার মধ্যে রয়েছে কতটা ডেটা সংগ্রহ করা হচ্ছে তা কমিয়ে আনা এবং ডেটা সংরক্ষণের সময়সীমা নির্ধারণ করা। এটি নির্দিষ্ট নিয়মও আরোপ করে, যেমন ডেটা লঙ্ঘনের জন্য ৭২ ঘণ্টার মধ্যে রিপোর্ট করার প্রয়োজনীয়তা।
GDPR একটি প্রতিষ্ঠান কোনো ব্যক্তির সম্পর্কে যে তথ্য সংগ্রহ করে তার ওপর ডেটা সাবজেক্টদের (ব্যক্তিদের) স্পষ্ট অধিকার আরোপ করে, যেমন ডেটা প্রক্রিয়াকরণ সম্পর্কে অবহিত হওয়ার অধিকার। কিছু পরিস্থিতিতে, ডেটা প্রক্রিয়াকরণের জন্য ডেটা সাবজেক্টের দ্ব্যর্থহীন সম্মতি দেওয়ার প্রয়োজন হতে পারে, যেমন আপনার মার্কেটিং ইমেল তালিকায় অপ্ট-ইন করা, যেখানে অন্য কিছু পরিস্থিতি রয়েছে যেখানে সম্মতি ছাড়াই ডেটা প্রক্রিয়াকরণ করা যেতে পারে (যেমন জীবন-হুমকিপূর্ণ পরিস্থিতি বা জনস্বার্থের ভিত্তিতে)।
আপনি যদি GDPR মেনে না চলেন তবে কী ঘটবে?
নিয়ম না মানার জন্য জরিমানা অত্যন্ত বেশি। কম গুরুতর লঙ্ঘনের ফলে পূর্ববর্তী আর্থিক বছরের ফার্মের বিশ্বব্যাপী বার্ষিক রাজস্বের ২% বা সর্বোচ্চ €১০ মিলিয়ন ($৯.৮ মিলিয়ন) পর্যন্ত জরিমানা হতে পারে। আরও গুরুতর লঙ্ঘনের জন্য, যার মধ্যে গোপনীয়তার অধিকার এবং ভুলে যাওয়ার অধিকারের নীতিগুলির বিরুদ্ধে যাওয়া অন্তর্ভুক্ত, জরিমানা হতে পারে €২০ মিলিয়ন ($১৯.৭) বা পূর্ববর্তী আর্থিক বছরের ফার্মের বিশ্বব্যাপী বার্ষিক রাজস্বের ৪% পর্যন্ত, এর মধ্যে যে পরিমাণটি বেশি হয়।
উত্তর আমেরিকা: ক্যালিফোর্নিয়ার California Consumer Privacy Act (CCPA)
CCPA কী?
ক্যালিফোর্নিয়া কনজিউমার প্রাইভেসি অ্যাক্ট অব 2018 (CCPA)-এর লক্ষ্য হলো ব্যবসা প্রতিষ্ঠানগুলো গ্রাহকদের সম্পর্কে যে ডেটা সংগ্রহ করে তার ওপর গ্রাহকদের আরও বেশি নিয়ন্ত্রণ প্রদান করা এবং এর মধ্যে ক্যালিফোর্নিয়ার গ্রাহকদের জন্য নতুন গোপনীয়তার অধিকার অন্তর্ভুক্ত রয়েছে। এই অধিকারগুলোর মধ্যে রয়েছে তাদের সম্পর্কে কী ডেটা সংগ্রহ করা হচ্ছে তা জানার অধিকার, তা মুছে ফেলার অধিকার, তাদের ব্যক্তিগত তথ্য বিক্রির বিকল্প থেকে অপ্ট-আউট করার অধিকার এবং তাদের CCPA rights প্রয়োগ করার জন্য বৈষম্যহীনতার অধিকার।
CCPA মেনে চলার জন্য, ওয়েবসাইটগুলোকে ডেটা সংগ্রহের সময় তাদের ব্যবহারকারীদের জানাতে হবে যে এটি কী ধরনের ব্যক্তিগত তথ্য সংগ্রহ করে এবং কী উদ্দেশ্যে। তৃতীয় পক্ষের কাছে ডেটা বিক্রি থেকে অপ্ট-আউট করার জন্য ওয়েবসাইটগুলোতে একটি "আমার ব্যক্তিগত তথ্য বিক্রি করবেন না" লিঙ্ক থাকা উচিত এবং গ্রাহক যদি তাদের সম্পর্কে আপনার কাছে থাকা ডেটা দাবি করেন, তবে এটি বিনামূল্যে সরবরাহ করা উচিত।
আপনি যদি CCPA মেনে না চলেন তবে কী ঘটবে?
আপনার ব্যবসা যদি CCPA মেনে না চলে, তবে গ্রাহকরা একটি ব্যক্তিগত পদক্ষেপের অধিকার ফাইল করতে পারেন যা ব্যবসাটিকে লঙ্ঘন সংশোধন করার জন্য ৩০ দিন সময় দেয়। তারপরে ব্যবসাটিকে দেখাতে হবে যে “লঙ্ঘন সংশোধন করা হয়েছে এবং আর কোনো লঙ্ঘন ঘটবে না”। যদি ব্যবসাটি এতে ব্যর্থ হয়, তবে গ্রাহকের অ্যাটর্নি জেনারেলের কাছে পদক্ষেপের অধিকার ফাইল করার অধিকার রয়েছে। অ্যাটর্নি জেনারেল দেওয়ানি পদক্ষেপ নিতে পারেন এবং একটি নিষেধাজ্ঞা এবং প্রতি লঙ্ঘনের জন্য $২৫০০ জরিমানা আরোপ করতে পারেন। লঙ্ঘনটি যদি ইচ্ছাকৃত বলে মনে করা হয় তবে এটি প্রতি লঙ্ঘনের জন্য $৭৫০০ পর্যন্ত বাড়তে পারে। এটি প্রতি গ্রাহক হিসেবে বিবেচনা করা হয়, তাই যদি আপনার ১০০০ গ্রাহক ক্ষতিগ্রস্ত হন, তবে আপনার ব্যবসাকে $৭.৫ মিলিয়ন জরিমানা করা হবে!
দক্ষিণ আমেরিকা: ব্রাজিলের Lei Geral de Proteção de Dados (LGPD)
LGPD কী?
২০২০ সালে Lei Geral de Proteção de Dados (LGPD) কার্যকর হয়েছে এবং এটি এমন যেকোনো ব্যবসা বা সংস্থাকে প্রভাবিত করে যা ব্রাজিলের মানুষের ব্যক্তিগত ডেটা প্রসেস করে, তা সেই ব্যবসা বা সংস্থাটি সেখানে অবস্থিত হোক বা না হোক।
LGPD সুনির্দিষ্টভাবে উল্লেখ করে যে আপনি কেবল বৈধ, সুনির্দিষ্ট এবং স্পষ্টভাবে জানানো উদ্দেশ্যে ব্যক্তিগত ডেটা প্রক্রিয়া করতে পারেন। GDPR-এর মতোই, LGPD-এর নীতিগুলোর মধ্যে রয়েছে স্বচ্ছতা এবং ডেটা মিনিমাইজেশন, অন্য কথায়, আপনার গ্রাহকদের বলুন আপনি কী ডেটা সংগ্রহ করছেন এবং এটি কীসের জন্য ব্যবহার করবেন, এবং কেবল আপনার প্রয়োজনীয় ডেটাই সংগ্রহ করুন। আইন মেনে চলার জন্য ব্যবসা প্রতিষ্ঠানগুলোকে একজন DPO (ডেটা সুরক্ষা কর্মকর্তা) নিয়োগ করতে হবে।
আপনি যদি LGPD মেনে না চলেন তবে কী ঘটবে?
আপনি যদি LGPD মেনে চলতে ব্যর্থ হন, তবে আপনি আপনার কোম্পানির বার্ষিক টার্নওভারের ২% পর্যন্ত জরিমানার সম্মুখীন হতে পারেন, যা সর্বোচ্চ ৫০ মিলিয়ন ব্রাজিলিয়ান রিয়াল, প্রায় €৮ মিলিয়ন বা $৯ মিলিয়ন পর্যন্ত হতে পারে। লঙ্ঘনকারীদের জন্য অন্যান্য সংশোধনমূলক পদক্ষেপও রয়েছে, যার মধ্যে লঙ্ঘনটি প্রচার করা এবং সমস্যা সৃষ্টিকারী প্রক্রিয়াকরণ কার্যক্রম বা ব্যক্তিগত ডেটা ব্লক বা মুছে ফেলা অন্তর্ভুক্ত। এর অর্থ হলো লঙ্ঘনকারী ডেটা নিয়ন্ত্রক সম্পূর্ণ সম্পর্কিত ইমেল তালিকা হারাতে পারেন এবং ঘটনার সাথে সম্পর্কিত ডেটাবেসটি ৬ মাস পর্যন্ত স্থগিত করা যেতে পারে।
প্রধান ডেটা সুরক্ষা আইন মেনে ব্যবসা প্রতিষ্ঠানগুলোকে ডেটা সংগ্রহ ও পরিচালনা করতে যেভাবে Purple প্ল্যাটফর্ম সাহায্য করতে পারে
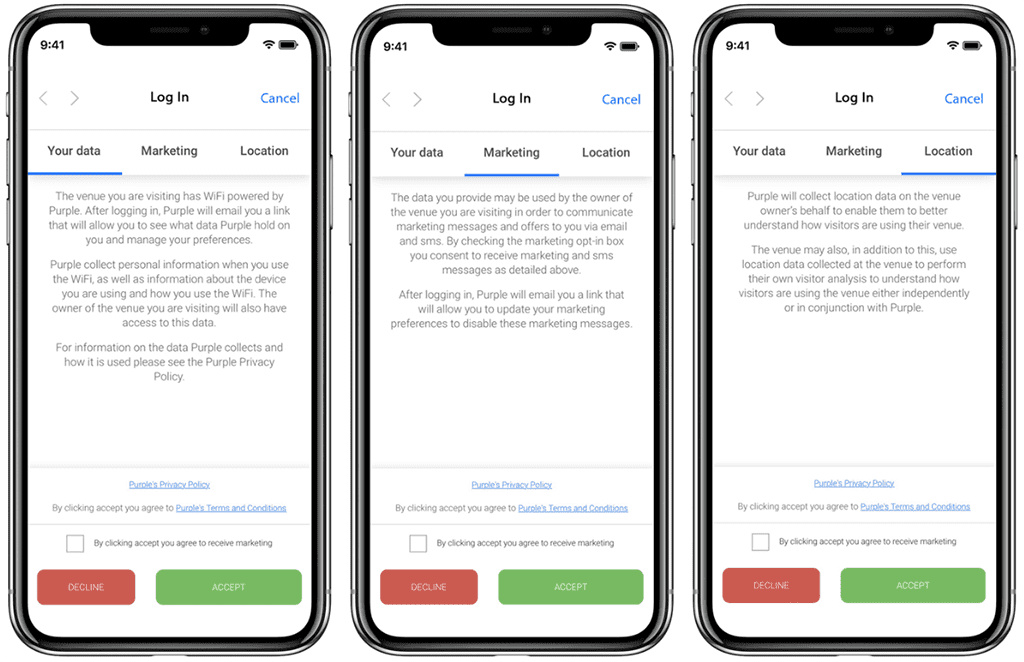
দর্শকদের সম্মতির জন্য Captive Portal
Purple-এর কাস্টমাইজযোগ্য স্প্ল্যাশ পেজগুলি লগইন করার সময় শর্তাবলীর লিঙ্ক যুক্ত করার অনুমতি দেয়, সেইসাথে মার্কেটিং উপকরণ এবং যোগাযোগের জন্য ঐচ্ছিক অপ্ট-ইন চেকবক্স বা যাদের CCPA মেনে চলতে হবে তাদের জন্য ব্যক্তিগত ডেটা বিক্রির বিরুদ্ধে একটি অপ্ট-আউট বক্সের সুবিধা দেয়।
এর পাশাপাশি, Purple-এর Captive Portal নিশ্চিত করতে পারে যে লগ ইন করা গ্রাহকরা শর্তাবলী এবং গোপনীয়তা নীতির সাথে সম্মত হয়েছেন।
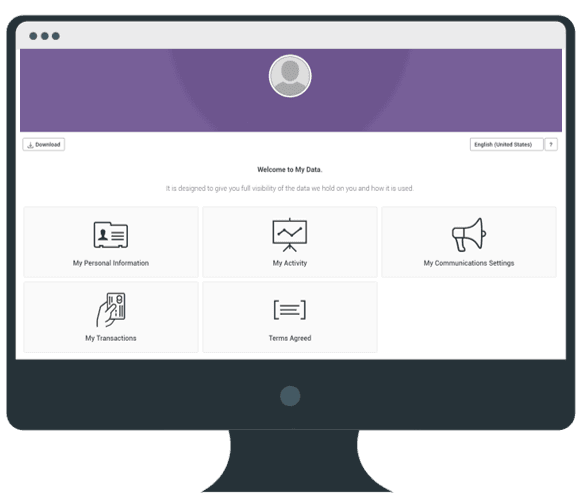
সম্পূর্ণ ডেটা স্বচ্ছতার জন্য MyData পোর্টাল
Purple ওয়েবসাইটে থাকা Purple-এর My Data Portal-এর মাধ্যমে, ডেটা সাবজেক্টরা সম্পূর্ণ বিনামূল্যে Purple Hub-এর মাধ্যমে ব্যবসাটি তাদের সম্পর্কে কী ডেটা সংগ্রহ করেছে তা দেখতে পারেন এবং তারা চাইলে সম্মতি প্রত্যাহার করতে পারেন।
স্বয়ংক্রিয় WiFi মার্কেটিং
আপনি যদি Purple প্ল্যাটফর্মের মাধ্যমে গ্রাহকের যোগাযোগের ডেটা সংগ্রহ করেন এবং কোনো গ্রাহক মার্কেটিং যোগাযোগ থেকে অপ্ট-আউট করেন, তবে এটি আপনাকে আমাদের স্বয়ংক্রিয় WiFi মার্কেটিং টুলের মাধ্যমে তাদের ইমেল পাঠানো থেকে বিরত রাখবে। এমনকি Purple প্ল্যাটফর্মে কোনো বাহ্যিক CRM সিস্টেমের সাথে ইন্টিগ্রেশন থাকলেও, আপনার ডাটাবেসকে কমপ্লায়েন্ট রাখতে এই তথ্য দিয়ে আপনার ডাটাবেস আপডেট করতে Purple-এর বিল্ট-ইন সফটওয়্যার ব্যবহার করে আপনি সেখানে ডেটা ম্যাপ করতে পারেন।