What could a guest WiFi privacy failure cost you?
See the maximum fine for your size, what the law asks of a captive portal, and the staff time that self-service access requests save.
Opt-in consent, 72-hour breach reporting, and rights of access and erasure.
That is 25,000 logins a month, each needing a consent record you can produce on request.
Up to €20 million or 4% of worldwide annual turnover, whichever is higher (UK GDPR: £17.5 million or 4%). A lower tier of €10 million or 2% covers failings such as security and record-keeping.
- Marketing consent is a separate, unticked opt-in, never a condition of getting online (Articles 6 and 7)
- Personal data breaches reported to the regulator within 72 hours (Article 33)
- Access and erasure requests answered within one month (Articles 15 and 17)
- Portal forms collect only what the stated purpose needs (Article 5, data minimisation)
Purple holds ISO 27001, Cyber Essentials and B Corp certification. This tool is guidance, not legal advice.
Guest WiFi data privacy and regulatory compliance evaluator
Select your primary operating region and network scale to inspect mandatory captive portal consent rules, maximum non-compliance penalties, and how Purple automates lawful data collection.
⚖️ Mandatory Captive Portal Requirements
- Unambiguous, active opt-in consent for marketing (no pre-ticked boxes)
- Granular consent unbundled from basic network terms and conditions
- 72-hour notification to the regulator for reportable personal data breaches
- Designated Data Protection Officer (DPO) for large-scale systematic monitoring
Enforceable visitor (data subject) rights:
- Right of access, answered within one month (extendable in complex cases)
- Right to rectification and erasure (Right to be Forgotten)
- Right to data portability in machine-readable format
- Right to withdraw consent at any time without network denial
🛡️ How Purple Enforces Compliance
- Granular splash page checkboxes separated from network access acceptance
- Automated MyData self-service portal for instant subject access and erasure requests
- Real-time CRM webhook synchronisation to halt marketing upon consent withdrawal
- ISO 27001 certified AWS infrastructure with full EU data residency guarantees
| Privacy feature | Legacy captive portals | Purple cloud compliance engine |
|---|---|---|
| Consent capture | Bundled T&Cs, pre-ticked opt-in boxes (non-compliant) | Unbundled, freely-given consent checkboxes |
| Right to erasure (DSAR) | Manual database queries taking weeks | Automated MyData self-service portal (instant) |
| CRM synchronisation | Static CSV exports with orphaned opt-outs | Real-time two-way webhooks & consent suppression |
| Security certifications | Unverified local server storage | ISO 27001, ISO 9001 & SOC 2 Type II certified |
Build privacy compliance into your guest WiFi
Deploy Purple's ISO 27001 certified captive portal with native GDPR, CCPA, and LGPD consent management across your venues.
डेटा सुरक्षा और डेटा गोपनीयता क्या है?
गोपनीयता के अधिकार की अवधारणा 1948 में तब उभरी जब संयुक्त राष्ट्र द्वारा मानवाधिकारों की सार्वभौमिक घोषणा को अपनाया गया। इसमें कहा गया है कि "किसी को भी उसकी गोपनीयता, परिवार, घर या पत्राचार में मनमाने हस्तक्षेप का भागी नहीं बनाया जाएगा"। 1978 तक, 400 प्राप्तकर्ताओं को पहला मार्केटिंग ईमेल भेजा जा चुका था और 1994 में, इंटरनेट पर पहला बैनर विज्ञापन दिखाई दिया। वर्ष 2000 तक, कई बैंकों ने ऑनलाइन बैंकिंग सेवाएं देना शुरू कर दिया था। 2006 में, फेसबुक बनाया गया और सोशल मीडिया तेजी से लोकप्रिय हुआ, जो हमारे दैनिक जीवन का एक अभिन्न अंग बन गया।
वर्तमान में, 197 में से 137 देशों ने डेटा और गोपनीयता की सुरक्षा सुनिश्चित करने के लिए किसी न किसी स्तर का कानून लागू किया है। दुनिया के कुछ सबसे बड़े नाम जैसे Google, Whatsapp और Facebook उल्लंघन के परिणामस्वरूप जुर्माने के भागीदार बने हैं, जिसमें 2021 में Amazon पर लगाया गया 877 मिलियन डॉलर का जुर्माना अब तक के सबसे बड़े डेटा सुरक्षा जुर्मानों में से एक है।
इस ब्लॉग में, हम दुनिया के तीन प्रमुख डेटा गोपनीयता कानूनों, GDPR, CCPA, और LGPD की जांच करेंगे। हम आपको कानून का एक संक्षिप्त सारांश देंगे, यदि आप इसका पालन नहीं करते हैं तो क्या होता है, और कैसे Purple प्लेटफॉर्म आपको अपने परिसर में आने वाले विजिटर्स से नियम अनुकूल तरीके से डेटा एकत्र करने में सक्षम बना सकता है।
यूरोप: General Data Protection Regulation (GDPR)
GDPR क्या है?
शायद दुनिया का सबसे प्रसिद्ध डेटा सुरक्षा कानून, GDPR यूरोपीय संघ द्वारा बनाया गया था और 25 मई 2018 को लागू हुआ था। यह कानून किसी भी ऐसे संगठन पर कानूनी दायित्व डालता है जो यूरोपीय संघ के लोगों और यूरोपीय संघ के नागरिकों से संबंधित डेटा एकत्र और संग्रहीत करता है, भले ही वह संगठन स्वयं यूरोपीय संघ में स्थित न हो।
GDPR डेटा कंट्रोलर्स (और प्रोसेसर्स) के लिए सात सिद्धांतों के माध्यम से एक ढांचा प्रदान करता है, जिसमें यह शामिल है कि कितना डेटा एकत्र किया जाता है और डेटा को संग्रहीत करने की समय सीमा को कम करना। यह विशिष्ट नियम भी लागू करता है, जैसे डेटा उल्लंघनों के लिए 72 घंटे की रिपोर्टिंग की आवश्यकता।
GDPR स्पष्ट रूप से डेटा विषयों (व्यक्तियों) पर उन सूचनाओं के संबंध में अधिकार भी लागू करता है जो एक संगठन उनके बारे में एकत्र करता है, उदाहरण के लिए, संसाधित किए जा रहे डेटा के बारे में सूचित होने का अधिकार। कुछ परिस्थितियों में, डेटा विषय को डेटा संसाधित करने के लिए स्पष्ट सहमति देने की आवश्यकता हो सकती है, जैसे कि आपकी मार्केटिंग ईमेल सूची में शामिल होना (opting in), जबकि अन्य स्थितियाँ भी हैं जहाँ सहमति के बिना डेटा संसाधित किया जा सकता है (जैसे जीवन-धमकी वाली स्थितियाँ या जनहित के आधार पर)।
यदि आप GDPR का अनुपालन नहीं करते हैं तो क्या होगा?
अनुपालन न करने पर जुर्माने काफी भारी हैं। कम गंभीर उल्लंघनों के परिणामस्वरूप €10 मिलियन ($9.8 मिलियन) तक का जुर्माना या पिछले वित्तीय वर्ष से फर्म के वैश्विक वार्षिक राजस्व का 2% तक का जुर्माना हो सकता है। अधिक गंभीर उल्लंघनों के लिए, जिसमें गोपनीयता के अधिकार और भूल जाने के अधिकार के सिद्धांतों के खिलाफ जाना शामिल है, जुर्माना €20 मिलियन ($19.7) या पिछले वित्तीय वर्ष से फर्म के वैश्विक वार्षिक राजस्व का 4% तक हो सकता है, जो भी राशि अधिक हो।
उत्तरी अमेरिका: कैलिफ़ोर्निया का California Consumer Privacy Act (CCPA)
CCPA क्या है?
कैलिफ़ोर्निया कंज्यूमर प्राइवेसी एक्ट ऑफ़ 2018 (CCPA) का उद्देश्य उपभोक्ताओं को उनके बारे में व्यवसायों द्वारा एकत्र किए जाने वाले डेटा पर अधिक नियंत्रण देना है और इसमें कैलिफ़ोर्निया के उपभोक्ताओं के लिए नए गोपनीयता अधिकार शामिल हैं। इन अधिकारों में यह जानने का अधिकार शामिल है कि उनके बारे में क्या डेटा एकत्र किया जा रहा है, इसे हटाने का अधिकार, उनकी व्यक्तिगत जानकारी की बिक्री से बाहर निकलने (opt-out) का अधिकार, और अपने CCPA rights का प्रयोग करने के लिए गैर-भेदभाव का अधिकार शामिल है।
CCPA का अनुपालन करने के लिए, वेबसाइटों को डेटा एकत्र करने के स्थान पर अपने उपयोगकर्ताओं को उस व्यक्तिगत जानकारी के बारे में सूचित करना होगा जो वे एकत्र करते हैं और किस उद्देश्य के लिए करते हैं। वेबसाइटों पर तीसरे पक्ष की डेटा बिक्री से बाहर निकलने के लिए "do not sell my personal information" लिंक होना चाहिए और यदि उपभोक्ता आपके पास मौजूद उनके डेटा का अनुरोध करता है, तो इसे निःशुल्क प्रदान किया जाना चाहिए।
यदि आप CCPA का अनुपालन नहीं करते हैं तो क्या होगा?
यदि आपका व्यवसाय CCPA का अनुपालन नहीं करता है, तो उपभोक्ता एक निजी कार्रवाई का अधिकार दायर कर सकते हैं, जिससे व्यवसाय को उल्लंघन को ठीक करने के लिए 30 दिनों का समय मिलता है। इसके बाद व्यवसाय को यह दिखाना होगा कि "उल्लंघन को ठीक कर दिया गया है और आगे कोई उल्लंघन नहीं होगा"। यदि व्यवसाय इसमें विफल रहता है, तो उपभोक्ता को अटॉर्नी जनरल के पास कार्रवाई का अधिकार दायर करने का अधिकार है। अटॉर्नी जनरल नागरिक कार्रवाई कर सकते हैं और निषेधाज्ञा और प्रति उल्लंघन $2500 का जुर्माना लगा सकते हैं। यदि उल्लंघन को जानबूझकर किया गया माना जाता है तो यह प्रति उल्लंघन $7500 तक बढ़ सकता है। इसे प्रति उपभोक्ता माना जाता है, इसलिए यदि आपके 1000 ग्राहक प्रभावित हुए हैं, तो आपके व्यवसाय पर $7.5 मिलियन का जुर्माना लगाया जाएगा!
दक्षिण अमेरिका: ब्राजील का Lei Geral de Proteção de Dados (LGPD)
LGPD क्या है?
Lei Geral de Proteção de Dados (LGPD) 2020 में लागू हुआ था और यह किसी भी ऐसे व्यवसाय या संगठन को प्रभावित करता है जो ब्राजील में लोगों के व्यक्तिगत डेटा को प्रोसेस करता है, चाहे वह व्यवसाय या संगठन कहीं भी स्थित हो।
LGPD निर्दिष्ट करता है कि आप केवल वैध, विशिष्ट और स्पष्ट रूप से संप्रेषित उद्देश्यों के लिए व्यक्तिगत डेटा संसाधित कर सकते हैं। GDPR के समान, LGPD सिद्धांतों में पारदर्शिता और डेटा न्यूनीकरण शामिल हैं, दूसरे शब्दों में, अपने ग्राहकों को बताएं कि आप क्या डेटा एकत्र कर रहे हैं, और आप इसका उपयोग किस लिए करेंगे, और केवल वही डेटा एकत्र करें जिसकी आपको आवश्यकता है। कानून का अनुपालन करने के लिए व्यवसायों को एक DPO (डेटा सुरक्षा अधिकारी) नियुक्त करना आवश्यक है।
यदि आप LGPD का अनुपालन नहीं करते हैं तो क्या होगा?
यदि आप LGPD का अनुपालन करने में विफल रहते हैं, तो आपको आपकी कंपनी के वार्षिक कारोबार का 2% तक का जुर्माना भुगतना पड़ सकता है, जो अधिकतम 50 मिलियन ब्राजीलियाई रियल, यानी लगभग €8 मिलियन या $9 मिलियन तक हो सकता है। उल्लंघनकर्ताओं के लिए अन्य सुधारात्मक कार्रवाइयां भी हैं, जिनमें उल्लंघन को सार्वजनिक करना और समस्या पैदा करने वाली प्रसंस्करण गतिविधियों या व्यक्तिगत डेटा को ब्लॉक या डिलीट करना शामिल है। इसका मतलब है कि उल्लंघन करने वाला डेटा नियंत्रक पूरी संबंधित ईमेल सूची खो सकता है और घटना से संबंधित डेटाबेस को 6 महीने तक के लिए निलंबित किया जा सकता है।
कैसे Purple प्लेटफ़ॉर्म व्यवसायों को प्रमुख डेटा सुरक्षा कानूनों के अनुपालन में डेटा एकत्र करने और प्रबंधित करने में मदद कर सकता है
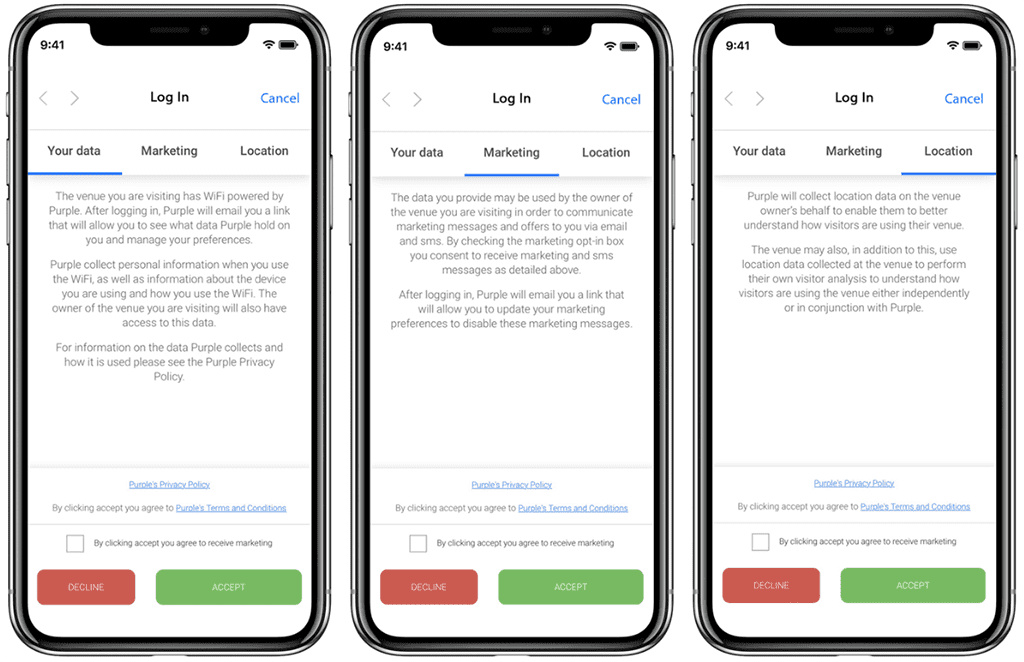
आगंतुक सहमति के लिए Captive Portal
Purple के कस्टमाइज़ करने योग्य स्प्लैश पेज लॉगिन के समय नियम और शर्तों के लिंक के साथ-साथ मार्केटिंग सामग्री और संचार के लिए वैकल्पिक ऑप्ट-इन चेकबॉक्स या उन लोगों के लिए व्यक्तिगत डेटा बिक्री के लिए ऑप्ट-आउट बॉक्स की अनुमति देते हैं जिन्हें CCPA के अनुरूप होना आवश्यक है।
इसके साथ ही, Purple का Captive Portal यह सुनिश्चित कर सकता है कि लॉगिन करने वाले ग्राहकों ने नियमों और शर्तों के साथ-साथ गोपनीयता नीति को भी स्वीकार कर लिया है।
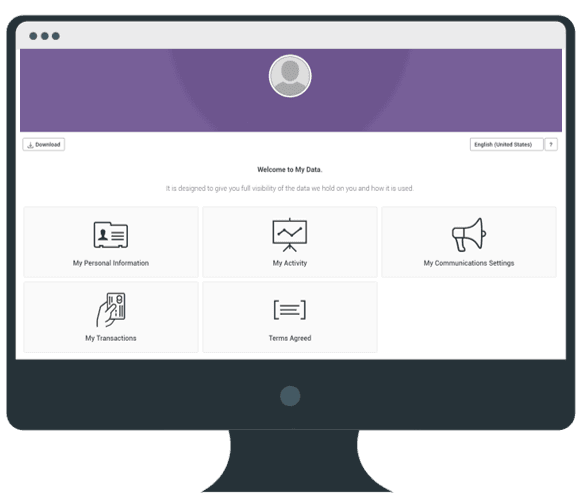
पूर्ण डेटा पारदर्शिता के लिए MyData पोर्टल
Purple के My Data Portal के माध्यम से जिसे Purple वेबसाइट पर खोजा जा सकता है, डेटा विषय पूरी तरह से निःशुल्क उस डेटा को देख सकते हैं जिसे व्यवसाय ने Purple Hub के माध्यम से उनके बारे में एकत्र किया है और यदि वे चाहें तो सहमति वापस ले सकते हैं।
स्वचालित WiFi मार्केटिंग
यदि आप Purple प्लेटफ़ॉर्म के माध्यम से ग्राहक संपर्क डेटा एकत्र कर रहे हैं और कोई ग्राहक मार्केटिंग संचार से बाहर होने (opts out) का विकल्प चुनता है, तो यह आपको हमारे स्वचालित WiFi मार्केटिंग टूल के माध्यम से उन्हें ईमेल करने से रोक देगा। भले ही आपके पास बाहरी CRM सिस्टम के साथ Purple प्लेटफ़ॉर्म पर एक एकीकरण (integration) हो, आप इस जानकारी के साथ अपने डेटाबेस को अपडेट करने के लिए Purple के अंतर्निहित सॉफ़्टवेयर का उपयोग करके वहां डेटा को मैप कर सकते हैं, जो आपके डेटाबेस को अनुपालन योग्य बनाए रखता है।