What could a guest WiFi privacy failure cost you?
See the maximum fine for your size, what the law asks of a captive portal, and the staff time that self-service access requests save.
Opt-in consent, 72-hour breach reporting, and rights of access and erasure.
That is 25,000 logins a month, each needing a consent record you can produce on request.
Up to €20 million or 4% of worldwide annual turnover, whichever is higher (UK GDPR: £17.5 million or 4%). A lower tier of €10 million or 2% covers failings such as security and record-keeping.
- Marketing consent is a separate, unticked opt-in, never a condition of getting online (Articles 6 and 7)
- Personal data breaches reported to the regulator within 72 hours (Article 33)
- Access and erasure requests answered within one month (Articles 15 and 17)
- Portal forms collect only what the stated purpose needs (Article 5, data minimisation)
Purple holds ISO 27001, Cyber Essentials and B Corp certification. This tool is guidance, not legal advice.
Guest WiFi data privacy and regulatory compliance evaluator
Select your primary operating region and network scale to inspect mandatory captive portal consent rules, maximum non-compliance penalties, and how Purple automates lawful data collection.
⚖️ Mandatory Captive Portal Requirements
- Unambiguous, active opt-in consent for marketing (no pre-ticked boxes)
- Granular consent unbundled from basic network terms and conditions
- 72-hour notification to the regulator for reportable personal data breaches
- Designated Data Protection Officer (DPO) for large-scale systematic monitoring
Enforceable visitor (data subject) rights:
- Right of access, answered within one month (extendable in complex cases)
- Right to rectification and erasure (Right to be Forgotten)
- Right to data portability in machine-readable format
- Right to withdraw consent at any time without network denial
🛡️ How Purple Enforces Compliance
- Granular splash page checkboxes separated from network access acceptance
- Automated MyData self-service portal for instant subject access and erasure requests
- Real-time CRM webhook synchronisation to halt marketing upon consent withdrawal
- ISO 27001 certified AWS infrastructure with full EU data residency guarantees
| Privacy feature | Legacy captive portals | Purple cloud compliance engine |
|---|---|---|
| Consent capture | Bundled T&Cs, pre-ticked opt-in boxes (non-compliant) | Unbundled, freely-given consent checkboxes |
| Right to erasure (DSAR) | Manual database queries taking weeks | Automated MyData self-service portal (instant) |
| CRM synchronisation | Static CSV exports with orphaned opt-outs | Real-time two-way webhooks & consent suppression |
| Security certifications | Unverified local server storage | ISO 27001, ISO 9001 & SOC 2 Type II certified |
Build privacy compliance into your guest WiFi
Deploy Purple's ISO 27001 certified captive portal with native GDPR, CCPA, and LGPD consent management across your venues.
डेटा संरक्षण आणि डेटा गोपनीयता म्हणजे काय?
गोपनीयतेच्या अधिकाराची संकल्पना १९४८ मध्ये समोर आली जेव्हा संयुक्त राष्ट्रांनी (UN) मानवी हक्कांचा सार्वत्रिक जाहीरनामा स्वीकारला. यामध्ये असे नमूद केले आहे की "कोणाच्याही गोपनीयतेमध्ये, कुटुंबात, घरात किंवा पत्रव्यवहारात मनमानी हस्तक्षेप केला जाणार नाही". १९७८ पर्यंत, ४०० प्राप्तकर्त्यांना पहिला मार्केटिंग ईमेल पाठवला गेला होता आणि १९९४ मध्ये इंटरनेटवर पहिली बॅनर जाहिरात दिसली. २००० सालापर्यंत अनेक बँकांनी ऑनलाइन बँकिंग सेवा देण्यास सुरुवात केली. २००६ मध्ये, Facebook ची निर्मिती झाली आणि सोशल मीडियाचा प्रचंड वेगाने विस्तार झाला, जो आपल्या दैनंदिन जीवनाचा एक अविभाज्य भाग बनला.
सध्या, 197 पैकी 137 देशांनी डेटा आणि गोपनीयतेचे संरक्षण सुरक्षित करण्यासाठी काही पातळीवरील कायदे लागू केले आहेत. गुगल, व्हॉट्सॲप आणि फेसबुक सारख्या उल्लंघनांमुळे जगातील काही मोठ्या नावांना दंड ठोठावण्यात आला आहे, ॲमेझॉनला 2021 मध्ये आजवरचा सर्वात मोठा डेटा संरक्षणाचा दंड $877 दशलक्ष इतका ठोठावण्यात आला होता.
या ब्लॉगमध्ये, आम्ही जगातील तीन प्रमुख डेटा गोपनीयता कायदे, GDPR, CCPA, आणि LGPD चा अभ्यास करू. आम्ही तुम्हाला कायद्याचा संक्षिप्त सारांश, तुम्ही पालन न केल्यास काय घडते आणि Purple प्लॅटफॉर्म तुम्हाला तुमच्या ठिकाणी येणाऱ्या अभ्यागतांकडून सुसंगतपणे डेटा गोळा करण्यास कसा सक्षम करू शकतो याबद्दल माहिती देऊ.
युरोप: General Data Protection Regulation (GDPR)
GDPR म्हणजे काय?
कदाचित जगातील सर्वात प्रसिद्ध डेटा संरक्षण कायदा, GDPR युरोपियन युनियनद्वारे तयार केला गेला आणि २५ मे २०१८ रोजी लागू झाला. हे कायदे युरोपियन युनियनमधील लोक आणि युरोपियन युनियनच्या नागरिकांशी संबंधित डेटा गोळा करणाऱ्या आणि ठेवणाऱ्या कोणत्याही संस्थेवर कायदेशीर दायित्वे लादतात, जरी ती संस्था स्वतः युरोपियन युनियनमध्ये नसली तरीही.
GDPR डेटा नियंत्रक (आणि प्रक्रिया करणारे) यांच्यासाठी सात तत्त्वांद्वारे एक फ्रेमवर्क प्रदान करतो, ज्यामध्ये किती डेटा गोळा केला जातो हे कमी करणे आणि डेटा संचयित करण्यासाठी कालमर्यादा समाविष्ट आहे. हे डेटा उल्लंघनासाठी ७२ तासांच्या रिपोर्टिंग आवश्यकतेसारखे विशिष्ट नियम देखील लादते.
GDPR देखील संस्था गोळा करत असलेल्या माहितीच्या संदर्भात डेटा विषयीच्या व्यक्तींवर (व्यक्तींवर) स्पष्टपणे अधिकार लागू करते, उदाहरणार्थ, प्रक्रिया केल्या जाणाऱ्या डेटाबद्दल माहिती मिळण्याचा अधिकार. काही परिस्थितींमध्ये, डेटा विषयाला डेटावर प्रक्रिया करण्यासाठी स्पष्ट संमती देणे आवश्यक असू शकते, जसे की आपल्या मार्केटिंग ईमेल सूचीमध्ये सामील होणे (opting in) तर इतर अशा परिस्थिती आहेत जिथे संमतीशिवाय डेटावर प्रक्रिया केली जाऊ शकते (जसे की जीवघेणी परिस्थिती किंवा सार्वजनिक हिताच्या कारणास्तव).
तुम्ही GDPR चे पालन न केल्यास काय होते?
नियम न पाळल्याबद्दलचे दंड लक्षणीय आहेत. कमी गंभीर उल्लंघनांसाठी मागील आर्थिक वर्षातील कंपनीच्या जगभरातील वार्षिक महसूलच्या २% किंवा €१० दशलक्ष ($९.८ दशलक्ष) पर्यंत दंड होऊ शकतो. गोपनीयतेचा अधिकार आणि विसरले जाण्याचा अधिकार या तत्त्वांच्या विरुद्ध जाण्यासह अधिक गंभीर उल्लंघनांसाठी, मागील आर्थिक वर्षातील कंपनीच्या जगभरातील वार्षिक महसूलच्या ४% किंवा €२० दशलक्ष ($१९.७ दशलक्ष) पर्यंत दंड होऊ शकतो, यापैकी जी रक्कम जास्त असेल ती आकारली जाते.
उत्तर अमेरिका: कॅलिफोर्नियाचा California Consumer Privacy Act (CCPA)
CCPA म्हणजे काय?
कॅलिफोर्निया कंझ्युमर प्राइव्हसी ऍक्ट ऑफ 2018 (CCPA) चा उद्देश ग्राहकांना त्यांच्याबद्दल व्यवसाय गोळा करत असलेल्या डेटावर अधिक नियंत्रण देणे हा आहे आणि यामध्ये कॅलिफोर्नियातील ग्राहकांसाठी नवीन गोपनीयता अधिकारांचा समावेश आहे. या अधिकारांमध्ये त्यांच्याबद्दल कोणता डेटा गोळा केला जात आहे हे जाणून घेण्याचा अधिकार, तो हटवण्याचा अधिकार, त्यांच्या वैयक्तिक माहितीच्या विक्रीतून बाहेर पडण्याचा (opt-out) अधिकार आणि त्यांच्या CCPA rights चा वापर केल्याबद्दल भेदभावरहित वागणूक मिळण्याच्या अधिकाराचा समावेश आहे.
CCPA चे पालन करण्यासाठी, वेबसाइट्सनी त्यांच्या वापरकर्त्यांना डेटा गोळा करताना ते गोळा करत असलेल्या वैयक्तिक माहितीबद्दल आणि ती कोणत्या उद्देशांसाठी गोळा केली जात आहे याबद्दल माहिती देणे आवश्यक आहे. तृतीय-पक्ष डेटा विक्रीतून बाहेर पडण्यासाठी वेबसाइट्सवर "माझी वैयक्तिक माहिती विकू नका" अशी लिंक असणे आवश्यक आहे आणि ग्राहकाने आपण त्यांच्याबद्दल ठेवलेल्या डेटाची विनंती केल्यास, ती विनामूल्य प्रदान केली जावी.
तुम्ही CCPA चे पालन न केल्यास काय होते?
तुमचा व्यवसाय CCPA चे पालन करत नसेल, तर ग्राहक खाजगी कारवाईचा अधिकार दाखल करू शकतात ज्यामुळे व्यवसायाला उल्लंघन सुधारण्यासाठी ३० दिवसांचा अवधी मिळतो. त्यानंतर व्यवसायाला हे दाखवून द्यावे लागेल की "उल्लंघन सुधारण्यात आले आहे आणि यापुढे कोणतेही उल्लंघन होणार नाही". जर व्यवसाय यामध्ये अपयशी ठरला, तर ग्राहकाला ॲटर्नी जनरलकडे कारवाईचा अधिकार दाखल करण्याचा अधिकार आहे. ॲटर्नी जनरल दिवाणी कारवाई करू शकतात आणि मनाई हुकूम तसेच प्रति उल्लंघन $२५०० चा दंड आकारू शकतात. जर उल्लंघन हेतुपुरस्सर असल्याचे मानले गेले तर हा दंड प्रति उल्लंघन $७५०० पर्यंत वाढू शकतो. हा दंड प्रति ग्राहक मानला जातो, त्यामुळे जर तुमच्या १००० ग्राहकांना याचा फटका बसला, तर तुमच्या व्यवसायाला $७.५ दशलक्ष दंड होऊ शकतो!
दक्षिण अमेरिका: ब्राझीलचा Lei Geral de Proteção de Dados (LGPD)
LGPD म्हणजे काय?
The Lei Geral de Proteção de Dados (LGPD) २०२० मध्ये लागू झाला आणि ब्राझीलमधील लोकांच्या वैयक्तिक डेटावर प्रक्रिया करणाऱ्या कोणत्याही व्यवसायावर किंवा संस्थेवर परिणाम करतो, मग तो व्यवसाय किंवा संस्था तिथे स्थित असो वा नसो.
LGPD स्पष्ट करतो की आपण केवळ कायदेशीर, विशिष्ट आणि स्पष्टपणे संप्रेषण केलेल्या उद्देशांसाठी वैयक्तिक डेटावर प्रक्रिया करू शकता. GDPR प्रमाणेच, LGPD तत्त्वांमध्ये पारदर्शकता आणि डेटाचे कमीत कमी प्रमाण समाविष्ट आहे, दुसऱ्या शब्दांत सांगायचे तर, आपल्या ग्राहकांना सांगा की आपण कोणता डेटा गोळा करत आहात, आणि आपण त्याचा कशासाठी वापर करणार आहात, आणि आपल्याला आवश्यक असलेलाच डेटा गोळा करा. कायद्याचे पालन करण्यासाठी व्यवसायांना DPO (डेटा प्रोटेक्शन ऑफिसर) ची नियुक्ती करणे आवश्यक आहे.
तुम्ही LGPD चे पालन न केल्यास काय होते?
तुम्ही LGPD चे पालन करण्यात अयशस्वी ठरल्यास, तुम्हाला तुमच्या कंपनीच्या वार्षिक उलाढालीच्या २% पर्यंत दंड होऊ शकतो, जो जास्तीत जास्त ५० दशलक्ष ब्राझिलियन रियास म्हणजेच सुमारे €८ दशलक्ष किंवा $९ दशलक्ष असू शकतो. उल्लंघन करणाऱ्यांसाठी इतर सुधारात्मक उपाय देखील आहेत, ज्यामध्ये उल्लंघनाची जाहीर वाच्यता करणे आणि समस्या निर्माण करणाऱ्या प्रक्रिया क्रियाकलाप किंवा वैयक्तिक डेटा ब्लॉक करणे किंवा हटवणे समाविष्ट आहे. याचा अर्थ असा की उल्लंघन करणाऱ्या डेटा नियंत्रकाला संपूर्ण संबंधित ईमेल सूची गमवावी लागू शकते आणि या घटनेशी संबंधित डेटाबेस ६ महिन्यांपर्यंत निलंबित केला जाऊ शकतो.
मुख्य डेटा संरक्षण कायद्यांचे पालन करून व्यवसायांना डेटा गोळा करण्यात आणि व्यवस्थापित करण्यात Purple प्लॅटफॉर्म कशी मदत करू शकतो
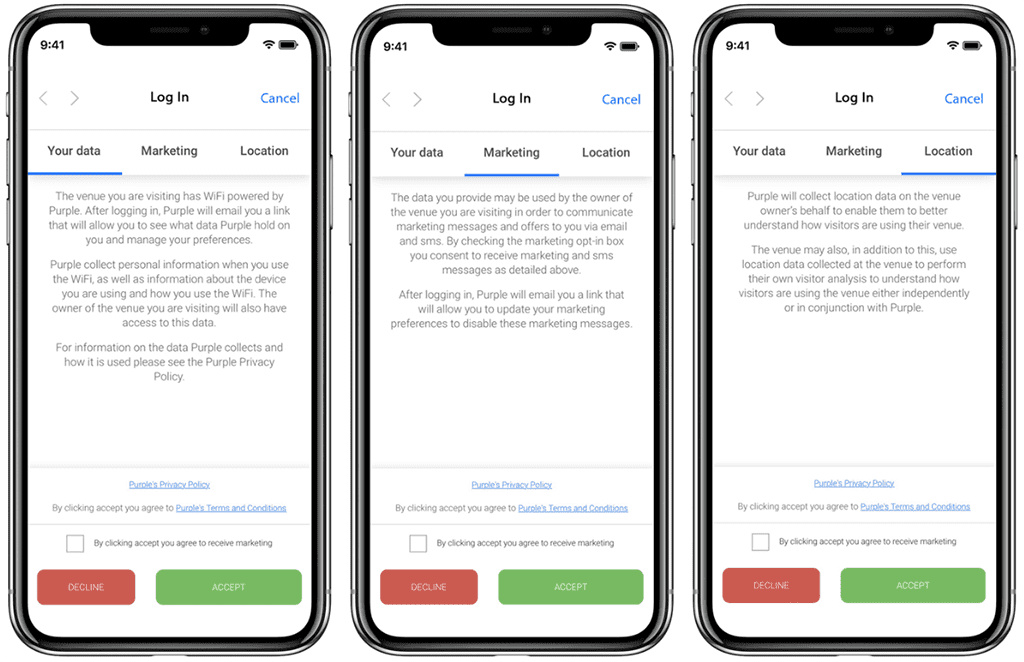
अभ्यागतांच्या संमतीसाठी Captive Portal
Purple चे सानुकूल करण्यायोग्य स्प्लॅश पेजेस लॉगिन करताना अटी आणि शर्तींच्या लिंक्स देण्याची परवानगी देतात, तसेच ज्यांना CCPA चे पालन करणे आवश्यक आहे त्यांच्यासाठी मार्केटिंग साहित्य आणि संवादांसाठी पर्यायी ऑप्ट-इन चेकबॉक्स किंवा वैयक्तिक डेटा विक्रीसाठी ऑप्ट-आउट बॉक्स देखील देतात.
यासोबतच, Purple चे Captive Portal हे देखील सुनिश्चित करू शकते की लॉग इन करणाऱ्या ग्राहकांनी नियम आणि अटी तसेच गोपनीयता धोरणाला सहमती दिली आहे.
पूर्ण डेटा पारदर्शकतेसाठी MyData पोर्टल
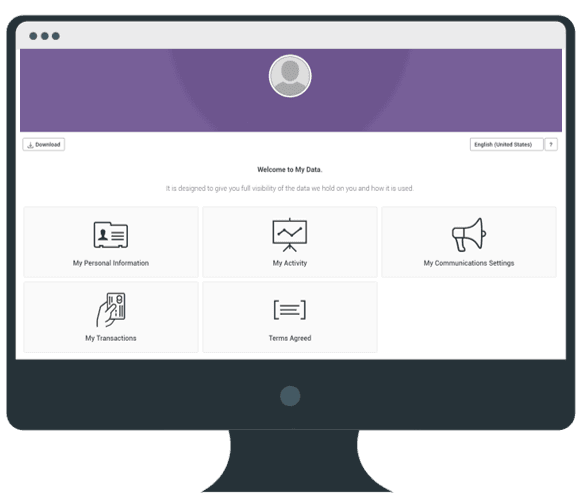
Purple च्या My Data Portal द्वारे, जे Purple च्या वेबसाईटवर आढळू शकते, डेटा सब्जेक्ट्स व्यवसायाने त्यांच्याबद्दल गोळा केलेला डेटा Purple Portal द्वारे पूर्णपणे विनामूल्य पाहू शकतात आणि त्यांची इच्छा असल्यास संमती मागे घेऊ शकतात.
स्वयंचलित WiFi मार्केटिंग
आपण Purple प्लॅटफॉर्मद्वारे ग्राहकांचा संपर्क डेटा गोळा करत असल्यास आणि ग्राहकाने मार्केटिंग संवादांमधून बाहेर पडण्याचा पर्याय (opts out) निवडल्यास, हे आपल्याला आमच्या स्वयंचलित WiFi मार्केटिंग साधनांद्वारे त्यांना ईमेल करण्यापासून प्रतिबंधित करेल. आपल्याकडे बाह्य CRM सिस्टमशी Purple प्लॅटफॉर्मवर एकत्रीकरण असले तरीही, आपली डेटाबेस सुसंगत ठेवण्यासाठी या माहितीसह आपला डेटाबेस अद्ययावत करण्यासाठी आपण Purple च्या अंगभूत सॉफ्टवेअरचा वापर करून डेटा तेथे मॅप करू शकता.