
Cisco Meraki access point architecture & guest WiFi planner
Size your Meraki MR hardware density, calculate VLAN and uplink bandwidth requirements, and generate validated configuration parameters for Purple captive portal integration.
Corporate headquarters, school classrooms, healthcare wards, and high-traffic retail.
Adjusts concurrent device airtime contention and guest-to-staff client ratios.
1,129
Concurrent active devices with low airtime jitter.
1,800
Hard association threshold across 12 APs.
903 / 226
80% guest, 20% enterprise clients.
264 W
Requires PoE+ (802.3at) switches.
Recommended network segmentation architecture
VLAN 10: Management
AP management untagged or dedicated native VLAN. Only permit communication with Meraki Cloud and local NTP/DNS servers.
VLAN 20: Corporate Staff
WPA2/WPA3-Enterprise 802.1X with Purple Cloud RADIUS. Bound to Microsoft Entra ID or Okta for credential-less certificate access.
VLAN 30: Guest WiFi (Purple)
Layer 2 client isolation enabled. NAT or bridge mode with external click-through splash pointing to Purple portal endpoints.
Connect your Meraki access points to Purple
Transform your Meraki MR network into an intelligent guest engagement platform. Deploy custom splash pages, capture GDPR-compliant data, and view real-time footfall analytics in minutes.
Cisco Meraki ওয়্যারলেস অ্যাক্সেস পয়েন্ট (APs) ডিপ্লয় করা নেটওয়ার্ক অ্যাডমিনিস্ট্রেটরদের ক্লাউড-ম্যানেজড হার্ডওয়্যার প্রদান করে যা মাল্টি-লোকেশন ভেন্যুতে স্কেল করা যায়। তবে, হার্ডওয়্যার ডিপ্লয়মেন্টই একমাত্র কাজ নয়। একটি নিরাপদ, হাই-পারফর্মিং WiFi প্রদান করতে, সংস্থাগুলিকে অবশ্যই সঠিক নেটওয়ার্ক আর্কিটেকচার, 802.1X RADIUS অথেনটিকেশন এবং ইন্টেলিজেন্ট গেস্ট ম্যানেজমেন্ট টুলের সাথে Meraki অ্যাক্সেস পয়েন্টগুলিকে একত্রিত করতে হবে।
Cisco Meraki অ্যাক্সেস পয়েন্ট ডেপ্লয়মেন্টের জন্য মূল পূর্বশর্তসমূহ
Meraki ড্যাশবোর্ডে SSID তৈরি বা রেডিও সেটিংস পরিবর্তন করার আগে, আপনার নেটওয়ার্কের পূর্বশর্তগুলি পূরণ করুন। লাইসেন্স, ফার্মওয়্যার এবং নেটওয়ার্ক টপোলজি যাচাই না করে তড়িঘড়ি করে ফিজিক্যাল ইনস্টলেশন সম্পন্ন করলে পরবর্তীতে প্রমাণীকরণ ব্যর্থতা এবং কানেক্টিভিটি সংক্রান্ত জটিলতা দেখা দেয়।
লাইসেন্সিং এবং ফার্মওয়্যার সামঞ্জস্যতা পরীক্ষা করা
Meraki Cloud Dashboard-এর সাথে যোগাযোগ করার জন্য প্রতিটি Meraki অ্যাক্সেস পয়েন্টের একটি সক্রিয় এন্টারপ্রাইজ লাইসেন্স প্রয়োজন। বৈধ লাইসেন্স ছাড়া, AP-গুলি কনফিগারেশন আপডেট করা বন্ধ করে দেয় এবং ওয়্যারলেস সংকেত সম্প্রচার বন্ধ করে। Meraki MR44, MR56 বা MR78-এর মতো অ্যাক্সেস পয়েন্টগুলিতে WPA3, 802.11ax (WiFi 6) এবং Passpoint (Hotspot 2.0)-এর মতো আধুনিক প্রোটোকল সমর্থন করার জন্য আপডেট করা ফার্মওয়্যার চলতে হবে।
ফার্মওয়্যার আপডেটগুলি নিরাপত্তা ত্রুটি সংশোধন করে এবং চ্যানেল সমর্থন প্রসারিত করে। UK এবং ইউরোপীয় ডেপ্লয়মেন্টের জন্য, আপডেটেড ফার্মওয়্যার UNII-3 চ্যানেলে অ্যাক্সেস প্রদান করে, যা জনাকীর্ণ ভেন্যু পরিবেশে অতিরিক্ত 5 GHz স্পেকট্রাম উন্মুক্ত করে।
নেটওয়ার্ক টপোলজি এবং ফায়ারওয়াল নিয়মের পরিকল্পনা করা
শেয়ার্ড হার্ডওয়্যারে গেস্ট এবং স্টাফ নেটওয়ার্ক পরিচালনা করার সময় নেটওয়ার্ক আইসোলেশন অত্যন্ত গুরুত্বপূর্ণ। কর্পোরেট ডেটাবেস এবং পয়েন্ট-অফ-সেল (POS) সিস্টেম থেকে গেস্ট ট্রাফিক আলাদা করতে আপনার সুইচ ইনফ্রাস্ট্রাকচারে VLAN ট্যাগিং ব্যবহার করুন। এটি অথেন্টিকেশন ছাড়া গেস্ট ডিভাইসগুলোকে ইন্টারনাল আইপি অ্যাড্রেস অ্যাক্সেস করা থেকে বিরত রাখে।
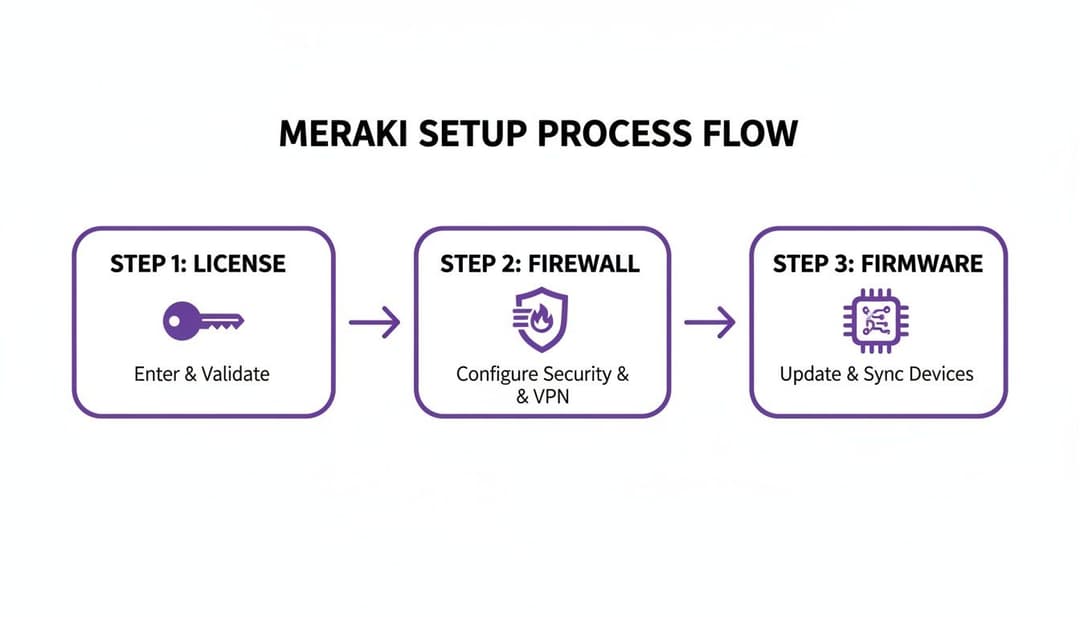
এরপর, RADIUS প্রমাণীকরণ এবং ক্লাউড ম্যানেজমেন্ট ট্রাফিক অনুমোদন করতে আপনার আপস্ট্রিম ফায়ারওয়াল কনফিগার করুন। Purple ইন্টিগ্রেশনের জন্য, নিশ্চিত করুন যে আপনার ফায়ারওয়াল Purple RADIUS সার্ভার এন্ডপয়েন্টগুলিতে পোর্ট 1812 (প্রমাণীকরণ) এবং 1813 (অ্যাকাউন্টিং)-এ আউটবাউন্ড UDP ট্রাফিকের পাশাপাশি API সিঙ্ক্রোনাইজেশনের জন্য HTTPS যোগাযোগের অনুমতি দেয়।
সুরক্ষিত গেস্ট এবং স্টাফ অ্যাক্সেসের জন্য Meraki SSID কনফিগার করা

একটি সুগঠিত Meraki ডেপ্লয়মেন্টে নির্দিষ্ট ব্যবহারকারী প্রোফাইলের জন্য তৈরি করা আলাদা আলাদা SSID ব্যবহার করা হয়। সমস্ত ব্যবহারকারীর মধ্যে একটি একক প্রি-শেয়ার্ড কি (PSK) শেয়ার করার পরিবর্তে, কর্পোরেট কর্মী, ভিজিটর এবং IoT এন্ডপয়েন্টের জন্য আলাদা SSID তৈরি করুন।
একটি পাসওয়ার্ডহীন এন্টারপ্রাইজ স্টাফ নেটওয়ার্ক তৈরি করা
কর্মীদের চলে যাওয়ার সময় তাদের জন্য স্ট্যাটিক WiFi পাসফ্রেজ পরিচালনা করা নিরাপত্তার ঝুঁকি তৈরি করে। WPA2/WPA3-Enterprise এবং 802.1X RADIUS প্রমাণীকরণ সহ আপনার কর্মীদের নেটওয়ার্ক কনফিগার করুন। Purple ক্লাউড RADIUS-এর মাধ্যমে Meraki-কে Microsoft Entra ID বা Okta-র মতো আইডেন্টিটি প্রভাইডারদের সাথে একীভূত করুন।
- Meraki ড্যাশবোর্ডে, Wireless > Configure > SSIDs-এ নেভিগেট করুন এবং একটি উপলব্ধ SSID স্লট নির্বাচন করুন।
- SSID Name সেট করুন (যেমন,
Corporate_Staff_Secure)। - Association Requirement-এর অধীনে, RADIUS সার্ভার অথেনটিকেশন সহ
WPA2-EnterpriseবাWPA3-Enterpriseনির্বাচন করুন। - আপনার Purple পোর্টালে দেওয়া প্রাইমারি এবং সেকেন্ডারি RADIUS সার্ভার IP অ্যাড্রেস এবং শেয়ার্ড সিক্রেট লিখুন।
- Splash Page-টি
Noneসেট করুন যাতে কর্মীরা ডিজিটাল সার্টিফিকেট বা সিঙ্গেল সাইন-অন (SSO) ক্রিডেনশিয়াল ব্যবহার করে স্বয়ংক্রিয়ভাবে সংযোগ করতে পারেন।
802.1X সার্টিফিকেট প্রমাণীকরণের মাধ্যমে, আপনার সেন্ট্রাল আইডেন্টিটি ডিরেক্টরিতে কোনো অ্যাকাউন্ট নিষ্ক্রিয় করা হলে কর্মীর নেটওয়ার্ক অ্যাক্সেস স্বয়ংক্রিয়ভাবে বাতিল হয়ে যায়, যা শেয়ার্ড পাসওয়ার্ডের নিরাপত্তা ঝুঁকি দূর করে।
একটি আকর্ষক গেস্ট WiFi নেটওয়ার্ক তৈরি করা
ভিজিটর, গ্রাহক এবং অস্থায়ী ঠিকাদারদের জন্য, একটি কাস্টম captive portal স্প্ল্যাশ পৃষ্ঠার সাথে যুক্ত একটি ওপেন SSID ব্যবহার করুন। এটি মার্কেটিং এবং ভেন্যু অপ্টিমাইজেশানের জন্য সম্মতি-ভিত্তিক ফার্স্ট-পার্টি অ্যানালিটিক্স সংগ্রহ করার পাশাপাশি তাৎক্ষণিক ইন্টারনেট অ্যাক্সেস প্রদান করে।
- SSID Name: স্পষ্ট এবং সনাক্তকরণযোগ্য (যেমন,
Venue_Guest_WiFi)। - Security: সংযোগের বাধাগুলি দূর করতে
Open (no encryption)নির্বাচন করুন। - Splash Page:
Click-throughঅথবাSign-on with...নির্বাচন করুন এবং Walled Garden-কে Purple ক্লাউড অথেনটিকেশন সার্ভারের দিকে নির্দেশ করুন।
যখন ভিজিটররা সংযুক্ত হন, Meraki তাদের ব্রাউজারকে Purple স্প্ল্যাশ পৃষ্ঠায় রিডাইরেক্ট করে, যেখানে ব্যবহারকারীরা সোশ্যাল লগইন, ওয়েব ফর্ম বা SMS ভেরিফিকেশনের মাধ্যমে প্রমাণীকরণ করেন। আমাদের বিস্তারিত captive portal guide থেকে আরও জানুন।
Meraki SSID কনফিগারেশন তুলনা
| কনফিগারেশন সেটিং | Purple সহ গেস্ট SSID | স্টাফ এন্টারপ্রাইজ SSID | Passpoint / OpenRoaming SSID |
|---|---|---|---|
| সিকিউরিটি প্রোটোকল | ওপেন (Captive Portal) | WPA2/WPA3-Enterprise | WPA2/WPA3-Enterprise (802.11u) |
| অথেন্টিকেশন ইঞ্জিন | Purple স্প্ল্যাশ পেজ (সোশ্যাল/ফর্ম) | 802.1X RADIUS (Microsoft Entra ID, Okta) | Passpoint সার্টিফিকেট হ্যান্ডশেক |
| ব্যবহারকারীর অভিজ্ঞতা | ওয়েব লগইন এবং সম্মতি সংগ্রহ | স্বয়ংক্রিয় SSO অথেন্টিকেশন | জিরো-ক্লিক ব্যাকগ্রাউন্ড কানেকশন |
| প্রধান উদ্দেশ্য | গেস্ট এনগেজমেন্ট এবং ডেটা সংগ্রহ | জিরো-ট্রাস্ট স্টাফ নেটওয়ার্ক সিকিউরিটি | গ্লোবাল রোমিং এবং তাৎক্ষণিক অ্যাক্সেস |
Passpoint এবং OpenRoaming-এর মাধ্যমে পরবর্তী প্রজন্মের কানেক্টিভিটি সক্রিয় করা
যদিও Captive Portal-গুলি নতুন ভিজিটরদের আকর্ষণ করে, Passpoint (Hotspot 2.0) এবং WBA OpenRoaming অতিথি কানেক্টিভিটিকে পরবর্তী স্তরে নিয়ে যায়। Passpoint মোবাইল ডিভাইসগুলিকে একটি ওয়েব স্প্ল্যাশ পেজ প্রদর্শন না করেই এনক্রিপ্ট করা SIM প্রোফাইল বা ডিজিটাল সার্টিফিকেট ব্যবহার করে স্বয়ংক্রিয়ভাবে Meraki WiFi আবিষ্কার, প্রমাণীকরণ এবং সংযোগ করতে সক্ষম করে।
Meraki ড্যাশবোর্ডে 802.11u Hotspot 2.0 সেটিংস সক্ষম করে এবং আপনার নেটওয়ার্ককে Purple OpenRoaming প্রোফাইলের সাথে লিঙ্ক করার মাধ্যমে, ফিরে আসা অতিথি এবং সেলুলার রোমিং ব্যবহারকারীরা বিশ্বজুড়ে অংশগ্রহণকারী স্থানগুলিতে তাৎক্ষণিক, সুরক্ষিত WiFi অ্যাক্সেস পেয়ে থাকেন। বিস্তারিত আর্কিটেকচার সুপারিশের জন্য আমাদের এন্টারপ্রাইজ WiFi নিরাপত্তা গাইড দেখুন।
Meraki অ্যাক্সেস পয়েন্ট সেটআপ সম্পর্কে প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
Cisco Meraki ওয়্যারলেস অ্যাক্সেস পয়েন্ট কনফিগারেশন এবং Purple ইন্টিগ্রেশন সম্পর্কিত সাধারণ প্রযুক্তিগত প্রশ্নের স্পষ্ট উত্তর।
আমি কীভাবে Cisco Meraki অ্যাক্সেস পয়েন্টের সাথে Purple captive portal সংযোগ করব?
আপনি Meraki ড্যাশবোর্ডের Wireless > Access Control-এর অধীনে Purple RADIUS সার্ভার IP অ্যাড্রেস এবং সিক্রেট কি যোগ করে, এবং তারপরে Walled Garden সেটিংসের অধীনে কাস্টম Purple স্প্ল্যাশ পৃষ্ঠা URL নির্দিষ্ট করে Cisco Meraki AP-এর সাথে Purple সংযোগ করতে পারেন।
Cisco Meraki কি স্টাফ WiFi-এর জন্য 802.1X RADIUS প্রমাণীকরণ সমর্থন করে?
হ্যাঁ। Cisco Meraki MR অ্যাক্সেস পয়েন্টগুলি WPA2-Enterprise এবং WPA3-Enterprise ব্যবহার করে 802.1X RADIUS অথেনটিকেশন সম্পূর্ণরূপে সমর্থন করে। এটি সংস্থাগুলিকে ডিজিটাল সার্টিফিকেট বা Microsoft Entra ID বা Okta-র সাথে সিঙ্গেল সাইন-অন (SSO) ইন্টিগ্রেশন ব্যবহার করে কর্মীদের ডিভাইস অথেনটিকেট করতে সক্ষম করে।
Meraki ক্লিক-থ্রু এবং RADIUS স্প্ল্যাশ পৃষ্ঠার মধ্যে পার্থক্য কী?
একটি ক্লিক-থ্রু স্প্ল্যাশ পেজ ব্যবহারকারীদের ইন্টারনেট অ্যাক্সেস দেওয়ার আগে একটি ওয়েব সার্ভারে হোস্ট করা ওয়েব ফর্ম বা শর্তাবলীর চুক্তিতে রিডাইরেক্ট করে। একটি RADIUS স্প্ল্যাশ পেজের জন্য ওয়্যারলেস অ্যাক্সেস পয়েন্টকে নেটওয়ার্ক ট্রাফিক অনুমোদন করার আগে সরাসরি একটি RADIUS সার্ভারের (যেমন Purple ক্লাউড RADIUS) বিপরীতে ব্যবহারকারীর শংসাপত্র যাচাই করতে হয়।
আমি কি বিদ্যমান Meraki MR হার্ডওয়্যারে Passpoint OpenRoaming ডেপ্লয় করতে পারি?
হ্যাঁ। বর্তমান ফার্মওয়্যার চালিত সমস্ত আধুনিক Cisco Meraki MR অ্যাক্সেস পয়েন্টে Passpoint (Hotspot 2.0) সমর্থিত। Meraki ড্যাশবোর্ডে 802.11u সেটিংস সক্রিয় করলে স্প্ল্যাশ পৃষ্ঠার কোনো ইন্টারঅ্যাকশন ছাড়াই এনক্রিপ্ট করা Passpoint প্রোফাইল ব্যবহার করে ডিভাইসগুলি স্বয়ংক্রিয়ভাবে সংযুক্ত হতে পারে।
আপনার Cisco Meraki WiFi নেটওয়ার্ক আপগ্রেড করতে প্রস্তুত?
ক্লাউড RADIUS, Passpoint অটো-কানেক্ট এবং ইন্টেলিজেন্ট গেস্ট অ্যানালিটিক্স এর মাধ্যমে আপনার Meraki ওয়্যারলেস ডিপ্লয়মেন্টকে একটি আইডেন্টিটি-অ্যাওয়্যার, রাজস্ব-উৎপাদনকারী WiFi নেটওয়ার্কে রূপান্তর করুন।



