
Cisco Meraki access point architecture & guest WiFi planner
Size your Meraki MR hardware density, calculate VLAN and uplink bandwidth requirements, and generate validated configuration parameters for Purple captive portal integration.
Corporate headquarters, school classrooms, healthcare wards, and high-traffic retail.
Adjusts concurrent device airtime contention and guest-to-staff client ratios.
1,129
Concurrent active devices with low airtime jitter.
1,800
Hard association threshold across 12 APs.
903 / 226
80% guest, 20% enterprise clients.
264 W
Requires PoE+ (802.3at) switches.
Recommended network segmentation architecture
VLAN 10: Management
AP management untagged or dedicated native VLAN. Only permit communication with Meraki Cloud and local NTP/DNS servers.
VLAN 20: Corporate Staff
WPA2/WPA3-Enterprise 802.1X with Purple Cloud RADIUS. Bound to Microsoft Entra ID or Okta for credential-less certificate access.
VLAN 30: Guest WiFi (Purple)
Layer 2 client isolation enabled. NAT or bridge mode with external click-through splash pointing to Purple portal endpoints.
Connect your Meraki access points to Purple
Transform your Meraki MR network into an intelligent guest engagement platform. Deploy custom splash pages, capture GDPR-compliant data, and view real-time footfall analytics in minutes.
Cisco Meraki वायरलेस ॲक्सेस पॉइंट्स (APs) तैनात केल्याने नेटवर्क प्रशासकांना क्लाउड-मॅनेज्ड हार्डवेअर मिळते जे बहु-स्थानिक ठिकाणी सहजपणे स्केल केले जाऊ शकते. तथापि, हार्डवेअर तैनात करणे ही केवळ अर्धी लढाई आहे. सुरक्षित, उच्च-कार्यक्षमता देणारे WiFi प्रदान करण्यासाठी, संस्थांनी Meraki ॲक्सेस पॉइंट्स योग्य नेटवर्क आर्किटेक्चर, 802.1X RADIUS ऑथेंटिकेशन आणि इंटेलिजेंट गेस्ट मॅनेजमेंट टूल्ससह एकत्र केले पाहिजेत.
Cisco Meraki ऍक्सेस पॉईंट डिप्लॉयमेंटसाठी महत्त्वाच्या पूर्वअटी
Meraki डॅशबोर्डमध्ये SSIDs तयार करण्यापूर्वी किंवा रेडिओ सेटिंग्ज बदलण्यापूर्वी, तुमच्या नेटवर्कच्या पूर्वअटी स्थापित करा. लायसन्स, फर्मवेअर आणि नेटवर्क टोपोलॉजीची पडताळणी न करता घाईघाईने फिजिकल इन्स्टॉलेशन केल्यास पुढे जाऊन ऑथेंटिकेशन अपयश आणि कनेक्टिव्हिटीच्या अडचणी निर्माण होतात.
लायसन्सिंग आणि फर्मवेअर सुसंगतता तपासणे
प्रत्येक Meraki ॲक्सेस पॉइंटला Meraki Cloud Dashboard शी संरेखित राहण्यासाठी सक्रिय एंटरप्राइझ लायसन्स आवश्यक असते. वैध लायसन्सिंगशिवाय, APs कॉन्फिगरेशन अपडेट्स घेणे बंद करतात आणि वायरलेस सिग्नल ब्रॉडकास्ट करणे थांबवतात. Meraki MR44, MR56, किंवा MR78 सारखे ॲक्सेस पॉइंट्स WPA3, 802.11ax (WiFi 6), आणि Passpoint (Hotspot 2.0) सारख्या आधुनिक प्रोटोकॉल्सना सपोर्ट करण्यासाठी अपडेटेड फर्मवेअरवर चालणे आवश्यक आहे.
फर्मवेअर अपडेट्स सिक्युरिटी व्हल्नरेबिलिटी पॅच करतात आणि चॅनेल सपोर्टचा विस्तार करतात. UK आणि युरोपियन डिप्लॉयमेंट्ससाठी, अपडेट केलेले फर्मवेअर UNII-3 चॅनेल्सचा ॲक्सेस प्रदान करते, ज्यामुळे गर्दीच्या ठिकाणी अतिरिक्त 5 GHz स्पेक्ट्रम उपलब्ध होते.
नेटवर्क टोपोलॉजी आणि फायरवॉल नियमांचे नियोजन करणे
शेअर केलेल्या हार्डवेअरवर गेस्ट आणि स्टाफ नेटवर्क चालवताना नेटवर्क आयसोलेशन अत्यंत महत्त्वाचे आहे. कॉर्पोरेट डेटाबेस आणि पॉइंट-ऑफ-सेल (POS) सिस्टम्सपासून गेस्ट ट्रॅफिक वेगळे करण्यासाठी तुमच्या स्विच इन्फ्रास्ट्रक्चरवर VLAN टॅगिंगचा वापर करा. यामुळे ऑथेंटिकेशन न केलेल्या गेस्ट डिव्हाइसेसना अंतर्गत IP ॲड्रेस मिळवण्यापासून रोखले जाते.
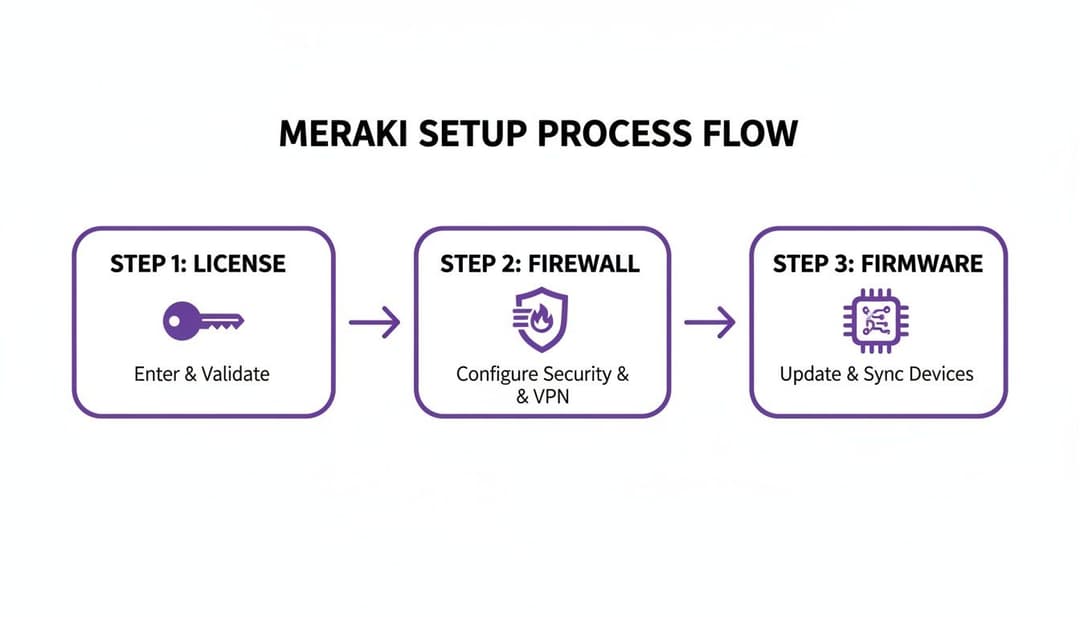
पुढे, RADIUS ऑथेंटिकेशन आणि क्लाउड मॅनेजमेंट ट्रॅफिकला अनुमती देण्यासाठी तुमचे अपस्ट्रीम फायरवॉल कॉन्फिगर करा. Purple इंटिग्रेशनसाठी, तुमचे फायरवॉल Purple RADIUS सर्व्हर एंडपॉइंट्सवर पोर्ट्स 1812 (ऑथेंटिकेशन) आणि 1813 (अकाउंटिंग) वरील आउटबाउंड UDP ट्रॅफिकला, तसेच API सिंक्रोनाइझेशनसाठी HTTPS कम्युनिकेशनला अनुमती देत असल्याची खात्री करा.
सुरक्षित पाहुणे आणि स्टाफ ॲक्सेससाठी Meraki SSIDs कॉन्फिगर करणे

एक सुव्यवस्थित Meraki डिप्लॉयमेंट विशिष्ट युजर प्रोफाइल्ससाठी तयार केलेले स्वतंत्र SSIDs वापरते. सर्व युजर्समध्ये एकच प्री-शेअर्ड की (PSK) शेअर करण्याऐवजी, कॉर्पोरेट स्टाफ, अभ्यागत आणि IoT एंडपॉइंट्ससाठी स्वतंत्र SSIDs तयार करा.
पासवर्डमुक्त एंटरप्राइझ स्टाफ नेटवर्क तयार करणे
कर्मचाऱ्यांसाठी स्टॅटिक WiFi पासफ्रेजेस मॅनेज करणे हे कर्मचारी सोडून गेल्यावर सुरक्षेचे धोके निर्माण करते. तुमचे स्टाफ नेटवर्क WPA2/WPA3-Enterprise आणि 802.1X RADIUS ऑथेंटिकेशनसह कॉन्फिगर करा. Purple Cloud RADIUS द्वारे Microsoft Entra ID किंवा Okta सारख्या आयडेंटिटी प्रोव्हाइडर्ससह Meraki समाकलित करा.
- Meraki डॅशबोर्डमध्ये, Wireless > Configure > SSIDs वर जा आणि एक उपलब्ध SSID स्लॉट निवडा.
- SSID Name सेट करा (उदा.
Corporate_Staff_Secure). - Association Requirement च्या अंतर्गत, RADIUS सर्व्हर ऑथेंटिकेशनसह
WPA2-EnterpriseकिंवाWPA3-Enterpriseनिवडा. - तुमच्या Purple पोर्टलमध्ये प्रदान केलेले प्राथमिक आणि दुय्यम RADIUS सर्व्हर IP पत्ते आणि शेअर्ड सिक्रेट प्रविष्ट करा.
- Splash Page पर्याय
Noneवर सेट करा जेणेकरून कर्मचारी डिजिटल प्रमाणपत्रे किंवा सिंगल साइन-ऑन (SSO) क्रेडेंशियल वापरून आपोआप कनेक्ट होतील.
802.1X सर्टिफिकेट ऑथेंटिकेशनसह, तुमच्या सेंट्रल आयडेंटिटी डिरेक्टरीमध्ये खाते निष्क्रिय केल्यावर कर्मचाऱ्यांचा नेटवर्क ॲक्सेस आपोआप रद्द केला जातो, ज्यामुळे शेअर केलेल्या पासवर्डचे धोके दूर होतात.
एक आकर्षक गेस्ट WiFi नेटवर्क तयार करणे
अभ्यागत, ग्राहक आणि तात्पुरत्या कंत्राटदारांसाठी, कस्टम Captive Portal स्प्लॅश पेजसह जोडलेले ओपन SSID वापरा. हे तात्काळ इंटरनेट ऍक्सेस प्रदान करते आणि त्याच वेळी मार्केटिंग आणि ठिकाण ऑप्टिमायझेशनसाठी संमतीवर आधारित फर्स्ट-पार्टी अॅनालिटिक्स गोळा करते.
- SSID Name: स्पष्ट आणि ओळखण्यायोग्य (उदा.
Venue_Guest_WiFi). - Security: कनेक्शनमधील अडथळे दूर करण्यासाठी
Open (no encryption)निवडा. - Splash Page:
Click-throughकिंवाSign-on with...निवडा आणि वॉल्ड गार्डनला Purple क्लाउड ऑथेंटिकेशन सर्व्हरकडे निर्देशित करा.
जेव्हा अभ्यागत कनेक्ट होतात, तेव्हा Meraki त्यांच्या ब्राउझरला Purple स्प्लॅश पेजवर रिडायरेक्ट करते, जिथे युजर्स सोशल लॉगिन, वेब फॉर्म किंवा SMS व्हेरिफिकेशनद्वारे ऑथेंटिकेट करतात. आमच्या सर्वसमावेशक captive portal guide मध्ये अधिक जाणून घ्या.
Meraki SSID कॉन्फिगरेशन तुलना
| कॉन्फिगरेशन सेटिंग | Purple सह गेस्ट SSID | स्टाफ एंटरप्राइझ SSID | Passpoint / OpenRoaming SSID |
|---|---|---|---|
| सुरक्षा प्रोटोकॉल | Open (Captive Portal) | WPA2/WPA3-Enterprise | WPA2/WPA3-Enterprise (802.11u) |
| ऑथेंटिकेशन इंजिन | Purple स्प्लॅश पेज (सोशल/फॉर्म) | 802.1X RADIUS (Microsoft Entra ID, Okta) | Passpoint सर्टिफिकेट हँडशेक |
| युझर अनुभव | वेब लॉगिन आणि संमती कॅप्चर | स्वयंचलित SSO ऑथेंटिकेशन | झिरो-क्लिक बॅॅकग्राउंड कनेक्शन |
| मुख्य उद्दिष्ट | गेस्ट एंगेजमेंट आणि डेटा कॅप्चर | झिरो-ट्रस्ट स्टाफ नेटवर्क सुरक्षा | ग्लोबल रोमिंग आणि इन्स्टंट ॲक्सेस |
Passpoint आणि OpenRoaming सह नेक्स्ट-जेन कनेक्टिव्हिटी सक्रिय करणे
Captive Portal नवीन व्हिजिटर्सना आकर्षित करत असताना, Passpoint (Hotspot 2.0) आणि WBA OpenRoaming हे गेस्ट कनेक्टिव्हिटीला एका वेगळ्या पातळीवर घेऊन जातात. Passpoint मुळे मोबाईल डिव्हाइसेस कोणत्याही वेब स्प्लॅश पेजशिवाय, एनक्रिप्टेड SIM प्रोफाईल्स किंवा डिजिटल सर्टिफिकेट्स वापरून Meraki WiFi ला आपोआप शोधू शकतात, ऑथेंटिकेट करू शकतात आणि कनेक्ट करू शकतात.
Meraki Dashboard मध्ये 802.11u Hotspot 2.0 सेटिंग्ज सुरू करून आणि तुमचे नेटवर्क Purple OpenRoaming प्रोफाईल्सशी लिंक करून, परत येणारे पाहुणे आणि सेल्युलर रोमिंग युझर्स जगभरातील सहभागी ठिकाणी त्वरित, सुरक्षित WiFi ॲक्सेस मिळवू शकतात. सविस्तर आर्किटेक्चर शिफारसींसाठी आमचे एंटरप्राइझ WiFi सुरक्षा मार्गदर्शक पहा.
Meraki ऍक्सेस पॉईंट सेटअपबद्दल वारंवार विचारले जाणारे प्रश्न
Cisco Meraki वायरलेस ऍक्सेस पॉईंट कॉन्फिगरेशन आणि Purple इंटिग्रेशन संदर्भातील सामान्य तांत्रिक प्रश्नांची स्पष्ट उत्तरे.
मी Purple captive portal ला Cisco Meraki ऍक्सेस पॉईंट्सशी कसे कनेक्ट करू?
तुम्ही Meraki डॅशबोर्डमधील Wireless > Access Control अंतर्गत Purple RADIUS सर्व्हर IP ॲड्रेसेस आणि सिक्रेट की जोडून, आणि नंतर Walled Garden सेटिंग्ज अंतर्गत कस्टम Purple स्प्लॅश पेज URL निर्दिष्ट करून Purple ला Cisco Meraki APs शी कनेक्ट करू शकता.
Cisco Meraki स्टाफ WiFi साठी 802.1X RADIUS ऑथेंटिकेशनला सपोर्ट करते का?
होय. Cisco Meraki MR ॲक्सेस पॉइंट्स WPA2-Enterprise आणि WPA3-Enterprise वापरून 802.1X RADIUS ऑथेंटिकेशनला पूर्णपणे सपोर्ट करतात. हे संस्थांना Microsoft Entra ID किंवा Okta सह डिजिटल प्रमाणपत्रे किंवा सिंगल साइन-ऑन (SSO) इंटिग्रेशन वापरून कर्मचाऱ्यांच्या डिव्हाइसेसचे ऑथेंटिकेशन करण्याची परवानगी देते.
Meraki क्लिक-थ्रू आणि RADIUS स्प्लॅश पेजेसमध्ये काय फरक आहे?
क्लिक-थ्रू स्प्लॅश पेज युझर्सना इंटरनेट ॲक्सेस देण्यापूर्वी वेब सर्व्हरवर होस्ट केलेल्या वेब फॉर्म किंवा अटींच्या करारावर रिडायरेक्ट करते. तर RADIUS स्प्लॅश पेजमध्ये नेटवर्क ट्रॅफिक ऑथराइज्ड करण्यापूर्वी वायरलेस ॲक्सेस पॉइंटने थेट RADIUS सर्व्हरवर (जसे की Purple Cloud RADIUS) युझर क्रेडेंशियल्स सत्यापित करणे आवश्यक असते.
मी सध्याच्या Meraki MR हार्डवेअरवर Passpoint OpenRoaming डिप्लॉय करू शकतो का?
होय. सध्याचे फर्मवेअर चालवणाऱ्या सर्व आधुनिक Cisco Meraki MR ऍक्सेस पॉईंट्सवर Passpoint (Hotspot 2.0) सपोर्टेड आहे. Meraki डॅशबोर्डमध्ये 802.11u सेटिंग्ज सक्षम केल्याने डिव्हाइसेसना स्प्लॅश पेज संवादाची आवश्यकता न पडता एन्क्रिप्टेड Passpoint प्रोफाइल्सचा वापर करून आपोआप कनेक्ट होण्याची परवानगी मिळते.
तुमचे Cisco Meraki WiFi नेटवर्क अपग्रेड करण्यासाठी तयार आहात?
Cloud RADIUS, Passpoint ऑटो-कनेक्ट आणि इंटेलिजेंट गेस्ट ॲनालिटिक्ससह तुमचे Meraki वायरलेस उपयोजन एका ओळख-जागरूक आणि महसूल-उत्पन्न करणाऱ्या WiFi नेटवर्कमध्ये रूपांतरित करा.



