
Cisco Meraki access point architecture & guest WiFi planner
Size your Meraki MR hardware density, calculate VLAN and uplink bandwidth requirements, and generate validated configuration parameters for Purple captive portal integration.
Corporate headquarters, school classrooms, healthcare wards, and high-traffic retail.
Adjusts concurrent device airtime contention and guest-to-staff client ratios.
1,129
Concurrent active devices with low airtime jitter.
1,800
Hard association threshold across 12 APs.
903 / 226
80% guest, 20% enterprise clients.
264 W
Requires PoE+ (802.3at) switches.
Recommended network segmentation architecture
VLAN 10: Management
AP management untagged or dedicated native VLAN. Only permit communication with Meraki Cloud and local NTP/DNS servers.
VLAN 20: Corporate Staff
WPA2/WPA3-Enterprise 802.1X with Purple Cloud RADIUS. Bound to Microsoft Entra ID or Okta for credential-less certificate access.
VLAN 30: Guest WiFi (Purple)
Layer 2 client isolation enabled. NAT or bridge mode with external click-through splash pointing to Purple portal endpoints.
Connect your Meraki access points to Purple
Transform your Meraki MR network into an intelligent guest engagement platform. Deploy custom splash pages, capture GDPR-compliant data, and view real-time footfall analytics in minutes.
Cisco Meraki वायरलेस एक्सेस पॉइंट्स (APs) को डिप्लॉय करने से नेटवर्क प्रशासकों को क्लाउड-प्रबंधित हार्डवेयर मिलता है जो बहु-स्थान स्थानों पर आसानी से स्केल होता है। हालांकि, हार्डवेयर डिप्लॉयमेंट केवल आधी लड़ाई है। सुरक्षित, उच्च-प्रदर्शन वाला WiFi प्रदान करने के लिए, संगठनों को Meraki एक्सेस पॉइंट्स को उचित नेटवर्क आर्किटेक्चर, 802.1X RADIUS प्रमाणीकरण और इंटेलिजेंट गेस्ट प्रबंधन टूल के साथ जोड़ना होगा।
Cisco Meraki एक्सेस पॉइंट परिनियोजन के लिए प्रमुख पूर्वापेक्षाएँ
Meraki डैशबोर्ड में SSIDs बनाने या रेडियो सेटिंग्स को बदलने से पहले, अपनी नेटवर्क पूर्वापेक्षाएँ स्थापित करें। लाइसेंस, फर्मवेयर और नेटवर्क टोपोलॉजी को सत्यापित किए बिना भौतिक इंस्टॉलेशन में जल्दबाजी करने से आगे चलकर प्रमाणीकरण विफलताओं और कनेक्टिविटी बाधाओं का सामना करना पड़ता है।
लाइसेंसिंग और फर्मवेयर अनुकूलता की जांच करना
प्रत्येक Meraki एक्सेस प्वाइंट को Meraki Cloud Dashboard के साथ संचार करने के लिए एक सक्रिय एंटरप्राइज़ लाइसेंस की आवश्यकता होती है। मान्य लाइसेंस के बिना, AP कॉन्फ़िगरेशन अपडेट बंद कर देते हैं और वायरलेस सिग्नल प्रसारित करना बंद कर देते हैं। Meraki MR44, MR56, या MR78 जैसे एक्सेस प्वाइंट्स को WPA3, 802.11ax (WiFi 6), और Passpoint (Hotspot 2.0) जैसे आधुनिक प्रोटोकॉल का समर्थन करने के लिए अपडेटेड फर्मवेयर चलाना चाहिए।
फर्मवेयर अपडेट सुरक्षा कमजोरियों को पैच करते हैं और चैनल सपोर्ट का विस्तार करते हैं। UK और यूरोपीय परिनियोजनों के लिए, अपडेटेड फर्मवेयर UNII-3 चैनलों तक पहुंच प्रदान करता है, जिससे भीड़भाड़ वाले वेन्यू वातावरण में अतिरिक्त 5 GHz स्पेक्ट्रम उपलब्ध होता है।
नेटवर्क टोपोलॉजी और फ़ायरवॉल नियमों की योजना बनाना
साझा हार्डवेयर पर गेस्ट और स्टाफ नेटवर्क चलाते समय नेटवर्क अलगाव अत्यंत महत्वपूर्ण है। गेस्ट ट्रैफ़िक को कॉर्पोरेट डेटाबेस और पॉइंट-ऑफ-सेल (POS) सिस्टम से अलग करने के लिए अपने स्विच इन्फ्रास्ट्रक्चर पर VLAN टैगिंग का उपयोग करें। यह अप्रमाणित गेस्ट डिवाइसों को आंतरिक IP एड्रेस तक पहुँचने से रोकता है।
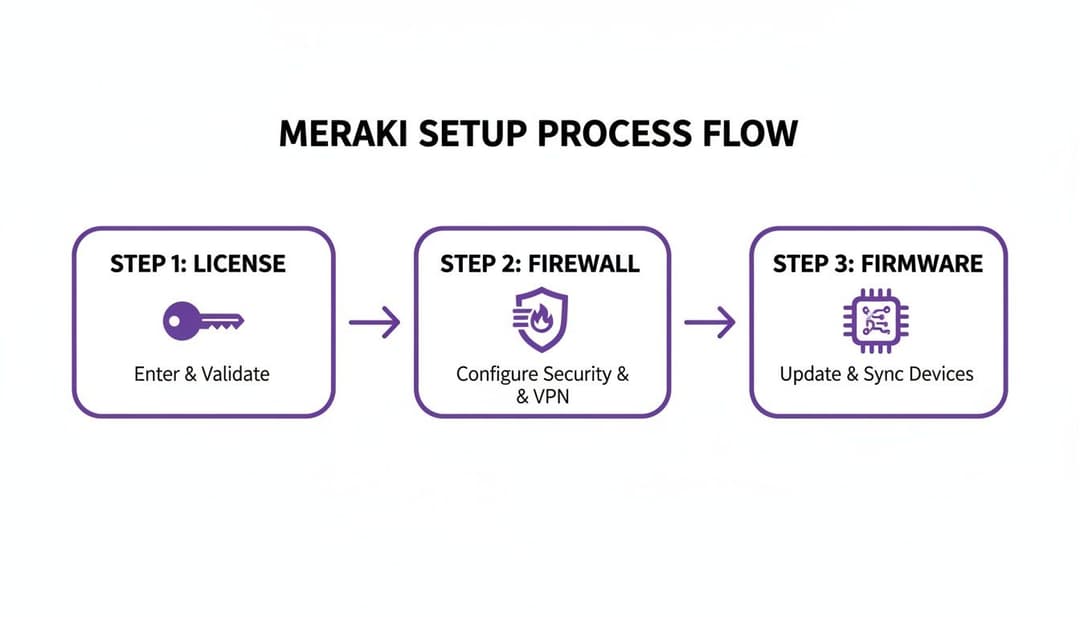
इसके बाद, RADIUS प्रमाणीकरण और क्लाउड प्रबंधन ट्रैफ़िक की अनुमति देने के लिए अपने अपस्ट्रीम फ़ायरवॉल को कॉन्फ़िगर करें। Purple एकीकरण के लिए, सुनिश्चित करें कि आपका फ़ायरवॉल पोर्ट 1812 (प्रमाणीकरण) और 1813 (अकाउंटिंग) पर Purple RADIUS सर्वर एंडपॉइंट्स के लिए आउटबाउंड UDP ट्रैफ़िक, और API सिंक्रनाइज़ेशन के लिए HTTPS संचार की अनुमति देता है।
सुरक्षित अतिथि और कर्मचारी पहुंच के लिए Meraki SSIDs को कॉन्फ़िगर करना

एक अच्छी तरह से संरचित Meraki परिनियोजन विशिष्ट उपयोगकर्ता प्रोफाइल के लिए तैयार किए गए अलग-अलग SSIDs का उपयोग करता है। सभी उपयोगकर्ताओं के बीच एक सिंगल प्री-शेयर्ड की (PSK) साझा करने के बजाय, कॉर्पोरेट कर्मचारियों, आगंतुकों और IoT एंडपॉइंट्स के लिए अलग-अलग SSIDs बनाएं।
बिना पासवर्ड वाला एंटरप्राइज कर्मचारी नेटवर्क बनाना
कर्मचारियों के लिए स्थिर WiFi पासफ़्रेज़ प्रबंधित करना सुरक्षा जोखिम पैदा करता है जब कर्मचारी कंपनी छोड़ते हैं। अपने स्टाफ नेटवर्क को WPA2/WPA3-Enterprise और 802.1X RADIUS प्रमाणीकरण के साथ कॉन्फ़िगर करें। Purple Cloud RADIUS के माध्यम से Meraki को Microsoft Entra ID या Okta जैसे पहचान प्रदाताओं के साथ एकीकृत करें।
- Meraki डैशबोर्ड में, Wireless > Configure > SSIDs पर जाएं और एक उपलब्ध SSID स्लॉट चुनें।
- SSID Name सेट करें (उदाहरण के लिए,
Corporate_Staff_Secure)। - Association Requirement के अंतर्गत, RADIUS सर्वर प्रमाणीकरण के साथ
WPA2-EnterpriseयाWPA3-Enterpriseचुनें। - आपके Purple पोर्टल में प्रदान किए गए प्राथमिक और द्वितीयक RADIUS सर्वर IP पते और साझा रहस्य (shared secret) दर्ज करें।
- Splash Page को
Noneपर सेट करें ताकि कर्मचारी डिजिटल प्रमाणपत्र या सिंगल साइन-ऑन (SSO) क्रेडेंशियल का उपयोग करके स्वचालित रूप से कनेक्ट हो सकें।
802.1X प्रमाणपत्र प्रमाणीकरण के साथ, जब आपके केंद्रीय पहचान निर्देशिका में कोई खाता अक्षम किया जाता है, तो कर्मचारी नेटवर्क एक्सेस स्वचालित रूप से रद्द हो जाता है, जिससे साझा पासवर्ड की कमजोरियां समाप्त हो जाती हैं।
एक आकर्षक अतिथि WiFi नेटवर्क का निर्माण करना
आगंतुकों, ग्राहकों और अस्थायी ठेकेदारों के लिए, कस्टम कैप्टिव पोर्टल स्प्लैश पेज के साथ एक ओपन SSID का उपयोग करें। यह मार्केटिंग और वेन्यू ऑप्टिमाइज़ेशन के लिए सहमति-आधारित फर्स्ट-पार्टी एनालिटिक्स एकत्र करते हुए तत्काल इंटरनेट एक्सेस प्रदान करता है।
- SSID Name: स्पष्ट और पहचानने योग्य (उदाहरण के लिए,
Venue_Guest_WiFi)। - Security: कनेक्शन बाधाओं को हटाने के लिए
Open (no encryption)चुनें। - Splash Page:
Click-throughयाSign-on with...चुनें और Walled Garden को Purple क्लाउड प्रमाणीकरण सर्वरों की ओर इंगित करें।
जब आगंतुक कनेक्ट होते हैं, तो Meraki उनके ब्राउज़र को Purple स्प्लैश पेज पर रीडायरेक्ट करता है, जहाँ उपयोगकर्ता सोशल लॉगिन, वेब फॉर्म या SMS वेरिफिकेशन के माध्यम से प्रमाणित होते हैं। हमारे व्यापक captive portal guide में और जानें।
Meraki SSID कॉन्फ़िगरेशन तुलना
| कॉन्फ़िगरेशन सेटिंग | Purple के साथ गेस्ट SSID | स्टाफ एंटरप्राइज SSID | Passpoint / OpenRoaming SSID |
|---|---|---|---|
| सुरक्षा प्रोटोकॉल | Open (Captive Portal) | WPA2/WPA3-Enterprise | WPA2/WPA3-Enterprise (802.11u) |
| प्रमाणीकरण इंजन | Purple स्पैश पेज (सोशल/फॉर्म) | 802.1X RADIUS (Microsoft Entra ID, Okta) | Passpoint प्रमाणपत्र हैंडशेक |
| उपयोगकर्ता अनुभव | वेब लॉगिन और सहमति कैप्चर | स्वचालित SSO प्रमाणीकरण | शून्य-क्लिक बैकग्राउंड कनेक्शन |
| प्राथमिक उद्देश्य | गेस्ट एंगेजमेंट और डेटा कैप्चर | ज़ीरो-ट्रस्ट स्टाफ नेटवर्क सुरक्षा | ग्लोबल रोमिंग और त्वरित एक्सेस |
Passpoint और OpenRoaming के साथ अगली पीढ़ी की कनेक्टिविटी को सक्रिय करना
जबकि कैप्टिव पोर्टल नए विजिटर्स को आकर्षित करते हैं, वहीं Passpoint (Hotspot 2.0) और WBA OpenRoaming गेस्ट कनेक्टिविटी को अगले स्तर पर ले जाते हैं। Passpoint मोबाइल उपकरणों को वेब स्प्लैश पेज दिखाए बिना एन्क्रिप्टेड SIM प्रोफाइल या डिजिटल प्रमाणपत्रों का उपयोग करके स्वचालित रूप से Meraki WiFi को खोजने, प्रमाणित करने और कनेक्ट करने में सक्षम बनाता है।
Meraki Dashboard में 802.11u Hotspot 2.0 सेटिंग्स को सक्षम करके और अपने नेटवर्क को Purple OpenRoaming प्रोफाइल से जोड़कर, लौटने वाले मेहमान और सेलुलर रोमिंग उपयोगकर्ता दुनिया भर के भागीदार स्थानों पर तुरंत, सुरक्षित WiFi एक्सेस प्राप्त करते हैं। विस्तृत आर्किटेक्चर अनुशंसाओं के लिए हमारी एंटरप्राइज़ WiFi सुरक्षा मार्गदर्शिका देखें।
Meraki एक्सेस पॉइंट सेटअप के बारे में अक्सर पूछे जाने वाले प्रश्न
Cisco Meraki वायरलेस एक्सेस पॉइंट कॉन्फ़िगरेशन और Purple एकीकरण से संबंधित सामान्य तकनीकी प्रश्नों के स्पष्ट उत्तर।
मैं Purple कैप्टिव पोर्टल को Cisco Meraki एक्सेस पॉइंट्स से कैसे कनेक्ट करूँ?
आप Meraki डैशबोर्ड में Wireless > Access Control के अंतर्गत Purple RADIUS सर्वर IP पते और सीक्रेट कीज़ जोड़कर, और फिर Walled Garden सेटिंग्स के अंतर्गत कस्टम Purple स्प्लैश पेज URL निर्दिष्ट करके Purple को Cisco Meraki APs से कनेक्ट करते हैं।
क्या Cisco Meraki कर्मचारी WiFi के लिए 802.1X RADIUS प्रमाणीकरण का समर्थन करता है?
हाँ। Cisco Meraki MR एक्सेस पॉइंट्स WPA2-Enterprise और WPA3-Enterprise का उपयोग करके 802.1X RADIUS प्रमाणीकरण का पूरी तरह से समर्थन करते हैं। यह संगठनों को Microsoft Entra ID या Okta के साथ डिजिटल प्रमाणपत्रों या सिंगल साइन-ऑन (SSO) एकीकरण का उपयोग करके कर्मचारियों के उपकरणों को प्रमाणित करने की अनुमति देता है।
1X RADIUS।।Meraki क्लिक-थ्रू और RADIUS स्प्लैश पेजों में क्या अंतर है?
एक क्लिक-थ्रू स्प्लैश पेज उपयोगकर्ताओं को इंटरनेट एक्सेस देने से पहले वेब सर्वर पर होस्ट किए गए वेब फॉर्म या शर्तों के समझौते पर रीडायरेक्ट करता है। एक RADIUS स्प्लैश पेज के लिए वायरलेस एक्सेस प्वाइंट को नेटवर्क ट्रैफ़िक को अधिकृत करने से पहले सीधे RADIUS सर्वर (जैसे Purple Cloud RADIUS) के विरुद्ध उपयोगकर्ता क्रेडेंशियल को सत्यापित करने की आवश्यकता होती है।
क्या मैं मौजूदा Meraki MR हार्डवेयर पर Passpoint OpenRoaming तैनात कर सकता हूँ?
हाँ। Passpoint (Hotspot 2.0) वर्तमान फर्मवेयर चलाने वाले सभी आधुनिक Cisco Meraki MR एक्सेस पॉइंट्स पर समर्थित है। Meraki डैशबोर्ड में 802.11u सेटिंग्स को सक्षम करने से डिवाइस स्प्लैश पेज इंटरैक्शन की आवश्यकता के बिना एन्क्रिप्टेड Passpoint प्रोफाइल का उपयोग करके स्वचालित रूप से कनेक्ट हो जाते हैं।
क्या आप अपने Cisco Meraki WiFi नेटवर्क को अपग्रेड करने के लिए तैयार हैं?
क्लाउड RADIUS, Passpoint ऑटो-कनेक्ट और इंटेलिजेंट गेस्ट एनालिटिक्स के साथ अपने Meraki वायरलेस परिनियोजन को एक पहचान-जागरूक, राजस्व-उत्पन्न करने वाले WiFi नेटवर्क में बदलें।



