
সাধারণ অ্যাক্সেস পয়েন্ট প্ল্যাটফর্মে (Cisco, Aruba, Ubiquiti) কীভাবে WPA2-Enterprise কনফিগার করবেন
এই টেকনিক্যাল রেফারেন্স গাইডটি সিনিয়র IT প্রফেশনাল এবং নেটওয়ার্ক আর্কিটেক্টদের Cisco, Aruba, এবং Ubiquiti প্ল্যাটফর্মে WPA2-Enterprise স্থাপনের জন্য একটি সুনির্দিষ্ট, ভেন্ডর-নির্দিষ্ট নির্দেশিকা প্রদান করে। এটি এন্টারপ্রাইজ এবং ভেন্যু এনভায়রনমেন্ট জুড়ে আর্কিটেকচার, RADIUS ইন্টিগ্রেশন, কমপ্লায়েন্স প্রয়োজনীয়তা এবং বাস্তব-বিশ্বের স্থাপনার পরিস্থিতি বিস্তারিতভাবে ব্যাখ্যা করে।
Video overview
এই গাইডটি শুনুন
পডকাস্ট ট্রান্সক্রিপ্ট দেখুন
আমাদের মূল সিরিজের অংশ: The Enterprise WiFi Security Guide →
WPA2-Enterprise and 802.1X multi-vendor AP configurator
Model AAA timers, generate platform-specific configuration commands for Cisco Catalyst, Aruba Instant, and Ubiquiti UniFi, and audit 802.1X security posture.
Hardware platform & authentication method
Platform parameters & verification
Turnkey configuration commands (Cisco Catalyst 9800 WLC)
! Cisco Catalyst 9800 RADIUS AAA & WLAN configuration
! EAP method: EAP-TLS (mutual X.509 certificates)
aaa new-model
!
radius server RADIUS-PRIMARY
 address ipv4 10.0.10.15 auth-port 1812 acct-port 1813
 ! Type 0 stores the secret in cleartext and type 7 is reversible
 ! obfuscation, not encryption. Configure a primary key first, then this
 ! line is stored as type 6 (AES):
 !   key config-key password-encrypt
 !   password encryption aes
 key <RADIUS_SHARED_SECRET>
 timeout 5
 retransmit 3
!
aaa group server radius PURPLE-RADIUS-GROUP
 server name RADIUS-PRIMARY
 ip radius source-interface GigabitEthernet1
 deadtime 5
!
aaa authentication dot1x PURPLE-DOT1X-AUTH group PURPLE-RADIUS-GROUP
aaa authorization network PURPLE-DOT1X-AUTH group PURPLE-RADIUS-GROUP
aaa accounting identity PURPLE-RADIUS-ACCT start-stop group PURPLE-RADIUS-GROUP
!
wlan Corporate-WPA2-Enterprise 1 Corporate-WPA2-Enterprise
 security wpa wpa2
 security wpa wpa2 ciphers aes
 security wpa akm ft dot1x
 security ft
 security ft over-the-ds
 security dot1x authentication-list PURPLE-DOT1X-AUTH
 security pmf optional
 no shutdown
!
wireless profile policy PURPLE-POLICY-PROFILE
 ! aaa-override is the switch that makes RFC 3580 work. Without it the
 ! controller accepts Tunnel-Private-Group-ID and then discards it.
 aaa-override
 accounting-list PURPLE-RADIUS-ACCT
 no shutdown
Web dashboard deployment steps:
- Navigate to Configuration > Security > AAA > Servers/Groups and add RADIUS server 10.0.10.15.
- Configure the shared secret, authentication port 1812, and accounting port 1813.
- Under Configuration > Wireless > WLANs, add a WLAN with security set to WPA2-Enterprise (802.1X).
- Select the AAA server group, then enable AAA Override on the policy profile so the RFC 3580 VLAN attributes are honoured.
- Apply to the AP policy profile and verify client 802.1X association in Monitoring > Wireless > Clients.
Executive Summary
WPA2-Enterprise স্থাপন করা এখন আর কোনো ঐচ্ছিক নিরাপত্তা আপগ্রেড নয় - এটি যেকোনো এন্টারপ্রাইজ-গ্রেড ওয়্যারলেস নেটওয়ার্কের জন্য একটি অপরিহার্য ভিত্তি। হসপিটালিটি, রিটেইল এবং পাবলিক সেক্টর পরিবেশে কর্মরত IT ম্যানেজার এবং নেটওয়ার্ক আর্কিটেক্টদের জন্য, Pre-Shared Keys থেকে সরে এসে 802.1X অথেন্টিকেশনের দিকে ধাবিত হওয়ার মূল কারণ হলো PCI-DSS এবং GDPR-এর মতো কঠোর কমপ্লায়েন্স ম্যান্ডেট। এই টেকনিক্যাল রেফারেন্স গাইডে তিনটি শীর্ষস্থানীয় অ্যাক্সেস পয়েন্ট ভেন্ডর: Cisco, Aruba এবং Ubiquiti-এর জন্য সুনির্দিষ্ট, বাস্তবায়নযোগ্য এবং প্ল্যাটফর্ম-নির্দিষ্ট কনফিগারেশন ধাপগুলো প্রদান করা হয়েছে।
WPA2-Enterprise-এ স্থানান্তরিত হওয়ার মাধ্যমে, এন্টারপ্রাইজ সংস্থাগুলো শেয়ার্ড ক্রেডেনশিয়ালের সাথে সম্পর্কিত ঝুঁকিগুলো দূর করতে পারে, প্রতি-সেশনের বিস্তারিত অডিট ট্রেইল পেতে পারে এবং ডাইনামিক নেটওয়ার্ক সেগমেন্টেশন সক্ষম করতে পারে। সঠিকভাবে প্রয়োগ করা হলে, এই আর্কিটেকচারটি কেবল কর্পোরেট পেরিমিটারকেই সুরক্ষিত করে না, বরং একটি বিস্তৃত Guest WiFi প্ল্যাটফর্মের মাধ্যমে পরিচালিত ভিজিটর নেটওয়ার্কগুলোর সাথেও নির্বিঘ্নে সংহত হয়। নিম্নলিখিত বিভাগগুলোতে সফলভাবে এটি বাস্তবায়নের জন্য প্রয়োজনীয় টেকনিক্যাল আর্কিটেকচার, ডেপ্লয়মেন্ট পদক্ষেপ এবং ঝুঁকি হ্রাস করার কৌশলগুলো বিস্তারিতভাবে আলোচনা করা হয়েছে।
Technical Deep-Dive
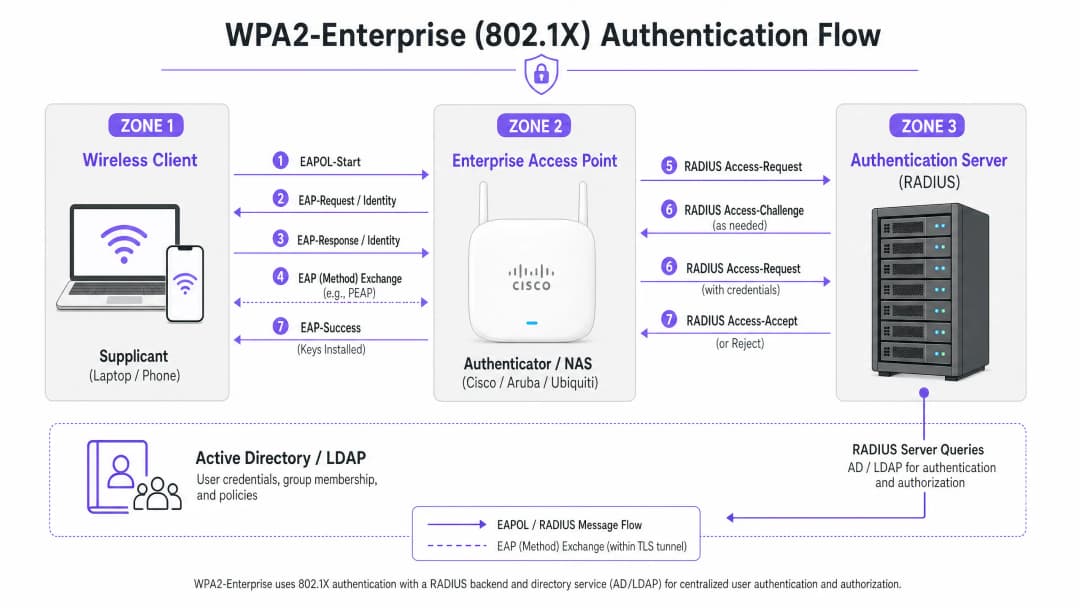
WPA2-Enterprise পোর্ট-ভিত্তিক নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল প্রদানের জন্য IEEE 802.1X স্ট্যান্ডার্ডের উপর নির্ভর করে। WPA2-Personal-এর বিপরীতে, যা একটি স্ট্যাটিক Pre-Shared Key (PSK) ব্যবহার করে, WPA2-Enterprise-এর ক্ষেত্রে নেটওয়ার্কে অ্যাক্সেস পাওয়ার আগে প্রতিটি সাপ্লিক্যান্ট (ক্লায়েন্ট ডিভাইস) কে একটি এক্সটার্নাল অথেন্টিকেশন সার্ভারের মাধ্যমে - সাধারণত একটি RADIUS সার্ভার - আলাদাভাবে অথেন্টিকেট হতে হয়।
এই আর্কিটেকচারটি তিনটি প্রধান উপাদান নিয়ে গঠিত:
- সাপ্লিক্যান্ট: ক্লায়েন্ট ডিভাইস যা নেটওয়ার্কের সাথে সংযোগ করার চেষ্টা করছে।
- অথেন্টিকেটর: এন্টারপ্রাইজ-গ্রেড অ্যাক্সেস পয়েন্ট বা ওয়্যারলেস LAN কন্ট্রোলার (যেমন, একটি Cisco WLC বা Aruba মবিলিটি কন্ট্রোলার) যা অথেন্টিকেশন প্রক্রিয়াটিকে সহজতর করে।
- অথেন্টিকেশন সার্ভার: ব্যাক-এন্ড RADIUS সার্ভার (যেমন, Cisco ISE, Aruba ClearPass বা Windows NPS), যা অ্যাক্টিভ ডিরেক্টরি বা LDAP-এর মতো ডিরেক্টরি সার্ভিসের বিপরীতে ক্রেডেনশিয়ালগুলো যাচাই করে।
EAP এক্সচেঞ্জ প্রক্রিয়া
অথেন্টিকেশন প্রক্রিয়াটি ল্যানের উপর এক্সটেনসিবল অথেন্টিকেশন প্রোটোকল (EAPOL) ব্যবহার করে। প্রাথমিক পর্যায়ে, অথেন্টিকেটর সম্পূর্ণরূপে একটি ট্রান্সপারেন্ট প্রক্সি হিসাবে কাজ করে। একবার RADIUS সার্ভার ক্রেডেনশিয়ালগুলো যাচাই করার পর, এটি অথেন্টিকেটরের কাছে একটি Access-Accept বার্তা পাঠায়, যা তখন ওয়্যারলেস সেশনটি সুরক্ষিত করার জন্য প্রয়োজনীয় এনক্রিপশন কি (key) গুলো তৈরি করে।EAP পদ্ধতি নির্বাচন করা অত্যন্ত গুরুত্বপূর্ণ। PEAP-MSCHAPv2 হল সবচেয়ে ব্যাপকভাবে ব্যবহৃত পদ্ধতি কারণ এটি ঐতিহ্যগত Active Directory পাসওয়ার্ড প্রমাণীকরণ সমর্থন করে এবং সার্ভার সার্টিফিকেট দ্বারা প্রতিষ্ঠিত একটি TLS টানেলের মধ্যে এক্সচেঞ্জকে সুরক্ষিত রাখে। তবে, সর্বোচ্চ সুরক্ষার জন্য, EAP-TLS ব্যবহারের পরামর্শ দেওয়া হয়। EAP-TLS-এর জন্য পারস্পরিক সার্টিফিকেট প্রমাণীকরণ প্রয়োজন (সার্ভার এবং ক্লায়েন্ট উভয়কেই বৈধ সার্টিফিকেট উপস্থাপন করতে হবে), যা ক্রেডেনশিয়াল চুরি থেকে রক্ষা করে কিন্তু সার্টিফিকেট বিতরণের জন্য একটি শক্তিশালী Public Key Infrastructure (PKI) বা Mobile Device Management (MDM) সমাধানের প্রয়োজন হয়।
ইমপ্লিমেন্টেশন গাইড
WPA2-Enterprise কনফিগার করার মৌলিক নীতিগুলি বিভিন্ন ভেন্ডরের ক্ষেত্রে অভিন্ন, তবে ম্যানেজমেন্ট ইন্টারফেস এবং ইকোসিস্টেমের উপর ভিত্তি করে এর প্রয়োগ ভিন্ন হয়।

Cisco (Catalyst এবং Meraki)
Cisco এনভায়রনমেন্টগুলি সাধারণত ক্যাম্পাস ডেপ্লয়মেন্ট থেকে শুরু করে ডিস্ট্রিবিউটেড এন্টারপ্রাইজ নেটওয়ার্ক পর্যন্ত বিস্তৃত হয়।
Cisco Catalyst (WLC/DNA Center):
- RADIUS সার্ভারগুলি সংজ্ঞায়িত করুন: "Security" ট্যাবে যান, "AAA" নির্বাচন করুন এবং প্রাইমারি ও সেকেন্ডারি RADIUS অথেন্টিকেশন ও অ্যাকাউন্টিং সার্ভার কনফিগার করুন। শেয়ার্ড সিক্রেটটি যেন RADIUS সার্ভার কনফিগারেশনের সাথে মেলে তা নিশ্চিত করুন।
- একটি WLAN প্রোফাইল তৈরি করুন: "WLANs" ট্যাবের অধীনে একটি নতুন প্রোফাইল তৈরি করুন।
- সিকিউরিটি পলিসি কনফিগার করুন: Layer 2 Security-কে WPA+WPA2 তে সেট করুন এবং 802.1X-কে Authentication Key Management (AKM) পদ্ধতি হিসেবে সক্রিয় করুন।
- AAA সার্ভারগুলি বাইন্ড করুন: আগে থেকে সংজ্ঞায়িত RADIUS সার্ভারগুলিকে WLAN প্রোফাইলের সাথে ম্যাপ করুন। ডাইনামিক VLAN অ্যাসাইনমেন্টের প্রয়োজন হলে, "AAA Override" সক্রিয় করুন।
Cisco Meraki:
- SSID কনফিগারেশন: Meraki ড্যাশবোর্ডে, Wireless > SSIDs-এ যান এবং লক্ষ্য নেটওয়ার্কটি নির্বাচন করুন।
- অ্যাক্সেস কন্ট্রোল: অ্যাসোসিয়েশন রিকোয়ারমেন্ট "WPA2-Enterprise with my RADIUS server"-এ সেট করুন।
- RADIUS সেটিংস: আপনার RADIUS ইনফ্রাস্ট্রাকচারের IP অ্যাড্রেস, অথেন্টিকেশন পোর্ট (সাধারণত 1812), অ্যাকাউন্টিং পোর্ট (1813) এবং শেয়ার্ড সিক্রেট লিখুন। Meraki ড্যাশবোর্ডে ডেপ্লয়মেন্টের আগে RADIUS কানেক্টিভিটি যাচাই করার জন্য একটি বিল্ট-ইন টেস্ট টুল রয়েছে।
Aruba Networks
হসপিটালিটি এবং উচ্চশিক্ষার ক্ষেত্রে Aruba একটি প্রধান প্ল্যাটফর্ম, যা উন্নত অ্যাক্সেস কন্ট্রোলের জন্য এর ClearPass Policy Manager ব্যাপকভাবে ব্যবহার করে।
- একটি AAA প্রোফাইল সংজ্ঞায়িত করুন: Aruba Central বা Mobility Controller UI-তে একটি নতুন AAA প্রোফাইল তৈরি করুন। এই প্রোফাইলটি নির্ধারণ করে যে কীভাবে অথেন্টিকেশন পরিচালনা করা হবে।
- একটি RADIUS সার্ভার গ্রুপ কনফিগার করুন: ফেইলওভার নিয়ম এবং টাইমআউট মান নির্দিষ্ট করে আপনার RADIUS সার্ভারগুলিকে একটি সার্ভার গ্রুপে যুক্ত করুন। এই গ্রুপটিকে AAA প্রোফাইলের সাথে সংযুক্ত করুন।3. Virtual AP কনফিগারেশন: Virtual AP (SSID) প্রোফাইল তৈরি বা সংশোধন করুন। সিকিউরিটি টাইপ WPA2-Enterprise-এ সেট করুন।
- প্রোফাইল বাইন্ড করুন: AAA প্রোফাইলটিকে Virtual AP প্রোফাইলের সাথে বাইন্ড করুন। ClearPass ব্যবহার করলে, ডাইনামিক পলিসি প্রয়োগ সক্ষম করতে RADIUS CoA (Change of Authorization) পোর্ট (3799) যেন যেকোনো মধ্যবর্তী ফায়ারওয়ালের মাধ্যমে অনুমোদিত থাকে তা নিশ্চিত করুন।
Ubiquiti (UniFi)
Ubiquiti, UniFi নেটওয়ার্ক কন্ট্রোলারের মাধ্যমে, Retail এবং SMB পরিবেশের জন্য একটি খরচ সাশ্রয়ী সমাধান অফার করে।
- একটি RADIUS প্রোফাইল তৈরি করুন: Settings > Profiles > RADIUS-এ যান। আপনার এক্সটার্নাল RADIUS সার্ভারের IP অ্যাড্রেস, পোর্ট (1812/1813) এবং শেয়ার্ড সিক্রেট ব্যবহার করে একটি নতুন প্রোফাইল তৈরি করুন।
- SSID কনফিগারেশন: Settings > WiFi-এ যান এবং একটি নতুন ওয়্যারলেস নেটওয়ার্ক তৈরি করুন।
- সিকিউরিটি সেটিংস: সিকিউরিটি প্রোটোকল হিসেবে "WPA2 Enterprise" নির্বাচন করুন এবং নতুন তৈরি করা RADIUS প্রোফাইলটি বাইন্ড করুন।
- RADIUS আর্কিটেকচার বিবেচনা: এন্টারপ্রাইজ গ্রেড কন্ট্রোলার যা লোকাল সারভাইভেবল RADIUS অফার করতে পারে তার বিপরীতে, UniFi মূলত এক্সটার্নাল সার্ভারের (উদাহরণস্বরূপ, FreeRADIUS বা Windows NPS) ওপর নির্ভর করে। UniFi AP এবং RADIUS ব্যাক-এন্ডের মধ্যে নির্ভরযোগ্য কানেক্টিভিটি নিশ্চিত করুন।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
সেরা অনুশীলনসমূহ (Best Practices)
ডিপ্লয়মেন্ট যাতে একই সাথে স্থিতিস্থাপক এবং নিরাপদ হয় তা নিশ্চিত করতে, নেটওয়ার্ক আর্কিটেক্টদের অবশ্যই কয়েকটি গুরুত্বপূর্ণ সেরা অনুশীলন অনুসরণ করতে হবে:
- সার্টিফিকেট ভ্যালিডেশন বাধ্যতামূলক করুন: ক্লায়েন্ট ডিভাইসগুলোকে একটি বিশ্বস্ত Certificate Authority (CA) এর বিপরীতে RADIUS সার্ভারের সার্টিফিকেট যাচাই করার জন্য স্পষ্টভাবে কনফিগার করতে হবে। এটি করতে ব্যর্থ হলে নেটওয়ার্ক "Evil Twin" আক্রমণের মুখোমুখি হয়, যা একটি প্রতারক অ্যাক্সেস পয়েন্টকে ব্যবহারকারীর ক্রেডেনশিয়াল হাতিয়ে নেওয়ার সুযোগ দেয়।
- RADIUS রিডানড্যান্সি প্রয়োগ করুন: নেটওয়ার্ক অ্যাক্সেসের গুরুত্বপূর্ণ পথে RADIUS সার্ভার অবস্থান করে। সর্বদা প্রাইমারি এবং সেকেন্ডারি RADIUS সার্ভার কনফিগার করুন। ডিস্ট্রিবিউটেড পরিবেশে, উচ্চ প্রাপ্যতার জন্য ক্লাউড-হোস্টেড RADIUS সমাধান বিবেচনা করুন।
- ডাইনামিক VLAN অ্যাসাইনমেন্টের সুবিধা নিন: ব্যবহারকারীদের তাদের Active Directory গ্রুপের সদস্যতার ভিত্তিতে নির্দিষ্ট VLAN-এ ডাইনামিকভাবে অ্যাসাইন করতে RADIUS অ্যাট্রিবিউট (যেমন
Tunnel-Pvt-Group-ID) ব্যবহার করুন। এটি একাধিক SSID ব্রডকাস্ট না করেই নেটওয়ার্ক সেগমেন্টেশন প্রয়োগ করে। - RADIUS অ্যাকাউন্টিং সক্ষম করুন: শুধুমাত্র অথেন্টিকেশন কনফিগার করবেন না। কমপ্লায়েন্স ফ্রেমওয়ার্কের জন্য প্রয়োজনীয় অডিট ট্রেইল তৈরি করতে RADIUS অ্যাকাউন্টিং (পোর্ট 1813) বাধ্যতামূলক।
- নেটওয়ার্কের প্রান্ত সুরক্ষিত করুন: আমাদের নির্দেশিকা Protecting Your Network with Robust DNS and Security থেকে আপনার ইনফ্রাস্ট্রাকচার রক্ষা করার বিষয়ে আরও পড়ুন।
সমস্যা সমাধান এবং ঝুঁকি হ্রাস (Troubleshooting and Risk Mitigation)
সতর্ক পরিকল্পনার পরেও, ডিপ্লয়মেন্টে সমস্যা দেখা দিতে পারে। সাধারণ ব্যর্থতার কারণগুলোর মধ্যে রয়েছে:
- শেয়ার্ড সিক্রেট অমিল: RADIUS শেয়ার্ড সিক্রেটে একটি সাধারণ টাইপো নিরব অথেন্টিকেশন ব্যর্থতার কারণ হয়। অথেনটিকেটর এবং RADIUS সার্ভার উভয় ক্ষেত্রেই সিক্রেটটি যাচাই করুন।
- সময় সিঙ্ক্রোনাইজেশন ত্রুটি: সার্টিফিকেট ভ্যালিডেশনের জন্য সঠিক টাইমস্ট্যাম্প প্রয়োজন। সমস্ত AP, কন্ট্রোলার এবং RADIUS সার্ভার যেন একটি নির্ভরযোগ্য NTP উৎসের মাধ্যমে সিঙ্ক্রোনাইজড থাকে তা নিশ্চিত করুন।* RADIUS ট্রাফিক ব্লককারী ফায়ারওয়াল: APs/কন্ট্রোলার এবং RADIUS সার্ভারগুলির মধ্যে UDP পোর্ট 1812 (অথেনটিকেশন) এবং 1813 (অ্যাকাউন্টিং) খোলা আছে কিনা তা নিশ্চিত করুন। CoA ব্যবহার করলে, UDP 3799 খোলা আছে তা নিশ্চিত করুন।
- ক্লায়েন্ট ভুল কনফিগারেশন: সবচেয়ে সাধারণ সমস্যাটি হল ক্লায়েন্ট ডিভাইসগুলি RADIUS সার্ভারের সার্টিফিকেট প্রদানকারী CA-কে বিশ্বাস করার জন্য কনফিগার করা না থাকা। কর্পোরেট ডিভাইসগুলিতে সঠিক ওয়্যারলেস প্রোফাইল পুশ করতে MDM বা Group Policy ব্যবহার করুন।
অথেনটিকেশন প্রোটোকল সম্পর্কে আরও বিস্তারিত বোঝার জন্য, How to Configure 802.1X WiFi Authentication: A Step-by-Step Guide দেখুন।
ROI এবং ব্যবসায়িক প্রভাব
দৃশ্যমান নিরাপত্তা উন্নতির বাইরেও, WPA2-Enterprise-এ রূপান্তর উল্লেখযোগ্য ব্যবসায়িক মূল্য প্রদান করে।
- ঝুঁকি হ্রাস: শেয়ার্ড পাসওয়ার্ড দূর করা নাটকীয়ভাবে অ্যাটাক সারফেস এবং ডেটা ব্রিচের ঝুঁকি কমায়, যা মারাত্মক আর্থিক এবং সুনামহানির কারণ হতে পারে।
- পরিচালনগত দক্ষতা: আপনার বিদ্যমান আইডেন্টিটি প্রোভাইডারের (যেমন Active Directory) সাথে WiFi অথেনটিকেশন সংহত করলে স্বয়ংক্রিয় কর্মী অনবোর্ডিং এবং অফবোর্ডিং সক্ষম হয়। যখন কোনো কর্মী চলে যান, তখন তাদের AD অ্যাকাউন্ট নিষ্ক্রিয় করার সাথে সাথে তাদের WiFi অ্যাক্সেস বাতিল হয়ে যায়।
- কমপ্লায়েন্স সামঞ্জস্য: বিস্তারিত অডিট ট্রেইল এবং প্রতি-ব্যবহারকারী অথেনটিকেশন PCI-DSS এবং ISO 27001 কমপ্লায়েন্সের জন্য পূর্বশর্ত।
- একীভূত পরিকাঠামো: ডায়নামিক VLAN অ্যাসাইনমেন্ট ব্যবহার করে, ভেন্যুগুলি গেস্ট অ্যাক্সেসের জন্য ব্যবহৃত একই ফিজিক্যাল হার্ডওয়্যারে নিরাপদে কর্পোরেট, ব্যাক-অফ-হাউস এবং IoT ট্রাফিক চালাতে পারে। এরপর গেস্ট নেটওয়ার্কটিকে একটি ডেডিকেটেড WiFi Analytics সলিউশন ব্যবহার করে মনিটাইজ এবং বিশ্লেষণ করা যেতে পারে, যা হার্ডওয়্যার বিনিয়োগের রিটার্ন সর্বাধিক করে। What Is a Leased Line? Dedicated Business Internet সম্পর্কে জেনে আপনার পর্যাপ্ত ব্যান্ডউইথ রয়েছে কিনা তা নিশ্চিত করুন।
মূল সংজ্ঞাসমূহ
WPA2-Enterprise
ওয়্যারলেস নেটওয়ার্কের জন্য একটি নিরাপত্তা প্রোটোকল যা একটি একক শেয়ার্ড পাসওয়ার্ডের পরিবর্তে একটি বাহ্যিক সার্ভারের মাধ্যমে প্রতি-ব্যবহারকারী অথেন্টিকেশন প্রদান করতে IEEE 802.1X ব্যবহার করে।
এন্টারপ্রাইজ এনভায়রনমেন্টে কর্পোরেট এবং অপারেশনাল WiFi নেটওয়ার্কগুলি সুরক্ষিত করার জন্য বাধ্যতামূলক স্ট্যান্ডার্ড।
802.1X
পোর্ট-ভিত্তিক নেটওয়ার্ক অ্যাক্সেস কন্ট্রোলের জন্য একটি IEEE স্ট্যান্ডার্ড যা LAN বা WLAN-এর সাথে যুক্ত হতে চাওয়া ডিভাইসগুলিকে একটি অথেন্টিকেশন মেকানিজম প্রদান করে।
মূল ফ্রেমওয়ার্ক যা WPA2-Enterprise-কে সচল রাখে।
RADIUS
Remote Authentication Dial-In User Service; একটি নেটওয়ার্কিং প্রোটোকল যা কেন্দ্রীভূত Authentication, Authorisation, এবং Accounting (AAA) ম্যানেজমেন্ট প্রদান করে।
সার্ভার উপাদান যা Active Directory-র মতো একটি ডাটাবেসের বিপরীতে ব্যবহারকারীর ক্রেডেনশিয়াল যাচাই করে।
Supplicant
একটি ডিভাইসে (ল্যাপটপ, স্মার্টফোন) থাকা সফটওয়্যার ক্লায়েন্ট যা নেটওয়ার্ক অ্যাক্সেসের অনুরোধ করতে অথেন্টিকেটরের সাথে যোগাযোগ করে।
এন্ডপয়েন্ট যা সঠিক EAP সেটিংস এবং সার্টিফিকেট ট্রাস্ট সহ কনফিগার করা আবশ্যক।
Authenticator
নেটওয়ার্ক ডিভাইস (Access Point বা Switch) যা supplicant এবং অথেন্টিকেশন সার্ভারের মধ্যে বার্তা আদান-প্রদান করে অথেন্টিকেশন প্রক্রিয়াকে সহজতর করে।
IT টিম দ্বারা পরিচালিত Cisco, Aruba, বা Ubiquiti হার্ডওয়্যার।
EAP (Extensible Authentication Protocol)
একটি অথেন্টিকেশন ফ্রেমওয়ার্ক যা প্রায়শই ওয়্যারলেস নেটওয়ার্ক এবং পয়েন্ট-টু-পয়েন্ট সংযোগে ব্যবহৃত হয়, যা একাধিক অথেন্টিকেশন পদ্ধতি সমর্থন করে।
ক্রেডেনশিয়াল বিনিময় এনক্যাপসুলেট করতে ব্যবহৃত প্রোটোকল।
PEAP-MSCHAPv2
একটি EAP পদ্ধতি যা সার্ভারের সার্টিফিকেট দ্বারা প্রতিষ্ঠিত একটি সুরক্ষিত TLS টানেলের মধ্যে MSCHAPv2 পাসওয়ার্ড বিনিময়কে এনক্যাপসুলেট করে।
সবচেয়ে সাধারণ স্থাপনা পদ্ধতি কারণ এটি স্ট্যান্ডার্ড AD পাসওয়ার্ড ব্যবহারের সুবিধার সাথে নিরাপত্তার ভারসাম্য বজায় রাখে।
Dynamic VLAN Assignment
এমন একটি প্রক্রিয়া যেখানে একটি RADIUS সার্ভার অ্যাক্সেস পয়েন্টকে ব্যবহারকারীর পরিচয় বা গ্রুপ মেম্বারশিপের উপর ভিত্তি করে একটি নির্দিষ্ট VLAN-এ স্থাপন করার নির্দেশ দেয়।
নেটওয়ার্ক সেগমেন্টেশনের জন্য অত্যন্ত গুরুত্বপূর্ণ, যা বিভিন্ন ধরণের ব্যবহারকারীদের একই ফিজিক্যাল AP নিরাপদে শেয়ার করার অনুমতি দেয়।
সমাধানকৃত উদাহরণসমূহ
একটি ২০০ রুমের হোটেলের বিদ্যমান Aruba অ্যাক্সেস পয়েন্ট ব্যবহার করে ব্যাক-অফ-হাউস স্টাফদের (হাউসকিপিং, ম্যানেজমেন্ট) জন্য নিরাপদ WiFi স্থাপন করা প্রয়োজন, পাশাপাশি স্টাফ ট্রাফিককে গেস্ট নেটওয়ার্ক থেকে সম্পূর্ণ আলাদা রাখতে হবে।
IT টিম WPA2-Enterprise ব্যবহার করে একটি একক 'Hotel_Staff' SSID কনফিগার করে। তারা হোটেলের Active Directory-র সাথে Aruba ClearPass ইন্টিগ্রেট করে। ClearPass-এ তারা এনফোর্সমেন্ট পলিসি কনফিগার করে: যদি একজন ব্যবহারকারী 'Management' AD গ্রুপে থাকে, তবে ClearPass একটি RADIUS অ্যাট্রিবিউট ফেরত পাঠায় যা তাদের VLAN 10 (ম্যানেজমেন্ট নেটওয়ার্ক) এ অ্যাসাইন করে। ব্যবহারকারী যদি 'Housekeeping' গ্রুপে থাকে, তবে তাদের VLAN 20 (অপারেশনস নেটওয়ার্ক) এ অ্যাসাইন করা হয়। AP গুলিকে এই ডায়নামিক VLAN অ্যাসাইনমেন্টগুলি কার্যকর করার জন্য কনফিগার করা হয়েছে।
৫০টি লোকেশন সহ একটি জাতীয় রিটেল চেইন Cisco Meraki ব্যবহার করে। PCI DSS কমপ্লায়েন্স পূরণের জন্য তাদের পয়েন্ট-অফ-সেল (POS) টার্মিনালগুলিকে WiFi-এর মাধ্যমে সুরক্ষিত করতে হবে এবং তাদের পুরানো WPA2-Personal সেট-আপ প্রতিস্থাপন করতে হবে।
নেটওয়ার্ক আর্কিটেক্ট প্রতিটি দোকানে লোকাল সার্ভার স্থাপন এড়াতে একটি ক্লাউড-হোস্টেড RADIUS পরিষেবা মোতায়েন করেন। Meraki ড্যাশবোর্ডে, তারা WPA2-Enterprise-এর জন্য 'Retail_POS' SSID কনফিগার করেন এবং এটিকে ক্লাউড RADIUS IP-র দিকে নির্দেশ করেন। তারা তাদের MDM প্ল্যাটফর্মের মাধ্যমে প্রতিটি POS টার্মিনালের জন্য অনন্য ক্লায়েন্ট সার্টিফিকেট তৈরি করেন এবং EAP-TLS প্রয়োজনীয় করার জন্য RADIUS সার্ভার কনফিগার করেন। Meraki AP গুলিকে ক্লাউড পরিষেবাতে RADIUS Authentication এবং Accounting উভয় ডেটা পাঠানোর জন্য কনফিগার করা হয়েছে।
অনুশীলনী প্রশ্নসমূহ
Q1. আপনার সংস্থা Ubiquiti UniFi অ্যাক্সেস পয়েন্ট ব্যবহার করে WPA2-Enterprise প্রয়োগ করছে। টেস্টিংয়ের সময় ক্লায়েন্টরা সফলভাবে সংযোগ করতে পারে, কিন্তু কমপ্লায়েন্স টিম লক্ষ্য করেছে যে সেন্ট্রাল লগিং সিস্টেমে ব্যবহারকারীর সেশনের সময়কাল বা ডেটা ব্যবহারের কোনো লগ নেই। সবচেয়ে সম্ভাব্য কনফিগারেশন ভুলটি কী?
ইঙ্গিত: Authentication অ্যাক্সেস মঞ্জুর করে, কিন্তু অন্য একটি প্রক্রিয়া ব্যবহার ট্র্যাক করে।
মডেল উত্তর দেখুন
RADIUS Accounting পোর্ট (1813) কনফিগার করা হয়নি অথবা ফায়ারওয়াল দ্বারা ব্লক করা হচ্ছে। যদিও Authentication (পোর্ট 1812) কাজ করছে, সেশন অডিট ট্রেল তৈরি করার জন্য Accounting অবশ্যই স্পষ্টভাবে সক্রিয় করতে হবে।
Q2. একজন ব্যবহারকারী রিপোর্ট করেছেন যে তারা কর্পোরেট WPA2-Enterprise নেটওয়ার্কে সংযোগ করতে পারছেন না। আপনি Cisco WLC লগ পরীক্ষা করে দেখছেন যে AP-টি EAP-Request পাস করছে, কিন্তু RADIUS সার্ভার লগ 'Unknown CA'-এর কারণে একটি 'Access-Reject' দেখাচ্ছে। কী সংশোধন করা প্রয়োজন?
ইঙ্গিত: TLS টানেল সেটআপের সময় তৈরি হওয়া ট্রাস্ট রিলেশনশিপ সম্পর্কে চিন্তা করুন।
মডেল উত্তর দেখুন
ক্লায়েন্ট ডিভাইসের সাপ্লিক্যান্ট সেই Certificate Authority (CA)-কে বিশ্বাস করার জন্য কনফিগার করা হয়নি যা RADIUS সার্ভারের সার্টিফিকেট ইস্যু করেছে। সম্ভাব্য Evil Twin আক্রমণ প্রতিরোধ করতে ক্লায়েন্ট সংযোগটি বন্ধ করে দিচ্ছে। CA সার্টিফিকেটটি ক্লায়েন্ট ডিভাইসে পুশ করতে হবে।
Q3. আপনি একটি স্টেডিয়ামের জন্য একটি নেটওয়ার্ক ডিজাইন করছেন। আপনাকে কর্পোরেট স্টাফ, টিকিট টার্মিনাল এবং গেস্ট WiFi সমর্থন করতে হবে। নিরাপত্তা বজায় রেখে RF ইন্টারফারেন্স কমানোর জন্য আপনি কীভাবে SSID-গুলোর আর্কিটেকচার তৈরি করবেন?
ইঙ্গিত: প্রতিটি আলাদা ব্যবহারের জন্য একটি করে SSID ব্রডকাস্ট করা এড়িয়ে চলুন।
মডেল উত্তর দেখুন
সর্বোচ্চ দুটি SSID স্থাপন করুন। একটি SSID গেস্টদের জন্য একটি Captive Portal (যেমন Purple) ব্যবহার করে। দ্বিতীয় SSID-টি WPA2-Enterprise ব্যবহার করে সমস্ত কর্পোরেট অপারেশনের জন্য। অথেনটিকেশন ক্রেডেনশিয়ালের উপর ভিত্তি করে কর্পোরেট কর্মীদের একটি VLAN-এ এবং টিকিট টার্মিনালগুলোকে অন্য একটি VLAN-এ সেগমেন্ট করতে RADIUS সার্ভারের মাধ্যমে Dynamic VLAN Assignment ব্যবহার করুন।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
What is the primary difference between WPA2-Personal and WPA2-Enterprise?
WPA2-Personal uses a single Pre-Shared Key (PSK) shared across every connecting device, meaning compromise of the passphrase exposes all network traffic. WPA2-Enterprise uses IEEE 802.1X port-based authentication and a central RADIUS server. Each client device authenticates using individual credentials or digital certificates, generating unique pairwise transient encryption keys (PTK) per session.
Which EAP method provides the strongest security for enterprise access points?
EAP-TLS (RFC 5216) provides the highest cryptographic security because it enforces mutual authentication using X.509 digital certificates on both the client supplicant and the RADIUS server. Unlike password-based methods such as PEAP-MSCHAPv2, EAP-TLS is immune to offline dictionary attacks, credential theft, and MS-CHAPv2 cryptographic collision vulnerabilities.
How does dynamic VLAN assignment work in Cisco, Aruba, and Ubiquiti APs?
Dynamic VLAN steering relies on RFC 2868 and RFC 3580 RADIUS attributes returned in the Access-Accept response: Tunnel-Type = 13 (VLAN), Tunnel-Medium-Type = 6 (802), and Tunnel-Private-Group-ID = <VLAN_ID>. When configured on Cisco Catalyst, Aruba Instant, or Ubiquiti UniFi, the access point dynamically assigns the client to the specified broadcast domain without requiring multiple SSIDs.
What RADIUS timeout and retry settings prevent client disconnection during failover?
Keep the timeout multiplied by the retransmit count below 15 seconds, because 802.1X supplicants abandon the exchange and deauthenticate after roughly 15 to 20 seconds. A 3 second timeout with 3 retransmits (9 seconds) or a 4 second timeout with 3 retransmits (12 seconds) both reach the secondary server in time; the common default of 5 seconds with 3 retransmits is exactly 15 seconds and leaves no margin, and 10 seconds with 5 retries fails the join outright rather than failing over.
Why should 802.11r Fast BSS Transition be enabled on WPA2-Enterprise SSIDs?
Standard 802.1X handoffs require a full EAP exchange with the central RADIUS server during every access point roam, introducing 100ms to 400ms of latency that interrupts VoIP calls and video streams. 802.11r Fast BSS Transition (FT-802.1X) caches the Pairwise Master Key (PMK) across neighbouring APs, allowing authenticated roams in under 50ms without re-contacting the RADIUS server.
How does Purple integrate with Cisco, Aruba, and Ubiquiti for enterprise authentication?
Purple provides high-availability cloud RADIUS services and guest captive portals that integrate with Cisco Catalyst, Aruba Central/Instant, and Ubiquiti UniFi networks. Purple authenticates staff devices via 802.1X, manages visitor captive onboarding with SMS and social login, and returns dynamic VLAN attributes to segregate corporate traffic from guest internet access.
এই সিরিজে পড়া চালিয়ে যান
Portnox-এর বিকল্পসমূহ: সম্পূর্ণ NAC ছাড়াই Cloud RADIUS
একটি তিন প্রশ্নের পরীক্ষার মাধ্যমে আপনি সিদ্ধান্ত নিতে পারবেন যে আপনার এস্টেটের জন্য সম্পূর্ণ NAC প্রয়োজন নাকি শুধুমাত্র WiFi-এর জন্য cloud RADIUS প্রয়োজন। এরপর আপনি তারযুক্ত এনফোর্সমেন্ট, পশ্চার চেক, সার্টিফিকেট, গেস্ট অ্যাক্সেস এবং তিন বছরের রানিং কস্টের ভিত্তিতে Portnox, Purple, SecureW2 এবং JumpCloud-এর মধ্যে তুলনা করতে পারবেন এবং সাইট-বাই-সাইট পাইলট প্ল্যান করতে পারবেন।
iOS এবং macOS 802.1X ট্রাবলশুটিং: Intune, Jamf এবং Entra ID-এর জন্য একটি ডিপ্লয়মেন্ট চেকলিস্ট
iPhones, iPads এবং Macs কেন Intune বা Jamf Pro-তে 802.1X ব্যর্থ হয় তা সনাক্ত করতে এই চেকলিস্টটি ব্যবহার করুন। প্রতিটি ব্যর্থতার পিছনে চারটি কারণের যেকোনো একটি থাকে: সার্ভার ট্রাস্ট, আইডেন্টিটি সার্টিফিকেট, macOS মোড বা Entra ID গ্রুপ স্কোপিং। আপনি eapolclient এবং RADIUS লগ থেকে এর কারণ নিশ্চিত করবেন, সমাধান প্রয়োগ করবেন এবং ভবিষ্যতের সার্টিফিকেট রোটেশন পরিচালনা করবেন।
Intune WiFi প্রোফাইল সার্ভার ট্রাস্ট: Microsoft Entra ID -এর জন্য সার্টিফিকেট সার্ভার নাম এবং রুট CA চেকলিস্ট
আপনি একটি Intune WiFi প্রোফাইলের সার্ভার ভ্যালিডেশন অংশটি কনফিগার করতে পারবেন যাতে Windows, Apple এবং Android -এ EAP-TLS এবং PEAP কানেক্ট হয়। আপনি RADIUS সার্টিফিকেটের সাথে সার্টিফিকেট সার্ভারের নাম মেলাতে পারবেন, সঠিক রুট CA ডেপ্লয় করতে পারবেন, Microsoft Entra ID গ্রুপ অ্যাসাইনমেন্ট অ্যালাইন করতে পারবেন এবং সার্টিফিকেট রিনিউয়াল কানেকশন বন্ধ করার আগেই সেটিকে প্রস্তুত করতে পারবেন।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।