
NAC এবং MPSK-এর সাহায্যে IoT ডিভাইসের নিরাপত্তা পরিচালনা
এই টেকনিক্যাল গাইডে বিস্তারিত আলোচনা করা হয়েছে কীভাবে এন্টারপ্রাইজ ভেন্যুগুলো Multiple Pre-Shared Key (MPSK) আর্কিটেকচার এবং Network Access Control (NAC) ব্যবহার করে হেডলেস IoT ডিভাইসগুলো সুরক্ষিত করতে পারে। এটি মাইক্রো-সেগমেন্টেশন অর্জন, সিকিউরিটি ব্লাস্ট রেডিআই সীমিত করা এবং স্কেলেবিলিটি নষ্ট না করে কমপ্লায়েন্স বজায় রাখার জন্য কার্যকরী বাস্তবায়নের পদক্ষেপ প্রদান করে।
Video overview
এই গাইডটি শুনুন
পডকাস্ট ট্রান্সক্রিপ্ট দেখুন
আমাদের মূল সিরিজের অংশ: Enterprise WiFi Security Guide →
এক্সিকিউটিভ সামারি
Retail, Hospitality, এবং Transport ভেন্যুগুলোর এন্টারপ্রাইজ নেটওয়ার্কগুলোতে হেডলেস IoT ডিভাইসের - যেমন এনভায়রনমেন্টাল সেন্সর এবং স্মার্ট থার্মোস্ট্যাট থেকে শুরু করে IP ক্যামেরা এবং পয়েন্ট-অফ-সেল টার্মিনাল - ব্যাপক প্রসার ঘটছে। IT ম্যানেজার এবং নেটওয়ার্ক আর্কিটেক্টদের প্রধান চ্যালেঞ্জ হলো এই ডিভাইসগুলোর বেশিরভাগই এন্টারপ্রাইজ-গ্রেড IEEE 802.1X অথেন্টিকেশন সমর্থন করে না।
ঐতিহাসিকভাবে, প্রতিষ্ঠানগুলো তাদের সম্পূর্ণ IoT SSID-এর জন্য একটি একক, গ্লোবাল প্রি-শেয়ার্ড কি (PSK)-এর ওপর নির্ভর করে আসছে। এটি একটি অত্যন্ত ঝুঁকিপূর্ণ নিরাপত্তা পরিস্থিতি তৈরি করে যেখানে একটি মাত্র আপোসকৃত ডিভাইস বা ফাঁস হওয়া পাসওয়ার্ডের কারণে সম্পূর্ণ IoT নেটওয়ার্ক সেগমেন্টে অননুমোদিত প্রবেশাধিকার তৈরি হতে পারে।
এই টেকনিক্যাল রেফারেন্স গাইডে বিস্তারিত আলোচনা করা হয়েছে কীভাবে একটি শক্তিশালী Network Access Control (NAC) পলিসি ইঞ্জিনের সাথে Multiple Pre-Shared Key (MPSK) আর্কিটেকচার মোতায়েন করে এই চ্যালেঞ্জ সমাধান করা যায়। প্রতি ডিভাইসের জন্য অনন্য শংসাপত্র প্রদান করে এবং ডায়নামিক VLAN অ্যাসাইনমেন্ট ব্যবহার করে, নেটওয়ার্ক টিমগুলো হাজার হাজার এন্ডপয়েন্টের জন্য প্রয়োজনীয় স্কেলেবিলিটির সাথে আপোস না করেই মাইক্রো-সেগমেন্টেশন অর্জন করতে পারে, ক্ষয়ক্ষতির পরিধি সীমিত করতে পারে এবং কঠোর কমপ্লায়েন্স (যেমন PCI-DSS) বজায় রাখতে পারে। Purple-এর Guest WiFi এবং WiFi Analytics-এর মতো প্ল্যাটফর্মগুলোর সাথে সমন্বিত হলে, এই পদ্ধতিটি নির্বিঘ্ন, সুরক্ষিত এবং অত্যন্ত দৃশ্যমান নেটওয়ার্ক অপারেশন নিশ্চিত করে।
টেকনিক্যাল ডিপ ডাইভ
প্রথাগত PSK এবং 802.1X-এর সীমাবদ্ধতা
একটি স্ট্যান্ডার্ড এন্টারপ্রাইজ পরিবেশে, ডিভাইসগুলো ডিভাইস সার্টিফিকেট (EAP-TLS) বা শংসাপত্র (PEAP) ব্যবহার করে IEEE 802.1X-এর মাধ্যমে অথেন্টিকেট করে। তবে, হেডলেস IoT ডিভাইসগুলোতে সাধারণত 802.1X-এর জন্য প্রয়োজনীয় সাপ্লিক্যান্ট সফটওয়্যার থাকে না। প্রথাগতভাবে, এর বিকল্প ছিল একটি একক PSK ব্যবহার করে WPA2/WPA3-Personal।
একটি গ্লোবাল PSK-এর বাস্তব কার্যকারিতা অত্যন্ত ঝুঁকিপূর্ণ: ১. শূন্য সেগমেন্টেশন: MAC অ্যাড্রেস দ্বারা ম্যানুয়ালি ম্যাপ না করা পর্যন্ত PSK-এর সমস্ত ডিভাইস একই ব্রডকাস্ট ডোমেন শেয়ার করে, যা অপারেশনালভাবে বজায় রাখা অসম্ভব। ২. উচ্চ ক্ষয়ক্ষতির পরিধি: একটি মাত্র আপোসকৃত স্মার্ট বাল্ব সম্পূর্ণ VLAN-এ ল্যাটারাল মুভমেন্টের অ্যাক্সেস প্রদান করে। ৩. কি রোটেশনের চ্যালেঞ্জ: একটি আপোসকৃত ডিভাইসের অ্যাক্সেস বাতিল করার জন্য গ্লোবাল PSK পরিবর্তন করতে হয় এবং নেটওয়ার্কের অন্য প্রতিটি ডিভাইস ম্যানুয়ালি আপডেট করতে হয়।
MPSK এবং NAC আর্কিটেকচার
MPSK (কিছু ভেন্ডরের কাছে আইডেন্টিটি PSK বা iPSK নামেও পরিচিত) এই ধারণাকে সম্পূর্ণ বদলে দেয়। এটি একটি একক SSID-কে হাজার হাজার অনন্য পাসওয়ার্ড গ্রহণ করার অনুমতি দেয়। তবে, এর কার্যকারিতা নির্ভর করে একটি NAC বা RADIUS সার্ভারের সাথে এর ইন্টিগ্রেশনের ওপর।
যখন একটি ডিভাইস MPSK SSID-এর সাথে সংযোগ স্থাপন করে, তখন Wireless LAN Controller (WLC) অথেনটিকেশন অনুরোধটি NAC-এ ফরোয়ার্ড করে। NAC ইঞ্জিন ব্যবহার করা নির্দিষ্ট পাসওয়ার্ডটি মূল্যায়ন করে, এটিকে ডিভাইসের পরিচয়ের (MAC অ্যাড্রেস, প্রোফাইলিং ডেটা) সাথে সম্পর্কযুক্ত করে এবং একটি RADIUS Access-Accept বার্তা ফেরত পাঠায় যাতে নির্দিষ্ট অ্যাট্রিবিউট থাকে - বিশেষ করে, VLAN ID এবং Access Control List (ACL) পলিসি।
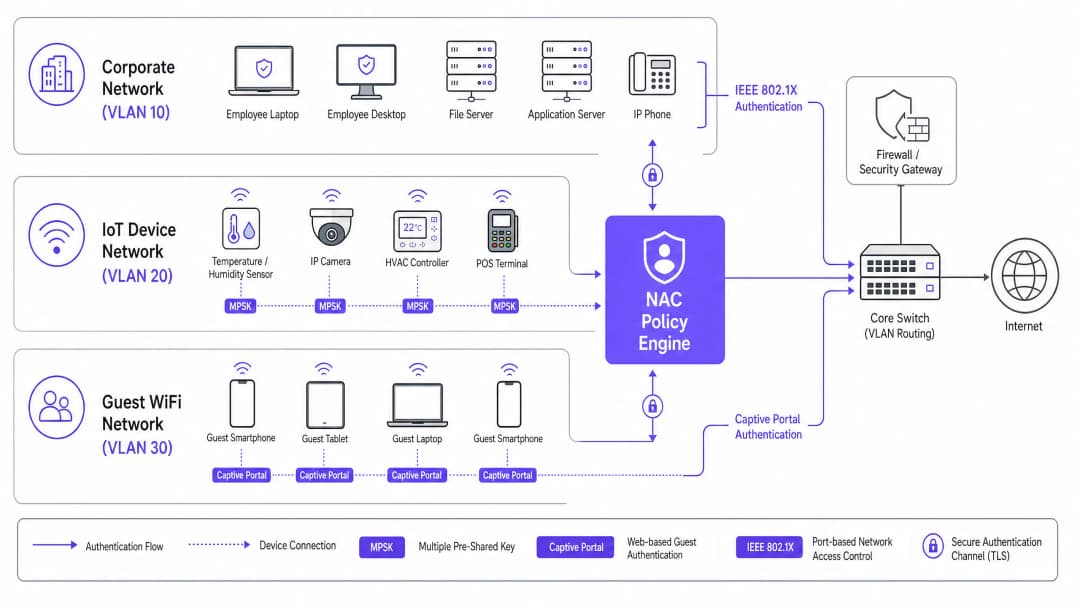
এই আর্কিটেকচারটি ডায়নামিক VLAN অ্যাসাইনমেন্ট সক্ষম করে। একটি স্মার্ট থার্মোস্ট্যাট এবং একটি IP ক্যামেরা আলাদা আলাদা পাসওয়ার্ড ব্যবহার করে ঠিক একই SSID-এর সাথে সংযোগ করতে পারে, এবং নেটওয়ার্ক পরিকাঠামো থার্মোস্ট্যাটটিকে VLAN 50-এ (ক্লাউড গেটওয়ে অ্যাক্সেসের জন্য সীমাবদ্ধ) এবং ক্যামেরাটিকে VLAN 40-এ (লোকাল NVR সার্ভারের জন্য সীমাবদ্ধ) স্থাপন করবে।

অডিও ব্রিফিং
আমাদের সিনিয়র কনসালট্যান্টের কাছ থেকে এই আর্কিটেকচারের উপর একটি প্রযুক্তিগত ব্রিফিং শুনুন:
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
Implementation Guide
স্কেলেবিলিটি এবং নিরাপত্তা নিশ্চিত করতে NAC এর সাথে MPSK মোতায়েন করার জন্য সতর্ক পরিকল্পনার প্রয়োজন। একটি সফল রোলআউটের জন্য এই ধাপগুলি অনুসরণ করুন।
Step 1: Infrastructure Readiness Assessment
আপনার ওয়্যারলেস কন্ট্রোলার এবং অ্যাক্সেস পয়েন্টগুলি MPSK/iPSK সমর্থন করে কিনা তা নিশ্চিত করুন। বেশিরভাগ আধুনিক এন্টারপ্রাইজ নেটওয়ার্কিং ভেন্ডর (Cisco, Aruba, Meraki, Ruckus) এটি নেটিভভাবে সমর্থন করে, যদি ফার্মওয়্যার আপ টু ডেট থাকে। আপনার NAC সমাধানটি RADIUS অনুরোধের প্রত্যাশিত লোড পরিচালনা করতে পারে এবং পাসওয়ার্ড ম্যাচিংয়ের উপর ভিত্তি করে ডাইনামিক VLAN অ্যাসাইনমেন্ট সমর্থন করে কিনা তা যাচাই করুন।
Step 2: Define Micro-Segmentation Policies
একটি মাত্র কী তৈরি করার আগে, আপনার VLAN আর্কিটেকচার নির্ধারণ করুন। IoT ডিভাইসগুলিকে তাদের কাজ এবং প্রয়োজনীয় অ্যাক্সেসের উপর ভিত্তি করে গ্রুপ করুন।
- VLAN 40 (Security Cameras): শুধুমাত্র স্থানীয় NVR IP এবং নির্দিষ্ট NTP সার্ভারে ট্রাফিক অনুমোদন করুন। ইন্টারনেট অ্যাক্সেস ব্লক করুন।
- VLAN 50 (Environmental Sensors): নির্দিষ্ট ভেন্ডর ক্লাউড এন্ডপয়েন্টগুলিতে আউটবাউন্ড HTTPS ট্রাফিক অনুমোদন করুন। ইন্টার-VLAN রাউটিং ব্লক করুন।
- VLAN 60 (Point of Sale): কঠোর PCI-DSS কমপ্লায়েন্স। সমস্ত ইনবাউন্ড ট্রাফিক অস্বীকার করুন; শুধুমাত্র পেমেন্ট গেটওয়েতে আউটবাউন্ড ট্রাফিক অনুমোদন করুন।
Step 3: Device Profiling and Key Generation
ম্যানুয়ালি কী তৈরি করবেন না। প্রতি ডিভাইসে অনন্য কী তৈরি করতে NAC এর API বা সেলফ-সার্ভিস পোর্টাল ব্যবহার করুন। প্রতিটি কী ডিভাইসের MAC অ্যাড্রেসের সাথে বাইন্ড করুন। এটি নিশ্চিত করে যে থার্মোস্ট্যাট থেকে একটি MPSK বের করে নেওয়া হলেও, নেটওয়ার্ক স্পুফিং করা কোনো প্রতারক ল্যাপটপ দ্বারা এটি ব্যবহার করা যাবে না।
Step 4: Integration with Analytics and Guest Network
যদিও IoT নেটওয়ার্কগুলি বিচ্ছিন্ন থাকে, তবুও সামগ্রিক ব্যবস্থাপনা একীভূত হওয়া উচিত। আপনার NAC মোতায়েন যেন আপনার বৃহত্তর নেটওয়ার্ক কৌশলের সাথে সামঞ্জস্যপূর্ণ হয় তা নিশ্চিত করুন, যার মধ্যে রয়েছে Guest WiFi প্রভিশনিং। যে প্ল্যাটফর্মগুলি WiFi Analytics প্রদান করে সেগুলি সমস্ত সেগমেন্ট জুড়ে ডিভাইসের ঘনত্ব এবং নেটওয়ার্কের স্বাস্থ্য সম্পর্কে মূল্যবান অন্তর্দৃষ্টি দিতে পারে। নেটওয়ার্কের মৌলিক বিষয়গুলি সম্পর্কে আরও জানতে, WiFi Frequencies: A Guide to WiFi Frequencies in 2026 পর্যালোচনা করুন।
Best Practices
- Enforce MAC Binding: সর্বদা MPSK-টিকে ডিভাইসের নির্দিষ্ট MAC অ্যাড্রেসের সাথে বাইন্ড করুন। যদি একটি ভিন্ন MAC কীটি ব্যবহার করার চেষ্টা করে, তবে NAC-কে অবশ্যই প্রমাণীকরণ প্রত্যাখ্যান করতে হবে।
- Implement DHCP Fingerprinting: ডিভাইসের ধরন যাচাই করতে NAC এর মধ্যে DHCP প্রোফাইলিং ব্যবহার করুন। যদি 'Smart TV'-র জন্য বরাদ্দ করা একটি MPSK হঠাৎ 'Windows' ডিভাইস ফিঙ্গারপ্রিন্ট করা কোনো ডিভাইস দ্বারা ব্যবহৃত হয়, তবে একটি স্বয়ংক্রিয় কোয়ারেন্টাইন ট্রিগার করুন।
- Automate Lifecycle Management: আপনার IT সার্ভিস ম্যানেজমেন্ট (ITSM) প্ল্যাটফর্মের সাথে MPSK জেনারেশন একীভূত করুন। যখন অ্যাসেট রেজিস্টারে কোনো ডিভাইস নিষ্ক্রিয় করা হয়, তখন সংশ্লিষ্ট MPSK-টি API এর মাধ্যমে স্বয়ংক্রিয়ভাবে প্রত্যাহার করা উচিত।
- Regular Auditing: অনাথ কীগুলি সনাক্ত এবং অপসারণ করতে আপনার অ্যাসেট ইনভেন্টরির বিপরীতে সক্রিয় MPSK-গুলির ত্রৈমাসিক অডিট পরিচালনা করুন।
Troubleshooting and Risk Mitigation
Common Failure Modes
- RADIUS Timeout-সংক্রান্ত সমস্যা: NAC ইঞ্জিনের ওপর অতিরিক্ত চাপ থাকলে বা লেটেন্সি বেশি হলে, হেডলেস ডিভাইসগুলোর টাইমআউট হতে পারে এবং সংযোগ করতে ব্যর্থ হতে পারে।
- প্রতিকার: বড় রিটেল চেইনের মতো অত্যন্ত বিস্তৃত পরিবেশের ক্ষেত্রে উচ্চ প্রাপ্যতা (high availability) এবং স্থানীয় RADIUS প্রক্সি নিশ্চিত করুন।
- MAC Spoofing: একজন আক্রমণকারী একটি অনুমোদিত IoT ডিভাইসের MAC অ্যাড্রেস ক্লোন করে এবং এর MPSK বের করে নেয়।
- প্রতিকার: ডিপ প্যাকেট ইন্সপেকশন এবং আচরণগত প্রোফাইলিংয়ের ওপর নির্ভর করুন। যদি একটি "থার্মোস্ট্যাট" হঠাৎ পোর্ট 22 (SSH)-এ নেটওয়ার্ক স্ক্যান করা শুরু করে, তবে NAC বা IDS-এর অবিলম্বে পোর্টটিকে আইসোলেট করা উচিত।
- রোমিং বিচ্ছিন্নতা: কিছু দুর্বলভাবে ডিজাইন করা IoT ডিভাইস MPSK ব্যবহার করে AP-গুলোর মধ্যে রোমিং করার সময় সংযোগ হারিয়ে ফেলে।
- প্রতিকার: ন্যূনতম বেসিক রেট সামঞ্জস্য করুন এবং সঠিক RF সেল ওভারল্যাপ নিশ্চিত করুন। গভীর ওয়্যারলেস ডিজাইন বিবেচনার জন্য, BLE Low Energy Explained for Enterprise দেখুন।
ROI এবং ব্যবসায়িক প্রভাব
একটি MPSK/NAC আর্কিটেকচারে রূপান্তর পরিমাপযোগ্য ব্যবসায়িক সুবিধা প্রদান করে:
- হ্রাসকৃত অপারেশনাল খরচ (OpEx): একটি একক ডিভাইস আপস বা প্রতিস্থাপন করা হলে গ্লোবাল PSK ম্যানুয়ালি আপডেট করার জন্য IT টিমগুলোর ব্যয় করা শত শত ঘন্টা সাশ্রয় করে।
- কমপ্লায়েন্স নিশ্চয়তা: রিটেল এবং হসপিটালিটি ভেন্যুগুলোর জন্য, কঠোর মাইক্রো-সেগমেন্টেশন হলো PCI DSS-এর একটি প্রধান প্রয়োজনীয়তা। MPSK পেমেন্ট টার্মিনালগুলোকে আইসোলেট করার জন্য একটি প্রমাণিত, অডিটযোগ্য ব্যবস্থা প্রদান করে, যা ব্যয়বহুল কমপ্লায়েন্স জরিমানা এড়াতে সাহায্য করে।
- ঝুঁকি প্রশমন: যেকোনো আপস করা ডিভাইসের ব্লাস্ট রেডিয়াস তার নির্দিষ্ট মাইক্রো-সেগমেন্টে সীমাবদ্ধ রেখে, ল্যাটারাল-মুভমেন্ট র্যানসমওয়্যার আক্রমণের সম্ভাব্য আর্থিক এবং সুনামহানির ক্ষতি উল্লেখযোগ্যভাবে হ্রাস করা যায়।
- ভবিষ্যতের জন্য সুরক্ষিত: এন্টারপ্রাইজ নেটওয়ার্কগুলোর বিকাশের সাথে সাথে, বৃহত্তর WAN স্ট্র্যাটেজির সাথে IoT সিকিউরিটি একীভূত করা অত্যন্ত গুরুত্বপূর্ণ হয়ে ওঠে। বৃহত্তর নেটওয়ার্ক আর্কিটেকচারেরContext-এর জন্য, SD WAN vs MPLS: The 2026 Enterprise Network Guide এবং The Role of SCEP and NAC in Modern MDM Infrastructure দেখুন।
মূল সংজ্ঞাসমূহ
MPSK (Multiple Pre-Shared Key)
একটি ওয়্যারলেস সিকিউরিটি ফিচার যা একটি একক SSID-তে একাধিক অনন্য পাসওয়ার্ড ব্যবহারের অনুমতি দেয়, যেখানে প্রতিটি পাসওয়ার্ড ভিন্ন ভিন্ন নেটওয়ার্ক পলিসি সক্রিয় করতে সক্ষম।
হেডলেস IoT ডিভাইস যা এন্টারপ্রাইজ 802.1X অথেন্টিকেশন সমর্থন করতে পারে না, সেগুলোকে সুরক্ষিত করার জন্য অত্যন্ত গুরুত্বপূর্ণ।
NAC (Network Access Control)
একটি সিকিউরিটি সলিউশন যা নেটওয়ার্ক অ্যাক্সেস করার চেষ্টা করা ডিভাইসগুলোর ওপর পলিসি প্রয়োগ করে এবং অ্যাক্সেস দেওয়ার আগে তারা নিরাপত্তার প্রয়োজনীয়তা পূরণ করছে কিনা তা নিশ্চিত করে।
MPSK-এর পেছনের ইন্টেলিজেন্স ইঞ্জিন হিসেবে কাজ করে, যা ব্যবহৃত পাসওয়ার্ডের ওপর ভিত্তি করে VLAN অ্যাসাইনমেন্ট নির্ধারণ করে।
Dynamic VLAN Assignment
এমন একটি প্রক্রিয়া যার মাধ্যমে নেটওয়ার্ক সুইচ বা ওয়্যারলেস কন্ট্রোলার কোনো ডিভাইসকে তার ফিজিক্যাল পোর্ট বা SSID-এর পরিবর্তে অথেন্টিকেশন ক্রেডেনশিয়ালের ওপর ভিত্তি করে একটি নির্দিষ্ট VLAN-এ অ্যাসাইন করে।
একই ওয়্যারলেস নেটওয়ার্কে ব্রডকাস্ট করা IoT ডিভাইসগুলোর মাইক্রো-সেগমেন্টেশন সক্ষম করে।
Blast Radius
একটি একক ডিভাইস বা সিস্টেমের সাথে আপস করার পর একজন আক্রমণকারী কতটা ক্ষতি বা ল্যাটারাল মুভমেন্ট অর্জন করতে পারে তার পরিধি।
MPSK এবং NAC কঠোর মাইক্রো-সেগমেন্টের মধ্যে আপস করা IoT ডিভাইসগুলোকে আইসোলেট করে ব্লাস্ট রেডিয়াস নাটকীয়ভাবে হ্রাস করে।
Headless Device
একটি কম্পিউটিং ডিভাইস, যা সাধারণত IoT ডিপ্লয়মেন্টে দেখা যায়, যা মনিটর, কিবোর্ড বা ইউজার ইন্টারফেস ছাড়াই কাজ করে।
এই ডিভাইসগুলো ব্যবহারকারীর কাছে ক্রেডেনশিয়ালের জন্য অনুরোধ করতে পারে না, যার ফলে ঐতিহ্যগত 802.1X অথেন্টিকেশন অসম্ভব হয়ে পড়ে।
MAC Binding
একটি সিকিউরিটি কন্ট্রোল যা একটি নির্দিষ্ট ক্রেডেনশিয়াল (যেমন MPSK) ব্যবহার শুধুমাত্র একটি একক, অনুমোদিত MAC ঠিকানায় সীমাবদ্ধ করে।
কোনো আক্রমণকারীকে একটি স্মার্ট বাল্ব থেকে MPSK চুরি করে সেটি কোনো ক্ষতিকারক ল্যাপটপে ব্যবহার করা থেকে বিরত রাখে।
DHCP Fingerprinting
একটি প্রোফাইলিং কৌশল যা NAC সিস্টেম দ্বারা একটি ডিভাইসের অপারেটিং সিস্টেম এবং ধরন শনাক্ত করতে ব্যবহৃত হয়, এটি যে নির্দিষ্ট DHCP অপশন সিকোয়েন্সের জন্য অনুরোধ করে তার উপর ভিত্তি করে।
একটি IoT MPSK-এর সাথে সংযোগকারী ডিভাইসটি আসলে একটি IoT ডিভাইস এবং কোনো নকল এন্ডপয়েন্ট নয় তা যাচাই করতে ব্যবহৃত হয়।
Micro-segmentation
একটি নিরাপত্তা কৌশল যা কঠোর অ্যাক্সেস কন্ট্রোল বজায় রাখতে এবং ল্যাটারাল মুভমেন্ট সীমিত করতে নেটওয়ার্ককে সূক্ষ্ম, বিচ্ছিন্ন জোনে বিভক্ত করে।
IoT সুরক্ষার জন্য MPSK এবং NAC স্থাপনের প্রধান আর্কিটেকচারাল লক্ষ্য।
সমাধানকৃত উদাহরণসমূহ
একটি ৩০০ রুমের হোটেল নতুন স্মার্ট TV, IP-ভিত্তিক দরজার লক এবং এনভায়রনমেন্টাল সেন্সর স্থাপন করছে। বর্তমান পরিকাঠামোটি সমস্ত নন-কর্পোরেট ডিভাইসের জন্য একটি একক গ্লোবাল PSK ব্যবহার করে। নেটওয়ার্ক আর্কিটেক্টের কীভাবে সর্বোত্তম নিরাপত্তা এবং ব্যবস্থাপনযোগ্যতার জন্য এটিকে নতুনভাবে ডিজাইন করা উচিত?
আর্কিটেক্টের একটি MPSK SSID ('Hotel-IoT') স্থাপন করা উচিত। NAC পলিসি ইঞ্জিনটি তিনটি পৃথক ডিভাইস প্রোফাইল সহ কনফিগার করতে হবে। স্মার্ট TV-গুলো অনন্য MPSK পাবে এবং ডাইনামিকভাবে VLAN 100-এ (শুধুমাত্র ইন্টারনেট, ক্লায়েন্ট আইসোলেশন সক্রিয় সহ) অ্যাসাইন করা হবে। দরজার লকগুলো অনন্য MPSK পাবে, তাদের নির্দিষ্ট MAC ঠিকানার সাথে যুক্ত করা হবে এবং VLAN 110-এ (শুধুমাত্র স্থানীয় সিকিউরিটি সার্ভারে সীমাবদ্ধ অ্যাক্সেস) অ্যাসাইন করা হবে। সেন্সরগুলো অনন্য MPSK পাবে এবং VLAN 120-এ (শুধুমাত্র HVAC ম্যানেজমেন্ট ক্লাউডে অ্যাক্সেস) অ্যাসাইন করা হবে। সমস্ত কী ডিভাইস অনবোর্ডিংয়ের সময় API-এর মাধ্যমে তৈরি করা হয়।
একটি বড় রিটেইল চেইনকে ৫০টি লোকেশন জুড়ে শত শত ওয়্যারলেস পয়েন্ট অব সেল (POS) স্ক্যানার এবং ডিজিটাল সাইনেজ ডিসপ্লে কানেক্ট করতে হবে। IT ওভারহেড কমিয়ে তারা কীভাবে PCI DSS কমপ্লায়েন্স নিশ্চিত করতে পারে?
MPSK-সহ একটি কেন্দ্রীভূত NAC আর্কিটেকচার বাস্তবায়ন করুন। POS স্ক্যানারগুলোকে অনন্য MPSK দেওয়া হয় এবং একটি অত্যন্ত সীমাবদ্ধ PCI-কমপ্লায়েন্ট VLAN-এ প্রোফাইল করা হয় যা সমস্ত ল্যাটারাল ট্রাফিক প্রত্যাখ্যান করে এবং শুধুমাত্র পেমেন্ট প্রসেসিং গেটওয়েতে আউটবাউন্ড সংযোগের অনুমতি দেয়। ডিজিটাল সাইনেজ ডিসপ্লেগুলো আলাদা MPSK ব্যবহার করে এবং কন্টেন্ট আপডেটের জন্য শুধুমাত্র ইন্টারনেট-অ্যাক্সেস সহ একটি ভিন্ন VLAN-এ যুক্ত করা হয়। কী লাইফসাইকেল ম্যানেজমেন্ট কেন্দ্রীয় অ্যাসেট ম্যানেজমেন্ট সিস্টেমের সাথে একীভূত করা হয়।
অনুশীলনী প্রশ্নসমূহ
Q1. একটি স্টেডিয়ামের IT টিমকে ২০০টি নতুন ওয়্যারলেস পয়েন্ট-অফ-সেল টার্মিনাল স্থাপন করতে হবে। তারা MPSK ব্যবহার করার পরিকল্পনা করছে। সর্বোচ্চ নিরাপত্তা নিশ্চিত করতে, POS টার্মিনালটিকে সুরক্ষিত VLAN-এ অ্যাসাইন করার আগে NAC-কে কোন দুটি প্রোফাইলিং পরীক্ষা অবশ্যই সম্পাদন করতে হবে?
ইঙ্গিত: একটি চুরি হওয়া MPSK যাতে কোনো নন-POS ডিভাইসে ব্যবহার করা না যায়, তা কীভাবে প্রতিরোধ করা যায় তা বিবেচনা করুন।
মডেল উত্তর দেখুন
NAC-কে অবশ্যই MAC Binding (অনুমোদিত MAC অ্যাড্রেস দ্বারা নির্দিষ্ট MPSK ব্যবহার করা হচ্ছে কিনা তা যাচাই করা) এবং DHCP Fingerprinting (IP অ্যাড্রেসের জন্য অনুরোধ করা ডিভাইসটি প্রত্যাশিত POS টার্মিনাল OS-এর বৈশিষ্ট্য প্রদর্শন করে কিনা তা যাচাই করা, কোনো সাধারণ ল্যাপটপ বা স্মার্টফোন নয়) সম্পাদন করতে হবে।
Q2. একটি অডিটের সময় দেখা গেল যে একটি স্মার্ট থার্মোস্ট্যাটের জন্য বরাদ্দ করা একটি MPSK একজন ঠিকাদারের ল্যাপটপ দ্বারা নেটওয়ার্ক অ্যাক্সেস পেতে সফলভাবে ব্যবহৃত হয়েছে। NAC ল্যাপটপটিকে থার্মোস্ট্যাটের VLAN-এ অ্যাসাইন করেছে। কোন কনফিগারেশন ব্যর্থতার কারণে এটি ঘটেছে?
ইঙ্গিত: কি (key) এবং ডিভাইসের আইডেন্টিটির মধ্যে সম্পর্ক নিয়ে চিন্তা করুন।
মডেল উত্তর দেখুন
প্রধান ব্যর্থতা ছিল MAC Binding-এর অভাব। MPSK-টি থার্মোস্ট্যাটের নির্দিষ্ট MAC অ্যাড্রেসে সীমাবদ্ধ ছিল না। উপরন্তু, NAC ডিভাইস প্রোফাইলিং (যেমন DHCP fingerprinting) প্রয়োগ করতে ব্যর্থ হয়েছে, যা ওই নির্দিষ্ট কি এবং VLAN-এর জন্য ঠিকাদারের ল্যাপটপটিকে একটি অসঙ্গতিপূর্ণ ডিভাইস টাইপ হিসেবে চিহ্নিত করতে পারত।
Q3. একটি রিটেইল চেইন গ্লোবাল PSK থেকে MPSK-তে স্থানান্তরিত হচ্ছে। তাদের কাছে ৫,০০০টি পুরোনো বারকোড স্ক্যানার রয়েছে যা WPA2-Personal সমর্থন করে কিন্তু নতুন প্রোটোকল সমর্থন করার জন্য আপডেট করা যায় না। এই ডিভাইসগুলিকে সুরক্ষিত করতে কি MPSK ব্যবহার করা যেতে পারে, এবং যদি যায়, তবে কীভাবে?
ইঙ্গিত: MPSK-এর জন্য ক্লায়েন্ট-সাইড প্রয়োজনীয়তাগুলি বিবেচনা করুন।
মডেল উত্তর দেখুন
হ্যাঁ, MPSK ব্যবহার করা যেতে পারে। ক্লায়েন্ট ডিভাইসের (বারকোড স্ক্যানার) দৃষ্টিকোণ থেকে, MPSK স্ট্যান্ডার্ড WPA2-Personal PSK-এর মতোই। বুদ্ধিমত্তা এবং পার্থক্যকরণ সম্পূর্ণভাবে ইনফ্রাস্ট্রাকচার সাইডে (WLC এবং NAC) ঘটে। স্ক্যানারগুলিতে কেবল তাদের নতুনভাবে বরাদ্দ করা, অনন্য পাসওয়ার্ডগুলি কনফিগার করতে হবে।
এই সিরিজে পড়া চালিয়ে যান
কীভাবে কর্মী এবং গেস্ট WiFi নেটওয়ার্ক সুরক্ষিতভাবে সেগমেন্ট করবেন: এন্টারপ্রাইজ LAN-এর জন্য সেরা অনুশীলনসমূহ
কর্মী এবং গেস্ট WiFi ট্রাফিক সঠিকভাবে সেগমেন্ট করে এন্টারপ্রাইজ LAN সুরক্ষিত করার জন্য এই নির্দেশিকাটি IT ম্যানেজার এবং নেটওয়ার্ক স্থপতিদের একটি ভেন্ডর-নিরপেক্ষ, প্রযুক্তিগত ব্লুপ্রিন্ট প্রদান করে। এতে শেয়ার্ড পাসফ্রেজ দূর করতে এবং কর্পোরেট সম্পদ রক্ষা করতে প্রয়োজনীয় 802.1X প্রমাণীকরণ, ক্লাউড RADIUS, VLAN আইসোলেশন এবং ক্রেডেনশিয়াল লাইফসাইকেল ম্যানেজমেন্ট কভার করা হয়েছে।
সেরা DNS ফিল্টারিং: ব্যবসার জন্য একটি বিস্তৃত নির্দেশিকা
এই প্রযুক্তিগত রেফারেন্স নির্দেশিকাটি ব্যাখ্যা করে যে কীভাবে এন্টারপ্রাইজ DNS ফিল্টারিং রেজোলিউশন স্তরে ক্ষতিকারক ডোমেনগুলো ব্লক করার মাধ্যমে - কোনো সংযোগ স্থাপন করার আগেই - পাবলিক নেটওয়ার্কগুলোকে সুরক্ষিত করে। এটি IT ডিরেক্টর, নেটওয়ার্ক আর্কিটেক্ট এবং ভেন্যু অপারেশন টিমগুলোকে হসপিটালিটি, রিটেইল এবং পাবলিক-সেক্টর পরিবেশ জুড়ে Guest WiFi সুরক্ষিত করার জন্য প্রয়োজনীয় ডিপ্লয়মেন্ট আর্কিটেকচার, ফায়ারওয়াল কনফিগারেশন এবং কমপ্লায়েন্সের বিবরণ প্রদান করে। Purple Shield ৮০,০০০-এরও বেশি লাইভ ভেন্যুতে DNS স্তরে ম্যালওয়্যার, বটনেট এবং অনুপযুক্ত কন্টেন্ট ব্লক করে।
Cisco SUDI বোঝা: Secure Network Access Control-এ হার্ডওয়্যার-অ্যাঙ্কর্ড আইডেন্টিটি
এই নির্দেশিকাটি ব্যাখ্যা করে যে কিভাবে Cisco SUDI এন্টারপ্রাইজ নেটওয়ার্ক পরিকাঠামোর জন্য হার্ডওয়্যার-অ্যাঙ্কর্ড, ক্রিপ্টোগ্রাফিকভাবে সুরক্ষিত আইডেন্টিটি প্রদান করে। আপনার ভেন্যুর নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল সুরক্ষিত করতে সহজে স্পুফ করা যায় এমন MAC অ্যাড্রেসের পরিবর্তে অপরিবর্তনীয় 802.1AR সার্টিফিকেট কিভাবে ব্যবহার করবেন তা জানুন।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।