
Cómo construir una red WiFi para campus: guía de TI para universidades
Esta guía técnica proporciona un modelo detallado para diseñar e implantar redes WiFi de alta densidad en campus, que abarca desde estudios de cobertura activos in situ y la ubicación de los puntos de acceso hasta la arquitectura del controlador, el roaming fluido y la incorporación segura de invitados. Está dirigida a responsables de TI, arquitectos de red y directores de tecnología (CTO) de universidades y grandes recintos que necesitan orientación práctica para planificar y ejecutar un despliegue inalámbrico este trimestre. La guía también asocia la plataforma de análisis y Guest WiFi de Purple con puntos de integración reales dentro del ciclo de vida del despliegue.
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de Guest WiFi →
Resumen ejecutivo
Para los equipos de TI universitarios y los operadores de recintos, las redes WiFi de los campus ya no son una instalación auxiliar: son una infraestructura crítica. El entorno moderno de la educación superior exige redes inalámbricas de alta densidad y alto rendimiento que admitan múltiples dispositivos por usuario, aplicaciones que consumen mucho ancho de banda y un movimiento fluido a través de amplios espacios físicos. Esta guía describe la arquitectura técnica, la estrategia de despliegue y las mejores prácticas operativas necesarias para crear una red inalámbrica de campus altamente resistente. Nos centramos en la ejecución práctica (desde la planificación de RF y la selección de puntos de acceso (AP) hasta la arquitectura del controlador y la incorporación segura) para garantizar que su despliegue ofrezca un buen ROI, cumplimiento normativo y una experiencia de usuario fluida. Tanto si realiza el despliegue en un solo edificio como en un campus de varios emplazamientos, los principios aquí descritos se aplican por igual a los entornos de hostelería, comercio minorista, sanidad y transporte.
Análisis técnico profundo: Arquitectura y estándares
La creación de una red inalámbrica de campus requiere un enfoque estructurado de la topología y el cumplimiento de los estándares inalámbricos modernos. Las decisiones que se toman en la fase de arquitectura determinan la escalabilidad, la seguridad y el rendimiento de todo lo que viene después.
La arquitectura de tres niveles
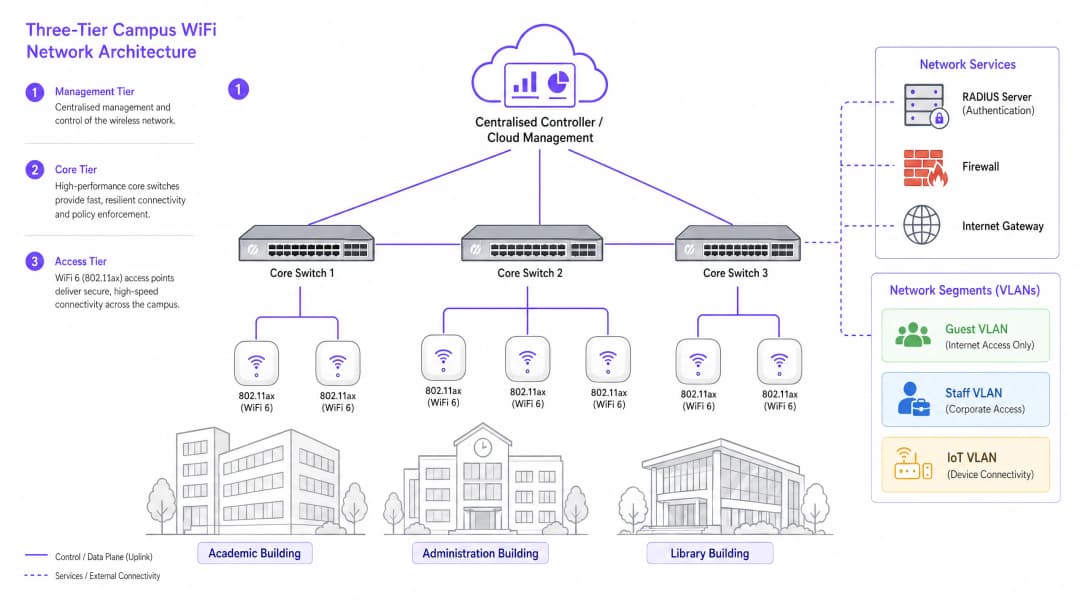
Las redes de campus de nivel empresarial utilizan una arquitectura en capas de tres niveles para garantizar la escalabilidad, la resistencia y el rendimiento. Los tres niveles son los siguientes:
Nivel de gestión/núcleo (Core): El sistema nervioso central de la red. Incluye switches de enrutamiento de núcleo de alta capacidad y el controlador WLAN central (ya sea desplegado localmente o gestionado en la nube). El controlador se encarga de la gestión de RF para todos los AP, las transferencias de itinerancia (roaming), la aplicación de políticas globales y la gestión del firmware. Los controladores gestionados en la nube se han convertido en la opción predominante para los nuevos despliegues, simplificando la gestión de múltiples emplazamientos y reduciendo los costes de hardware local.
Nivel de distribución: Agrega el tráfico procedente del nivel de acceso, aplica la política de enrutamiento y proporciona redundancia antes de que los datos pasen al núcleo. En los campus más pequeños, este nivel suele colapsarse en el núcleo.
Nivel de acceso: El extremo de la red, que comprende los switches de extremo Power over Ethernet Plus (PoE+) y los propios AP inalámbricos. Para los nuevos despliegues, PoE+ es el estándar mínimo, ya que los AP WiFi 6 consumen bastante más energía que sus predecesores.
Estándares inalámbricos y bandas de frecuencia
Las implementaciones modernas deben estandarizarse en 802.11ax (WiFi 6) o WiFi 6E. WiFi 6 introduce capacidades críticas de alta densidad, incluido el Acceso Múltiple por División de Frecuencia Ortogonal (OFDMA), que permite que un solo AP atienda a múltiples clientes simultáneamente en subcanales, y el Target Wake Time (TWT), que reduce el consumo de batería en dispositivos IoT. WiFi 6E extiende estas capacidades a la banda de 6GHz, proporcionando una enorme franja de espectro contiguo libre de interferencias de dispositivos heredados - una ventaja significativa en entornos de alta densidad como aulas magnas y salas de conferencias.
| Estándar | Bandas | Rendimiento Máximo | Características Clave | Mejor Caso de Uso |
|---|---|---|---|---|
| 802.11n (WiFi 4) | 2.4GHz / 5GHz | 600 Mbps | MIMO | Solo soporte heredado |
| 802.11ac (WiFi 5) | 5GHz | 3.5 Gbps | MU-MIMO | Implementaciones existentes |
| 802.11ax (WiFi 6) | 2.4GHz / 5GHz | 9.6 Gbps | OFDMA, TWT | Nuevas implementaciones de campus |
| 802.11ax (WiFi 6E) | 2.4 / 5 / 6GHz | 9.6 Gbps | Espectro de 6GHz | Alta densidad, preparación para el futuro |
Seguridad y Autenticación
La seguridad debe aplicarse por capas. Para el personal y los estudiantes matriculados, exija la autenticación 802.1X/EAP vinculada al proveedor de identidad de la universidad (Active Directory, LDAP o un servicio de identidad en la nube). Esto proporciona un acceso cifrado basado en credenciales que cumple con los requisitos de estándares como ISO 27001 y Cyber Essentials. Para los usuarios transitorios - académicos visitantes, delegados de conferencias y público en general - se requiere un Captive Portal seguro. La integración de una solución sólida de Guest WiFi garantiza una incorporación que cumple con el GDPR, páginas de bienvenida personalizables y la capacidad de recopilar información de valor operativo a través de WiFi Analytics. Todo el tráfico inalámbrico debe cifrarse con WPA3, el estándar actual, que ofrece una protección mucho más sólida contra ataques de fuerza bruta que su predecesor, WPA2. Para obtener una revisión exhaustiva del estado de seguridad de sus puntos de acceso, consulte nuestra Guía empresarial de seguridad de puntos de acceso de 2026.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Guía de Implementación: Desde el Estudio de Cobertura hasta la Implementación
La implementación de una red de campus es un proceso por fases que exige una planificación minuciosa antes de tirar un solo cable o montar un AP.
Fase 1: Estudio de Cobertura Activo in Situ
Para entornos de campus complejos, un estudio predictivo utilizando planos de planta no es suficiente. Debe realizar un estudio de radiofrecuencia (RF) activo e in situ. Los materiales de construcción de las universidades más antiguas - mampostería gruesa, malla metálica, hormigón armado - atenúan la señal de formas impredecibles. El estudio identifica las zonas sin cobertura de RF y ayuda a determinar la ubicación óptima del AP tanto para la cobertura como para la capacidad. El resultado debe ser un mapa de calor validado que muestre la intensidad de la señal, la utilización de canales y los niveles de interferencia para cada planta.
Fase 2: Planificación de Capacidad
Históricamente, las redes se diseñaban para ofrecer cobertura, asegurando que la señal llegara a cada rincón. Hoy en día, el diseño se basa en la capacidad. En un aula de 300 plazas, asuma tres dispositivos por estudiante: un portátil, un smartphone y una tableta. Esto exige puntos de acceso (AP) de alta densidad con antenas direccionales para zonificar el espacio, en lugar de depender de un único AP omnidireccional, que se sobrecargaría rápidamente. La regla general para despliegues de alta densidad es un AP por cada 25 o 30 usuarios simultáneos en entornos de aulas de conferencias.
Fase 3: Ubicación de AP y planificación de canales
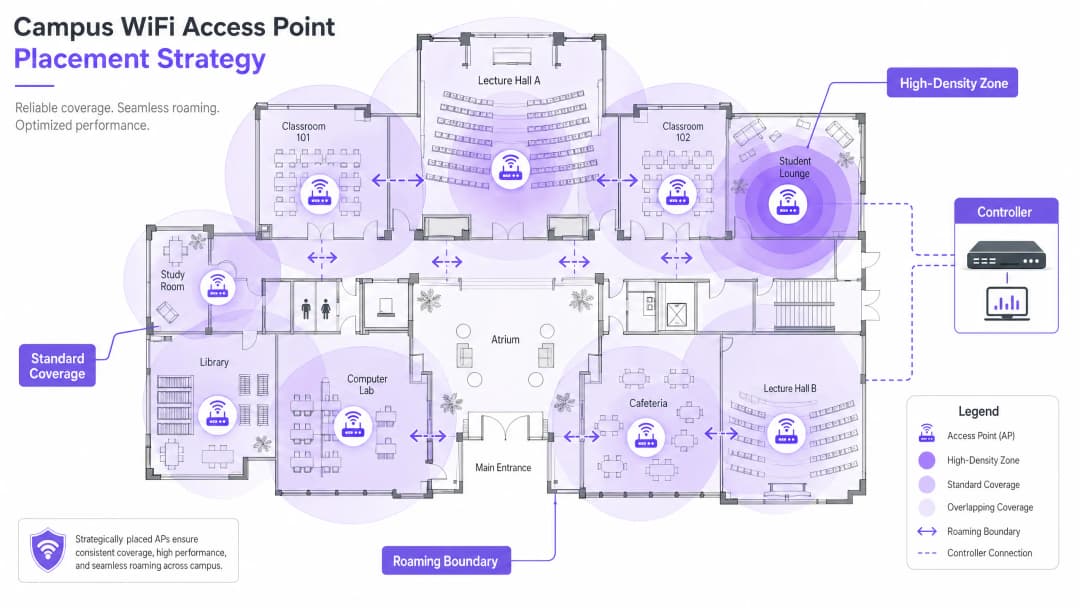
Una planificación cuidadosa de los canales es esencial para minimizar la interferencia de canal compartido (CCI). Utilice canales no superpuestos (1, 6 y 11 en 2.4GHz; asignación dinámica en 5GHz y 6GHz). Asegúrese de colocar los AP de forma estratégica: evite montarlos por encima de falsos techos o detrás de conductos de aire acondicionado, lo que degrada el rendimiento. Para espacios con techos altos, utilice AP con antenas direccionales orientadas hacia abajo.
Fase 4: Configuración de roaming sin interrupciones
A medida que los usuarios se desplazan entre edificios, sus conexiones deben transferirse sin interrupciones entre los AP. Implemente la trifecta de roaming rápido: 802.11k (informes de vecinos), 802.11v (gestión de transición BSS) y 802.11r (transición rápida BSS). Juntos, estos estándares permiten que los dispositivos clientes tomen decisiones inteligentes de roaming y completen las transferencias de autenticación en milisegundos en lugar de segundos, algo fundamental para VoIP y aplicaciones en tiempo real.
Ajustar la potencia de transmisión es igualmente importante. Si la potencia Tx es demasiado alta, los dispositivos clientes se aferran a AP distantes ("clientes pegajosos") en lugar de realizar el roaming a uno más cercano. Reduzca la potencia de transmisión para crear celdas de cobertura superpuestas pero con el tamaño adecuado, y desactive las tasas de datos heredadas (1, 2, 5.5 Mbps) para obligar a los dispositivos a abandonar las conexiones débiles y realizar roaming.
Fase 5: Segmentación de VLAN y aplicación de políticas
Cree VLAN dedicadas para cada clase de usuario: personal, estudiantes, invitados y dispositivos IoT. Los dispositivos IoT (sistemas de gestión de edificios, cámaras de seguridad, señalización digital) nunca deben compartir un segmento de red con los dispositivos de los usuarios. Aplique reglas de firewall estrictas entre las VLAN, permitiendo solo la comunicación mínima necesaria. Para la seguridad a nivel de DNS y la protección contra dominios maliciosos, consulte nuestra guía sobre cómo proteger su red con un DNS robusto y seguridad.
Buenas prácticas para entornos universitarios
Las siguientes recomendaciones, independientes del fabricante, representan las prácticas estándar del sector para despliegues inalámbricos de gran envergadura.
Band steering: Dirija los dispositivos clientes compatibles hacia las bandas de 5GHz o 6GHz, menos congestionadas, reservando la de 2.4GHz para dispositivos heredados y sensores IoT de largo alcance. La mayoría de los controladores modernos admiten el band steering automático. Límites mínimos de RSSI: configure el controlador para rechazar conexiones de clientes cuya potencia de señal caiga por debajo de un umbral definido (normalmente -75 dBm). Esto evita que los clientes con señal débil degraden la experiencia de los demás usuarios en el AP.
Prevención de intrusiones inalámbricas (WIPS): habilite WIPS en el controlador para detectar y contener AP no autorizados (routers personales conectados por estudiantes o personal, que causan interferencias e introducen vulnerabilidades de seguridad).
Cobertura exterior: extienda la red a patios y zonas de asientos al aire libre utilizando AP robustecidos y resistentes a la intemperie con antenas direccionales. Los AP de exterior deben soportar temperaturas extremas, humedad y manipulaciones.
Gestión de concesiones DHCP: en zonas de alta rotación (cafeterías, bibliotecas), acorte los tiempos de concesión de DHCP de la red de invitados a una o dos horas para evitar el agotamiento de direcciones IP.
El enfoque de Purple en la educación superior está creciendo rápidamente - lea sobre la incorporación del vicepresidente de Educación Tim Peers al equipo y lo que significa para la estrategia de red del campus.
Resolución de problemas y mitigación de riesgos
Incluso las redes bien diseñadas experimentan problemas operativos. A continuación se presentan los modos de fallo más comunes y sus mitigaciones.
| Modo de fallo | Síntoma | Causa raíz | Mitigación |
|---|---|---|---|
| Clientes persistentes | Bajo rendimiento a pesar de una señal fuerte | Potencia de transmisión demasiado alta; tasas heredadas habilitadas | Reducir la potencia de transmisión; deshabilitar tasas inferiores a 11 Mbps |
| Agotamiento de DHCP | Los usuarios no pueden conectarse | Tiempos de concesión demasiado largos; subred demasiado pequeña | Acortar los tiempos de concesión; ampliar la subred |
| Interferencia de canal adyacente | Rendimiento lento en toda una planta | Planificación de canales deficiente | Implementar la asignación dinámica de canales |
| AP no autorizados | Interferencias; alertas de seguridad | Routers personales no autorizados | Habilitar WIPS; realizar auditorías de RF periódicas |
| Fallos de autenticación | Los usuarios no pueden iniciar sesión | Servidor RADIUS sobrecargado o mal configurado | Implementar RADIUS redundante; monitorizar los registros de autenticación |
ROI e impacto empresarial
Para el equipo directivo de la universidad y los directores de operaciones de los recintos, el ROI de una red de alto rendimiento va mucho más allá de la conectividad básica. Una red inalámbrica de campus robusta respalda directamente las herramientas de enseñanza modernas, las iniciativas de campus digital y los programas de eficiencia operativa.
El aprovechamiento de WiFi Analytics proporciona información práctica sobre la afluencia, el tiempo de permanencia y la utilización del espacio. Estos datos pueden orientar las decisiones patrimoniales (identificando edificios infrautilizados o espacios con picos de demanda) y optimizar el uso de climatización en función de los datos de ocupación reales, ofreciendo un ahorro energético cuantificable. Estas son las mismas estrategias de análisis implementadas por operadores en entornos de comercio minorista y hostelería, que ahora se aplican cada vez más a los entornos de campus.
Para las organizaciones que implementan WiFi para invitados como parte de una estrategia más amplia de interacción digital, una plataforma de Guest WiFi bien configurada también respalda las iniciativas de automatización de marketing, interacción con antiguos alumnos y experiencia del visitante. Para sedes más pequeñas o campus satélite, nuestra guía sobre cómo configurar un punto de acceso WiFi para su negocio ofrece un punto de partida práctico.
Escuche la sesión informativa
Definiciones clave
802.11ax (WiFi 6)
El estándar IEEE actual para redes inalámbricas, diseñado específicamente para mejorar la eficiencia y el rendimiento en entornos de alta densidad mediante OFDMA, MU-MIMO y TWT.
Esencial para los despliegues modernos en campus con el fin de soportar un gran volumen de dispositivos simultáneos sin degradación del rendimiento.
Interferencia de cocanal (CCI)
Interferencia que se produce cuando varios puntos de acceso en la misma área funcionan en el mismo canal, lo que obliga a los dispositivos a esperar a que el tiempo de transmisión esté libre antes de transmitir.
Una mala planificación de canales provoca una alta CCI, lo que degrada gravemente el rendimiento de la red incluso cuando la intensidad de la señal es fuerte.
VLAN (Virtual Local Area Network)
Una subred lógica que agrupa una colección de dispositivos, aislando su tráfico de otros dispositivos en la misma infraestructura de red física.
Crucial para la seguridad y el rendimiento; separar el tráfico de invitados, personal, estudiantes e IoT evita el movimiento lateral y reduce la congestión.
802.1X
Un estándar IEEE para el Control de Acceso a Redes basado en puertos, que proporciona un mecanismo de autenticación basado en credenciales para los dispositivos que se conectan a una LAN o WLAN a través de un servidor RADIUS.
El estándar obligatorio para una autenticación segura de nivel empresarial para el personal y los estudiantes matriculados en las redes del campus.
Captive Portal
Una página web con la que el usuario de una red de acceso público debe interactuar antes de que se le conceda acceso a la red, utilizada normalmente para la aceptación de condiciones de servicio, autenticación y captura de datos.
Utilizado para la incorporación de invitados en las redes del campus; debe cumplir con el GDPR e integrarse con una plataforma de analítica para aportar valor operativo.
OFDMA (Acceso múltiple por división de frecuencias ortogonales)
Una versión multiusuario de OFDM que permite a un único punto de acceso atender simultáneamente a varios clientes en diferentes subcanales dentro de la misma transmisión.
Una función clave de WiFi 6 que mejora drásticamente la eficiencia en entornos de alta densidad como las salas de conferencias.
Cliente adherente (Sticky Client)
Un dispositivo inalámbrico que permanece conectado a un AP lejano con una señal débil, incluso cuando hay disponible un AP más cercano con una señal más fuerte, debido a la resistencia del cliente a iniciar un roaming.
Provoca un bajo rendimiento para el usuario afectado y una carga innecesaria en el AP lejano; se mitiga mediante un ajuste de RF adecuado y la desactivación de las tasas de datos heredadas.
RSSI (Indicador de fuerza de la señal recibida)
Una medida del nivel de potencia de una señal de radio recibida, expresada normalmente en dBm (decibelios relativos a un milivatio), donde los valores más cercanos a cero indican una señal más fuerte.
Se utiliza durante los estudios de cobertura para determinar los límites de cobertura y durante la configuración del controlador para establecer los umbrales mínimos de conexión.
PoE+ (Power over Ethernet Plus)
Un estándar IEEE 802.3at que suministra hasta 30 vatios de potencia a través de un cableado Ethernet estándar, suficiente para alimentar puntos de acceso WiFi 6 sin necesidad de una fuente de alimentación independiente.
El estándar PoE mínimo requerido para nuevos despliegues de campus que utilicen APs WiFi 6.
Ejemplos prácticos
Una universidad del Russell Group está actualizando una biblioteca del siglo XIX, clasificada como monumento protegido de Grado II, para dar soporte a 500 conexiones simultáneas de estudiantes. El edificio presenta gruesos muros de piedra, techos altos y tabiques interiores ornamentados. ¿Cómo debe enfocar el equipo de TI el despliegue inalámbrico?
Paso 1: Encargar un estudio de radiofrecuencia (RF) activo in situ, ya que el modelado predictivo sería muy impreciso debido a los muros de piedra y la distribución irregular de las plantas. Utilizar software profesional de estudio de WiFi para generar mapas de calor validados. Paso 2: Desplegar puntos de acceso WiFi 6 de alta densidad con antenas de parche direccionales orientadas hacia abajo, dirigidas a las zonas de lectura, para evitar el rebote de la señal en los techos altos. Establecer como objetivo un punto de acceso por cada 25 usuarios simultáneos. Paso 3: Implementar una VLAN dedicada para el acceso de estudiantes a través de 802.1X vinculada al Active Directory de la universidad, y una VLAN de invitados independiente con un captive portal para investigadores visitantes y usuarios públicos. Paso 4: Ajustar la potencia de transmisión de los puntos de acceso para crear celdas de cobertura del tamaño adecuado, evitando así el problema de los clientes adheridos (sticky clients) cuando los estudiantes se desplazan entre las salas de lectura. Paso 5: Desactivar las tasas de datos heredadas (legacy) de 1, 2 y 5,5 Mbps para forzar el roaming. Paso 6: Desplegar un controlador gestionado en la nube para obtener visibilidad centralizada y optimización de RF.
Un estadio de fútbol de la Premier League necesita dar cobertura WiFi a 40.000 conexiones simultáneas los días de partido, con el requisito secundario de obtener análisis durante los eventos sobre el movimiento y el tiempo de permanencia de los aficionados.
Paso 1: Desplegar puntos de acceso debajo de los asientos con antenas altamente direccionales para crear microceldas destinadas a sectores de asientos específicos - este es el único enfoque viable con este nivel de densidad. Paso 2: Desactivar las radios de 2,4 GHz en la mayoría de los puntos de acceso para eliminar la interferencia de canal compartido (Co-Channel Interference) en este entorno de RF tan denso; forzar todo el tráfico a 5 GHz y 6 GHz. Paso 3: Habilitar 802.11k/v/r para facilitar un roaming rápido a medida que los aficionados se mueven por los pasillos durante el descanso. Paso 4: Implementar un captive portal a través de la plataforma Guest WiFi de Purple para una incorporación segura y de alto rendimiento, capturando con previo consentimiento datos analíticos sobre el movimiento y los tiempos de permanencia de los aficionados. Paso 5: Segmentar la red con VLAN independientes para los aficionados, el personal de operaciones, los equipos de transmisión y los sistemas de punto de venta. Paso 6: Garantizar el cumplimiento de PCI DSS en el segmento de red de pago.
Preguntas de práctica
Q1. Está desplegando APs en un nuevo bloque de residencias universitarias. El edificio tiene pasillos centrales largos con habitaciones de estudiantes a ambos lados, separadas por paredes de hormigón macizo. ¿Debería colocar los APs en los pasillos centrales o dentro de las habitaciones individuales?
Sugerencia: Tenga en cuenta la atenuación provocada por las paredes de hormigón y las puertas cortafuegos, así como la capacidad necesaria por habitación.
Ver respuesta modelo
Despliegue APs dentro de las habitaciones de los estudiantes, utilizando APs de placa de pared que se montan empotrados en la pared y se conectan a través del puerto Ethernet de la habitación. Los despliegues en pasillos provocan una mala penetración de la señal en las habitaciones debido a las paredes de hormigón y a las pesadas puertas cortafuegos, y no proporcionan la capacidad por habitación necesaria para los múltiples dispositivos de cada estudiante. Los APs de placa de pared proporcionan una conexión dedicada de alta calidad para cada habitación y constituyen el enfoque estándar del sector para los alojamientos de estudiantes.
Q2. Los usuarios de la cafetería universitaria informan de velocidades de WiFi lentas durante la hora del almuerzo, a pesar de que sus dispositivos muestran el máximo de barras de intensidad de señal. ¿Cuáles son las dos causas más probables y cómo investigaría cada una?
Sugerencia: La intensidad de la señal no equivale a la capacidad. Tenga en cuenta tanto el entorno de RF como el número de usuarios concurrentes.
Ver respuesta modelo
Las dos causas más probables son: (1) Sobrecarga de capacidad del AP: los AP están saturados por la gran cantidad de dispositivos concurrentes durante la hora del almuerzo. Investigue comprobando el panel de control del controlador para ver el recuento de clientes por AP y la utilización del rendimiento. Si los AP están atendiendo a más de 80 clientes, se necesitan AP adicionales o una actualización a AP de alta densidad. (2) Interferencia de cocanal: varios AP en la cafetería están funcionando en el mismo canal, lo que hace que los dispositivos esperen por tiempo de transmisión libre. Investigue utilizando un analizador de espectro o el panel de estado de RF del controlador. Resuélvalo habilitando la asignación dinámica de canales y asegurando una asignación de canales que no se superpongan.
Q3. Su universidad organiza un importante congreso internacional con 800 delegados que necesitarán acceso a WiFi durante tres días. El congreso se celebra en un edificio que normalmente atiende a 200 empleados. ¿Cómo aborda el refuerzo temporal de la red?
Sugerencia: Considere tanto el aumento temporal de capacidad como la separación de seguridad entre los delegados de la conferencia y el personal permanente.
Ver respuesta modelo
Despliegue AP temporales de alta densidad en la sala principal de la conferencia y en las salas de reuniones, conectados a la infraestructura de conmutación existente mediante switches PoE+ temporales si la capacidad de puertos es insuficiente. Cree una VLAN de conferencia dedicada, completamente aislada de la red del personal, con su propio rango DHCP y salida a Internet. Despliegue un Captive Portal personalizado con su marca a través de una plataforma de WiFi para invitados para el registro de delegados, capturando datos de consentimiento para análisis posteriores al evento. Reduzca el tiempo de concesión de DHCP a dos horas para gestionar la rotación de direcciones IP durante el evento de tres días. Después del congreso, retire los AP temporales y desmantele la VLAN de la conferencia.
Continúe leyendo esta serie
Cómo configurar el WiFi de invitados: una guía de configuración empresarial segura
Esta guía de referencia proporciona a los líderes de TI y arquitectos de red un plan definitivo para desplegar un WiFi de invitados empresarial seguro. Cubre la arquitectura esencial, la migración a WPA3, la segmentación de VLAN y la integración de Captive Portal para proteger los sistemas internos mientras se recopilan datos de primera mano de conformidad con la normativa.
Cómo solucionar una WiFi lenta sin actualizar su plan de internet
Una guía de referencia técnica exhaustiva para directores de TI y arquitectos de red sobre cómo optimizar el rendimiento de la WiFi corporativa sin aumentar el ancho de banda del ISP. Cubre el ajuste de RF, la gestión de la densidad de clientes, la implementación de QoS y cómo aprovechar la analítica de WiFi para diagnosticar y resolver cuellos de botella.
Museum and Gallery WiFi: Creando una Experiencia de Visitante Conectada
Esta guía proporciona un diseño técnico detallado para implementar WiFi de alta densidad en museos y galerías. Cubre la arquitectura de red, las estrategias de interacción con los visitantes y cómo aprovechar las analíticas de WiFi para impulsar el ROI y la eficiencia operativa.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.