
WiFi gestionado de Cox Business: una guía completa para empresas
Esta guía detalla cómo los promotores inmobiliarios y los operadores de BTR pueden desplegar redes escalables y seguras utilizando el WiFi gestionado de Cox Business. Abarca la arquitectura de red, el despliegue de hardware independiente del proveedor y el impacto empresarial de transformar la conectividad de un dolor de cabeza operativo a una infraestructura fiable.
Video overview
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de WiFi multiinquilino →
Resumen ejecutivo
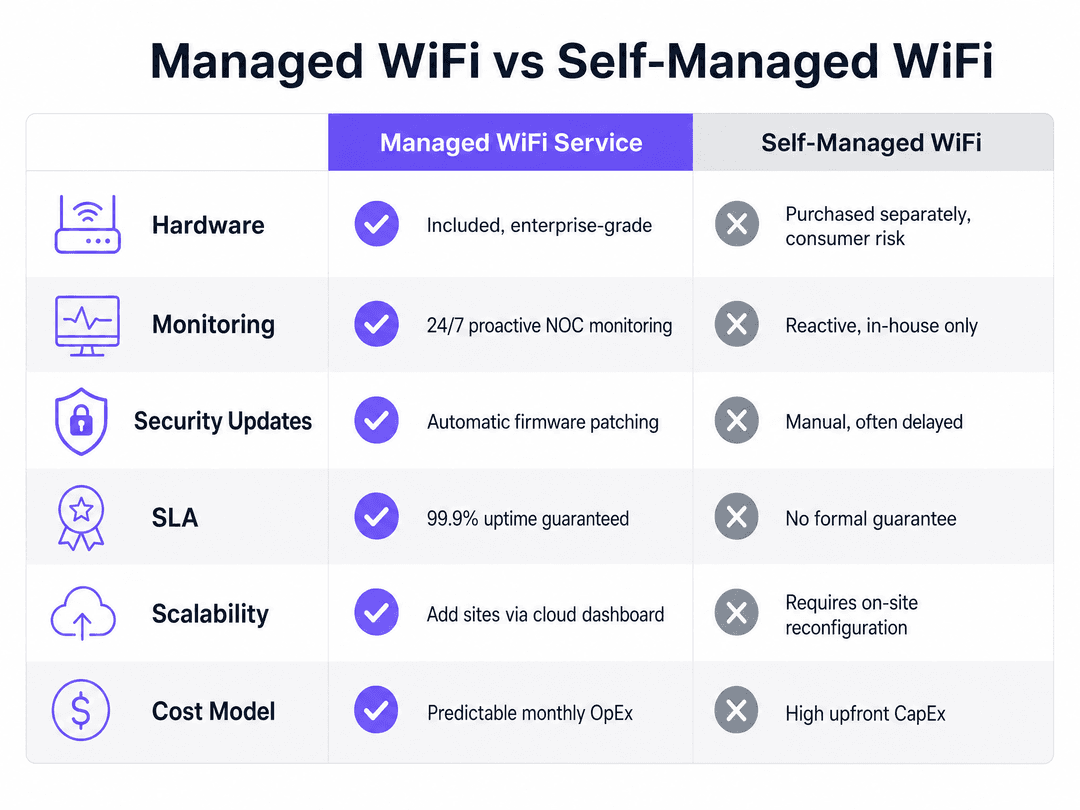
La conectividad ya no es un servicio opcional; es una infraestructura fundamental. Para los promotores inmobiliarios, propietarios y operadores de BTR, los residentes e inquilinos esperan disponer de un servicio de WiFi de alta velocidad y fiable desde el primer día. Un proveedor de servicios de WiFi gestionado como Cox Business asume toda la responsabilidad del diseño, la implementación, la monitorización y el mantenimiento continuo de su red inalámbrica. Usted delega la complejidad técnica y ellos le devuelven una red operativa, segura y escalable, respaldada por un estricto acuerdo de nivel de servicio (SLA).
Esta guía detalla la arquitectura técnica, las estrategias de implementación y el impacto empresarial de desplegar el WiFi gestionado de Cox Business en entornos multiinquilino, parques comerciales y establecimientos de hostelería. Analizamos cómo segmentar las redes de forma segura mediante VLAN, por qué las plataformas agnósticas respecto al hardware evitan la dependencia de un solo proveedor y cómo estructurar los SLA para garantizar el tiempo de actividad.
Escuche el podcast informativo complementario:
Análisis técnico detallado
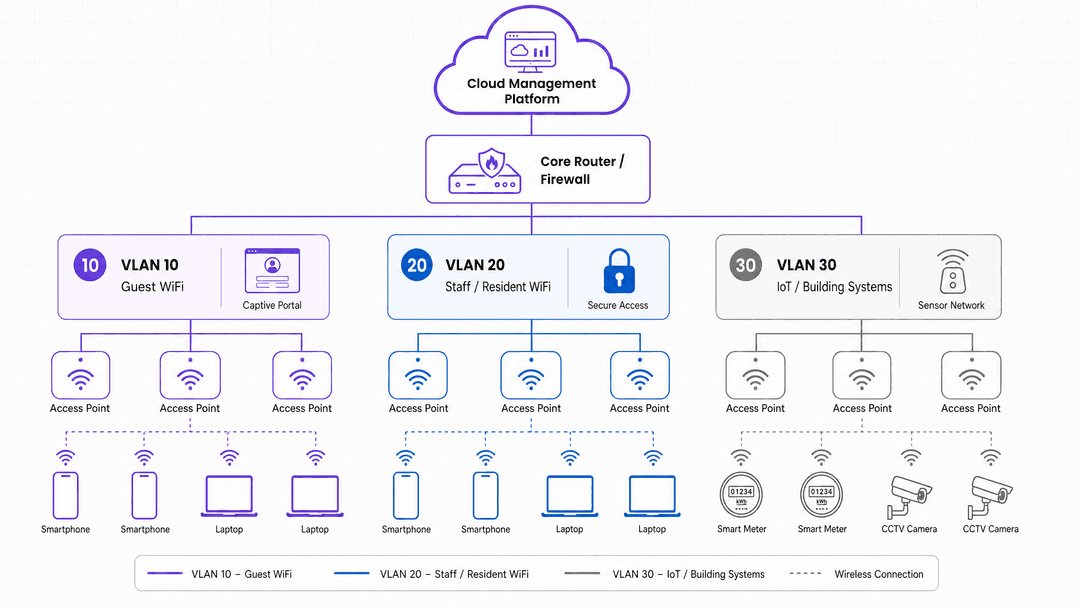
Un despliegue de WiFi gestionado bien diseñado para un edificio multi-inquilino funciona en tres redes independientes. Recomendamos desplegar tres SSIDs para aislar el tráfico de forma segura. Para profundizar en este concepto, consulte nuestra guía: Three SSIDs to rule them all: guest, Passpoint, and IoT WiFi.
La red de residentes
La red principal sirve a los residentes o al personal. Debe proporcionar velocidades de clase gigabit y un roaming fluido por toda la propiedad. La autenticación se realiza por unidad utilizando iPSK (claves precompartidas individuales) o 802.1X con un servidor RADIUS. Esto significa que cada piso obtiene su propio segmento de red aislado. El piso 12 no puede ver el tráfico del piso 13. Punto final.
La plataforma Multi-Tenant WiFi de Purple automatiza esta segmentación. Cuando un residente se muda, recibe una credencial única. Cuando conecta su ordenador portátil, smart TV y teléfono, esos dispositivos forman una microrred privada dentro de la infraestructura general del edificio. Para obtener más información sobre los métodos de autenticación, lea Usm PPSK: comparing features and deployment models.
La red de invitados
La segunda red sirve a los visitantes. Requiere una autenticación más sencilla, normalmente a través de un Captive Portal, y ofrece acceso limitado en el tiempo. Está completamente aislada de la red de residentes. Un proveedor gestionado competente integra el cumplimiento del GDPR en el Captive Portal por defecto, garantizando que usted tenga una base legal para cualquier procesamiento de datos.
Obtenga más información sobre nuestras soluciones de Guest WiFi.
La red IoT
La tercera red da soporte a los sistemas de gestión del edificio, contadores inteligentes, paneles de entrada y CCTV. Esta red está físicamente aislada tanto del tráfico de residentes como de invitados. No querrá que un termostato inteligente comprometido esté en la misma red que el ordenador portátil de un residente.
El hardware y la superposición en la nube
Su proveedor gestionado no debe depender de un hardware específico. Debe admitir despliegues utilizando puntos de acceso Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks o Fortinet. Lo que importa no es la marca del punto de acceso en el techo, sino la plataforma de gestión en la nube que se encuentra por encima. En esa plataforma es donde se definen las políticas, se actualiza el firmware, se detectan los fallos y se analiza el uso de los datos.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Guía de implementación
Si va a contratar un servicio de WiFi gestionado para una nueva promoción, esta es la secuencia que funciona.
- Realizar un estudio de cobertura. Antes de especificar cualquier hardware, un estudio de radiofrecuencia traza la propagación de la señal por todo el edificio. Las paredes de hormigón, los huecos de los ascensores y las ventanas con marcos metálicos atenúan la señal. El estudio le indica cuántos puntos de acceso necesita y dónde colocarlos. No se salte este paso. Escatimar en puntos de acceso es la causa más común de una mala experiencia para el residente.
- Defina su arquitectura de red. ¿Cuántos SSIDs? ¿Qué método de autenticación por segmento? ¿Qué asignación de ancho de banda por unidad? ¿Qué políticas de QoS (calidad de servicio) para el tráfico de videollamadas y juegos?
- Acuerde el SLA. Métricas clave: garantía de tiempo de actividad, tiempo medio de reparación para fallos de hardware, vías de escalada y frecuencia de informes. Una garantía de tiempo de actividad del 99.9% suena bien - pero compruebe si se mide por punto de acceso o por sitio. Hay una diferencia significativa.
- Planifique a escala. Si está construyendo la fase uno de un desarrollo de cinco fases, su proveedor gestionado debe demostrar que la arquitectura es escalable. Añadir 200 unidades en la fase dos no debería requerir un rediseño de la red.
Buenas prácticas
- Aísle el tráfico de forma segura: Utilice tres SSIDs (Residente, Invitado e IoT).
- Utilice iPSK o 802.1X: Cree microrredes privadas y seguras para viviendas individuales.
- Insista en plataformas en la nube independientes del hardware: Evite el costoso bloqueo de proveedor.
- Realice siempre un estudio de radiofrecuencia sobre el terreno: Hágalo antes de especificar el hardware.
- Garantice la propiedad de los datos: Su contrato debe otorgarle la propiedad de los valiosos datos analíticos que genera su red.
Resolución de problemas y mitigación de riesgos
El bloqueo de proveedor es el error más común. Algunos proveedores gestionados le vinculan a un hardware propietario que solo funciona con su plataforma. Cuando desea cambiar de proveedor en el año cinco, tiene que reemplazar cada punto de acceso. Insista en despliegues independientes del hardware y APIs abiertas.
La congestión del ancho de banda es el segundo error. Una conexión a Internet compartida entre 200 unidades fallará durante las horas punta de la tarde si no se dimensiona correctamente. Modele su ancho de banda sobre un 80% de uso concurrente, no sobre el uso medio.
La propiedad de los datos es fundamental. Los análisis que genera su red - recuento de dispositivos, tiempos de permanencia, patrones de uso - son valiosos. Asegúrese de que su contrato especifique que usted es el propietario de esos datos, no el proveedor.
ROI e impacto empresarial
Para los promotores inmobiliarios y operadores de BTR, el caso de negocio es sencillo: los residentes esperan la conectividad como infraestructura. Un proveedor gestionado ofrece esa infraestructura con un SLA definido, gestiona la seguridad y el cumplimiento, y le proporciona análisis para demostrar el valor.
Para el comercio minorista y la hostelería, WiFi Analytics proporciona información sobre el comportamiento de los visitantes, los tiempos de permanencia y los datos demográficos para impulsar mejores resultados comerciales.
Definiciones clave
WiFi gestionado
Un servicio de red inalámbrica en el que un proveedor externo se encarga del diseño, el despliegue, la monitorización y el mantenimiento.
Permite a los promotores inmobiliarios y a los equipos de TI externalizar la complejidad de la red y confiar en acuerdos de nivel de servicio (SLAs) estrictos.
SSID
Service Set Identifier; el nombre público de una red inalámbrica.
El despliegue de múltiples SSIDs permite la segmentación del tráfico (por ejemplo: personal, invitados, IoT).
VLAN
Virtual Local Area Network; una subred lógica que agrupa un conjunto de dispositivos de diferentes redes de área local físicas.
Se utiliza para aislar el tráfico de forma segura, garantizando que los invitados no puedan acceder a los sistemas internos.
iPSK / PPSK
Individual Pre-Shared Key o Private Pre-Shared Key; asigna una contraseña única a cada usuario o vivienda.
Crea microredes seguras para pisos individuales en un edificio multiinquilino.
802.1X
Un estándar de la IEEE para el control de acceso a redes basado en puertos (PNAC).
Proporciona autenticación de nivel empresarial para redes de personal, a menudo utilizando un servidor RADIUS.
RADIUS
Remote Authentication Dial-In User Service; un protocolo de red que proporciona autenticación, autorización y contabilidad (AAA) centralizadas.
Valida las credenciales presentadas por un dispositivo cliente antes de conceder acceso a la red.
Captive Portal
Una página web que el usuario de una red de acceso público está obligado a ver e interactuar con ella antes de que se le conceda acceso.
Se utiliza para la autenticación en el WiFi para invitados, presentando los términos de servicio y garantizando el cumplimiento de la GDPR.
WPA3
WiFi Protected Access 3; el programa de certificación de seguridad actual desarrollado por la Wi-Fi Alliance.
Sustituye a WPA2, proporcionando un cifrado más sólido y protección contra ataques de diccionario sin conexión.
Ejemplos prácticos
Una promoción de alquiler residencial (BTR) de 200 viviendas en Mánchester necesita incluir el WiFi en los gastos de comunidad, cubriendo la conectividad de todos los residentes y garantizando al mismo tiempo la seguridad y el aislamiento.
El proveedor gestionado diseñó una red con un punto de acceso por cada dos pisos, una VLAN dedicada a IoT para el sistema de gestión del edificio y un panel de control en la nube que ofrece al administrador de la propiedad visibilidad en tiempo real sobre el estado de la red. Los residentes se autenticaban a través de una aplicación personalizada con la marca. El SLA del proveedor garantizaba un tiempo de actividad del 99,9 % con tiempos de respuesta de cuatro horas para fallos de hardware.
Un parque comercial de 4600 metros cuadrados con una combinación de tiendas ancla y locales más pequeños requiere redes aisladas para cada inquilino que cumplan con la normativa PCI-DSS para sistemas de pago con tarjeta, junto con un WiFi para invitados independiente para los compradores.
El proveedor gestionado desplegó una arquitectura multiinquilino en la que el tráfico de cada inquilino estaba aislado a nivel de VLAN. El operador del parque comercial obtuvo un único panel de control que mostraba el estado de la red en todos los locales.
Preguntas de práctica
Q1. Un operador de BTR está planificando un nuevo proyecto de 300 viviendas. El director de TI sugiere utilizar un único SSID compartido para todos los residentes para simplificar el despliegue. ¿Cuál es el principal riesgo de este enfoque?
Sugerencia: Tenga en cuenta la seguridad, la visibilidad de los dispositivos y la experiencia del residente.
Ver respuesta modelo
El uso de un único SSID compartido sin aislamiento por vivienda (como iPSK) significa que todos los dispositivos están en el mismo dominio de difusión. Los residentes podrían ver y potencialmente acceder a los dispositivos de sus vecinos (por ejemplo, enviar contenido a la televisión inteligente equivocada). El enfoque recomendado es utilizar iPSK para crear microredes aisladas para cada piso sobre una infraestructura compartida.
Q2. Durante las horas punta de la tarde, una propiedad multiinquilino experimenta graves ralentizaciones en el WiFi, a pesar de contar con puntos de acceso Wi-Fi 6 totalmente nuevos. ¿Cuál es la causa más probable?
Sugerencia: Piense en la conexión que va desde el edificio hasta el proveedor de internet.
Ver respuesta modelo
La causa más probable es la congestión del ancho de banda en el enlace ascendente WAN. Es probable que la conexión a internet compartida de la propiedad se dimensionara en función del uso medio en lugar del uso concurrente en horas punta. La solución consiste en actualizar la conexión de fibra entrante para admitir un 80% de uso concurrente durante las horas punta.
Q3. Una cadena hotelera quiere cambiar de proveedor de WiFi gestionado pero mantener sus puntos de acceso Cisco Meraki existentes. El proveedor actual afirma que esto es imposible porque el hardware está bloqueado a su plataforma en la nube propietaria. ¿Cómo podría haberse evitado esto?
Sugerencia: Considere la relación entre el hardware y la capa de gestión superpuesta.
Ver respuesta modelo
Este bloqueo del proveedor podría haberse evitado exigiendo desde el principio un proveedor de servicios gestionados que fuera independiente del hardware. Un proveedor como Purple funciona como una capa de red superpuesta en la nube capaz de gestionar el hardware empresarial existente (como Cisco Meraki) sin necesidad de un bloqueo de firmware propietario.
Continúe leyendo esta serie
Cómo implementar iPSK en Cisco Meraki, HPE Aruba y Ruckus
Esta guía de referencia práctica muestra cómo implementar iPSK en Cisco Meraki, MPSK en HPE Aruba Central y DPSK en Ruckus SmartZone, con un breve apéndice sobre UniFi PPSK. Se centra en la emisión de claves, la asignación de VLAN o de políticas, los flujos de decisión RADIUS y las pruebas de revocación que demuestran que una implementación funciona en un entorno real.
Acuerdo de internet a granel frente a WiFi gestionado: qué modelo se adapta a su edificio
Una referencia práctica de adquisición para responsables de propiedades, TI y operaciones que compara la banda ancha minorista pagada por el residente, un acuerdo de internet a granel y el WiFi gestionado. Aclara la propiedad, la mudanza del residente, la seguridad, el alcance de los costes y la salida contractual, utilizando el marco de internet a granel de EE. UU. y sus equivalentes en el Reino Unido.
Soluciones de WiFi para apartamentos: una guía completa para empresas
Esta guía cubre la arquitectura, el despliegue y el caso de negocio de las soluciones de WiFi para apartamentos en propiedades de alquiler gestionado (Build to Rent) y viviendas plurifamiliares. Explica cómo la tecnología de clave precompartida de identidad (iPSK) crea burbujas de red seguras y aisladas para cada residente, al tiempo que admite dispositivos inteligentes e IoT. Los promotores inmobiliarios, propietarios y operadores de BTR encontrarán orientación de despliegue práctica, datos de ROI y escenarios de implementación resueltos.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.