
Cox business managed WiFi: una guida completa per le aziende
Questa guida spiega nel dettaglio come i promotori immobiliari e gli operatori BTR possano distribuire reti scalabili e sicure utilizzando il servizio Cox Business managed WiFi. Copre l'architettura di rete, la distribuzione di hardware indipendente dal fornitore e l'impatto aziendale della transizione della connettività da grattacapo operativo a infrastruttura affidabile.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida al WiFi multi-tenant →
Executive Summary
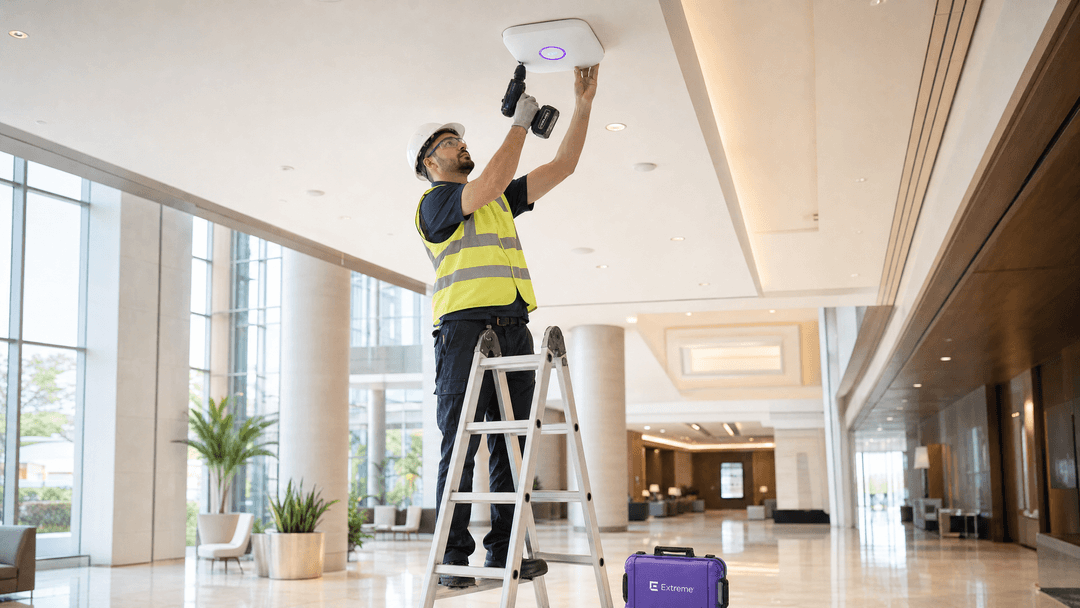
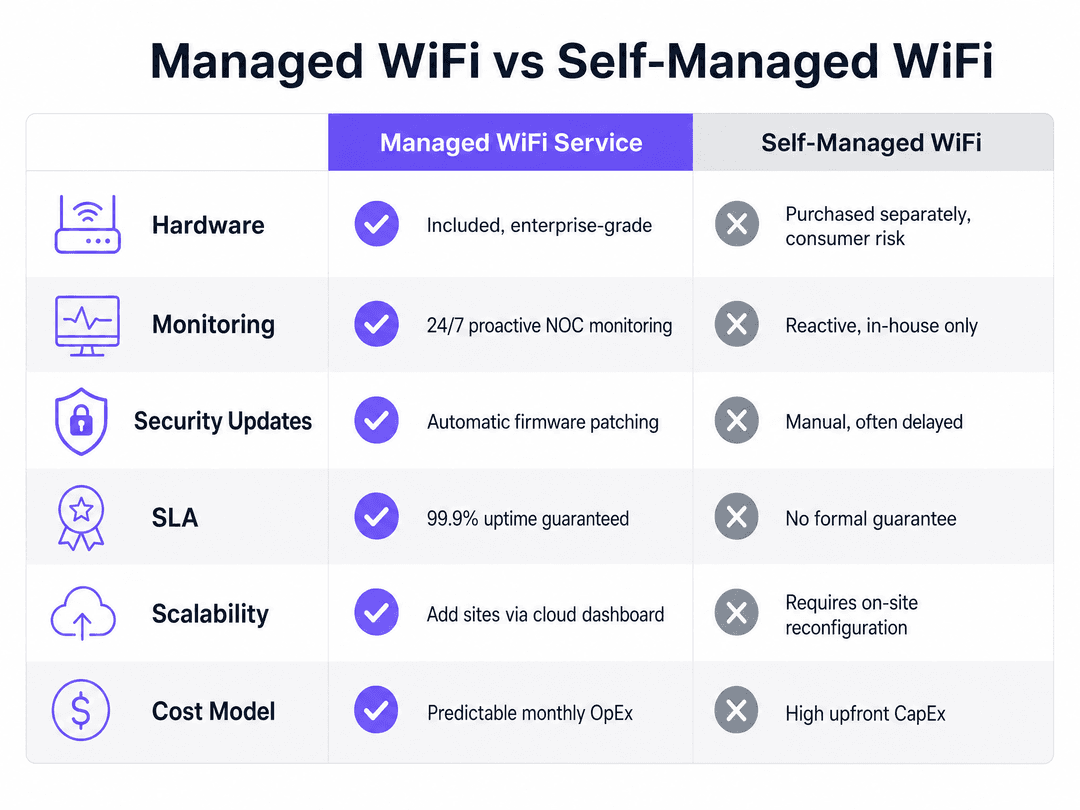
La connettività non è più un servizio opzionale; è un'infrastruttura fondamentale. Per gli sviluppatori immobiliari, i proprietari e gli operatori BTR, offrire un servizio WiFi veloce e affidabile è un requisito che i residenti e gli inquilini si aspettano fin dal primo giorno. Un provider di servizi WiFi gestiti come Cox Business si assume la piena responsabilità della progettazione, dell'implementazione, del monitoraggio e della manutenzione continua della rete wireless. Tu deleghi la complessità tecnica e loro ti restituiscono una rete funzionante, sicura e scalabile, supportata da un rigido accordo sul livello del servizio (SLA).
Questa guida illustra in dettaglio l'architettura tecnica, le strategie di implementazione e l'impatto aziendale della distribuzione del WiFi gestito di Cox Business in ambienti multi-tenant, parchi commerciali e strutture ricettive. Vedremo come segmentare le reti in modo sicuro utilizzando le VLAN, perché le piattaforme hardware-agnostiche prevengono il vincolo del fornitore e come strutturare gli SLA per garantire la massima operatività.
Ascolta il podcast di approfondimento associato:
Approfondimento Tecnico
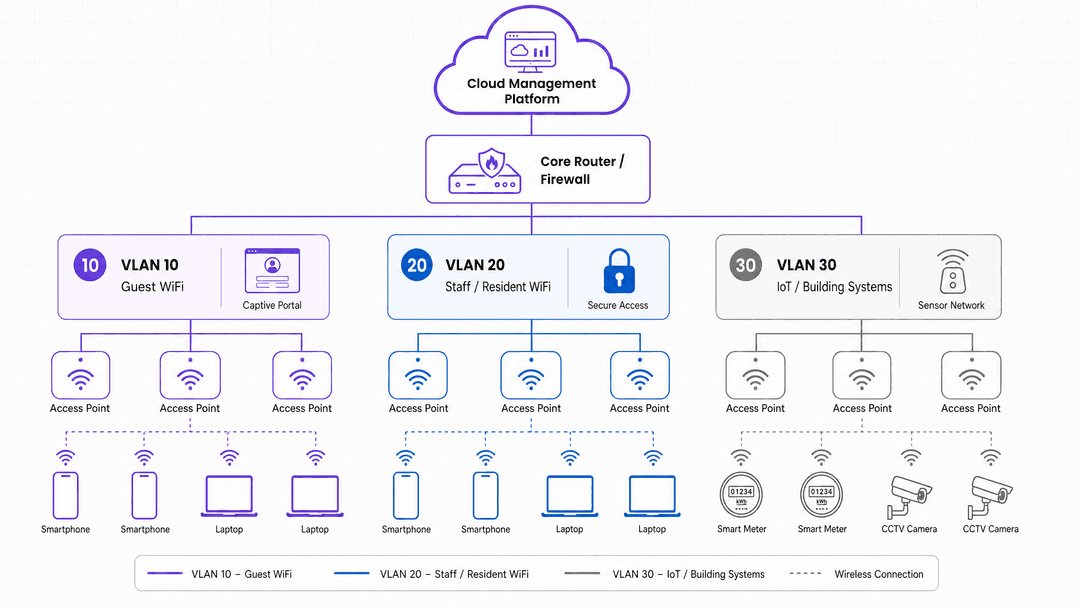
Una distribuzione WiFi gestita e ben progettata per un edificio multi-tenant si basa su tre reti separate. Consigliamo di implementare tre SSID per isolare il traffico in modo sicuro. Per un'esplorazione dettagliata di questo concetto, consulta la nostra guida: Three SSIDs to rule them all: guest, Passpoint, and IoT WiFi.
La rete dei residenti
La rete principale serve i residenti o il personale. Deve fornire velocità di classe gigabit e roaming senza interruzioni in tutta la proprietà. L'autenticazione avviene per singola unità utilizzando iPSK (individual pre-shared keys) o 802.1X con un server RADIUS. Ciò significa che ogni appartamento ottiene il proprio segmento di rete isolato. L'appartamento 12 non può vedere il traffico dell'appartamento 13. Punto e basta.
La piattaforma Multi-Tenant WiFi di Purple automatizza questa segmentazione. Quando un residente si trasferisce, riceve una credenziale univoca. Quando connette il proprio laptop, smart TV e telefono, questi dispositivi formano una micro-rete privata all'interno della più ampia infrastruttura dell'edificio. Per saperne di più sui metodi di autenticazione, leggi Usm PPSK: comparing features and deployment models.
La rete ospiti
La seconda rete serve i visitatori. Richiede un'autenticazione più semplice, solitamente tramite un captive portal, e offre un accesso limitato nel tempo. È completamente isolata dalla rete dei residenti. Un fornitore gestito competente integra la conformità GDPR nel captive portal per impostazione predefinita, garantendo una base giuridica per qualsiasi trattamento dei dati.
Scopri di più sulle nostre soluzioni Guest WiFi.
La rete IoT
La terza rete supporta i sistemi di gestione dell'edificio, i contatori intelligenti, i citofoni e la TVCC. Questa rete è isolata fisicamente sia dal traffico dei residenti che da quello degli ospiti. Non vuoi che un termostato intelligente compromesso si trovi sulla stessa rete del laptop di un residente.
Hardware e l'overlay cloud
Il tuo fornitore gestito dovrebbe essere indipendente dall'hardware. Dovrebbe supportare implementazioni che utilizzano access point Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme o Fortinet. Ciò che conta non è il marchio dell'access point sul soffitto - è la piattaforma di gestione cloud che lo sovrasta. Quella piattaforma è il luogo in cui vengono definite le policy, aggiornato il firmware, rilevati i guasti e analizzati i dati di utilizzo.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'Implementazione
Se stai acquistando un servizio WiFi gestito per un nuovo sviluppo edilizio, ecco la sequenza di passaggi più efficace.
- Effettuare un sopralluogo del sito. Prima di specificare qualsiasi hardware, un'indagine sulle radiofrequenze mappa la propagazione del segnale all'interno dell'edificio. Pareti in cemento, vani ascensore e finestre con telaio metallico attenuano tutti il segnale. L'indagine ti dice di quanti access point hai bisogno e dove posizionarli. Non saltare questo passaggio. Sottostimare gli access point è la causa singola più comune di una scarsa esperienza per i residenti.
- Definisci l'architettura di rete. Quanti SSID? Quale metodo di autenticazione per segmento? Quale allocazione di banda per unità? Quali criteri di QoS (qualità del servizio) per il traffico di videochiamate e gaming?
- Definisci lo SLA. Metriche chiave: garanzia di uptime, tempo medio di ripristino per guasti hardware, percorsi di escalation e frequenza dei report. Una garanzia di uptime del 99,9% sembra ottima - ma verifica se viene misurata per access point o per sito. C'è una differenza significativa.
- Pianifica la scalabilità. Se stai realizzando la fase uno di uno sviluppo in cinque fasi, il tuo provider gestito deve dimostrare che l'architettura è scalabile. L'aggiunta di 200 unità nella fase due non dovrebbe richiedere una riprogettazione della rete.
Best Practice
- Isola il traffico in modo sicuro: Usa tre SSID (Residenti, Ospiti e IoT).
- Usa iPSK o 802.1X: Crea micro-reti private e sicure per i singoli appartamenti.
- Pretendi piattaforme cloud indipendenti dall'hardware: Evita costosi vincoli con un singolo fornitore.
- Esegui sempre un'indagine del sito a radiofrequenza: Fallo prima di specificare l'hardware.
- Garantisci la proprietà dei dati: Il tuo contratto deve concederti la proprietà dei preziosi dati analitici generati dalla tua rete.
Risoluzione dei problemi e mitigazione dei rischi
Il vincolo con il fornitore è l'ostacolo più comune. Alcuni provider gestiti ti vincolano a un hardware proprietario che funziona solo con la loro piattaforma. Quando vorrai cambiare provider al quinto anno, dovrai sostituire ogni access point. Pretendi distribuzioni indipendenti dall'hardware e API aperte.
La congestione della banda è il secondo problema. Una connessione internet condivisa su 200 unità fallirà durante le ore di punta serali se non è dimensionata correttamente. Modella la tua larghezza di banda su un utilizzo simultaneo dell'80%, non sull'utilizzo medio.
La proprietà dei dati è fondamentale. Le analisi generate dalla tua rete - conteggio dei dispositivi, tempi di permanenza, modelli di utilizzo - sono preziose. Assicurati che il tuo contratto specifichi che sei tu il proprietario di tali dati, non il provider.
ROI e impatto sul business
Per i promotori immobiliari e gli operatori BTR, il caso aziendale è semplice: i residenti si aspettano la connettività come infrastruttura. Un provider gestito fornisce tale infrastruttura con uno SLA definito, gestisce la sicurezza e la conformità e ti fornisce analisi per dimostrarne il valore.
Per il retail e l'hospitality, le funzionalità di WiFi Analytics offrono informazioni dettagliate sul comportamento dei visitatori, sui tempi di permanenza e sui dati demografici per guidare migliori risultati aziendali.
Definizioni chiave
Managed WiFi
Un servizio di rete wireless in cui un provider terzo gestisce la progettazione, la distribuzione, il monitoraggio e la manutenzione.
Consente ai promotori immobiliari e ai team IT di esternalizzare la complessità della rete e affidarsi a rigidi SLA.
SSID
Service Set Identifier; il nome pubblico di una rete wireless.
La distribuzione di più SSID consente la segmentazione del traffico (es. Personale, Ospiti, IoT).
VLAN
Virtual Local Area Network; una sottorete logica che raggruppa una serie di dispositivi provenienti da diverse LAN fisiche.
Utilizzato per isolare il traffico in modo sicuro, garantendo che gli ospiti non possano accedere ai sistemi interni.
iPSK / PPSK
Individual Pre-Shared Key o Private Pre-Shared Key; assegna una passphrase univoca a ciascun utente o unità.
Crea micro-reti sicure per i singoli appartamenti in un edificio multi-tenant.
802.1X
Uno standard IEEE per il controllo dell'accesso alla rete basato su porta (PNAC).
Fornisce un'autenticazione di livello aziendale per le reti del personale, spesso utilizzando un server RADIUS.
RADIUS
Remote Authentication Dial-In User Service; un protocollo di rete che fornisce servizi centralizzati di Autenticazione, Autorizzazione e Contabilità (AAA).
Convalida le credenziali presentate da un dispositivo client prima di concedere l'accesso alla rete.
Captive Portal
Una pagina web che l'utente di una rete ad accesso pubblico è obbligato a visualizzare e con cui deve interagire prima che venga concesso l'accesso.
Utilizzato per l'autenticazione del WiFi degli ospiti, la presentazione dei termini di servizio e la garanzia di conformità al GDPR.
WPA3
WiFi Protected Access 3; l'attuale programma di certificazione di sicurezza sviluppato dalla Wi-Fi Alliance.
Sostituisce il WPA2, offrendo una crittografia più forte e proteggendo dagli attacchi di dizionario offline.
Esempi pratici
Un complesso build-to-rent da 200 unità a Manchester deve includere il WiFi nelle spese di servizio, coprendo la connettività per tutti i residenti e garantendo al contempo sicurezza e isolamento.
Il provider gestito ha progettato una rete con un access point ogni due appartamenti, una VLAN IoT dedicata per il sistema di gestione dell'edificio e una dashboard cloud che offre al gestore della proprietà visibilità in tempo reale sullo stato della rete. I residenti si autenticano tramite un'app con marchio personalizzato. L'SLA del provider garantisce un tempo di attività del 99,9% con tempi di risposta di quattro ore per i guasti hardware.
Un parco commerciale di oltre 4.600 metri quadrati con un mix di grandi marchi e unità più piccole richiede reti isolate per ciascun locatario, conformi allo standard PCI-DSS per i sistemi di pagamento con carta, oltre a un WiFi per gli ospiti separato per i clienti.
Il provider gestito ha distribuito un'architettura multi-tenant in cui il traffico di ciascun locatario è isolato a livello di VLAN. L'operatore del parco commerciale ha ottenuto un'unica dashboard che mostra lo stato della rete in tutte le unità.
Domande di esercitazione
Q1. Un operatore BTR sta pianificando un nuovo sviluppo da 300 unità. Il direttore IT suggerisce di utilizzare un unico SSID condiviso per tutti i residenti per semplificare la distribuzione. Qual è il rischio principale di questo approccio?
Suggerimento: Considera la sicurezza, la visibilità dei dispositivi e l'esperienza dei residenti.
Visualizza risposta modello
L'utilizzo di un singolo SSID condiviso senza isolamento per unità (come iPSK) comporta che tutti i dispositivi si trovino sullo stesso dominio di trasmissione. I residenti sarebbero in grado di vedere e potenzialmente accedere ai dispositivi dei vicini (ad esempio, trasmettendo alla smart TV sbagliata). L'approccio consigliato consiste nell'utilizzare iPSK per creare micro-reti isolate per ogni appartamento su un'infrastruttura condivisa.
Q2. Durante le ore di punta serali, una proprietà multi-tenant riscontra forti rallentamenti della rete WiFi, nonostante disponga di access point Wi-Fi 6 fiammanti. Qual è la causa più probabile?
Suggerimento: Pensa alla connessione dall'edificio al provider internet.
Visualizza risposta modello
La causa più probabile è la congestione della larghezza di banda sull'uplink WAN. La connessione internet condivisa della proprietà è stata probabilmente dimensionata in base all'uso medio anziché all'uso simultaneo di picco. La soluzione consiste nel potenziare il collegamento in fibra ottica in entrata per supportare l'80% dell'uso simultaneo durante le ore di punta.
Q3. Una catena alberghiera desidera cambiare il proprio fornitore di WiFi gestito, mantenendo però gli access point Cisco Meraki esistenti. L'attuale fornitore afferma che ciò è impossibile perché l'hardware è vincolato alla loro piattaforma cloud proprietaria. Come si sarebbe potuto evitare questo problema?
Suggerimento: Considera la relazione tra l'hardware e l'overlay di gestione.
Visualizza risposta modello
Questo vincolo del fornitore (vendor lock-in) avrebbe potuto essere evitato insistendo fin dall'inizio su un fornitore di servizi gestiti indipendente dall'hardware. Un fornitore come Purple opera come un overlay cloud in grado di gestire l'hardware aziendale esistente (come Cisco Meraki) senza richiedere un blocco del firmware proprietario.
Continua a leggere questa serie
Come distribuire iPSK su Cisco Meraki, HPE Aruba e Ruckus
Questa guida pratica di riferimento mostra come distribuire iPSK su Cisco Meraki, MPSK su HPE Aruba Central e DPSK su Ruckus SmartZone, con una breve appendice su UniFi PPSK. Si concentra sull'emissione delle chiavi, sul posizionamento di VLAN o policy, sui flussi decisionali RADIUS e sui test di revoca che dimostrano il corretto funzionamento di una distribuzione in un ambiente reale.
Bulk internet agreement vs managed WiFi: quale modello si adatta al tuo edificio
Un riferimento pratico per gli approvvigionamenti di leader immobiliari, IT e operativi che confronta la banda larga retail a carico dei residenti, un bulk internet agreement e il managed WiFi. Chiarisce la proprietà, il trasloco dei residenti, la sicurezza, l'ambito dei costi e l'uscita contrattuale, utilizzando la terminologia statunitense bulk-internet e i corrispondenti equivalenti del Regno Unito.
Soluzioni WiFi per appartamenti: una guida completa per le aziende
Questa guida copre l'architettura, l'implementazione e il business case per le soluzioni WiFi per appartamenti nelle proprietà Build to Rent e nelle unità abitative plurifamiliari. Spiega come la tecnologia Identity Pre-Shared Key (iPSK) crei bolle di rete sicure e isolate per ogni residente, supportando al contempo i dispositivi intelligenti e l'IoT. Gli sviluppatori immobiliari, i proprietari e gli operatori BTR troveranno indicazioni pratiche per l'implementazione, dati sul ROI e scenari di implementazione pratici.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.