Saltar al contenido principal

Cómo mejorar la velocidad del WiFi sin comprar nuevos puntos de acceso

Esta guía detalla cómo los recintos empresariales pueden recuperar más del 30 % de su ancho de banda de WiFi sin adquirir nuevos puntos de acceso. Al implementar filtrado DNS, band steering y políticas de QoS, los equipos de TI pueden prolongar la vida útil del hardware, reducir el CapEx y mejorar el rendimiento y la seguridad de la red.

Publicado Actualizado
📖 4 min de lectura1,012 palabras2 ejemplos prácticos3 preguntas de práctica8 definiciones clave

Video overview

Escuchar esta guía

Ver transcripción del podcast
Cómo mejorar la velocidad de WiFi sin comprar nuevos puntos de acceso Una sesión informativa técnica de Purple - Aproximadamente 10 minutos --- INTRODUCCIÓN Y CONTEXTO (aprox. 1 minuto) --- Bienvenido a la serie de sesiones informativas técnicas de Purple. Soy su anfitrión y hoy abordaremos una de las conversaciones más comunes que tengo con directores de TI y CTO en recintos empresariales: el problema de la capacidad de WiFi. Tiene un hotel, una red de tiendas, un centro de conferencias o un estadio. Sus huéspedes y el personal se quejan de la lentitud de la red WiFi. Su primer instinto - y, francamente, el instinto con el que cuenta su proveedor de infraestructura - es comprar más puntos de acceso. Nuevo hardware, mayor despliegue, mayor factura. Pero aquí está la clave. En la mayoría de los casos que he analizado, el problema no son en absoluto los puntos de acceso. El problema es lo que se ejecuta a través de ellos. Y eso es un problema de software, lo que significa que es una solución de software. Hoy voy a explicarle exactamente cómo el filtrado de DNS y la optimización a nivel de software pueden recuperar un treinta por ciento o más de su ancho de banda actual, sin tocar un solo componente de hardware. Analizaremos la arquitectura técnica, los escenarios de implementación en el mundo real y el caso de negocio que puede presentar a su director financiero. Empecemos. --- ANÁLISIS TÉCNICO DETALLADO (aprox. 5 minutos) --- En primer lugar, identifiquemos el problema principal. Cuando se analiza qué consume realmente el ancho de banda en una red WiFi de invitados empresarial típica, el desglose resulta realmente sorprendente para la mayoría de las personas. Las redes publicitarias y los rastreadores de terceros (la telemetría en segundo plano que cada aplicación de cada dispositivo envía constantemente) representan entre el veinticinco y el cuarenta por ciento del volumen de consultas DNS en una red de invitados típica. No se trata de solicitudes que sus invitados realicen conscientemente. Son automáticas. Cada vez que alguien abre una aplicación de noticias, una plataforma de redes sociales o una aplicación de comercio minorista en su teléfono, esa aplicación lanza docenas de consultas DNS a servidores de publicidad, plataformas de análisis y píxeles de seguimiento. Ninguno de esos flujos de tráfico aporta valor a sus invitados. Y todo ello consume su capacidad de subida. Además de eso, hay que tener en cuenta el tráfico de malware y de redes de bots. Los dispositivos comprometidos (y en una gran red de invitados, siempre habrá dispositivos comprometidos) intentan constantemente comunicarse con servidores de comando y control. Ese tráfico no solo desperdicia ancho de banda, sino que también representa una responsabilidad de cumplimiento y seguridad. Así que, antes de que un solo byte de tráfico legítimo (una videollamada, una página web, una transacción de pago) llegue siquiera a su enlace de subida, ya habrá consumido de un tercio a la mitad de su capacidad disponible en ruido.Ahora bien, el filtrado DNS opera en la capa de resolución. Cada solicitud de Internet comienza con una consulta DNS, una búsqueda que traduce un nombre de dominio en una dirección IP. El filtrado DNS intercepta esa consulta antes de que llegue a su enlace ascendente. Si el dominio se resuelve en una red publicitaria, un host de malware conocido o una categoría restringida por políticas, la consulta se bloquea en la capa DNS. El dispositivo recibe una respuesta nula. No se transfieren datos. No se consume ancho de banda. Esto es fundamentalmente diferente de un firewall o un proxy. Un firewall inspecciona los paquetes después de que ya han llegado. Un proxy intercepta el tráfico a mitad del flujo. El filtrado DNS detiene la solicitud antes de que comience, por lo que la recuperación del ancho de banda es tan significativa. No está limpiando el tráfico que ya ha llegado; está evitando que se solicite en primer lugar. Desde el punto de vista de la arquitectura, la implementación es sencilla. Configura su servidor DHCP para que apunte los dispositivos cliente a su solucionador de filtrado DNS en lugar de al DNS predeterminado de su ISP. Eso suele ser un cambio de dos líneas en su configuración de DHCP. Las reglas de filtrado se gestionan de forma centralizada - ya sea en la nube o de forma local, según sus requisitos de cumplimiento - y se aplican de manera uniforme en todos los dispositivos conectados, independientemente del punto de acceso al que estén asociados. Este es un punto crítico para los operadores de múltiples sitios. Una cadena de tiendas con doscientas tiendas, o un grupo hotelero con cincuenta propiedades, puede implementar una política de filtrado DNS coherente en todo el patrimonio desde una única consola de gestión. Sin visitas de ingeniería en el sitio. Sin configuración por sitio. Los cambios de política se propagan en cuestión de minutos. Ahora, hay una consideración técnica importante aquí que quiero señalar a los arquitectos en la sala. La aparición de DNS sobre HTTPS - DoH - crea un desafío para el filtrado DNS tradicional. Cuando un dispositivo utiliza DoH, cifra sus consultas DNS y las envía directamente a un solucionador específico - normalmente uno gestionado por un proveedor de navegador - omitiendo por completo su DNS a nivel de red. Esto significa que se eluden sus reglas de filtrado. La solución consiste en aplicar la interceptación de DoH a nivel de red. Esto implica identificar el tráfico DoH - que se ejecuta en el puerto 443 hacia rangos de IP de solucionadores conocidos - y bloquearlo o redirigirlo a su propio solucionador de filtrado compatible con DoH. Esta es una configuración más avanzada, pero es esencial para mantener la eficacia del filtrado en las redes modernas donde Chrome, Firefox e iOS tienen cada vez más por defecto el DNS cifrado. Purple ha publicado una guía detallada sobre las implicaciones de DNS sobre HTTPS para el filtrado de WiFi público, que recomiendo leer junto con esta sesión informativa. Más allá del filtrado DNS, existen varias optimizaciones complementarias en la capa de software que vale la pena implementar en paralelo. La redirección de banda (band steering) es una de las medidas más eficaces. La mayoría de los puntos de acceso modernos admiten bandas de 2.4 gigahertzios y 5 gigahertzios. La banda de 5 gigahertzios ofrece un rendimiento significativamente mayor pero un menor alcance. Sin una redirección de banda activa, los dispositivos a menudo se asocian con la banda de 2.4 gigahertzios por defecto (particularmente los dispositivos más antiguos y el hardware IoT), lo que genera congestión en una banda que ya está saturada con tráfico heredado. Habilitar la redirección de banda en su controlador inalámbrico empuja a los dispositivos compatibles a la de 5 gigahertzios, liberando la de 2.4 gigahertzios para los dispositivos que realmente la necesitan. La consolidación de SSID es otra victoria rápida. Cada SSID que transmite consume tiempo de aire a través de tramas de baliza (beacon frames), tráfico de gestión que cada dispositivo dentro del alcance tiene que procesar. Un establecimiento que opera con ocho o diez SSID para diferentes departamentos, contratistas y niveles de invitados está perdiendo un porcentaje medible de tiempo de aire en costes de gestión. Consolidar en tres o cuatro SSID (invitados, personal, IoT y gestión) y utilizar el etiquetado VLAN para la segmentación en lugar de SSID separados puede recuperar ese tiempo de aire de inmediato. La aplicación de políticas de QoS (calidad de servicio) es la tercera palanca. Sin QoS, un solo invitado que transmita vídeo en 4K puede saturar una celda de radio, degradando la experiencia de todos los demás dispositivos en ese punto de acceso. Implementar la limitación de velocidad por cliente y la priorización del tráfico (elevando el tráfico de transacciones de VoIP y POS por encima de la transmisión masiva) garantiza que el tráfico crítico para el negocio esté protegido incluso en momentos de máxima carga. Por último, la planificación de canales y la optimización de la potencia de transmisión. A menudo, estos parámetros se configuran y se olvidan durante la implementación inicial y nunca se vuelven a revisar. A medida que el entorno de RF cambia (nuevos edificios, nuevas fuentes de interferencias, cambios en la densidad de dispositivos), sus asignaciones de canales pueden estar creando interferencias de canal adyacente que reducen significativamente el rendimiento. Realizar un estudio pasivo de RF y volver a optimizar las asignaciones de canales es una intervención sin coste que puede generar mejoras sustanciales en el rendimiento. - RECOMENDACIONES DE IMPLEMENTACIÓN Y ERRORES COMUNES (aprox. 2 minutos) - Permítame ofrecerle una secuencia de implementación práctica para un establecimiento de tamaño mediano, por ejemplo, un hotel de doscientas habitaciones o un centro de distribución minorista regional. Comience con una medición de referencia. Antes de cambiar nada, prepare su red para capturar el volumen de consultas DNS por categoría, el consumo de ancho de banda por cliente y la utilización del enlace ascendente por hora del día. Esto le proporcionará el estado inicial para el cálculo de su ROI. La mayoría de las plataformas de análisis de WiFi empresarial mostrarán estos datos de forma nativa (la plataforma de análisis de Purple, por ejemplo, proporciona visibilidad a nivel de dispositivo que facilita enormemente este ejercicio de referencia). Paso dos: despliegue el filtrado DNS en modo de monitorización. La mayoría de las soluciones de filtrado DNS empresariales admiten un modo pasivo en el que las consultas se registran y categorizan pero no se bloquean. Ejecute esto durante cuarenta y ocho a setenta y dos horas para comprender la composición de su tráfico antes de aplicar cualquier política. Esto evita que los falsos positivos interrumpan el tráfico legítimo el primer día. Paso tres: habilite el bloqueo por fases. Comience con las categorías de mayor confianza: dominios de malware conocidos, comando y control de botnets y redes publicitarias. Estos son bloqueos de bajo riesgo con un alto impacto en el ancho de banda. Revise los registros diariamente durante la primera semana para detectar cualquier bloqueo inesperado. Paso cuatro: implemente QoS y direccionamiento de banda. Una vez que el filtrado DNS sea estable, implemente la limitación de velocidad por cliente y el direccionamiento de banda. Pruebe estos cambios fuera de las horas punta y valide que los terminales de punto de venta (POS), los teléfonos VoIP y otros dispositivos críticos para el negocio funcionen correctamente. Paso cinco: documente y mida. Después de treinta días, extraiga sus métricas de utilización del ancho de banda y compárelas con su línea de base. En la mayoría de los despliegues, verá una reducción de entre el veinte y el cuarenta por ciento en la utilización del enlace de subida. Esa es su cifra de ROI. Ahora, los errores comunes. El más frecuente que veo es el exceso de bloqueo. Si habilita categorías agresivas de filtrado de contenido sin revisar primero los registros, bloqueará servicios legítimos. El almacenamiento en la nube, las aplicaciones SaaS empresariales e incluso algunos dominios de procesamiento de pagos pueden aparecer en bloques de categorías amplias. Comience siempre de forma conservadora y vaya ampliando. El segundo error es ignorar la elusión de DoH. Si despliega el filtrado DNS sin abordar el DoH, verá que la eficacia de su filtrado disminuye con el tiempo a medida que más dispositivos utilicen por defecto DNS cifrado. Aborde esto a nivel de política de red desde el primer día. El tercer error es no segmentar el tráfico de IoT. Los dispositivos de IoT - televisores inteligentes, sistemas de gestión de edificios, señalización digital - a menudo generan un tráfico DNS significativo hacia los servidores de telemetría del fabricante. Si no está segmentando el IoT en una VLAN independiente con su propia política de filtrado, puede bloquear inadvertidamente la funcionalidad del dispositivo cuando ajuste sus reglas de filtrado. --- PREGUNTAS Y RESPUESTAS RÁPIDAS (aprox. 1 minuto) --- Permítame repasar las preguntas que recibo con más frecuencia. "¿Afectará el filtrado DNS a la experiencia del invitado?" En la práctica, los invitados nunca lo notan. Los dominios que se bloquean son telemetría en segundo plano, no contenido que estén solicitando activamente. En todo caso, su experiencia mejora porque hay más ancho de banda disponible para las cosas que realmente intentan hacer. "¿Requiere esto cambios en nuestros puntos de acceso?" No. El filtrado DNS se configura en la capa de resolución de DHCP y DNS. Sus puntos de acceso no se modifican."¿Cumple esto con el GDPR?" El filtrado DNS registra las consultas de dominio, no el contenido. No está realizando una inspección profunda de paquetes. Siempre que tenga políticas adecuadas de retención de datos y su aviso de privacidad cubra la monitorización de la red (lo cual debería hacer de todos modos), el filtrado DNS es totalmente compatible con el GDPR. Para despliegues en el sector público y sanitario, suele ser un requisito de cumplimiento más que una opción. "¿Qué pasa con PCI-DSS?" El filtrado DNS en realidad refuerza su postura de PCI-DSS al evitar que los entornos de datos de titulares de tarjetas se comuniquen con dominios maliciosos conocidos. Es un control positivo, no un riesgo. - RESUMEN Y PRÓXIMOS PASOS (aprox. 1 minuto) - Para resumir: la mayoría de los problemas de rendimiento de WiFi empresarial no son problemas de hardware. Son problemas de software; concretamente, la ausencia de una gestión inteligente del tráfico en la capa DNS. Al implementar el filtrado DNS, puede recuperar un treinta por ciento o más de su ancho de banda existente, prolongar la vida útil operativa de su infraestructura actual de puntos de acceso de dos a cuatro años y, al mismo tiempo, mejorar su seguridad y cumplimiento normativo. El plazo de implementación se mide en horas, no en meses. El gasto de capital es una fracción de lo que costaría una renovación de hardware. Los próximos pasos prácticos son sencillos. Realice una auditoría de tráfico DNS en su red esta semana (la mayoría de las plataformas empresariales le proporcionarán estos datos sin necesidad de herramientas adicionales). Identifique las categorías de dominios que más ancho de banda consumen. A continuación, evalúe una solución de filtrado DNS frente a esas categorías. Si gestiona una red WiFi para invitados a gran escala (hostelería, comercio minorista, eventos, sector público), la plataforma de Purple integra el filtrado DNS con la gestión de WiFi para invitados y la analítica en un único despliegue. Esto significa que obtiene la recuperación de ancho de banda, los controles de cumplimiento y la información de los datos de los invitados desde una sola plataforma en lugar de tres. Gracias por escuchar el Informe Técnico de Purple. En la guía escrita que lo acompaña encontrará instrucciones completas de implementación, diagramas de arquitectura y ejemplos prácticos. Hasta la próxima.

Parte de nuestra serie principal: Guía de WiFi de invitados

Cómo mejorar la velocidad del WiFi sin comprar nuevos puntos de acceso

Resumen Ejecutivo

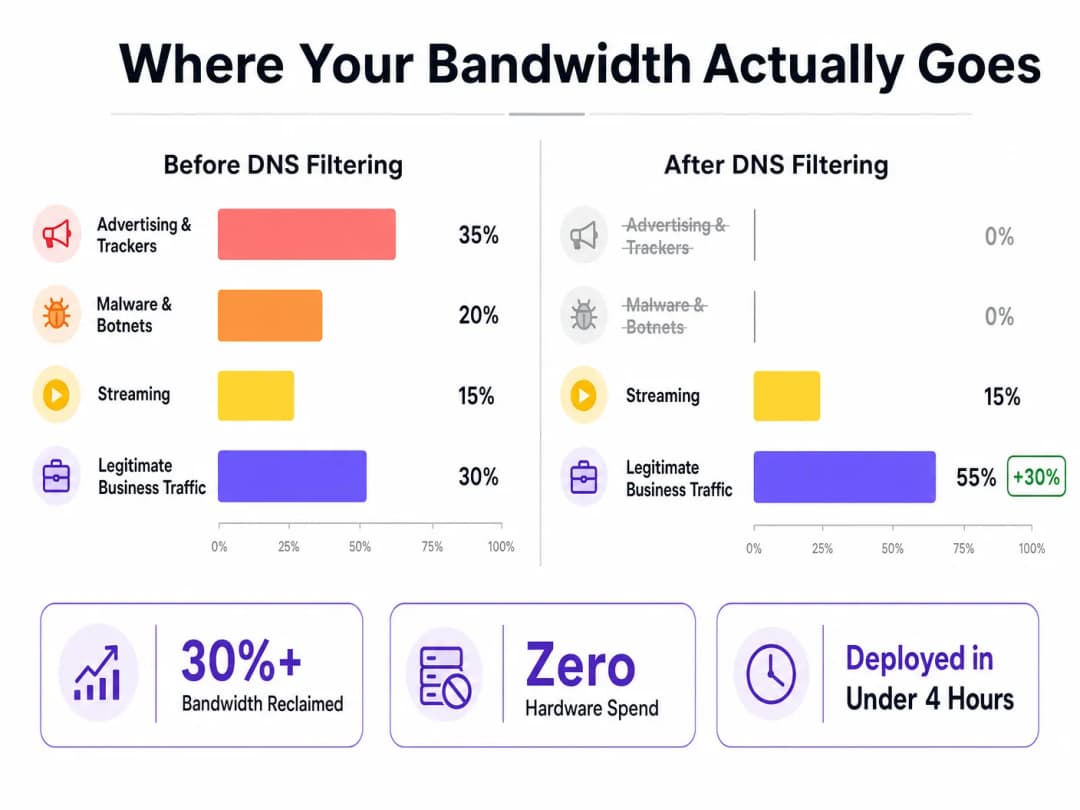
Para los Directores de TI y CTO que gestionan redes de recintos a gran escala, la compra de nuevo hardware suele ser la opción costosa por defecto cuando se agota el ancho de banda. Sin embargo, hasta el 40% del ancho de banda de la red de invitados suele ser consumido por telemetría de fondo inútil, rastreadores de anuncios y tráfico de malware. Al implementar la optimización a nivel de software - específicamente a través de filtrado DNS, direccionamiento inteligente de banda y aplicación de políticas de QoS - los recintos pueden recuperar más del 30% de su ancho de banda existente sin añadir un solo punto de acceso adicional.

Esta guía detalla cómo implementar estas optimizaciones para prolongar la vida útil del hardware existente, reducir el CapEx y mejorar la experiencia del usuario en entornos de Hostelería, Retail, Sanidad y Transporte.

Análisis Técnico Detallado

Desperdicio de Ancho de Banda: Telemetría y Rastreadores

Al examinar el perfil de tráfico de una red de Guest WiFi típica, el volumen de tráfico no iniciado por el usuario es significativo. Las redes de anuncios y los rastreadores de terceros representan entre el 25% y el 40% del volumen de consultas DNS. Cada vez que se inicia una aplicación, se realizan decenas de consultas en segundo plano para plataformas de análisis y píxeles de seguimiento, que no aportan ningún beneficio al invitado pero consumen capacidad de enlace de subida.

Además, los dispositivos comprometidos en la red generan tráfico de malware y botnets, que intentan comunicarse constantemente con servidores de comando y control. Esto desperdicia ancho de banda y genera graves riesgos de cumplimiento y seguridad.
Cómo mejorar la velocidad del WiFi sin comprar nuevos puntos de acceso - dns bandwidth breakdown

Solución de Filtrado DNS

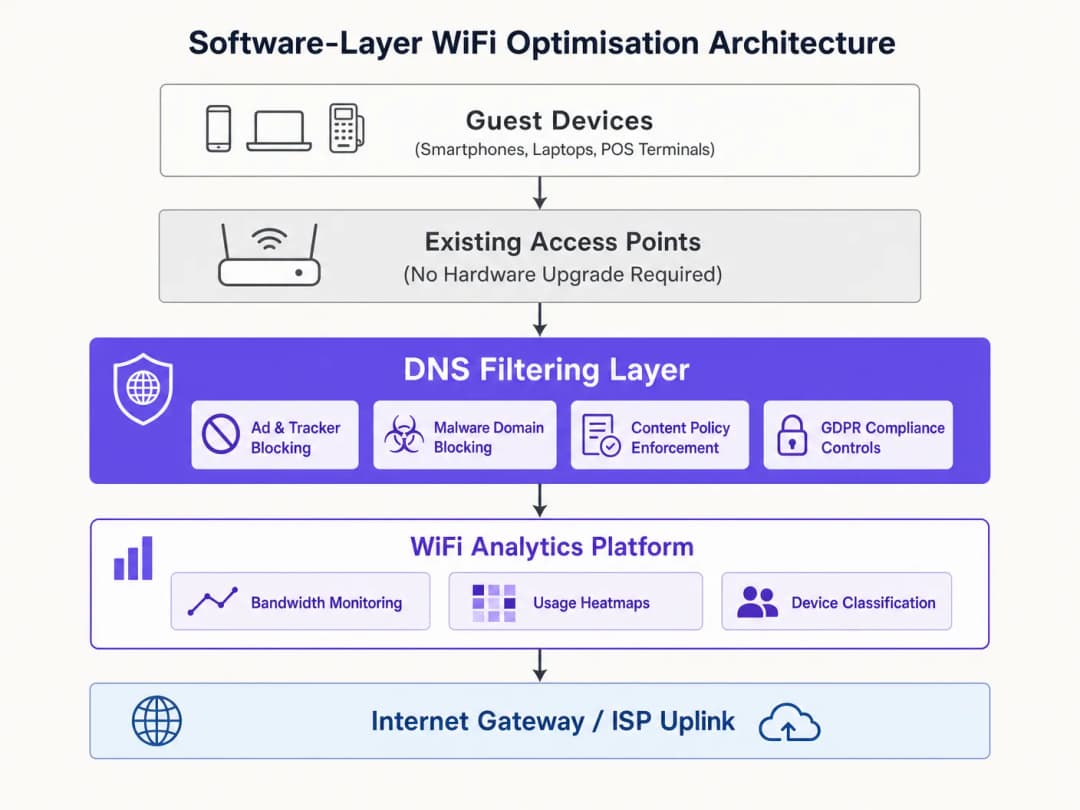
El filtrado DNS opera en la capa de resolución. Intercepta las consultas DNS antes de que lleguen al enlace de subida. Si un dominio está asociado con una red de anuncios, un host de malware conocido o una categoría restringida por políticas, la consulta se bloquea y el dispositivo recibe una respuesta nula. No se transfieren datos; no se consume ancho de banda.

En comparación con los cortafuegos que inspeccionan los paquetes después de que llegan o los proxies que los interceptan en tránsito, el filtrado DNS evita que la solicitud se inicie en primer lugar. Esta ventaja arquitectónica es altamente eficiente para recuperar ancho de banda.

Gestión de DNS sobre HTTPS (DoH)

Una consideración técnica clave es el uso creciente de DNS sobre HTTPS (DoH). DoH cifra las consultas DNS, eludiendo el DNS a nivel de red y esquivando las reglas de filtrado tradicionales. Para mantener la eficacia del filtrado, las redes deben implementar la interceptación de DoH identificando el tráfico DoH (normalmente en el puerto 443 de resolvedores conocidos) y redirigiéndolo a un resolvedor de filtrado compatible con DoH. Para más detalles, consulte nuestra guía DNS Over HTTPS (DoH): Implications for Public WiFi Filtering (o la versión en portugués: DNS Over HTTPS (DoH): Implicações para a Filtragem de WiFi Público).
Cómo mejorar la velocidad del WiFi sin comprar nuevos puntos de acceso - architecture overview

¿Tiene preguntas sobre su configuración específica?

Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.

Guía de implementación

La implementación de la optimización a nivel de software es sencilla y se puede gestionar de forma centralizada para operadores multisitio utilizando plataformas como WiFi Analytics para supervisar el impacto.

  1. Medición de referencia: Configure la red para capturar el volumen de consultas DNS por categoría y el uso de ancho de banda por cliente. Esto establece una línea de base para el cálculo del ROI.
  2. Modo de monitorización: Implemente el filtrado DNS en modo de monitorización pasiva durante 48 - 72 horas para comprender los patrones de tráfico sin bloquear y evitar falsos positivos.
  3. Bloqueo gradual: Active el bloqueo primero para las categorías de alta confianza (por ejemplo, malware conocido, botnets, redes de anuncios). Revise los registros diariamente para ajustar las políticas.
  4. Optimizaciones complementarias:
    • Band Steering: Dirija los dispositivos compatibles a la banda de 5GHz para reducir la congestión en la saturada banda de 2.4GHz.
    • Consolidación de SSID: Reduzca los costes de gestión consolidando los SSID y utilizando el etiquetado VLAN para la segmentación.
    • Aplicación de QoS: Implemente límites de velocidad por cliente para proteger el tráfico crítico para el negocio (por ejemplo, VoIP, TPV) del streaming pesado.
  5. Documentación y medición: Después de 30 días, compare el uso de ancho de banda con la línea de base para cuantificar el ROI.

Buenas prácticas

  • Segmentar el tráfico IoT: Los dispositivos IoT suelen generar un gran volumen de telemetría. Manténgalos en una VLAN separada con políticas de filtrado adecuadas para evitar interrumpir su funcionamiento mientras se endurecen las reglas.
  • Evitar el bloqueo excesivo: Comience con políticas de bloqueo conservadoras para evitar interrumpir las aplicaciones SaaS empresariales legítimas, y amplíelas gradualmente basándose en las revisiones de los registros.
  • Estudios de RF periódicos: Reoptimice periódicamente la asignación de canales y la potencia de transmisión para minimizar la interferencia cocanal a medida que cambian los entornos físicos.

Resolución de problemas y mitigación de riesgos

  • Servicios legítimos bloqueados: Si los usuarios informan de que las aplicaciones no funcionan, compruebe los registros de DNS para detectar bloqueos de categorías amplias que afecten a dominios necesarios (por ejemplo, almacenamiento en la nube, pasarelas de pago) y añádalos a la lista blanca.
  • Efectividad de filtrado degradada: si el uso del ancho de banda vuelve a aumentar, verifique si las políticas de bypass de DoH están interceptando y redirigiendo activamente las consultas DNS cifradas.
  • Problemas de conectividad en dispositivos heredados: si los dispositivos heredados experimentan problemas para conectarse después de habilitar el band steering, asegúrese de que la banda de 2.4GHz siga estando suficientemente disponible y considere ajustar la agresividad del direccionamiento.

ROI e impacto empresarial

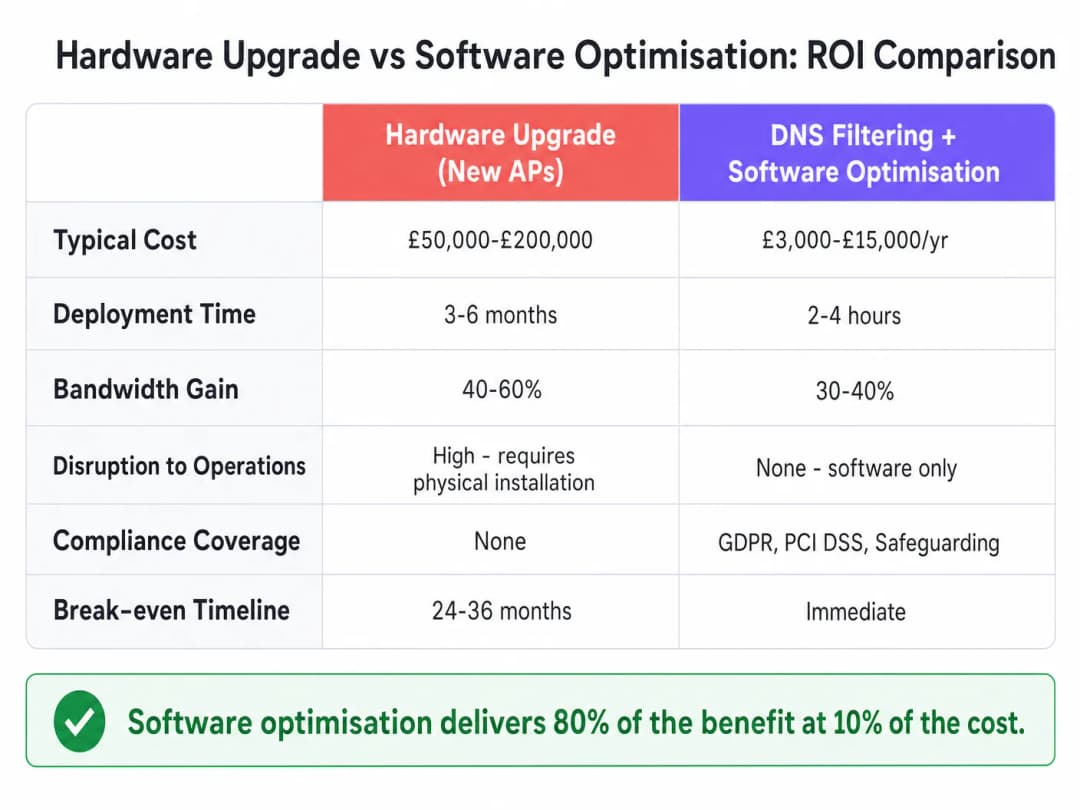
La optimización del software ofrece un ROI inmediato. Mientras que las actualizaciones de hardware pueden costar entre 50 000 £ y 200 000 £ y tardar meses en implementarse, el coste del filtrado de DNS y los cambios de configuración es una fracción de eso, y se pueden implementar en horas. Los centros suelen experimentar una reducción del 30 - 40% en la utilización del enlace de subida, lo que prolonga la vida útil de los AP existentes de 2 a 4 años, al tiempo que se refuerza el cumplimiento de las normativas GDPR y PCI-DSS.
Cómo mejorar la velocidad del WiFi sin comprar nuevos puntos de acceso - roi comparison chart

Escuche nuestro informe técnico completo:

Definiciones clave

Filtrado DNS

El proceso de bloquear el acceso a ciertos dominios en la fase de resolución de DNS, impidiendo la conexión antes de que se transfieran los datos.

Se utiliza para recuperar ancho de banda al detener el tráfico de anuncios, rastreadores y malware antes de que consuma la capacidad de subida.

Band Steering

Una función de red inalámbrica que incentiva a los clientes compatibles con doble banda a conectarse a la banda de 5GHz, menos congestionada, en lugar de a la banda de 2,4GHz.

Crucial para optimizar el tiempo de transmisión (airtime) y mejorar el rendimiento en entornos densos.

DNS sobre HTTPS (DoH)

Un protocolo para realizar la resolución remota del Sistema de Nombres de Dominio a través del protocolo HTTPS, cifrando los datos.

Plantea desafíos para los administradores de red, ya que puede eludir los controles tradicionales de filtrado DNS no cifrado.

Consolidación de SSID

Reducción del número de nombres de red emitidos (SSIDs) para minimizar la sobrecarga de las tramas de gestión.

Cada SSID consume tiempo de transmisión; menos SSIDs significan más tiempo de transmisión disponible para la transferencia real de datos.

Quality of Service (QoS)

Tecnologías que gestionan el tráfico de datos para reducir la pérdida de paquetes, la latencia y el jitter en la red.

Se utiliza para priorizar el tráfico empresarial crítico (como las transacciones de terminales POS) sobre el streaming de los invitados.

Etiquetado VLAN

La práctica de insertar un identificador de VLAN (VLAN ID) en la cabecera de un paquete para identificar a qué red LAN virtual pertenece dicho paquete.

Permite la segmentación lógica del tráfico de red (por ejemplo, invitados frente a personal) sin requerir redes físicas o SSIDs separados.

Tramas Beacon

Tramas de gestión en redes WLAN basadas en IEEE 802.11 que contienen información sobre la red.

La emisión de demasiados SSIDs genera un exceso de tramas beacon, lo que consume un valioso tiempo de transmisión y ralentiza la red.

Interferencia cocanal

Diafonía procedente de dos transmisores de radio diferentes que utilizan el mismo canal de frecuencia.

Se mitiga mediante una planificación adecuada de los canales y la optimización de la potencia de transmisión para garantizar que los APs no se solapen entre sí.

Ejemplos prácticos

Un hotel de 200 habitaciones experimenta graves quejas sobre el WiFi durante las horas pico de la tarde. El proveedor de infraestructura recomienda una actualización de AP de 80 000 £. ¿Cómo puede solucionar esto la optimización de software?

  1. Implementar filtrado DNS para bloquear redes de anuncios y malware, recuperando aproximadamente el 30 % del ancho de banda. 2. Habilitar band steering para trasladar los dispositivos compatibles a la banda de 5GHz. 3. Implementar QoS para limitar la velocidad de streaming de vídeo a 5Mbps por cliente, priorizando el tráfico operativo y de VoIP. 4. Consolidar de 8 SSIDs a 3 utilizando etiquetado VLAN.
Comentario del examinador: Este enfoque aborda la causa raíz (la composición del tráfico y la sobrecarga de gestión de RF) en lugar del síntoma. Pospone el CapEx de 80 000 £ al tiempo que ofrece mejoras de rendimiento inmediatas.

Una gran cadena minorista con 500 tiendas necesita mejorar el rendimiento de la red para los terminales de punto de venta (POS) y, al mismo tiempo, ofrecer WiFi de invitados.

  1. Segmentar los dispositivos POS y el WiFi de invitados en VLANs separadas. 2. Aplicar un filtrado DNS agresivo en la VLAN de invitados para bloquear el tráfico no esencial de gran ancho de banda. 3. Configurar reglas de QoS estrictas que prioricen el tráfico de la VLAN de POS sobre la VLAN de invitados. 4. Gestionar las políticas de forma centralizada a través de un panel de control unificado.
Comentario del examinador: La gestión centralizada es crucial para la escala del sector minorista. Esto garantiza la fiabilidad de los terminales POS (protegiendo los ingresos) sin sacrificar la experiencia de WiFi de invitados, evitando actualizaciones de hardware por tienda.

Preguntas de práctica

Q1. La red de un estadio experimenta una congestión severa en la banda de 2,4GHz, mientras que la banda de 5GHz está infrautilizada. ¿Cuál es la medida más inmediata que se puede tomar en la capa de software?

Sugerencia: Considere cómo obligar a los dispositivos compatibles a utilizar la mejor frecuencia.

Ver respuesta modelo

Habilitar y configurar Band Steering en el controlador inalámbrico para empujar activamente a los clientes compatibles con doble banda hacia la banda de 5GHz, liberando capacidad en la de 2,4GHz para los dispositivos heredados.

Q2. Después de implementar el filtrado de DNS, observa que el consumo total de ancho de banda solo ha disminuido un 5%, un porcentaje muy inferior al 30% esperado. ¿Cuál es el motivo técnico más probable?

Sugerencia: Piense en el comportamiento predeterminado de los navegadores modernos con respecto al DNS.

Ver respuesta modelo

Es probable que los dispositivos cliente utilicen DNS sobre HTTPS (DoH), evitando el resolutor de DNS estándar de la red. La red debe configurarse para interceptar el tráfico DoH y redirigirlo al resolutor de filtrado.

Q3. El equipo de TI de un hospital desea implementar el filtrado de DNS pero teme bloquear la telemetría médica crítica de los dispositivos IoT. ¿Cómo deberían estructurar la implementación?

Sugerencia: ¿Cómo puede aplicar diferentes reglas a diferentes tipos de dispositivos?

Ver respuesta modelo

Segmente los dispositivos IoT en una VLAN dedicada. Aplique una política de filtrado de DNS muy específica y permisiva a la VLAN de IoT que permita la telemetría requerida, mientras aplica la política más estricta de bloqueo de publicidad y malware a las VLAN de invitados y de personal.

Continúe leyendo esta serie

Comprensión de RSSI y la intensidad de la señal para una planificación óptima de canales

Esta guía proporciona un análisis técnico exhaustivo de RSSI, la relación señal/ruido (SNR) y los principios de propagación de RF para una planificación óptima de canales. Equipará a directores de TI, arquitectos de red y directores de operaciones de recintos con estrategias prácticas para mitigar la interferencia de cocanal y de canal adyacente, optimizar la ubicación de los AP y aprovechar la analítica para lograr un impacto empresarial medible en entornos de hostelería, retail y sector público.

Leer la guía →

WiFi 6 vs WiFi 5: ¿resuelve la interferencia de canal?

Esta guía ofrece un análisis técnico profundo sobre cómo WiFi 6 (802.11ax) aborda la interferencia de canal en entornos empresariales de alta densidad mediante OFDMA y BSS Coloring. Proporciona a directores de TI, arquitectos de red y CTO estrategias de despliegue prácticas, casos de estudio reales de hotelería y sector sanitario, y un marco para evaluar el ROI de las actualizaciones de infraestructura en espacios donde el rendimiento inalámbrico es crítico para el negocio.

Leer la guía →

Mejores canales de WiFi para recintos de alta densidad

Una referencia técnica definitiva para seleccionar y optimizar canales de WiFi en entornos de alta densidad como estadios, arenas y grandes recintos públicos. Cubre la física de RF, las estrategias de reutilización de canales en las bandas de 5 GHz y 6 GHz, y orientación de implementación práctica para líderes de TI.

Leer la guía →

¿Tiene preguntas sobre su configuración específica?

Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.