
Gestión de la seguridad de dispositivos IoT con NAC y MPSK
Esta guía técnica detalla cómo los recintos empresariales pueden proteger los dispositivos IoT sin interfaz de usuario utilizando una arquitectura de clave precompartida múltiple (MPSK) y control de acceso a la red (NAC). Proporciona pasos de implementación prácticos para lograr la microsegmentación, contener el radio de impacto de seguridad y mantener el cumplimiento sin sacrificar la escalabilidad.
Video overview
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de seguridad WiFi para empresas →
Resumen Ejecutivo
Las redes empresariales en sectores como el Retail, la Hostelería y el Transporte están experimentando una expansión masiva de dispositivos IoT sin interfaz de usuario (headless), desde sensores ambientales y termostatos inteligentes hasta cámaras IP y terminales de punto de venta. El desafío fundamental para los responsables de TI y los arquitectos de redes es que la mayoría de estos dispositivos no admiten la autenticación de nivel empresarial IEEE 802.1X.
Históricamente, las organizaciones han dependido de una única clave precompartida (PSK) global para todo su SSID de IoT. Esto crea una postura de seguridad inaceptable, en la que un solo dispositivo comprometido o una contraseña filtrada vulnera todo el segmento de la red IoT.
Esta guía de referencia técnica detalla cómo la implementación de una arquitectura de Clave Precompartida Múltiple (MPSK) con un motor de políticas de Control de Acceso a la Red (NAC) resuelve este desafío. Al emitir credenciales únicas por dispositivo y aprovechar la asignación dinámica de VLAN, los equipos de red pueden lograr la microsegmentación, limitar el radio de impacto de un ataque y mantener un cumplimiento estricto (como PCI-DSS) sin comprometer la escalabilidad requerida para miles de puntos finales. Cuando se integra con plataformas como las de Purple para Guest WiFi y WiFi Analytics, este enfoque garantiza unas operaciones de red fluidas, seguras y altamente visibles.
Análisis Técnico Detallado
Limitaciones de las PSK Tradicionales y de 802.1X
En un entorno empresarial estándar, los dispositivos se autentican a través de IEEE 802.1X utilizando certificados de dispositivo (EAP-TLS) o credenciales (PEAP). Sin embargo, los dispositivos IoT sin interfaz de usuario suelen carecer del software suplicante requerido para 802.1X. Tradicionalmente, la alternativa ha sido WPA2/WPA3-Personal utilizando una única PSK.
La realidad operativa de una PSK global es crítica:
- Segmentación Cero: Todos los dispositivos con la PSK comparten el mismo dominio de difusión a menos que se mapeen manualmente por dirección MAC, lo cual es operativamente insostenible.
- Alto Radio de Impacto: Una sola bombilla inteligente comprometida proporciona acceso para el movimiento lateral a toda la VLAN.
- Desafío de Rotación de Claves: Revocar el acceso de un dispositivo comprometido requiere cambiar la PSK global y actualizar manualmente todos los demás dispositivos de la red.
Arquitectura MPSK y NAC
MPSK (también conocido como PSK de identidad o iPSK por algunos proveedores) cambia fundamentalmente este paradigma. Permite que un solo SSID acepte miles de contraseñas únicas. Sin embargo, su inteligencia reside en su integración con un servidor NAC o RADIUS.Cuando un dispositivo se conecta al SSID de MPSK, el controlador de LAN inalámbrica (WLC) reenvía la solicitud de autenticación al NAC. El motor NAC evalúa la contraseña específica utilizada, la correlaciona con la identidad del dispositivo (dirección MAC, datos de perfilado) y devuelve un mensaje RADIUS Access-Accept que contiene atributos específicos, en particular, el VLAN ID y las políticas de la lista de control de acceso (ACL).
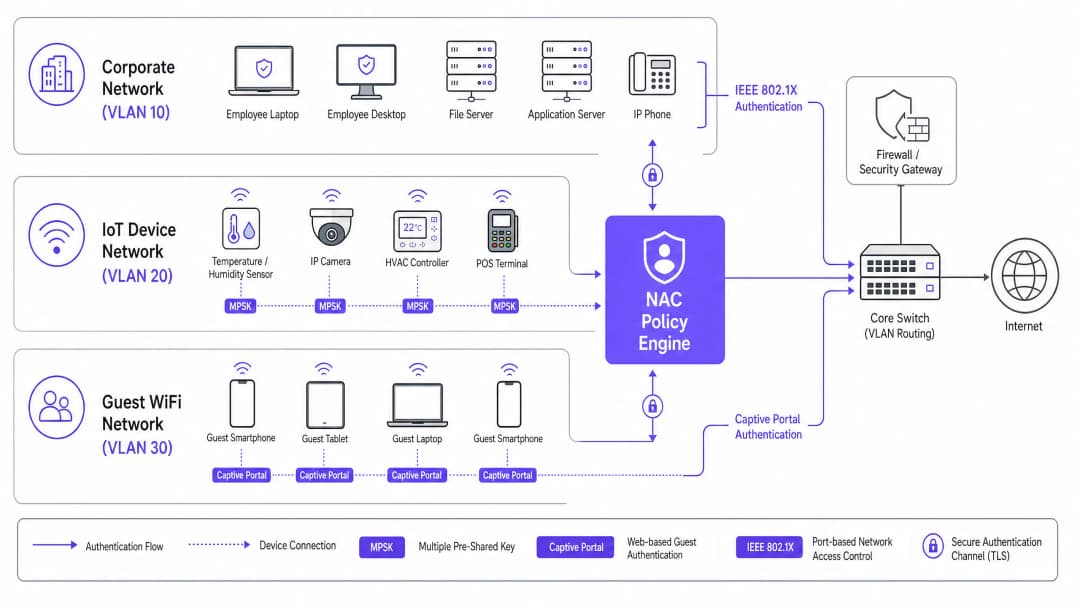
Esta arquitectura permite la asignación dinámica de VLAN. Un termostato inteligente y una cámara IP pueden conectarse exactamente al mismo SSID utilizando contraseñas diferentes, y la infraestructura de red colocará el termostato en la VLAN 50 (restringida al acceso de la pasarela en la nube) y la cámara en la VLAN 40 (restringida al servidor NVR local).

Resumen en audio
Escuche un resumen técnico sobre esta arquitectura por parte de nuestro consultor sénior:
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Guía de implementación
La implementación de MPSK con NAC requiere una planificación minuciosa para garantizar la escalabilidad y la seguridad. Siga estos pasos para una implementación exitosa.
Paso 1: Evaluación de la preparación de la infraestructura
Asegúrese de que sus controladores inalámbricos y puntos de acceso admiten MPSK o iPSK. La mayoría de los proveedores de redes empresariales modernos (Cisco, Aruba, Meraki, Ruckus) lo admiten de forma nativa, siempre que el firmware esté actualizado. Verifique que su solución NAC pueda gestionar la carga prevista de solicitudes RADIUS y que admita la asignación dinámica de VLAN en función de la coincidencia de contraseñas.
Paso 2: Definir las políticas de microsegmentación
Antes de generar una sola clave, defina su arquitectura de VLAN. Agrupe los dispositivos IoT según su función y el acceso requerido.
- VLAN 40 (Cámaras de seguridad): Permita únicamente el tráfico a la IP local del NVR y a servidores NTP específicos. Bloquee el acceso a Internet.
- VLAN 50 (Sensores ambientales): Permita el tráfico HTTPS saliente a extremos de nube de proveedores específicos. Bloquee el enrutamiento entre VLAN.
- VLAN 60 (Punto de venta): Cumplimiento estricto de PCI-DSS. Deniegue todo el tráfico entrante; permita únicamente el tráfico saliente a la pasarela de pago.
Paso 3: Perfilado de dispositivos y generación de claves
No genere las claves manualmente. Utilice las API de la NAC o el portal de autoservicio para generar claves únicas por dispositivo. Vincule cada clave a la dirección MAC del dispositivo. Esto garantiza que, incluso si se extrae una MPSK de un termostato, no pueda ser utilizada por un ordenador portátil no autorizado que suplante la identidad de la red.
Paso 4: Integración con la analítica y la red de invitados
Aunque las redes IoT están aisladas, la gestión global debe estar unificada. Asegúrese de que su implementación de NAC se alinee con su estrategia de red más amplia, incluido el suministro de Guest WiFi. Las plataformas que proporcionan WiFi Analytics pueden ofrecer información valiosa sobre la densidad de dispositivos y el estado de la red en todos los segmentos. Para obtener más información sobre los aspectos fundamentales de las redes, consulte WiFi Frequencies: A Guide to WiFi Frequencies in 2026.
Buenas prácticas
- Forzar la vinculación de MAC: Vincule siempre la MPSK a la dirección MAC específica del dispositivo. Si una MAC diferente intenta utilizar la clave, la NAC debe rechazar la autenticación.
- Implementar la huella digital DHCP: Utilice el perfilado DHCP dentro de la NAC para verificar los tipos de dispositivos. Si un dispositivo que se identifica como "Windows 11" utiliza de repente una MPSK asignada a una "Smart TV", active una cuarentena automática.
- Automatizar la gestión del ciclo de vida: Integre la generación de MPSK con su plataforma de gestión de servicios de TI (ITSM). Cuando un dispositivo se dé de baja en el registro de activos, la MPSK asociada debe revocarse automáticamente a través de la API.
- Auditoría periódica: Realice auditorías trimestrales de las MPSK activas en comparación con su inventario de activos para identificar y eliminar las claves huérfanas.
Resolución de problemas y mitigación de riesgos
Modos de fallo comunes
- Problemas de tiempo de espera de RADIUS: si hay una carga excesiva en el motor NAC o la latencia es alta, los dispositivos sin pantalla pueden agotar el tiempo de espera y no conectarse.
- Mitigación: garantice una alta disponibilidad y proxies RADIUS localizados si se trabaja con entornos muy distribuidos, como grandes cadenas de tiendas.
- Suplantación de MAC (MAC Spoofing): un atacante clona la dirección MAC de un dispositivo IoT autorizado y extrae su MPSK.
- Mitigación: recurra a la inspección profunda de paquetes y al perfilado de comportamiento. Si un "termostato" comienza de repente a escanear la red en el puerto 22 (SSH), el NAC o el IDS deben aislar inmediatamente el puerto.
- Desconexiones por roaming: algunos dispositivos IoT mal diseñados pierden la conexión al realizar roaming entre AP que utilizan MPSK.
- Mitigación: ajuste las tarifas básicas mínimas y garantice una superposición de celdas de RF adecuada. Para conocer en detalle las consideraciones de diseño inalámbrico, consulte BLE Low Energy Explained for Enterprise.
ROI e impacto empresarial
La transición a una arquitectura MPSK/NAC ofrece un valor empresarial cuantificable:
- Reducción de gastos operativos (OpEx): elimina cientos de horas dedicadas por los equipos de TI a actualizar manualmente las PSK globales cuando un único dispositivo se ve comprometido o se reemplaza.
- Garantía de cumplimiento: para establecimientos minoristas y de hostelería, la microsegmentación estricta es un requisito básico de PCI-DSS. MPSK proporciona un mecanismo probado y auditable para aislar los terminales de pago, evitando costosas multas por incumplimiento.
- Mitigación de riesgos: al limitar el radio de impacto de cualquier dispositivo comprometido a su microsegmento específico, se reduce significativamente el daño potencial financiero y de reputación de un ataque de ransomware de movimiento lateral.
- Preparación para el futuro: a medida que evolucionan las redes empresariales, la integración de la seguridad de IoT con estrategias WAN más amplias se vuelve fundamental. Para obtener contexto sobre arquitecturas de red más amplias, consulte SD WAN vs MPLS: The 2026 Enterprise Network Guide y The Role of SCEP and NAC in Modern MDM Infrastructure.
Definiciones clave
MPSK (Clave precompartida múltiple)
Una función de seguridad WiFi que permite utilizar múltiples contraseñas únicas en un solo SSID, siendo cada contraseña capaz de activar diferentes políticas de red.
Crucial para proteger dispositivos IoT sin interfaz de usuario que no admiten la autenticación empresarial 802.1X.
NAC (Control de acceso a la red)
Una solución de seguridad que aplica políticas en los dispositivos que intentan acceder a la red, garantizando que cumplan con los requisitos de seguridad antes de concederles el acceso.
Actúa como el motor de inteligencia detrás de MPSK, determinando la asignación de VLAN según la contraseña utilizada.
Asignación dinámica de VLAN
El proceso mediante el cual un conmutador de red o controlador inalámbrico asigna un dispositivo a una VLAN específica en función de las credenciales de autenticación, en lugar del puerto físico o SSID.
Permite la microsegmentación de dispositivos IoT que transmiten en la misma red inalámbrica.
Radio de impacto
El alcance del daño o movimiento lateral que un atacante puede lograr tras comprometer un solo dispositivo o sistema.
MPSK y NAC reducen drásticamente el radio de impacto al aislar los dispositivos IoT comprometidos dentro de microsegmentos estrictos.
Dispositivo sin interfaz de usuario (Headless)
Un dispositivo informático, típico en despliegues de IoT, que funciona sin monitor, teclado ni interfaz de usuario.
Estos dispositivos no pueden solicitar credenciales al usuario, lo que imposibilita la autenticación tradicional 802.1X.
Vinculación de MAC
Un control de seguridad que restringe el uso de una credencial específica (como una MPSK) a una única dirección MAC autorizada.
Evita que un atacante robe una MPSK de una bombilla inteligente y la utilice en un portátil malicioso.
Identificación por huella digital DHCP
Una técnica de creación de perfiles utilizada por los sistemas NAC para identificar el sistema operativo y el tipo de un dispositivo en función de la secuencia específica de opciones DHCP que solicita.
Se utiliza para verificar que un dispositivo que se conecta con una MPSK de IoT sea realmente un dispositivo IoT y no un punto de conexión suplantado.
Microsegmentación
Una técnica de seguridad que divide la red en zonas granulares y aisladas para mantener un control de acceso estricto y limitar el movimiento lateral.
El objetivo arquitectónico principal de implementar MPSK y NAC para la seguridad de IoT.
Ejemplos prácticos
Un hotel de 300 habitaciones está desplegando nuevas televisiones inteligentes, cerraduras de puertas basadas en IP y sensores ambientales. La infraestructura actual utiliza una única PSK global para todos los dispositivos que no son corporativos. ¿Cómo debería rediseñar esto el arquitecto de red para lograr una seguridad y capacidad de gestión óptimas?
El arquitecto debería desplegar un SSID MPSK ("Hotel-IoT"). El motor de políticas NAC debe configurarse con tres perfiles de dispositivo distintos. Las televisiones inteligentes reciben MPSKs únicas y se asignan dinámicamente a la VLAN 100 (solo Internet, con aislamiento de clientes habilitado). Las cerraduras de las puertas reciben MPSKs únicas, se vinculan a sus direcciones MAC específicas y se asignan a la VLAN 110 (acceso restringido solo al servidor de seguridad local). Los sensores reciben MPSKs únicas y se asignan a la VLAN 120 (acceso solo a la nube de gestión de climatización). Todas las claves se generan mediante API durante la incorporación de los dispositivos.
Una gran cadena de tiendas necesita conectar cientos de escáneres de punto de venta (POS) inalámbricos y pantallas de señalización digital en 50 ubicaciones. ¿Cómo pueden garantizar el cumplimiento de PCI-DSS minimizando al mismo tiempo los costes de gestión de TI?
Implementar una arquitectura NAC centralizada con MPSK. A los escáneres POS se les asignan MPSKs únicas y se perfilan en una VLAN compatible con PCI-DSS muy restringida que deniega todo el tráfico lateral y solo permite conexiones salientes a la pasarela de procesamiento de pagos. Las pantallas de señalización digital utilizan MPSKs independientes y se ubican en una VLAN diferente con acceso exclusivo a internet para actualizaciones de contenido. La gestión del ciclo de vida de las claves se integra con el sistema central de gestión de activos.
Preguntas de práctica
Q1. El equipo de TI de un estadio necesita desplegar 200 nuevos terminales de punto de venta inalámbricos. Planean usar MPSK. Para garantizar la máxima seguridad, ¿qué dos comprobaciones de perfil debe realizar el NAC antes de asignar el terminal de punto de venta a la VLAN segura?
Sugerencia: Considere cómo evitar que una MPSK robada se utilice en un dispositivo que no sea de punto de venta.
Ver respuesta modelo
El NAC debe realizar la vinculación MAC (verificando que la MPSK específica esté siendo utilizada por la dirección MAC autorizada) y el análisis de huella DHCP (verificando que el dispositivo que solicita una dirección IP presente las características del sistema operativo del terminal de punto de venta esperado, y no las de un portátil o smartphone genérico).
Q2. Durante una auditoría, se descubre que una MPSK asignada a un termostato inteligente fue utilizada con éxito por el ordenador portátil de un contratista para obtener acceso a la red. El NAC asignó el portátil a la VLAN del termostato. ¿Qué fallo de configuración permitió esto?
Sugerencia: Piense en la relación entre la clave y la identidad del dispositivo.
Ver respuesta modelo
El fallo principal fue la falta de vinculación MAC. La MPSK no estaba restringida a la dirección MAC específica del termostato. Además, el NAC no aplicó la creación de perfiles de dispositivos (como el análisis de huella DHCP), lo que habría identificado el portátil del contratista como un tipo de dispositivo anómalo para esa clave y VLAN específicas.
Q3. Una cadena de tiendas minoristas está migrando de una PSK global a MPSK. Tienen 5000 escáneres de códigos de barras antiguos que admiten WPA2-Personal pero no se pueden actualizar para admitir protocolos más nuevos. ¿Se puede utilizar MPSK para proteger estos dispositivos y, de ser así, cómo?
Sugerencia: Considere los requisitos del lado del cliente para MPSK.
Ver respuesta modelo
Sí, se puede utilizar MPSK. Desde la perspectiva del dispositivo cliente (el escáner de códigos de barras), MPSK es idéntico a la PSK de WPA2-Personal estándar. La inteligencia y la diferenciación ocurren por completo en el lado de la infraestructura (WLC y NAC). Los escáneres simplemente deben configurarse con sus contraseñas únicas recién asignadas.
Continúe leyendo esta serie
Cómo segmentar de forma segura las redes WiFi de empleados y de invitados: mejores prácticas para LAN empresariales
Esta guía proporciona a los directores de TI y arquitectos de red un modelo técnico e independiente del proveedor para proteger las LAN empresariales mediante la segmentación correcta del tráfico de las redes WiFi de empleados e invitados. Abarca la autenticación 802.1X, RADIUS en la nube, el aislamiento de VLAN y la gestión del ciclo de vida de las credenciales necesaria para eliminar las contraseñas compartidas y proteger los activos corporativos.
La mejor filtración DNS: una guía completa para empresas
Esta guía de referencia técnica explica cómo la filtración DNS empresarial protege las redes públicas al bloquear dominios maliciosos en la capa de resolución - antes de que se establezca una conexión. Proporciona a los directores de TI, arquitectos de redes y equipos de operaciones de las instalaciones la arquitectura de despliegue, la configuración del firewall y el contexto de cumplimiento normativo que necesitan para proteger el WiFi de invitados en entornos de hostelería, comercio minorista y sector público. Purple Shield bloquea el malware, las botnets y el contenido inapropiado a nivel de DNS en más de 80.000 instalaciones activas.
Comprensión de Cisco SUDI: Identidad con Anclaje por Hardware en el Control de Acceso Seguro a la Red
Esta guía explica cómo Cisco SUDI proporciona una identidad con anclaje por hardware y criptográficamente segura para la infraestructura de red empresarial. Aprenda a sustituir las direcciones MAC suplantables por certificados 802.1AR inmutables para proteger el control de acceso a la red de su recinto.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.