
El futuro de la seguridad WiFi: NAC impulsado por IA y detección de amenazas
Esta guía de referencia explora la evolución de la seguridad de las redes WiFi corporativas, desde el antiguo WPA2 hasta el control de acceso a la red (NAC) impulsado por IA y la detección de amenazas. Diseñada para responsables de TI, ofrece estrategias de implementación prácticas para proteger entornos de alta densidad como tiendas físicas, hoteles y estadios utilizando las redes basadas en la identidad de Purple.
Video overview
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de seguridad WiFi corporativa →

Resumen ejecutivo
Para los responsables de TI y arquitectos de redes que gestionan entornos de alta densidad (como cadenas de retail, estadios y recintos hoteleros), el listón de la seguridad inalámbrica nunca ha estado tan alto. Los métodos de autenticación heredados, como WPA2 Personal y las claves precompartidas estáticas (PSK), están totalmente desfasados: no ofrecen visibilidad sobre el estado de los dispositivos y exponen a las redes a la filtración de credenciales y a ataques de movimiento lateral.
El futuro de la seguridad inalámbrica empresarial se basa en la identidad y en la IA. Esta guía ofrece un análisis técnico detallado sobre la implantación de un control de acceso a la red (NAC) basado en IA y la detección continua de amenazas. Al migrar a 802.1X, segmentación dinámica de VLAN y detección de anomalías mediante aprendizaje automático, los equipos de TI pueden lograr un acceso a la red de confianza cero (ZTNA) en el extremo. Analizaremos cómo se integran las plataformas de Purple como Guest WiFi y WiFi Analytics con estos marcos de seguridad avanzados para ofrecer una conectividad fluida, conforme a la normativa y altamente segura sin aumentar la carga de trabajo de TI.
Análisis técnico detallado: La transición hacia el NAC basado en IA
El fracaso de la seguridad inalámbrica heredada
Las redes empresariales tradicionales suelen depender de asignaciones estáticas de VLAN y credenciales compartidas. En un entorno complejo de Hospitality o Retail, este enfoque falla en tres aspectos clave:
- Falta de contexto de identidad: Un dispositivo conectado mediante una PSK compartida es solo una dirección MAC. No existe ningún vínculo criptográfico con una identidad de usuario.
- Vulnerabilidad al movimiento lateral: Una vez que un atacante compromete una clave compartida, obtiene acceso sin restricciones al dominio de difusión.
- Carga de trabajo operativa: Gestionar listas de permitidos de direcciones MAC y renovar claves manualmente en cientos de ubicaciones resulta insostenible.
Arquitectura de NAC basada en IA
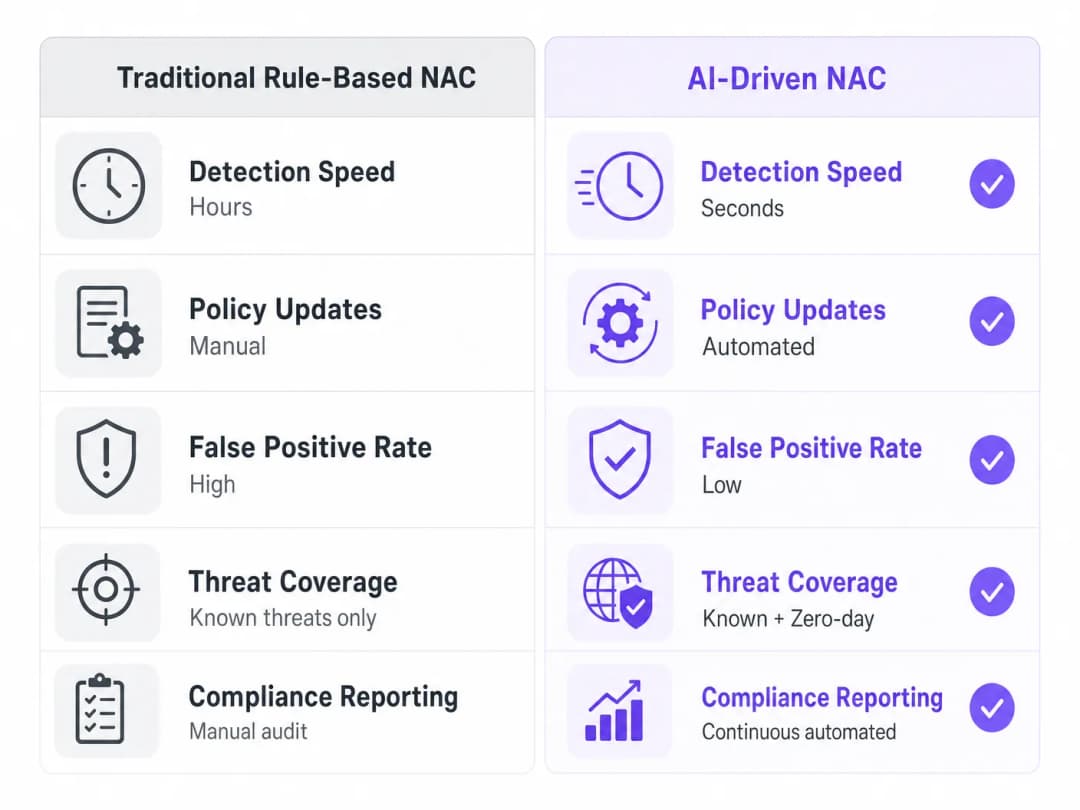
El control de acceso a la red moderno sustituye las reglas estáticas por políticas dinámicas adaptadas al contexto. Cuando se integra con IA y aprendizaje automático, el motor NAC no se limita a autenticar al usuario; evalúa continuamente el comportamiento del dispositivo.

Componentes principales:
- 802.1X / WPA3-Enterprise: La base del acceso seguro. Utiliza EAP (Protocolo de autenticación extensible) para validar las credenciales contra un servidor RADIUS o un Proveedor de Identidad (IdP) antes de conceder el acceso a la red.
- Redirección Dinámica de VLAN: Tras una autenticación exitosa, el servidor RADIUS devuelve atributos específicos (por ejemplo, Filter-Id o Tunnel-Private-Group-Id). El punto de acceso o switch utiliza estos atributos para ubicar dinámicamente el dispositivo en el segmento de red correcto (por ejemplo, Personal, Invitado, IoT). Para implementaciones de fabricantes específicos, consulte nuestra guía sobre Cómo configurar políticas de NAC para la redirección de VLAN en Cisco Meraki.
- Establecimiento de Líneas Base de Comportamiento: Los algoritmos de aprendizaje automático establecen una línea base de comportamiento normal para diferentes tipos de dispositivos. Por ejemplo, un termostato inteligente solo debería comunicarse con su controlador en la nube designado.
- Detección de Amenazas en Tiempo Real: Si el termostato inicia repentinamente una conexión SSH con un terminal de punto de venta (POS), el motor de IA marca esta anomalía en milisegundos y activa una respuesta de política automatizada - como poner el dispositivo en cuarentena o finalizar la sesión.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Guía de Implementación: Un Enfoque por Fases
La implementación de un NAC impulsado por IA en una empresa distribuida requiere un enfoque estructurado para evitar la interrupción del negocio.
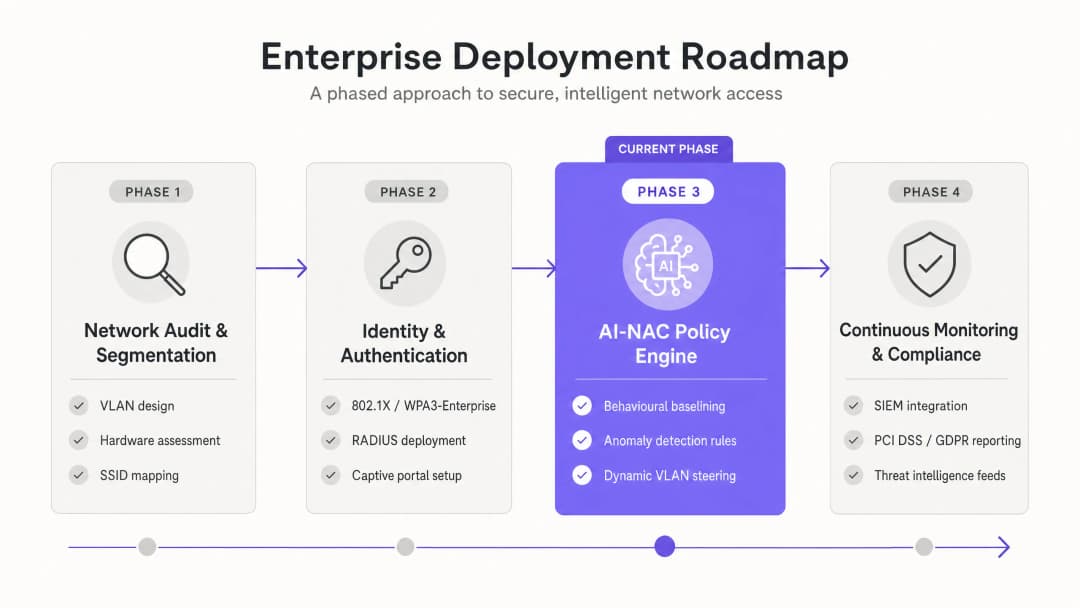
Fase 1: Auditoría y Segmentación de Red
Antes de implementar un NAC, la arquitectura de red subyacente debe admitir una segmentación granular.
- Mapee todos los SSIDs y VLANs existentes.
- Diseñe un esquema de VLAN robusto que aísle a los Invitados, al Personal, a los dispositivos IoT y a los puntos de conexión regulados por PCI.
- Asegúrese de que los puntos de acceso y switches existentes admitan 802.1X y RADIUS Change of Authorization (CoA).
Fase 2: Identidad y Autenticación
Deje atrás las contraseñas compartidas y pase al acceso basado en la identidad.
- Implemente una infraestructura RADIUS nativa de la nube (como RADIUS-as-a-Service de Purple) para eliminar el hardware local.
- Intégrelo con los IdP corporativos (por ejemplo, Microsoft Entra ID, Okta) para la autenticación del personal mediante EAP-TLS (basado en certificados) o PEAP-MSCHAPv2.
- Implemente un proceso de incorporación seguro para los visitantes utilizando un Captive Portal que cumpla con las normativas.
Fase 3: Configuración del Motor de Políticas de NAC con IA
Habilite las funciones inteligentes de enrutamiento y monitorización.
- Configure los atributos de retorno de RADIUS para aplicar la redirección dinámica de VLAN según el grupo de usuarios o el perfil del dispositivo.
- Habilite el análisis de tráfico mediante aprendizaje automático en el controlador inalámbrico o en la plataforma superpuesta.
- Defina políticas de cuarentena automatizadas para dispositivos que muestren un comportamiento de alto riesgo (por ejemplo, escaneo de puertos o exceso de autenticaciones fallidas).
Fase 4: Monitorización Continua y Cumplimiento
Integre la postura de seguridad inalámbrica con las operaciones de seguridad empresarial más amplias.
- Reenvíe la telemetría inalámbrica y los registros de autenticación a una plataforma SIEM (Gestión de Información y Eventos de Seguridad).
- Automatice los informes de cumplimiento para PCI-DSS y GDPR. La plataforma de Purple, por ejemplo, garantiza que la recopilación de datos de invitados se adhiera estrictamente a los marcos de UK GDPR y PECR.
Mejores prácticas para la seguridad de WiFi empresarial
- Imponer la autenticación basada en certificados (EAP-TLS): Para el personal y los dispositivos corporativos, EAP-TLS es el estándar de oro. Elimina el robo de credenciales porque la autenticación se basa en un certificado criptográfico instalado en el dispositivo a través de MDM (Gestión de Dispositivos Móviles), en lugar de una contraseña.
- Aprovechar el WiFi de invitados basado en la identidad: Para el acceso público en centros de Transporte o tiendas minoristas, utilice un Captive Portal gestionado que vincule la dirección MAC a una identidad verificada (correo electrónico, SMS o inicio de sesión social). Esto proporciona una pista de auditoría y permite realizar análisis de marketing potles.
- Implementar la microsegmentación: No dependa de una única VLAN de IoT. Segmente los dispositivos por función (por ejemplo, HVAC, cámaras de seguridad, señalización digital) para limitar el radio de acción de un endpoint comprometido.
- Adoptar WPA3: Imponga WPA3 para todas las nuevas implementaciones. WPA3-Enterprise introduce las Tramas de Gestión Protegidas (PMF) obligatorias, que protegen contra los ataques de desautenticación.
Resolución de problemas y mitigación de riesgos
Incluso con sistemas automatizados, los equipos de TI deben anticiparse a los modos de fallo:
- Tiempo de espera/Fallo de RADIUS: Si el motor NAC no puede comunicarse con el servidor RADIUS en la nube, los dispositivos no podrán autenticarse. Mitigación: Implemente una política de "apertura ante fallos" para la infraestructura crítica en una VLAN restringida, o garantice la conmutación por error de RADIUS multirregión.
- Falsos positivos en la detección de anomalías: Los modelos de IA excesivamente agresivos pueden poner en cuarentena dispositivos legítimos, lo que provoca tiempos de inactividad operativos. Mitigación: Ejecute el motor de IA en modo de "solo monitorización" durante los primeros 14 a 30 días para crear una línea de base precisa antes de activar la aplicación automatizada.
- Incompatibilidad de dispositivos heredados: Es posible que los dispositivos IoT más antiguos (por ejemplo, escáneres de códigos de barras heredados) no admitan 802.1X. Mitigación: Utilice iPSK (Identity PSK) o la exclusión de autenticación MAC (MAB) específicamente para estos dispositivos, asignándoles frases de contraseña únicas y restringiendo su acceso mediante ACL estrictas.
ROI e impacto empresarial
La transición a una arquitectura NAC impulsada por IA ofrece un valor empresarial mensurable que va más allá de la reducción de riesgos:
- Reducción del OpEx de TI: La automatización de la incorporación de dispositivos y la asignación de VLAN reduce significativamente los tickets de soporte relacionados con la conectividad WiFi y el restablecimiento de contraseñas.
- Cumplimiento simplificado: Los informes automatizados y la segmentación estricta agilizan las auditorías de PCI-DSS, lo que a menudo reduce el alcance de la auditoría y ahorra miles de dólares en costes de cumplimiento.
- Información mejorada sobre los clientes: Al integrar la validación de identidad segura con plataformas como Purple, los establecimientos pueden recopilar de forma segura datos demográficos y tiempos de permanencia, lo que impulsa campañas de marketing segmentadas al tiempo que se mantiene el cumplimiento de la GDPR.
Definiciones clave
Control de acceso a la red (NAC)
Una solución de seguridad que aplica políticas en los dispositivos que intentan acceder a una red, garantizando que solo se conceda acceso a los endpoints autenticados y que cumplan con las normativas.
Crucial para los equipos de TI que pasan de contraseñas estáticas a arquitecturas de red zero-trust basadas en la identidad.
802.1X
Un estándar IEEE para el control de acceso a la red basado en puertos que proporciona un mecanismo de autenticación a los dispositivos que desean conectarse a una LAN o WLAN.
La base de la seguridad WiFi corporativa, que requiere un servidor RADIUS para validar las credenciales antes de permitir el tráfico de red.
Direccionamiento dinámico de VLAN
El proceso de asignar automáticamente un dispositivo a una Red de Área Local Virtual (VLAN) específica en función de su identidad o rol, en lugar de hacerlo por el SSID al que se conectó.
Permite a los recintos emitir un único SSID mientras segmentan de forma segura al personal, a los huéspedes y a los dispositivos IoT en el backend.
RADIUS (Remote Authentication Dial-In User Service)
Un protocolo de red que proporciona una gestión centralizada de autenticación, autorización y contabilidad (AAA) para los usuarios que se conectan y utilizan un servicio de red.
El motor de la red WiFi corporativa, a menudo desplegado como un servicio en la nube (RADIUS-as-a-Service) para reducir la infraestructura local.
EAP-TLS
Protocolo de Autenticación Extensible - Seguridad de la Capa de Transporte. Un método de autenticación que utiliza certificados digitales tanto en el cliente como en el servidor para una autenticación mutua altamente segura.
El método de autenticación más seguro para dispositivos corporativos, que elimina las vulnerabilidades asociadas a las contraseñas.
Identity PSK (iPSK)
Una función que permite utilizar múltiples claves precompartidas únicas en un único SSID, con cada clave vinculada a la dirección MAC de un dispositivo específico y a una política.
Esencial para proteger dispositivos IoT sin interfaz de usuario (como impresoras o televisores inteligentes) que no pueden soportar la autenticación 802.1X.
Línea base de comportamiento
El uso de aprendizaje automático para establecer un patrón normal de actividad de red para un dispositivo o usuario específico a lo largo del tiempo.
Permite a los sistemas de detección de amenazas basados en IA identificar anomalías, como que un termostato intente de repente acceder a una base de datos.
Protected Management Frames (PMF)
Una función de seguridad WiFi que cifra las tramas de acción de gestión, evitando que los atacantes las suplanten para desconectar a los clientes.
Obligatorio en WPA3, mitiga los ataques de desautenticación utilizados habitualmente por los piratas informáticos para capturar apretones de manos o interrumpir el servicio.
Ejemplos prácticos
Un hotel de 400 habitaciones necesita proteger su red. Actualmente, el personal, los huéspedes y las televisiones inteligentes comparten la misma red WPA2-Personal con una única contraseña. ¿Cómo debería el director de TI rediseñar esta arquitectura utilizando un NAC impulsado por IA?
- Implementar un servidor RADIUS en la nube y configurar los puntos de acceso para la autenticación 802.1X.
- Integrar el servidor RADIUS con el Azure AD del hotel para el acceso del personal a través de PEAP o EAP-TLS.
- Implementar Purple Guest WiFi con un Captive Portal para los visitantes, ubicándolos en una VLAN de invitados aislada (por ejemplo, VLAN 100) con la función de aislamiento de clientes habilitada.
- Utilizar Identity PSK (iPSK) para las televisiones inteligentes. El motor NAC asigna una clave precompartida única a cada televisión y las redirige automáticamente a una VLAN de IoT restringida (por ejemplo, VLAN 200) que solo puede comunicarse con el servidor de gestión de IPTV.
- Habilitar el análisis de comportamiento mediante IA para monitorizar las televisiones inteligentes en busca de tráfico saliente anómalo.
Una cadena de tiendas físicas está desplegando tabletas de punto de venta móvil (mPOS) en 50 ubicaciones. ¿Cómo pueden garantizar que estos dispositivos sigan siendo seguros y cumplan con la normativa PCI-DSS en la red inalámbrica?
- Registrar todas las tabletas mPOS en una solución MDM y distribuir certificados de cliente únicos a cada dispositivo.
- Configurar la red inalámbrica para que requiera WPA3-Enterprise con autenticación EAP-TLS.
- Configurar el motor NAC para realizar una comprobación del estado de seguridad del dispositivo (por ejemplo, verificar el perfil de MDM y la versión del sistema operativo) durante la autenticación.
- Tras una autenticación y validación del estado del dispositivo correctas, redirigir de forma dinámica las tabletas a una VLAN PCI dedicada y altamente restringida.
- Utilizar la detección de amenazas por IA para monitorizar continuamente las tabletas. Si una tableta intenta conectarse a una IP externa no autorizada, el motor NAC emite automáticamente un CoA de RADIUS para poner el dispositivo en cuarentena.
Preguntas de práctica
Q1. El director de TI de un hospital está actualizando la red inalámbrica. Tienen 500 bombas de infusión heredadas que solo admiten WPA2-Personal y no se pueden actualizar para admitir 802.1X. ¿Cómo se deben proteger estos dispositivos mientras se traslada el resto de la red a WPA3-Enterprise?
Sugerencia: Considere cómo aplicar credenciales únicas a dispositivos que no admiten protocolos de autenticación empresarial.
Ver respuesta modelo
El director de TI debería implementar Identity PSK (iPSK) o MAC Authentication Bypass (MAB) para las bombas de infusión. Al asignar una contraseña única a la dirección MAC de cada bomba a través del servidor NAC/RADIUS, la red puede dirigir de forma dinámica estos dispositivos heredados a una VLAN de IoT médica fuertemente restringida. El resto de la red (portátiles del personal, tabletas) puede utilizar de forma segura WPA3-Enterprise con EAP-TLS en la misma infraestructura física.
Q2. Tras desplegar una solución NAC basada en IA, el equipo de operaciones de red recibe alertas de que varios televisores inteligentes del centro de conferencias se están poniendo en cuarentena automáticamente, lo que interrumpe un evento importante. ¿Cuál es la causa probable y cómo debe resolverse?
Sugerencia: Piense en el ciclo de vida del despliegue de la detección de anomalías mediante aprendizaje automático.
Ver respuesta modelo
La causa probable es que el motor de detección de anomalías por IA se activó en modo de 'aplicación' antes de que tuviera tiempo de establecer una línea base de comportamiento precisa para los televisores inteligentes. Para resolver esto, el equipo de TI debe cambiar inmediatamente el motor de políticas de IA al modo de 'solo monitorización', sacar los televisores de la cuarentena y permitir que el sistema aprenda los patrones de tráfico normales de los dispositivos durante un periodo de 14 a 30 días antes de volver a activar la aplicación automatizada.
Q3. Una empresa de retail quiere ofrecer WiFi para invitados gratuito en 200 tiendas y, al mismo tiempo, capturar datos de los clientes para marketing. También necesitan asegurarse de que esta red pública no comprometa su cumplimiento de PCI DSS para los terminales de punto de venta. ¿Cuál es la arquitectura recomendada?
Sugerencia: Céntrese en la segmentación y en la función del Captive Portal.
Ver respuesta modelo
La empresa debería desplegar una solución de Captive Portal gestionada, como Purple Guest WiFi, en un SSID abierto para gestionar el registro de usuarios, la captura de consentimiento (GDPR) y la autenticación. Es fundamental que la infraestructura de red subyacente utilice la segmentación por VLAN. El tráfico de invitados debe colocarse en una VLAN de invitados aislada que se dirija directamente a internet, con el aislamiento de clientes activado. Los terminales de punto de venta deben residir en una VLAN PCI restringida y completamente separada, protegida mediante 802.1X o iPSK, garantizando que la red de invitados quede totalmente fuera del alcance de la auditoría PCI DSS.
Continúe leyendo esta serie
Cómo segmentar de forma segura las redes WiFi de empleados y de invitados: mejores prácticas para LAN empresariales
Esta guía proporciona a los directores de TI y arquitectos de red un modelo técnico e independiente del proveedor para proteger las LAN empresariales mediante la segmentación correcta del tráfico de las redes WiFi de empleados e invitados. Abarca la autenticación 802.1X, RADIUS en la nube, el aislamiento de VLAN y la gestión del ciclo de vida de las credenciales necesaria para eliminar las contraseñas compartidas y proteger los activos corporativos.
La mejor filtración DNS: una guía completa para empresas
Esta guía de referencia técnica explica cómo la filtración DNS empresarial protege las redes públicas al bloquear dominios maliciosos en la capa de resolución - antes de que se establezca una conexión. Proporciona a los directores de TI, arquitectos de redes y equipos de operaciones de las instalaciones la arquitectura de despliegue, la configuración del firewall y el contexto de cumplimiento normativo que necesitan para proteger el WiFi de invitados en entornos de hostelería, comercio minorista y sector público. Purple Shield bloquea el malware, las botnets y el contenido inapropiado a nivel de DNS en más de 80.000 instalaciones activas.
Comprensión de Cisco SUDI: Identidad con Anclaje por Hardware en el Control de Acceso Seguro a la Red
Esta guía explica cómo Cisco SUDI proporciona una identidad con anclaje por hardware y criptográficamente segura para la infraestructura de red empresarial. Aprenda a sustituir las direcciones MAC suplantables por certificados 802.1AR inmutables para proteger el control de acceso a la red de su recinto.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.