Un SSID de invitados protegido por contraseña no es una red de invitados segura. Puede cifrar el enlace de radio, pero no impide que un visitante acceda a una subred del personal, no evita que el dispositivo de un invitado ataque a otro, no protege un Captive Portal contra el robo de credenciales, ni gobierna los datos personales recopilados durante el inicio de sesión. Por lo tanto, How to secure guest WiFi comienza con una pregunta de diseño más amplia: ¿a qué puede acceder un dispositivo conectado, qué identidad conserva el establecimiento y qué tan rápido puede el equipo detectar abusos?
La respuesta práctica es por capas. Utilice un cifrado inalámbrico sólido, aísle el tráfico de invitados en el límite de enrutamiento, controle el movimiento lateral, elija una autenticación que se adapte al establecimiento, minimice los datos recopilados y opere la red como un servicio monitoreado en lugar de una configuración única.
Por qué la mayoría de las configuraciones de WiFi de invitados son menos seguras de lo que parecen
Un SSID de invitados puede mostrar una contraseña, asignar clientes a una VLAN y, aun así, exponer al establecimiento a riesgos evitables. La guía del gobierno del Reino Unido exige una separación clara entre el tráfico de invitados y el corporativo e indica que los usuarios invitados deben autenticarse antes de acceder a los servicios de internet. Su estándar de seguridad convierte al acceso de invitados en un control de segmentación y autenticación, no en una elección de contraseña. Estándar de seguridad de redes inalámbricas del gobierno del Reino Unido
La superficie de ataque también se extiende más allá de la red de radio. Un Captive Portal puede recopilar credenciales, un dispositivo puede exponer el acceso administrativo y una base de datos de visitantes puede conservar más información personal de la que el servicio necesita. Las VLAN y las páginas del portal solo abordan una parte del problema.
El comportamiento del usuario añade otro riesgo. Una encuesta del Reino Unido de 2012 ya demostraba que el 56% de los usuarios de WiFi público no verificaba si la red WiFi estaba cifrada antes de navegar, mientras que el 42% de los adultos que utilizaban WiFi público nunca o casi nunca verificaban si una red era segura. También reportó que los usuarios ingresaban contraseñas de correo electrónico, credenciales de redes sociales, datos de tarjetas de pago y contraseñas de banca en línea a través de WiFi público. Estas cifras son una línea base histórica, no una descripción de cada implementación actual. Aun así, demuestran por qué un establecimiento no puede depender de que los visitantes detecten un SSID falso o juzguen si una conexión es confiable. Encuesta de riesgo para usuarios de WiFi público en el Reino Unido
Tres fallas que aparecen en implementaciones reales
- Una regla de firewall olvidada: Una cafetería mapea su SSID de invitados a una VLAN, pero una regla antigua todavía permite el tráfico hacia la subred del punto de venta (POS). La VLAN existe, pero la política de enrutamiento anula el aislamiento.
- Un formulario de portal descuidado: Un hotel solicita a los huéspedes una dirección de correo electrónico e información similar a una contraseña en una página de inicio (splash page). Una seguridad de transporte débil, una recopilación excesiva o una base de datos expuesta convierten al portal en una fuente de datos de identidad.
- Un dispositivo no gestionado: Una clínica deja habilitado el acceso administrativo predeterminado en su controlador o puntos de acceso. Un atacante que tome el control del plano de gestión puede cambiar la configuración inalámbrica, incluso si el tráfico de invitados está aislado de otro modo.
Regla práctica: Trate a los dispositivos de los invitados como no confiables desde el momento de la asociación en adelante. El cifrado protege la conexión, la segmentación limita el alcance, la autenticación establece la responsabilidad y el monitoreo muestra cuándo alguien abusa de esos controles.
La rotación de PSK es solo un control. Los invitados pueden tomar capturas de pantalla, reutilizar o publicar una clave compartida, y cambiarla no repara una interfaz de administración expuesta, un portal débil o un firewall demasiado permisivo. Un WiFi de invitados seguro necesita controles independientes para confidencialidad, contención, identidad y supervisión operativa. El establecimiento también necesita una política de retención y acceso para los datos de los visitantes, porque asegurar la red mientras se deja expuesta la base de datos de invitados resuelve solo la mitad del problema.
Elegir el cifrado y la autenticación correctos
La elección del cifrado debe basarse en la combinación de dispositivos del establecimiento y su necesidad de trazabilidad. El estándar inalámbrico SS 019 del gobierno del Reino Unido identifica WPA2-PSK con AES como una base práctica para redes inalámbricas compartidas y recomienda una clave precompartida larga que pueda resistir ataques de adivinación. Cuatro palabras seleccionadas al azar ofrecen un equilibrio viable entre seguridad y facilidad de uso. Esto sigue siendo adecuado cuando los dispositivos más antiguos o una experiencia de visitante simple descartan el acceso basado en identidad.
WPA3-Personal refuerza la protección contra el descifrado de contraseñas mediante SAE y proporciona una protección de sesión más sólida para cada conexión. La credencial compartida sigue siendo su limitación. La red no puede identificar qué visitante la utilizó, y cualquier invitado puede copiar o distribuir la clave. Utilice WPA3-Personal cuando los dispositivos compatibles y la incorporación sencilla sean lo más importante. Active el modo de transición solo cuando los clientes más antiguos aún lo requieran, ya que admitir dispositivos heredados prolonga la ruta de compatibilidad más débil.
WPA3-Enterprise utiliza 802.1X y asigna el acceso a la identidad de un usuario o dispositivo. EAP-TLS con certificados ofrece a los operadores un proceso de revocación más limpio. Una identidad comprometida se puede desactivar sin tener que reemplazar las credenciales de cada visitante. PEAP puede ser más fácil de implementar, pero los riesgos de phishing y gestión de contraseñas persisten. La guía de WPA-Enterprise de Purple explica la arquitectura y sus consideraciones de implementación.
Elija el acceso compartido cuando la simplicidad operativa sea más importante que la responsabilidad individual. Elija el acceso basado en identidad cuando la revocación, las visitas recurrentes o los registros de auditoría sean fundamentales.
Los Captive Portals son flujos de trabajo, no cifrado
Un Captive Portal administra la incorporación y el reconocimiento de políticas. No cifra todo el tráfico de invitados de extremo a extremo, y no puede reemplazar WPA2 o WPA3, la separación de VLAN ni los controles de firewall. Un portal también puede convertirse en un problema de gobernanza de datos si recopila más información de la que el servicio necesita.
| Método | Nivel de seguridad | Esfuerzo de implementación | Mejor opción |
|---|---|---|---|
| Click-through | Garantía de identidad baja, control de acceso sencillo | Bajo | Espacios públicos donde los requisitos de rendición de cuentas son limitados |
| Cupón | Mejor rendición de cuentas de la sesión y control de tiempo | Moderado | Eventos y establecimientos de servicios |
| SMS OTP | Vincula el acceso a un número de teléfono, pero crea dependencias de privacidad y entrega | Moderado | Establecimientos que necesitan una identidad más sólida sin un proveedor de identidad completo |
| Inicio de sesión social | Señal de identidad conveniente, con implicaciones de terceros y consentimiento | Moderado | Estrategias de marketing para comercio minorista y hotelería |
| Registro por correo electrónico | Útil para el consentimiento y visitas de retorno, pero crea una base de datos de visitantes | Moderado | Establecimientos orientados al cliente con una política de retención clara |
| 802.1X con certificados | Identidad sólida por dispositivo y revocación | Alto | Entornos empresariales, regulados y de visitantes recurrentes |
El principal compromiso es la gobernanza. Una página de aceptación con un clic registra la aceptación, no una identidad significativa. El inicio de sesión por SMS y redes sociales introduce la recopilación de datos personales y dependencias de terceros. El registro por correo electrónico crea una base de datos de visitantes, por lo que debe restringir el acceso administrativo, documentar el propósito, establecer límites de retención y proporcionar un proceso para la eliminación o corrección.
Para modelos operativos específicos de cada establecimiento, mantenga las opciones acotadas: utilice cupones donde el personal requiera una rendición de cuentas con límite de tiempo, y utilice autenticación empresarial donde el establecimiento pueda operar un servicio de identidad y un ciclo de vida de certificados. La lista de verificación más adelante asocia esas decisiones con los tipos de establecimiento sin repetir el diseño de red.
La rotación de PSK ayuda únicamente cuando se controla la distribución. Si un invitado publica la clave en una captura de pantalla, rotarla más tarde contiene la exposición pero no establece la identidad. Seleccione el método más simple que le brinde al establecimiento la rendición de cuentas, los controles de privacidad y la carga de trabajo operativa que pueda administrar.
Diseño de segmentación e aislamiento de red
El límite útil mínimo se encuentra en la capa tres. Coloque el SSID de invitados en su propia VLAN, asígnele un rango de DHCP dedicado y ruteelo a través de un firewall cuya configuración predeterminada sea denegar el acceso a las redes del personal, IoT, pagos y administración. Permita únicamente los servicios de salida que el establecimiento requiera, normalmente web y DNS, y luego agregue excepciones explícitas solo cuando exista un requisito real.
La guía inalámbrica del gobierno del Reino Unido exige que el acceso de visitantes no exponga el acceso privilegiado a la LAN y recomienda el aislamiento entre los dispositivos de los visitantes. Una secuencia práctica de robustecimiento en el Reino Unido también coloca el SSID de invitados en su propia VLAN, utiliza reglas de firewall de salida con estado y bloquea el tráfico de cliente a cliente. Guía de robustecimiento de WiFi de invitados en el Reino Unido
Asocie la topología con el riesgo
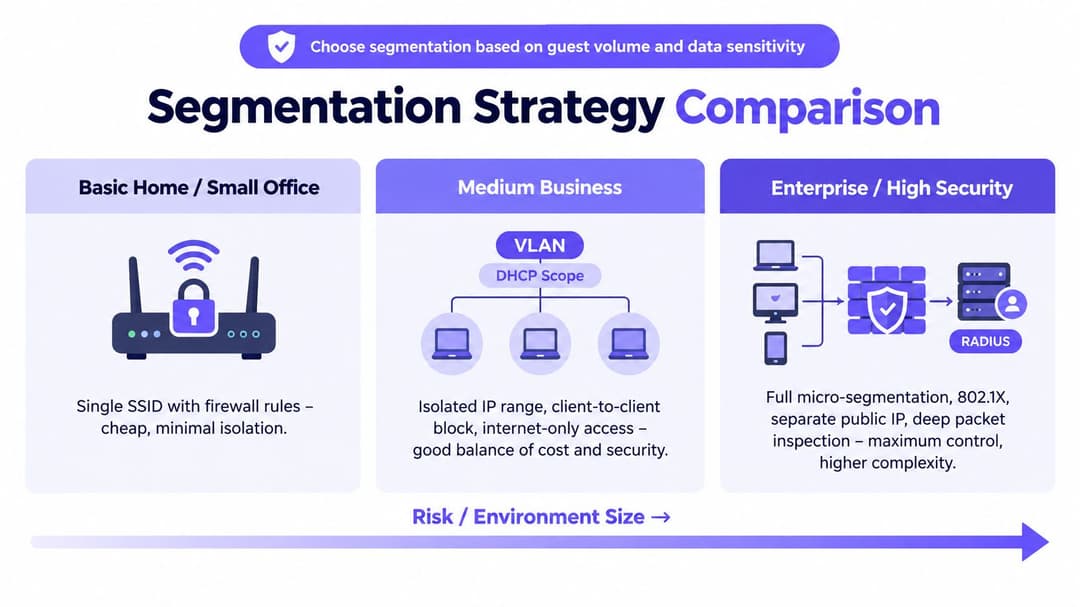
Un establecimiento pequeño puede usar una VLAN de invitados, aislamiento de clientes a nivel de AP y una regla de firewall de solo internet. Eso es económico y viable, pero deja menos espacio para políticas específicas por rol y puede volverse frágil cuando el establecimiento añade terminales de pago, cámaras o sistemas de gestión del edificio.
Un establecimiento mediano debe separar las VLAN de invitados, personal e IoT, con el router o firewall imponiendo el límite de capa tres. El aislamiento de clientes debe habilitarse tanto en la infraestructura inalámbrica como en el firewall, ya que los invitados no deberían poder atacarse entre sí dentro del mismo rango de IP.
Una implementación empresarial o multisitio puede requerir VRFs, o un modelo de separación virtual equivalente, políticas de firewall basadas en roles y un NAC central. iPSK puede proporcionar un punto medio útil para entornos con alta densidad de BYOD al mapear diferentes claves precompartidas a dispositivos o roles, sin requerir que cada dispositivo admita una implementación completa de 802.1X. Aun así, requiere una gestión de ciclo de vida y no debe confundirse con la identidad basada en certificados.
La guía de red de área privada de Purple describe el tipo de aislamiento necesario cuando diferentes grupos de usuarios comparten la infraestructura.
El error recurrente de enlace troncal merece una revisión física. Una VLAN de invitados etiquetada en un enlace troncal de switch puede ser perfectamente legítima, pero si ese enlace troncal también expone rutas de acceso incorrectas al núcleo, es posible que el dominio de difusión y la política de enrutamiento no se comporten como se esperaba. Realice pruebas desde un dispositivo de invitado, intente acceder a los servicios internos y a las interfaces de administración, y verifique que el tráfico de igual a igual falle. No apruebe el diseño solo porque el nombre de la VLAN se vea correcto en el controlador.
Acceso basado en certificados y roaming sin interrupciones
El acceso basado en certificados cambia la experiencia del visitante de "buscar el SSID, leer una contraseña, aceptar un portal" a la selección automática de red y la autenticación. Con Passpoint o OpenRoaming, un dispositivo puede descubrir un proveedor de confianza, validar la red y unirse sin presentar una clave compartida en cada visita. Es posible que el invitado no vea ninguna página de bienvenida.
Para el operador, esa simplicidad requiere una infraestructura real. Se necesita un servicio de autenticación RADIUS o en la nube, un proveedor de certificados o federación, información de roaming anunciada correctamente y un proceso para el perfilamiento de dispositivos y la revocación de identidades. La descripción general de Passpoint de Purple cubre este tipo de modelo de roaming sin contraseña.
Lo que gana el operador
No existe una PSK comunitaria para imprimir, fotografiar o circular. El acceso se puede asociar con una identidad de dispositivo individual, una relación respaldada por SIM o un registro basado en correo electrónico, según el modelo de federación e incorporación. Esto le brinda al equipo de seguridad un punto de revocación más preciso y reduce la tentación de mantener una sola credencial sin cambios debido a que modificarla incomodaría a todos los invitados.
Una cadena hotelera con visitantes recurrentes puede justificar la inversión operativa porque los huéspedes que regresan se benefician de la conexión automática en todas las propiedades participantes. La recepción ya no necesita explicar la contraseña y la cadena puede aplicar políticas consistentes en todas las ubicaciones.
Es posible que una cafetería no necesite un programa PKI completo. Una federación de hotspot de confianza de Google o Apple puede proporcionar una experiencia de roaming más sencilla para la parte de los visitantes cuyos dispositivos y cuentas lo admitan, mientras que un método de invitados convencional sigue estando disponible para todos los demás.
Dónde no encaja
El ciclo de vida de los certificados es la parte difícil en BYOD no gestionados. Los dispositivos se reemplazan, los perfiles se vuelven obsoletos, los usuarios olvidan cómo funciona el registro y los equipos de soporte deben distinguir entre un certificado fallido y un problema de cobertura o DNS. El perfilamiento de dispositivos también es importante, porque un certificado demuestra la identidad registrada, no necesariamente que el dispositivo esté en buen estado o sea adecuado para cada rol de red.
Adopte el acceso basado en certificados cuando las visitas repetidas, la información regulada o el roaming de socios justifiquen el costo de implementación y soporte. Si solo una pequeña parte de los visitantes lo utilizará y el establecimiento no cuenta con un equipo para gestionar el ciclo de vida de la identidad, comience con un modelo personal o de cupones bien controlado en lugar de implementar un sistema que nadie mantenga.
Monitoreo, parches y respuesta a incidentes
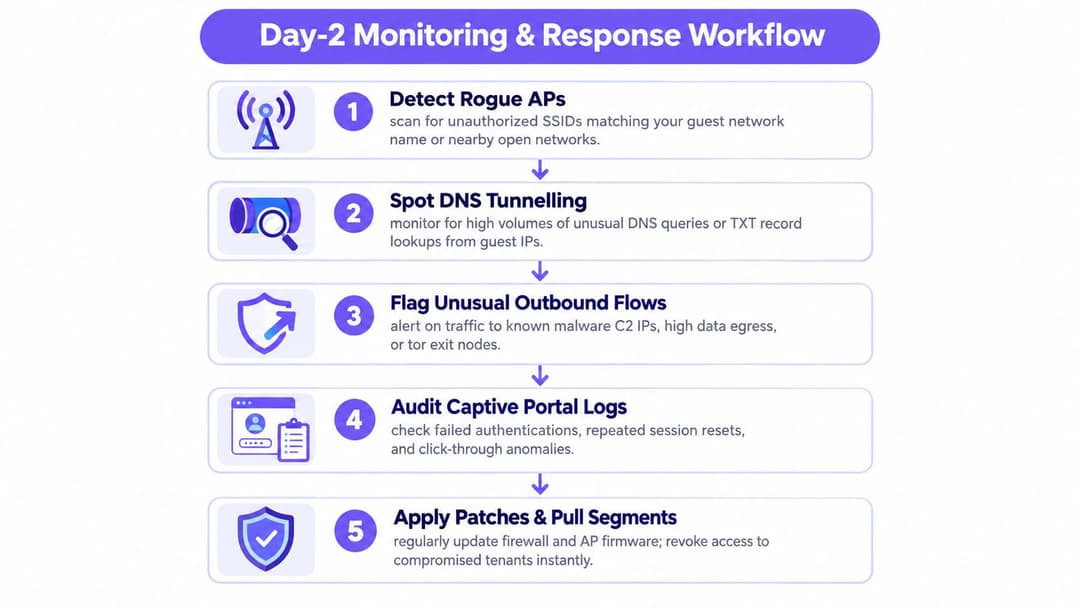
El WiFi para invitados se vuelve seguro en su operación, no en el momento en que alguien hace clic en Guardar en el controlador. El equipo necesita visibilidad de los puntos de acceso, la puerta de enlace, las asignaciones de DHCP, el flujo de trabajo de autenticación, el comportamiento de DNS y el tráfico de salida, con el contexto suficiente para conectar un dispositivo, una sesión y una decisión de política.
Envíe los registros del controlador y del firewall a un almacenamiento central o SIEM cuando sea posible. Conserve los registros de asignación de DHCP junto con los registros de autenticación, ya que la investigación de un incidente a menudo requiere asociar una dirección temporal con un dispositivo y una sesión. La retención debe coincidir con los requisitos legales, contractuales y de respuesta a brechas documentados del establecimiento, no con un valor predeterminado arbitrario.
Esté atento a comportamientos que la configuración no evitará
Monitoree la presencia de puntos de acceso no autorizados que utilicen el SSID del establecimiento, volúmenes de DNS o patrones de tunelización inusuales, fallas repetidas en el Captive Portal, destinos de salida inesperados y actividad sospechosa de relleno de credenciales contra el servicio de incorporación. El filtrado y los controles de velocidad pueden reducir el abuso, pero no sustituirán la revisión de las señales.
Las actualizaciones de firmware de los puntos de acceso y los parches del controlador inalámbrico son importantes incluso en un SSID de invitados. Una red de invitados puede estar aislada de los sistemas internos mientras que el dispositivo que aplica ese aislamiento sigue siendo vulnerable. Realice pruebas de actualizaciones en un sitio representativo, confirme la política de invitados después del reinicio y registre la versión y la ruta de reversión.
Cuando se sospeche de un incidente, conserve la evidencia antes de realizar cambios que puedan alterar el entorno.
- Identificar: Confirmar el SSID afectado, los sitios, los puntos de acceso, el controlador, la puerta de enlace, el servicio de identidad y la ventana de tiempo.
- Contener: Deshabilitar el SSID afectado si es necesario, revocar certificados o vales, bloquear destinos maliciosos e aislar los dispositivos comprometidos.
- Comunicar: Informar al personal del establecimiento sobre los cambios, actualizar la señalización o una página de estado, e involucrar a los equipos legales o de privacidad si se recopilaron datos identificables de los visitantes.
- Revisar: Determinar si la falla provino del radio, la VLAN, el firewall, el portal, el plano de gestión o el almacén de datos.
- Mejorar: Corregir el control, probarlo desde un dispositivo de invitado y actualizar el manual de procedimientos (runbook).
Un SSID de invitados es un servicio con un ciclo de vida. La configuración es solo la primera versión.
Una lista de verificación práctica de hardening para su establecimiento
Trabaje en la lista de verificación con evidencia, no con suposiciones. Una captura de pantalla de la configuración de un controlador demuestra que la configuración existe. Una prueba desde un dispositivo de invitado real demuestra que la política funciona en las capas inalámbrica, de conmutación, de enrutamiento y de firewall.
Controles de red
- Seleccione WPA3 donde sea compatible. Mantenga WPA2 con AES disponible solo donde los clientes más antiguos lo requieran, y use una PSK larga y generada de forma aleatoria si sigue siendo necesario un modelo compartido.
- Cree una VLAN de invitados dedicada. Asígnele su propio alcance de DHCP y elimine cualquier ruta hacia las redes corporativas, de pago, IoT y de gestión.
- Habilite el aislamiento de clientes. Verifique que un dispositivo de invitado no pueda descubrir ni conectarse a otro.
- Restrinja la salida (egress). Aplique reglas con estado (stateful) que permitan el tráfico web y DNS saliente necesario mientras bloquean protocolos y destinos no deseados.
- Proteja el DNS. Utilice un filtrado adecuado para el establecimiento y configure alertas para comportamientos de consulta inusuales.
- Proteja el portal. Ofrezca la página de inicio (splash page) y todos los envíos de formularios a través de HTTPS con un certificado válido. Recopile únicamente información vinculada a un propósito declarado.
Gobernanza de identidad y datos
- Reemplace el acceso compartido donde sea práctico. Utilice cupones, credenciales por usuario, RADIUS o autenticación en la nube cuando el establecimiento requiera trazabilidad.
- Rote la PSK compartida bajo un cronograma documentado. Una rotación trimestral es un objetivo operativo útil para algunos establecimientos, pero no anula una clave que ya ha sido compartida. Siempre que sea posible, reemplace la PSK con acceso individual.
- Defina el registro de visitante. Decida si el establecimiento necesita una dirección de correo electrónico, número de teléfono, identificador de dispositivo o únicamente la aceptación de términos.
- Limite el acceso administrativo. Solicite MFA para los administradores de la plataforma y separe los permisos de informes operativos de la exportación masiva de datos.
- Escriba una regla de retención. Establezca cuánto tiempo se conserva la información de contacto y de sesión, quién puede acceder a ella y cómo se manejan las solicitudes de eliminación.
Operaciones del día dos
- Centralice los registros (logs). Reenvíe los eventos del controlador, firewall, DHCP y autenticación a un almacenamiento protegido.
- Actualice la infraestructura. Mantenga el firmware de los AP y controladores dentro de la ventana de mantenimiento soportada por el proveedor, y pruebe la aplicación de políticas después de las actualizaciones.
- Pruebe el apagado. Documente quién puede deshabilitar el SSID, revocar identidades activas, bloquear destinos y comunicar una interrupción del servicio.
- Realice una prueba de acceso. Desde un dispositivo de invitado, pruebe los servicios internos, los dispositivos pares, la interfaz de gestión del router, el filtrado de DNS y el TLS del portal.
- Revise el diseño después de cada cambio. Los nuevos switches, sistemas de pago, cámaras, inquilinos y campos del portal pueden invalidar cualquier supuesto anterior.
| Tipo de establecimiento | Autenticación recomendada | Por qué se adapta | Compromiso |
|---|---|---|---|
| Cafetería | PSK compartida con rotación controlada o click-through según corresponda | El acceso con baja fricción se adapta a visitas cortas | La clave se puede divulgar y la garantía de identidad sigue siendo limitada |
| Hotel | Cupones para habitaciones, con Passpoint para visitantes recurrentes | Admite acceso limitado en el tiempo y huéspedes que regresan | Requiere más coordinación operativa y soporte de dispositivos |
| Clínica | 802.1X con certificados de dispositivo para usuarios gestionados, acceso de invitados estrictamente aislado para visitantes | Mantiene la identidad y los entornos sensibles separados | El ciclo de vida de los certificados y el soporte requieren disciplina |
| Escuela | Cupones o acceso basado en identidad gestionada | El acceso puede seguir a alumnos, personal, visitantes o eventos | Los diferentes grupos de usuarios necesitan políticas y revisiones de protección distintas |
| Espacio de coworking | Cupones por usuario o 802.1X, con controles de ancho de banda | Los miembros necesitan rendición de cuentas y un servicio predecible | La incorporación y la desincorporación se convierten en tareas administrativas continuas |
Preguntas frecuentes sobre cómo proteger el WiFi de invitados
¿Es suficiente rotar una PSK compartida cada mes?
Normalmente no. La rotación limita la vida útil de una credencial, pero no le indica qué invitado la usó y no evitará que circule una captura de pantalla antes del siguiente cambio. Si el establecimiento necesita trazabilidad, cambie a cupones, credenciales por usuario o acceso basado en certificados en lugar de depender de cambios de contraseña más frecuentes.
¿Los límites de ancho de banda detienen el abuso?
Estos controlan el consumo, no la intención. Un límite por usuario puede evitar que un solo invitado agote la conexión, mientras que la QoS puede priorizar el tráfico crítico para el negocio sobre el tráfico de invitados. Ninguno de estos controles bloquea el phishing, la actividad de DNS maliciosa, el robo de credenciales o los intentos de acceder a sistemas internos.
¿Es responsable el establecimiento si un invitado descarga material ilegal?
La respuesta depende de los hechos, los contratos, la ley aplicable y los registros que conserve el establecimiento. Un operador sensato mantiene una política de uso aceptable documentada, conserva los registros de red y autenticación pertinentes, restringe el tráfico abusivo cuando se justifica y obtiene asesoramiento de sus equipos legales y de privacidad en lugar de prometer inmunidad.
¿Qué debería suceder en los primeros 60 minutos después de una sospecha de brecha de seguridad?
Conserve los registros de AP, controlador, firewall, RADIUS, Captive Portal y DHCP antes de borrar o reconstruir cualquier cosa. Identifique el sitio afectado y el rango de tiempo, restrinja el SSID o revoque identidades si la contención lo requiere, tome una captura de las concesiones relevantes y del rastro de autenticación, y registre cada acción. No destruya la evidencia mientras intenta hacer que el panel de control se vea limpio.
¿Un Captive Portal hace que el WiFi sea seguro?
No. Administra el acceso y puede admitir la recopilación de consentimiento o identidad, pero no reemplaza el cifrado WPA2 o WPA3, el aislamiento de VLAN, el aislamiento de clientes, las políticas de firewall, la aplicación de parches o la gobernanza de datos. Trate al portal como un componente más del diseño y asegure el dispositivo y la base de datos detrás de él.
Purple proporciona autenticación mediante Captive Portal, acceso basado en identidad, soporte para Passpoint y OpenRoaming, y controles de red como aislamiento de invitados compatible con VLAN e iPSK para entornos que necesitan más que una contraseña compartida. Revise cómo Purple puede adaptarse a los requisitos de WiFi para invitados, identidad y gobernanza de datos de visitantes de su establecimiento.