

La configuración de un WiFi para invitados suele tratarse como una tarea de cinco minutos en el router: crear un SSID, añadir una contraseña y colocar un letrero en recepción. Ese consejo está incompleto. Una contraseña compartida genera una baja responsabilidad, una red abierta expone a los usuarios a riesgos evitables y una página de bienvenida en el navegador puede convertir una conexión sencilla en un frustrante ejercicio de llenado de formularios.
Los establecimientos modernos necesitan tratar la conectividad como parte de su arquitectura de seguridad, experiencia del huésped y estrategia de datos de primera mano. El modelo de acceso debe coincidir con el establecimiento, el motivo del regreso del visitante y las obligaciones del operador bajo las leyes de privacidad. En algunas ubicaciones, un captive portal sigue siendo útil. En otras, el acceso cifrado y basado en la identidad a través de Passpoint, OpenRoaming o iPSK es el diseño más sensato.
Replanteando la red de invitados tradicional
La red de invitados tradicional asume que los visitantes aceptarán la fricción a cambio de acceso gratuito a internet. No siempre lo harán. Un invitado puede necesitar encontrar el SSID correcto, pedir una contraseña, aceptar términos, ingresar una dirección de correo electrónico, completar un formulario de marketing y repetir el proceso en la siguiente visita. Cada paso adicional crea otra oportunidad para el abandono, las solicitudes de soporte o el uso de una red no oficial.
La seguridad se ve afectada cuando los operadores reducen el problema a la conveniencia. Un SSID abierto no proporciona una protección significativa para el tráfico entre el dispositivo y el punto de acceso, mientras que una contraseña compartida le da al establecimiento poco control sobre quién tiene acceso o cuándo debe terminar ese acceso. Incluso las redes protegidas por WPA pueden volverse difíciles de gobernar cuando la misma credencial se imprime en menús, se muestra en recepción y se reutiliza indefinidamente.
Históricamente, el comportamiento de los usuarios en el Reino Unido ha expuesto la debilidad de las redes WiFi públicas casuales. Una encuesta de 2012 en el Reino Unido reveló que el 56% de los usuarios de WiFi pública no verificaban si la red WiFi estaba cifrada antes de navegar, mientras que el 42% de los adultos que usaban WiFi pública nunca o rara vez verificaban si una red era segura, según se informa en la guía de Purple sobre cómo proteger el WiFi para invitados. El mismo hallazgo registró a personas ingresando credenciales confidenciales, incluyendo detalles de correo electrónico, redes sociales, tarjetas de pago y banca en línea, a través de WiFi pública. Esto hace que el cifrado y la separación sean salvaguardas básicas y no mejoras opcionales.
Las contraseñas resuelven menos de lo que los operadores esperan
Una contraseña compartida puede mantener a los transeúntes casuales fuera de la red, pero no establece una identidad individual. Si se copia una credencial, el operador no puede distinguir fácilmente a un visitante legítimo de un dispositivo no autorizado. Cambiar la contraseña crea una carga operativa, y no cambiarla deja activo el acceso antiguo.
Los Captive Portals mejoran el control al presentar términos, información de privacidad y un paso de autenticación. También pueden admitir el consentimiento de marketing opcional y legal. No cifran automáticamente la conexión, no aíslan los dispositivos ni protegen la LAN subyacente. Un portal es una capa de aplicación, no un sustituto de un diseño de red sólido.
Regla práctica: Nunca utilice la página de inicio de sesión como prueba de que la red es segura. La seguridad comienza con el cifrado, la segmentación, la política de firewall y el aislamiento de clientes.
La misma distinción es importante más allá del WiFi. Los hoteles, departamentos con servicios integrados y operadores de rentas vacacionales suelen recopilar datos de los visitantes por motivos operativos y legales, pero el registro de huéspedes y el acceso a la red no deben tratarse como un único proceso de datos indiferenciado. Los operadores que revisen las reglas legales para el registro de huéspedes deben mantener separados los registros de alojamiento, los registros de conectividad y los perfiles de marketing opcionales, con un propósito claro para cada uno.
La identidad cambia el modelo operativo
Un diseño impulsado por la identidad le da a cada persona o dispositivo una relación controlada con la red. Passpoint puede permitir que el dispositivo de un usuario que regresa se autentique automáticamente a través de un perfil reconocido, mientras que OpenRoaming puede admitir el acceso a través de las redes participantes. El iPSK, también llamado claves precompartidas privadas o individuales, puede proporcionar credenciales únicas que son más fáciles de revocar que una sola contraseña comunitaria.
El resultado es una definición diferente de la configuración de WiFi para invitados. El objetivo no es simplemente conectar un dispositivo a internet. Consiste en ofrecer un acceso cifrado con la menor fricción posible, preservando al mismo tiempo la capacidad del operador para aplicar políticas, revocar accesos y registrar lo ocurrido.
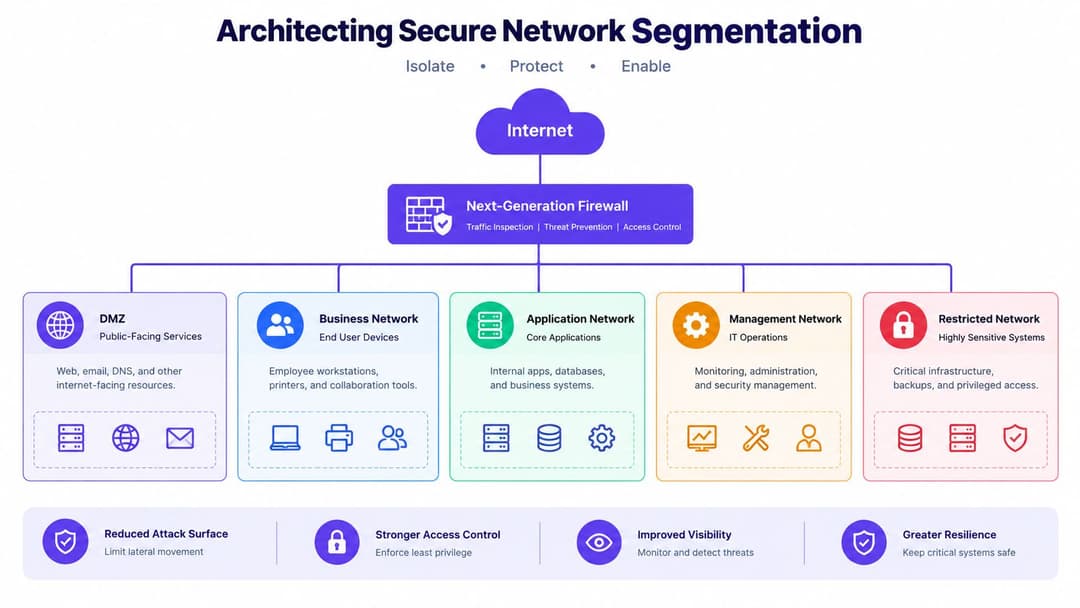
Diseño de arquitectura de segmentación de red segura
La autenticación viene después de la contención. Antes de diseñar un portal personalizado o seleccionar un método sin contraseña, decida exactamente a qué se le permite acceder a un dispositivo de invitado. En una red de establecimiento bien estructurada, la respuesta suele ser la internet pública y nada más.
El patrón empresarial mínimo es un SSID de invitado dedicado asignado a una VLAN de invitados, con su propio rango DHCP y una política de firewall que deniegue las rutas hacia las redes corporativas, de pago, IoT y de gestión. La VLAN de invitados no debe compartir rutas de enlace confiables porque los mismos switches o puntos de acceso transportan el tráfico. La separación lógica debe aplicarse estrictamente en la capa de red.
Construya el límite antes de la página de bienvenida
Comience con el gateway y trabaje hacia adentro. Asocie el SSID de invitados a una VLAN dedicada, asigne direcciones desde un rango de DHCP independiente y envíe el tráfico de invitados a través de una política de firewall que permita DNS, DHCP y tráfico hacia internet, mientras deniega el acceso a subredes privadas. No confíe en el nombre del SSID o en la etiqueta de "invitado" de un router como prueba de que el aislamiento funciona.
El aislamiento de clientes añade un segundo límite. Evita que el dispositivo de un huésped descubra o se conecte a otro dispositivo en la misma red WiFi. Esto es importante en lugares públicos porque los visitantes no se conocen entre sí, y una laptop, teléfono o dispositivo inteligente comprometido no debería poder sondear a los clientes cercanos.
Una secuencia de políticas sensata se estructura de la siguiente manera:
- Separar el dominio de difusión: Colocar el tráfico de invitados en su propia VLAN y rango DHCP en lugar de dejarlo en la red del personal.
- Bloquear destinos internos: Denegar el acceso a servidores corporativos, sistemas de pago, impresoras, cámaras, controles del edificio e interfaces de gestión de red.
- Habilitar el aislamiento de clientes: Evitar la comunicación peer-to-peer entre los dispositivos de invitados en la capa del punto de acceso.
- Permitir solo los servicios requeridos: Permitir únicamente los servicios necesarios para la asignación de direcciones, la resolución de nombres, la autenticación y el acceso a internet.
- Registrar las decisiones de políticas: Conservar suficiente información operativa para investigar abusos y verificar que las reglas funcionen correctamente.
La guía práctica de seguridad WiFi empresarial de Purple es útil para trasladar este diseño a un entorno gestionado de múltiples sitios. La selección del producto importa menos que el hecho de que la plataforma exponga los controles claramente y los aplique de manera consistente en cada establecimiento.
Proteger el tráfico operativo frente a la demanda de los invitados
Una red de invitados puede estar aislada y aun así perjudicar al negocio si consume el enlace de subida disponible. Una guía de banda ancha para empresas en el Reino Unido recomienda utilizar entre 3 y 5 Mbps de ancho de banda de descarga por dispositivo de invitado concurrente para la navegación típica y el correo electrónico, un límite de referencia descrito en esta guía de capacidad de WiFi para invitados del Reino Unido. Considere esto como un punto de partida para la planeación y no como una garantía. La transmisión de video, las actualizaciones de software, las videollamadas y las aplicaciones específicas de las instalaciones pueden requerir una política diferente.
Aplique límites de velocidad o reglas de calidad de servicio a la clase de invitados para que el punto de venta, los sistemas del personal, los servicios de voz y las operaciones del edificio mantengan un rendimiento predecible. Decida si los servicios de gran ancho de banda deben restringirse, priorizarse o simplemente monitorearse. Un buen diseño toma esta decisión antes del lanzamiento, en lugar de esperar a que la recepción informe que las terminales de tarjetas se han ralentizado.
Los routers de consumo a menudo muestran un interruptor simple para huéspedes, un SSID independiente, una contraseña y una opción de acceso local. Eso puede ser adecuado para un sitio pequeño, pero los lugares más grandes necesitan una política central, definiciones de VLAN repetibles y una pista de auditoría. La arquitectura debe seguir siendo comprensible para el ingeniero que la herede.
Elegir entre Captive Portals y acceso sin contraseña
No existe un único método de autenticación correcto para cada lugar. Un restaurante que atiende principalmente a visitantes primerizos puede valorar un flujo de portal corto y una invitación de marketing opcional. Un grupo hotelero con miembros de fidelidad, un centro de transporte con viajeros frecuentes o una red de tiendas minoristas con compradores recurrentes pueden perder más valor a través de inicios de sesión repetidos de lo que ganan al recopilar los mismos detalles nuevamente.
Un Captive Portal sigue siendo útil cuando el operador necesita presentar términos, recopilar una suscripción voluntaria deliberada, asociar una sesión con un perfil de visitante o aplicar un recorrido específico del lugar. El portal debe ser rápido, accesible y proporcionado. No debe solicitar información que el lugar no pueda explicar o utilizar de forma legal.
Passpoint y OpenRoaming adoptan un enfoque diferente. Un dispositivo recibe o ya contiene un perfil de red confiable, luego se autentica en segundo plano en lugar de esperar a un redireccionamiento del navegador. Las implementaciones de Passpoint pueden utilizar autenticación de nivel empresarial y acceso cifrado, incluyendo WPA3-Enterprise donde el cliente y la infraestructura lo admitan. OpenRoaming extiende la misma idea general a través de las redes participantes, permitiendo que una identidad funcione más allá de una sola ubicación.
iPSK se ubica entre una contraseña comunitaria y un sistema de identidad completo respaldado por certificados. El establecimiento puede mantener un solo SSID mientras asigna claves únicas a usuarios, equipos, dispositivos o grupos de servicios. Se puede revocar una clave sin cambiar la credencial de todos los demás usuarios, lo cual es útil para el personal, los contratistas y los equipos heredados que no pueden utilizar la autenticación empresarial moderna.
Compare los modelos de acceso
| Método | Nivel de Seguridad | Fricción del Usuario | Mejor Caso de Uso |
|---|---|---|---|
| Contraseña compartida WPA2 o WPA3 | Depende del manejo de contraseñas, cifrado y aislamiento de red | Baja en la primera conexión, mayor cuando cambian las credenciales | Sitios pequeños y de baja complejidad con requisitos de identidad limitados |
| Captive Portal | Fuerte solo cuando se combina con WiFi cifrado y segmentación | Media a alta, especialmente en visitas recurrentes | Visitantes de primera vez, consentimiento, términos del lugar y marketing opcional |
| Passpoint | Acceso cifrado sólido basado en perfiles donde sea compatible | Muy baja después del aprovisionamiento del perfil | Hoteles, campus, transporte y visitantes recurrentes |
| OpenRoaming | Acceso itinerante cifrado a través de las redes participantes | Muy baja para usuarios elegibles | Propiedades de múltiples sitios y usuarios que se desplazan entre lugares participantes |
| iPSK | Claves individuales y revocables con un SSID compartido | Baja a media, dependiendo del aprovisionamiento | Personal, contratistas, dispositivos heredados y grupos de dispositivos controlados |
Un portal no está necesariamente obsoleto. Se convierte en la herramienta incorrecta cuando el operador lo utiliza para cada visitante, independientemente de la frecuencia de sus visitas, la capacidad del dispositivo o su relación con la marca. La guía de captive portal de Purple proporciona un contexto útil para los establecimientos que aún necesitan un proceso gestionado de inicio de sesión y consentimiento, pero el portal debe ser una opción de acceso en lugar de la definición de WiFi para huéspedes.
Seleccione según la relación con el visitante
Utilice un portal para una primera interacción cuando la información solicitada tenga un propósito claro. Ofrezca Passpoint o OpenRoaming para usuarios conocidos que regresan y que ya han completado la configuración necesaria. Utilice iPSK cuando una persona o dispositivo necesite una credencial distinta, pero una integración completa con el proveedor de identidad agregaría una complejidad innecesaria.
El soporte de dispositivos requiere una planificación honesta. No todos los visitantes tendrán un perfil compatible y no todos los sitios tienen la misma infraestructura de autenticación. Una implementación práctica puede ofrecer un portal de respaldo seguro mientras orienta a los usuarios recurrentes hacia un acceso sin contraseña. Eso preserva el alcance sin obligar a cada visitante a pasar por la ruta más lenta.
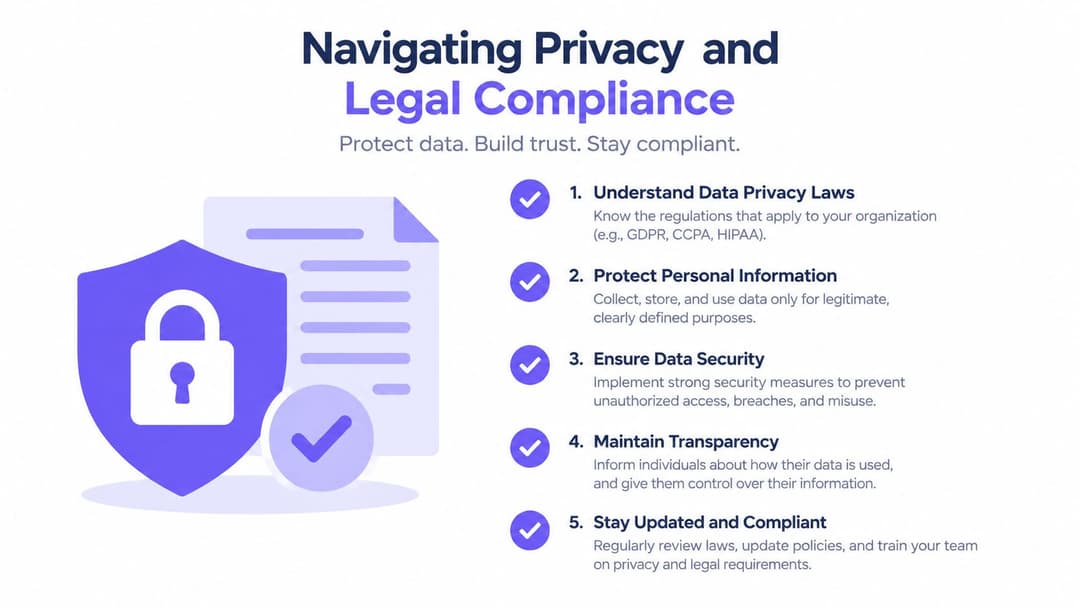
Navegando por la privacidad y el cumplimiento legal
El WiFi de invitados en el Reino Unido se rige por un conjunto de normativas de cumplimiento, no por un solo reglamento. El UK GDPR y la Ley de Protección de Datos de 2018 definen los avisos de privacidad, el procesamiento lícito y el consentimiento. La Ley PSTI de 2024 exige a los operadores alejarse de las contraseñas predeterminadas y avanzar hacia una higiene de red más sólida, incluyendo la segmentación y la aplicación de parches. La Ley de Poderes de Investigación de 2016 puede generar la obligación de conservar los metadatos de conexión, como las direcciones MAC, las asignaciones de IP y las marcas de tiempo, tal como se describe en la guía del Reino Unido sobre WiFi público de Purple.
Esa combinación cambia el enfoque del diseño. Un establecimiento necesita saber qué datos recopila, por qué los recopila, quién puede acceder a ellos, cuánto tiempo los conserva y cómo los elimina. Esas decisiones deben documentarse antes de que el portal se ponga en marcha.
Separe el acceso del marketing
El error más común en los portales es condicionar el acceso a internet a la aceptación de recibir marketing. Es posible que un invitado deba aceptar los términos de uso aceptable y leer un aviso de privacidad para utilizar el servicio. Esto no significa que el establecimiento pueda exigirle que acepte recibir correos electrónicos promocionales.
El consentimiento de marketing debe estar desmarcado, otorgarse libremente y ser independiente del acceso. El huésped debe poder conectarse sin aceptar el marketing opcional. El formulario debe explicar qué mensajes se enviarán, identificar a la organización responsable y facilitar la revocación de dicho consentimiento. Si el establecimiento desea realizar análisis, inscripciones en programas de lealtad, encuestas o enriquecimiento de CRM, cada propósito requiere una base defendible y un aviso adecuado.
Recopile la cantidad mínima de datos necesarios para el modelo de acceso elegido. Un servicio anónimo de solo internet puede requerir menos información que un perfil de Passpoint vinculado a la lealtad. Una dirección de correo electrónico podría respaldar un proceso de autenticación específico, pero no es automáticamente necesaria para cada implementación. Evite recopilar la fecha de nacimiento, la dirección postal, el número de teléfono o la información demográfica solo porque el CRM puede almacenarla.
El consentimiento debe representar una opción real. Si rechazar una finalidad opcional de marketing impide que un visitante se conecte, entonces la opción no se ha otorgado libremente.
Haga que la retención sea operativa
Los metadatos de conexión pueden ser valiosos para la investigación de seguridad, el manejo de abusos y las obligaciones legales. También crean un riesgo de datos personales cuando se retienen sin un propósito definido. Cree un programa de retención que distinga los registros de autenticación, los registros de seguridad, los registros de marketing y las métricas agregadas. Establezca acciones de eliminación o anonimización, asigne la propiedad y pruebe que los controles se ejecuten según lo especificado.
Los avisos en lenguaje claro deben explicar las categorías de datos recopilados, el motivo del procesamiento, los acuerdos para compartir información, el enfoque de retención y la vía de contacto para preguntas de privacidad. La guía de privacidad de WiFi para invitados de Purple puede ayudar a los operadores a diseñar el portal como un flujo de trabajo de procesamiento documentado en lugar de una página de inicio decorativa.
La gobernanza de seguridad pertenece al mismo proceso. Cambie las credenciales predeterminadas, parchee los gateways y puntos de acceso, restrinja el acceso administrativo y mantenga el tráfico de invitados alejado de los sistemas sensibles. El cumplimiento no reemplaza a los controles de ingeniería. Les da a esos controles un propósito documentado y establece límites sobre los datos generados por ellos.
Prueba y lanzamiento de la implementación
Un diseño de WiFi para invitados no está listo solo porque el SSID aparezca en un teléfono. La prueba de aceptación debe demostrar ambas partes de la promesa: que los visitantes pueden acceder a internet y que no pueden acceder a nada interno del establecimiento que deba estar restringido.
Comience en un área de pruebas o en una parte tranquila del sitio. Utilice cuentas de prueba que reflejen las rutas de autenticación finales, incluido un usuario de portal por primera vez, un usuario recurrente basado en perfil y un dispositivo que utilice una credencial iPSK si ese método forma parte del diseño. No realice pruebas únicamente con la laptop del administrador.
Pruebe los controles que importan
Realice las siguientes comprobaciones desde un dispositivo de invitado:
- Accesibilidad a Internet: Confirme el acceso web ordinario, la resolución de DNS, los sitios HTTPS y el redireccionamiento esperado al portal.
- Denegación interna: Intente acceder a servicios corporativos, infraestructura de pagos, impresoras, cámaras, controladores de IoT e interfaces de gestión. Cada uno debe permanecer inaccesible.
- Aislamiento de pares: Pruebe si un dispositivo invitado puede descubrir o conectarse a otro. El aislamiento de clientes debería evitarlo.
- Recuperación de autenticación: Cierre y vuelva a abrir el navegador, olvide la red, realice roaming entre puntos de acceso y pruebe una credencial vencida o revocada.
- Comportamiento de la capacidad: Agregue dispositivos representativos y observe la latencia, la pérdida de paquetes, el uso del enlace de subida y el efecto en el tráfico operativo.
- Manejo de fallas: Desconecte el servicio del portal o el enlace ascendente en una prueba controlada y confirme que la experiencia del usuario y el comportamiento de failover coincidan con la política documentada.
La guía de configuración orientada a UK recomienda específicamente realizar pruebas desde un dispositivo de invitado para verificar el acceso a internet mientras los hosts internos siguen inaccesibles, ya que se puede crear un SSID de invitado de manera exitosa pero seguir filtrando el acceso a la LAN si faltan las reglas de aislamiento o del firewall.
Realice pruebas en iOS, Android y Windows, e incluya dispositivos con funciones de dirección privada, software VPN, ahorro de batería agresivo y perfiles de seguridad corporativa. Los portales cautivos pueden comportarse de manera diferente cuando un dispositivo utiliza un asistente de red cautiva, un navegador integrado o un navegador completo. Los perfiles de Passpoint también requieren pruebas a través del aprovisionamiento, el roaming, la expiración de certificados o credenciales y la eliminación.
Implemente en etapas controladas
Comience con un punto de acceso, un área de recepción o pública, y un pequeño grupo de personal de prueba. Registre cada problema de soporte, incluidos los dispositivos que se conectan pero no reciben una dirección, los portales que no se abren y los usuarios que permanecen conectados sin acceso a internet. Corrija la causa subyacente en lugar de indicar al personal que reinicie el equipo como una solución permanente.
Expanda por zona y monitoree fallas de autenticación, agotamiento de DHCP, denegaciones de firewall, consumo de ancho de banda, eventos de roaming y disponibilidad del portal. Cree un manual de procedimientos sencillo para los equipos de atención al público. Este debe explicar el SSID oficial, qué información puede solicitar el personal, cómo reportar una interrupción y qué es lo que nunca deben hacer, como proporcionar una contraseña interna como solución temporal.
Un despliegue es operacionalmente maduro cuando requiere poca intervención manual. Las alertas deben identificar un enlace ascendente roto, una dependencia de portal fallida, un punto de acceso sobrecargado o una ruta interna inesperada antes de que los huéspedes lo reporten. Mantenga un plan de contingencia que pueda desactivar el nuevo servicio sin interrumpir al personal, los pagos, la seguridad o los sistemas del edificio.
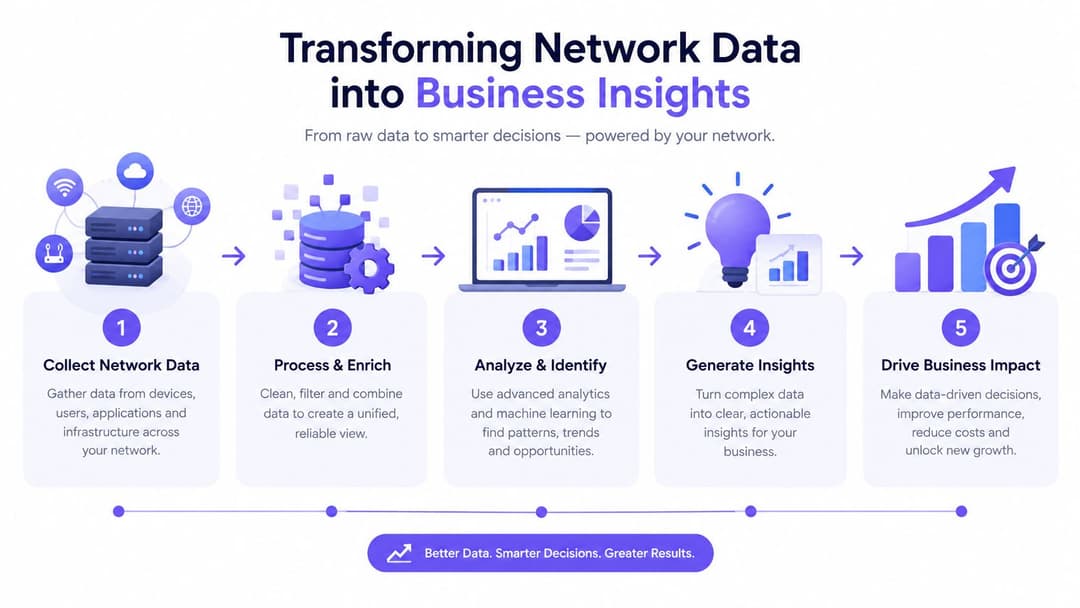
Transformar los datos de la red en información empresarial
Una red de invitados se vuelve estratégicamente útil cuando el operador puede conectar un evento de acceso legítimo con una pregunta de negocio significativa. La pregunta podría ser si los visitantes regresan, qué áreas atraen mayor interacción, si una campaña hizo que la gente volviera o si la experiencia digital de un establecimiento fomenta la lealtad. Esas preguntas requieren un diseño de identidad cuidadoso, no un seguimiento indiscriminado.
La red puede proporcionar señales como el historial de autenticación, la frecuencia de visitas, la duración de la sesión, la asociación de ubicación y el estado del consentimiento. Esas señales deben minimizarse, protegerse y utilizarse únicamente para los fines explicados al visitante. Los datos de conexión sin procesar no se convierten automáticamente en información del cliente, y una dirección MAC no es una licencia para crear un perfil de comportamiento ilimitado.
Conecte la identidad con acciones útiles
Un flujo de datos práctico se ve así:
- Capturar el evento de acceso: Registrar únicamente la información requerida para la autenticación, la seguridad y el propósito comercial establecido.
- Resolver la relación: Cuando el visitante haya aceptado o ya pertenezca a un programa de lealtad, asociar el evento con el perfil adecuado.
- Aplicar reglas de consentimiento: Mantener la elegibilidad de marketing separada del acceso a la red y respetar la revocación de consentimientos en todos los sistemas conectados.
- Crear una señal operativa: Utilizar las visitas recurrentes, la interacción por zonas o los patrones de sesión para fundamentar las decisiones de servicios y campañas.
- Medir el resultado: Comparar la acción con el objetivo original, y luego conservar la información agregada únicamente cuando los datos identificables ya no sean necesarios.
Purple es una opción de plataforma para este modelo. Combina un portal de huéspedes personalizado, registro de autenticación y cumplimiento con conectores de CRM, automatización de marketing, análisis y modelos de acceso basados en la identidad como Passpoint, OpenRoaming e iPSK. El punto de evaluación importante es si la plataforma puede aplicar las reglas de consentimiento y retención mientras se adapta a los puntos de acceso, proveedor de identidad, CRM y procesos operativos existentes del establecimiento.
Demuestre el valor sin recopilar datos en exceso
Los equipos de retail pueden usar las señales de visita consentidas para perfeccionar los recorridos de los clientes. Los operadores de hotelería pueden distinguir una conexión única de la experiencia de un huésped frecuente. Los administradores de propiedades pueden usar los patrones de servicio para mejorar las comunicaciones con los residentes. En cada caso, la red respalda una decisión, en lugar de convertirse en una justificación para recopilar todo.
Comience con un objetivo operativo medible y un propietario de datos definido. Documente la base legal, limite el acceso a las personas que lo necesitan y establezca reglas de eliminación o agregación antes de conectar el flujo a un CRM. Esto mantiene la configuración de WiFi para huéspedes alineada tanto con el valor comercial como con las expectativas de privacidad de la UK.
Purple proporciona autenticación de invitados de marca, acceso basado en la identidad a través de Passpoint, OpenRoaming e iPSK, controles de cumplimiento, analíticas e integraciones de CRM para operadores de establecimientos. Visite Purple para evaluar cómo su plataforma podría convertir una configuración de WiFi segura para invitados en una experiencia de visitante con menos fricción y más medible.


