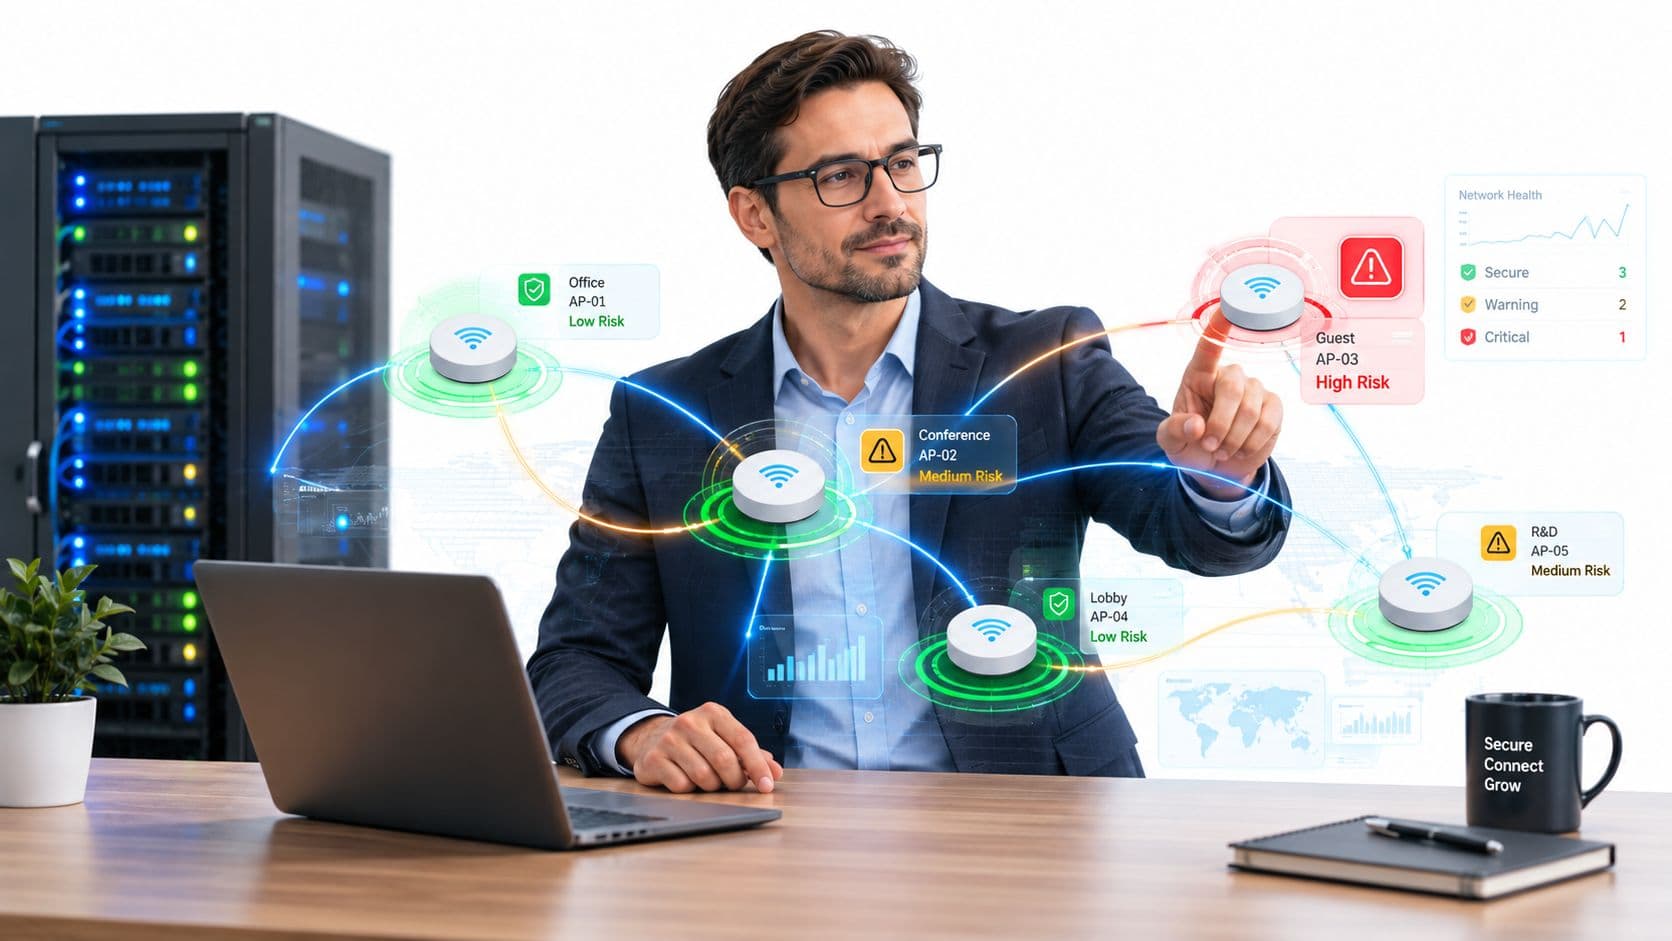
Viernes por la tarde. El lobby está lleno, una conferencia acaba de terminar y el equipo del recinto cree que la red funciona bastante bien. De repente, los invitados comienzan a quejarse de que la página de inicio de sesión de WiFi se ve extraña. Algunos no pueden volver a conectarse. Las consultas sobre pagos con tarjeta empiezan a llegar a la recepción, no porque las cajas registradoras no funcionen, sino porque alguien ha puenteado una ruta inalámbrica no autorizada hacia un lugar al que nunca debió haber tenido acceso.
Ahí es exactamente cuando el “guest WiFi” deja de ser una función de conveniencia y se convierte en un problema operativo, un problema de seguridad y, muy rápido, en un problema de la junta directiva.
En recintos de múltiples inquilinos, hoteles, centros comerciales, centros de salud y propiedades de uso mixto, rara vez veo límites claros entre el riesgo de los invitados y el riesgo del personal. Los mismos puntos de acceso, controladores, rutas de conmutación, paneles de control en la nube y flujos de trabajo de identidad dan soporte a ambos. Si los evalúa como silos separados, por lo general perderá de vista la exposición real: credenciales compartidas, revocación deficiente, dispositivos no administrados, confianza heredada en proveedores y baja visibilidad en todo el plano de control.
Cuando una interrupción de WiFi se convierte en una historia de riesgo
Muchos incidentes inalámbricos no comienzan con malware. Comienzan con la conveniencia.
Un establecimiento imprime una contraseña de WiFi compartida en la recepción porque reduce la fricción. Un Captive Portal sigue en servicio mucho después de que el equipo de implementación original se haya ido. Las actualizaciones de firmware se postergan porque nadie quiere arriesgarse a una interrupción antes de un período comercial de alta actividad. Un instalador externo deja el acceso de administración más abierto de lo previsto porque la implementación debía terminar antes del día de la inauguración.
La cadena que suele pasarse por alto
En el sector de la hospitalidad y en entornos multiinquilino, la falla rara vez se encuentra en un solo componente. Es la combinación lo que le afecta:
- Confianza compartida: Una sola contraseña, reutilizada por invitados, personal temporal, contratistas y, a veces, dispositivos de soporte operativo.
- Separación débil: Una ruta de "invitado" que no está tan aislada de los sistemas operativos como sugiere el diagrama.
- Propiedad obsoleta: Sin un propietario asignado para los SSIDs, políticas del controlador, reglas de acceso o cambios en el portal.
- Evidencia deficiente: Cuando algo sale mal, los registros existen, pero no se alinean con la claridad suficiente para responder preguntas básicas rápidamente.
Por eso es importante una evaluación de riesgos de red. Obliga al equipo a probar si la realidad vivida en la red coincide con las suposiciones de los documentos de políticas y los planos de diseño.
El tráfico de invitados y del personal puede residir en diferentes SSIDs, pero siguen dependiendo de la misma infraestructura inalámbrica, las mismas decisiones de identidad y, a menudo, de las mismas personas que la mantienen estable.
He visto a equipos de operaciones tratar los incidentes de WiFi para invitados como problemas de experiencia del cliente hasta que el radio de impacto se extiende a los pagos, los sistemas del edificio, el acceso del personal o el reporte de incidentes. Para entonces, la solución técnica es solo la mitad del trabajo. La conversación más difícil es por qué nadie reconoció la dependencia antes.
Para las propiedades que desean un ejemplo práctico de cómo las operaciones de un recinto conectado dependen de una infraestructura digital confiable, vale la pena revisar el trabajo de Purple con Manchester Airport Group. La lección no es que cada sitio tenga la misma arquitectura. Es que la conectividad orientada al público está mucho más cerca de las operaciones principales de lo que muchos equipos admiten.
Lo que la interrupción realmente revela
Cuando el acceso inalámbrico falla, no solo está probando los radios y el roaming. Está probando:
- Disciplina de identidad: Quién tiene permitido el acceso, cómo se autenticó y qué tan rápido se puede retirar dicho acceso.
- Calidad de la segmentación: Si un dispositivo comprometido o no gestionado puede moverse más allá de su límite previsto.
- Resiliencia operativa: Si el establecimiento puede seguir atendiendo a los clientes mientras se lleva a cabo la contención y la recuperación.
Es por eso que las interrupciones se convierten en historias de riesgo. El síntoma de WiFi es lo primero que se nota. La falla de control subyacente suele ser más antigua.
Qué significa realmente la evaluación de riesgos de red
Una evaluación de riesgos de red no es una prueba de penetración con una etiqueta nueva. No es una revisión única de firewall, y no es un escaneo de vulnerabilidades vaciado en una hoja de cálculo que nadie vuelve a revisar.
Es una disciplina repetible para decidir dónde puede fallar su red, cómo ocurriría esa falla, cuál sería el impacto para el negocio y cuáles controles justifican el esfuerzo de ingeniería ahora mismo.
Piense como un asesor de edificios
Un evaluador de edificios competente no espera a que ocurra un incendio, inspecciona una sola puerta y declara que el sitio es seguro. Evalúa la estructura, el cableado, el control de acceso, las rutas de evacuación, el historial de mantenimiento y si el edificio aún puede dar soporte a las personas que dependen de él.
El riesgo inalámbrico funciona de la misma manera.
Usted evalúa los puntos de acceso, los controladores, las rutas de conmutación, el plano de gestión en la nube, el flujo de autenticación, la integración de directorios, el ciclo de vida de los certificados, las dependencias de terceros y los hábitos operativos en torno a ellos. Luego, vuelve a evaluar cuando el entorno cambia, porque siempre lo hace.
Qué hay dentro de la disciplina
Una evaluación sólida generalmente combina estos elementos:
- Descubrimiento de activos en componentes cableados, inalámbricos y gestionados en la nube.
- Modelado de amenazas vinculado a cómo las personas, los dispositivos y los proveedores interactúan con la red.
- Análisis de vulnerabilidades de firmware, configuración, exposición de la gestión y controles de identidad.
- Puntuación de riesgos en términos de negocio, no sólo de severidad técnica.
- Planificación de remediación con propietarios, plazos y evidencia de que la solución funcionó.
La dirección del Reino Unido es clara en este punto. El Cyber Assessment Framework del NCSC exige que las organizaciones adopten las medidas adecuadas para identificar, evaluar y comprender los riesgos de seguridad en las redes y los sistemas de información que sustentan funciones esenciales, y está diseñado para la autoevaluación o para una evaluación externa independiente basada en una línea de referencia sistemática.
Esto importa porque saca la evaluación de riesgos de la red de la categoría de tareas ad hoc. Si su WiFi respalda el registro de entrada, el punto de venta, la movilidad de los médicos, el acceso de los inquilinos o las operaciones del edificio, entonces soporta funciones esenciales, independientemente de si su equipo lo ha etiquetado formalmente de esa manera o no.
Por qué los invitados y el personal no pueden ser silos separados
La mayoría de las propiedades aún documentan el WiFi para invitados y el WiFi para el personal como si fueran programas separados. En papel, eso se siente ordenado. En la práctica, oculta las uniones.
- Infraestructura compartida: Los puntos de acceso, controladores, enlaces ascendentes y la administración en la nube se comparten habitualmente.
- Decisiones de identidad compartidas: Los contratistas, el personal temporal y los roles híbridos desdibujan las categorías de "invitado" y "empleado".
- Modos de falla compartidos: Una mala configuración, una revocación deficiente o el compromiso de un proveedor pueden afectar a cada SSID a la vez.
Regla práctica: Si el mismo equipo lo administra, la misma plataforma lo aplica o la misma interrupción lo afecta, evalúelo como una sola superficie de riesgo.
Eso no significa dar a cada red la misma política. Significa construir un panorama de riesgo unificado antes de decidir dónde se justifica el aislamiento, una identidad más sólida o métodos de acceso diferentes.
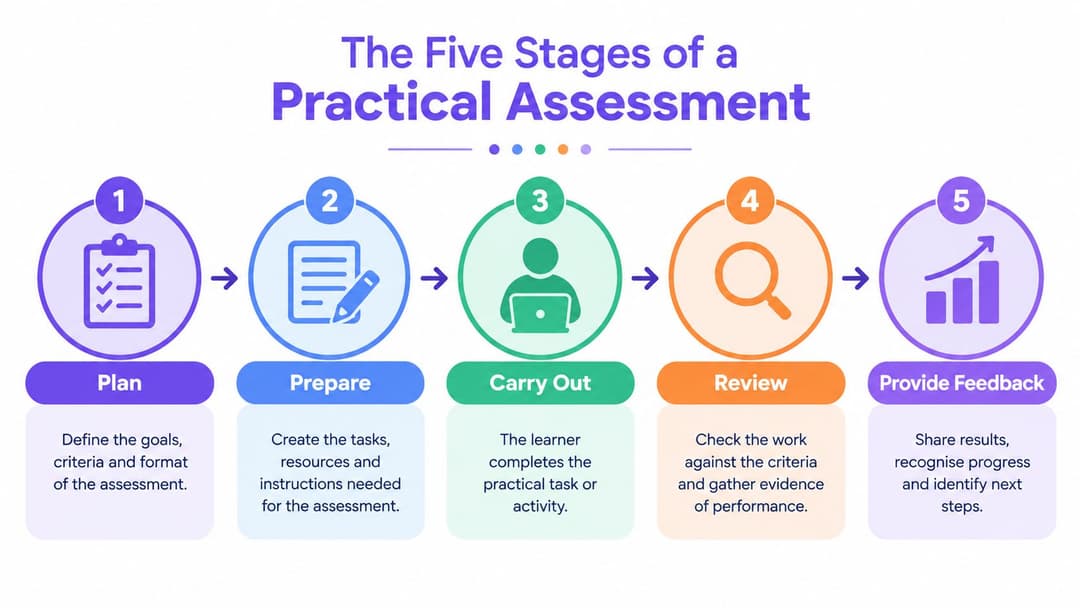
Las cinco etapas de una evaluación práctica
Una evaluación de riesgos de red basada en teorías establecidas a menudo se estanca debido a la calidad de los resultados. Una evaluación útil produce artefactos que ingeniería, auditoría y operaciones pueden utilizar por igual sin necesidad de traducción.
Etapa uno: inventario de activos
Si el inventario es débil, cada etapa posterior es pura conjetura.
Para propiedades con un uso intensivo de WiFi, un inventario creíble debe cubrir más que el recuento de hardware. Debe mapear el propósito del SSID, propietario, método de autenticación, versión de firmware, relación con el controlador, mapeo de VLAN o políticas, inquilino o departamento al que sirve, y la dependencia de servicios de directorio o en la nube.
También esperaría ver claramente identificadas las clases de dispositivos no gestionados. Los dispositivos médicos, las terminales POS, las cámaras, los controles de edificios, los quioscos y los dispositivos propiedad de los invitados no comparten las mismas suposiciones de confianza.
Los equipos suelen fallar aquí de una de dos maneras:
- Hojas de cálculo estáticas: Creadas para una auditoría única y luego abandonadas.
- Propiedad incompleta: El objeto técnico está listado, pero nadie es dueño de la decisión de negocio detrás de él.
Etapa dos: modelado de amenazas
El modelado de amenazas es donde se decide qué puede hacer el atacante, el infiltrado descuidado, el proveedor comprometido o el sistema mal configurado.
En los entornos de telecomunicaciones y redes, las expectativas en el Reino Unido están superando el pensamiento perimetral genérico. El Código de prácticas de seguridad de las telecomunicaciones señala que los proveedores deben evaluar los riesgos no solo para el negocio y la red del proveedor, sino también para los usuarios finales, incluyendo la pérdida de disponibilidad y las filtraciones de datos personales, y deben utilizar el modelado de amenazas para identificar amenazas, vulnerabilidades y vectores de ataque. La misma fuente también señala que la principal amenaza para la infraestructura de telecomunicaciones del Reino Unido en 2024 - 2025 fue Salt Typhoon, y que 4 de los 9 incidentes cibernéticos recibidos por Ofcom probablemente estuvieron por debajo de los umbrales de notificación obligatoria, lo que sugiere un subconteo en los márgenes, mientras que el phishing siguió siendo el tipo de brecha más frecuente y disruptivo en el contexto más amplio de las encuestas del Reino Unido, tal como se describe en el Código de prácticas de seguridad de las telecomunicaciones.
Para las redes de recintos, el modelo de amenazas práctico generalmente incluye:
- Abuso de identidad: Contraseñas compartidas, registro deficiente de invitados, cuentas de personal inactivas y revocación tardía.
- Exposición del plano de gestión: Acceso de administrador al controlador, tokens de API y cuentas de proveedores heredadas.
- Abuso de la capa de radio: AP falsos, suplantación de identidad, intentos de desautenticación y patrones de registro inseguros.
- Falla de dependencia: Interrupción del control en la nube, caída del ISP y problemas con proveedores de identidad externos.
Etapa tres, cuatro y cinco
Una vez que el modelo está claro, el trabajo de vulnerabilidad se vuelve más preciso. No se limite a escanear lo que es enrutable desde un segmento central. Revise los controladores inalámbricos, los componentes del portal, las API de administración, las líneas base de firmware, el manejo de certificados y los roles administrativos. Las comprobaciones autenticadas son importantes porque los escaneos no autenticados a menudo pasan por alto la desviación exacta que genera una exposición real.
Luego, califique el riesgo en un lenguaje que el director de operaciones pueda utilizar. "Vulnerabilidad crítica en el parque de AP" es menos útil que "la vulnerabilidad en la ruta de autenticación compartida podría interrumpir la incorporación de invitados, la movilidad del personal y los procedimientos de respaldo de pago durante la ocupación máxima".
Termine con un plan de remediación que clasifique el trabajo por la reducción de riesgo por hora de ingeniería. Eso generalmente significa resolver primero las correcciones menos glamorosas.
- Retire las PSK compartidas donde sea posible
- Refuerce el acceso de administración y los flujos de trabajo de revocación
- Instale parches en el firmware del controlador y del AP
- Valide la segmentación con pruebas en vivo, no con revisión de diagramas
- Asigne un responsable y una fecha límite a cada tratamiento
Un plan de remediación sin responsables asignados es sólo una lista de pendientes bien formateada.
Lo que funciona es la secuencia. El inventario alimenta el modelado de amenazas. El modelado de amenazas delimita el trabajo de vulnerabilidad. La puntuación ayuda a ingeniería a elegir. La remediación cierra el ciclo.
Factores regulatorios y de cumplimiento en el Reino Unido
En el Reino Unido, la conversación sobre el cumplimiento suele ser el punto donde los equipos de red ganan influencia o generan trabajo duplicado. Si se utilizan correctamente, los requisitos regulatorios delimitan con precisión el alcance de su evaluación. Si se utilizan mal, generan pistas de evidencia paralelas en las que nadie confía.
El contexto nacional más amplio es importante. El Registro Nacional de Riesgos 2025 del gobierno del Reino Unido señala que la versión externa de la Evaluación de Riesgos de Seguridad Nacional incluye 89 riesgos en 9 temas, con el cibernético listado como uno de esos temas, y explica que el registro es la versión de cara al público de la evaluación interna del Reino Unido sobre los riesgos más graves que enfrenta el país. En conjunto con la visión del NCSC sobre el aseguramiento cibernético estructurado, esto hace que el riesgo de red y cibernético sea parte de la planificación de la resiliencia, no solo de la higiene de TI, tal como se refleja en el contexto de la política cibernética y de riesgos del gobierno del Reino Unido.
Qué significan los marcos de trabajo en la práctica
Si administra la conectividad de un recinto, propiedad o inquilino, la pregunta útil es simple: ¿qué obligación obliga a qué decisión de control?
| Marco de referencia | Control de red desencadenante | Evidencia requerida | Frecuencia de evaluación |
|---|---|---|---|
| CAF | Identificación y gestión de riesgos de seguridad para sistemas que soportan funciones esenciales | Registro de activos, diagramas de arquitectura, propiedad de controles, plan de tratamiento firmado | Recurrente y después de un cambio material |
| Obligaciones de seguridad de Ofcom y telecomunicaciones | Disponibilidad, control de acceso, modelado de amenazas, consideración de riesgos para el usuario final | Registros de acceso, registros de autenticación, evidencia de segmentación, registros de incidentes | Recurrente y basado en eventos |
| Deberes de la UK GDPR y la Ley de Protección de Datos | Recopilación y manejo de datos de identidad de invitados o usuarios a través del inicio de sesión de WiFi | Registros de flujo de datos, decisiones de retención, controles de acceso, supervisión del procesador | Recurrente y después de un cambio de proceso |
| PCI DSS para entornos de manejo de tarjetas | Segmentación entre sistemas de pago y zonas inalámbricas de menor confianza | Diagramas de segmentación, pruebas de validación, registros de acceso de administrador, evidencia de remediación | Recurrente y después de un cambio de red |
| Conjuntos de controles estilo ISO 27001 | Control de acceso, gestión de vulnerabilidades, garantía de proveedores, registro | Conjunto de políticas, resultados de escaneos, registros de revisión, aprobaciones de excepciones | Programado y basado en políticas |
Una base de evidencia supera a cinco listas de verificación
El error que veo con más frecuencia es tener paquetes de evidencia separados para auditoría, seguridad, operaciones y revisión de proveedores. Eso es costoso y, por lo general, inconsistente.
Un mejor modelo es una base de evidencia operativa única:
- Registros de arquitectura que muestran dependencias de redes inalámbricas, conmutación y gestión
- Registros de autenticación RADIUS o equivalentes que demuestran la aplicación de la identidad
- Resultados de vulnerabilidades vinculados a activos y propietarios reales
- Registros de garantía de proveedores para plataformas en la nube, hardware y acceso de soporte
- Aprobaciones de tratamiento de riesgos firmadas por el propietario del negocio, no delegadas únicamente al equipo de ingeniería
Para los equipos que desean una forma sencilla de poner a prueba si los controles de WiFi para invitados se alinean con las expectativas de cumplimiento, la verificación de cumplimiento de WiFi para invitados de Purple es una lista de referencia muy útil.
Por qué el riesgo del proveedor pertenece a la misma revisión
La guía de telecomunicaciones del Reino Unido es explícita en que la evaluación de riesgos debe basarse en evidencias y tener en cuenta a los proveedores. La guía de Evaluación de Seguridad de Proveedores del NCSC indica que los operadores deben evaluar objetivamente el riesgo cibernético de los equipos de los proveedores recopilando evidencia repetible sobre los procesos de los proveedores y los equipos de red, mientras que el Código de Prácticas de Seguridad de las Telecomunicaciones exige medidas apropiadas y proporcionadas para reducir los riesgos de terceros proveedores. La misma guía destaca la dependencia de un solo proveedor, las vulnerabilidades en los equipos de red y las fallas sistémicas de los equipos debido a errores operativos, defectos o eventos como inundaciones o incendios en la guía de evaluación de seguridad de proveedores del NCSC.
Para infraestructuras de WiFi, eso significa que no se debe separar la revisión de seguridad cibernética de la revisión de resiliencia. El compromiso del controlador, los defectos de hardware, el bloqueo de proveedor en la nube y las fallas ambientales pertenecen al mismo paquete de evaluación.
Comparación de riesgos entre sectores e inquilinos
El hardware inalámbrico puede parecer similar en todos los sectores. El modelo de riesgo no.
Un hotel, una cadena de tiendas de retail, un centro de salud, una oficina corporativa y un edificio de uso mixto pueden utilizar WiFi gestionado moderno. Lo que cambia es la combinación de activos, las expectativas de identidad y las consecuencias de una segmentación incorrecta.
Comparación del perfil de riesgo en diferentes entornos de red
| Entorno | Activos principales | Principales amenazas | Modelo de identidad | Radio de impacto |
|---|---|---|---|---|
| Oficina corporativa | Laptops del personal, móviles, dispositivos de salas de juntas, impresoras | Mal uso de credenciales, acceso no gestionado de contratistas, desvío de configuración de administradores | Identidad del personal respaldada por directorio con verificaciones de confianza del dispositivo | Pérdida de productividad del personal, exposición de datos internos, compromiso de cuentas de administrador |
| Hotelería y turismo | Dispositivos de huéspedes, POS, dispositivos móviles del personal, televisiones, tecnología de puertas o habitaciones | Filtración de contraseñas compartidas, abuso del portal, dispositivos no autorizados, revocación débil | Identidad de invitado para visitantes, identidad nominal más sólida para el personal y contratistas | Falla en la experiencia del huésped, interrupción de pagos, daño a la reputación |
| Retail | POS, escáneres de mano, señalización digital, guest WiFi, IoT | Exposición de red plana, uso compartido de credenciales, exceso de privilegios en el acceso de proveedores | Acceso nominal del personal, acceso aislado de invitados, excepciones limitadas para sistemas legados | Interrupción de ventas, afectación a las operaciones de la tienda, exposición de los recorridos de los clientes |
| Sector salud | Estaciones de trabajo clínicas, carros móviles, dispositivos médicos, acceso de invitados | Movimiento lateral hacia sistemas sensibles, equipos legados no gestionados, retraso en la aplicación de parches | Identidad sólida basada en roles con excepciones estrictas de segmentación | Interrupción de la atención médica, exposición de datos sensibles, riesgo operativo en todo el complejo |
| Propiedad multi-inquilino | Dispositivos de residentes o inquilinos, sistemas del edificio, WiFi compartido de servicios comunes | Filtración de datos entre inquilinos, mal uso de cuentas de soporte, aislamiento deficiente entre grupos de servicios | Identidad específica del inquilino con roles de administrador con alcance estrictamente definido | Efecto derrame entre inquilinos, impacto en los servicios del edificio, riesgo de disputas y responsabilidad legal |
La misma estrategia de SSID no se adapta bien a todos lados
Una PSK compartida que se tolera en un rincón administrativo de una tienda se vuelve una imprudencia en un entorno de atención médica. Un trayecto de invitado guiado por un portal que se adapta al lobby de un hotel puede ser inadecuado para un edificio residencial donde el acceso repetido y la continuidad del dispositivo importan más que el marketing de la página de inicio.
Es por eso que la puntuación de riesgo necesita ponderación. El punto de acceso no es la unidad de riesgo. La función de negocio que se brinda a través de ese punto de acceso lo es.
In infraestructuras mixtas, un solo AP puede dar servicio a un segmento de invitados de bajo riesgo y a un segmento operativo de alta consecuencia al mismo tiempo. Trate la infraestructura compartida en consecuencia.
La comparación también cambia la forma en que se inventarían los activos. No registre sólo el tipo de dispositivo. Registre el inquilino, el modelo de confianza, la dependencia, la ruta de soporte y el método de revocación. Sin ese contexto, cada evaluación posterior se vuelve genérica.
Cómo el WiFi basado en identidad y sin contraseñas reduce el riesgo
Las contraseñas compartidas siguen siendo uno de los mayores puntos débiles en las redes de los establecimientos porque eliminan la rendición de cuentas. Una vez que una contraseña se imprime, se envía por mensaje de texto, se reutiliza o se entrega a un contratista, se pierde la certeza de quién está en la red y de si debería seguir ahí.
El WiFi basado en identidad y sin contraseñas cambia eso al vincular el acceso a un usuario, a un dispositivo o a ambos.
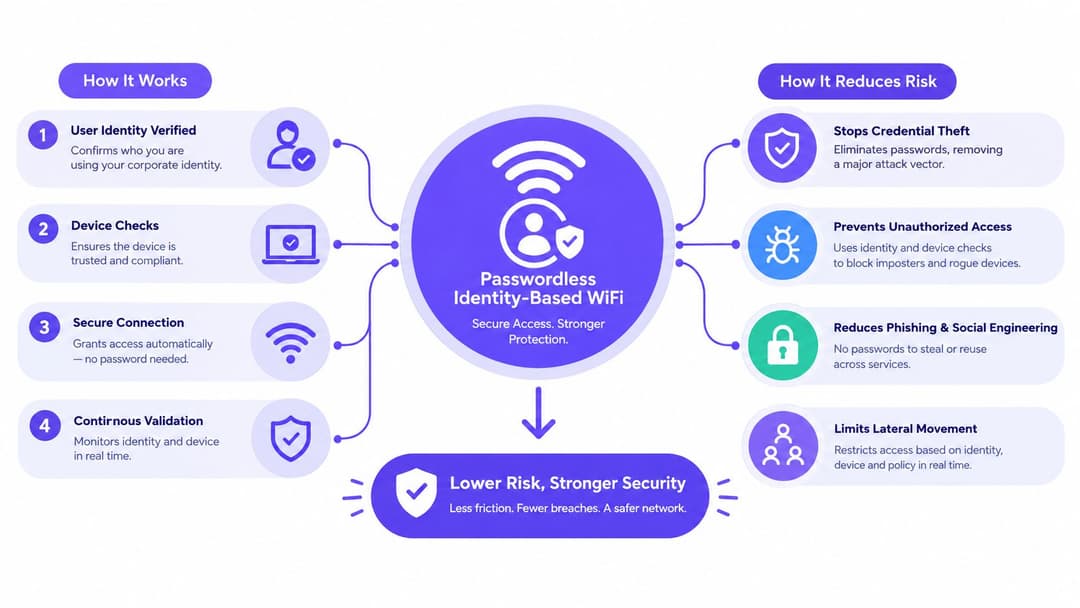
Las categorías de riesgo que realmente mejora
La mayor ganancia es que elimina la confianza amplia que crean las PSK.
- Disminuye la reutilización de credenciales: No hay un secreto compartido que circule entre invitados, personas que dejan la empresa, contratistas y terceros.
- La suplantación de identidad no autorizada se vuelve más difícil: Los usuarios se autentican frente a un flujo de trabajo de identidad real, no con una contraseña copiada de un letrero.
- La revocación se vuelve operativamente viable: Desactive la identidad del usuario o del dispositivo y el acceso debería interrumpirse en consecuencia.
- Mejora la calidad de la auditoría: La atribución a nivel de sesión es mucho mejor que intentar inferir el uso a partir de una población con contraseña compartida.
Para las redes del personal, el acceso sin contraseña basado en certificados o su equivalente también admite una integración más limpia con las comprobaciones de postura de MDM, la lógica de acceso condicional y un proceso de salida más rápido. Para el acceso de invitados y residentes, el registro basado en la identidad reduce la presión de seguir utilizando esquemas débiles de Captive Portal solo porque resultan familiares.
Una opción en este espacio es la red basada en identidad de Purple, que se centra en el acceso sin contraseña para invitados, personal y entornos multi-inquilino. Lo importante no es la marca. Es el modelo de control: la identidad identificada, una sólida incorporación y la revocación inmediata superan a los secretos compartidos en todo momento.
Dónde el contexto del Reino Unido hace que esto sea más urgente
Esto ya no es un problema de madurez de nicho. La Encuesta de Brechas de Seguridad Cibernética 2025/2026 del gobierno del Reino Unido informa que el 30% de las empresas del Reino Unido realizaron una evaluación de riesgos de seguridad cibernética, solo ligeramente por encima del 29% del año anterior, mientras que el 43% de las empresas y el 28% de las organizaciones benéficas informaron una brecha o ataque cibernético en los últimos 12 meses. La misma encuesta afirma que se utiliza para informar la política de resiliencia cibernética del Reino Unido, lo que la convierte en un punto de referencia serio para la planificación, como se establece en el informe técnico de la Encuesta de Brechas de Seguridad Cibernética.
Para mí, la lectura práctica es directa. La exposición sigue siendo común, pero la disciplina formal de riesgos aún no lo es. El WiFi basado en identidad ayuda porque convierte un modelo difuso de confianza inalámbrica en algo que se puede evaluar, revocar y comprobar adecuadamente.
Las concesiones de las que aún debe hacerse cargo
El acceso sin contraseñas no elimina las decisiones de diseño.
- Los dispositivos heredados siguen siendo un problema: Algunos dispositivos IoT y especializados aún requieren alternativas como claves privadas con alcance muy delimitado o redes de excepción aisladas.
- La migración requiere planificación: Se necesita un ciclo de vida de certificados, integración de directorios y procedimientos de soporte que el equipo de operaciones pueda ejecutar.
- Las experiencias de los invitados siguen siendo importantes: Algunos entornos necesitan flujos de registro de Captive Portal que ofrezcan tanto comodidad como cumplimiento normativo.
Los equipos que hacen esto bien no buscan la perfección absoluta. Reducen la confianza compartida en todo lo que pueden, aíslan lo que aún no pueden modernizar y mantienen visibles esas excepciones.
Una lista de verificación de implementación de 90 días con métricas que importan
Un trimestre es tiempo suficiente para pasar de una preocupación imprecisa a un programa de control funcional, si se mantiene la disciplina. El objetivo no es la perfección. Es construir un proceso de evaluación de riesgos de red que genere mejores decisiones cada mes después de su lanzamiento.
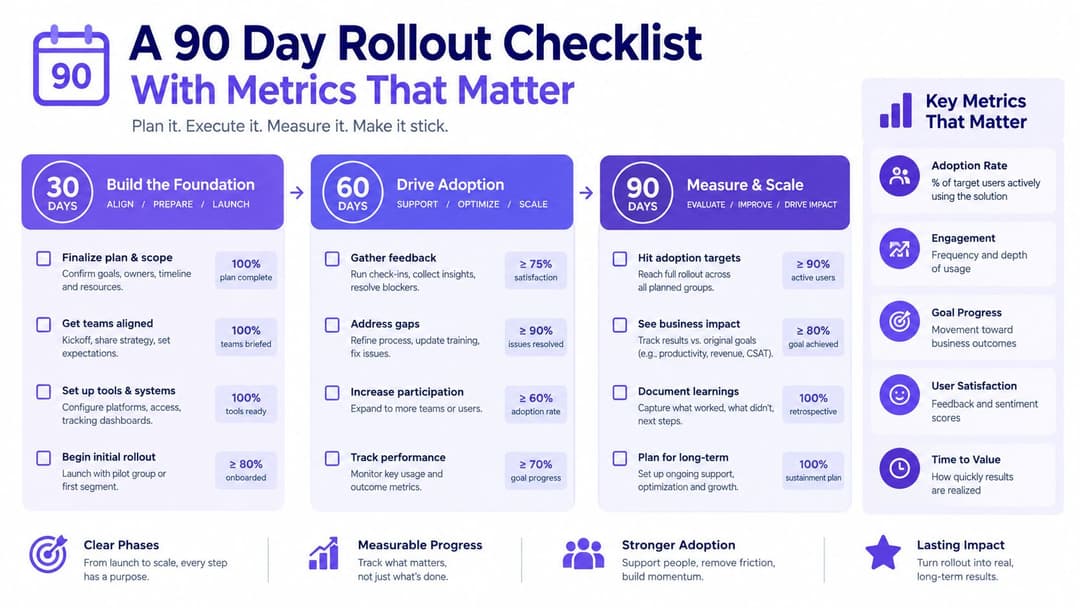
Días 1 al 30
Comience por cerrar las brechas básicas de visibilidad.
- Confirmar el alcance: Sitios, inquilinos, SSIDs, controladores, dependencias de conmutación, fuentes de identidad y proveedores.
- Construir el registro: Realizar el seguimiento del nombre del activo, ubicación, propietario, función, método de autenticación, estado del firmware, modelo de soporte y criticidad para el negocio.
- Establecer la rúbrica de puntuación: Acordar cómo se juzgarán la probabilidad y el impacto para que los equipos no discutan más adelante.
- Ejecutar comprobaciones de línea base: Revisión de firmware, revisión de acceso de administrador, validación de segmentación y trabajo inicial de vulnerabilidades.
Si su equipo desea una lista de verificación genérica para compararla con su propia plantilla interna, GM GROUP Services tiene un conjunto práctico de elementos clave para la evaluación de riesgos que puede ayudar a detectar omisiones evidentes a tiempo.
Días 31 al 60
La mayoría de los programas se vuelven reales o se pierden en el papeleo.
- Realizar talleres de amenazas: Incluya a ingeniería de red, operaciones, mesa de ayuda y al propietario del negocio para el recinto o propiedad.
- Mapear frente a las expectativas del Reino Unido: Revise los controles actuales frente al manejo de riesgos alineado con CAF y las preocupaciones de acceso de estilo telecomunicaciones.
- Pilotar el acceso basado en identidad: Elija una zona de alto tráfico o una clase de inquilino. No comience con el entorno más simple. Comience con uno que exponga los casos de esquina operativos.
- Documentar excepciones: El hardware heredado, los flujos de trabajo de contratistas, las restricciones de incorporación de invitados y el acceso de administrador de proveedores necesitan un tratamiento específico.
Si una excepción no tiene fecha de vencimiento ni responsable, no es una excepción. Es la política real.
Días 61 al 90
Integre el proceso en las operaciones.
| Entregable | Cómo se ve un resultado óptimo |
|---|---|
| Panel ejecutivo | Estado claro sobre riesgos de alta prioridad, acciones vencidas, conteo de excepciones y dirección de la tendencia |
| Seguimiento de remediación | Cada acción vinculada a un responsable, fecha de vencimiento, dependencia y método de validación |
| Cadencia de revisión | Una revisión operativa mensual establecida y un detonador para la reevaluación después de un cambio importante |
| Decisión del piloto | Aprobar, expandir, rediseñar o pausar, con base en la evidencia de las operaciones en vivo |
Las métricas que importan son aquellas que el liderazgo puede conectar con la continuidad del servicio y la calidad del control. Utilice medidas como el tiempo para detectar puntos de acceso no autorizados, la proporción de dispositivos en SSIDs vinculados a la identidad, el cumplimiento del SLA de parches, las anomalías de autenticación repetidas y el número de excepciones abiertas que superen el umbral acordado.
Preguntas frecuentes de los equipos de red
¿Con qué frecuencia deberíamos repetir una evaluación de riesgos de red en el sector de la hospitalidad o en recintos de temporada?
Repítalo según un calendario programado y después de cada cambio. Las temporadas altas, las remodelaciones, las actualizaciones de controladores, los cambios de identidad, la incorporación de nuevos inquilinos y los cambios importantes de proveedores justifican una reevaluación focalizada. Si su entorno cambia más rápido que su ciclo de revisión, entonces el ciclo es demasiado lento.
¿Es una PSK alguna vez más segura que el acceso sin contraseñas para terminales de punto de venta (POS) o dispositivos operativos?
A veces es la opción temporal menos mala para equipos heredados, pero no debería ser su estado final de preferencia. Para los puntos de venta (POS) y otros dispositivos operativos, la identidad identificada o vinculada al dispositivo le brinda una revocación más limpia, una mejor atribución y una menor dispersión de contraseñas. Si debe mantener PSK para un subconjunto de hardware, aíslelo estrictamente y realice un seguimiento como una excepción visible.
¿Cómo evaluamos los dispositivos de invitados no gestionados que no controlamos?
Califique el entorno que los rodea, no los aspectos internos del dispositivo que no puede ver. Concéntrese en el método de registro, la segmentación, los controles de sesión, la resistencia al movimiento lateral, la visibilidad del DNS o del tráfico y la rapidez con la que puede contener un comportamiento sospechoso sin afectar a los usuarios legítimos.
¿Qué evidencia esperarán los auditores bajo los resultados estilo CAF?
Prepárese para demostrar que puede identificar activos críticos, explicar dependencias, evaluar el riesgo de manera sistemática y probar que las decisiones de tratamiento se mantienen a lo largo del tiempo. En la práctica, eso significa registros de activos actualizados, vistas de arquitectura, evidencia de control de acceso, registros que respalden la rendición de cuentas, seguimiento de remediaciones y aceptación firmada donde se tolere el riesgo.
¿Cómo manejamos la infraestructura compartida entre múltiples inquilinos sin exponer a un inquilino ante otro?
Comience con la separación de la gestión y la separación de políticas, luego pruebe la aplicación. El aislamiento de inquilinos en papel no es suficiente. Necesita pruebas de que los roles de administrador, los almacenes de identidad, los mapeos de VLAN o de políticas y los flujos de trabajo de soporte no creen filtraciones accidentales entre inquilinos. En propiedades mixtas, la ruta de soporte es a menudo donde falla el aislamiento.
¿Qué debería hacer el administrador de red a primera hora el lunes por la mañana?
Elija un sitio y verifique tres cosas: quién es el propietario de cada SSID, cómo se revoca el acceso y si se ha probado recientemente el aislamiento real de la ruta de invitados. Luego, tome la lista de verificación de implementación de la sección anterior y conviértala en un plan de trabajo activo con responsables y fechas.
Purple proporciona acceso a WiFi sin contraseña, redes basadas en identidad y análisis para entornos de invitados, personal y multi-inquilino, lo que lo hace relevante cuando necesita una atribución más sólida y una menor dependencia de contraseñas compartidas. Si está revisando cómo modernizar el acceso inalámbrico mientras cumple con las expectativas operativas y de cumplimiento de UK, visite Purple y compare su modelo con su enfoque actual de incorporación, revocación y segmentación.