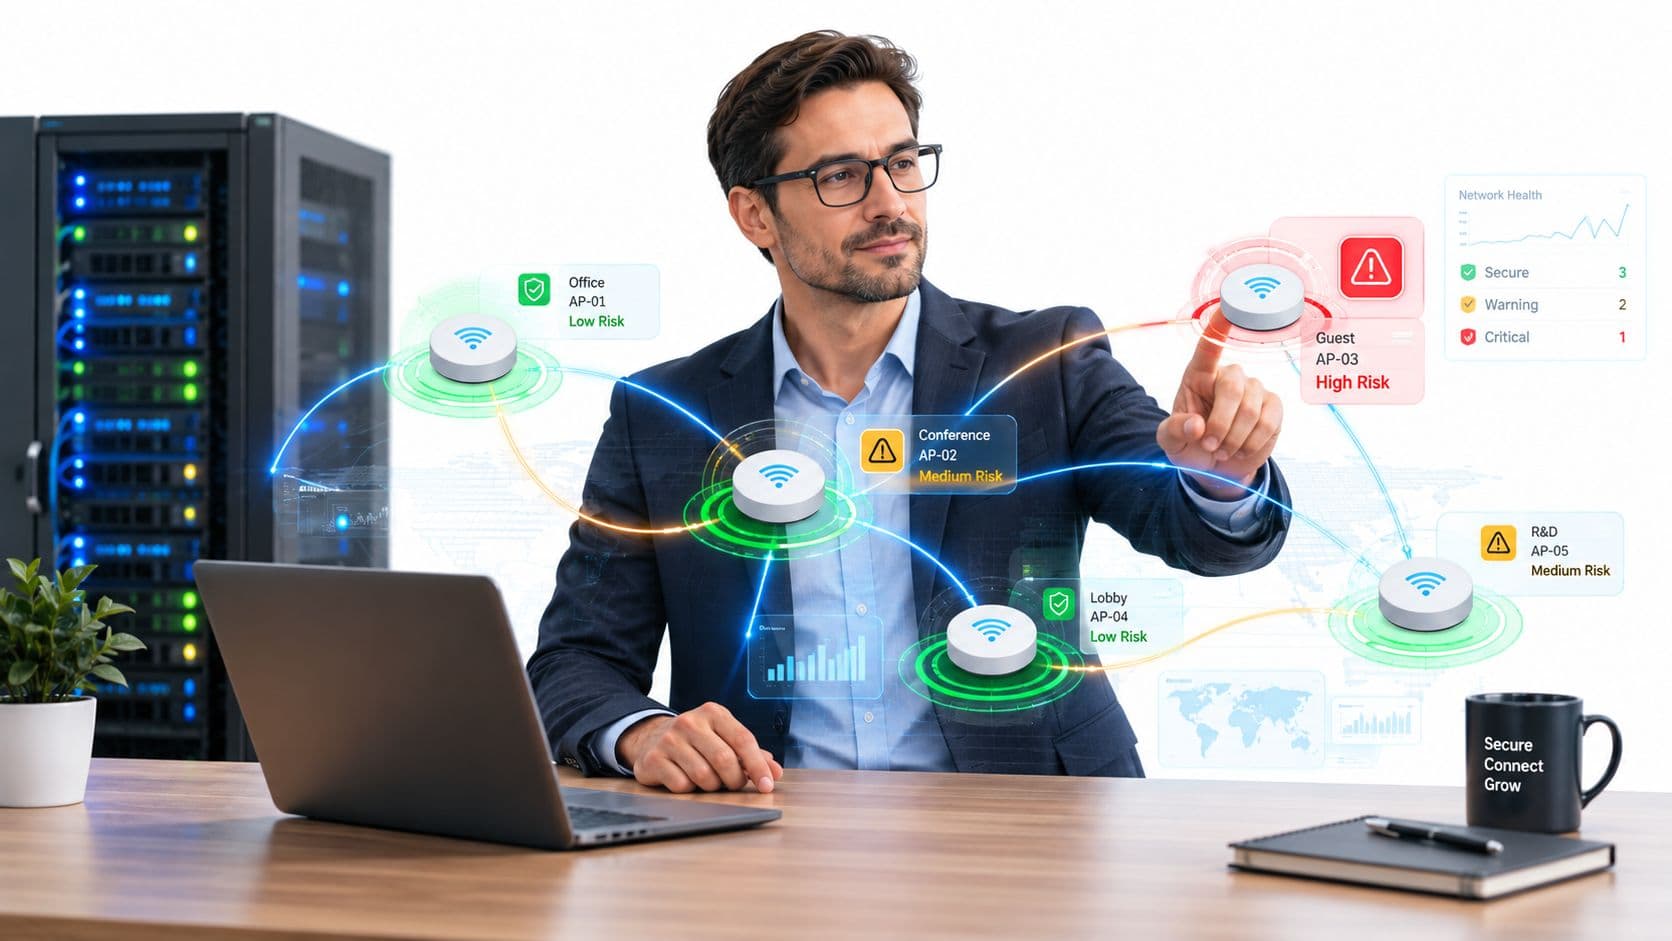
शुक्रवार की शाम। लॉबी भरी हुई है, एक कॉन्फ्रेंस अभी-अभी ड्रिंक्स के लिए समाप्त हुई है, और वेन्यू टीम को लगता है कि नेटवर्क काफी अच्छा काम कर रहा है। तभी मेहमान शिकायत करने लगते हैं कि WiFi लॉगिन पेज अजीब दिख रहा है। कुछ लोग दोबारा कनेक्ट नहीं कर पा रहे हैं। कार्ड भुगतान से जुड़ी पूछताछ रिसेप्शन पर आने लगती है, इसलिए नहीं कि बिलिंग मशीनें बंद हैं, बल्कि इसलिए कि किसी ने एक अनधिकृत वायरलेस पाथ को ऐसी जगह से जोड़ दिया है जहाँ उसे कभी नहीं पहुँचना चाहिए था।
यही वह बिंदु है जहाँ “guest WiFi” एक सुविधा मात्र न रहकर एक परिचालन समस्या, एक सुरक्षा समस्या और बहुत जल्द बोर्ड की समस्या बन जाता है।
मल्टी-टेनेंट स्थानों, होटलों, रिटेल संपत्तियों, स्वास्थ्य सेवा स्थलों और मिश्रित उपयोग वाली संपत्तियों में, मैं शायद ही कभी गेस्ट जोखिम और स्टाफ जोखिम के बीच स्पष्ट अंतर देखता हूँ। समान एक्सेस पॉइंट, कंट्रोलर, स्विचिंग पाथ, क्लाउड डैशबोर्ड और पहचान वर्कफ़्लो दोनों का समर्थन करते हैं। यदि आप उन्हें अलग-अलग टूल के रूप में आंकते हैं, तो आप आमतौर पर वास्तविक जोखिम को देखना भूल जाते हैं: साझा क्रेडेंशियल, कमजोर निरस्तीकरण प्रक्रिया, अप्रबंधित उपकरण, विरासत में मिले वेंडर ट्रस्ट, और कंट्रोल प्लेन में खराब दृश्यता।
जब एक WiFi आउटेज जोखिम की कहानी बन जाता है
बहुत सी वायरलेस घटनाएं मैलवेयर से शुरू नहीं होती हैं। वे सुविधा के साथ शुरू होती हैं।
एक स्थल रिसेप्शन पर साझा WiFi पासवर्ड प्रिंट करता है क्योंकि यह घर्षण को कम करता है। मूल डिप्लॉयमेंट टीम के जाने के बाद भी एक Captive Portal लंबे समय तक सेवा में रहता है। फर्मवेयर अपडेट टल जाते हैं क्योंकि कोई भी व्यस्त व्यावसायिक अवधि से पहले व्यवधान का जोखिम नहीं उठाना चाहता। एक तृतीय-पक्ष इंस्टॉलर प्रबंधन एक्सेस को उम्मीद से अधिक व्यापक छोड़ देता है क्योंकि रोलआउट को उद्घाटन के दिन से पहले पूरा करना था।
वह श्रृंखला जो आमतौर पर छूट जाती है
हॉस्पिटैलिटी और मल्टी-किरायेदार (multi-tenant) वातावरण में, विफलता शायद ही कभी किसी एक घटक में होती है। यह इनका संयोजन है जो आपको नुकसान पहुँचाता है:
- साझा विश्वास: एक पासवर्ड, जिसका उपयोग मेहमानों, अस्थायी कर्मचारियों, ठेकेदारों और कभी-कभी बैक-ऑफ-हाउस उपकरणों द्वारा बार-बार किया जाता है।
- कमजोर अलगाव: एक "गेस्ट" पाथ जो परिचालन प्रणालियों से उतना अलग नहीं है जितना कि आरेख में दिखाया गया है।
- पुराना स्वामित्व: SSIDs, कंट्रोलर नीतियों, एक्सेस नियमों या पोर्टल परिवर्तनों के लिए कोई नामित मालिक नहीं है।
- कमजोर साक्ष्य: जब कुछ गलत होता है, तो लॉग मौजूद होते हैं, लेकिन वे बुनियादी सवालों के तेजी से जवाब देने के लिए पर्याप्त रूप से संरेखित नहीं होते हैं।
यही कारण है कि नेटवर्क रिस्क असेसमेंट महत्वपूर्ण है। यह टीम को यह टेस्ट करने के लिए मजबूर करता है कि क्या नेटवर्क की वास्तविक स्थिति पॉलिसी डेक्स और डिजाइन ड्रॉइंग्स में की गई मान्यताओं से मेल खाती है।
गेस्ट और स्टाफ ट्रैफ़िक अलग-अलग SSIDs पर हो सकते हैं, लेकिन वे अभी भी एक ही वायरलेस एस्टेट, समान आइडेंटिटी निर्णयों और अक्सर इसे स्थिर रखने वाले समान लोगों पर निर्भर करते हैं।
मैंने देखा है कि संचालन टीमें गेस्ट WiFi घटनाओं को ग्राहक अनुभव के मुद्दों के रूप में तब तक मानती हैं जब तक कि ब्लास्ट रेडियस भुगतान, भवन प्रणालियों, कर्मचारी पहुँच या घटना रिपोर्टिंग तक नहीं फैल जाता। तब तक, तकनीकी सुधार केवल आधा काम होता है। अधिक कठिन बातचीत यह है कि किसी ने इस निर्भरता को पहले क्यों नहीं पहचाना।
उन संपत्तियों के लिए जो एक व्यावहारिक उदाहरण देखना चाहती हैं कि कैसे जुड़े हुए स्थान के संचालन विश्वसनीय डिजिटल बुनियादी ढांचे पर निर्भर करते हैं, Purple का Manchester Airport Group के साथ किया गया कार्य देखने योग्य है। सबक यह नहीं है कि हर साइट की आर्किटेक्चर समान होती है। सबक यह है कि जनता का सामना करने वाली कनेक्टिविटी मुख्य संचालन के बहुत करीब होती है, जिसे स्वीकार करने से कई टीमें कतराती हैं।
आउटेज वास्तव में क्या उजागर करता है
जब वायरलेस एक्सेस विफल होता है, तो आप न केवल रेडियो और रोमिंग का परीक्षण कर रहे होते हैं। आप परीक्षण कर रहे होते हैं:
- पहचान अनुशासन: किसे अनुमति दी गई थी, उन्होंने कैसे प्रमाणित किया, और कितनी जल्दी एक्सेस वापस लिया जा सकता है।
- सेगमेंटेशन गुणवत्ता: क्या कोई समझौता किया हुआ या अप्रबंधित डिवाइस अपनी इच्छित सीमा से आगे बढ़ सकता है।
- परिचालन लचीलापन: रोकथाम और रिकवरी के दौरान क्या स्थल ग्राहकों की सेवा जारी रख सकता है।
इसीलिए आउटेज जोखिम की कहानियाँ बन जाते हैं। WiFi का लक्षण सबसे पहले दिखाई देता है। इसके पीछे की नियंत्रण विफलता आमतौर पर पुरानी होती है।
Network Risk Assessment का वास्तव में क्या अर्थ है
एक नेटवर्क रिस्क असेसमेंट नए लेबल के साथ किया गया पेनेट्रेशन टेस्ट नहीं है। यह कोई वन-ऑफ फायरवॉल रिव्यू नहीं है, और न ही यह किसी स्प्रेडशीट में डाला गया ऐसा वल्नरेबिलिटी स्कैन है जिस पर कोई दोबारा ध्यान न दे।
यह निर्णय लेने के लिए एक दोहराए जाने योग्य डिसिप्लिन है कि आपका नेटवर्क कहाँ विफल हो सकता है, वह विफलता कैसे होगी, उसका व्यावसायिक प्रभाव क्या होगा और कौन से कंट्रोल्स अब इंजीनियरिंग के प्रयास के लायक हैं।
एक भवन मूल्यांकक की तरह सोचें
एक सक्षम भवन मूल्यांकनकर्ता आग लगने का इंतजार नहीं करता, न ही केवल एक दरवाजे का निरीक्षण करके पूरे परिसर को सुरक्षित घोषित करता है। वे संरचना, वायरिंग, पहुंच नियंत्रण, निकास मार्ग, रखरखाव इतिहास और इस बात की जांच करते हैं कि क्या इमारत अभी भी उस पर निर्भर लोगों का समर्थन कर सकती है।
वायरलेस जोखिम भी इसी तरह काम करता है।
आप एक्सेस पॉइंट, कंट्रोलर, स्विचिंग पाथ, क्लाउड मैनेजमेंट प्लेन, प्रमाणीकरण प्रवाह, निर्देशिका एकीकरण, प्रमाणपत्र जीवनचक्र, तृतीय-पक्ष निर्भरताओं और उनके आसपास की परिचालन आदतों का आकलन करते हैं। फिर पर्यावरण बदलने पर आप पुनर्मूल्यांकन करते हैं, क्योंकि यह हमेशा बदलता है।
इस विषय के अंतर्गत क्या आता है
एक ठोस मूल्यांकन आमतौर पर इन तत्वों को जोड़ता है:
- एसेट खोज वायर्ड, वायरलेस और क्लाउड-प्रबंधित घटकों में।
- थ्रेट मॉडलिंग इस बात से जुड़ा है कि लोग, उपकरण और आपूर्तिकर्ता नेटवर्क के साथ कैसे इंटरैक्ट करते हैं।
- संवेदनशीलता विश्लेषण फर्मवेयर, कॉन्फ़िगरेशन, प्रबंधन एक्सपोज़र और पहचान नियंत्रणों का।
- जोखिम स्कोरिंग व्यावसायिक संदर्भों में, न कि केवल तकनीकी गंभीरता में।
- सुधार योजना मालिकों, समय-सीमाओं और इस बात के प्रमाण के साथ कि सुधार ने काम किया।
इस बिंदु पर UK की दिशा स्पष्ट है। NCSC का Cyber Assessment Framework संगठनों से आवश्यक कार्यों का समर्थन करने वाले नेटवर्क और सूचना प्रणालियों के सुरक्षा जोखिमों की पहचान करने, उनका आकलन करने और समझने के लिए उचित कदम उठाने की अपेक्षा करता है, और इसे एक व्यवस्थित बेसलाइन के खिलाफ स्व-मूल्यांकन या स्वतंत्र बाहरी मूल्यांकन के लिए डिज़ाइन किया गया है।
यह महत्वपूर्ण है क्योंकि यह नेटवर्क जोखिम मूल्यांकन को एड-हॉक (तदर्थ) श्रेणी से बाहर लाता है। यदि आपका WiFi चेक-इन, पॉइंट ऑफ सेल, क्लिनिक कर्मियों की गतिशीलता, किरायेदार की पहुंच, या भवन संचालन का समर्थन करता है, तो यह आवश्यक कार्यों का समर्थन करता है, चाहे आपकी टीम ने औपचारिक रूप से इसे इस तरह से वर्गीकृत किया हो या नहीं।
गेस्ट और स्टाफ अलग-अलग साइलो क्यों नहीं हो सकते
अधिकांश संपत्तियां अभी भी गेस्ट WiFi और कर्मचारी WiFi को इस तरह से प्रलेखित करती हैं जैसे कि वे अलग-अलग कार्यक्रम हों। कागज पर, यह साफ-सुथरा लगता है। व्यवहार में, यह जुड़ावों को छुपाता है।
- साझा इन्फ्रास्ट्रक्चर: एक्सेस पॉइंट्स, कंट्रोलर, अपलिंक्स और क्लाउड एडमिनिस्ट्रेशन आमतौर पर साझा किए जाते हैं।
- साझा पहचान निर्णय: ठेकेदार, अस्थायी कर्मचारी और हाइब्रिड भूमिकाएं "अतिथि" और "कर्मचारी" श्रेणियों के बीच के अंतर को धुंधला कर देती हैं।
- साझा विफलता मोड: गलत कॉन्फ़िगरेशन, खराब निरस्तीकरण या सप्लायर का समझौता एक ही समय में प्रत्येक SSID को प्रभावित कर सकता है।
व्यावहारिक नियम: यदि वही टीम इसे एडमिनिस्टर करती है, वही प्लेटफॉर्म इसे एनफोर्स करता है, या वही आउटेज इसे प्रभावित करता है, तो इसे एक सिंगल रिस्क सरफेस के रूप में असेस करें।
इसका मतलब यह नहीं है कि हर नेटवर्क को एक ही पॉलिसी दी जाए। इसका मतलब है कि इससे पहले कि आप यह तय करें कि आइसोलेशन, मजबूत आइडेंटिटी या अलग एक्सेस मेथड्स कहाँ उचित हैं, एक समग्र रिस्क पिक्चर तैयार की जाए।
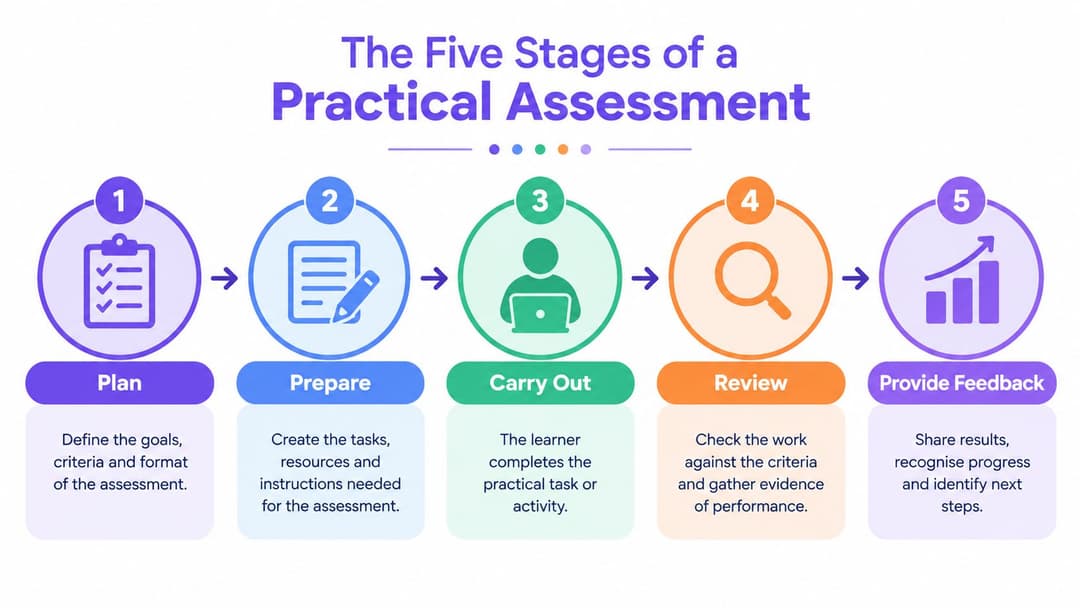
एक व्यावहारिक मूल्यांकन के पांच चरण
स्थापित सिद्धांतों पर आधारित नेटवर्क रिस्क असेसमेंट भी अक्सर आउटपुट क्वालिटी पर आकर रुक जाता है। एक उपयोगी असेसमेंट ऐसे आर्टिफैक्ट्स तैयार करता है जिनका उपयोग इंजीनियरिंग, ऑडिट और ऑपरेशंस की टीमें बिना किसी अनुवाद के कर सकती हैं।
पहला चरण: संपत्ति सूची (asset inventory)
यदि इन्वेंट्री कमजोर है, तो उसके बाद का हर चरण केवल एक अनुमान है।
अधिक WiFi वाले एस्टेट्स के लिए, एक विश्वसनीय इन्वेंट्री में केवल हार्डवेयर की गिनती से अधिक शामिल होना चाहिए। इसमें SSID उद्देश्य, मालिक, प्रमाणीकरण विधि, फर्मवेयर संस्करण, कंट्रोलर संबंध, VLAN या नीति मैपिंग, सेवा प्राप्त करने वाले टेनेंट या विभाग, और डायरेक्टरी या क्लाउड सेवाओं पर निर्भरता को मैप किया जाना चाहिए।
मैं यह भी उम्मीद करूँगा कि अनमैनेज्ड डिवाइस क्लासेज को स्पष्ट रूप से मार्क किया जाए। मेडिकल डिवाइसेज, POS टर्मिनल्स, कैमरे, बिल्डिंग कंट्रोल्स, कियोस्क और गेस्ट-ओन्ड डिवाइसेज समान ट्रस्ट मान्यताओं को कैरी नहीं करते हैं।
टीमें आमतौर पर यहाँ दो में से किसी एक तरीके से विफल होती हैं:
- स्टैटिक स्प्रेडशीट्स: एक बार ऑडिट के लिए बनाई जाती हैं, फिर छोड़ दी जाती हैं।
- अपूर्ण स्वामित्व: तकनीकी ऑब्जेक्ट तो लिस्टेड है, लेकिन उसके पीछे के व्यावसायिक निर्णय का कोई मालिक नहीं है।
दूसरा चरण: खतरे की मॉडलिंग (threat modelling)
थ्रेट मॉडलिंग वह जगह है जहाँ आप तय करते हैं कि हमलावर, लापरवाह अंदरूनी सूत्र, समझौता किया गया आपूर्तिकर्ता, या खराब कॉन्फ़िगर किया गया सिस्टम क्या कर सकता है।
दूरसंचार और नेटवर्क वातावरण में, UK की अपेक्षाएं सामान्य परिधि सोच से आगे बढ़ रही हैं। दूरसंचार सुरक्षा आचार संहिता कहती है कि प्रदाताओं को न केवल प्रदाता के व्यवसाय और नेटवर्क के लिए जोखिमों का आकलन करना चाहिए, बल्कि अंतिम उपयोगकर्ताओं के लिए भी करना चाहिए, जिसमें उपलब्धता की हानि और व्यक्तिगत डेटा लीक शामिल हैं, और खतरों, कमजोरियों और हमलावर रास्तों की पहचान करने के लिए थ्रेट मॉडलिंग का उपयोग करना चाहिए। इसी स्रोत में यह भी उल्लेख किया गया है कि 2024 - 2025 में UK दूरसंचार बुनियादी ढांचे के लिए मुख्य खतरा सॉल्ट टाइफून था, और Ofcom को प्राप्त 9 साइबर घटनाओं में से 4 संभवतः अनिवार्य-रिपोर्टिंग सीमाओं से नीचे थीं, जो हाशिये पर कम गिनती का सुझाव देती हैं, जबकि व्यापक UK सर्वेक्षण संदर्भ में फ़िशिंग सबसे अधिक प्रचलित और विघटनकारी उल्लंघन प्रकार बना रहा, जैसा कि दूरसंचार सुरक्षा आचार संहिता में वर्णित है।
वेन्यू नेटवर्क के लिए, व्यावहारिक थ्रेट मॉडल में आमतौर पर शामिल होते हैं:
- पहचान का दुरुपयोग: साझा किए गए पासवर्ड, कमजोर गेस्ट ऑनबोर्डिंग, पुराने स्टाफ अकाउंट, निरस्तीकरण में देरी।
- मैनेजमेंट प्लेन एक्सपोज़र: कंट्रोलर एडमिन एक्सेस, API टोकन, विरासत में मिले वेंडर अकाउंट।
- रेडियो-लेयर का दुरुपयोग: दुष्ट APs, प्रतिरूपण (इम्पर्सनेशन), डीऑथेंटिकेशन के प्रयास, असुरक्षित ऑनबोर्डिंग पैटर्न।
- निर्भरता की विफलता: क्लाउड कंट्रोल आउटेज, ISP व्यवधान, तीसरे पक्ष के पहचान प्रदाता (आइडेंटिटी प्रोवाइडर) से जुड़ी समस्याएं।
तीसरा, चौथा और पांचवां चरण
एक बार मॉडल स्पष्ट हो जाने के बाद, भेद्यता (vulnerability) का काम अधिक सटीक हो जाता है। केवल वही स्कैन न करें जो कोर सेगमेंट से राउट करने योग्य है। वायरलेस कंट्रोलर, पोर्टल घटकों, प्रबंधन API, फर्मवेयर बेसलाइन, प्रमाणपत्र हैंडलिंग और प्रशासनिक भूमिकाओं की समीक्षा करें। प्रमाणित जांच महत्वपूर्ण है क्योंकि अप्रमाणित स्कैन अक्सर उसी सटीक विचलन को याद कर देते हैं जो वास्तविक जोखिम पैदा करता है।
फिर जोखिम का आकलन उस भाषा में करें जिसका उपयोग संचालन निदेशक कर सके। "AP परिसर पर गंभीर सुरक्षा भेद्यता" की तुलना में यह कहना अधिक उपयोगी है कि "साझा प्रमाणीकरण पथ से समझौता होने पर व्यस्त समय के दौरान अतिथि ऑनबोर्डिंग, कर्मचारियों की गतिशीलता और भुगतान के वैकल्पिक तरीकों में बाधा आ सकती है"।
एक ऐसी सुधार योजना के साथ समाप्त करें जो प्रति इंजीनियरिंग घंटे जोखिम में कमी के आधार पर काम को रैंक करती है। इसका आमतौर पर मतलब है कि बिना तड़क-भड़क वाले सुधार पहले किए जाएं।
- जहाँ संभव हो साझा PSK को सेवामुक्त करें
- व्यवस्थापक पहुँच और निरसन वर्कफ़्लो को कड़ा करें
- कंट्रोलर और AP फ़र्मवेयर को पैच करें
- लाइव परीक्षण के साथ सेगमेंटेशन को मान्य करें, न कि आरेख समीक्षा से
- प्रत्येक उपचार के लिए एक स्वामी और देय तिथि निर्दिष्ट करें
बिना नामित मालिकों के रेमेडिएशन प्लान केवल एक अच्छी तरह से फॉर्मेट किया गया बैकलॉग है।
जो काम करता है वह है सीक्वेंस। इन्वेंट्री से थ्रेट मॉडलिंग को फीड मिलता है। थ्रेट मॉडलिंग वल्नरेबिलिटी के काम को सीमित करती है। स्कोरिंग इंजीनियरिंग टीम को चुनने में मदद करती है। रेमेडिएशन लूप को बंद करता है।
UK में नियामक और अनुपालन चालक
यूके में, अनुपालन संबंधी चर्चा अक्सर वह जगह होती है जहां नेटवर्क टीमें या तो प्रभाव प्राप्त करती हैं या फिर दोहरा काम पैदा करती हैं। सही ढंग से उपयोग किए जाने पर, नियामक आवश्यकताएं आपके मूल्यांकन के दायरे को स्पष्ट करती हैं। गलत तरीके से उपयोग किए जाने पर, वे समानांतर साक्ष्य पथ उत्पन्न करती हैं जिन पर कोई भरोसा नहीं करता।
व्यापक राष्ट्रीय संदर्भ महत्वपूर्ण है। UK सरकार का National Risk Register 2025 बताता है कि National Security Risk Assessment के बाहरी संस्करण में 9 विषयों के तहत 89 जोखिम शामिल हैं, जिसमें साइबर को उन विषयों में से एक के रूप में सूचीबद्ध किया गया है, और यह स्पष्ट करता है कि यह रजिस्टर देश के सामने आने वाले सबसे गंभीर जोखिमों के UK के आंतरिक मूल्यांकन का सार्वजनिक संस्करण है। व्यवस्थित साइबर आश्वासन पर NCSC के दृष्टिकोण के साथ मिलकर, यह साइबर और नेटवर्क जोखिम को केवल IT स्वच्छता नहीं, बल्कि लचीलापन योजना का हिस्सा बनाता है, जैसा कि UK सरकार के जोखिम और साइबर नीति संदर्भ में परिलक्षित होता है।
व्यवहार में रूपरेखाओं (frameworks) का क्या अर्थ है
यदि आप वेन्यू, एस्टेट, या किरायेदार कनेक्टिविटी चलाते हैं, तो उपयोगी सवाल आसान है: कौन सा दायित्व किस नियंत्रण निर्णय को मजबूर करता है?
| फ़्रेमवर्क | ट्रिगरिंग नेटवर्क नियंत्रण | आवश्यक साक्ष्य | मूल्यांकन आवृत्ति |
|---|---|---|---|
| CAF | आवश्यक कार्यों का समर्थन करने वाली प्रणालियों के लिए सुरक्षा जोखिमों की पहचान और प्रबंधन | परिसंपत्ति रजिस्टर, आर्किटेक्चर आरेख, नियंत्रण स्वामित्व, हस्ताक्षरित उपचार योजना | आवर्ती और महत्वपूर्ण परिवर्तन के बाद |
| Ofcom और दूरसंचार सुरक्षा दायित्व | उपलब्धता, पहुंच नियंत्रण, खतरा मॉडलिंग, अंतिम-उपयोगकर्ता जोखिम विचार | पहुंच लॉग, प्रमाणीकरण रिकॉर्ड, विभाजन साक्ष्य, घटना रिकॉर्ड | आवर्ती और घटना-संचालित |
| UK GDPR और डेटा संरक्षण अधिनियम कर्तव्य | WiFi ऑनबोर्डिंग के माध्यम से अतिथि या उपयोगकर्ता पहचान डेटा का संग्रह और प्रबंधन | डेटा प्रवाह रिकॉर्ड, अवधारण निर्णय, पहुंच नियंत्रण, प्रोसेसर निरीक्षण | आवर्ती और प्रक्रिया परिवर्तन के बाद |
| कार्ड-हैंडलिंग परिवेशों के लिए PCI-DSS | भुगतान प्रणालियों और कम विश्वसनीय वायरलेस क्षेत्रों के बीच विभाजन | विभाजन आरेख, सत्यापन परीक्षण, व्यवस्थापक पहुंच लॉग, उपचार साक्ष्य | आवर्ती और नेटवर्क परिवर्तन के बाद |
| ISO 27001 शैली नियंत्रण सेट | पहुंच नियंत्रण, भेद्यता प्रबंधन, आपूर्तिकर्ता आश्वासन, लॉगिंग | नीति सेट, स्कैन आउटपुट, समीक्षा रिकॉर्ड, अपवाद अनुमोदन | अनुसूचित और नीति-संचालित |
पांच चेकलिस्ट की तुलना में एक साक्ष्य आधार बेहतर होता है
मैं जो गलती सबसे अधिक देखता हूँ वह है ऑडिट, सुरक्षा, संचालन और आपूर्तिकर्ता समीक्षा के लिए अलग-अलग साक्ष्य पैक तैयार करना। यह महंगा है और आमतौर पर असंगत होता है।
एक बेहतर मॉडल वह है जिसमें केवल एक संचालन साक्ष्य आधार हो:
- आर्किटेक्चर रिकॉर्ड जो वायरलेस, स्विचिंग और प्रबंधन डिपेंडेंसी दिखाते हैं
- RADIUS या समकक्ष प्रमाणीकरण लॉग जो पहचान प्रवर्तन को साबित करते हैं
- संवेदनशीलता आउटपुट जो वास्तविक एसेट और मालिकों से जुड़े हैं
- आपूर्तिकर्ता आश्वासन रिकॉर्ड क्लाउड प्लेटफॉर्म, हार्डवेयर और सपोर्ट एक्सेस के लिए
- जोखिम उपचार स्वीकृतियां व्यावसायिक मालिक द्वारा हस्ताक्षरित, न कि केवल इंजीनियरिंग के भरोसे छोड़ी गईं
उन टीमों के लिए जो यह जांचने का एक आसान तरीका चाहती हैं कि सार्वजनिक WiFi नियंत्रण अनुपालन अपेक्षाओं के अनुरूप हैं या नहीं, Purple का अतिथि WiFi अनुपालन जांच एक उपयोगी त्वरित सूची है।
आपूर्तिकर्ता जोखिम उसी समीक्षा का हिस्सा क्यों होना चाहिए
यूके दूरसंचार मार्गदर्शन स्पष्ट है कि जोखिम मूल्यांकन साक्ष्य-आधारित और आपूर्तिकर्ता के प्रति जागरूक होना चाहिए। NCSC का विक्रेता सुरक्षा मूल्यांकन मार्गदर्शन कहता है कि ऑपरेटरों को विक्रेता प्रक्रियाओं और नेटवर्क उपकरणों के बारे में दोहराए जाने वाले साक्ष्य एकत्र करके विक्रेता उपकरणों से साइबर जोखिम का निष्पक्ष रूप से मूल्यांकन करना चाहिए, जबकि दूरसंचार सुरक्षा आचार संहिता के लिए आवश्यक है कि तीसरे पक्ष के आपूर्तिकर्ताओं से जोखिमों को कम करने के लिए उपाय उपयुक्त और आनुपातिक हों। यही मार्गदर्शन एकल विक्रेता पर निर्भरता, नेटवर्क उपकरणों में कमजोरियों और परिचालन त्रुटि, दोषों या बाढ़ या आग जैसी घटनाओं से प्रणालीगत उपकरण विफलता पर प्रकाश डालता है, जैसा कि NCSC विक्रेता सुरक्षा मूल्यांकन मार्गदर्शन में बताया गया है।
WiFi संपत्तियों के लिए, इसका मतलब है कि आप साइबर रिव्यू को रेजिलिएंस रिव्यू से अलग नहीं करते हैं। कंट्रोलर का कॉम्प्रोमाइज होना, हार्डवेयर डिफेक्ट्स, क्लाउड लॉक-इन और एनवायरनमेंटल फेल्योर - ये सभी एक ही असेसमेंट पैक में आते हैं।
उद्योगों और किरायेदारों के बीच जोखिम की तुलना करना
वायरलेस हार्डवेयर विभिन्न क्षेत्रों में समान लग सकता है। जोखिम मॉडल समान नहीं होता।
एक होटल, एक रिटेल चेन, एक स्वास्थ्य सेवा स्थल, एक कॉर्पोरेट कार्यालय और एक मिश्रित उपयोग वाली इमारत - ये सभी आधुनिक प्रबंधित WiFi चला सकते हैं। जो बदलता है वह है संपत्तियों का मिश्रण, पहचान की अपेक्षाएं, और सेगमेंटेशन को गलत तरीके से लागू करने का परिणाम।
नेटवर्क वातावरण में जोखिम प्रोफ़ाइल की तुलना
| पर्यावरण | प्राथमिक संपत्तियां | शीर्ष खतरे | पहचान मॉडल | ब्लास्ट रेडियस |
|---|---|---|---|---|
| कॉरपोरेट कार्यालय | कर्मचारियों के लैपटॉप, मोबाइल, मीटिंग रूम डिवाइस, प्रिंटर | क्रेडेंशियल का दुरुपयोग, अप्रबंधित ठेकेदार पहुंच, एडमिन ड्रिफ्ट | डिवाइस ट्रस्ट जांच के साथ डायरेक्टरी-समर्थित कर्मचारी पहचान | कर्मचारियों की उत्पादकता का नुकसान, आंतरिक डेटा का अनावरण, एडमिन से समझौता |
| होटल और आतिथ्य | अतिथि डिवाइस, POS, कर्मचारियों के हैंडहेल्ड, टीवी, दरवाजे या कमरे की तकनीक | साझा पासवर्ड लीक होना, पोर्टल का दुरुपयोग, अनधिकृत डिवाइस, कमजोर निरसन | आगंतुकों के लिए अतिथि पहचान, कर्मचारियों और ठेकेदारों के लिए अधिक मजबूत नामित पहचान | अतिथि अनुभव की विफलता, भुगतान में व्यवधान, प्रतिष्ठा को नुकसान |
| रिटेल | POS, हैंडहेल्ड स्कैनर, डिजिटल साइनेज, अतिथि WiFi, IoT | फ्लैट-नेटवर्क अनावरण, क्रेडेंशियल साझाकरण, आपूर्तिकर्ता पहुंच का अति-विस्तार | नामित कर्मचारी पहुंच, पृथक अतिथि पहुंच, सीमित लीगेसी अपवाद | बिक्री में बाधा, स्टोर संचालन में व्यवधान, ग्राहक यात्राओं का अनावरण |
| स्वास्थ्य सेवा | नैदानिक वर्कस्टेशन, मोबाइल कार्ट, चिकित्सा उपकरण, अतिथि पहुंच | संवेदनशील प्रणालियों में पार्श्व संचलन, अप्रबंधित लीगेसी किट, विलंबित पैचिंग | कड़े विभाजन अपवादों के साथ मजबूत भूमिका-आधारित पहचान | देखभाल में व्यवधान, संवेदनशील डेटा अनावरण, पूरे परिसर में परिचालन जोखिम |
| मल्टी-टेनेंट संपत्ति | निवासी या किरायेदार के डिवाइस, भवन प्रणालियां, साझा सुविधाएं WiFi | क्रॉस-टेनेंट लीकेज, सहायता खाते का दुरुपयोग, सेवा समूहों के बीच खराब पृथक्करण | सख्ती से सीमित एडमिन भूमिकाओं के साथ किरायेदार-विशिष्ट पहचान | किरायेदारों के बीच प्रभाव का फैलाव, भवन सेवाओं पर असर, विवाद और देयता जोखिम |
समान SSID रणनीति हर जगह काम नहीं करती
एक साझा PSK जिसे बैक-ऑफ़-हाउस रिटेल कॉर्नर में सहन किया जाता है, वह स्वास्थ्य सेवा वातावरण में लापरवाही बन जाता है। एक पोर्टल-संचालित गेस्ट यात्रा जो होटल की लॉबी के लिए उपयुक्त है, वह एक आवासीय भवन के लिए गलत हो सकती है जहाँ बार-बार पहुँच और उपकरण निरंतरता स्प्लैश-पेज मार्केटिंग की तुलना में अधिक मायने रखती है।
इसीलिए जोखिम स्कोरिंग में वेटिंग (भार) की आवश्यकता होती है। एक्सेस पॉइंट जोखिम की इकाई नहीं है। उस एक्सेस पॉइंट के माध्यम से दी जाने वाली व्यावसायिक सेवा जोखिम की इकाई है।
मिश्रित एस्टेट्स में, एक AP एक ही समय में कम जोखिम वाले गेस्ट सेगमेंट और उच्च-परिणाम वाले ऑपरेशनल सेगमेंट को सेवा दे सकता है। साझा इन्फ्रास्ट्रक्चर के साथ तदनुसार व्यवहार करें।
यह तुलना आपके द्वारा संपत्तियों की इन्वेंट्री करने के तरीके को भी बदल देती है। केवल डिवाइस के प्रकार को रिकॉर्ड न करें। टेनेंट, ट्रस्ट मॉडल, निर्भरता, सपोर्ट पाथ और रिवोकेशन मेथड को रिकॉर्ड करें। इस संदर्भ के बिना, बाद का प्रत्येक स्कोर सामान्य हो जाता है।
पासवर्डलेस पहचान-आधारित WiFi जोखिम को कैसे कम करता है
साझा पासवर्ड अभी भी वेन्यू नेटवर्क में सबसे बड़े कमजोर बिंदुओं में से एक हैं क्योंकि वे जवाबदेही को समाप्त कर देते हैं। एक बार जब कोई पासवर्ड प्रिंट हो जाता है, टेक्स्ट किया जाता है, पुन: उपयोग किया जाता है, या किसी ठेकेदार को दिया जाता है, तो आप इस बात की निश्चितता खो देते हैं कि नेटवर्क पर कौन है और क्या उन्हें अभी भी वहां होना चाहिए।
पासवर्डलेस, पहचान-आधारित WiFi पहुंच को उपयोगकर्ता, डिवाइस या दोनों से जोड़कर इसे बदल देता है।
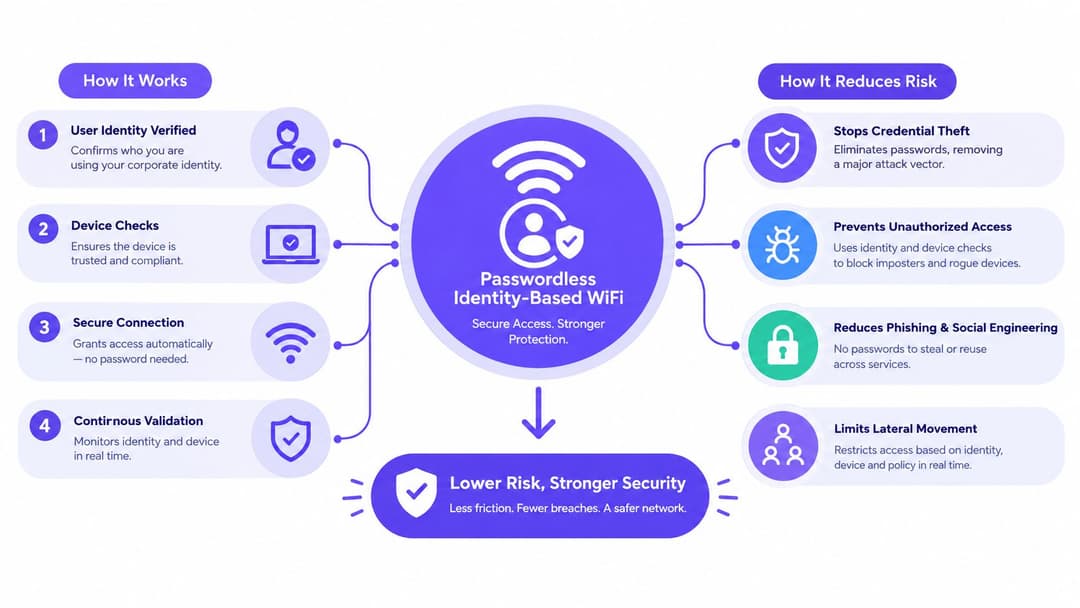
जोखिम की श्रेणियां जिनमें वास्तव में सुधार होता है
सबसे बड़ा लाभ यह है कि आप PSKs द्वारा बनाए गए व्यापक भरोसे को हटा देते हैं।
- क्रेडेंशियल का दोबारा उपयोग कम होता है: गेस्ट, नौकरी छोड़ने वालों, ठेकेदारों और तृतीय पक्षों के बीच साझा करने के लिए कोई साझा गुप्त पासवर्ड नहीं है।
- दुर्भावनापूर्ण प्रतिरूपण कठिन हो जाता है: उपयोगकर्ता एक वास्तविक पहचान वर्कफ़्लो के विरुद्ध प्रमाणित होते हैं, न कि साइनेज से कॉपी किए गए पासवर्ड से।
- निरस्तीकरण परिचालन रूप से व्यावहारिक हो जाता है: उपयोगकर्ता या डिवाइस पहचान को अक्षम करें और एक्सेस को भी समाप्त होना चाहिए।
- ऑडिट गुणवत्ता में सुधार होता है: साझा पासवर्ड वाले उपयोगकर्ताओं से उपयोग का अनुमान लगाने की कोशिश करने की तुलना में सत्र-स्तरीय एट्रिब्यूशन कहीं बेहतर है।
कर्मचारी नेटवर्क के लिए, प्रमाणपत्र-आधारित या समकक्ष पासवर्ड रहित पहुँच MDM पोस्चर जांच, कंडीशनल एक्सेस लॉजिक और तेज़ी से ऑफबोर्डिंग के साथ बेहतर एकीकरण का समर्थन करती है। गेस्ट और निवासी पहुँच के लिए, पहचान-आधारित ऑनबोर्डिंग कमजोर Captive Portal पैटर्न का उपयोग जारी रखने के दबाव को कम करती है क्योंकि वे परिचित होते हैं।
इस क्षेत्र में एक विकल्प Purple से पहचान-आधारित नेटवर्किंग है, जो मेहमानों, कर्मचारियों और बहु-किरायेदार (multi-tenant) वातावरण के लिए पासवर्ड रहित एक्सेस पर केंद्रित है। महत्वपूर्ण बिंदु ब्रांड नहीं है। यह नियंत्रण मॉडल है: नामित पहचान, मजबूत ऑनबोर्डिंग और तत्काल निरस्तीकरण हर बार साझा रहस्यों को मात देते हैं।
जहां UK का संदर्भ इसे अधिक जरूरी बनाता है
यह अब कोई छोटा परिपक्वता मुद्दा नहीं रह गया है। यूके सरकार का साइबर सुरक्षा उल्लंघन सर्वेक्षण 2025/2026 रिपोर्ट करता है कि 30% यूके व्यवसायों ने साइबर-सुरक्षा जोखिम मूल्यांकन किया, जो पिछले वर्ष के 29% से थोड़ा ही अधिक है, जबकि 43% व्यवसायों और 28% चैरिटी ने पिछले 12 महीनों में साइबर उल्लंघन या हमले की सूचना दी है। इसी सर्वेक्षण में कहा गया है कि इसका उपयोग यूके साइबर-लचीलापन नीति को सूचित करने के लिए किया जाता है, जिससे यह योजना बनाने के लिए एक गंभीर बेंचमार्क बन जाता है, जैसा कि साइबर सुरक्षा उल्लंघन सर्वेक्षण तकनीकी रिपोर्ट में निर्धारित किया गया है।
मेरे लिए, इसका व्यावहारिक निष्कर्ष सीधा है। असुरक्षा अभी भी आम बात है, लेकिन औपचारिक जोखिम अनुशासन अभी भी नहीं है। पहचान-आधारित WiFi मदद करता है क्योंकि यह एक अस्पष्ट वायरलेस ट्रस्ट मॉडल को एक ऐसी प्रक्रिया में बदल देता है जिसका आप ठीक से मूल्यांकन, निरस्तीकरण और प्रमाणन कर सकते हैं।
वे समझौते जिन्हें अभी भी आपको स्वीकार करना होगा
पासवर्डलेस डिज़ाइन निर्णयों को समाप्त नहीं करता है।
- पुराने उपकरण अभी भी असुविधाजनक हैं: कुछ IoT और विशेषज्ञ उपकरणों को अभी भी कड़े दायरे वाले निजी की (प्राइवेट की) या पृथक अपवाद नेटवर्क जैसे विकल्पों की आवश्यकता होती है।
- माइग्रेशन के लिए योजना की आवश्यकता होती है: आपको सर्टिफिकेट लाइफसाइकल, डायरेक्टरी इंटीग्रेशन और सपोर्ट प्रक्रियाओं की आवश्यकता होती है जिन्हें ऑपरेशन्स टीम चला सके।
- गेस्ट जर्नी अभी भी महत्वपूर्ण है: कुछ वातावरणों को ऑनबोर्डिंग प्रवाह की आवश्यकता होती है जो सुविधा और अनुपालन दोनों को संतुष्ट करते हों।
जो टीमें इसे अच्छी तरह से करती हैं वे शुद्धता के पीछे नहीं भागतीं। वे जहां भी संभव हो शेयर्ड ट्रस्ट को कम करती हैं, जिसे वे अभी मॉडर्नाइज नहीं कर सकतीं उसे आइसोलेट करती हैं और उन एक्सेप्शंस को विजिबल रखती हैं।
महत्वपूर्ण मेट्रिक्स के साथ 90 दिनों की रोलआउट चेकलिस्ट
यदि आप अनुशासित रहते हैं, तो एक तिमाही का समय अस्पष्ट चिंता से बाहर निकलकर एक कार्यशील नियंत्रण कार्यक्रम की ओर बढ़ने के लिए पर्याप्त है। लक्ष्य पूर्णता हासिल करना नहीं है। इसका उद्देश्य एक ऐसी नेटवर्क जोखिम मूल्यांकन प्रक्रिया का निर्माण करना है जो लॉन्च के बाद हर महीने बेहतर निर्णय दे सके।
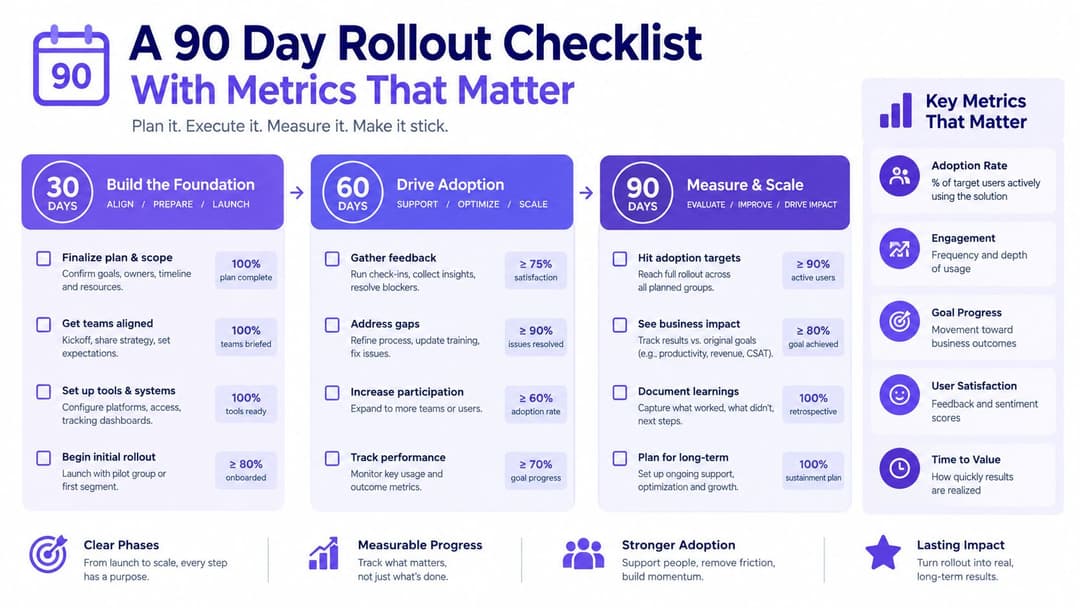
दिन 1 से 30
बुनियादी दृश्यता अंतरालों को बंद करके शुरुआत करें।
- दायरा सुनिश्चित करें: साइट्स, टेनेंट्स, SSIDs, कंट्रोलर्स, स्विचिंग डिपेंडेंसी, पहचान स्रोत और आपूर्तिकर्ता।
- रजिस्टर बनाएं: एसेट का नाम, स्थान, मालिक, कार्य, प्रमाणीकरण विधि, फर्मवेयर स्थिति, सपोर्ट मॉडल और व्यावसायिक क्रिटिकलिटी को ट्रैक करें।
- स्कोरिंग रूब्रिक सेट करें: इस बात पर सहमति बनाएं कि संभावना और प्रभाव का आकलन कैसे किया जाएगा ताकि टीमें बाद में बहस न करें।
- बेसलाइन जांच चलाएं: फर्मवेयर समीक्षा, एडमिन एक्सेस समीक्षा, सेगमेंटेशन सत्यापन और प्रारंभिक संवेदनशीलता कार्य।
यदि आपकी टीम अपने स्वयं के आंतरिक टेम्पलेट के साथ तुलना करने के लिए एक सामान्य प्रॉम्ट सूची चाहती है, तो GM GROUP Services के पास जोखिम मूल्यांकन के लिए प्रमुख मदों का एक व्यावहारिक सेट है जो शुरुआत में ही स्पष्ट कमियों को पहचानने में मदद कर सकता है।
दिन 31 से 60
अधिकांश कार्यक्रम या तो वास्तविक रूप ले लेते हैं या फिर केवल कागजी कार्रवाई बनकर रह जाते हैं।
- खतरे पर कार्यशालाएं आयोजित करें: इसमें नेटवर्क इंजीनियरिंग, ऑपरेशन्स, सर्विस डेस्क और स्थल या संपत्ति के व्यावसायिक मालिक को शामिल करें।
- UK की अपेक्षाओं के विरुद्ध मिलान करें: CAF-गठबंधन जोखिम प्रबंधन और टेलीकॉम-शैली के एक्सेस मुद्दों के विरुद्ध वर्तमान नियंत्रणों की समीक्षा करें।
- पहचान-आधारित एक्सेस का परीक्षण करें: एक उच्च-यातायात क्षेत्र या एक किरायेदार वर्ग चुनें। सबसे सरल वातावरण से शुरुआत न करें। ऐसे वातावरण से शुरुआत करें जो परिचालन संबंधी विशेष मामलों को उजागर करे।
- अपवादों का दस्तावेजीकरण करें: लीगेसी हार्डवेयर, ठेकेदार वर्कफ़्लो, गेस्ट ऑनबोर्डिंग बाधाओं और आपूर्तिकर्ता-प्रशासक एक्सेस सभी को नामित उपचार की आवश्यकता है।
यदि किसी अपवाद की कोई समाप्ति तिथि और कोई ओनर नहीं है, तो वह अपवाद नहीं है। वह वास्तविक नीति है।
दिन 61 से 90
प्रक्रिया को संचालन में लॉक करें।
| वितरण योग्य वस्तु | बेहतर क्या दिखता है |
|---|---|
| कार्यकारी डैशबोर्ड | उच्च-प्राथमिकता वाले जोखिमों, अतिदेय कार्रवाइयों, अपवादों की संख्या और प्रवृत्ति की दिशा पर स्पष्ट स्थिति |
| सुधार ट्रैकर | प्रत्येक कार्रवाई एक मालिक, नियत तारीख, निर्भरता और सत्यापन पद्धति से जुड़ी होनी चाहिए |
| समीक्षा ताल | एक स्थायी मासिक परिचालन समीक्षा और बड़े बदलाव के बाद पुनर्मूल्यांकन के लिए एक ट्रिगर |
| पायलट निर्णय | लाइव ऑपरेशन्स के साक्ष्यों के आधार पर आगे बढ़ें, विस्तार करें, पुन: डिज़ाइन करें, या रोकें |
जो मेट्रिक्स मायने रखते हैं वे वे हैं जिन्हें नेतृत्व सेवा निरंतरता और नियंत्रण गुणवत्ता से जोड़ सकता है। जैसे कि अनधिकृत एक्सेस पॉइंट का पता लगाने का समय, पहचान-बाध्य SSIDs पर उपकरणों का अनुपात, पैच SLA अनुपालन, बार-बार होने वाली प्रमाणीकरण विसंगतियाँ, और आपकी सहमत सीमा से अधिक पुरानी खुली अपवादों की संख्या जैसे उपायों का उपयोग करें।
नेटवर्क टीमों से अक्सर पूछे जाने वाले प्रश्न
हॉस्पिटैलिटी या मौसमी वेन्यू में हमें कितनी बार नेटवर्क जोखिम मूल्यांकन दोहराना चाहिए
इसे एक निश्चित समय-सारणी पर और किसी भी बदलाव के बाद दोहराएं। व्यस्त सीजन के पीक समय, नवीनीकरण, कंट्रोलर अपग्रेड, पहचान में बदलाव, नए किरायेदारों के शामिल होने और बड़े आपूर्तिकर्ताओं के बदलाव, ये सभी एक लक्षित पुनर्मूल्यांकन को सही ठहराते हैं। यदि आपका परिसर आपकी समीक्षा चक्र से अधिक तेजी से बदलता है, तो समीक्षा चक्र बहुत धीमा है।
क्या POS या परिचालन उपकरणों के लिए PSK कभी पासवर्डलेस से अधिक सुरक्षित होता है
कभी-कभी यह पुराने उपकरणों के लिए सबसे कम खराब अस्थायी विकल्प होता है, लेकिन यह आपकी पसंदीदा अंतिम स्थिति नहीं होनी चाहिए। POS और अन्य परिचालन उपकरणों के लिए, नामित या डिवाइस-बाउंड पहचान आपको अधिक स्पष्ट निरस्तीकरण, बेहतर एट्रिब्यूशन और कम पासवर्ड का फैलाव देती है। यदि आपको हार्डवेयर के एक सबसेट के लिए PSK रखना ही है, तो इसे कड़ाई से अलग करें और इसे एक दृश्य अपवाद के रूप में ट्रैक करें।
हम उन अप्रबंधित गेस्ट उपकरणों को कैसे स्कोर करते हैं जिन्हें हम नियंत्रित नहीं करते हैं
उनके आस-पास के वातावरण को स्कोर करें, न कि डिवाइस के आंतरिक हिस्सों को जिन्हें आप देख नहीं सकते। ऑनबोर्डिंग विधि, सेगमेंटेशन, सत्र नियंत्रण, लेटरल मूवमेंट प्रतिरोध, DNS या ट्रैफ़िक दृश्यता पर ध्यान केंद्रित करें, और आप वैध उपयोगकर्ताओं को नुकसान पहुँचाए बिना संदिग्ध व्यवहार को कितनी तेज़ी से नियंत्रित कर सकते हैं।
CAF-शैली के परिणामों के तहत ऑडिटर्स किस साक्ष्य की उम्मीद करेंगे
यह दिखाने की अपेक्षा करें कि आप महत्वपूर्ण संपत्तियों की पहचान कर सकते हैं, निर्भरताओं की व्याख्या कर सकते हैं, व्यवस्थित रूप से जोखिम का आकलन कर सकते हैं और यह साबित कर सकते हैं कि उपचार के निर्णय समय के साथ बनाए रखे जाते हैं। व्यवहार में इसका अर्थ है वर्तमान संपत्ति रिकॉर्ड, आर्किटेक्चर व्यू, एक्सेस-कंट्रोल साक्ष्य, जवाबदेही का समर्थन करने वाले लॉग, समाधान ट्रैकिंग और हस्ताक्षरित स्वीकृति जहां जोखिम को सहन किया जाता है।
हम एक किरायेदार को दूसरे के सामने उजागर किए बिना कई किरायेदारों के बीच साझा बुनियादी ढांचे को कैसे संभालते हैं
प्रबंधन अलगाव और नीति अलगाव के साथ शुरुआत करें, फिर प्रवर्तन का परीक्षण करें। कागज़ पर किरायेदार का अलगाव पर्याप्त नहीं है। आपको प्रमाण की आवश्यकता है कि व्यवस्थापक भूमिकाएं, पहचान स्टोर, VLAN या नीति मैपिंग, और सहायता वर्कफ़्लो किरायेदारों के बीच आकस्मिक रिसाव नहीं बनाते हैं। मिश्रित संपत्तियों में, सहायता पथ अक्सर वह स्थान होता है जहाँ अलगाव विफल हो जाता है।
नेटवर्क मैनेजर को सोमवार सुबह सबसे पहले क्या करना चाहिए
किसी एक साइट को चुनें और तीन चीजों को सत्यापित करें: प्रत्येक SSID का स्वामी कौन है, पहुंच को कैसे निरस्त किया जाता है, और क्या हाल ही में वास्तविक अलगाव के लिए अतिथि पथ का परीक्षण किया गया है। फिर पिछले अनुभाग से रोलआउट चेकलिस्ट लें और इसे स्वामियों और तारीखों के साथ एक लाइव कार्य योजना में बदलें।
Purple बिना पासवर्ड के WiFi एक्सेस, पहचान-आधारित नेटवर्किंग और मेहमानों, कर्मचारियों तथा मल्टी-टेनेंट वातावरण के लिए एनालिटिक्स प्रदान करता है, जो इसे तब प्रासंगिक बनाता है जब आपको मजबूत एट्रिब्यूशन और साझा पासवर्ड पर कम निर्भरता की आवश्यकता होती है। यदि आप परिचालन और UK GDPR अनुपालन अपेक्षाओं को पूरा करते हुए वायरलेस एक्सेस को आधुनिक बनाने के तरीकों की समीक्षा कर रहे हैं, तो Purple पर जाएं और अपने वर्तमान ऑनबोर्डिंग, निरसन और सेगमेंटेशन दृष्टिकोण के साथ इसके मॉडल की तुलना करें।