El proyecto parece sencillo sobre el papel. La cotización del proveedor incluye los puntos de acceso, tal vez los switches, tal vez la licencia del controlador, y el patrocinador ya programó un fin de semana para la migración. Luego, alguien pregunta quién es el propietario de la autenticación de invitados, cómo se asignarán los dispositivos del personal a la VLAN correcta, qué sucederá con los antiguos lectores de tarjetas y las impresoras, y por qué el Captive Portal todavía no está vinculado al CRM del hotel o a la plataforma de identidad del hospital. Ese es el momento en que la mayoría de los trabajos de wireless network deployment dejan de ser un proyecto de radio para convertirse en un proyecto de arquitectura.
Los mejores despliegues que he entregado nunca se limitaron a la cobertura. Unieron el diseño de RF, la identidad, la segmentación y las operaciones en un único plan, de modo que el equipo pudiera responder a la misma pregunta en cada capa, desde "¿puede la señal llegar a esta habitación?" hasta "¿debería permitirse este dispositivo en este SSID?". Esto también es importante en el Reino Unido, donde el informe 2024 Connected Nations de Ofcom muestra una cobertura geográfica 4G del 88% del territorio y 5G del 61%, mientras que la cobertura en interiores ha subido al 99% para instalaciones 4G y al 93% para instalaciones 5G de al menos un operador, lo que demuestra que el mercado actual se centra tanto en la penetración en edificios como en la cobertura del mapa Informe de Ofcom Connected Nations.
Por qu3 la mayor1a de los despliegues de WiFi empresarial pierden el rumbo antes del encendido
El responsable de TI de un hotel me mostró una vez una cotización debidamente aprobada para un "nuevo entorno inalámbrico". Cubría puntos de acceso y licencias, y prácticamente nada más. Sin flujo de identidad. Sin modelo de segmentación. Sin proceso de incorporación de invitados. Sin plan de migración para los antiguos SSID que la recepción todavía necesitaba el primer día.
Ese tipo de brecha es la razón por la que los proyectos se desvían. El diseño de radio se aprueba antes de que se definan las reglas de negocio, por lo que el equipo termina intentando adaptar la autenticación, el acceso de visitas y los controles de políticas después de que los puntos de acceso ya han sido elegidos. En la práctica, esto significa que el cableado, el montaje y el trabajo del controlador están a medio terminar mientras los equipos de seguridad, operaciones y propiedades discuten sobre quién es el propietario del onboarding y qué dispositivos pertenecen a qué red.
Regla práctica: si no puede describir el acceso de invitados, personal e IoT en un solo párrafo, aún no está listo para instalar AP.
Las implementaciones m1s seguras comienzan con los resultados, no con el hardware. El ala de un hospital, el piso de una tienda minorista y un centro de conferencias requieren respuestas diferentes para las mismas preguntas b1sicas: qui3n se conecta, qu3 tiene permitido hacer, a d3nde llega y qu3 sucede cuando est1 en itinerancia. El plan de radiofrecuencia debe responder a estas necesidades, no definirlas.
Ahí es también donde el presupuesto suele diluirse. La cotización de los AP es visible. El esfuerzo para la implementación de certificados, la integración de directorios, el monitoreo y las pruebas de reversión a menudo no lo es. Si no los trata como parte de la implementación desde el primer día, se presentarán más tarde como retrasos, ventanas de cambio de emergencia y excepciones "temporales" que nunca desaparecen.
Definición del Alcance de los Requisitos antes de Tocar un Solo Punto de Acceso
Comience con las partes interesadas, no con las herramientas de encuestas. Hable con operaciones, seguridad, instalaciones y el responsable de la línea de negocio de cada entorno, luego separe lo que ellos desean de lo que la red debe garantizar. Un salón de eventos no necesita el mismo perfil de servicio que una zona de carga, y una sala de hospital no tiene la misma tolerancia a las fallas de roaming que una sala de descanso para el personal.
Convierta las necesidades del negocio en reglas de red
La forma más clara de definir el alcance de una implementación es escribir primero las aplicaciones. La voz, el video, el punto de venta, la telemetría, las impresoras, los sensores, los sistemas clínicos y el acceso de visitas se comportan de manera diferente bajo carga y fallas. Si el sitio depende de terminales de pago, voz de tiempo crítico o IoT sin interfaz, estos no son "deseables", sino que definen el conteo de SSID, el método de autenticación y la segmentación desde el principio.
Luego, defina qui3n se est1 conectando. Elabore una lista con BYOD, laptops corporativas, dispositivos m3viles gestionados, esc1neres, c1maras, sensores ambientales y cualquier elemento que no sea compatible con 802.1X. Esa lista de dispositivos es el puente entre el negocio y la radiofrecuencia, ya que le indica si el problema principal es de cobertura, capacidad, itinerancia o identidad.
Si el propietario del sitio dice "solo necesitamos WiFi en todas partes", siga preguntando hasta que eso se convierta en aplicaciones específicas y tipos de dispositivos concretos.
Una hoja de alcance útil tiene cinco columnas. Área, tipo de usuario, criticidad de la aplicación, concurrencia esperada y cualquier restricción de cumplimiento. El sector minorista suele reunir los flujos de pago y de visitantes en el mismo espacio, el sector salud acerca el tráfico clínico y el de invitados, y el sector hotelero a menudo necesita estos tres patrones a la vez.
La siguiente infografía es un buen recordatorio de trabajo para mantener la fase de descubrimiento enfocada y práctica.
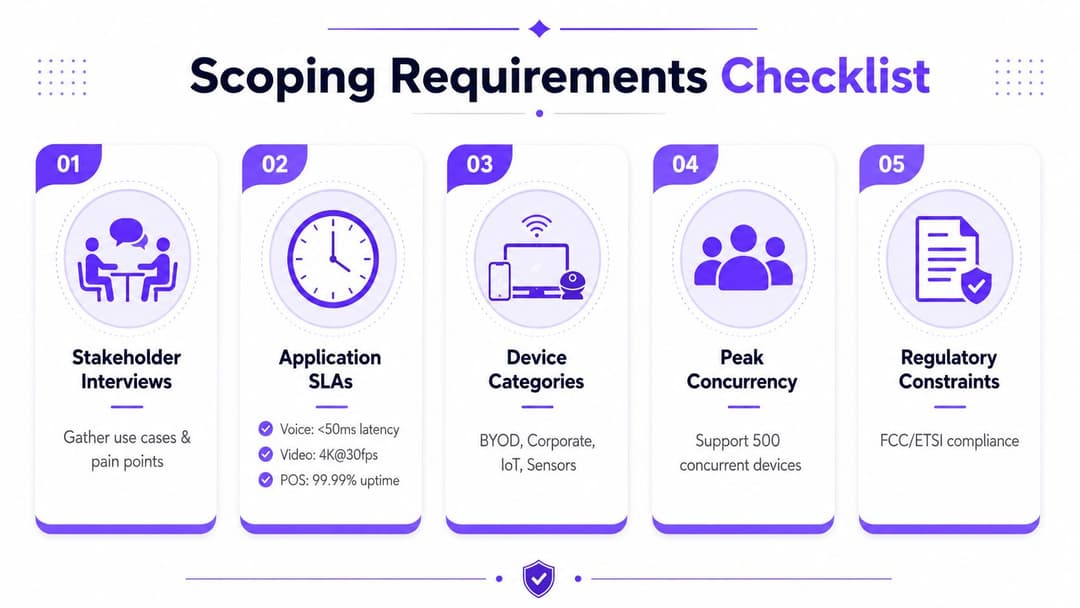
Con eso en la mano, puede redactar un informe de una página que compras, seguridad e instalaciones puedan revisar sin tener que reescribirlo. Debe indicar cómo es el éxito, qué grupos necesitan acceso, qué servicios están dentro del alcance y qué sitios o zonas son la primera prioridad. Ese documento se convierte en el punto de referencia cuando alguien más tarde pregunta por qué el lobby tiene un diseño diferente al de la sala, o por qué los dispositivos IoT no están en el SSID de visitas.
Estudio de Sitio y Diseño de RF que Predice la Experiencia del Usuario
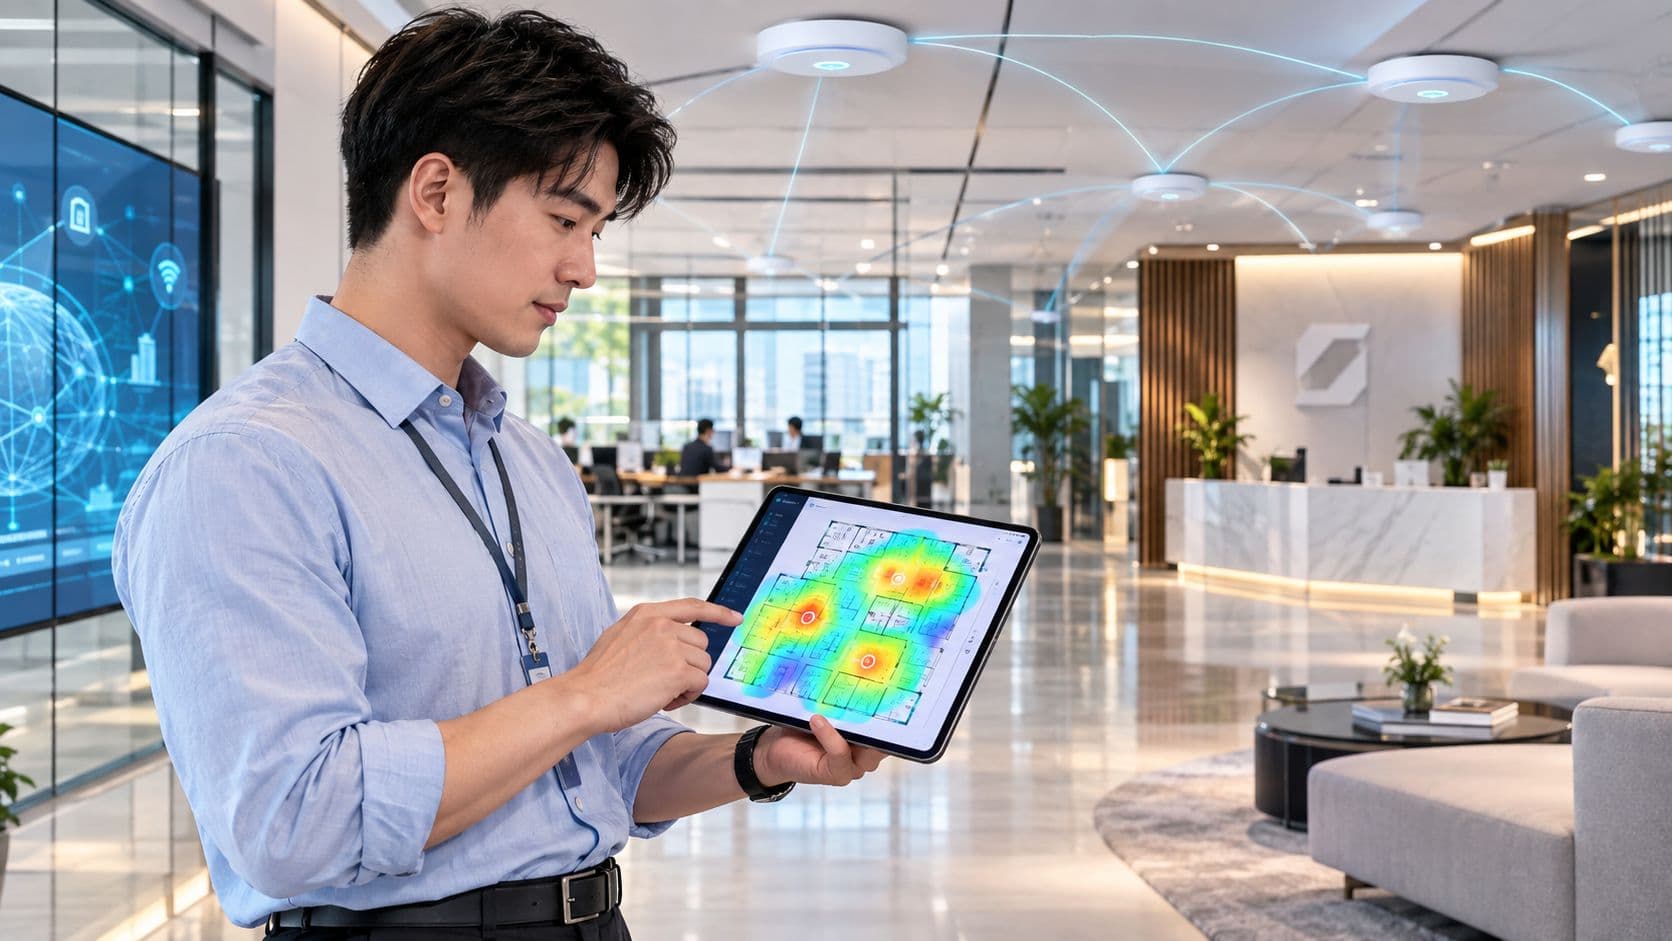
Una encuesta que comienza después de que el diseño está "terminado" por lo general solo confirma una mala suposición. En una buena implementación, la encuesta es el punto donde el plan demuestra su valía o se corrige antes de colocar cualquier soporte en la pared. Ahí es donde las herramientas como Ekahau o NetSpot, un plano de planta limpio y las suposiciones realistas de los usuarios importan más que el modelo de AP de última generación.
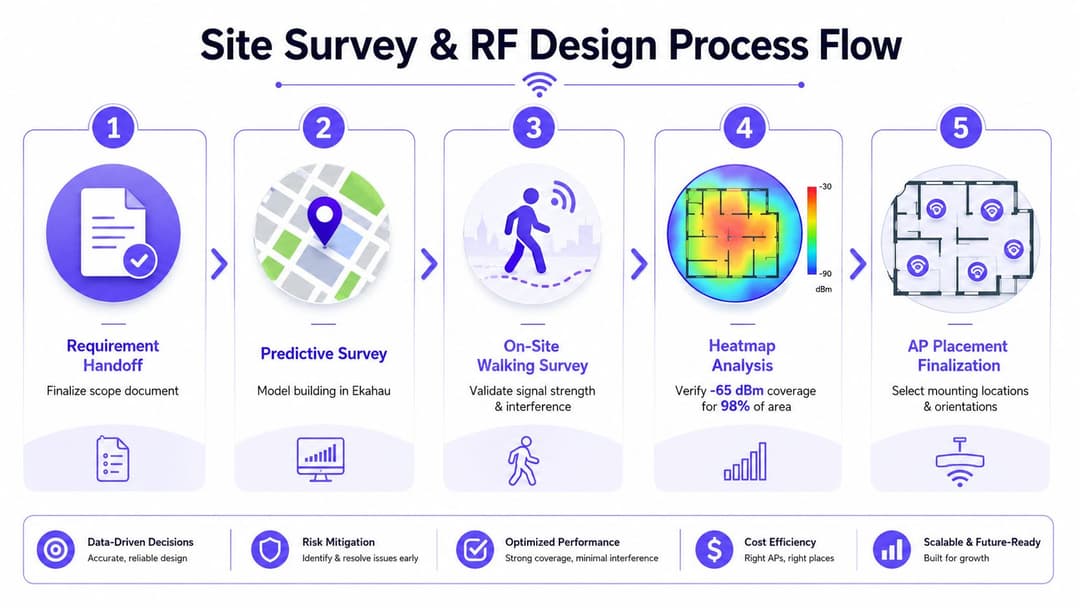
Primero el trabajo predictivo, después el estudio en sitio
El modelo predictivo debe reflejar el edificio, no una versión idealizada de este. Para el inventario de construcción, esto significa considerar techos suspendidos, columnas de concreto, divisiones de ladrillo, elevadores, atrios y salas de máquinas, para luego decidir si el AP va en un plafón del techo, en una canaleta perimetral o en una carcasa para exteriores. Un plan predictivo solo es útil si el método de montaje se puede instalar en el sitio.
La infraestructura de cableado importa tanto como el modelo de RF. Mantenga la distancia total del cable de red más el cable de conexión por debajo de los 100 m para que el diseño no falle en la capa de infraestructura, incluso si el plan de radio se ve perfecto en pantalla. En plantas densas, dimensione primero según el número de usuarios y dispositivos. Un objetivo operativo práctico es de unos 25 clientes por radio o 50 clientes por AP, razón por la cual la antigua regla de un AP por habitación no funciona en hoteles, salas de hospital y plantas de reuniones Prácticas recomendadas de despliegue de WatchGuard.
Utilice el estudio de cobertura para validar el modelo, no para contemplarlo. Verifique la se1al en ambos lados de las paredes clave, confirme si los puntos de montaje son viables y preste atenci3n a la interferencia de redes vecinas que un plano de distribuci3n no puede predecir. Un estudio f1sico adecuado tambi3n revela si las posiciones planificadas de los puntos de acceso entorpecen la distribuci3n del edificio.
Cómo se ve una planeación de capacidad exitosa
Un flujo de trabajo de dimensionamiento 3til sigue los pasos de planificar, dise1ar, implementar y optimizar. Primero, defina los requisitos de la aplicaci3n y los acuerdos de nivel de servicio. Luego, determine la densidad de celdas y la orientaci3n de las antenas. Instale, pruebe y ajuste seg3n la l1nea base. Esta secuencia es mucho m1s confiable que intentar cubrir el espacio con una cantidad gen3rica de puntos de acceso.
Para los despliegues basados en la capacidad, la pregunta correcta no es cuántas habitaciones existen, sino cuántos dispositivos simultáneos debe admitir cada zona. Un hotel de 200 habitaciones puede tener una densidad muy diferente en el vestíbulo, el espacio para conferencias y los pisos de huéspedes, por lo que el mapa de AP debe reflejar las zonas más transitadas en lugar de la zona promedio. Lo mismo ocurre en una sala de 40 camas, donde los dispositivos clínicos, los móviles del personal y las visitas de invitados crean diferentes patrones de carga en un área relativamente pequeña.
Para un soporte de planificación rápido, a menudo dirijo a los equipos a una calculadora de puntos de acceso como la calculadora de puntos de acceso de Purple, y luego contrasto el resultado con los tipos de paredes reales y la mezcla de dispositivos en el sitio. Esto no sustituye el trabajo de estudio de campo, pero ayuda a detectar zonas evidentemente deficientes antes de que se reserve la primera fecha de instalación.
Elección entre Meraki, Aruba, Ruckus, Mist y UniFi
La elección del proveedor cambia la forma de la implementación mucho antes de que cambie la experiencia del usuario. La mejor pregunta no es "qué plataforma tiene más funciones", sino "qué plataforma nos lleva a producción con la menor fricción para nuestra pila de identidad, nuestro modelo de soporte y nuestro tipo de sitio".
Meraki suele acortar la fase inicial de despliegue debido a que el aprovisionamiento centrado en la nube es sencillo y el modelo operativo resulta familiar para equipos pequeños. Aruba tiende a adaptarse bien a entornos más grandes o más segmentados, especialmente cuando el equipo requiere un control de políticas sólido e integración empresarial. Ruckus se elige a menudo cuando el rendimiento de RF en edificios complejos es la prioridad. Mist atrae a los equipos que buscan operaciones asistidas por IA y una gestión de nube limpia. UniFi puede reducir costos y simplificar los despliegues más pequeños, pero el compromiso es que se debe ser muy meticuloso con los requisitos empresariales avanzados y la gobernanza del ciclo de vida.
La capa de identidad es donde estas diferencias se vuelven obvias. Algunos controladores facilitan el onboarding estilo Passpoint más que otros. Algunos equipos dependerán más de cloud RADIUS. Algunos entornos desean una relación más estrecha con la gestión de visitas y la analítica de lo que proporciona un controlador de red puro. Si la implementación incluye la separación de visitas, personal e IoT, esa decisión debe tomarse antes de finalizar la plataforma, no después de que el primer SSID piloto se active.
| Proveedor | Passpoint / OpenRoaming nativo | Integración de identidad | Mejor espacio compatible |
|---|---|---|---|
| Meraki | Ideal para cuando se necesitan flujos de trabajo de roaming e invitados gestionados en la nube | Suele funcionar bien con RADIUS en la nube y acceso respaldado por directorios | Hoteles, retail, sucursales multi-sitio |
| Aruba | Sólida postura empresarial para mayores necesidades de segmentación | Ideal para una orquestación más profunda de políticas e identidad | Hospitales, campus, propiedades más grandes |
| Ruckus | Práctico para entornos de RF difíciles y espacios de alta densidad | Funciona bien cuando se asocia con una superposición de identidad | Estadios, hoteles, edificios de uso mixto |
| Mist | Sólida orientación hacia operaciones en la nube y analíticas | Ideal para equipos que buscan automatización y observabilidad | Campus, oficinas, operaciones de mayor contacto |
| UniFi | Útil para despliegues más sencillos, pero verifique con cuidado la profundidad de las funciones empresariales | Suele requerir una mayor disciplina de diseño en torno a la identidad y la gobernanza | Sitios más pequeños, implementaciones de bajo presupuesto |
Para una discusión de compra más amplia, la wireless buying guide es útil porque enfoca la elección de la plataforma en los resultados del despliegue en lugar de en las especificaciones técnicas de la ficha de datos. Esa es la mentalidad adecuada para dirigir reuniones, donde la pregunta principal es qué tan rápido la plataforma soportará el modelo de acceso que necesita.
Autenticación y Segmentación para Invitados, Personal e IoT
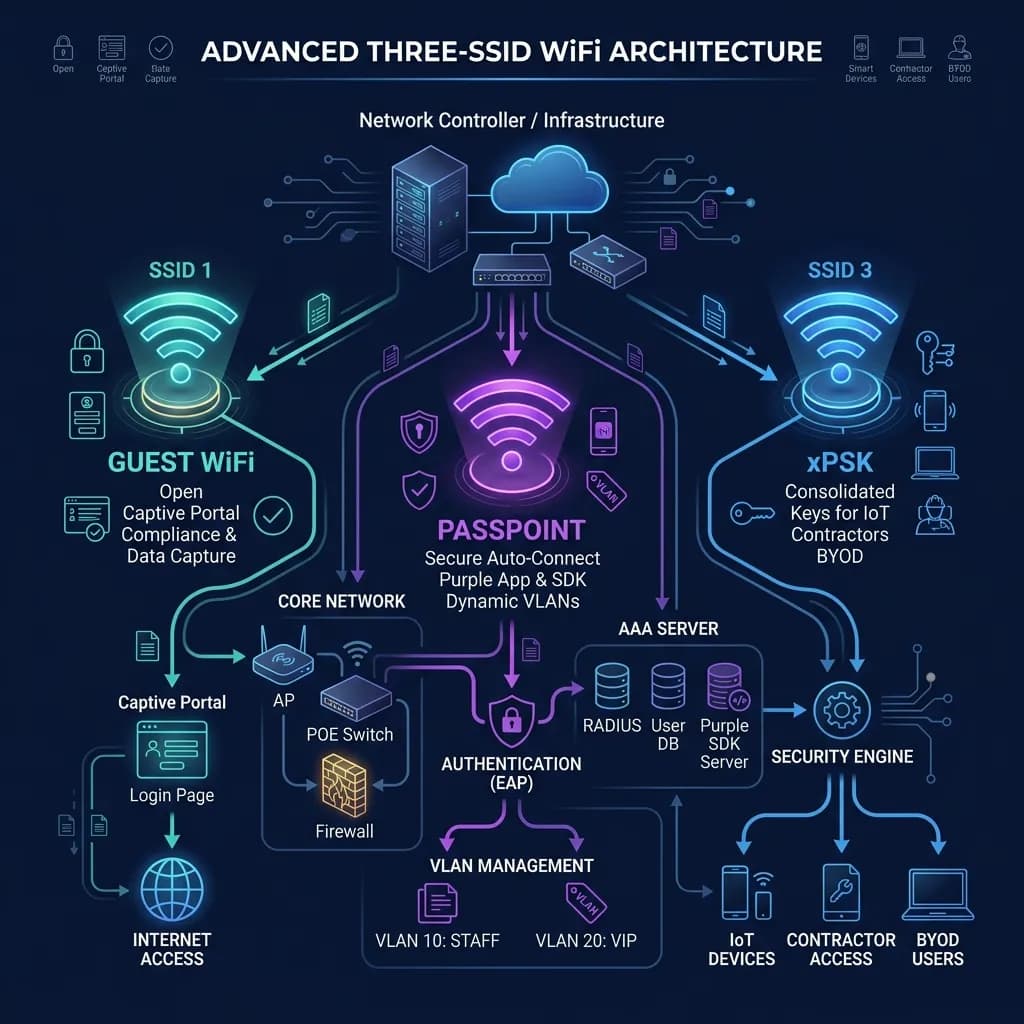
El éxito de la RF se desperdicia si el dispositivo incorrecto termina en la red equivocada. El patrón de producción más limpio es una estrategia de un solo SSID con identidades y políticas distintas detrás, en lugar de una larga lista de SSIDs superpuestos que generan confusión, sobrecarga de tiempo de aire y llamadas de soporte. Los invitados, el personal y el IoT sin interfaz de usuario no deben gestionarse de la misma manera.
Construya el modelo de identidad antes del portal
Para el personal, WPA2/WPA3-Enterprise con 802.1X sigue siendo la línea base adecuada donde los dispositivos puedan soportarlo. En una configuración moderna, eso a menudo significa un SSID de personal que se conecta a Entra ID u Okta a través de cloud RADIUS, con autenticación respaldada por certificados o directorios según la política que desee. Eso le brinda control de revocación y un camino hacia el acceso de estilo zero-trust sin contraseñas compartidas.
Para los invitados, Passpoint y OpenRoaming reducen la fricción porque el dispositivo puede autenticarse sin tener que volver a escribir una contraseña de Captive Portal cada vez. Un perfil Passpoint R2 puede utilizar EAP-TTLS para ofrecer un flujo de incorporación más limpio cuando el establecimiento busca un acceso de invitados sin contraseña y conectividad cifrada desde el primer paquete. Esto es mucho más fácil de soportar que un portal que depende de que las personas lean instrucciones con una mala señal móvil.
Para los dispositivos heredados que no pueden usar 802.1X, iPSK es la respuesta práctica. Le permite mantener una VLAN de IoT separada y, al mismo tiempo, evitar el caos de una única contraseña compartida para cada sensor, cámara o controlador. Esto es fundamental en edificios donde las impresoras, los lectores de tarjetas de identificación y los sensores ambientales nunca se comportarán como laptops administradas.
Un modelo operativo viable es simple. El tráfico de invitados llega a un segmento de invitados con acceso exclusivo a internet. El tráfico del personal llega a un segmento corporativo respaldado por el directorio. El tráfico de IoT llega a una VLAN bloqueada que solo tiene acceso a los destinos que necesita. El AP realiza el trabajo de radio, pero la capa de identidad decide a qué se le permite acceder a cada cliente.
Purple es una opción para gestionar esa interfaz, ya que se integra con Meraki, Aruba, Ruckus, Mist o UniFi para administrar la incorporación de invitados y empleados, los flujos de Passpoint y la segmentación sin obligar a un reemplazo completo de la WLAN.
Regla práctica: si un dispositivo no se puede incorporar y revocar de forma controlada, no pertenece a la misma ruta de políticas que las laptops del personal.
La guest Wi-Fi management guide es útil si intenta separar los recorridos de acceso de invitados tipo hotelería del acceso del personal corporativo sin que la lista de SSID se convierta en una carga de mantenimiento. Lo importante no es el portal en sí, sino asegurarse de que las identidades correctas se dirijan a las VLAN correctas en todo momento.
Rutas de Migración y Coexistencia con SSID Heredados
Las transiciones fallan cuando los equipos las tratan como un evento 3nico. Los inmuebles, especialmente los hoteles, hospitales y edificios de m3ltiples inquilinos, requieren un plan de migraci3n que contemple la coexistencia. Esto significa que el nuevo dise1o debe convivir con el anterior el tiempo suficiente para que los usuarios, certificados y propietarios de dispositivos se pongan al d1a.
Los sitios nuevos o greenfield son el caso más sencillo. Puede preparar el controlador, validar la RF, aplicar la política de identidad y entrar en producción en una sola ventana de cambio controlada si el resto del edificio está listo. Los entornos existentes o brownfield son diferentes. El patrón más seguro es ejecutar el nuevo SSID junto con el heredado, dirigir el tráfico de manera gradual y retirar el hardware antiguo después de que los usuarios se hayan migrado.
Planifique la secuencia de las etapas de riesgo con cuidado
Las actualizaciones de firmware, la implementaci3n de certificados y el env1o de perfiles Passpoint no deben realizarse al mismo tiempo. Primero realice los cambios en la plataforma, valide la autenticaci3n, traslade a un grupo piloto y luego ampl1e el alcance. Si el recinto depende del acceso de invitados, pruebe esa ruta en un solo piso o zona antes de modificar el resto del sitio.
La misma precaución se aplica en edificios compartidos. Los inquilinos pueden estar utilizando sus propios equipos inalámbricos, y las redes vecinas pueden interferir incluso si no forman parte de su proyecto. En esos entornos, la coexistencia no es una solución alternativa - es el modelo de despliegue.
Los activadores de reversi3n deben registrarse por escrito antes de la puesta en marcha. Si la autenticaci3n comienza a fallar, si el DHCP se satura o si los Captive Portals entran en un bucle que regresa a los usuarios a la p1gina de inicio de sesi3n, el equipo necesita un punto claro para detenerse y revertir los cambios. Esto es mucho m1s f1cil de manejar si el piloto en sitio ya demostr3 la efectividad del manual de transici3n.
Un buen plan de migraci3n suele contemplar tres v1as: el antiguo SSID, el nuevo SSID y una lista de desincorporaci3n. La red antigua permanece activa solo mientras cumpla un prop3sito definido. La nueva red absorbe m1s tr1fico cada semana. La lista de desincorporaci3n evita que el retiro del hardware se postergue al siguiente trimestre.
Pruebas, Monitoreo y Analítica que Demuestren el Despliegue
Que los AP estén montados no es el estado final. El despliegue solo se completa cuando los usuarios se conectan sin problemas, realizan roaming de forma limpia y continúan conectándose cuando el sitio se llena de gente. Las pruebas de aceptación deben abarcar verificaciones de rendimiento, comportamiento de voz, recorridos de roaming y verificación de autoconexión Passpoint, porque las fallas que se detectan en una sala tranquila no son las mismas que se ven en un entorno real con tráfico activo.
Monitoree las señales que realmente importan
Establezca una l1nea base para aquellos factores que suelen generar reportes de soporte. La tasa de 3xito de autenticaci3n, los fallos de DHCP, la latencia de itinerancia y el conteo de reintentos de los clientes aportan m1s informaci3n sobre la experiencia del usuario que un mapa de calor atractivo despu3s de la puesta en marcha. Si estas m3tricas se mantienen estables, es probable que la implementaci3n est3 funcionando correctamente.
No sature al equipo con alertas ruidosas. Un panel de control útil debe centrarse en caídas del servidor de autenticación, la profundidad de la cola de RADIUS, AP no autorizados y fallas continuas de DHCP. El monitoreo predeterminado suele generar demasiadas alarmas de bajo valor, lo que dificulta detectar los problemas reales cuando ocurren.
Los conectores de analítica y CRM de Purple son relevantes aquí porque transforman la capa de WiFi en datos de uso de origen directo y no solo en una pantalla de estado de salud. Esto ayuda a los equipos a evaluar el despliegue en función de las visitas, el tiempo de permanencia y los resultados de segmentación, además del rendimiento de radio. En hotelería y comercio minorista, esa conexión entre identidad y analítica suele ser lo que justifica el trabajo.
Un despliegue operativo suele estructurarse en fases: requisitos y alcance, diseño y estudio, implementación, validación, optimización y luego entrega. Que el proyecto tome semanas o más tiempo depende de la propiedad y de las limitaciones de migración, pero la secuencia no debe cambiar. Una lista de verificación imprimible debe mapearse directamente con la planificación, el diseño, la implementación y la optimización para que nada se pierda entre los equipos.
Cuando surge la primera incidencia tras la puesta en marcha, un ingeniero junior debería poder comenzar con el síntoma y saber dónde buscar. La falta de un perfil de Passpoint suele apuntar al flujo de trabajo de aprovisionamiento. Los bucles de redirección de Captive Portal suelen situarse en la intersección del DNS, la política y la lógica del portal. Los tiempos de espera de RADIUS residen en la ruta de autenticación. Las fallas de multicast en la VLAN de invitados a menudo se deben al manejo de switches o políticas. Los dispositivos IoT bloqueados en el SSID incorrecto suelen significar que las reglas de incorporación o la asignación de perfiles heredados necesitan otra revisión.
La verdadera prueba de un wireless network deployment es si el equipo puede explicarlo, solucionarlo y monitorearlo sin tener que adivinar. Si busca esa misma integración entre RF, identidad, acceso de invitados y segmentación en su próximo despliegue, visite Purple y revise cómo su plataforma y servicios se integran en el flujo de trabajo de despliegue antes de instalar el primer AP.