
Network access control deployment and architecture planner
Model authentication loads, size dynamic VLAN subnets, calculate compliance readiness, and build an automated zero-trust onboarding strategy for enterprise WiFi and wired switch ports.
Estate Endpoint Parameters
Deploy 802.1X certificate onboarding for laptops and Cloud RADIUS Passpoint for guests.
Explore Purple enterprise WiFi access control, cloud RADIUS, dynamic micro-segmentation, and compliance automation.
Es probable que su red ya tenga más identidades de las que su equipo puede rastrear cómodamente. Laptops del personal, teléfonos personales, impresoras, pantallas inteligentes, terminales POS, escáneres, tabletas, equipos médicos, dispositivos de invitados, contratistas, residentes, quioscos. El problema no es solo si pueden conectarse. Es si cada uno de ellos debería conectarse, a qué y bajo qué condiciones.
Ahí es donde la gente empieza a hacerse una pregunta muy práctica: qué es el control de acceso a la red, en realidad. No la versión de la presentación del proveedor. La versión operativa.
La respuesta corta es simple. El control de acceso a la red (NAC) es la capa de políticas que decide quién y qué entra a su red, y luego aplica el nivel de acceso correcto. Una buena implementación de NAC no solo verifica un nombre de usuario y da paso al tráfico. Identifica el dispositivo, comprueba si cumple con las políticas y lo coloca en la parte correcta de la red, o en ninguna parte en absoluto.
Esto importa más ahora porque las organizaciones del Reino Unido se enfrentan a entornos densos, de alta velocidad y de uso mixto. La encuesta Cyber Security Breaches Survey 2024 del gobierno del Reino Unido reveló que el 50% de las empresas del Reino Unido informaron de una vulneración o ataque de seguridad informática en los 12 meses anteriores, cifra que aumenta al 74% en el caso de las grandes empresas (las cifras de vulneración del Reino Unido se mencionan aquí). En ese contexto, permitir por defecto que cualquier cosa con señal de WiFi o puerto Ethernet acceda a la red es buscar problemas.
El cadenero digital: por qué cada red necesita control de acceso
Piense en un edificio bien administrado con una recepción, torniquetes, pases para el personal, credenciales de visitante y pisos restringidos. El guardia no se limita a preguntar si alguien se ha presentado; verifica la identidad, el propósito y a dónde se le debe permitir ir a esa persona.
NAC hace el mismo trabajo para la red.
Un firewall sigue siendo importante, pero no es suficiente por sí solo. Un firewall rige principalmente el flujo de tráfico. NAC rige la admisión. Se sitúa en el punto donde un dispositivo intenta unirse a la red y hace un conjunto de preguntas diferente: ¿quién es este?, ¿qué es este dispositivo?, ¿cumple con las normas? y ¿a qué se le debería permitir acceder?
Por qué se desmorona el modelo antiguo
Muchas redes se construyeron sobre una suposición simple: si un dispositivo lograba ingresar, se confiaba plenamente en él. Ese modelo se desmorona en los entornos modernos, donde el "interior" incluye teléfonos no administrados, equipos IoT, tráfico de invitados y usuarios temporales.
Algunos ejemplos comunes:
- La laptop de un contratista se conecta a la misma red inalámbrica que utiliza el personal de finanzas.
- Un dispositivo de invitado entra en una red que no se segmentó limpiamente de los servicios internos.
- Una tablet compartida se autentica con credenciales válidas, pero carece de los controles que exige su política.
- Un endpoint comprometido obtiene acceso normal y comienza a sondear de forma lateral.
Ninguno de estos son escenarios exóticos. Son realidades operativas normales.
Regla práctica: si no puedes decidir el acceso en el extremo, terminarás intentando solucionar problemas de confianza en las partes más profundas de la red, donde son más difíciles de contener.
En términos del Reino Unido, es por eso que NAC encaja de forma natural con un enfoque de acceso a la red Zero Trust. Se deja de asumir que la ubicación equivale a la confianza. Estar en las instalaciones, en el SSID o en el cable no significa que un usuario o dispositivo deba obtener un acceso amplio.
Qué cambia NAC en la práctica
El mayor cambio que introduce el NAC es este: la conexión no equivale a la confianza.
En lugar de dar a los dispositivos un alcance amplio y depender de los controles posteriores para solucionar las cosas, el NAC puede:
- Autenticar usuarios y dispositivos antes de conceder el acceso normal
- Perfilar endpoints para que los equipos desconocidos o no administrados no pasen desapercibidos
- Aplicar acceso basado en roles para que el personal, los invitados y los dispositivos no compartan la misma experiencia de red
- Poner en cuarentena los sistemas no conformes en lugar de permitir que se mezclen con los activos de producción
Eso convierte al NAC en un control de primera línea, no en una capa de limpieza de última hora. Es especialmente útil en lugares donde muchas personas y dispositivos comparten la misma infraestructura física, pero nunca deberían compartir el mismo nivel de confianza.
Entendiendo los componentes principales de NAC
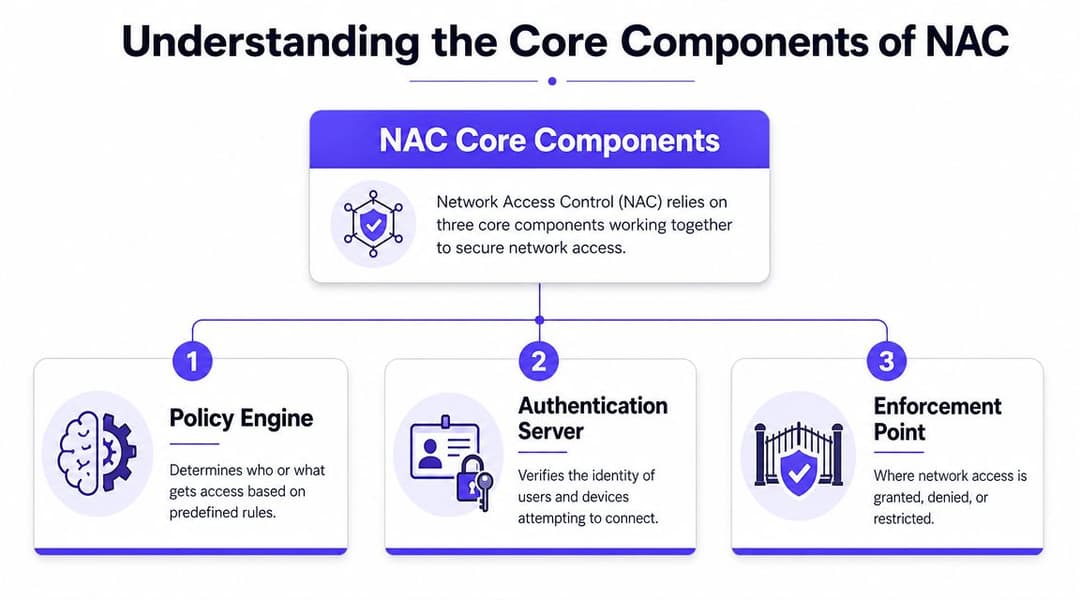
El NAC puede parecer complejo porque interactúan varios sistemas entre sí. Un modelo mental útil es el sistema de tráfico automatizado de una ciudad. Un sistema decide las reglas, otro valida quién tiene permitido pasar y otro controla las barreras y los cambios de carril en el terreno.
Esas piezas son el motor de políticas, el servidor de autenticación y el punto de ejecución.
El motor de políticas
Este es el que toma las decisiones. Toma entradas sobre el usuario, el dispositivo, la ubicación, el tipo de conexión y el estado de seguridad, y luego las mapea a un resultado de acceso.
En términos sencillos, el motor de políticas responde a preguntas como:
- ¿Es una laptop del personal, un teléfono de un huésped o una impresora?
- ¿Está el usuario en el grupo correcto?
- ¿Es este dispositivo conocido y cumple con las normas?
- ¿Debería esta sesión obtener acceso total, acceso exclusivo a internet o acceso de remediación?
El motor de políticas es importante porque el NAC no es sólo una verificación de autenticación. Es un sistema de aplicación de políticas. Dos personas pueden presentar identidades válidas y, aun así, recibir rutas de red diferentes porque el motor de políticas trata el contexto de manera distinta.
El servidor de autenticación
Este es el verificador de identidad. En muchos entornos, eso significa RADIUS, que a menudo está vinculado a los sistemas de directorio e identidad.
Cuando un dispositivo intenta conectarse, el servidor de autenticación verifica las credenciales o el certificado presentados y responde con una aprobación, una denegación o atributos adicionales que la red puede utilizar. Esos atributos pueden incluir el rol, la asignación de VLAN o las condiciones de acceso.
Un malentendido común entre los no especialistas es que NAC y RADIUS son lo mismo. No lo son. RADIUS suele ser parte del flujo de trabajo. NAC utiliza ese flujo de trabajo y luego añade capas de políticas y cumplimiento por encima.
Un diseño de NAC saludable separa la prueba de identidad de la intención de acceso. La autenticación dice quién es. NAC decide qué puede hacer esa identidad en esta red y en esta sesión.
El punto de aplicación
La red realiza su función de aplicación. El punto de aplicación suele ser el switch, el controlador inalámbrico o el punto de acceso que otorga, restringe o deniega la conectividad.
Si la política dice "sólo internet", el punto de aplicación puede dirigir el punto final a una VLAN de invitados o a un rol restringido. Si la política dice "cuarentena", el punto final se aísla. Si la política dice "denegar", no va a ninguna parte.
Una vista sencilla se ve así:
| Componente | Función principal | Ejemplo típico |
|---|---|---|
| Motor de políticas | Aplica la lógica de acceso | Plataforma NAC |
| Servidor de autenticación | Verifica la identidad | Servicio RADIUS |
| Punto de aplicación | Modifica el acceso a la red | Switch, AP, controlador |
Lo que importa operativamente es la transferencia entre estos componentes. Si los datos de identidad son débiles, la política se convierte en una adivinanza. Si la ejecución es débil, la política se convierte en puro teatro.
Explorando tipos de NAC y mecanismos de ejecución
No todas las implementaciones de NAC se comportan de la misma manera. Algunos controles ocurren antes de que un dispositivo obtenga un acceso significativo. Otros continúan después de la conexión y ajustan el acceso a medida que cambian las condiciones. Las mejores implementaciones suelen combinar ambos.
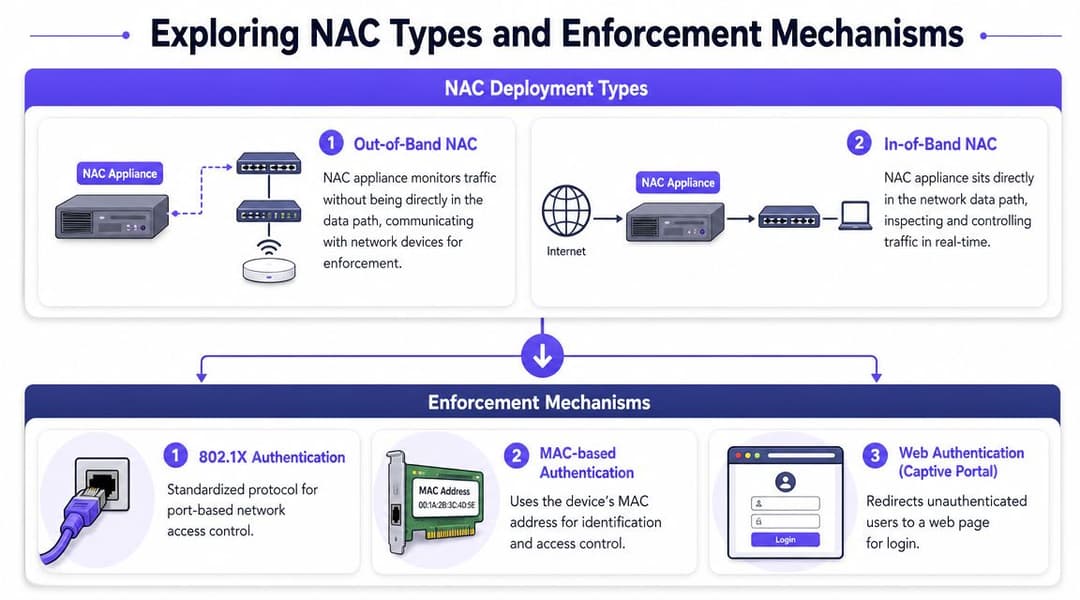
En las redes empresariales del Reino Unido, el NAC se implementa más a menudo como una capa de aplicación de políticas en torno a IEEE 802.1X y RADIUS, donde el switch o el controlador inalámbrico detiene a un dispositivo en la puerta digital y utiliza RADIUS para comprobar las credenciales y el estado antes de que el NAC decida si ese dispositivo debe ubicarse en una VLAN específica, en una red restringida o si debe denegarse por completo (descripción técnica del NAC con 802.1X y RADIUS).
Pre-admisión y post-admisión
El control previo a la admisión es el modelo más limpio. El dispositivo demuestra su identidad y cumple con la política antes de obtener acceso real. Si falla, la red puede bloquearlo o colocarlo en un segmento estrechamente limitado.
El control post-admisión asume que la conexión inicial no es toda la historia. Los dispositivos pueden dejar de cumplir con las normativas, las cuentas pueden cambiar y el comportamiento puede volverse sospechoso después del inicio de sesión. Los controles post-admisión permiten que el NAC vuelva a evaluar y restringir el acceso durante la sesión.
Una comparación práctica:
| Enfoque | Qué hace bien | Dónde puede tener dificultades |
|---|---|---|
| Pre-admisión | Detiene el acceso no deseado de forma anticipada | Más difícil con dispositivos heredados y no administrados |
| Post-admisión | Responde a condiciones cambiantes | Requiere una buena visibilidad y activadores claros |
Los equipos suelen centrarse demasiado en el primer filtro y se olvidan del control de la sesión. Eso es un error. Un dispositivo que era aceptable a las 9:00 a. m. puede no serlo más tarde si su estado de seguridad cambia o si el contexto de riesgo varía.
Con agente y sin agente
Algunas plataformas de NAC utilizan un agente en el dispositivo final para reportar el estado de seguridad de manera más confiable. Eso puede ser útil para laptops del personal administradas y otros dispositivos corporativos.
Otros escenarios requieren técnicas sin agente. Los teléfonos de invitados, los dispositivos de consumo y muchos endpoints de IoT no tendrán instalado su agente, y forzar uno suele generar más fricción que valor. En esos casos, el perfilado, las verificaciones de certificados, los flujos del portal o los metadatos de red suelen ser más realistas.
Ningún modelo es universalmente mejor. La pregunta correcta es qué clases de dispositivos tiene y cuáles de ellos controla.
Las herramientas de aplicación que importan
Cuando la gente pregunta qué es el control de acceso a la red, a menudo esperan un solo mecanismo. En realidad, el NAC es una colección de métodos de ejecución.
Algunos de los más comunes:
802.1X
El estándar para el control de acceso basado en puertos. Esta es la ruta preferida cuando los dispositivos pueden soportarlo correctamente, ya que ofrece una admisión basada en la identidad más sólida en redes cableadas e inalámbricas.Asignación dinámica de VLAN
El NAC puede ubicar a los usuarios y dispositivos en diferentes VLAN según las políticas. Mismo puerto de switch o SSID, diferente resultado de red.Control de acceso basado en roles
Una laptop de finanzas, un teléfono de un invitado y una impresora no deben heredar la misma confianza. El RBAC permite que la política refleje la función laboral y el tipo de dispositivo, en lugar de solo la ubicación de la conexión.Redes de cuarentena
Útiles cuando un dispositivo es conocido pero no cumple con los requisitos. En lugar de una decisión de todo o nada, el NAC puede ubicarlo en un lugar donde pueda corregirse sin acceder a sistemas sensibles.Omisión de autenticación MAC
Esto se utiliza a menudo para dispositivos que no pueden realizar la autenticación 802.1X, como algunas impresoras, escáneres o equipos especializados. Funciona, pero es más débil que los métodos basados en certificados o usuarios, por lo que requiere políticas más estrictas a su alrededor.Captive Portals y autenticación web
Comunes en entornos de acceso para invitados. Ideales para un acceso temporal, pero poco prácticos para usuarios recurrentes y no constituyen la respuesta ideal a largo plazo para el personal o los dispositivos de confianza.
Para las organizaciones que evalúan opciones de plataformas, resulta útil comparar las soluciones de control de acceso a la red en función de cuáles de estos patrones de aplicación admiten de manera adecuada, y no sólo según las listas de características generales.
Cómo se integra NAC con su infraestructura de TI existente
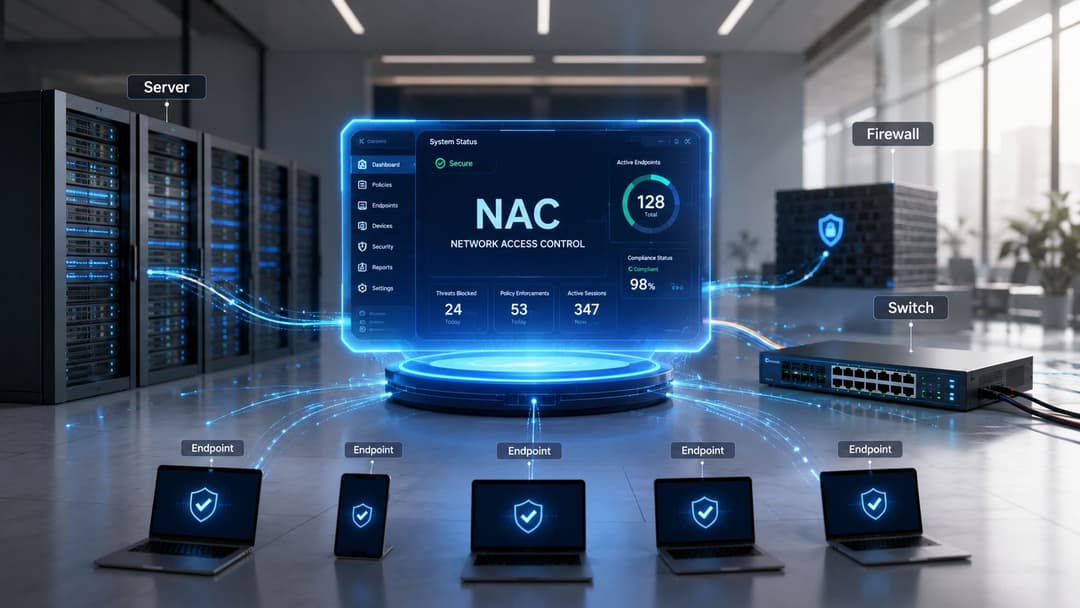
El NAC es más útil cuando no actúa solo. Por sí mismo, puede verificar una solicitud de conexión y aplicar una regla local. Integrado correctamente, se convierte en un punto de decisión de acceso alimentado por la identidad, la confianza del dispositivo y el contexto operativo.
Eso cambia la calidad de la decisión.
Plataformas de identidad y directorios
La mayoría de las organizaciones no quieren que el NAC mantenga un universo separado de usuarios y roles. Quieren que esté vinculado a los sistemas que ya definen la identidad de la fuerza laboral. En la práctica, esto suele significar la integración con Microsoft Entra ID, Google Workspace, Okta o los servicios de directorio existentes.
Eso permite que NAC haga preguntas más útiles:
- ¿Este usuario está vigente y activo?
- ¿A qué grupo o rol pertenece?
- ¿Se ha revocado el acceso de forma centralizada?
- ¿Se debe tratar a esta persona como personal, contratista, invitado o residente?
Cuando la política de acceso sigue la realidad del directorio, la incorporación y la desincorporación de usuarios se vuelven mucho más limpias. Si los cambios de identidad impulsados por recursos humanos fluyen hacia las decisiones de acceso, la red deja de quedarse atrás con respecto al resto de tu plano de control.
Certificados, postura y acceso sin contraseñas
Los entornos de NAC más sólidos no dependen de contraseñas compartidas que circulan por los SSID o de credenciales estáticas con un tiempo de vida demasiado largo. Utilizan certificados y señales de confianza del dispositivo para identificar el propio endpoint.
Eso es importante porque una cuenta de usuario solo cuenta una parte de la historia. Un usuario válido en un dispositivo desconocido sigue representando una duda de riesgo.
Consejo de campo: si el acceso de tu personal aún depende de una contraseña de WiFi compartida, no tienes un control de admisión significativo. Tienes una configuración de conveniencia.
Aquí es también donde NAC comienza a superponerse con las redes modernas sin contraseñas. El acceso basado en la identidad puede extenderse más allá de la antigua experiencia del Captive Portal. Para entornos de huéspedes y recintos, tecnologías como OpenRoaming y Passpoint avanzan hacia una conexión segura y automática con menos fricción. El acceso aún necesita una política. Simplemente ya no necesita ese proceso de usuario antiguo y molesto.
NAC en acción: Casos de uso comunes
El NAC tiene más sentido cuando se analizan los problemas operativos que resuelve. El motor de políticas y el flujo de RADIUS son importantes, pero la mayoría de los compradores se preocupan por una sola cosa: ¿mejora el control sin arruinar la experiencia del usuario?
Hospitalidad
Los hoteles están llenos de zonas de confianza que se superponen. Los teléfonos y laptops de los huéspedes necesitan acceso a internet. Los dispositivos del personal necesitan acceso a los sistemas operativos. Las televisiones, los sistemas de puertas, las terminales interactivas y el equipo de administración necesitan conectividad, pero no entre sí de forma predeterminada.
Un diseño de NAC decente separa esas clases limpiamente, incluso cuando comparten la misma infraestructura física. Los invitados obtienen una incorporación sencilla y acceso a internet. Los dispositivos del personal se autentican contra el conjunto de identidades de la organización. Los dispositivos operativos van a segmentos estrictamente delimitados.
Lo que no funciona es la versión floja. Un SSID general, una contraseña y la idea de que "mantendremos las partes confidenciales en otro lugar". En el sector de hospitalidad, eso suele convertirse en dolores de cabeza para resolver problemas y en una falta de claridad en las responsabilidades.
Retail
Los entornos de retail a menudo mezclan WiFi público, tablets del personal, sistemas POS, escáneres, señalización digital y equipos mantenidos por proveedores. Si el NAC no está implementado, las tiendas pueden terminar con sistemas que confían entre sí únicamente porque están cerca.
El control de mayor valor aquí es la admisión segmentada. Los sistemas POS solo deben comunicarse con lo que necesitan. El tráfico de huéspedes nunca debe ser un vecino con confianza implícita. El equipo del proveedor debe ser identificable y estar restringido.
Una buena configuración de NAC para retail también reduce la ambigüedad operativa. Cuando aparece algo extraño en la red, el equipo puede clasificarlo más rápido y aplicar una política conocida en lugar de improvisar en pleno horario comercial.
Sector salud
El sector salud es donde el NAC demuestra su valor rápidamente. Las propiedades incluyen médicos, personal administrativo, huéspedes, contratistas, dispositivos médicos no gestionados y equipos especializados antiguos que no siempre pueden admitir una autenticación moderna de forma limpia.
La guía para el sector público del Reino Unido de la NCSC se alinea con los principios de NAC al aconsejar a las organizaciones adoptar una mentalidad de Zero Trust, verificando a cada usuario y dispositivo antes de conceder acceso y utilizando la segmentación para limitar el impacto de un compromiso (Alineación de Zero Trust y NAC en la guía para el sector público del Reino Unido).
In los hospitales y clínicas, la parte difícil no es la teoría. Es manejar clases de dispositivos mixtas sin aplanar la confianza en todo el entorno.
Viviendas residenciales multiinquilino y estudiantiles
Los operadores residenciales necesitan un modelo de red que parezca sencillo para los residentes pero que permanezca aislado tras bambalinas. Un residente no debería poder descubrir los dispositivos de otro residente solo porque están en la misma infraestructura del edificio.
Las políticas de NAC, la asignación de redes privadas y los enfoques como iPSK ofrecen gran utilidad en estas situaciones. Los residentes obtienen una experiencia similar a la de su hogar. Los dispositivos heredados aún pueden conectarse. El operador mantiene la separación y el control.
Ese es un problema muy diferente al NAC de la oficina corporativa, pero se aplica la misma lógica de admisión. La identidad, el tipo de dispositivo y la política determinan en qué se convierte la red para ese usuario.
Mejores prácticas de implementación y consideraciones de ROI
La mayoría de las fallas de NAC no son causadas por una tecnología débil. Son causadas por políticas ambiciosas, entornos desordenados y equipos que intentan aplicar demasiado y demasiado pronto.
Un mejor enfoque es disciplinado y un poco aburrido. Eso suele ser un cumplido en la seguridad de redes.
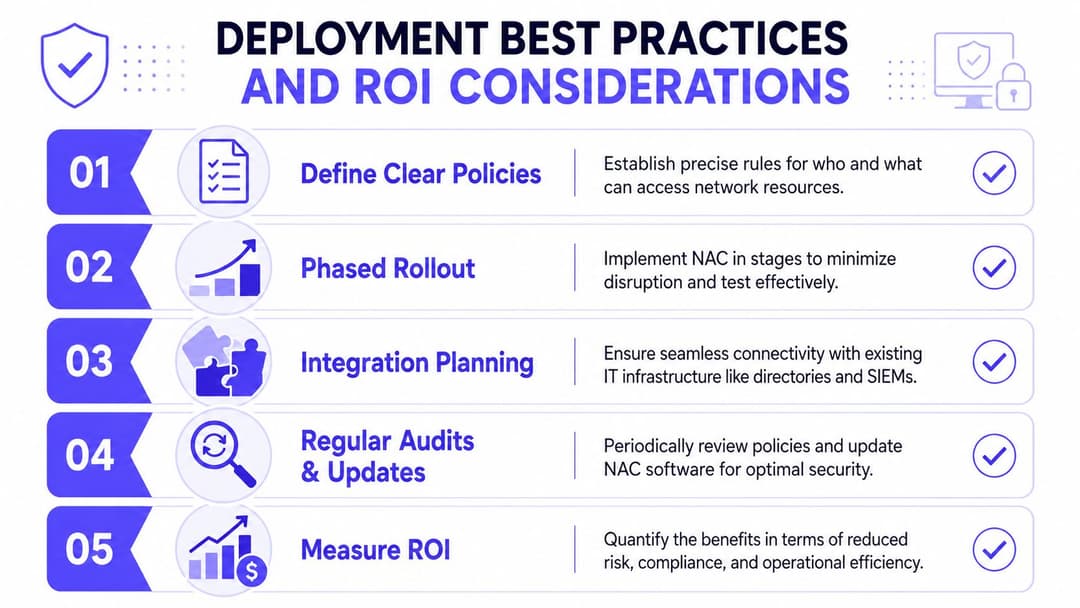
Lo que suele funcionar
Comience observando antes de bloquear. Ejecute el NAC en modo de monitoreo o de bajo impacto siempre que sea posible, cree una vista realista de los tipos de dispositivos y luego ajuste las políticas por fases.
Una secuencia útil se ve así:
Inventario primero
Identifique qué se está conectando. Las organizaciones suelen descubrir más dispositivos no administrados o mal clasificados de lo esperado.Comience con una política sencilla
Los dispositivos administrados corporativos, los invitados, las impresoras y los desconocidos son suficientes para un modelo inicial. Puede agregar matices más adelante.Planifique explícitamente para las excepciones
Los dispositivos heredados, el equipo clínico, el IoT especializado y los sistemas de las instalaciones necesitan un camino. Fingir que se adaptarán al modelo limpio solo hace perder el tiempo.Aborde la red cableada y WiFi de forma conjunta
Si la política es sólida en WiFi y débil en los puertos de los switches, las personas encontrarán el punto vulnerable.
La privacidad del Reino Unido y el cumplimiento con la GDPR son parte del diseño
Esta parte suele omitirse en los artículos sobre NAC, pero es importante en el Reino Unido. El NAC recopila y evalúa los atributos de los dispositivos y usuarios, lo que plantea cuestiones de gobernanza. Bajo los principios del UK GDPR sobre la minimización de datos y la limitación del almacenamiento, las organizaciones deben recopilar lo que necesitan para un propósito definido y conservarlo solo durante el tiempo necesario. Eso significa que el diseño de NAC debe definir qué atributos son esenciales para las decisiones de acceso, qué se registra, cuánto tiempo se retienen los registros y cómo se separan los datos de seguridad de los usos de marketing o analítica (discusión centrada en el Reino Unido sobre NAC y consideraciones de privacidad por diseño).
Eso no hace que NAC sea problemático. Solo significa que el modelo de datos necesita disciplina.
No construya el NAC como una aspiradora para cada identidad y atributo de dispositivo disponible. Constrúyalo como un sistema de decisiones con un conjunto de evidencias justificadas.
El ROI va más allá de la reducción de brechas
Los compradores de seguridad a menudo solicitan el retorno de la inversión y luego lo encuadran de manera demasiado limitada. El valor no es solo si "el NAC detuvo un incidente". También se refleja en las operaciones diarias.
Las áreas comunes de retorno incluyen:
- Menor fricción en soporte porque el personal y los invitados obtienen el estado de acceso correcto de manera más constante
- Resolución de problemas más rápida porque la red cuenta con un contexto de identidad y políticas más claro
- Desvinculación más limpia cuando el acceso depende del estado de identidad central y del certificado
- Menor gestión manual de excepciones una vez que los roles repetibles y las clases de dispositivos se mapean correctamente
Aquí es también donde las opciones gestionadas en la nube y basadas principalmente en la identidad pueden tener sentido. Algunas organizaciones siguen prefiriendo el NAC local vinculado a RADIUS y conmutación locales. Otras prefieren una menor sobrecarga de infraestructura. Las plataformas como los servicios de seguridad de red e inalámbrica de Purple se adaptan a este último modelo al combinar el acceso basado en la identidad, los flujos de trabajo sin contraseña y la integración de proveedores sin necesidad de la antigua carga operativa de las contraseñas compartidas y los flujos de invitados muy manuales.
El futuro del acceso: de NAC a redes basadas en identidad
El NAC tradicional sigue siendo importante. Sigue siendo la capa de admisión que le dice a la red en quién y en qué se debe confiar, bajo qué condiciones y con qué nivel de acceso.
Pero la experiencia de usuario en torno a NAC está cambiando.
A partir de enero de 2024, el 96% de los establecimientos del Reino Unido tenían acceso a banda ancha con capacidad de gigabit (la actualización de conectividad del Reino Unido se menciona aquí). Ese nivel de conectividad significa más dispositivos, más sesiones y una mayor expectativa de que el acceso sea inmediato. El antiguo modelo de contraseñas compartidas, Captive Portals incómodos y excepciones manuales no se adapta bien a ese entorno.
El rumbo del camino es la red de identidad. La decisión de acceso sigue rigiéndose por los principios de NAC, pero la implementación se vuelve más fluida. El personal se autentica con una confianza de nivel de certificado respaldada por la identidad. Los invitados se conectan mediante estándares que reducen la fricción y mejoran el cifrado desde el primer paquete. Los recintos multi-inquilino y de uso mixto obtienen aislamiento sin obligar a cada usuario a lidiar con pasos de inicio de sesión.
Esa es la respuesta actual a qué es el control de acceso a la red hoy en día. Ya no es solo un guardián heredado. Es la base para un acceso sin contraseña guiado por la identidad que puede ser seguro, segmentado y utilizable al mismo tiempo.
Purple ayuda a las organizaciones a pasar de un acceso WiFi básico a redes basadas en la identidad al reemplazar las contraseñas compartidas y los Captive Portals con un acceso seguro y sin contraseña para invitados, personal y entornos multi-inquilino. Si está evaluando cómo los principios de NAC pueden admitir OpenRoaming, Passpoint, acceso del personal basado en certificados o conectividad aislada para residentes, Purple es una plataforma que debe revisar.



