
Network access control deployment and architecture planner
Model authentication loads, size dynamic VLAN subnets, calculate compliance readiness, and build an automated zero-trust onboarding strategy for enterprise WiFi and wired switch ports.
Estate Endpoint Parameters
Deploy 802.1X certificate onboarding for laptops and Cloud RADIUS Passpoint for guests.
Explore Purple enterprise WiFi access control, cloud RADIUS, dynamic micro-segmentation, and compliance automation.
Auf Ihrem Netzwerk befinden sich wahrscheinlich bereits mehr Identitäten, als Ihr Team komfortabel nachverfolgen kann. Laptops von Mitarbeitern, persönliche Telefone, Drucker, Smart-TVs, POS-Terminals, Scanner, Tablets, medizinische Geräte, Gastgeräte, Auftragnehmer, Bewohner, Kioske. Das Problem ist nicht nur, ob sie sich verbinden können. Es ist die Frage, ob jedes einzelne Gerät sich verbinden sollte, womit und unter welchen Bedingungen.
An dieser Stelle stellt man sich oft eine sehr praktische Frage: Was ist Network Access Control eigentlich genau? Nicht die Version aus den Hersteller-Präsentationen, sondern die operative Praxis.
Die kurze Antwort ist einfach. Network Access Control (NAC) ist die Richtlinienebene, die entscheidet, wer und was in Ihr Netzwerk gelangt, und dann die entsprechende Zugriffsebene durchsetzt. Eine gute NAC-Bereitstellung prüft nicht nur einen Benutzernamen und winkt den Datenverkehr durch. Sie identifiziert das Gerät, prüft, ob es die Richtlinien erfüllt, und ordnet es dem richtigen Teil des Netzwerks zu - oder sperrt es komplett.
Das ist heute umso wichtiger, da britische Organisationen mit dichten, schnellen und gemischt genutzten Umgebungen konfrontiert sind. Die Cyber Security Breaches Survey 2024 der britischen Regierung ergab, dass 50 % der britischen Unternehmen in den vorangegangenen 12 Monaten eine Cybersicherheitsverletzung oder einen Angriff meldeten, bei großen Unternehmen stieg dieser Wert auf 74 % (britische Verletzungszahlen hier referenziert). In diesem Zusammenhang ist es riskant, standardmäßig jedem Gerät mit einem WiFi-Signal oder Ethernet-Anschluss Zugriff auf das Netzwerk zu gewähren.
Der digitale Türsteher - Warum jedes Netzwerk eine Zugriffskontrolle braucht
Stellen Sie sich ein gut geführtes Gebäude mit Empfang, Drehkreuzen, Mitarbeiterausweisen, Besucherausweisen und gesperrten Etagen vor. Das Sicherheitspersonal fragt nicht nur, ob jemand aufgetaucht ist. Es prüft Identität, Zweck und wohin diese Person gehen darf.
NAC übernimmt dieselbe Aufgabe für das Netzwerk.
Eine Firewall ist nach wie vor wichtig, aber allein nicht ausreichend. Eine Firewall regelt hauptsächlich den Datenfluss. NAC regelt den Zugang. Es setzt an dem Punkt an, an dem ein Gerät versucht, dem Netzwerk beizutreten, und stellt andere Fragen: Wer ist das, was ist das für ein Gerät, ist es konform und was darf es erreichen?
Warum das alte Modell versagt
Viele Netzwerke wurden auf einer einfachen Annahme aufgebaut. Wenn es ein Gerät nach drinnen geschafft hat, war es weitgehend vertrauenswürdig. Dieses Modell funktioniert in modernen Umgebungen nicht mehr, in denen das "Innere" unverwaltete Telefone, IoT-Geräte, Gästedatenverkehr und temporäre Benutzer umfasst.
Einige häufige Beispiele:
- Der Laptop eines externen Dienstleisters verbindet sich mit derselben Wireless-Infrastruktur, die auch von der Finanzabteilung genutzt wird.
- Ein Gastgerät landet in einem Netzwerk, das nicht sauber von internen Diensten segmentiert wurde.
- Ein gemeinsam genutztes Tablet authentifiziert sich mit gültigen Anmeldedaten, aber es fehlen die von Ihrer Richtlinie geforderten Sicherheitskontrollen.
- Ein kompromittierter Endpunkt erhält normalen Zugriff und beginnt, sich lateral im Netz vorzutasten.
Keines dieser Szenarien ist ungewöhnlich. Sie gehören zum ganz normalen Betriebsalltag.
Praxisregel: Wenn Sie Zugriffsentscheidungen nicht direkt am Edge treffen können, müssen Sie Vertrauensprobleme später tiefer im Netzwerk lösen, wo sie viel schwerer einzugrenzen sind.
Aus diesem Grund fügt sich NAC ganz natürlich in einen Zero Trust-Netzwerkzugriffsansatz ein. Sie gehen nicht mehr davon aus, dass Standort gleich Vertrauen bedeutet. Nur weil sich ein Benutzer oder ein Gerät vor Ort, im SSID oder am Kabel befindet, bedeutet das nicht, dass weitreichender Zugriff gewährt werden sollte.
Was NAC in der Praxis verändert
Die größte Veränderung, die NAC mit sich bringt, ist folgende: Verbindung bedeutet nicht gleich Vertrauen.
Anstatt Geräten weitreichenden Zugriff zu gewähren und sich darauf zu verlassen, dass nachgelagerte Kontrollen das Problem lösen, kann NAC:
- Benutzer und Geräte authentifizieren, bevor der normale Zugriff gewährt wird
- Endpunkte profilieren, damit unbekannte oder unverwaltete Geräte nicht unbemerkt bleiben
- Rollenbasierten Zugriff anwenden, damit Mitarbeiter, Gäste und Geräte nicht dasselbe Netzwerkerlebnis teilen
- Nicht konforme Systeme unter Quarantäne stellen, anstatt sie mit Produktionsressourcen interagieren zu lassen
Das macht NAC zu einer Kontrollinstanz an vorderster Front und nicht zu einer nachträglichen Bereinigungsebene. Es ist besonders nützlich an Orten, an denen viele Personen und Geräte dieselbe physische Infrastruktur nutzen, aber niemals dieselbe Vertrauensstufe teilen sollten.
Die Kernkomponenten von NAC verstehen
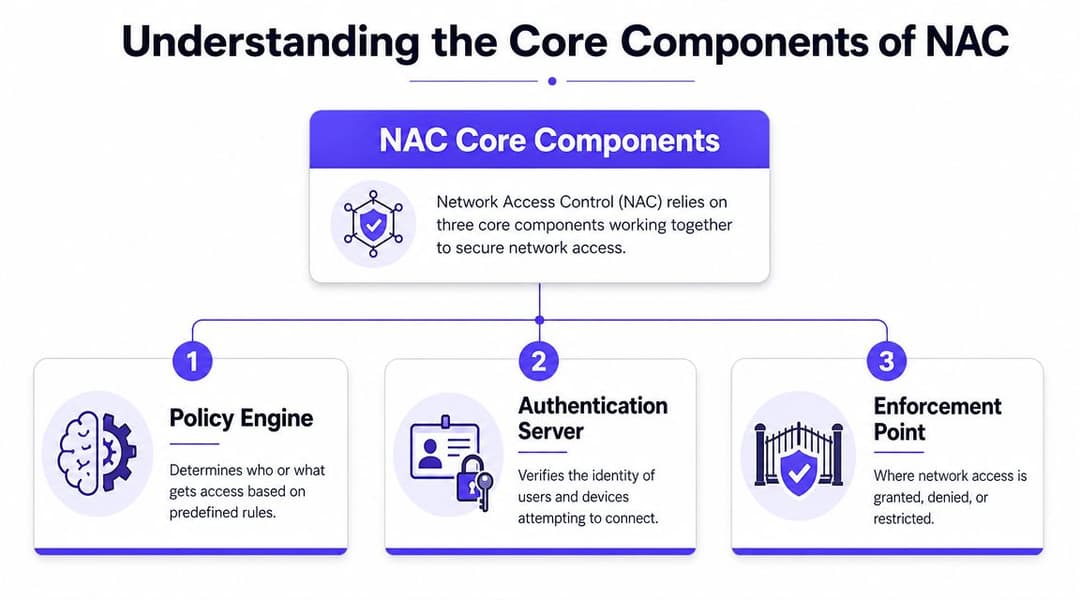
NAC kann komplex wirken, da mehrere Systeme zusammenwirken. Ein nützliches mentales Modell ist das automatisierte Verkehrssystem einer Stadt. Ein System bestimmt die Regeln, eines prüft, wer durchfahren darf, und eines steuert die Schranken und Fahrbahnwechsel vor Ort.
Diese Komponenten sind die Policy Engine, der Authentifizierungsserver und der Enforcement Point.
Die Richtlinien-Engine
Dies ist der Entscheidungsträger. Er erfasst Daten über den Benutzer, das Gerät, den Standort, die Verbindungsart und den Sicherheitsstatus und leitet daraus das Zugriffsergebnis ab.
Einfach ausgedrückt beantwortet die Policy Engine Fragen wie:
- Handelt es sich um ein Mitarbeiter-Laptop, ein Gästetelefon oder einen Drucker?
- Ist der Benutzer in der richtigen Gruppe?
- Ist dieses Gerät bekannt und richtlinienkonform?
- Sollte diese Sitzung vollen Zugriff, reinen Internetzugriff oder Zugriff zur Behebung von Sicherheitsmängeln erhalten?
Die Policy-Engine ist wichtig, da NAC nicht nur eine Authentifizierungsprüfung ist. Es ist ein System zur Richtliniendurchsetzung. Zwei Personen können gültige Identitäten vorweisen und dennoch unterschiedliche Netzwerkpfade erhalten, weil die Policy-Engine den Kontext unterschiedlich bewertet.
Der Authentifizierungsserver
Dies ist der Identitätsprüfer. In vielen Umgebungen bedeutet das RADIUS, das oft direkt mit Verzeichnis- und Identitätssystemen verknüpft ist.
Wenn ein Gerät versucht, eine Verbindung herzustellen, prüft der Authentifizierungsserver die vorgelegten Anmeldedaten oder das Zertifikat und antwortet mit einer Genehmigung, einer Ablehnung oder zusätzlichen Attributen, die das Netzwerk nutzen kann. Diese Attribute können die Rolle, die VLAN-Zuweisung oder Zugriffsbedingungen umfassen.
Ein häufiges Missverständnis unter Nicht-Spezialisten ist, dass NAC und RADIUS dasselbe sind. Das stimmt nicht. RADIUS ist üblicherweise Teil des Workflows. NAC nutzt diesen Workflow und legt darauf aufbauend Richtlinien und Durchsetzung fest.
Ein solides NAC-Design trennt den Identitätsnachweis von der Zugriffsabsicht. Die Authentifizierung sagt, wer es ist. NAC entscheidet, was diese Identität in diesem Netzwerk und in dieser Sitzung tun darf.
Der Durchsetzungspunkt
Das Netzwerk führt seine Durchsetzungsfunktion aus. Der Durchsetzungspunkt ist in der Regel der Switch, der Wireless Controller oder der Access Point, der die Konnektivität gewährt, einschränkt oder verweigert.
Wenn die Richtlinie "nur Internet" vorschreibt, kann der Durchsetzungspunkt den Endpunkt in ein Gäste-VLAN oder eine eingeschränkte Rolle leiten. Wenn die Richtlinie "Quarantäne" vorschreibt, wird der Endpunkt isoliert. Wenn die Richtlinie "Ablehnen" vorschreibt, geht es nirgendwohin.
Eine einfache Ansicht sieht wie folgt aus:
| Komponente | Hauptaufgabe | Typisches Beispiel |
|---|---|---|
| Policy-Engine | Wendet Zugriffslogik an | NAC-Plattform |
| Authentifizierungsserver | Überprüft Identität | RADIUS-Dienst |
| Enforcement Point | Ändert den Netzwerkzugriff | Switch, AP, Controller |
Im Betrieb kommt es auf die Übergabe zwischen diesen Komponenten an. Wenn die Identitätsdaten lückenhaft sind, wird die Richtlinie zum Ratespiel. Ist die Durchsetzung schwach, verkommt die Richtlinie zur reinen Formsache.
NAC-Typen und Durchsetzungsmechanismen im Detail
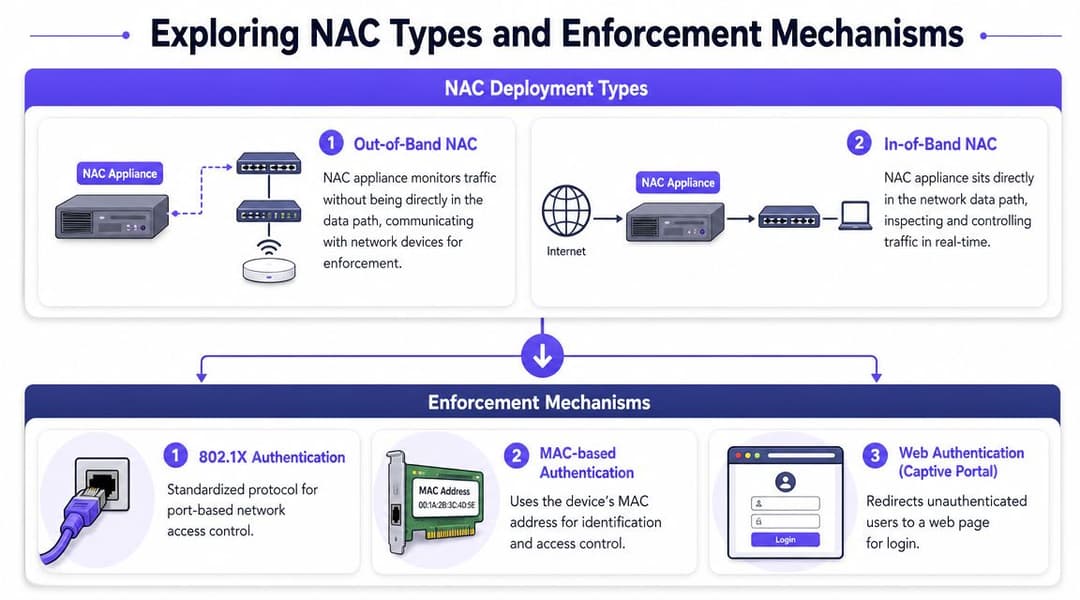
Nicht jede NAC-Bereitstellung verhält sich gleich. Einige Kontrollen finden statt, bevor ein Gerät einen nennenswerten Zugriff erhält. Andere werden nach der Verbindung fortgesetzt und passen den Zugriff an, wenn sich die Bedingungen ändern. Die besten Implementierungen kombinieren in der Regel beides.
In britischen Unternehmensnetzwerken wird NAC meist als Richtliniendurchsetzungsebene um IEEE 802.1X und RADIUS herum implementiert, wobei der Switch oder der Wireless-Controller ein Gerät an der digitalen Tür stoppt und RADIUS nutzt, um Anmeldedaten und Zustand zu prüfen, bevor NAC entscheidet, ob dieses Gerät in ein bestimmtes VLAN oder ein eingeschränktes Netzwerk verschoben oder der Zugriff vollständig verweigert wird (technische Übersicht über NAC mit 802.1X und RADIUS).
Pre-Admission und Post-Admission
Pre-Admission Control ist das sauberere Modell. Das Gerät weist seine Identität nach und erfüllt die Richtlinien, bevor es tatsächlichen Zugriff erhält. Schlägt dies fehl, kann das Netzwerk es blockieren oder in ein streng limitiertes Segment verschieben.
Post-Admission-Control geht davon aus, dass die erste Verbindung nicht alles ist. Geräte können von den Richtlinien abweichen, Konten können sich ändern und das Verhalten kann nach der Anmeldung verdächtig werden. Post-Admission-Kontrollen ermöglichen es NAC, den Zugriff während der Sitzung neu zu bewerten und einzuschränken.
Ein praktischer Vergleich:
| Ansatz | Vorteile | Herausforderungen |
|---|---|---|
| Pre-Admission | Stoppt unbefugten Zugriff frühzeitig | Schwieriger bei Legacy- und unmanaged Geräten |
| Post-Admission | Reagiert auf sich ändernde Bedingungen | Erfordert gute Transparenz und klare Auslöser |
Teams konzentrieren sich oft zu sehr auf das erste Einlasstor und vergessen die Sitzungskontrolle. Das ist ein Fehler. Ein Gerät, das um 9:00 Uhr morgens noch zulässig war, ist es später vielleicht nicht mehr, wenn sich sein Sicherheitsstatus oder der Risikokontext ändert.
Agentenbasiert und agentenlos
Einige NAC-Plattformen nutzen einen Agenten auf dem Endgerät, um den Sicherheitsstatus zuverlässiger zu melden. Das kann für verwaltete Mitarbeiter-Laptops und andere Unternehmensgeräte nützlich sein.
Andere Szenarien erfordern agentenlose Techniken. Gast-Telefone, private Endgeräte und viele IoT-Endpunkte werden Ihren Agenten nicht installiert haben, und die Erzwingung führt meist zu mehr Reibung als Nutzen. In diesen Fällen sind Profiling, Zertifikatsprüfungen, Portal-Abläufe oder Netzwerk-Metadaten in der Regel realistischer.
Keines der Modelle ist pauschal besser. Die richtige Frage ist, welche Geräteklassen Sie haben und welche davon Sie kontrollieren.
Die Durchsetzungstools, auf die es ankommt
Wenn man fragt, was Network Access Control ist, erwartet man oft einen einzelnen Mechanismus. In der Realität ist NAC eine Sammlung von Durchsetzungsmethoden.
Einige der häufigsten:
802.1X
Der Standard für portbasierte Zugriffskontrolle. Dies ist der bevorzugte Weg, wenn Geräte dies ordnungsgemäß unterstützen, da er Ihnen eine stärkere, identitätsbasierte Zulassung in kabelgebundenen und kabellosen Netzwerken bietet.Dynamische VLAN-Zuweisung
NAC kann Benutzer und Geräte basierend auf Richtlinien in verschiedene VLANs einteilen. Derselbe Switch-Port oder dieselbe SSID, aber ein anderes Netzwerkergebnis.Rollenbasierte Zugriffskontrolle (RBAC)
Ein Finanz-Laptop, ein Gast-Mobiltelefon und ein Drucker sollten nicht dasselbe Vertrauen genießen. RBAC sorgt dafür, dass Richtlinien die Arbeitsfunktion und den Gerätetyp widerspiegeln und nicht nur den Ort der Verbindung.Quarantäne-Netzwerke
Nützlich, wenn ein Gerät bekannt, aber nicht richtlinienkonform ist. Anstatt einer Alles-oder-Nichts-Entscheidung kann NAC das Gerät in einem Bereich isolieren, in dem es aktualisiert werden kann, ohne sensible Systeme zu erreichen.MAC Authentication Bypass (MAB)
Dies wird häufig für Geräte verwendet, die kein 802.1X unterstützen, wie z. B. einige Drucker, Scanner oder Spezialgeräte. Es funktioniert, ist aber schwächer als zertifikats- oder benutzerbasierte Methoden und erfordert daher strengere Richtlinien.Captive Portals und Web-Authentifizierung
Häufig in Umgebungen mit Gastzugang. Gut geeignet für temporäre Zugriffe, aber umständlich für wiederkehrende Nutzer und ungeeignet als langfristige Lösung für Mitarbeiter oder vertrauenswürdige Geräte.
Für Organisationen, die Plattformoptionen prüfen, ist es ratsam, network access control solutions danach zu vergleichen, wie gut sie diese Durchsetzungsmuster unterstützen, und nicht nur nach oberflächlichen Funktionslisten.
Wie sich NAC in Ihren bestehenden IT-Stack integriert
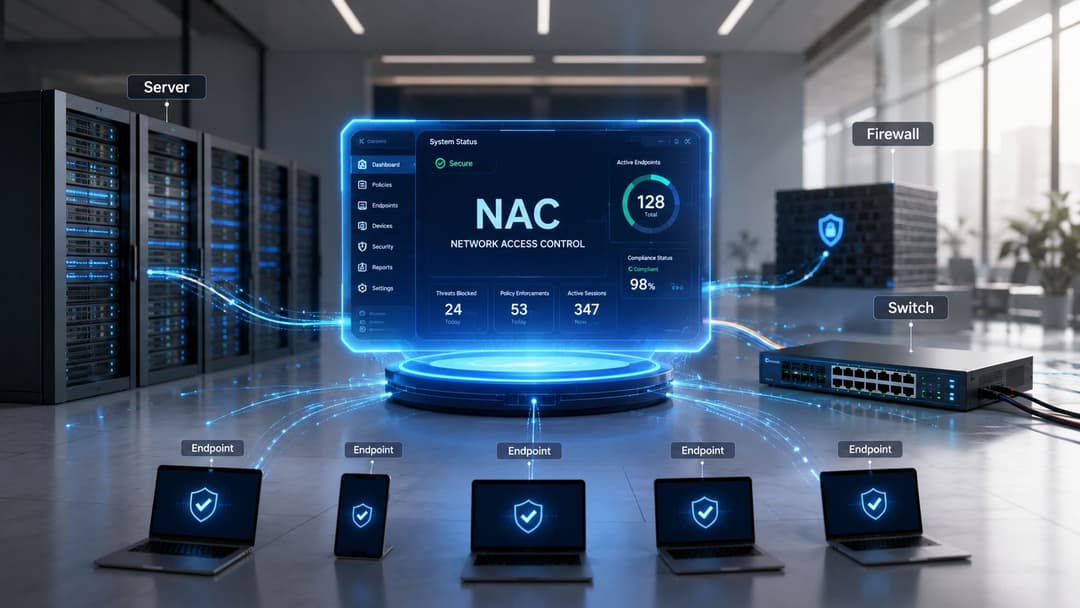
NAC ist dann am nützlichsten, wenn es nicht isoliert agiert. Für sich allein kann es eine Verbindungsanfrage prüfen und eine lokale Regel anwenden. Richtig integriert wird es zu einem Entscheidungsort für den Zugriff, der durch Identität, Gerätevertrauen und betrieblichen Kontext gespeist wird.
Das verändert die Qualität der Entscheidung maßgeblich.
Identitätsplattformen und Verzeichnisse
Die meisten Organisationen möchten nicht, dass NAC ein separates Universum an Benutzern und Rollen verwaltet. Sie möchten es an die Systeme anbinden, die bereits die Identität der Belegschaft definieren. In der Praxis bedeutet dies in der Regel eine Integration mit Microsoft Entra ID, Google Workspace, Okta oder bestehenden Verzeichnisdiensten.
Dadurch kann NAC nützlichere Fragen stellen:
- Ist dieser Benutzer aktuell und aktiv?
- Welcher Gruppe oder Rolle gehört er an?
- Wurde der Zugriff zentral entzogen?
- Sollte diese Person als Mitarbeiter, externer Dienstleister, Gast oder Bewohner behandelt werden?
Wenn die Zugriffsrichtlinie den Vorgaben des Verzeichnisdienstes folgt, werden Onboarding und Offboarding weitaus sauberer. Sobald HR-gesteuerte Identitätsänderungen direkt in die Zugriffsentscheidungen einfließen, hinkt das Netzwerk dem Rest Ihrer Control Plane nicht mehr hinterher.
Zertifikate, Posture und passwortfreier Zugriff
Die sichersten NAC-Umgebungen verlassen sich nicht auf geteilte Passwörter, die im SSID-Bereich herumschwirren, oder auf statische Zugangsdaten, die zu lange gültig sind. Sie nutzen Zertifikate und Signale zur Gerätevertrauenswürdigkeit, um das Endgerät selbst zu identifizieren.
Das ist wichtig, da ein Benutzerkonto nur einen Teil der Geschichte erzählt. Ein gültiger Benutzer auf einem unbekannten Gerät stellt immer noch ein Sicherheitsrisiko dar.
Praxistipp: Wenn der Zugriff Ihrer Mitarbeiter immer noch von einem gemeinsam genutzten WiFi-Passwort abhängt, haben Sie keine echte Admission Control. Sie haben lediglich eine Komforteinstellung.
An dieser Stelle beginnt NAC auch, sich mit modernen passwortlosen Netzwerken zu überschneiden. Identitätsbasierter Zugriff kann über das klassische Captive Portal-Erlebnis hinausgehen. Für Gäste und Veranstaltungsorte ermöglichen Technologien wie OpenRoaming und Passpoint eine sichere, automatische Verbindung mit weniger Reibungspunkten. Der Zugriff erfordert weiterhin Richtlinien - er benötigt lediglich nicht mehr die alte, umständliche Benutzerführung.
NAC in der Praxis - Häufige Anwendungsfälle
NAC wird verständlicher, wenn man die betrieblichen Probleme betrachtet, die es löst. Die Policy Engine und der RADIUS-Fluss sind wichtig, aber den meisten Entscheidern geht es vor allem um eines: Verbessert es die Kontrolle, ohne die User Experience zu beeinträchtigen?
Gastgewerbe
Hotels sind voll von sich überschneidenden Vertrauenszonen. Die Telefone und Laptops der Gäste benötigen Internetzugang. Die Geräte der Mitarbeiter müssen auf die Betriebssysteme zugreifen können. Fernseher, Türsysteme, Kioske und Back-Office-Geräte benötigen Konnektivität, aber standardmäßig nicht untereinander.
Ein solides NAC-Design trennt diese Klassen sauber, selbst wenn sie dieselbe physische Infrastruktur nutzen. Gäste erhalten eine einfache Registrierung und Internetzugang. Mitarbeitergeräte authentifizieren sich gegenüber dem Identity-Stack der Organisation. Betriebsgeräte landen in eng definierten Segmenten.
Was nicht funktioniert, ist die bequeme Variante. Eine einzige breite SSID, ein einziges Passwort und die Einstellung "die sensiblen Bereiche sichern wir anderswo ab". Im Gastgewerbe führt das meist zu mühsamer Fehlersuche und unklaren Zuständigkeiten.
Einzelhandel
Einzelhandelsumgebungen kombinieren häufig öffentliches WiFi, Mitarbeiter-Tablets, POS-Systeme, Scanner, digitale Beschilderungen und von Drittanbietern gewartete Geräte. Wenn kein NAC vorhanden ist, kann dies in Geschäften zu Systemen führen, die einander nur deshalb vertrauen, weil sie sich in der Nähe befinden.
Die wichtigere Kontrollinstanz ist hier die segmentierte Zulassung. POS-Systeme sollten nur mit dem kommunizieren, was sie unbedingt benötigen. Gast-Datenverkehr sollte niemals ein Nachbar mit implizitem Vertrauen sein. Geräte von Drittanbietern sollten identifizierbar und eingeschränkt sein.
Ein gutes NAC-Setup im Einzelhandel reduziert zudem betriebliche Unklarheiten. Wenn ein ungewöhnliches Gerät im Netzwerk auftaucht, kann das Team es schneller klassifizieren und eine bekannte Richtlinie anwenden, anstatt während der Geschäftszeiten improvisieren zu müssen.
Gesundheitswesen
Im Gesundheitswesen macht sich NAC besonders schnell bezahlt. Zum Bestand gehören Ärzte, Verwaltungspersonal, Gäste, externe Dienstleister, unmanaged medizinische Geräte und alternde Spezialgeräte, die moderne Authentifizierungen nicht immer sauber unterstützen.
Die Richtlinien des öffentlichen Sektors in Großbritannien vom NCSC stimmen mit den NAC-Prinzipien überein, indem sie Organisationen raten, eine Zero Trust-Mentalität einzuführen, bei der jeder Benutzer und jedes Gerät vor der Zugriffsgewährung überprüft wird, und Segmentierung zu nutzen, um die Auswirkungen von Sicherheitsvorfällen zu begrenzen (Zero Trust und NAC-Ausrichtung in den Richtlinien des öffentlichen Sektors in Großbritannien).
In Krankenhäusern und Kliniken liegt die Schwierigkeit nicht in der Theorie. Es geht darum, mit gemischten Geräteklassen umzugehen, ohne das Vertrauen über die gesamte Infrastruktur hinweg pauschal gleichzusetzen.
Wohnen mit mehreren Parteien und Studentenwohnheime
Wohnungsbetreiber benötigen ein Netzwerkmodell, das sich für die Bewohner einfach anfühlt, aber hinter den Kulissen isoliert bleibt. Ein Bewohner sollte nicht in der Lage sein, die Geräte eines anderen Bewohners zu finden, nur weil sie sich in derselben Infrastruktur des Gebäudes befinden.
NAC-Richtlinien, die Zuweisung privater Netzwerke und Ansätze wie iPSK bieten in diesen Situationen großen Nutzen. Die Bewohner erhalten ein gewohntes Heimerlebnis. Ältere Geräte können sich weiterhin verbinden. Der Betreiber behält die Trennung und Kontrolle.
Das ist ein ganz anderes Problem als die NAC in Unternehmensbüros, aber es gilt dieselbe Zulassungslogik. Identität, Gerätetyp und Richtlinien bestimmen, wie sich das Netzwerk für diesen Benutzer verhält.
Best Practices für die Implementierung und ROI-Betrachtungen
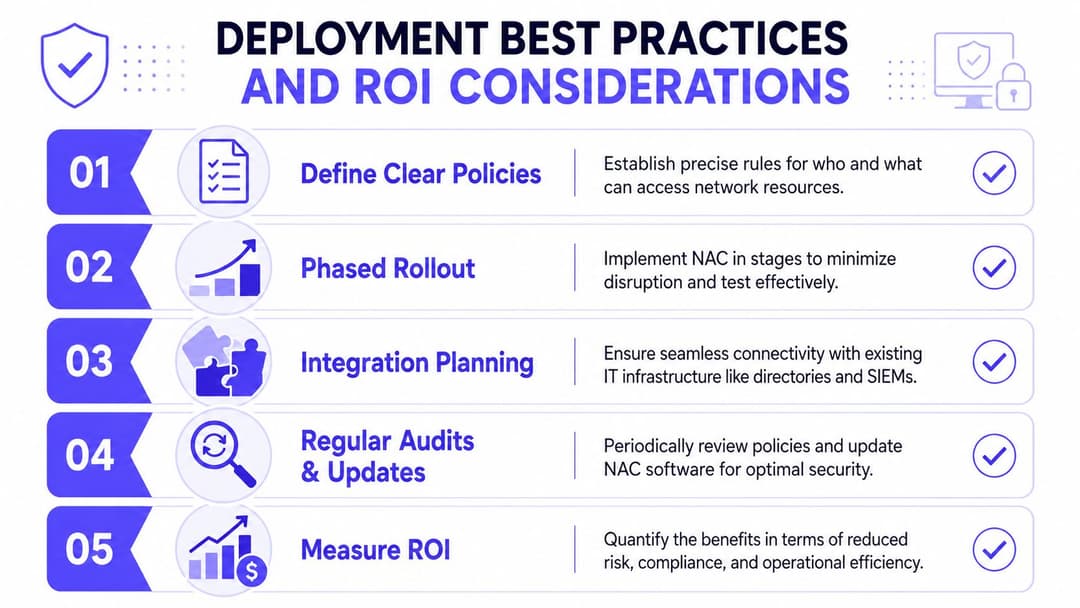
Die meisten NAC-Fehlschläge sind nicht auf schwache Technologie zurückzuführen. Sie entstehen durch zu ehrgeizige Richtlinien, unübersichtliche Infrastrukturen und Teams, die zu früh zu viel erzwingen wollen.
Ein besserer Ansatz ist diszipliniert und fast ein wenig unspektakulär. In der Netzwerksicherheit ist das meistens ein Kompliment.
Was sich bewährt
Beginnen Sie mit der Beobachtung, bevor Sie blockieren. Betreiben Sie NAC nach Möglichkeit im Überwachungs- oder Low-Impact-Modus, bauen Sie ein realistisches Bild der Gerätetypen auf und verschärfen Sie die Richtlinien dann schrittweise.
Ein nützlicher Ablauf sieht wie folgt aus:
Zuerst die Bestandsaufnahme
Finden Sie heraus, was sich verbindet. Unternehmen entdecken oft mehr unverwaltete oder falsch klassifizierte Geräte als erwartet.Mit einfachen Richtlinien beginnen
Vom Unternehmen verwaltete Geräte, Gäste, Drucker und unbekannte Geräte reichen für ein erstes Modell völlig aus. Feinheiten können Sie später hinzufügen.Ausnahmen explizit einplanen
Legacy-Geräte, medizinische Geräte, spezielle IoT-Systeme und Gebäudetechnik benötigen eine Lösung. Zu glauben, dass sie in das saubere Standardmodell passen, verschwendet nur Zeit.Kabelgebunden und kabellos zusammen betrachten
Wenn die Richtlinien im WiFi streng, an den Switch-Ports jedoch schwach sind, werden Anwender die Schwachstelle schnell finden.
Datenschutz und Compliance nach UK-Vorgaben sind Teil des Konzepts
Dieser Aspekt wird in Artikeln über NAC oft übersprungen, ist aber im Vereinigten Königreich von großer Bedeutung. NAC erfasst und bewertet Geräte- und Benutzerattribute, was Fragen zur Governance aufwirft. Unter den Grundsätzen des UK GDPR zur Datenminimierung und Speicherbegrenzung sollten Unternehmen nur die Daten erfassen, die sie für einen bestimmten Zweck benötigen, und diese nur so lange wie nötig aufbewahren. Das bedeutet, dass beim Entwurf von NAC definiert werden sollte, welche Attribute für Zugriffsentscheidungen unerlässlich sind, was protokolliert wird, wie lange Protokolle aufbewahrt werden und wie Sicherheitsdaten von Marketing- oder Analysedaten getrennt werden (UK-spezifische Diskussion über NAC und Privacy-by-Design-Erwägungen).
Das macht NAC nicht problematisch. Es bedeutet nur, dass das Datenmodell Disziplin erfordert.
Bauen Sie NAC nicht als Staubsauger für alle verfügbaren Identitäts- und Geräteattribute auf. Entwickeln Sie es als Entscheidungssystem mit einer begründeten Datenbasis.
Der ROI ist größer als nur die Reduzierung von Sicherheitsverletzungen
Sicherheitsverantwortliche fragen oft nach dem Return on Investment und fassen diesen dann zu eng. Der Wert liegt nicht nur darin, ob die NAC einen Vorfall verhindert hat. Er zeigt sich auch im täglichen Betrieb.
Zu den häufigsten Bereichen für eine Wertschöpfung gehören:
- Geringerer Supportaufwand, da Mitarbeiter und Gäste zuverlässiger den richtigen Zugriffsstatus erhalten
- Schnellere Fehlerbehebung, da das Netzwerk über einen klareren Identitäts- und Richtlinienkontext verfügt
- Saubereres Offboarding, wenn der Zugriff vom zentralen Identitäts- und Zertifikatsstatus abhängt
- Weniger manuelle Ausnahmebehandlungen, sobald wiederholbare Rollen und Geräteklassen richtig zugewiesen sind
Hier sind auch cloudbasierte und Identity-First-Optionen sinnvoll. Einige Organisationen bevorzugen nach wie vor On-Premises-NAC, das an lokales RADIUS und Switching gebunden ist. Andere möchten den Aufwand für die Infrastruktur minimieren. Plattformen wie die Netzwerk- und Wireless-Sicherheitsdienste von Purple passen in das letztgenannte Schema, indem sie identitätsbasierten Zugriff, passwortlose Workflows und Anbieterintegration kombinieren, ohne die alte betriebliche Last von gemeinsam genutzten Passwörtern und stark manuellen Gast-Abläufen zu erfordern.
Die Zukunft des Zugriffs - Von NAC zu Identity Networking
Traditionelle NAC ist nach wie vor wichtig. Sie bleibt die Zulassungsebene, die dem Netzwerk mitteilt, wem und was unter welchen Bedingungen und mit welcher Berechtigungsstufe vertraut werden soll.
Aber die Benutzererfahrung rund um NAC verändert sich.
Seit Januar 2024 hatten 96 % der britischen Standorte Zugang zu gigabitfähigem Breitband (britisches Konnektivitäts-Update hier vermerkt). Dieses Niveau an Konnektivität bedeutet mehr Geräte, mehr Sitzungen und eine höhere Erwartungshaltung, dass der Zugriff sofort erfolgen sollte. Das alte Modell mit gemeinsam genutzten Passwörtern, unhandlichen Captive Portals und manuellen Ausnahmen lässt sich in einer solchen Umgebung nicht gut skalieren.
Die Richtung geht eindeutig hin zu Identitätsnetzwerken. Die Zugriffsentscheidung folgt weiterhin den NAC-Prinzipien, aber die Implementierung wird nahtloser. Mitarbeiter authentifizieren sich mit identitätsbasiertem Vertrauen auf Zertifikatsniveau. Gäste verbinden sich über Standards, die Reibungsverluste reduzieren und die Verschlüsselung ab dem ersten Paket verbessern. Mandantenfähige und gemischt genutzte Standorte erhalten eine Isolierung, ohne dass sich jeder Benutzer durch Anmeldeschritte kämpfen muss.
Das ist die aktuelle Antwort darauf, was Network Access Control heute ausmacht. Es ist kein veralteter Gatekeeper mehr. Es ist das Fundament für einen passwortfreien, identitätsbasierten Zugriff, der gleichzeitig sicher, segmentiert und benutzerfreundlich sein kann.
Purple hilft Organisationen beim Übergang von einfachem WiFi-Zugriff zu identitätsbasierten Netzwerken, indem es gemeinsame Passwörter und Captive Portals durch sicheren, passwortlosen Zugriff für Gäste, Mitarbeiter und Mandanten-Umgebungen ersetzt. Wenn Sie prüfen, wie NAC-Prinzipien OpenRoaming, Passpoint, zertifikatsbasierten Mitarbeiterzugriff oder isolierte Konnektivität für Bewohner unterstützen können, ist Purple eine Plattform zur Evaluierung.



