
Enterprise SD WAN Management & Edge WiFi Advisor
Model dynamic path steering policies, multi-site circuit aggregation, SLA jitter budgets, and zero trust WiFi integration across your distributed enterprise branch estate.
Underlay vs Overlay Capacity
Your estate aggregates multiple physical underlays into an encrypted SD-WAN overlay fabric.
Branch Resilience & Failover SLA
Failover behavior during link degradation, brownouts, and physical fiber interruptions.
Application-Aware Traffic Distribution
SD-WAN inspects traffic at Layer 7 and steers each application flow down the path matching its performance requirements.
Zero Trust Edge Security & Role-Based Segregation
Bridging cloud SD-WAN orchestration with wireless local access points ensures devices are contained at Layer 2 before traversing edge routers.
Guest wireless frames are tagged into an egress-only VLAN. Access control lists block scanning toward RFC 1918 private subnets (10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16).
Staff endpoints authenticate via certificates or cloud identity. The RADIUS server returns dynamic VLAN attributes steering finance, POS, and corporate users into distinct trust zones.
Strict edge separation reduces the annual PCI-DSS audit boundary by removing untrusted public visitor traffic from payment card data environments.
Cisco / Fortinet / Aruba SD-WAN CLI Blueprint
RFC 1918 compliant configuration template for edge routers and wireless controllers.
# Enterprise SD-WAN Management & Edge WiFi Orchestration Blueprint
# Generated for 120 branch sites with automated path steering

# Section 1: WAN Edge Link Provisioning & SLA Probes
wan-controller orchestrator
  tenant-id "PURPLE-ENTERPRISE-FABRIC"
  api-token "<SDWAN_ORCHESTRATOR_TOKEN>"
  heartbeat-interval 10
  sla-monitoring enable
exit

sla-profile "BUSINESS_CRITICAL_VOICE"
  target-latency 45 ms
  target-jitter 18 ms
  packet-loss-tolerance 0.5%
  probe-interval 1000 ms
  probe-destination 10.10.1.1
exit

sla-profile "SAAS_COLLABORATION"
  target-latency 90 ms
  target-jitter 20 ms
  packet-loss-tolerance 1.0%
  probe-destination 10.10.1.2
exit

# Section 2: Application-Aware Dynamic Traffic Steering
traffic-policy "SDWAN_EDGE_STEERING"
  rule 10
    name "VoIP_SIP_Priority"
    match protocol udp port 5060 5061
    prefer-transport dia-fiber
    fallback-transport broadband
    sla-profile "BUSINESS_CRITICAL_VOICE"
  exit
  rule 20
    name "Enterprise_SaaS_Breakout"
    match application-group "m365_salesforce"
    prefer-transport direct-internet
    fallback-transport mpls-overlay
    sla-profile "SAAS_COLLABORATION"
  exit
  rule 30
    name "Guest_WiFi_Throttled_Egress"
    match source-subnet 192.168.10.0/24
    prefer-transport broadband
    rate-limit-per-user 5000 kbps
    allow-cellular-failover false
  exit
exit

# Section 3: Zero Trust WiFi Integration & Dynamic VLAN Segregation
wifi-security-profile "ENTERPRISE_ZERO_TRUST"
  guest-network vlan 10
    subnet 192.168.10.0/24
    client-isolation enable
    captive-portal-url "https://login.purple.ai/portal"
    dns-enforcement 10.10.20.5
    firewall-rules
      deny ip any 10.0.0.0/8
      deny ip any 172.16.0.0/12
      deny ip any 192.168.0.0/16
      permit ip any any
    exit
  exit
  corporate-network vlan 20
    subnet 172.16.20.0/24
    auth-method 802.1x
    radius-server 10.10.30.15 port 1812 secret "<RADIUS_SHARED_SECRET>"
    dynamic-vlan enable
  exit
exit
Network Engineering Recommendations
- Integrate 802.1X RADIUS authentication with cloud identity to dynamically assign staff devices into dedicated VLANs.
Es probable que se enfrente a alguna versión de esto ahora mismo. Una nueva sucursal, hotel, clínica o sitio de retail necesita entrar en funcionamiento rápidamente. Un proveedor está demorado. Otro enlace está activo pero inestable. Sus aplicaciones en la nube no se comportan de la misma manera de un sitio a otro. La calidad de la voz disminuye en las horas pico. Un usuario dice que "el WiFi está bien" mientras que Microsoft 365 se siente lento, lo que no le aporta casi ninguna información útil.
Esa es la realidad diaria que hace que la gestión de sd wan sea más importante que SD-WAN en sí misma.
La parte difícil no es agregar circuitos de internet más económicos. Es controlar una red distribuida sin convertir a su equipo en perseguidores de paquetes de tiempo completo. Necesita un solo lugar para definir la intención, un solo lugar para ver qué está fallando y un solo lugar para aplicar los mismos estándares en cada sitio. En recintos multi-inquilino, también necesita que la red sepa quién es el usuario, no solo qué canal utilizó el tráfico.
Más allá de MPLS: El auge de la gestión inteligente de SD WAN
Las WAN heredadas suelen fallar por las mismas tres razones.
Primero, son costosas. Segundo, son rígidas. Tercero, ocultan los problemas operativos detrás de los límites de los operadores, las transferencias y los periodos de cambio manuales.
Si ha gestionado entornos con un uso intensivo de MPLS, ya conoce el patrón. Se abre una sucursal y alguien pregunta qué tan rápido puede conectarla. La respuesta honesta depende de los plazos de entrega de los circuitos, la preparación de los equipos, la consistencia de la CLI y si el diseño original todavía tiene sentido para el tráfico SaaS. Mientras tanto, la mayoría de las aplicaciones que les interesan a los usuarios ya no se encuentran perfectamente en un solo centro de datos.
Por qué el modelo antiguo se volvió problemático
El diseño tradicional de WAN asumía la centralización. El tráfico volvía a los sitios principales porque ahí era donde residían las aplicaciones y la seguridad.
Así no es como funcionan la mayoría de las organizaciones hoy en día. Los equipos utilizan servicios en la nube, voz y video, herramientas basadas en el navegador y plataformas de identidad que no se benefician de un retorno innecesario de datos. La red debe tomar decisiones más inteligentes en el extremo.
Según las proyecciones de Gartner citadas en análisis de la industria, para finales de 2019, el 30% de las empresas a nivel mundial, incluyendo una adopción significativa en el Reino Unido, habían implementado SD-WAN en sus sucursales, en comparación con menos del 1% anterior. El mismo análisis señala que las empresas del Reino Unido informaron costos promedio de MPLS que superaban las £500 mensuales por Mbps, lo que impulsó a las organizaciones hacia enlaces de internet que SD-WAN podía gestionar de manera más efectiva (Cato Networks on the history of SD-WAN).
Ese cambio importa porque demuestra que SD-WAN no se adoptó por moda. Resolvió un desajuste operativo.
Qué cambia con la gestión de SD WAN
El valor de la gestión de SD-WAN no es "reemplazamos MPLS con banda ancha". Esa es una visión demasiado pequeña.
Los cambios clave incluyen:
- Usted define la intención del negocio de forma centralizada. La voz, el tráfico de pagos, el acceso de invitados, las aplicaciones en la nube y los sistemas de administración interna no requieren el mismo tratamiento.
- Usted aplica las políticas en todas partes a la vez. Las sucursales dejan de ser excepciones configuradas de forma aislada.
- Usted visualiza la calidad del servicio, no solo el estado del enlace. Una interfaz puede estar activa mientras la experiencia del usuario es deficiente.
- Usted reduce la dependencia local. Las nuevas sedes no siempre requieren una configuración manual por parte de especialistas.
Regla práctica: Si su WAN todavía depende de excepciones sitio por sitio y de largos tiempos de espera para cambios, no tiene un problema de ancho de banda. Tiene un problema de control.
Un buen punto de partida es comprender los beneficios operativos que las organizaciones buscan al modernizar la conectividad de sus sucursales, como el control centralizado de políticas y un mejor rendimiento en la nube, los cuales se detallan en este análisis de los beneficios de SD-WAN.
La idea clave es simple. SD-WAN convierte la WAN de un conjunto de circuitos gestionados individualmente en un tejido de servicios gestionado de forma centralizada. Una vez que se entiende eso, el resto del modelo es más fácil de comprender.
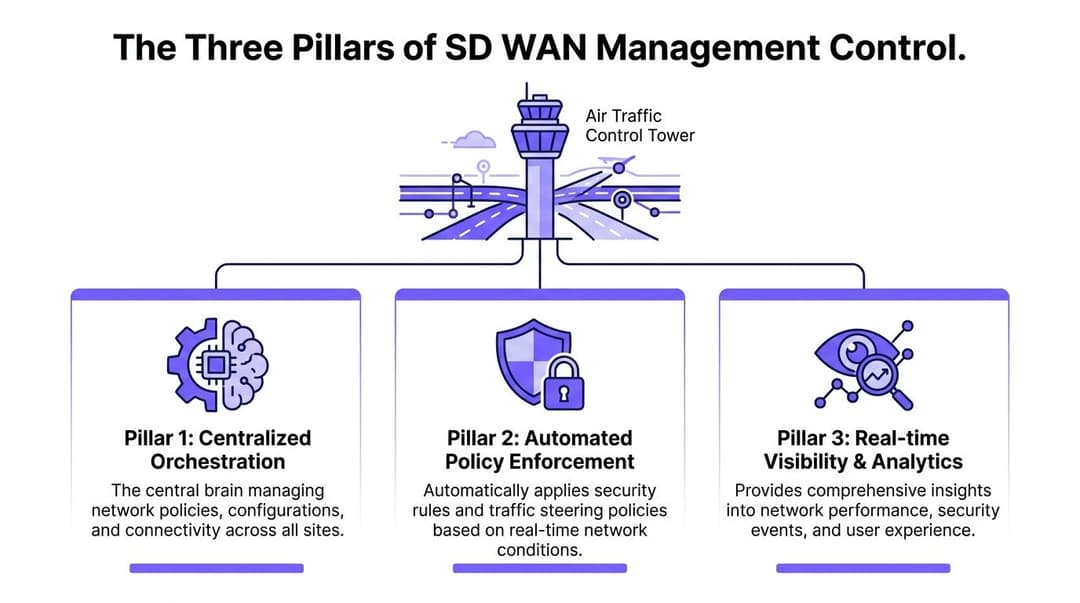
Los tres pilares del control de gestión de SD WAN
Piense en la gestión de SD-WAN como un sistema de control de tráfico aéreo.
Las aeronaves siguen volando por las rutas. En términos de red, esos son sus dispositivos de sucursal y enlaces de transporte. Pero el movimiento seguro y eficiente depende de la planificación central, el control activo y un reglamento claro. Sin esas tres partes, se producen retrasos, conflictos y una constante intervención manual.
Orquestación centralizada
El orquestador es el planificador del vuelo.
Es el sistema donde su equipo define plantillas, perfiles de sitio, segmentación, intención de negocio y lógica de implementación. Si opera plataformas como Meraki, Aruba, VMware o similares, esta es la parte que le brinda repetibilidad. Usted decide cómo debe ser una sucursal de retail, un hotel o una oficina regional, y luego replica ese modelo en múltiples ubicaciones.
Es por eso que el aprovisionamiento zero-touch funciona. El dispositivo perimetral de la sucursal llega, se conecta para reportarse, descarga la configuración correcta y se une al resto de la infraestructura sin que un ingeniero tenga que escribir comandos para cada ubicación.
Para los gerentes de TI, esto es importante porque la consistencia es una característica de seguridad y soporte, no solo una conveniencia. Cuanto menores sean las diferencias manuales entre los sitios, menos tiempo pasará su equipo intentando recordar por qué una ubicación se comporta de manera diferente.
Aplicación automatizada de políticas
El controlador es la torre de control.
No solo mantiene un plan estático. Reacciona a las condiciones cambiantes y les dice a los extremos qué hacer. Aquí es donde SD-WAN se vuelve operativamente útil en lugar de meramente centralizada.
En los controladores avanzados, la Optimización Dinámica de Rutas Múltiples (DMPO) realiza una selección de ruta en menos de un segundo mediante el monitoreo de la latencia, el jitter y la pérdida de paquetes. Bajo un SLA de intención de alta calidad, esto puede ofrecer una reducción del 40% en la latencia, y las actualizaciones de políticas pueden llegar a los dispositivos perimetrales en segundos en lugar de semanas (Forcepoint on SD-WAN traffic management and application control).
Esa frase contiene mucha información, así que vamos a desglosarla.
Si MPLS está congestionado pero la banda ancha está limpia, el controlador puede desviar el flujo de una aplicación. Si una sesión de voz comienza a presentar jitter, el controlador puede dirigirla por otra ruta. Si una política cambia, la sucursal no tiene que esperar a un técnico local.
Esta es la diferencia entre "la red está configurada" y "la red se gestiona activamente".
Una WAN estática sigue instrucciones. Una SD-WAN gestionada sigue verificando si esas instrucciones todavía están produciendo el resultado que usted deseaba.
Las políticas como el reglamento
Las políticas son el punto donde muchos lectores se atoran porque el término suena abstracto.
Una política es simplemente una regla que conecta la intención con la acción.
Por ejemplo:
- Intención de la aplicación: Colocar VoIP y los sistemas de pago en la ruta más limpia.
- Intención de seguridad: Mantener el tráfico de invitados separado de los sistemas operativos.
- Intención del negocio: Permitir que un sitio temporal se conecte rápidamente, pero manteniendo su acceso estrictamente delimitado.
- Intención operativa: Si un enlace se degrada, realizar la conmutación por error sin esperar a que un humano lo note.
Algunas políticas son generales. Otras son muy específicas. Un buen diseño suele combinar ambas.
Cómo funcionan los pilares en conjunto
Aquí está la división práctica:
| Componente | Función | Lo que ve su equipo |
|---|---|---|
| Orquestador | Define plantillas y lógica de implementación | Un único lugar para crear estándares de sitio |
| Controlador | Toma decisiones de enrutamiento en tiempo real | Adaptación rápida a la calidad cambiante del enlace |
| Políticas | Traducen la intención del negocio en reglas aplicables | Comportamiento predecible en todos los sitios |
La confusión suele surgir al tratar estos elementos como si fueran una sola cosa. No lo son.
El orquestador le brinda consistencia. El controlador le brinda capacidad de respuesta. Las políticas le brindan gobernanza.
Si uno de esos puntos es débil, la gestión de SD-WAN se sentirá decepcionante. Es posible que aún ahorre dinero en transporte, pero no obtendrá el control operativo que hace que valga la pena adoptar el modelo.
De alarmas reactivas a información predictiva
Mucho del monitoreo de WAN todavía funciona como una alarma antirrobo. Le avisa que algo salió mal después de que los usuarios ya están molestos.
La gestión moderna de SD-WAN debería funcionar más como una telemetría continua de un sistema bien instrumentado. No se pregunta si un circuito está activo. Se pregunta si las aplicaciones reales están recibiendo la experiencia que necesitan.
Lo que el panel de control debería mostrarle
Una consola útil debería mostrar al menos cuatro tipos de información:
- Salud del enlace: latencia, fluctuación de fase (jitter), pérdida de paquetes, utilización
- Comportamiento de la aplicación: qué aplicación está activa, qué ruta tomó y si la política la trató correctamente
- Contexto del sitio: si el problema está aislado en una sucursal o si afecta a todo el patrimonio
- Impacto en el usuario: si los flujos de voz, video, SaaS o transaccionales se ven degradados
Muchos equipos se dan cuenta en este punto de que han estado operando a ciegas. Que "el enlace esté activo" no ayuda cuando la calidad de voz es deficiente solo durante los periodos de mayor actividad, o cuando un proveedor de Internet se comporta mal para una aplicación y bien para otra.
KPIs clave de gestión de SD-WAN
| Categoría de KPI | Métrica | Buen objetivo | Por qué es importante |
|---|---|---|---|
| Calidad de la ruta | Latencia | Entre menor sea, mejor, y alineada a las necesidades de la aplicación | La alta latencia hace que la voz, el video y las aplicaciones SaaS se sientan lentos |
| Calidad de la ruta | Jitter | Entre menor sea, mejor para el tráfico en tiempo real | El jitter causa un rendimiento inestable de voz y video |
| Calidad de la ruta | Pérdida de paquetes | Tan cerca de cero como sea posible | La pérdida interrumpe la calidad de la llamada y la capacidad de respuesta de la aplicación |
| Capacidad | Utilización del enlace | Monitorear en caso de utilización alta y sostenida | La congestión a menudo aparece antes de que los usuarios generen reportes de soporte |
| Experiencia de aplicación | Rendimiento por aplicación | Adecuado para el perfil de la aplicación y del sitio | Muestra si el tráfico de negocio obtiene el ancho de banda que necesita |
| Operaciones | Precisión de coincidencia de políticas | Alta consistencia entre sitios | Confirma que el tráfico se está clasificando y direccionando correctamente |
| Disponibilidad | Comportamiento de failover | Recuperación rápida | Le indica si las interrupciones se vuelven visibles para los usuarios |
Los umbrales exactos varían según el entorno. Un recinto con un alto uso de WiFi para invitados, una clínica y un centro de contacto no tendrán las mismas tolerancias.
Dónde demuestran su valor la IA y el aprendizaje automático
El análisis de SD-WAN mejorado con IA/ML puede predecir fallas con un 95% de precisión al combinar telemetría en tiempo real con bases históricas. En entornos de retail del Reino Unido, esto ayuda a mitigar entre un 20% y un 30% de la pérdida de paquetes de VoIP durante la congestión en horas pico en enlaces únicos, reduce el tiempo de inactividad en un 60% y se ha asociado con una mejora del rendimiento general del 58.20% (Broadcom AppNeta best practices for operating and monitoring an SD-WAN network).
Eso es útil porque el sistema no solo muestra una luz roja. Está aprendiendo cómo es un "viernes por la tarde normal en este tipo de sucursal", para luego resaltar las desviaciones antes de que los usuarios saturen el soporte técnico.
Un equipo de operaciones sólido aprovecha eso de tres maneras:
- Establecimiento de líneas base: aprenda cómo se ve un estado saludable por sitio y por aplicación.
- Predicción: detecte riesgos crecientes antes de que ocurra una interrupción total.
- Ajuste: adapte las preferencias de ruta, los límites y los planes de capacidad basándose en evidencia.
Consejo operativo: Si todas las alertas parecen igual de urgentes, su monitoreo no está lo suficientemente maduro. Un buen análisis de SD-WAN debería ayudar a su equipo a separar el ruido del riesgo que afecta a los usuarios.
Una mejor conversación para la resolución de problemas
Sin analíticas, un ticket simplemente dice "las llamadas fallan en la sucursal".
Con una visibilidad madura de SD-WAN, la conversación cambia. Puede ver si la pérdida de paquetes aumentó en un circuito de banda ancha, si la voz se mantuvo vinculada a la ruta incorrecta, si se activó la conmutación por error y si el problema afectó a todas las aplicaciones en tiempo real o solo a una.
Eso acorta tanto el tiempo medio para deslindar responsabilidades como el tiempo medio de reparación. A veces el problema es la red. A veces es el proveedor de Internet. A veces es el rendimiento de la aplicación ascendente. Una buena telemetría le ayuda a demostrar qué es qué.
Construir una red segura, no solo un canal más rápido
Un error común es tratar a SD-WAN como un proyecto de transporte. Comprar los dispositivos de borde, activar los circuitos, dirigir el tráfico y ahorrar dinero.
Ese enfoque deja una brecha. Si su plano de gestión puede optimizar el tráfico pero no puede aplicar una postura de seguridad coherente, ha construido una forma más rápida de mover el riesgo de un lado a otro.
La seguridad debe vivir en el mismo modelo operativo
Las operaciones modernas de WAN necesitan controles de seguridad que se muevan a la misma velocidad que los cambios de conectividad.
Eso normalmente significa integrar funciones como firewall de próxima generación, prevención de intrusiones, filtrado web seguro, segmentación y acceso basado en políticas en el mismo flujo de trabajo de gestión. Ya sea que esos controles se encuentren directamente en el borde, se entreguen a través de la nube o combinen ambos, el punto clave es la unidad operativa.
Si su equipo de red actualiza la política de ruta en una consola mientras su equipo de seguridad actualiza los controles de acceso a internet en otro lugar, la discrepancia está casi garantizada. Las sucursales terminan con reglas desalineadas, las excepciones se multiplican y la resolución de problemas se vuelve un conflicto político.
Por qué SASE es importante en la práctica
El enfoque de SASE se vuelve útil aquí. No porque el acrónimo esté de moda, sino porque refleja una realidad práctica. Los usuarios, dispositivos, sucursales y servicios en la nube necesitan un trato constante.
Un usuario de sucursal en una conexión de salida local no debería tener una postura de seguridad diferente a la de un usuario remoto por accidente. El modelo de gestión debe hacer que las políticas sean portátiles.
Eso significa:
- Inspección consistente: el tráfico con destino a internet debe ser gobernado incluso cuando no atraviesa un centro de datos central.
- Zonas de confianza segmentadas: los invitados, el personal, el IoT, los sistemas de pago y la tecnología operativa no deben coexistir en un dominio plano único.
- Lógica de políticas compartida: las decisiones de enrutamiento y seguridad deben respaldarse mutuamente en lugar de entrar en conflicto.
El flujo de trabajo del operador que se suele pasar por alto
En el día a día, las operaciones seguras siguen dependiendo de las herramientas y los hábitos. Incluso con plataformas centralizadas, los ingenieros a menudo necesitan métodos de acceso disciplinados para la validación de extremos, el control de cambios y una administración auditable. Si su equipo está perfeccionando los flujos de trabajo de los terminales, esta guía para la gestión de redes segura con herramientas como clientes SSH para Mac es una referencia operativa muy útil.
Eso importa porque los diagramas de arquitectura a menudo pasan por alto los aspectos prácticos de las ventanas de cambio y las rutas de acceso humano. Una buena gestión de SD-WAN reduce el esfuerzo manual, pero no elimina la necesidad de prácticas de administración sólidas.
La seguridad no es una función que se añade a SD-WAN después de la implementación. Es parte del modelo de control desde el primer día.
El control de acceso es parte de la red
Muchos equipos comienzan con la segmentación de sitios y reglas de firewall, para luego darse cuenta de que también necesitan un control más sólido sobre qué usuarios y dispositivos pueden ingresar a cada parte del entorno.
Ahí es donde cobran relevancia los enfoques más amplios sobre las soluciones de control de acceso a la red. La WAN puede decidir a dónde va el tráfico, pero el control de acceso determina si se debe confiar en ese tráfico en primer lugar.
Si recuerda una sola cosa de esta sección, que sea esta. Una WAN moderna no es solo un motor de selección de rutas. Es un entramado seguro que debe transportar el tráfico comercial, aislar el riesgo y mantener una política coherente en las sucursales, la nube y el acceso remoto.
Conectar la red con el usuario mediante el acceso basado en la identidad
Este es el vacío que afecta a muchas implementaciones de SD-WAN que, por lo demás, son sólidas.
La red sabe mucho sobre aplicaciones, rutas y sitios. A menudo sabe mucho menos sobre la persona o el dispositivo real que solicita el acceso. En una oficina normal, esto ya es una limitación. En un hotel, tienda de retail, alojamiento para estudiantes, propiedad de uso mixto o entorno de atención médica, se convierte en un grave defecto de diseño.
Por qué la política de rutas por sí sola no es suficiente
La política tradicional de SD-WAN podría dictar:
- priorizar Teams
- preferir banda ancha para el WiFi de invitados
- mantener el tráfico de pagos en el enlace más confiable
- aislar los dispositivos IoT
Esas son buenas reglas, pero no son suficientes.
No responden a preguntas como estas:
- ¿Se trata de un miembro del personal, un invitado, un contratista o un residente?
- ¿El dispositivo es administrado, desconocido o heredado?
- ¿Debería este usuario recibir acceso a aplicaciones internas, acceso exclusivo a internet o acceso a servicios segmentados?
- ¿Se puede revocar el acceso de inmediato cuando cambia el estado del directorio?
Sin un acceso consciente de la identidad, los equipos a menudo salvan la brecha con contraseñas compartidas, soluciones provisionales en el Captive Portal, excepciones locales o credenciales de dispositivo estáticas. Eso genera fricción y debilita los objetivos de Zero Trust.
La realidad multi-inquilino
Una encuesta de ISP del Reino Unido de 2025 reveló que el 42% de las empresas reportan que la gestión de identidad es uno de los principales desafíos de SD-WAN. El mismo material citado señala un crecimiento del 28% en los hotspots de WiFi públicos de 2024 a 2025, con un 65% de esos hotspots en hospitalidad y tiendas minoristas, donde la gestión aislada entre la red y la identidad de usuario crea riesgos de seguridad y no cumple con las expectativas emergentes de la norma NIS2 del Reino Unido para el acceso cifrado del primer paquete (Cisco SD-WAN ebook PDF).
Ese es el problema operativo en un solo párrafo. La red de la sucursal puede estar orquestada de forma centralizada, pero el acceso de los usuarios a menudo se gestiona en otro lugar, con diferentes herramientas, diferente lógica de políticas y diferentes equipos.
En un entorno multi-inquilino, esa división genera problemas reales:
| Escenario | Vista exclusiva de red | Vista con reconocimiento de identidad |
|---|---|---|
| El invitado se conecta a la WiFi del lugar | Ve tráfico de internet genérico | Sabe que se trata de un invitado con privilegios limitados |
| El miembro del personal inicia sesión | Ve tráfico de aplicaciones empresariales | Aplica el acceso del personal vinculado a la identidad del directorio |
| El contratista llega con un dispositivo no gestionado | Ve otro endpoint | Restringe el acceso según el rol y la confianza del dispositivo |
| Se conecta un dispositivo heredado | Ve solo la MAC o el segmento | Coloca el dispositivo en un carril de política estrictamente controlado |
Cómo se ve un modelo unificado
El mejor resultado es un modelo de control unificado.
La capa SD-WAN maneja la calidad de la ruta, la segmentación, la conectividad de las sucursales y la distribución de políticas. La capa de identidad maneja la autenticación, el rol, el contexto del dispositivo y las decisiones de acceso continuo. Juntas, producen algo muy cercano a un verdadero zero trust.
Eso transforma la política de genérica a precisa.
En lugar de "priorizar el tráfico de colaboración", la política se convierte en "permitir y priorizar el tráfico de colaboración para el personal autorizado en dispositivos de confianza, mientras se deniega ese acceso a los invitados y se aíslan los endpoints heredados". Esa es una instrucción mucho mejor.
Principio de diseño: La política de red le dice al tráfico a dónde puede ir. La política de identidad le dice a la red a quién se le debe permitir ir allí.
Por qué importa la confianza desde el primer paquete
Los Captive Portals y las credenciales compartidas pertenecen a un modelo de acceso más antiguo. Son incómodos para los usuarios y débiles para los operadores.
El acceso basado en la identidad, estructurado en torno a la integración de directorios, la confianza a nivel de certificado y estándares como Passpoint y OpenRoaming, adelanta la toma de decisiones. La sesión inicia con una garantía más sólida, no después de una transferencia de datos lenta.
Esto es especialmente relevante si está alineando la conectividad de las sucursales con principios más amplios de zero trust network access. Zero trust deja de ser un concepto exclusivo para el acceso remoto y se convierte en algo que también se aplica dentro de los establecimientos.
La lección práctica es directa. SD-WAN le ofrece control sobre la red. El acceso basado en la identidad le ofrece control sobre quién puede usarla y bajo qué condiciones. En entornos compartidos, se necesitan ambos.
Poner la teoría en práctica con manuales de operación de SD WAN
Una buena arquitectura solo importa si su equipo puede ejecutarla de manera repetitiva bajo presión.
Ahí es donde ayudan los manuales de procedimientos operativos. Convierten la gestión de SD-WAN de un concepto de diseño en un conjunto de acciones confiables que los ingenieros junior pueden seguir y en las que los ingenieros senior pueden confiar.
Manual de operación para incorporar un nuevo sitio
Una nueva sucursal, cafetería, clínica u hotel no necesita un proceso de implementación heroico.
Un despliegue práctico suele verse de la siguiente manera:
Asignar el perfil del sitio Asocie la ubicación a un diseño estándar. Las tiendas minoristas no son lo mismo que las oficinas corporativas. El sector de hospitalidad no es lo mismo que el sector salud. El perfil ya debería definir la segmentación, los transportes preferidos y la seguridad de referencia.
Preparar el edge para el aprovisionamiento zero-touch Registre el dispositivo en el orquestador, vincúlelo a la plantilla correcta y confirme sus enlaces de subida esperados y su grupo de políticas.
Validar el comportamiento del transporte Una vez en línea, verifique que los circuitos se reconozcan correctamente y que el controlador esté evaluando la calidad de la ruta en lugar de tratar a todos los enlaces de la misma manera.
Confirmar la segmentación y los límites de acceso El tráfico de invitados, personal, operaciones y dispositivos debe llegar a las zonas correctas de inmediato.
Ejecutar pruebas de aplicación Valide un conjunto pequeño de experiencias críticas como voz, pagos, acceso a aplicaciones empresariales y salida general a internet.
Un equipo maduro trata esto como una lista de verificación, no como un proyecto artesanal.
Manual de operación para aplicar un cambio de política de forma segura
Los cambios de políticas son el escenario donde la gestión centralizada demuestra su valor.
Supongamos que necesita restringir el acceso a internet para una categoría de aplicación, o cambiar la preferencia de ruta para voz en todos los sitios de cierto tipo. El método básico es simple:
- Edite el conjunto de políticas centrales en lugar de gestionar excepciones sitio por sitio.
- Limite el alcance del cambio al grupo de dispositivos o clase de sitio correcto.
- Revise el orden de las políticas y los conflictos antes de la implementación.
- Aplique los cambios durante una ventana controlada si el cambio es visible para el usuario.
- Monitoree la telemetría en vivo después de la implementación para confirmar las coincidencias esperadas y evitar efectos secundarios no deseados.
Lo que desestabiliza a los equipos no suele ser la implementación en sí. Es la mala higiene de las políticas. Demasiadas reglas superpuestas, nombres confusos y excepciones de emergencia que nunca se limpiaron.
Mantenga legibles los nombres de las políticas. "Retail-Guest-Internet-Default" es mejor que "Policy_27B_Final".
Manual de operación para solucionar una mala llamada o una aplicación lenta
Cuando un usuario reporte una mala videollamada o una llamada entrecortada, no empiece culpando al WiFi o al ISP de forma abstracta.
Use un flujo de decisión corto:
| Verificación | Qué está buscando | Siguiente acción probable |
|---|---|---|
| Ruta de la aplicación | ¿La aplicación tomó el transporte previsto? | Corregir la coincidencia de políticas o la preferencia de ruta |
| Salud del enlace | ¿Hubo latencia, jitter o pérdida durante la queja? | Mover el tráfico o escalar el problema con el proveedor |
| Patrón del sitio | ¿Un usuario, un sitio o múltiples sitios? | Aislar el problema local frente al sistémico |
| Correlación de tiempo | ¿La degradación coincidió con el uso pico? | Revisar la capacidad o el modelado de tráfico |
| Impacto de la política de seguridad | ¿El tráfico fue inspeccionado o bloqueado inesperadamente? | Ajustar el orden de las reglas o el manejo de excepciones |
La visibilidad centralizada aquí ahorra tiempo. Ya no tiene que adivinar a partir de fragmentos. Está rastreando políticas, rutas e impacto de los usuarios desde un solo lugar.
El hábito que mantiene limpias las operaciones
Los mejores manuales de operación incluyen un último paso que los equipos suelen omitir.
Después de una solución, actualice el estándar. Si un sitio requería un ajuste único porque su perfil original era demasiado amplio, formalice eso como una variación compatible o elimine la excepción. No deje desviaciones sin documentar en producción.
Esa disciplina importa más que cualquier función del panel de control. Con el tiempo, es lo que separa a una infraestructura SD-WAN que se mantiene manejable de una que recrea lentamente el desorden que debía reemplazar.
El futuro de las redes: Unificadas y conscientes de la identidad
El antiguo modelo WAN planteaba una única pregunta limitada: ¿Cómo conectamos los sitios?
Eso ya no es suficiente. Las operaciones modernas necesitan responder a un conjunto de preguntas más amplio al mismo tiempo: ¿cómo conectamos sitios, seleccionamos rutas de manera inteligente, aplicamos la seguridad de forma consistente, entendemos la salud de las aplicaciones y tomamos decisiones de acceso basadas en la identidad en lugar de solo en la ubicación?
Es por eso que la gestión de sd wan importa más que la combinación de transporte que hay debajo.
Lo que los equipos maduros realmente están construyendo
El objetivo final no es un panel de control; es un modelo operativo.
Los entornos más robustos combinan:
- Orquestación centralizada para que los sitios mantengan la consistencia
- Control en tiempo real para que la red se adapte a las condiciones cambiantes
- Telemetría y analítica para que los equipos actúen antes de que los usuarios se quejen
- Seguridad integrada para que el acceso local a internet no se convierta en un riesgo local
- Acceso con reconocimiento de identidad para que los usuarios y dispositivos reciban el nivel de confianza adecuado desde la primera conexión
Estas partes se refuerzan mutuamente. Si falta una, todo el diseño se siente menos efectivo.
Por qué la identidad es el siguiente nivel de madurez
Una red que solo entiende de circuitos y aplicaciones es útil. Una red que también entiende de usuarios, roles, dispositivos y estado de acceso es mucho más resiliente.
Esto es sumamente importante en entornos donde muchas personas comparten la misma infraestructura física pero no deberían compartir el mismo nivel de confianza. El sector hotelero, retail, residencial, eventos, transporte y salud se topan con este problema rápidamente.
La WAN del futuro es definida por software, pero esa no es la meta final. También necesita ser consciente de la identidad.
Cuando los equipos logran esto, las operaciones se vuelven más tranquilas. Los nuevos sitios son más fáciles de lanzar. Los cambios de políticas se implementan con mayor seguridad. La resolución de problemas es más rápida. La seguridad depende menos de soluciones provisionales. Los usuarios dejan de notar las costuras entre la red de la sucursal, la conexión a WiFi y el control de acceso.
Esto ofrece una promesa significativa. No solo una mejor WAN, sino un entorno más coherente para todos los que la gestionan y todos los que dependen de ella.
Si busca cerrar la brecha entre el control a nivel de red y el acceso a nivel de usuario, Purple ayuda a las organizaciones a reemplazar las contraseñas compartidas y los portales cautivos obsoletos con un acceso WiFi sin contraseñas y basado en la identidad para invitados, personal y entornos multi-inquilino. Es una forma práctica de extender el enfoque de cero confianza directamente al perímetro, especialmente en espacios donde SD-WAN por sí solo no puede resolver el problema de la identidad del usuario.



