
Enterprise SD WAN Management & Edge WiFi Advisor
Model dynamic path steering policies, multi-site circuit aggregation, SLA jitter budgets, and zero trust WiFi integration across your distributed enterprise branch estate.
Underlay vs Overlay Capacity
Your estate aggregates multiple physical underlays into an encrypted SD-WAN overlay fabric.
Branch Resilience & Failover SLA
Failover behavior during link degradation, brownouts, and physical fiber interruptions.
Application-Aware Traffic Distribution
SD-WAN inspects traffic at Layer 7 and steers each application flow down the path matching its performance requirements.
Zero Trust Edge Security & Role-Based Segregation
Bridging cloud SD-WAN orchestration with wireless local access points ensures devices are contained at Layer 2 before traversing edge routers.
Guest wireless frames are tagged into an egress-only VLAN. Access control lists block scanning toward RFC 1918 private subnets (10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16).
Staff endpoints authenticate via certificates or cloud identity. The RADIUS server returns dynamic VLAN attributes steering finance, POS, and corporate users into distinct trust zones.
Strict edge separation reduces the annual PCI-DSS audit boundary by removing untrusted public visitor traffic from payment card data environments.
Cisco / Fortinet / Aruba SD-WAN CLI Blueprint
RFC 1918 compliant configuration template for edge routers and wireless controllers.
# Enterprise SD-WAN Management & Edge WiFi Orchestration Blueprint
# Generated for 120 branch sites with automated path steering

# Section 1: WAN Edge Link Provisioning & SLA Probes
wan-controller orchestrator
  tenant-id "PURPLE-ENTERPRISE-FABRIC"
  api-token "<SDWAN_ORCHESTRATOR_TOKEN>"
  heartbeat-interval 10
  sla-monitoring enable
exit

sla-profile "BUSINESS_CRITICAL_VOICE"
  target-latency 45 ms
  target-jitter 18 ms
  packet-loss-tolerance 0.5%
  probe-interval 1000 ms
  probe-destination 10.10.1.1
exit

sla-profile "SAAS_COLLABORATION"
  target-latency 90 ms
  target-jitter 20 ms
  packet-loss-tolerance 1.0%
  probe-destination 10.10.1.2
exit

# Section 2: Application-Aware Dynamic Traffic Steering
traffic-policy "SDWAN_EDGE_STEERING"
  rule 10
    name "VoIP_SIP_Priority"
    match protocol udp port 5060 5061
    prefer-transport dia-fiber
    fallback-transport broadband
    sla-profile "BUSINESS_CRITICAL_VOICE"
  exit
  rule 20
    name "Enterprise_SaaS_Breakout"
    match application-group "m365_salesforce"
    prefer-transport direct-internet
    fallback-transport mpls-overlay
    sla-profile "SAAS_COLLABORATION"
  exit
  rule 30
    name "Guest_WiFi_Throttled_Egress"
    match source-subnet 192.168.10.0/24
    prefer-transport broadband
    rate-limit-per-user 5000 kbps
    allow-cellular-failover false
  exit
exit

# Section 3: Zero Trust WiFi Integration & Dynamic VLAN Segregation
wifi-security-profile "ENTERPRISE_ZERO_TRUST"
  guest-network vlan 10
    subnet 192.168.10.0/24
    client-isolation enable
    captive-portal-url "https://login.purple.ai/portal"
    dns-enforcement 10.10.20.5
    firewall-rules
      deny ip any 10.0.0.0/8
      deny ip any 172.16.0.0/12
      deny ip any 192.168.0.0/16
      permit ip any any
    exit
  exit
  corporate-network vlan 20
    subnet 172.16.20.0/24
    auth-method 802.1x
    radius-server 10.10.30.15 port 1812 secret "<RADIUS_SHARED_SECRET>"
    dynamic-vlan enable
  exit
exit
Network Engineering Recommendations
- Integrate 802.1X RADIUS authentication with cloud identity to dynamically assign staff devices into dedicated VLANs.
Vous êtes probablement confronté à une situation similaire en ce moment même. Une nouvelle succursale, un hôtel, une clinique ou un point de vente doit être opérationnel rapidement. Un opérateur a du retard. Un autre lien est actif mais instable. Vos applications cloud ne se comportent pas de la même manière d'un site à l'autre. La qualité de la voix chute aux heures de pointe. Un utilisateur affirme que "le WiFi fonctionne très bien" alors que Microsoft 365 semble lent, ce qui ne vous apporte pratiquement aucune information utile.
C'est cette réalité quotidienne qui rend la gestion du SD-WAN plus importante que le SD-WAN lui-même.
Le plus difficile n'est pas d'ajouter des circuits internet moins chers. C'est de contrôler un réseau distribué sans transformer votre équipe en chasseurs de paquets à temps plein. Vous avez besoin d'un endroit unique pour définir l'intention, d'un endroit unique pour voir ce qui ne fonctionne pas et d'un endroit unique pour appliquer les mêmes normes sur chaque site. Dans les espaces multi-locataires, vous avez également besoin que le réseau sache qui est l'utilisateur, et pas seulement quel canal le trafic a emprunté.
Au-delà du MPLS : l'essor de la gestion intelligente du SD WAN
Les WAN hérités échouent souvent des trois mêmes manières.
D'abord, ils coûtent cher. Ensuite, ils manquent de souplesse. Enfin, ils masquent les problèmes opérationnels derrière les frontières des opérateurs, les transferts de responsabilité et les fenêtres de modification manuelles.
Si vous avez géré des parcs fortement dépendants du MPLS, vous connaissez le refrain. Une succursale ouvre et l'on vous demande à quelle vitesse vous pouvez la connecter. La réponse honnête dépend des délais de livraison des circuits, de la préparation des équipements, de la cohérence de la CLI et de la pertinence de la conception initiale pour le trafic SaaS. Pendant ce temps, la plupart des applications essentielles aux utilisateurs ne se trouvent plus sagement hébergées dans un seul centre de données.
Pourquoi l'ancien modèle est devenu problématique
La conception traditionnelle du WAN reposait sur la centralisation. Le trafic retournait vers les sites centraux car c'est là que résidaient les applications et la sécurité.
Ce n'est pas ainsi que fonctionnent la plupart des organisations aujourd'hui. Les équipes utilisent des services cloud, de la voix et de la vidéo, des outils basés sur un navigateur et des plateformes d'identité qui ne bénéficient pas d'un retour arrière inutile. Le réseau doit prendre des décisions plus intelligentes à la périphérie.
Selon les prévisions de Gartner citées dans des analyses sectorielles, à la fin de 2019, 30 % des entreprises dans le monde, y compris une adoption significative au Royaume-Uni, avaient déployé le SD-WAN dans leurs succursales, contre moins de 1 % auparavant. La même analyse note que les entreprises britanniques signalaient des coûts MPLS moyens dépassant 500 £ par Mbps mensuel, ce qui a poussé les organisations vers des liaisons internet que le SD-WAN pouvait gérer plus efficacement (Cato Networks on the history of SD-WAN).
Cette transition est importante car elle montre que le SD-WAN n'a pas été adopté par simple effet de mode. Il a résolu un décalage opérationnel.
Ce que change la gestion du SD WAN
La valeur de la gestion du SD-WAN ne se résume pas à "nous avons remplacé le MPLS par du haut débit". C'est une vision bien trop étroite.
Les principaux changements comprennent :
- Vous définissez l'intention commerciale de manière centralisée. La voix, le trafic de paiement, l'accès invité, les applications cloud et les systèmes de back-office ne nécessitent pas tous le même traitement.
- Vous déployez la politique partout à la fois. La succursale ne devient pas une exception isolée.
- Vous visualisez la qualité du service, pas seulement l'état de la liaison. Une interface peut être active alors que l'expérience utilisateur est médiocre.
- Vous réduisez la dépendance locale. Les nouveaux sites n'ont pas toujours besoin d'une configuration spécialisée sur place.
Règle pratique : Si votre WAN dépend encore d'exceptions site par site et de longs délais de modification, vous n'avez pas un problème de bande passante. Vous avez un problème de contrôle.
Un bon point de départ consiste à comprendre les gains opérationnels que les entreprises recherchent lorsqu'elles modernisent la connectivité de leurs succursales, comme le contrôle centralisé des politiques et de meilleures performances cloud, qui sont abordés dans cet aperçu des avantages du SD-WAN.
L'idée clé est simple. Le SD-WAN transforme le WAN d'un ensemble de circuits gérés individuellement en une architecture de services gérée de manière centralisée. Une fois que vous avez compris cela, le reste du modèle devient plus facile à appréhender.
Les trois piliers du contrôle de la gestion SD WAN
Pensez à la gestion du SD-WAN comme à un système de contrôle du trafic aérien.
Les avions continuent d'emprunter les itinéraires. En termes de réseau, ce sont vos appareils de succursale et vos liaisons de transport. Mais un mouvement sûr et efficace dépend d'une planification centrale, d'un contrôle actif et d'un ensemble de règles claires. Sans ces trois éléments, vous obtenez des retards, des conflits et une intervention manuelle constante.
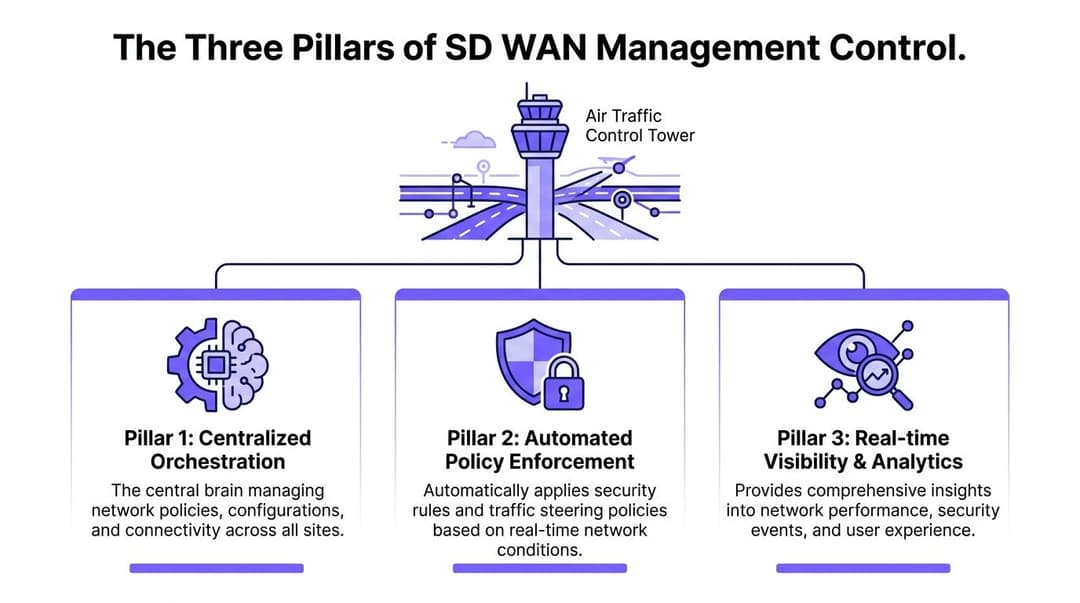
Orchestration centralisée
L'orchestrateur est le planificateur de vol.
C'est le système où votre équipe définit les modèles, les profils de site, la segmentation, l'intention commerciale et la logique de déploiement. Si vous utilisez des plateformes comme Meraki, Aruba, VMware ou d'autres similaires, c'est cette partie qui vous apporte la répétabilité. Vous décidez à quoi doit ressembler une succursale, un hôtel ou un bureau régional, puis vous appliquez ce modèle à de nombreux sites.
C'est pourquoi le déploiement sans contact (zero-touch provisioning) fonctionne. L'équipement de succursale arrive, se connecte automatiquement, récupère la bonne configuration et rejoint l'ensemble du parc sans qu'un ingénieur ait besoin de saisir des commandes pour chaque site.
Pour les responsables informatiques, cela compte car la cohérence est une fonctionnalité de sécurité et de support, pas seulement une commodité. Moins il y a de différences manuelles entre les sites, moins votre équipe passe de temps à essayer de se rappeler pourquoi un emplacement se comporte différemment.
Application automatisée des politiques
Le contrôleur est la tour de contrôle.
Il ne se contente pas de conserver un plan statique. Il réagit aux changements de conditions et indique aux équipements d'extrémité ce qu'ils doivent faire. Le SD-WAN devient ici opérationnellement utile au lieu d'être simplement centralisé.
Dans les contrôleurs avancés, la Dynamic Multipath Optimization (DMPO) effectue une sélection de chemin en moins d'une seconde en surveillant la latence, la gigue et la perte de paquets. Sous un SLA d'intention de haute qualité, cela peut offrir une réduction de latence de 40%, et les mises à jour de politique peuvent atteindre les appareils de périphérie en quelques secondes plutôt qu'en plusieurs semaines (Forcepoint sur la gestion du trafic SD-WAN et le contrôle des applications).
Cette phrase contient beaucoup d'informations, alors analysons-la.
Si MPLS est encombré mais que le haut débit est fluide, le contrôleur peut déplacer un flux applicatif. Si une session vocale commence à subir de la gigue, le contrôleur peut l'orienter différemment. Si une politique change, la succursale n'attend pas l'intervention d'un technicien local.
C'est toute la différence entre "le réseau est configuré" et "le réseau est géré de manière active".
Un WAN statique suit des instructions. Un SD-WAN géré vérifie en permanence si ces instructions produisent toujours le résultat que vous souhaitiez.
Les politiques comme règles du jeu
Les politiques sont le sujet sur lequel de nombreux lecteurs butent car le terme semble abstrait.
Une politique est simplement une règle qui connecte une intention à une action.
Par exemple :
- Intention applicative : Placer la VoIP et les systèmes de paiement sur le chemin le plus propre.
- Intention de sécurité : Séparer le trafic invité des systèmes opérationnels.
- Intention commerciale : Permettre à un site temporaire de se connecter rapidement, tout en limitant strictement son accès.
- Intention opérationnelle : Si un lien se dégrade, basculer sans attendre qu'un humain ne s'en rende compte.
Certaines politiques sont générales. D'autres sont très spécifiques. Une bonne architecture combine généralement les deux.
Comment les piliers fonctionnent ensemble
Voici la répartition pratique :
| Composant | Rôle | Ce que votre équipe voit |
|---|---|---|
| Orchestrateur | Définit les modèles et la logique de déploiement | Un espace unique pour concevoir les standards des sites |
| Contrôleur | Prend des décisions d'orientation en temps réel | Une adaptation rapide aux variations de qualité de la liaison |
| Politiques | Traduisent l'intention commerciale en règles applicables | Un comportement prévisible sur l'ensemble des sites |
La confusion vient généralement du fait que l'on traite ces éléments comme une seule et même chose. Ce n'est pas le cas.
L'orchestrateur vous apporte la cohérence. Le contrôleur vous apporte la réactivité. Les politiques vous apportent la gouvernance.
Si l'un de ces éléments est faible, la gestion SD-WAN s'avère décevante. Vous économiserez peut-être encore de l'argent sur le transport, mais vous n'obtiendrez pas le contrôle opérationnel qui rend ce modèle digne d'intérêt.
Des alarmes réactives aux analyses prédictives
Une grande partie de la surveillance WAN fonctionne encore comme une alarme anti-intrusion. Elle vous signale que quelque chose a mal tourné une fois que les utilisateurs sont déjà mécontents.
La gestion moderne du SD-WAN devrait ressembler davantage à une télémétrie continue provenant d'un système bien équipé. On ne se demande pas si un circuit est actif. On se demande si les applications réelles bénéficient de l'expérience dont elles ont besoin.
Ce que le tableau de bord doit vous indiquer
Une console utile doit afficher au moins quatre catégories d'informations :
- Santé des liens : latence, gigue, perte de paquets, utilisation
- Comportement applicatif : quelle application est active, quel chemin elle a emprunté et si la politique l'a traitée correctement
- Contexte du site : si le problème est isolé à une seule succursale ou s'il concerne l'ensemble du parc informatique
- Impact utilisateur : si les flux voix, vidéo, SaaS ou transactionnels sont dégradés
De nombreuses équipes se rendent compte à ce stade qu'elles naviguaient à vue. Savoir que « le lien est actif » n'est d'aucune aide lorsque la qualité de la voix est médiocre uniquement pendant les périodes de pointe, ou lorsqu'un fournisseur d'accès Internet fonctionne mal pour une application spécifique mais correctement pour une autre.
KPI clés de la gestion SD-WAN
| Catégorie de KPI | Métrique | Bonne cible | Pourquoi c'est important |
|---|---|---|---|
| Qualité du chemin | Latence | Le plus bas possible, et alignée sur les besoins des applications | Une latence élevée ralentit la voix, la vidéo et le SaaS |
| Qualité du chemin | Gigue (Jitter) | Le plus bas possible pour le trafic en temps réel | La gigue provoque une instabilité des performances voix et vidéo |
| Qualité du chemin | Perte de paquets | Aussi proche de zéro que possible | La perte dégrade la qualité des appels et la réactivité des applications |
| Capacité | Utilisation de la liaison | Surveiller une utilisation élevée prolongée | La congestion apparaît souvent avant que les utilisateurs n'ouvrent des tickets |
| Expérience applicative | Débit par application | Adapté à l'application et au profil du site | Indique si le trafic professionnel bénéficie de la bande passante nécessaire |
| Opérations | Précision de correspondance des politiques | Cohérence élevée d'un site à l'autre | Confirme que le trafic est correctement classifié et orienté |
| Disponibilité | Comportement en cas de basculement | Restauration rapide | Indique si les pannes deviennent visibles pour les utilisateurs |
Les seuils exacts varient selon l'environnement. Un espace avec un fort trafic WiFi invité, une clinique et un centre d'appels ne définiront pas les mêmes tolérances.
Là où l'IA et le ML font leurs preuves
Les analyses SD-WAN optimisées par l'IA/ML peuvent prédire les pannes avec une précision de 95 % en combinant la télémétrie en temps réel avec des historiques de référence. Dans le secteur du commerce de détail au Royaume-Uni, cela permet d'atténuer 20 à 30 % de la perte de paquets VoIP lors des pics d'encombrement sur des liaisons uniques, de réduire les temps d'arrêt de 60 % et s'accompagne d'une amélioration globale des performances de 58,20 % (Broadcom AppNeta best practices for operating and monitoring an SD-WAN network).
C'est utile car le système ne se contente pas d'afficher un voyant rouge. Il apprend ce qu'est un « vendredi après-midi normal dans ce type de succursale », puis signale les écarts avant que les utilisateurs n'envahissent le centre de services.
Une équipe opérationnelle performante utilise cela de trois manières :
- Établissement d'une base de référence : apprenez à quoi ressemble un état sain par site et par application.
- Prédiction : détectez l'augmentation des risques avant une panne complète.
- Optimisation : ajustez les préférences de chemin, les seuils et les plans de capacité en fonction des preuves.
Conseil opérationnel : Si toutes les alertes semblent d'égale importance, votre surveillance n'est pas assez mature. De bonnes analyses SD-WAN doivent aider votre équipe à distinguer les bruits parasites des risques impactant l'utilisateur.
Une meilleure approche du dépannage
Sans analytics, un ticket indique simplement « les appels sont de mauvaise qualité dans la succursale ».
Avec une visibilité SD-WAN mature, la conversation change. Vous pouvez voir si la perte de paquets a augmenté sur un circuit haut débit, si la voix est restée bloquée sur le mauvais chemin, si le basculement s'est déclenché et si le problème a affecté toutes les applications en temps réel ou une seule.
Cela réduit le temps moyen d'innocence tout autant que le temps moyen de réparation. Parfois, le problème vient du réseau. Parfois, du fournisseur d'accès Internet. Parfois, des performances de l'application en amont. Une bonne télémétrie vous aide à prouver ce qu'il en est.
Bâtir un réseau sécurisé, pas seulement un canal plus rapide
Une erreur courante consiste à traiter le SD-WAN comme un simple projet de transport. Acheter les équipements de bordure, activer les circuits, orienter le trafic, économiser de l'argent.
Cette approche laisse une lacune. Si votre plan de gestion peut optimiser le trafic mais ne peut pas appliquer une posture de sécurité cohérente, vous avez simplement construit un moyen plus rapide de déplacer les risques.
La sécurité doit s'intégrer dans le même modèle opérationnel
Les opérations WAN modernes nécessitent des contrôles de sécurité qui évoluent au même rythme que les changements de connectivité.
Cela implique généralement d'intégrer des fonctions telles que le pare-feu de nouvelle génération, la prévention des intrusions, le filtrage web sécurisé, la segmentation et l'accès basé sur les politiques dans le même flux de travail de gestion. Que ces contrôles soient situés directement à la périphérie, fournis par le cloud ou combinent les deux, l'essentiel réside dans l'unité opérationnelle.
Si votre équipe réseau met à jour la politique de chemin dans une console tandis que votre équipe de sécurité met à jour les contrôles d'accès Internet ailleurs, les dérives sont presque garanties. Les succursales se retrouvent avec des règles incohérentes, les exceptions se multiplient et le dépannage devient politique.
Pourquoi le SASE est important en pratique
L'approche SASE prend ici tout son sens. Non pas parce que l'acronyme est à la mode, mais parce qu'il reflète une réalité pratique. Les utilisateurs, les appareils, les succursales et les services cloud ont tous besoin d'un traitement cohérent.
Un utilisateur en succursale utilisant une connexion locale (local breakout) ne devrait pas bénéficier d'une posture de sécurité différente de celle d'un utilisateur distant par accident. Le modèle de gestion doit rendre la politique transférable.
Cela signifie :
- Inspection cohérente : le trafic vers internet doit être contrôlé même lorsqu'il ne traverse pas un centre de données central.
- Zones de confiance segmentées : les invités, le personnel, l'IoT, les systèmes de paiement et les technologies opérationnelles ne doivent pas coexister dans un domaine unique et plat.
- Logique de politique partagée : les décisions de routage et de sécurité doivent se soutenir mutuellement plutôt que d'entrer en conflit.
Le flux de travail de l'opérateur trop souvent négligé
Au quotidien, la sécurité des opérations dépend toujours des outils et des habitudes. Même avec des plateformes centralisées, les ingénieurs ont souvent besoin de méthodes d'accès rigoureuses pour la validation en périphérie, le contrôle des modifications et une administration propice aux audits. Si votre équipe perfectionne les flux de travail des terminaux, ce guide sur la gestion de réseau sécurisée avec des outils tels que les clients Mac SSH constitue une référence opérationnelle utile.
Cela est important car les diagrammes d'architecture ignorent souvent les aspects pratiques des fenêtres de changement et des voies d'accès humaines. Une bonne gestion du SD-WAN réduit l'effort manuel, mais n'élimine pas le besoin de pratiques administratives rigoureuses.
La sécurité n'est pas une fonctionnalité que l'on greffe sur le SD-WAN après son déploiement. Elle fait partie du modèle de contrôle dès le premier jour.
Le contrôle d'accès fait partie intégrante du réseau
De nombreuses équipes commencent par la segmentation des sites et les règles de pare-feu, puis se rendent compte qu'elles ont également besoin d'un contrôle plus strict sur les utilisateurs et les appareils qui peuvent accéder à chaque partie de l'environnement.
C'est là que des approches plus larges en matière de solutions de contrôle d'accès au réseau deviennent pertinentes. Le WAN peut décider de la destination du trafic, mais le contrôle d'accès détermine avant tout si ce trafic doit être jugé digne de confiance.
Si vous ne devez retenir qu'une chose de cette section, que ce soit celle-ci. Un WAN moderne n'est pas seulement un moteur de sélection de chemin. C'est un infrastructure sécurisée (secure fabric) qui doit acheminer le trafic professionnel, isoler les risques et maintenir la cohérence des politiques à travers les succursales, le cloud et les accès à distance.
Connecter le réseau à l'utilisateur grâce à l'accès basé sur l'identité
C'est la faille qui compromet de nombreux déploiements SD-WAN par ailleurs solides.
Le réseau dispose de nombreuses informations sur les applications, les chemins et les sites. En revanche, il en sait souvent bien moins sur la personne ou l'appareil réel qui demande l'accès. Dans un bureau classique, c'est déjà une limite. Dans un hôtel, un espace de vente, une résidence étudiante, une propriété à usage mixte ou un établissement de santé, cela devient un grave défaut de conception.
Pourquoi la politique de routage seule ne suffit pas
Une politique SD-WAN traditionnelle pourrait dicter :
- prioriser Teams
- préférer le haut débit pour le WiFi invité
- conserver le trafic de paiement sur la liaison la plus fiable
- isoler les appareils IoT
Ce sont de bonnes règles. Mais elles ne suffisent pas.
Elles ne répondent pas à des questions telles que :
- S'agit-il d'un membre du personnel, d'un invité, d'un sous-traitant ou d'un résident ?
- L'appareil est-il géré, inconnu ou obsolète ?
- Cet utilisateur doit-il bénéficier d'un accès aux applications internes, d'un accès internet uniquement ou d'un accès à un service segmenté ?
- L'accès peut-il être révoqué immédiatement lorsque le statut dans l'annuaire change ?
Sans accès basé sur l'identité, les équipes comblent souvent le manque par des mots de passe partagés, des solutions de contournement de Captive Portal, des exceptions locales ou des identifiants d'appareil statiques. Cela crée des frictions et affaiblit les objectifs de Zero Trust.
La réalité du multi-locataire
Une enquête de 2025 auprès des FAI britanniques a révélé que 42 % des entreprises considèrent la gestion des identités comme un défi majeur du SD-WAN. Le même document cite une croissance de 28 % des hotspots WiFi publics entre 2024 et 2025, avec 65 % de ces hotspots situés dans l'hôtellerie et le commerce de détail, où une gestion cloisonnée entre le réseau et l'identité des utilisateurs crée des failles de sécurité et ne répond pas aux attentes émergentes de la directive britannique NIS2 concernant l'accès chiffré dès le premier paquet (Cisco SD-WAN ebook PDF).
C'est le problème opérationnel résumé en un paragraphe. Le réseau de la succursale est peut-être orchestré de manière centralisée, mais l'accès des utilisateurs est souvent géré ailleurs, avec des outils différents, des logiques de politique différentes et des équipes différentes.
Dans un site multi-locataire, cette séparation cause de réels problèmes :
| Scénario | Vue réseau uniquement | Vue basée sur l'identité |
|---|---|---|
| Un visiteur se connecte au WiFi du site | Identifie un trafic internet générique | Sait qu'il s'agit d'un visiteur aux privilèges limités |
| Un membre du personnel se connecte | Identifie le trafic d'une application métier | Applique un accès personnel associé à l'identité de l'annuaire |
| Un prestataire arrive avec un appareil non géré | Identifie un autre point de terminaison | Restreint l'accès en fonction du rôle et de la confiance accordée à l'appareil |
| Un appareil hérité se connecte | Identifie uniquement l'adresse MAC ou le segment | Place l'appareil dans une file de stratégie étroitement contrôlée |
À quoi ressemble un modèle unifié
Le meilleur résultat est un modèle de contrôle unifié.
La couche SD-WAN gère la qualité du chemin, la segmentation, la connectivité des succursales et la distribution des politiques. La couche d'identité gère l'authentification, le rôle, le contexte de l'appareil et les décisions d'accès continu. Ensemble, elles produisent quelque chose de très proche d'un véritable zero trust.
Cela transforme une politique générique en une politique précise.
Au lieu de "prioriser le trafic de collaboration", la politique devient "autoriser et prioriser le trafic de collaboration pour le personnel autorisé sur des appareils de confiance, tout en refusant cet accès aux invités et en isolant les terminaux existants". C'est une bien meilleure instruction.
Principe de conception : La politique réseau indique au trafic où il peut aller. La politique d'identité indique au réseau qui est autorisé à s'y rendre.
Pourquoi la confiance dès le premier paquet est essentielle
Les Captive Portals et les identifiants partagés appartiennent à un ancien modèle d'accès. Ils sont contraignants pour les utilisateurs et fragiles pour les opérateurs.
L'accès basé sur l'identité, construit autour de l'intégration de l'annuaire, d'une confiance basée sur des certificats et de normes telles que Passpoint et OpenRoaming, permet de prendre la décision plus tôt. La session commence avec une assurance renforcée, et non après un transfert laborieux.
Cela est particulièrement pertinent si vous alignez la connectivité des succursales avec des principes plus larges de zero trust network access. Le zero trust cesse d'être un concept réservé au seul accès à distance pour devenir quelque chose que vous appliquez également au sein de vos sites.
La leçon pratique est directe. Le SD-WAN vous donne le contrôle du réseau. L'accès basé sur l'identité vous donne le contrôle de qui peut l'utiliser, et selon quelles conditions. Dans les environnements partagés, vous avez besoin des deux.
Mettre la théorie en pratique avec les guides opérationnels SD WAN
Une bonne architecture n'a de valeur que si votre équipe peut l'exploiter de manière répétable sous pression.
C'est là que les guides opérationnels (runbooks) sont utiles. Ils transforment la gestion SD-WAN d'un concept de conception en un ensemble d'actions fiables que les ingénieurs juniors peuvent suivre et auxquelles les ingénieurs seniors peuvent faire confiance.
Guide pour mettre en ligne un nouveau site
L'ouverture d'une nouvelle succursale, d'un café, d'une clinique ou d'un hôtel ne devrait pas nécessiter un processus de déploiement héroïque.
Un déploiement pratique ressemble généralement à ceci :
Attribuer le profil du site Associez l'emplacement à un modèle standard. Le commerce de détail n'est pas comparable à un bureau d'entreprise. L'hôtellerie n'est pas comparable au secteur de la santé. Le profil doit déjà définir la segmentation, les transports préférés et la sécurité de base.
Préparer l'équipement de périphérie pour le provisionnement sans contact Enregistrez l'appareil dans l'orchestrateur, associez-le au bon modèle et confirmez ses liaisons montantes attendues ainsi que son groupe de politiques.
Valider le comportement du transport Une fois en ligne, vérifiez que les circuits sont correctement reconnus et que le contrôleur évalue la qualité du chemin au lieu de traiter toutes les liaisons de la même manière.
Confirmer la segmentation et les limites d'accès Le trafic des invités, du personnel, des opérations et des appareils doit immédiatement être dirigé vers les bonnes zones.
Exécuter des tests applicatifs Validez un ensemble restreint d'expériences critiques telles que la voix, le paiement, l'accès aux applications métier et l'accès général à internet.
Une équipe mature traite cela comme une checklist, pas comme un projet artisanal.
Guide pour déployer un changement de politique en toute sécurité
C'est lors des changements de politique que la gestion centralisée montre toute sa valeur.
Supposons que vous deviez restreindre l'accès internet pour une catégorie d'application, ou modifier la préférence de chemin pour la voix sur tous les sites d'un certain type. La méthode de base est simple :
- Modifiez le jeu de politiques central plutôt que de gérer des exceptions site par site.
- Ciblez le changement sur le bon groupe d'appareils ou la bonne classe de sites.
- Vérifiez l'ordre des politiques et les conflits avant le déploiement.
- Déployez durant une fenêtre contrôlée si le changement est visible pour l'utilisateur.
- Suivez la télémétrie en direct après le déploiement pour confirmer les correspondances attendues et l'absence d'effets secondaires indésirables.
Ce qui met les équipes en échec n'est généralement pas le déploiement lui-même. C'est une mauvaise hygiène de gestion des politiques. Trop de règles qui se chevauchent, des désignations floues et des exceptions d'urgence qui n'ont jamais été nettoyées.
Gardez des noms de politiques lisibles. "Retail-Guest-Internet-Default" est préférable à "Policy_27B_Final".
Guide pour résoudre un appel de mauvaise qualité ou une application lente
Lorsqu'un utilisateur signale une mauvaise visioconférence ou un appel haché, ne commencez pas par rejeter la faute sur le WiFi ou le FAI de manière abstraite.
Utilisez un processus de décision court :
| Vérification | Ce que vous recherchez | Prochaine étape probable |
|---|---|---|
| Chemin de l'application | L'application a-t-elle emprunté le transport prévu ? | Corriger la correspondance de stratégie ou la préférence de chemin |
| Santé de la liaison | Y a-t-il eu de la latence, de la gigue ou de la perte lors de la réclamation ? | Déplacer le trafic ou escalader le problème auprès du fournisseur |
| Schéma du site | Un seul utilisateur, un seul site ou plusieurs sites ? | Isoler le problème local par rapport au problème systémique |
| Corrélation temporelle | La dégradation a-t-elle coïncidé avec un pic d'utilisation ? | Revoir la capacité ou le lissage du trafic |
| Impact des stratégies de sécurité | Le trafic a-t-il été inspecté ou bloqué de manière inattendue ? | Ajuster l'ordre des règles ou la gestion des exceptions |
La visibilité centralisée à ce niveau fait gagner un temps précieux. Vous ne devinez plus à partir de fragments. Vous suivez la politique, le cheminement et l'impact utilisateur depuis un point unique.
L'habitude qui maintient la propreté des opérations
Les meilleurs guides incluent une dernière étape que les équipes oublient souvent.
Après un correctif, mettez à jour la norme. Si un site a nécessité un ajustement ponctuel parce que votre profil initial était trop large, formalisez cette modification en tant que variante prise en charge ou supprimez l'exception. Ne laissez pas de dérives non documentées en production.
Cette discipline importe plus que n'importe quelle fonctionnalité de tableau de bord. Au fil du temps, c'est ce qui sépare un parc SD-WAN qui reste gérable d'un autre qui recrée lentement le désordre qu'il était censé remplacer.
L'avenir des réseaux : unifié et axé sur l'identité
L'ancien modèle WAN posait une question étroite. Comment connecter les sites ?
Cela ne suffit plus. Les opérations modernes doivent répondre à un ensemble de questions plus complexes en même temps. Comment connecter les sites, choisir les chemins de manière intelligente, appliquer la sécurité de façon cohérente, comprendre la santé des applications et prendre des décisions d'accès basées sur l'identité plutôt que sur le seul emplacement géographique ?
C'est pourquoi la gestion du SD-WAN importe plus que le mélange de technologies de transport qui se trouve en dessous.
Ce que les équipes matures construisent réellement
L'objectif final n'est pas d'avoir un tableau de bord. C'est d'avoir un modèle opérationnel.
Les environnements les plus solides combinent :
- Orchestration centrale pour garantir la cohérence des sites
- Contrôle en temps réel pour que le réseau s'adapte aux conditions changeantes
- Télémétrie et analyses pour que les équipes puissent agir avant que les utilisateurs ne se plaignent
- Sécurité intégrée pour que l'accès local direct ne devienne pas un risque local
- Accès basé sur l'identité pour que les utilisateurs et les appareils bénéficient du bon niveau de confiance dès la première connexion
Ces différents éléments se renforcent mutuellement. S'il en manque un, l'ensemble de la conception semble moins efficace.
Pourquoi l'identité est le prochain niveau de maturité
Un réseau qui comprend uniquement les circuits et les applications est utile. Un réseau qui comprend également les utilisateurs, les rôles, les appareils et l'état des accès est beaucoup plus résilient.
Cela est particulièrement important dans les environnements où de nombreuses personnes partagent la même infrastructure physique mais ne doivent pas partager le même niveau de confiance. Le secteur de l'hôtellerie, du commerce de détail, du résidentiel, de l'événementiel, des transports et de la santé sont tous rapidement confrontés à ce problème.
Le WAN de demain est défini par logiciel, mais ce n'est pas la ligne d'arrivée. Il doit également être sensible à l'identité.
Lorsque les équipes y parviennent, les opérations deviennent plus sereines. Les nouveaux sites sont plus faciles à lancer. Les changements de politique sont déployés de manière plus sécurisée. Le dépannage devient plus rapide. La sécurité dépend moins de solutions de contournement. Les utilisateurs ne ressentent plus de coupure entre le réseau des succursales, l'authentification au WiFi et le contrôle d'accès.
Cela représente une promesse majeure. Pas seulement un meilleur WAN, mais un environnement plus cohérent pour tous ceux qui le gèrent et tous ceux qui en dépendent.
Si vous cherchez à combler le fossé entre le contrôle au niveau du réseau et l'accès au niveau de l'utilisateur, Purple aide les organisations à remplacer les mots de passe partagés et les Captive Portals fastidieux par un accès WiFi sans mot de passe, basé sur l'identité, pour les invités, le personnel et les environnements multi-locataires. C'est un moyen pratique d'étendre la philosophie zero-trust jusqu'à la périphérie, en particulier dans les espaces où le SD-WAN seul ne peut pas résoudre le problème d'identité de l'utilisateur.



