
Enterprise SD WAN Management & Edge WiFi Advisor
Model dynamic path steering policies, multi-site circuit aggregation, SLA jitter budgets, and zero trust WiFi integration across your distributed enterprise branch estate.
Underlay vs Overlay Capacity
Your estate aggregates multiple physical underlays into an encrypted SD-WAN overlay fabric.
Branch Resilience & Failover SLA
Failover behavior during link degradation, brownouts, and physical fiber interruptions.
Application-Aware Traffic Distribution
SD-WAN inspects traffic at Layer 7 and steers each application flow down the path matching its performance requirements.
Zero Trust Edge Security & Role-Based Segregation
Bridging cloud SD-WAN orchestration with wireless local access points ensures devices are contained at Layer 2 before traversing edge routers.
Guest wireless frames are tagged into an egress-only VLAN. Access control lists block scanning toward RFC 1918 private subnets (10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16).
Staff endpoints authenticate via certificates or cloud identity. The RADIUS server returns dynamic VLAN attributes steering finance, POS, and corporate users into distinct trust zones.
Strict edge separation reduces the annual PCI-DSS audit boundary by removing untrusted public visitor traffic from payment card data environments.
Cisco / Fortinet / Aruba SD-WAN CLI Blueprint
RFC 1918 compliant configuration template for edge routers and wireless controllers.
# Enterprise SD-WAN Management & Edge WiFi Orchestration Blueprint
# Generated for 120 branch sites with automated path steering

# Section 1: WAN Edge Link Provisioning & SLA Probes
wan-controller orchestrator
  tenant-id "PURPLE-ENTERPRISE-FABRIC"
  api-token "<SDWAN_ORCHESTRATOR_TOKEN>"
  heartbeat-interval 10
  sla-monitoring enable
exit

sla-profile "BUSINESS_CRITICAL_VOICE"
  target-latency 45 ms
  target-jitter 18 ms
  packet-loss-tolerance 0.5%
  probe-interval 1000 ms
  probe-destination 10.10.1.1
exit

sla-profile "SAAS_COLLABORATION"
  target-latency 90 ms
  target-jitter 20 ms
  packet-loss-tolerance 1.0%
  probe-destination 10.10.1.2
exit

# Section 2: Application-Aware Dynamic Traffic Steering
traffic-policy "SDWAN_EDGE_STEERING"
  rule 10
    name "VoIP_SIP_Priority"
    match protocol udp port 5060 5061
    prefer-transport dia-fiber
    fallback-transport broadband
    sla-profile "BUSINESS_CRITICAL_VOICE"
  exit
  rule 20
    name "Enterprise_SaaS_Breakout"
    match application-group "m365_salesforce"
    prefer-transport direct-internet
    fallback-transport mpls-overlay
    sla-profile "SAAS_COLLABORATION"
  exit
  rule 30
    name "Guest_WiFi_Throttled_Egress"
    match source-subnet 192.168.10.0/24
    prefer-transport broadband
    rate-limit-per-user 5000 kbps
    allow-cellular-failover false
  exit
exit

# Section 3: Zero Trust WiFi Integration & Dynamic VLAN Segregation
wifi-security-profile "ENTERPRISE_ZERO_TRUST"
  guest-network vlan 10
    subnet 192.168.10.0/24
    client-isolation enable
    captive-portal-url "https://login.purple.ai/portal"
    dns-enforcement 10.10.20.5
    firewall-rules
      deny ip any 10.0.0.0/8
      deny ip any 172.16.0.0/12
      deny ip any 192.168.0.0/16
      permit ip any any
    exit
  exit
  corporate-network vlan 20
    subnet 172.16.20.0/24
    auth-method 802.1x
    radius-server 10.10.30.15 port 1812 secret "<RADIUS_SHARED_SECRET>"
    dynamic-vlan enable
  exit
exit
Network Engineering Recommendations
- Integrate 802.1X RADIUS authentication with cloud identity to dynamically assign staff devices into dedicated VLANs.
आप शायद अभी इसके किसी न किसी रूप से जूझ रहे हैं। एक नई शाखा, होटल, क्लिनिक, या रिटेल साइट को तेज़ी से लाइव होने की आवश्यकता है। एक कैरियर में देरी हो रही है। दूसरा लिंक लाइव है लेकिन अस्थिर है। आपके क्लाउड ऐप्स हर साइट पर एक जैसा व्यवहार नहीं करते हैं। व्यस्त समय में वॉयस की गुणवत्ता गिर जाती है। एक उपयोगकर्ता कहता है कि "WiFi ठीक है" जबकि Microsoft 365 धीमा महसूस होता है, जो आपको लगभग कुछ भी उपयोगी नहीं बताता है।
यही वह दैनिक वास्तविकता है जो SD-WAN की तुलना में sd wan management को अधिक महत्वपूर्ण बनाती है।
कठिन काम सस्ते इंटरनेट सर्किट जोड़ना नहीं है। यह आपकी टीम को पूर्णकालिक पैकेट चेज़र में बदले बिना एक वितरित नेटवर्क को नियंत्रित करना है। आपको उद्देश्य को परिभाषित करने के लिए एक स्थान, क्या टूट रहा है यह देखने के लिए एक स्थान, और प्रत्येक साइट पर समान मानकों को लागू करने के लिए एक स्थान की आवश्यकता है। मल्टी-टेनेंट स्थानों में, आपको नेटवर्क की भी आवश्यकता होती है ताकि यह पता चल सके कि उपयोगकर्ता कौन है, न कि केवल यह कि ट्रैफ़िक ने किस पाइप का उपयोग किया।
MPLS से आगे: इंटेलिजेंट SD WAN मैनेजमेंट का उदय
विरासत में मिले पारंपरिक WAN अक्सर इन्हीं तीन तरीकों से विफल होते हैं।
सबसे पहले, वे महंगे हैं। दूसरा, वे लचीले नहीं हैं। तीसरा, वे कैरियर सीमाओं, हैंड-ऑफ़ और मैनुअल बदलाव के झंझटों के पीछे परिचालन समस्याओं को छिपाते हैं।
यदि आपने MPLS-भारी संपत्तियों का प्रबंधन किया है, तो आप इस पैटर्न को जानते हैं। एक शाखा खुलती है और कोई पूछता है कि आप इसे कितनी जल्दी कनेक्ट कर सकते हैं। ईमानदार जवाब सर्किट लीड समय, बॉक्स स्टेजिंग, CLI स्थिरता, और इस बात पर निर्भर करता है कि मूल डिज़ाइन अभी भी SaaS ट्रैफ़िक के लिए सही है या नहीं। इस बीच, अधिकांश एप्लिकेशन जिनकी उपयोगकर्ता परवाह करते हैं, वे अब केवल एक डेटा सेंटर में व्यवस्थित रूप से नहीं रहते हैं।
पुराना मॉडल कष्टदायक क्यों बन गया
पारंपरिक WAN डिज़ाइन में केंद्रीकरण मान लिया गया था। ट्रैफ़िक वापस कोर साइटों पर जाता था क्योंकि एप्लिकेशन और सुरक्षा वहीं मौजूद थे।
अधिकांश संगठन अब इस तरह से काम नहीं करते हैं। टीमें क्लाउड सेवाओं, वॉयस और वीडियो, ब्राउज़र-आधारित टूल और पहचान प्लेटफ़ॉर्म का उपयोग करती हैं जिन्हें अनावश्यक बैकहॉल से कोई लाभ नहीं होता है। नेटवर्क को एज पर अधिक स्मार्ट निर्णय लेने होंगे।
उद्योग विश्लेषणों में उद्धृत गार्टनर के अनुमानों के अनुसार, 2019 के अंत तक, महत्वपूर्ण UK अपनाने सहित वैश्विक स्तर पर 30% उद्यमों ने शाखाओं में SD-WAN तैनात कर दिया था, जो पहले 1% से भी कम था। इसी विश्लेषण में यह भी उल्लेख किया गया है कि UK के उद्यमों ने औसत MPLS लागत प्रति माह £500 प्रति Mbps से अधिक होने की सूचना दी थी, जिसने संगठनों को उन इंटरनेट लिंक की ओर धकेल दिया जिन्हें SD-WAN अधिक प्रभावी ढंग से प्रबंधित कर सकता था (Cato Networks on the history of SD-WAN)।
वह बदलाव महत्वपूर्ण है क्योंकि यह आपको बताता है कि SD-WAN को किसी फैशन प्रोजेक्ट के रूप में नहीं अपनाया गया था। इसने एक परिचालन बेमेल को हल किया है।
SD WAN मैनेजमेंट क्या बदलाव लाता है
SD-WAN प्रबंधन का मूल्य यह नहीं है कि "हमने MPLS को ब्रॉडबैंड से बदल दिया"। यह बहुत संकीर्ण दृष्टिकोण है।
मुख्य परिवर्तनों में शामिल हैं:
- आप व्यावसायिक मंशा को केंद्रीय रूप से परिभाषित करते हैं। वॉयस, भुगतान ट्रैफ़िक, अतिथि पहुंच, क्लाउड ऐप्स और बैक-ऑफिस सिस्टम सभी को समान व्यवहार की आवश्यकता नहीं होती है।
- आप नीति को हर जगह एक साथ लागू करते हैं। शाखा कोई अलग-थलग इकाई नहीं रह जाती।
- आप केवल लिंक की स्थिति नहीं, बल्कि सेवा की गुणवत्ता देखते हैं। उपयोगकर्ता अनुभव खराब होने पर भी इंटरफ़ेस चालू रह सकता है।
- आप स्थानीय निर्भरता को कम करते हैं। नई साइटों को हमेशा व्यावहारिक विशेषज्ञ कॉन्फ़िगरेशन की आवश्यकता नहीं होती है।
व्यावहारिक नियम: यदि आपका WAN अभी भी साइट-दर-साइट अपवादों और लंबी बदलाव खिड़कियों पर निर्भर है, तो आपको बैंडविड्थ की समस्या नहीं है। आपको नियंत्रण की समस्या है।
एक अच्छा शुरुआती बिंदु उन परिचालन लाभों को समझना है जो संगठन अपने ब्रांच कनेक्टिविटी को आधुनिक बनाते समय प्राप्त करना चाहते हैं, जैसे कि केंद्रीय नीति नियंत्रण और बेहतर क्लाउड प्रदर्शन, जो SD-WAN benefits के इस अवलोकन में शामिल हैं।
मुख्य विचार सीधा है। SD-WAN, WAN को व्यक्तिगत रूप से प्रबंधित सर्किट के सेट से एक केंद्रीय रूप से प्रबंधित सर्विस फैब्रिक में बदल देता है। एक बार जब आप इसे समझ लेते हैं, तो बाकी का मॉडल समझना आसान हो जाता है।
SD WAN मैनेजमेंट कंट्रोल के तीन मुख्य स्तंभ
SD-WAN प्रबंधन को एक हवाई यातायात नियंत्रण प्रणाली (air traffic control system) की तरह समझें।
विमान अभी भी उन्हीं मार्गों पर उड़ान भरते हैं। नेटवर्क के संदर्भ में, ये आपके ब्रांच डिवाइस और ट्रांसपोर्ट लिंक हैं। लेकिन सुरक्षित, कुशल आवाजाही केंद्रीय योजना, सक्रिय नियंत्रण और एक स्पष्ट नियम पुस्तिका पर निर्भर करती है। इन तीन भागों के बिना, आपको देरी, संघर्ष और निरंतर मैन्युअल हस्तक्षेप का सामना करना पड़ता है।
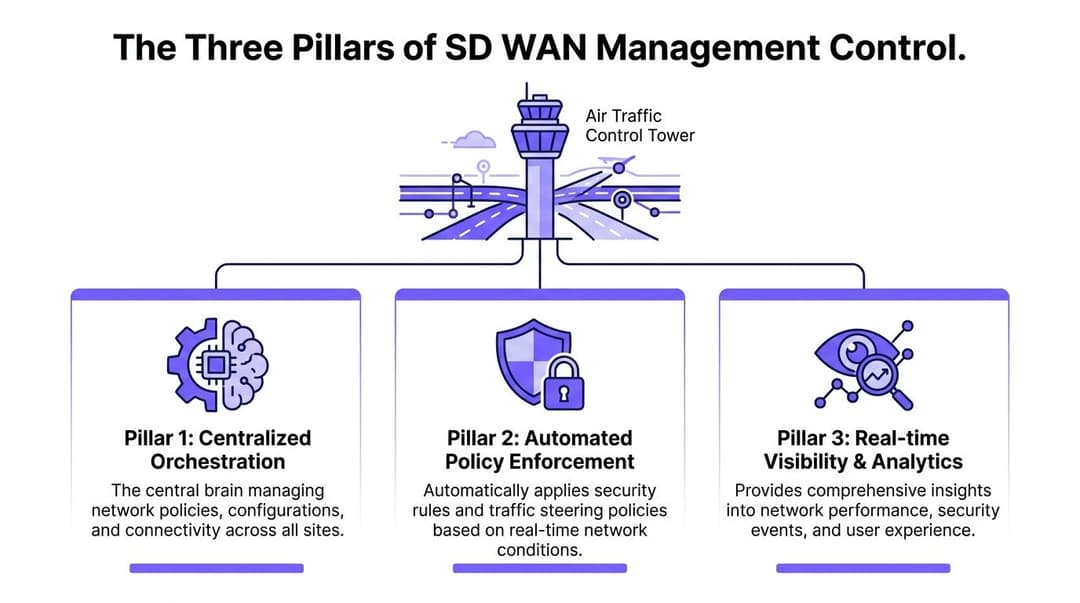
केंद्रीकृत ऑर्केस्ट्रेशन (Centralised orchestration)
ऑर्केस्ट्रेटर (orchestrator) फ्लाइट प्लानर है।
यह वह सिस्टम है जहाँ आपकी टीम टेम्पलेट्स, साइट प्रोफ़ाइल्स, सेगमेंटेशन, व्यावसायिक उद्देश्य और रोलआउट लॉजिक को परिभाषित करती है। यदि आप Meraki, Aruba, VMware या इसी तरह के प्लेटफ़ॉर्म चलाते हैं, तो यह वह हिस्सा है जो आपको दोहराव की सुविधा देता है। आप तय करते हैं कि एक रिटेल ब्रांच, होटल या क्षेत्रीय कार्यालय कैसा दिखना चाहिए, फिर उस मॉडल को कई स्थानों पर लागू करते हैं।
यही कारण है कि जीरो-टच प्रोविजनिंग काम करती है। ब्रांच एज आता है, होम सर्वर से संपर्क करता है, सही कॉन्फ़िगरेशन प्राप्त करता है, और बिना किसी इंजीनियर के प्रत्येक स्थान के लिए कमांड टाइप किए व्यापक नेटवर्क से जुड़ जाता है।
IT प्रबंधकों के लिए, यह महत्वपूर्ण है क्योंकि निरंतरता एक सुरक्षा और सपोर्ट विशेषता है, न कि केवल एक सुविधा। साइटों के बीच मैन्युअल अंतर जितने कम होंगे, आपकी टीम यह याद रखने की कोशिश में उतना ही कम समय बिताएगी कि एक स्थान अलग व्यवहार क्यों करता है।
स्वचालित पॉलिसी प्रवर्तन
कंट्रोलर (controller) टावर है।
यह केवल एक स्थिर योजना को नहीं रखता है। यह बदलती परिस्थितियों पर प्रतिक्रिया करता है और एजेस को बताता है कि क्या करना है। SD-WAN यहाँ केवल सेंट्रलाइज़्ड होने के बजाय ऑपरेशनल रूप से उपयोगी बन जाता है।
उन्नत नियंत्रकों में, Dynamic Multipath Optimization (DMPO) विलंबता, जिटर और पैकेट हानि की निगरानी करके एक सेकंड से भी कम समय में पथ का चयन करता है। उच्च-गुणवत्ता वाले मंशा SLA के तहत, यह विलंबता में 40% तक की कमी ला सकता है, और नीति अपडेट एज उपकरणों तक हफ्तों के बजाय सेकंड में पहुंच सकते हैं (SD-WAN ट्रैफ़िक प्रबंधन और एप्लिकेशन नियंत्रण पर Forcepoint)।
उस वाक्य में बहुत कुछ समाहित है, तो आइए इसे विस्तार से समझते हैं।
यदि MPLS व्यस्त है लेकिन ब्रॉडबैंड साफ है, तो कंट्रोलर एप्लिकेशन फ़्लो को स्थानांतरित कर सकता है। यदि किसी वॉयस सेशन में जिटर दिखने लगता है, तो कंट्रोलर इसे अलग तरीके से संचालित कर सकता है। यदि कोई पॉलिसी बदलती है, तो ब्रांच किसी स्थानीय तकनीशियन की प्रतीक्षा नहीं करती है।
यह "नेटवर्क कॉन्फ़िगर किया गया है" और "नेटवर्क सक्रिय रूप से प्रबंधित है" के बीच का अंतर है।
एक स्थिर WAN निर्देशों का पालन करता है। एक प्रबंधित SD-WAN यह जांचता रहता है कि क्या वे निर्देश अभी भी वह परिणाम दे रहे हैं जो आप चाहते थे।
नियम पुस्तिका के रूप में पॉलिसियाँ
नीतियां वह जगह हैं जहां कई पाठक अटक जाते हैं क्योंकि यह शब्द अमूर्त लगता है।
एक नीति केवल एक नियम है जो इरादे को कार्रवाई से जोड़ती है।
उदाहरण के लिए:
- एप्लिकेशन उद्देश्य: VoIP और भुगतान प्रणालियों को सबसे स्वच्छ मार्ग पर रखें।
- सुरक्षा उद्देश्य: अतिथि ट्रैफ़िक को परिचालन प्रणालियों से अलग रखें।
- व्यावसायिक उद्देश्य: एक अस्थायी साइट को तेज़ी से ऑनलाइन होने दें, लेकिन उसकी पहुंच को कड़ाई से सीमित रखें।
- परिचालन उद्देश्य: यदि कोई लिंक ख़राब होता है, तो किसी व्यक्ति के ध्यान देने की प्रतीक्षा किए बिना फ़ेलओवर करें।
कुछ नीतियां व्यापक होती हैं। कुछ बहुत विशिष्ट होती हैं। एक अच्छा डिज़ाइन आमतौर पर दोनों को जोड़ता है।
स्तंभ मिलकर कैसे काम करते हैं
यहाँ व्यावहारिक विभाजन है:
| घटक | कार्य | आपकी टीम क्या देखती है |
|---|---|---|
| ऑर्केस्ट्रेटर (Orchestrator) | टेम्प्लेट और रोलआउट लॉजिक को परिभाषित करता है | साइट मानकों को बनाने के लिए एक एकल स्थान |
| नियंत्रक (Controller) | वास्तविक समय में स्टीयरिंग निर्णय लेता है | बदलती लिंक गुणवत्ता के साथ तीव्र अनुकूलन |
| नीतियां (Policies) | व्यावसायिक मंशा को लागू करने योग्य नियमों में बदलती हैं | सभी साइटों पर पूर्वानुमानित व्यवहार |
भ्रम आमतौर पर इन्हें एक ही चीज़ मानने से पैदा होता है। वे नहीं हैं।
ऑर्केस्ट्रेटर आपको निरंतरता देता है। कंट्रोलर आपको त्वरित प्रतिक्रिया देता है। नीतियां आपको शासन देती हैं।
यदि इनमें से कोई भी कमज़ोर है, तो SD-WAN प्रबंधन निराशाजनक लगता है। आप अभी भी ट्रांसपोर्ट पर पैसे बचा सकते हैं, लेकिन आपको वह ऑपरेशनल नियंत्रण नहीं मिलेगा जो इस मॉडल को अपनाने लायक बनाता है।
प्रतिक्रियाशील अलार्म से भविष्य कहने वाले (Predictive) विश्लेषण तक
बहुत सारे WAN मॉनिटरिंग अभी भी बर्गलर अलार्म की तरह काम करते हैं। वे आपको तब बताते हैं जब उपयोगकर्ता पहले से ही परेशान हो चुके होते हैं कि कुछ गलत हो गया है।
आधुनिक SD-WAN प्रबंधन को एक अच्छी तरह से सुसज्जित सिस्टम से निरंतर टेलीमेट्री की तरह काम करना चाहिए। आप यह नहीं पूछते कि सर्किट चालू है या नहीं। आप पूछते हैं कि क्या वास्तविक एप्लिकेशन को वह अनुभव मिल रहा है जिसकी उन्हें आवश्यकता है।
डैशबोर्ड को आपको क्या बताना चाहिए
एक उपयोगी कंसोल को कम से कम चार श्रेणियों की जानकारी दिखानी चाहिए:
- लिंक स्वास्थ्य: लेटेंसी, जिटर, पैकेट हानि, उपयोग
- एप्लिकेशन व्यवहार: कौन सा ऐप सक्रिय है, इसने कौन सा मार्ग लिया, और क्या नीति ने इसके साथ सही व्यवहार किया
- साइट संदर्भ: क्या समस्या केवल एक शाखा तक सीमित है या पूरे एस्टेट में है
- उपयोगकर्ता प्रभाव: क्या वॉयस, वीडियो, SaaS, या ट्रांसेक्शनल फ़्लो ख़राब हुए हैं
कई टीमों को इस बिंदु पर एहसास होता है कि वे आधे अंधे होकर काम कर रही थीं। "लिंक चालू है" कहना तब काम नहीं आता जब केवल व्यस्त समय के दौरान वॉयस क्वालिटी खराब होती है, या जब एक ISP एक एप्लिकेशन के लिए खराब व्यवहार करता है और दूसरे के लिए ठीक काम करता है।
मुख्य SD-WAN मैनेजमेंट KPIs
| KPI श्रेणी | मीट्रिक | अच्छा लक्ष्य | यह क्यों महत्वपूर्ण है |
|---|---|---|---|
| पाथ क्वालिटी | लेटेंसी | जितनी कम हो उतना बेहतर, और एप्लिकेशन आवश्यकताओं के अनुरूप | हाई लेटेंसी से वॉइस, वीडियो, और SaaS धीमे महसूस होते हैं |
| पाथ क्वालिटी | जिटर | रीयल-टाइम ट्रैफ़िक के लिए जितना कम हो उतना बेहतर | जिटर के कारण अस्थिर वॉइस और वीडियो प्रदर्शन होता है |
| पाथ क्वालिटी | पैकेट लॉस | जितना हो सके शून्य के करीब | लॉस से कॉल की गुणवत्ता और एप्लिकेशन रिस्पॉन्सिवनेस प्रभावित होती है |
| कैपेसिटी | लिंक यूटिलाइज़ेशन | लगातार हाई यूटिलाइज़ेशन पर नज़र रखें | उपयोगकर्ताओं द्वारा टिकट दर्ज करने से पहले अक्सर कंजेशन दिखाई देता है |
| एप्लिकेशन अनुभव | एप्लिकेशन द्वारा थ्रूपुट | ऐप और साइट प्रोफ़ाइल के लिए उपयुक्त | यह दिखाता है कि क्या व्यावसायिक ट्रैफ़िक को उसकी ज़रूरत के अनुसार बैंडविड्थ मिल रही है |
| ऑपरेशन्स | पॉलिसी मैच सटीकता | साइटों पर उच्च स्थिरता | पुष्टि करता है कि ट्रैफ़िक को ठीक से वर्गीकृत और संचालित किया जा रहा है |
| उपलब्धता | फ़ेलओवर व्यवहार | तेज़ रिकवरी | आपको बताता है कि क्या आउटेज उपयोगकर्ताओं को दिखाई देने लगते हैं |
सटीक सीमाएँ वातावरण के अनुसार भिन्न होती हैं। एक गेस्ट WiFi-प्रधान स्थान, एक क्लिनिक और एक संपर्क केंद्र सभी एक जैसी सहनशीलता सीमाएँ निर्धारित नहीं करेंगे।
जहाँ AI और ML अपनी उपयोगिता साबित करते हैं
AI/ML-संवर्धित SD-WAN एनालिटिक्स रीयल-टाइम टेलीमेट्री को ऐतिहासिक बेसलाइन के साथ जोड़कर 95% सटीकता के साथ विफलताओं की भविष्यवाणी कर सकते हैं। UK के रिटेल परिवेशों में, यह सिंगल लिंक पर पीक-ऑवर की भीड़ के दौरान 20 - 30% VoIP पैकेट हानि को कम करने में मदद करता है, डाउनटाइम को 60% तक कम करता है, और इसे 58.20% समग्र प्रदर्शन सुधार से जोड़ा गया है (Broadcom AppNeta best practices for operating and monitoring an SD-WAN network)।
यह उपयोगी है क्योंकि सिस्टम केवल एक लाल बत्ती नहीं दिखा रहा है। यह सीख रहा है कि "इस प्रकार की शाखा में सामान्य शुक्रवार की दोपहर" कैसी दिखती है, फिर उपयोगकर्ताओं द्वारा सर्विस डेस्क पर शिकायतों की बाढ़ लाने से पहले ही विचलनों को उजागर कर देता है।
एक मजबूत ऑपरेशंस टीम इसका तीन तरीकों से उपयोग करती है:
- बेसलाइनिंग: जानें कि प्रति साइट और प्रति ऐप स्वस्थ स्थिति कैसी दिखती है।
- भविष्यवाणी: पूर्ण आउटेज से पहले बढ़ते जोखिम का पता लगाएं।
- ट्यूनिंग: साक्ष्यों के आधार पर पाथ प्राथमिकताओं, थ्रेसहोल्ड और क्षमता योजनाओं को समायोजित करें।
ऑपरेशनल हिंट: यदि सभी अलर्ट समान रूप से तत्काल दिखाई देते हैं, तो आपकी मॉनिटरिंग पर्याप्त परिपक्व नहीं है। अच्छे SD-WAN एनालिटिक्स को आपकी टीम को शोर को उपयोगकर्ता को प्रभावित करने वाले जोखिम से अलग करने में मदद करनी चाहिए।
एक बेहतर समस्या निवारण (troubleshooting) संवाद
एनालिटिक्स के बिना, एक टिकट कहता है कि "ब्रांच में कॉल खराब आ रही हैं"।
परिपक्व SD-WAN विजिबिलिटी के साथ, बातचीत बदल जाती है। आप देख सकते हैं कि क्या एक ब्रॉडबैंड सर्किट पर पैकेट लॉस बढ़ गया है, क्या वॉयस गलत पाथ पर टिकी रही, क्या फ़ेलओवर ट्रिगर हुआ, और क्या समस्या ने सभी रीयल-टाइम ऐप्स को प्रभावित किया या केवल एक को।
यह मीन टाइम टू इनोसेंस (दोषमुक्त साबित होने का समय) को उतना ही कम करता है जितना कि मीन टाइम टू रिपेयर (मरम्मत के समय) को। कभी-कभी समस्या नेटवर्क की होती है। कभी-कभी यह ISP की होती है। कभी-कभी यह अपस्ट्रीम एप्लिकेशन परफॉर्मेंस की होती है। अच्छी टेलीमेट्री आपको यह साबित करने में मदद करती है कि कौन सी समस्या कहाँ है।
एक सुरक्षित फैब्रिक का निर्माण, न कि केवल एक तेज़ पाइप
एक आम गलती SD-WAN को केवल एक ट्रांसपोर्ट प्रोजेक्ट के रूप में मानना है। किनारे खरीदें, सर्किट चालू करें, ट्रैफ़िक को दिशा दें, और पैसे बचाएं।
वह दृष्टिकोण एक कमी छोड़ देता है। यदि आपका प्रबंधन प्लेन ट्रैफ़िक को अनुकूलित तो कर सकता है लेकिन एक सुसंगत सुरक्षा स्थिति लागू नहीं कर सकता है, तो आपने जोखिम को इधर-उधर करने का एक तेज़ तरीका बना लिया है।
सुरक्षा को उसी ऑपरेटिंग मॉडल में रहना होगा
आधुनिक WAN संचालन को सुरक्षा नियंत्रणों की आवश्यकता होती है जो कनेक्टिविटी परिवर्तनों की समान गति से चल सकें।
इसका आम तौर पर मतलब है कि next-generation firewalling, intrusion prevention, secure web filtering, विभाजन और नीति-आधारित पहुंच जैसे कार्यों को एक ही प्रबंधन वर्कफ़्लो में लाना। चाहे वे नियंत्रण सीधे एज पर हों, क्लाउड-वितरित हों, या दोनों को संयोजित करते हों, महत्वपूर्ण बिंदु परिचालन एकता है।
यदि आपकी नेटवर्क टीम एक कंसोल में पाथ पॉलिसी को अपडेट करती है जबकि आपकी सुरक्षा टीम कहीं और इंटरनेट एक्सेस नियंत्रणों को अपडेट करती है, तो विचलन लगभग तय है। ब्रांचों में बेमेल नियम हो जाते हैं, अपवाद बढ़ जाते हैं, और समस्या निवारण राजनीतिक हो जाता है।
व्यवहार में SASE क्यों महत्वपूर्ण है
SASE सोच यहाँ मददगार बन जाती है। इसलिए नहीं कि यह संक्षिप्त नाम चलन में है, बल्कि इसलिए कि यह एक व्यावहारिक वास्तविकता को दर्शाता है। उपयोगकर्ताओं, उपकरणों, शाखाओं और क्लाउड सेवाओं सभी के लिए सुसंगत व्यवहार की आवश्यकता होती है।
लोकल ब्रेकआउट कनेक्शन पर किसी ब्रांच उपयोगकर्ता को एक सुरक्षा स्थिति नहीं मिलनी चाहिए, जबकि किसी रिमोट उपयोगकर्ता को गलती से दूसरी स्थिति मिल जाए। प्रबंधन मॉडल को नीति को पोर्टेबल बनाना चाहिए।
इसका मतलब है:
- लगातार निरीक्षण: इंटरनेट की ओर जाने वाले ट्रैफ़िक को नियंत्रित किया जाना चाहिए, भले ही वह केंद्रीय डेटा सेंटर से न गुज़रे।
- विभाजित ट्रस्ट ज़ोन: मेहमान, कर्मचारी, IoT, भुगतान प्रणालियाँ और परिचालन तकनीक एक ही फ़्लैट डोमेन में नहीं होने चाहिए।
- साझा नीति तर्क: रूटिंग और सुरक्षा निर्णयों को एक-दूसरे का विरोध करने के बजाय समर्थन करना चाहिए।
अनदेखा किया गया ऑपरेटर वर्कफ़्लो
दिन-प्रतिदिन, सुरक्षित संचालन अभी भी उपकरणों और आदतों पर निर्भर करता है। केंद्रीकृत प्लेटफार्मों के साथ भी, इंजीनियरों को अक्सर एज सत्यापन, परिवर्तन नियंत्रण और ऑडिट-अनुकूल प्रशासन के लिए अनुशासित पहुंच विधियों की आवश्यकता होती है। यदि आपकी टीम एंडपॉइंट वर्कफ़्लो को परिष्कृत कर रही है, तो Mac SSH clients जैसे उपकरणों के साथ सुरक्षित नेटवर्क प्रबंधन के लिए यह मार्गदर्शिका एक उपयोगी परिचालन संदर्भ है।
यह मायने रखता है क्योंकि आर्किटेक्चर आरेख अक्सर चेंज विंडो और मानवीय एक्सेस पथों की व्यावहारिकताओं को छोड़ देते हैं। अच्छा SD WAN प्रबंधन मैन्युअल प्रयास को कम करता है, लेकिन यह मजबूत प्रशासनिक प्रथाओं की आवश्यकता को समाप्त नहीं करता है।
सुरक्षा कोई ऐसा फ़ीचर नहीं है जिसे आप रोलआउट के बाद SD-WAN में जोड़ते हैं। यह पहले दिन से ही नियंत्रण मॉडल का हिस्सा है।
एक्सेस कंट्रोल फैब्रिक का हिस्सा है
कई टीमें साइट सेगमेंटेशन और फ़ायरवॉल नियमों के साथ शुरू करती हैं, फिर महसूस करती हैं कि उन्हें इस बात पर भी अधिक मजबूत नियंत्रण की आवश्यकता है कि कौन से उपयोगकर्ता और डिवाइस वातावरण के प्रत्येक हिस्से में प्रवेश कर सकते हैं।
यही वह जगह है जहाँ network access control solutions के व्यापक दृष्टिकोण प्रासंगिक हो जाते हैं। WAN यह तय कर सकता है कि ट्रैफ़िक कहाँ जाए, लेकिन एक्सेस कंट्रोल यह निर्धारित करता है कि उस ट्रैफ़िक पर पहली बार में भरोसा किया जाना चाहिए या नहीं।
यदि आप इस खंड से एक बात याद रखते हैं, तो इसे याद रखें। एक आधुनिक WAN केवल एक पाथ-सिलेक्शन इंजन नहीं है। यह एक secure fabric है जिसे व्यावसायिक ट्रैफ़िक ले जाना चाहिए, जोखिम को अलग करना चाहिए, और ब्रांच, क्लाउड और रिमोट एक्सेस में पॉलिसी को सुसंगत रखना चाहिए।
पहचान आधारित एक्सेस (Identity Based Access) के साथ नेटवर्क को उपयोगकर्ता से जोड़ना
यह वह अंतर है जो कई अन्य रूप से मजबूत SD-WAN डिप्लॉयमेंट को प्रभावित करता है।
नेटवर्क को एप्लिकेशन्स, पाथ और साइटों के बारे में बहुत कुछ पता होता है। यह अक्सर उस वास्तविक व्यक्ति या डिवाइस के बारे में बहुत कम जानता है जो एक्सेस का अनुरोध कर रहा है। एक सामान्य कार्यालय में, यह पहले से ही एक सीमा है। किसी होटल, रिटेल वेन्यू, छात्र आवास साइट, मिश्रित-उपयोग वाली संपत्ति या स्वास्थ्य सेवा के माहौल में, यह एक गंभीर डिज़ाइन दोष बन जाता है।
केवल पाथ पॉलिसी ही क्यों पर्याप्त नहीं है
पारंपरिक SD-WAN पॉलिसी कह सकती है:
- Teams को प्राथमिकता दें
- अतिथि WiFi के लिए ब्रॉडबैंड को प्राथमिकता दें
- पेमेंट ट्रैफ़िक को सबसे विश्वसनीय लिंक पर रखें
- IoT डिवाइसों को अलग करें
वे अच्छे नियम हैं। पर वे काफी नहीं हैं।
वे इस तरह के सवालों के जवाब नहीं देते हैं:
- क्या यह स्टाफ का कोई सदस्य, कोई गेस्ट, कोई ठेकेदार या कोई निवासी है?
- क्या डिवाइस प्रबंधित, अज्ञात या पुराना है?
- क्या इस उपयोगकर्ता को आंतरिक एप्लिकेशन एक्सेस, केवल-इंटरनेट एक्सेस या सेगमेंटेड सेवा एक्सेस मिलना चाहिए?
- डायरेक्टरी की स्थिति बदलने पर क्या एक्सेस को तुरंत रद्द किया जा सकता है?
पहचान-जागरूक पहुंच (आइडेंटिटी-अवेयर एक्सेस) के बिना, टीमें अक्सर साझा पासवर्ड, Captive Portal वर्कअराउंड, स्थानीय अपवादों या स्थिर डिवाइस क्रेडेंशियल के साथ अंतर को पाटती हैं। यह घर्षण पैदा करता है और जीरो-ट्रस्ट लक्ष्यों को कमजोर करता है।
मल्टी-टेनेंट वास्तविकता
एक 2025 UK ISP सर्वेक्षण में पाया गया कि 42% उद्यम पहचान प्रबंधन को एक शीर्ष SD-WAN चुनौती के रूप में रिपोर्ट करते हैं। उसी उद्धृत सामग्री में 2024 से 2025 तक पब्लिक WiFi हॉटस्पॉट में 28% की वृद्धि दर्ज की गई है, जिसमें से 65% हॉटस्पॉट हॉस्पिटैलिटी और रिटेल में हैं, जहां नेटवर्क और उपयोगकर्ता पहचान के बीच साइलोड प्रबंधन सुरक्षा जोखिम पैदा करता है और एन्क्रिप्टेड फ़र्स्ट-पैकेट एक्सेस के लिए उभरती हुई UK NIS2 अपेक्षाओं को पूरा नहीं कर पाता है (Cisco SD-WAN ebook PDF)।
यही एक पैराग्राफ में परिचालन संबंधी समस्या है। ब्रांच नेटवर्क केंद्रीय रूप से समन्वित हो सकता है, लेकिन उपयोगकर्ता पहुंच को अक्सर कहीं और, अलग-अलग टूल, अलग-अलग नीति तर्क और अलग-अलग टीमों के साथ प्रबंधित किया जाता है।
मल्टी-टेनेंट वेन्यू में, वह विभाजन वास्तविक समस्याओं का कारण बनता है:
| परिदृश्य | केवल-नेटवर्क दृश्य | पहचान-जागरूक दृश्य |
|---|---|---|
| अतिथि वेन्यू WiFi से जुड़ता है | सामान्य इंटरनेट ट्रैफ़िक देखता है | जानता है कि यह सीमित विशेषाधिकारों वाला एक अतिथि है |
| स्टाफ़ सदस्य लॉग इन करता है | व्यावसायिक ऐप ट्रैफ़िक देखता है | डायरेक्टरी पहचान से जुड़े स्टाफ़ एक्सेस को लागू करता है |
| ठेकेदार अप्रबंधित डिवाइस पर आता है | एक अन्य एंडपॉइंट देखता है | भूमिका और डिवाइस ट्रस्ट के आधार पर एक्सेस को प्रतिबंधित करता है |
| पुराना डिवाइस कनेक्ट होता है | केवल MAC या सेगमेंट देखता है | डिवाइस को कड़े नियंत्रण वाले पॉलिसी लेन में रखता है |
एक एकीकृत मॉडल कैसा दिखता है
सबसे अच्छा परिणाम एक संयुक्त नियंत्रण मॉडल (joined-up control model) है।
SD-WAN लेयर पाथ क्वालिटी, सेगमेंटेशन, ब्रांच कनेक्टिविटी और पॉलिसी डिस्ट्रीब्यूशन को संभालती है। आइडेंटिटी लेयर ऑथेंटिकेशन, रोल, डिवाइस कॉन्टेक्स्ट और निरंतर एक्सेस निर्णयों को संभालती है। साथ में, वे वास्तविक ज़ीरो ट्रस्ट के करीब कुछ उत्पन्न करते हैं।
यह पॉलिसी को सामान्य से सटीक में बदल देता है।
"सहयोग ट्रैफ़िक को प्राथमिकता दें" के बजाय, पॉलिसी बन जाती है "विश्वसनीय डिवाइसों पर अधिकृत कर्मचारियों के लिए सहयोग ट्रैफ़िक की अनुमति दें और उसे प्राथमिकता दें, जबकि मेहमानों के लिए उस एक्सेस को अस्वीकार करें और लेगेसी एंडपॉइंट्स को अलग करें"। यह एक बहुत बेहतर निर्देश है।
डिज़ाइन सिद्धांत: नेटवर्क नीति ट्रैफ़िक को बताती है कि वह कहाँ जा सकता है। पहचान नीति नेटवर्क को बताती है कि किसे वहाँ जाने की अनुमति होनी चाहिए।
फर्स्ट-पैकेट ट्रस्ट क्यों महत्वपूर्ण है
Captive Portal और साझा क्रेडेंशियल पुराने एक्सेस मॉडल का हिस्सा हैं। वे उपयोगकर्ताओं के लिए असुविधाजनक हैं और ऑपरेटरों के लिए कमजोर हैं।
निर्देशिका एकीकरण (डायरेक्टरी इंटीग्रेशन), प्रमाणपत्र-ग्रेड ट्रस्ट और Passpoint और OpenRoaming जैसे मानकों के इर्द-गिर्द निर्मित पहचान-आधारित पहुंच (आइडेंटिटी-बेस्ड एक्सेस) निर्णय को पहले ही ले लेती है। सत्र (सेशन) की शुरुआत एक अनाड़ी हैंडऑफ के बाद नहीं, बल्कि मजबूत आश्वासन के साथ होती है।
यह विशेष रूप से तब प्रासंगिक होता है जब आप ब्रांच कनेक्टिविटी को व्यापक zero trust network access सिद्धांतों के साथ संरेखित कर रहे हों। ज़ीरो ट्रस्ट केवल रिमोट-एक्सेस-ओनली अवधारणा नहीं रह जाता है, बल्कि कुछ ऐसा बन जाता है जिसे आप वेन्यू के अंदर भी लागू करते हैं।
व्यावहारिक सबक सीधा है। SD-WAN आपको नेटवर्क पर नियंत्रण देता है। पहचान-आधारित एक्सेस आपको इस बात पर नियंत्रण देता है कि कौन इसका उपयोग कर सकता है, और किन शर्तों पर। साझा वातावरण में, आपको दोनों की आवश्यकता होती है।
SD WAN ऑपरेशंस रनबुक के साथ सिद्धांत को व्यवहार में लाना
अच्छा आर्किटेक्चर केवल तभी मायने रखता है जब आपकी टीम दबाव में इसे बार-बार चला सके।
यही वह जगह है जहाँ ऑपरेशनल रनबुक मदद करती हैं। वे SD-WAN प्रबंधन को एक डिज़ाइन अवधारणा से विश्वसनीय कार्यों के एक सेट में बदल देती हैं जिसका पालन जूनियर इंजीनियर कर सकते हैं और सीनियर इंजीनियर भरोसा कर सकते हैं।
एक नई साइट को ऑनलाइन लाने के लिए रनबुक
एक नई शाखा, कैफे, क्लिनिक या होटल को किसी बहुत कठिन परिनियोजन (deployment) प्रक्रिया की आवश्यकता नहीं होती है।
एक व्यावहारिक रोलआउट आमतौर पर इस तरह दिखता है:
साइट प्रोफ़ाइल असाइन करें लोकेशन को एक मानक डिज़ाइन से मैप करें। रिटेल कॉर्पोरेट ऑफ़िस जैसा नहीं होता। हॉस्पिटैलिटी हेल्थकेयर जैसी नहीं होती। प्रोफ़ाइल को पहले से ही सेगमेंटेशन, पसंदीदा ट्रांसपोर्ट और बेसलाइन सुरक्षा को परिभाषित करना चाहिए।
ज़ीरो-टच प्रोविज़निंग के लिए एज़ को स्टेज करें ऑर्केस्ट्रेटर में डिवाइस को रजिस्टर करें, इसे सही टेम्पलेट से बांधें, और इसके अपेक्षित अपलिंक्स और पॉलिसी ग्रुप की पुष्टि करें।
ट्रांसपोर्ट व्यवहार को सत्यापित करें एक बार ऑनलाइन होने के बाद, जांचें कि सर्किट सही तरीके से पहचाने जा रहे हैं और कंट्रोलर हर लिंक को एक जैसा मानने के बजाय पाथ क्वालिटी का मूल्यांकन कर रहा है।
सेगमेंटेशन और एक्सेस सीमाओं की पुष्टि करें गेस्ट, स्टाफ, ऑपरेशन्स, और डिवाइस ट्रैफ़िक तुरंत सही ज़ोन में जाने चाहिए।
एप्लिकेशन टेस्ट चलाएं वॉइस, भुगतान, लाइन-ऑफ-बिजनेस एक्सेस, और सामान्य इंटरनेट ब्रेकआउट जैसे महत्वपूर्ण अनुभवों के एक छोटे सेट को सत्यापित करें।
एक परिपक्व टीम इसे एक चेकलिस्ट के रूप में मानती है, न कि किसी क्राफ्ट प्रोजेक्ट की तरह।
पॉलिसी परिवर्तन को सुरक्षित रूप से लागू करने के लिए रनबुक
पॉलिसी में बदलाव वह जगह है जहाँ केंद्रीय प्रबंधन अपनी उपयोगिता साबित करता है।
मान लीजिए कि आपको एक एप्लीकेशन श्रेणी के लिए इंटरनेट एक्सेस को सख्त करने की आवश्यकता है, या किसी निश्चित प्रकार की सभी साइटों पर वॉयस के लिए पाथ प्राथमिकता को बदलना है। मूल तरीका सरल है:
- साइट-दर-साइट अपवादों के बजाय केंद्रीय नीति सेट को संपादित करें।
- परिवर्तन को सही डिवाइस समूह या साइट वर्ग तक सीमित करें।
- तैनाती से पहले नीति के क्रम और अंतर्विरोधों की समीक्षा करें।
- यदि परिवर्तन उपयोगकर्ताओं को दिखाई दे रहा है, तो एक नियंत्रित समय सीमा के दौरान इसे लागू करें।
- अपेक्षित मिलान और बिना किसी अनपेक्षित साइड इफेक्ट की पुष्टि करने के लिए लागू करने के बाद लाइव टेलीमेट्री देखें।
टीमों को आमतौर पर खुद पुश करने से समस्या नहीं होती है। यह खराब नीति स्वच्छता के कारण होती है। बहुत सारे ओवरलैपिंग नियम, अस्पष्ट नामकरण, और आपातकालीन अपवाद जिन्हें कभी साफ नहीं किया गया।
नीति के नामों को पठनीय रखें। "Policy_27B_Final" की तुलना में "Retail-Guest-Internet-Default" बेहतर है।
खराब कॉल या धीमी ऐप की समस्या निवारण (troubleshooting) के लिए रनबुक
जब कोई उपयोगकर्ता खराब वीडियो मीटिंग या रुक-रुक कर होने वाली कॉल की रिपोर्ट करता है, तो सीधे तौर पर WiFi या ISP को दोष देना शुरू न करें।
एक संक्षिप्त निर्णय प्रवाह का उपयोग करें:
| जांच | आप क्या ढूंढ रहे हैं | संभावित अगला कदम |
|---|---|---|
| Application path | क्या ऐप ने इच्छित मार्ग लिया? | पॉलिसी मिलान या पथ प्राथमिकता को ठीक करें |
| लिंक स्वास्थ्य | क्या शिकायत के दौरान विलंबता, जिटर, या पैकेट हानि हुई थी? | ट्रैफ़िक को स्थानांतरित करें या कैरियर की समस्या को आगे बढ़ाएं |
| साइट पैटर्न | एक उपयोगकर्ता, एक साइट, या कई साइटें? | स्थानीय बनाम प्रणालीगत समस्या को अलग करें |
| समय सहसंबंध | क्या गिरावट पीक उपयोग के समय के साथ मेल खाती है? | क्षमता या ट्रैफ़िक शेपिंग की समीक्षा करें |
| सुरक्षा नीति प्रभाव | क्या ट्रैफ़िक का निरीक्षण किया गया था या अप्रत्याशित रूप से ब्लॉक किया गया था? | नियम क्रम या अपवाद हैंडलिंग को समायोजित करें |
यहाँ केंद्रीय दृश्यता समय बचाती है। अब आप टुकड़ों से अनुमान नहीं लगा रहे हैं। आप एक ही स्थान से नीति, पथ और उपयोगकर्ता प्रभाव को ट्रैक कर रहे हैं।
वह आदत जो ऑपरेशंस को व्यवस्थित रखती है
सर्वोत्तम रनबुक में एक अंतिम चरण शामिल होता है जिसे टीमें अक्सर छोड़ देती हैं।
सुधार के बाद, मानक को अपडेट करें। यदि आपके मूल प्रोफ़ाइल के बहुत व्यापक होने के कारण किसी साइट को एक बार के बदलाव की आवश्यकता थी, तो या तो इसे एक समर्थित भिन्नता के रूप में औपचारिक रूप दें या अपवाद को हटा दें। प्रोडक्शन में बिना दस्तावेज वाले बदलाव न छोड़ें।
यह अनुशासन किसी भी डैशबोर्ड सुविधा से अधिक मायने रखता है। समय के साथ, यही बात एक ऐसे SD-WAN नेटवर्क के बीच अंतर पैदा करती है जो प्रबंधनीय रहता है, बनाम उस नेटवर्क से जो धीरे-धीरे उसी अव्यवस्था को फिर से बना देता है जिसे बदलने के लिए इसे लाया गया था।
नेटवर्किंग का भविष्य: एकीकृत और पहचान के प्रति जागरूक (Identity Aware)
पुराना WAN मॉडल एक संकीर्ण सवाल पूछता था। हम साइटों को कैसे जोड़ें?
अब यह पर्याप्त नहीं है। आधुनिक संचालन को एक ही समय में प्रश्नों के एक बड़े समूह का उत्तर देने की आवश्यकता है। हम साइटों को कैसे जोड़ें, समझदारी से पाथ कैसे चुनें, सुरक्षा को लगातार कैसे लागू करें, एप्लिकेशन स्वास्थ्य को कैसे समझें, और केवल स्थान के बजाय पहचान के आधार पर एक्सेस के निर्णय कैसे लें?
इसीलिए इसके नीचे के ट्रांसपोर्ट मिक्स की तुलना में sd wan management अधिक मायने रखता है।
परिपक्व टीमें वास्तव में क्या बना रही हैं
अंतिम लक्ष्य एक डैशबोर्ड नहीं है। यह एक ऑपरेटिंग मॉडल है।
सबसे मजबूत वातावरण निम्नलिखित को जोड़ता है:
- केंद्रीय ऑर्केस्ट्रेशन ताकि साइटें सुसंगत बनी रहें
- वास्तविक समय नियंत्रण ताकि नेटवर्क बदलती परिस्थितियों के अनुकूल हो सके
- टेलीमेट्री और एनालिटिक्स ताकि उपयोगकर्ता के शिकायत करने से पहले टीमें कार्रवाई कर सकें
- एकीकृत सुरक्षा ताकि स्थानीय ब्रेकआउट स्थानीय जोखिम न बने
- पहचान-जागरूक पहुंच ताकि उपयोगकर्ताओं और उपकरणों को पहले कनेक्शन से ही सही स्तर का विश्वास प्राप्त हो सके
ये हिस्से एक-दूसरे को सुदृढ़ करते हैं। यदि कोई एक भी गायब है, तो पूरा डिज़ाइन कम प्रभावी महसूस होता.
पहचान (identity) परिपक्वता की अगली पंक्ति क्यों है
एक नेटवर्क जो केवल सर्किट और एप्लीकेशन को समझता है, वह उपयोगी है। एक नेटवर्क जो उपयोगकर्ताओं, भूमिकाओं, डिवाइसों और एक्सेस स्थिति को भी समझता है, वह कहीं अधिक लचीला होता है।
यह उन वातावरणों में सबसे अधिक मायने रखता है जहाँ कई लोग एक ही भौतिक बुनियादी ढाँचे को साझा करते हैं लेकिन उन्हें समान विश्वास स्तर साझा नहीं करना चाहिए। हॉस्पिटैलिटी, रिटेल, आवासीय, कार्यक्रम, परिवहन और स्वास्थ्य सेवा क्षेत्र - इन सभी को यह समस्या जल्दी ही आती है।
भविष्य का WAN सॉफ़्टवेयर-परिभाषित है, लेकिन यह अंतिम लक्ष्य नहीं है। इसे पहचान-जागरूक (identity-aware) होने की भी आवश्यकता है।
जब टीमें इसे सही तरीके से करती हैं, तो संचालन अधिक शांत हो जाता है। नई साइटों को लॉन्च करना आसान हो जाता है। नीतिगत बदलावों को रोल आउट करना अधिक सुरक्षित होता है। समस्या निवारण तेज़ हो जाता है। सुरक्षा वर्कअराउंड पर कम निर्भर हो जाती है। उपयोगकर्ता ब्रांच नेटवर्किंग, WiFi ऑनबोर्डिंग और एक्सेस कंट्रोल के बीच के अंतर को महसूस करना बंद कर देते हैं।
यह एक महत्वपूर्ण वादा प्रस्तुत करता है। न केवल एक बेहतर WAN, बल्कि इसे प्रबंधित करने वाले और इस पर निर्भर रहने वाले प्रत्येक व्यक्ति के लिए एक अधिक सुसंगत वातावरण।
यदि आप नेटवर्क-स्तरीय नियंत्रण और उपयोगकर्ता-स्तरीय पहुंच के बीच के अंतर को पाटने का प्रयास कर रहे हैं, तो Purple संगठनों को साझा पासवर्ड और जटिल Captive Portal के स्थान पर मेहमानों, कर्मचारियों और बहु-किरायेदार (multi-tenant) परिवेशों के लिए पहचान-आधारित, पासवर्ड रहित WiFi पहुंच प्रदान करने में मदद करता है। यह जीरो-ट्रस्ट सोच को सीधे एज तक ले जाने का एक व्यावहारिक तरीका है, विशेष रूप से उन स्थानों पर जहां केवल SD-WAN उपयोगकर्ता पहचान की समस्या को हल नहीं कर सकता है।



