
Enterprise SD WAN Management & Edge WiFi Advisor
Model dynamic path steering policies, multi-site circuit aggregation, SLA jitter budgets, and zero trust WiFi integration across your distributed enterprise branch estate.
Underlay vs Overlay Capacity
Your estate aggregates multiple physical underlays into an encrypted SD-WAN overlay fabric.
Branch Resilience & Failover SLA
Failover behavior during link degradation, brownouts, and physical fiber interruptions.
Application-Aware Traffic Distribution
SD-WAN inspects traffic at Layer 7 and steers each application flow down the path matching its performance requirements.
Zero Trust Edge Security & Role-Based Segregation
Bridging cloud SD-WAN orchestration with wireless local access points ensures devices are contained at Layer 2 before traversing edge routers.
Guest wireless frames are tagged into an egress-only VLAN. Access control lists block scanning toward RFC 1918 private subnets (10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16).
Staff endpoints authenticate via certificates or cloud identity. The RADIUS server returns dynamic VLAN attributes steering finance, POS, and corporate users into distinct trust zones.
Strict edge separation reduces the annual PCI-DSS audit boundary by removing untrusted public visitor traffic from payment card data environments.
Cisco / Fortinet / Aruba SD-WAN CLI Blueprint
RFC 1918 compliant configuration template for edge routers and wireless controllers.
# Enterprise SD-WAN Management & Edge WiFi Orchestration Blueprint
# Generated for 120 branch sites with automated path steering

# Section 1: WAN Edge Link Provisioning & SLA Probes
wan-controller orchestrator
  tenant-id "PURPLE-ENTERPRISE-FABRIC"
  api-token "<SDWAN_ORCHESTRATOR_TOKEN>"
  heartbeat-interval 10
  sla-monitoring enable
exit

sla-profile "BUSINESS_CRITICAL_VOICE"
  target-latency 45 ms
  target-jitter 18 ms
  packet-loss-tolerance 0.5%
  probe-interval 1000 ms
  probe-destination 10.10.1.1
exit

sla-profile "SAAS_COLLABORATION"
  target-latency 90 ms
  target-jitter 20 ms
  packet-loss-tolerance 1.0%
  probe-destination 10.10.1.2
exit

# Section 2: Application-Aware Dynamic Traffic Steering
traffic-policy "SDWAN_EDGE_STEERING"
  rule 10
    name "VoIP_SIP_Priority"
    match protocol udp port 5060 5061
    prefer-transport dia-fiber
    fallback-transport broadband
    sla-profile "BUSINESS_CRITICAL_VOICE"
  exit
  rule 20
    name "Enterprise_SaaS_Breakout"
    match application-group "m365_salesforce"
    prefer-transport direct-internet
    fallback-transport mpls-overlay
    sla-profile "SAAS_COLLABORATION"
  exit
  rule 30
    name "Guest_WiFi_Throttled_Egress"
    match source-subnet 192.168.10.0/24
    prefer-transport broadband
    rate-limit-per-user 5000 kbps
    allow-cellular-failover false
  exit
exit

# Section 3: Zero Trust WiFi Integration & Dynamic VLAN Segregation
wifi-security-profile "ENTERPRISE_ZERO_TRUST"
  guest-network vlan 10
    subnet 192.168.10.0/24
    client-isolation enable
    captive-portal-url "https://login.purple.ai/portal"
    dns-enforcement 10.10.20.5
    firewall-rules
      deny ip any 10.0.0.0/8
      deny ip any 172.16.0.0/12
      deny ip any 192.168.0.0/16
      permit ip any any
    exit
  exit
  corporate-network vlan 20
    subnet 172.16.20.0/24
    auth-method 802.1x
    radius-server 10.10.30.15 port 1812 secret "<RADIUS_SHARED_SECRET>"
    dynamic-vlan enable
  exit
exit
Network Engineering Recommendations
- Integrate 802.1X RADIUS authentication with cloud identity to dynamically assign staff devices into dedicated VLANs.
您現在可能正在處理類似的情況。新的分支機構、飯店、診所或零售站點需要快速啟用。某家電信業者的服務延遲了。另一條線路雖然可用但很不穩定。您的雲端應用程式在不同站點的表現並不相同。語音品質在繁忙時段下降。使用者說「WiFi 沒問題」但 Microsoft 365 卻感覺很慢,這幾乎無法提供任何有用的資訊。
這就是日常的現實,也讓 sd wan management 變得比 SD-WAN 本身更為重要。
難點並不在於增加更便宜的網際網路線路,而是在控制分散式網路的同時,不讓您的團隊變成全職的封包追逐者。您需要一個統一的地方來定義意圖,一個統一的地方來查看故障,以及一個統一的地方在每個站點執行相同的標準。在多租戶場所中,您還需要網路知道使用者是誰,而不僅僅是流量使用了哪條管道。
超越 MPLS:智慧型 SD-WAN 管理的崛起
傳統 WAN 通常會在以下三個方面遇到瓶頸。
第一,它們非常昂貴。第二,它們缺乏彈性。第三,它們將營運問題隱藏在電信業者邊界、交接點和手動變更空檔之後。
如果您曾管理過高度依賴 MPLS 的資產,您一定對這種模式很熟悉。一個分支機構開張了,有人會問您能多快將其連線。老實說,這取決於線路交期、設備預配置、CLI 的一致性,以及原始設計對於 SaaS 流量是否仍然合理。與此同時,使用者關心的大多數應用程式已不再整齊地存放在單一資料中心內了。
為什麼舊模式變得難以應付
傳統的 WAN 設計假設是集中式的。流量會回到核心站點,因為那是應用程式和安全性所在的之處。
這不是大多數組織現在的運作方式。團隊使用雲端服務、語音和視訊、基於瀏覽器的工具以及身分識別平台,這些都無法從不必要的後傳(backhaul)中受益。網路必須在邊緣做出更聰明的決策。
根據產業分析中所引用的 Gartner 預測,截至 2019 年底,全球已有 30% 的企業在分支機構中部署了 SD-WAN,高於以往不到 1% 的比例,其中包括顯著的英國採用率。同一份分析指出,英國企業報告的平均 MPLS 成本每月每 Mbps 超過 500 英鎊,這促使各組織轉向使用能透過 SD-WAN 進行更有效管理的網際網路連結 (Cato Networks 關於 SD-WAN 的歷史)。
這一轉變至關重要,因為它告訴您 SD-WAN 並非因一時流行而被採用。它解決了營運上的不匹配問題。
SD-WAN 管理帶來了哪些改變
SD-WAN 管理的價值不在於「我們用寬頻取代了 MPLS」。那樣的視野太狹隘了。
關鍵改變包括:
- 您可以在中央定義業務意圖。 語音、付款流量、訪客存取、雲端應用程式和後勤辦公系統,並不需要完全相同的處理方式。
- 您可以同時將原則推送至所有位置。 分支機構不再是需要個別處理的例外。
- 您可以查看服務品質,而不僅僅是連線狀態。 介面可能處於啟動狀態,但使用者體驗卻不佳。
- 您可以減少對本地的依賴。 新站點不一定需要現場專家進行設定。
實用規則:如果您的 WAN 仍依賴逐個據點的例外處理和漫長的變更窗口,那麼您面臨的不是頻寬問題。您面臨的是控制權問題。
一個很好的起點是了解組織在實現分店連線現代化時所追求的營運效益,例如集中式原則控制和更好的雲端效能,這在 SD-WAN benefits 的這篇概述中有詳細介紹。
核心概念很簡單。SD-WAN 將 WAN 從一組個別管理的線路,轉變為集中管理的服務架構。一旦您理解了這一點,該模型的其餘部分就更容易理解了。
SD-WAN 管理控制的三大支柱
把 SD-WAN 管理想像成一個飛航管制系統。
飛機仍然在航線上飛行。在網路術語中,這些是您的分支機構設備和傳輸鏈路。但安全、高效的運行取決於集中規劃、主動控制和清晰的規則手冊。如果沒有這三個部分,您就會面臨延遲、衝突和不斷的手動介入。
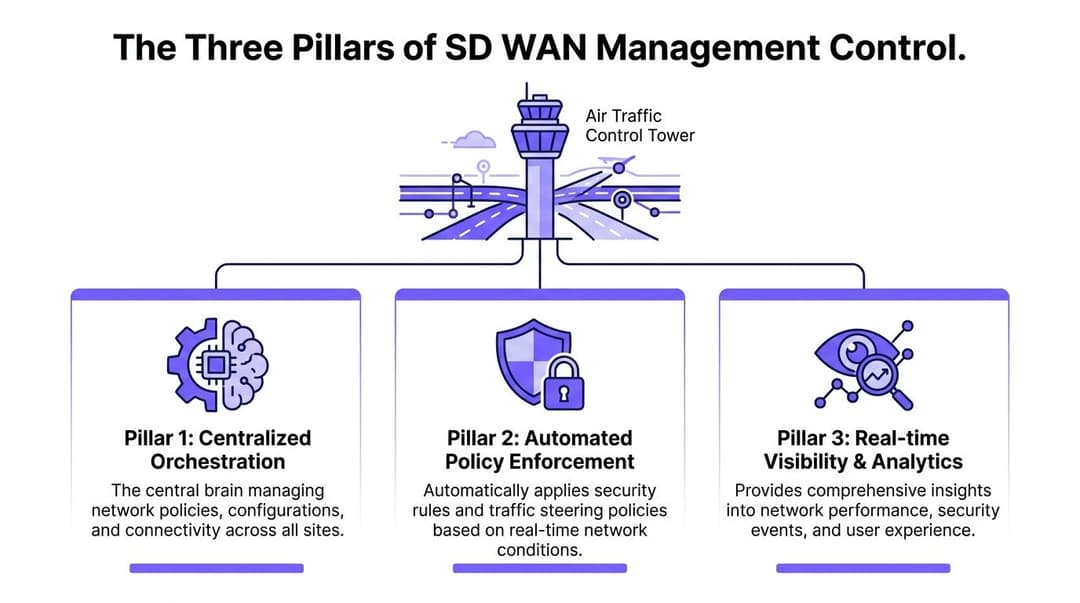
集中化編排
編排器 (orchestrator) 是飛行計畫員。
這是您的團隊定義範本、場域設定檔、網路分段、業務意圖和部署邏輯的系統。如果您運行 Meraki、Aruba、VMware 或類似平台,這就是為您提供可重複性的部分。您決定零售分店、飯店或區域辦公室應該是什麼樣子,然後將該模型複製到多個地點。
這就是為什麼零接觸部署(Zero-touch provisioning)切實可行。分支機構邊緣設備送達後,自動連線回報、拉取正確的設定,並在沒有工程師為每個據點手動輸入指令的情況下加入整個企業網路。
對於 IT 經理來說,這點至關重要,因為一致性是一項安全和支援功能,而不僅僅是為了方便。站點之間的手動差異越少,您的團隊花在試圖記住某個位置為何表現特別的時間就越少。
自動化原則執行
控制器 (controller) 是塔台。
它不僅僅是保存靜態計畫。它會對不斷變化的狀況做出反應,並告訴邊緣設備該做什麼。在這裡,SD-WAN 變得具有運作實用性,而防不僅僅是集中化。
在先進的控制器中,動態多路徑最佳化 (DMPO) 透過監控延遲、抖動和封包遺失,執行亞秒級的路徑選擇。在高品質意圖 SLA 下,這可以提供 40% 的延遲降低,且原則更新可以在數秒內而非數週內傳達至邊緣裝置(請參閱 Forcepoint 關於 SD-WAN 流量管理與應用程式控制的探討)。
這句話包含了很多內容,讓我們來詳細拆解。
如果 MPLS 擁塞但寬頻暢通,控制器可以轉移應用程式流量。如果語音工作階段開始出現抖動,控制器可以引導其走不同的路徑。如果策略發生變化,分支機構無需等待本地技術人員處理。
這就是「網路已配置」與「網路正在被主動管理」之間的區別。
靜態 WAN 遵循指令。而受管理的 SD-WAN 則會持續檢查這些指令是否仍在產生您想要的結果。
以原則作為規則手冊
策略是許多讀者會卡關的地方,因為這個詞聽起來很抽象。
策略只是一條將意圖與行動連結起來的規則。
例如:
- 應用意圖:將 VoIP 和付款系統置於最乾淨的路徑上。
- 安全意圖:將訪客流量與營運系統分開。
- 業務意圖:讓臨時站點快速上線,但嚴格限制其存取權限。
- 營運意圖:如果線路品質下降,立即進行容錯移轉,無需等待人工發現。
有些策略範圍較廣,有些則非常具體。一個好的設計通常會結合兩者。
支柱之間如何協同運作
以下是實際的分工:
| 組件 | 工作 | 您的團隊所見 |
|---|---|---|
| Orchestrator | 定義範本與部署邏輯 | 建立站點標準的單一平台 |
| Controller | 做出即時導向決策 | 快速適應變動的連線品質 |
| Policies | 將業務意圖轉化為可執行的規則 | 所有站點均具備可預測的行為 |
混淆通常源於將這些視為同一件事。它們並不是。
協調器帶給您一致性。控制器帶給您回應能力。策略則帶給您治理能力。
如果其中一環薄弱,SD-WAN 管理就會令人失望。您可能仍然可以節省傳輸成本,但您無法獲得讓該模型值得採用的運作控制權。
從被動告警走向預測性洞察
許多 WAN 監控仍然像防盜警報器一樣運作。它是在使用者已經感到困擾之後,才告訴您出了問題。
現代 SD-WAN 管理的運作方式應該更像是來自配備完善之系統的持續遙測。您不該問電路是否正常運作,而是要問實際的應用程式是否獲得了所需的體驗。
儀表板應該告訴您的資訊
一個實用的主控台至少應顯示以下四類資訊:
- 線路健康狀況:延遲、抖動、封包遺失、利用率
- 應用程式行為:哪個應用程式正在作用中、其採用的路徑,以及策略是否正確處理
- 站點環境:問題是侷限於單一分支機構,還是存在於整個區域站點
- 使用者影響:語音、視訊、SaaS 或交易流程是否受到影響而品質下降
許多團隊在此時才意識到自己一直處於半盲狀態。當語音品質僅在繁忙期間變差,或者當某個 ISP 對特定應用程式表現不佳、而對另一個應用程式表現正常時,「連線已啟動」並無濟於事。
關鍵 SD-WAN 管理 KPI
| KPI 類別 | 指標 | 優良目標 | 重要性 |
|---|---|---|---|
| 路徑品質 | 延遲 | 越低越好,並符合應用程式需求 | 高延遲會使語音、視訊和 SaaS 顯得遲鈍 |
| 路徑品質 | 抖動 | 對即時流量而言越低越好 | 抖動會導致語音和視訊效能不穩定 |
| 路徑品質 | 封包遺失率 | 儘可能接近零 | 封包遺失會破壞通話品質和應用程式回應能力 |
| 容量 | 線路利用率 | 注意持續的高利用率 | 擁塞通常在使用者提交工單之前就已出現 |
| 應用程式體驗 | 按應用程式劃分的吞吐量 | 適合應用程式與站點設定檔 | 顯示業務流量是否獲得所需的頻寬 |
| 營運 | 策略比對準確度 | 各站點間的高一致性 | 確認流量正被正確地分類與引導 |
| 可用性 | 容錯移轉行為 | 快速復原 | 讓您了解斷線是否會被使用者察覺 |
確切的閾值因環境而異。高度依賴客用 WiFi 的場域、診所和聯絡中心,其設定的容忍度都不會相同。
AI 與 ML 發揮價值的關鍵領域
AI/ML 增強的 SD-WAN 分析功能透過將即時遙測數據與歷史基準相結合,能以 95% 的準確度預測故障。在英國零售環境中,這有助於在單一連結的尖峰時段擁塞期間減少 20 - 30% 的 VoIP 封包遺失,縮短 60% 的停機時間,並帶來 58.20% 的整體效能提升 (Broadcom AppNeta 營運與監控 SD-WAN 網路的最佳實踐)。
這非常有用,因為系統不只是顯示紅燈。它正在學習「此類型分支機構在週五下午的正常狀態」是怎樣的,然後在使用者湧入服務台之前,醒目提示異常偏離。
強大的營運團隊會透過三種方式來運用它:
- 建立基準:了解每個站點和每個應用程式的健康狀態。
- 預測:在完全中斷之前發現上升的風險。
- 微調:根據證據調整路徑偏好、閾值和容量規劃。
運作提示:如果所有警報看起來都同樣緊急,說明您的監控還不夠成熟。良好的 SD-WAN 分析應該要能幫助您的團隊將干擾噪音與影響使用者的風險區分開來。
更有效率的問題排查對話
在缺乏分析的情況下,工單只會顯示「分支機構的通話品質不佳」。
藉由成熟的 SD-WAN 可視性,對話發生了改變。您可以查看某個寬頻線路上的封包遺失是否增加、語音是否仍固定在錯誤的路徑上、是否觸發了容錯移轉,以及該問題是影響了所有即時應用程式還是僅影響了一個。
這既能縮短平均修復時間,也能縮短證明自身清白所需的平均時間。有時問題出在網路上,有時出在網際網路服務供應商(ISP),有時則是上游應用程式的效能問題。良好的遙測技術能幫助您證明是哪一個環節出錯。
打造安全架構,而非僅僅是更快的管道
常見的錯誤是將 SD-WAN 視為一個單純的傳輸專案。買了邊緣設備、開啟線路、引導流量,然後省錢。
這種方法留下了漏洞。如果您的管理層面可以最佳化流量,但無法執行一致的安全防護狀態,那麼您只是建立了一種更快轉移風險的方法。
安全防護必須納入同一個營運模式中
現代的 WAN 營運需要與連線變更速度同步的安全性控制措施。
這通常意味著要將新世代防火牆、入侵防禦、安全網頁過濾、網路分割和基於策略的存取等功能納入同一個管理工作流程中。無論這些控制是直接位於邊緣、由雲端交付,還是兩者結合,重點都在於營運的一致性。
如果您的網路團隊在一個主控台中更新路徑策略,而您的安全團隊在另一個地方更新網際網路存取控制,那麼幾乎必然會出現偏差。分支機構最終會面臨規則不匹配、例外情況增加,以及故障排除流於部門角力的問題。
為什麼 SASE 在實際應用中至關重要
SASE 思維在此處會很有幫助。這並非因為這個縮寫很時髦,而是因為它反映了實際的現狀。使用者、裝置、分支機構和雲端服務都需要一致的處理方式。
使用本地分流(local breakout)連線的分支機構使用者,不應無意中獲得與遠端使用者不同的安全性狀態。管理模型應使原則具備可移植性。
這意味著:
- 一致的檢測:即使流量不經過中央資料中心,通往網際網路的流量也應受到管控。
- 分割的信任區域:訪客、員工、IoT、付款系統和營運技術不應置於同一個扁平網域中。
- 共享的策略邏輯:路由與安全決策需要相互支持,而不是產生衝突。
被忽略的維運人員工作流程
在日常工作中,安全營運仍取決於工具和習慣。即使有了集中式平台,工程師通常也需要嚴謹的存取方法來進行邊緣驗證、變更控制和便於審計的管理。如果您的團隊正在優化端點工作流程,這篇關於 使用 Mac SSH 用戶端等工具進行安全網路管理 的指南是一個實用的營運參考。
這點非常重要,因為架構圖往往會忽略變更時間窗口和人員存取路徑等實際操作細節。良好的 SD-WAN 管理可以減少手動工作,但並不能消除對健全管理實踐的需求。
安全性不是您在部署 SD-WAN 後才附加的功能。從第一天起,它就是控制模型的一部分。
存取控制是整體架構的一部分
許多團隊從據點分割和防火牆規則開始,然後意識到他們還需要對哪些使用者和裝置可以進入環境的各個部分進行更強大的控制。
這就是更廣泛的 network access control solutions 方法變得重要的地方。WAN 可能會決定流量的去向,但存取控制決定了該流量最初是否應該被信任。
如果您要記住這一節的一件事,那就是:現代 WAN 不僅僅是一個路徑選擇引擎。它是一個安全架構,應該承載業務流量、隔離風險,並在分支機構、雲端和遠端存取之間保持策略的一致性。
透過身分型存取,將網路與使用者相互連結
這正是許多原本運作良好的 SD-WAN 部署常面臨的盲點。
網路對應用程式、路徑和場域非常了解。但它通常對請求存取的實際人員或裝置所知甚少。在一般辦公室中,這已經是一個限制。在飯店、零售場所、學生宿舍、綜合開發物業或醫療照護環境中,這會成為一個嚴重的設計缺陷。
為何單靠路徑原則還不夠
傳統的 SD-WAN 原則可能會規定:
- 優先處理 Teams
- 訪客網際網路偏好使用寬頻
- 將付款流量保持在最可靠的連結上
- 隔離 IoT 裝置
這些都是很好的規則,但還遠遠不夠。
它們無法解答以下這類問題:
- 這是員工、訪客、承包商還是居民?
- 該裝置是受管理的、未知的還是舊型裝置?
- 該使用者應該獲得內部應用程式存取權限、僅限網際網路存取權限,還是分段服務存取權限?
- 當目錄狀態變更時,是否可以立即撤銷存取權限?
如果缺乏身分識別感知存取,團隊通常會使用共享密碼、Captive Portal 權宜衡量方案、本機例外狀況或靜態裝置憑證來填補漏洞。這會產生阻礙並削弱零信任目標。
多租戶的現實狀況
一份 2025 年英國 ISP 調查發現,42% 的企業表示身分識別管理是首要的 SD-WAN 挑戰。同一份引用資料指出,從 2024 年到 2025 年,公共 WiFi 熱點增長了 28%,其中 65% 的熱點位於旅宿餐飲業和零售業,在這些行業中,網路與使用者身分識別之間的孤立管理創造了安全漏洞,且未達到英國 NIS2 對加密首封包存取的最新預期(Cisco SD-WAN 電子書 PDF)。
這就是用一段話總結的營運問題。分支機構網路雖然可以進行集中協調,但使用者存取通常是在其他地方處理,使用不同的工具、不同的原則邏輯和不同的團隊。
在多租戶的場域中,這種脫節會帶來嚴重的問題:
| 情境 | 僅限網路視角 | 身分識別感知視角 |
|---|---|---|
| 訪客加入場域 WiFi | 看到一般的網際網路流量 | 知道這是權限有限的訪客 |
| 員工登入 | 看到商務應用程式流量 | 套用與目錄身分識別綁定的員工存取權限 |
| 承包商使用未託管裝置接入 | 看到另一個端點 | 根據角色和裝置信任度限制存取 |
| 舊版裝置連線 | 僅看到 MAC 或網段 | 將裝置放入嚴格控制的原則通道中 |
整合模型的具體樣貌
最佳的成果是建立一個協同運作的控制模型。
SD-WAN 層處理路徑品質、分段、分支機構連線和策略發佈。身分驗證層則處理驗證、角色、設備內容和持續的存取決策。兩者結合,就能實現接近真正的零信任。
這使原則從一般化轉變為精準化。
策略不再是「優先處理協作流量」,而是變成「允許並優先處理信任設備上已授權員工的協作流量,同時拒絕訪客的該等存取並隔離舊有端點」。這是一個好得多的指令。
設計原則:網路原則告訴流量可以去哪裡。身分原則告訴網路應該允許誰去那裡。
為何首包信任 (first-packet trust) 至關重要
Captive Portal 和共用憑證屬於舊式的存取模型。這對使用者來說很麻煩,對營運商來說也很脆弱。
圍繞目錄整合、憑證級信任以及 Passpoint 和 OpenRoaming 等標準構建的基於身分的存取,可將決策時間提前。工作階段從一開始就擁有更強的保證,而不是在笨拙的交接之後才開始。
如果您正在將分店連線與更廣泛的 zero trust network access 原則相結合,這就特別重要。零信任不再只是遠端存取的概念,而是成為您在場所內部同樣適用的原則。
實際的經驗很簡單。SD-WAN 讓您掌控網路。基於身分的存取則讓您掌控誰能在什麼條件下使用網路。在共享環境中,這兩者您都需要。
將理論付諸實踐:SD-WAN 運作手冊
只有當您的團隊能夠在壓力下重複執行時,優秀的架構才有意義。
這就是運作手冊(runbook)發揮作用的地方。它們將 SD-WAN 管理從設計概念轉化為一套可靠的操作,讓初級工程師可以遵循,高階工程師也能予以信賴。
新站點上線運作手冊
新的分部、咖啡廳、診所或飯店不需要大費周章的部署流程。
實際的部署流程通常如下:
指派站點設定檔 將位置對應到標準設計。零售業與企業辦公室不同。旅宿餐飲業也與醫療保健業不同。該設定檔應已定義了區段劃分、偏好的傳輸方式以及基準安全性。
為零接觸部署準備邊緣設備 在協調器中註冊設備,將其綁定到正確的範本,並確認其預期的上行鏈路和策略群組。
驗證傳輸行為 上線後,檢查電路是否被正確識別,以及控制器是否在評估路徑品質,而不是將每個鏈路都同等對待。
確認區段劃分和存取界限 訪客、員工、營運和設備流量應立即進入正確的區域。
執行應用程式測試 驗證一小部分關鍵體驗,例如語音、付款、業務線存取和一般網際網路分流。
成熟的團隊會將此視為檢查清單,而非一項隨興的創作。
安全發佈原則變更的運作手冊
原則變更是中央管理展現其價值的關鍵所在。
假設您需要收緊某個應用程式類別的網際網路存取,或變更某個特定類型之所有據點的語音路徑偏好。基本方法很簡單:
- 編輯中央原則集,而非逐一編輯站點的例外情況。
- 將變更範圍限定在正確的裝置群組或站點類別中。
- 在部署前審查原則順序和衝突。
- 若變更會影響使用者,請在受控的時間窗內進行推送。
- 在推送後監看即時遙測數據,以確認符合預期且無意外的副作用。
擊垮團隊的通常不是推送本身,而是糟糕的原則維護習慣。太多重疊的規則、不明確的命名,以及從未清理過的緊急例外處理。
保持策略名稱易讀。「Retail-Guest-Internet-Default」比「Policy_27B_Final」更好。
排查通話品質不良或應用程式變慢的運作手冊
當使用者回報視訊會議品質不佳或通話斷斷續續時,不要一開始就抽象地歸咎於 WiFi 或 ISP。
使用簡短的決策流程:
| 檢查項目 | 您正在尋找的資訊 | 可能的下一步行動 |
|---|---|---|
| 應用程式路徑 | 應用程式是否採用了預期的傳輸方式? | 修正原則比對或路徑偏好 |
| 連結健全狀況 | 在發生客訴期間是否存在延遲、抖動或封包遺失? | 轉移流量或呈報電信業者問題 |
| 場域模式 | 是單一使用者、單一場域,還是多個場域? | 隔離局部問題與系統性問題 |
| 時間相關性 | 效能下降是否與尖峰使用時間一致? | 審查容量或流量整形 |
| 安全原則影響 | 流量是否遭到非預期的檢查或阻擋? | 調整規則順序或例外處理 |
在此進行集中式可視化管理能節省時間。您不再需要根據零碎的片段進行猜測,而是可以從單一位置追蹤策略、路徑和使用者影響。
維持乾淨營運的良好習慣
最完善的運作手冊會包含最後一個團隊經常忽略的步驟。
修復後,請更新標準。如果某個站台因為您原來的設定檔範圍太廣而需要進行一次性調整,請將其正式列為支援的變更,或者移除該例外狀況。不要在生產環境中留下未記錄的微幅偏離。
這種紀律比任何儀表板功能都更重要。隨著時間推移,這正是區分一個能保持易於管理的 SD-WAN 企業網路,與另一個慢慢重蹈覆轍、回到原本混亂狀態之網路的關鍵。
網路的未來:整合與身分感知
舊的 WAN 模式只關注一個狹隘的問題:我們要如何連接各個站點?
這已經不夠了。現代營運需要同時回答更大範圍的問題。我們如何連接場域、智慧地選擇路徑、一致地執行安全性、瞭解應用程式健康狀況,並根據身分而非僅憑位置做出存取決定?
這就是為什麼 sd wan management 比其下方的底層傳輸組合更為重要。
成熟團隊真正構建的目標
最終目標不是儀表板,而是一個營運模式。
最強大的環境結合了:
- 中央協調 (Central orchestration) 確保站點保持一致
- 即時控制 讓網路適應變動的狀況
- 遙測與分析 讓團隊能在使用者抱怨前採取行動
- 整合式安全防護 確保本機直接上網不會變成局部風險
- 具身分識別功能的存取 讓使用者和裝置從首次連線起即獲得正確的信任層級
這些部分相輔相成。如果缺少了其中一項,整個設計的效果就會大打折扣。
為何身分識別是邁向成熟的下一步
一個僅能理解線路和應用程式的網路是有用的。而一個同時能理解使用者、角色、裝置和存取狀態的網路,則更具彈性與韌性。
在許多人共享相同的實體基礎設施,但不應共享相同信任層級的環境中,這點最為重要。旅宿餐飲、零售、住宅、活動、交通和醫療保健行業都會迅速遇到這個問題。
未來的 WAN 是軟體定義的,但這並不是終點。它還必須具備身分識別感知能力。
當團隊做好這一點時,營運就會變得更加順暢。新場域更容易啟用。原則變更的部署更安全。疑難排解變得更快。安全性對因應措施的依賴減少。使用者不再感覺到分店網路、WiFi 註冊與存取控制之間的縫隙。
這帶來了巨大的前景。不僅是更優質的 WAN,更為所有管理它和依賴它的人,提供了一個更具協調性的環境。
如果您想消除網路級控制與使用者級存取之間的差距,Purple 可協助企業為訪客、員工及多租戶環境提供基於身分識別、無密碼的 WiFi 存取,以取代共享密碼和繁瑣的 Captive Portal。這是將零信任思維直接延伸到邊緣的實用方法,特別是在僅靠 SD-WAN 無法解決使用者身分識別問題的場域中。



