
Enterprise SD WAN Management & Edge WiFi Advisor
Model dynamic path steering policies, multi-site circuit aggregation, SLA jitter budgets, and zero trust WiFi integration across your distributed enterprise branch estate.
Underlay vs Overlay Capacity
Your estate aggregates multiple physical underlays into an encrypted SD-WAN overlay fabric.
Branch Resilience & Failover SLA
Failover behavior during link degradation, brownouts, and physical fiber interruptions.
Application-Aware Traffic Distribution
SD-WAN inspects traffic at Layer 7 and steers each application flow down the path matching its performance requirements.
Zero Trust Edge Security & Role-Based Segregation
Bridging cloud SD-WAN orchestration with wireless local access points ensures devices are contained at Layer 2 before traversing edge routers.
Guest wireless frames are tagged into an egress-only VLAN. Access control lists block scanning toward RFC 1918 private subnets (10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16).
Staff endpoints authenticate via certificates or cloud identity. The RADIUS server returns dynamic VLAN attributes steering finance, POS, and corporate users into distinct trust zones.
Strict edge separation reduces the annual PCI-DSS audit boundary by removing untrusted public visitor traffic from payment card data environments.
Cisco / Fortinet / Aruba SD-WAN CLI Blueprint
RFC 1918 compliant configuration template for edge routers and wireless controllers.
# Enterprise SD-WAN Management & Edge WiFi Orchestration Blueprint
# Generated for 120 branch sites with automated path steering

# Section 1: WAN Edge Link Provisioning & SLA Probes
wan-controller orchestrator
  tenant-id "PURPLE-ENTERPRISE-FABRIC"
  api-token "<SDWAN_ORCHESTRATOR_TOKEN>"
  heartbeat-interval 10
  sla-monitoring enable
exit

sla-profile "BUSINESS_CRITICAL_VOICE"
  target-latency 45 ms
  target-jitter 18 ms
  packet-loss-tolerance 0.5%
  probe-interval 1000 ms
  probe-destination 10.10.1.1
exit

sla-profile "SAAS_COLLABORATION"
  target-latency 90 ms
  target-jitter 20 ms
  packet-loss-tolerance 1.0%
  probe-destination 10.10.1.2
exit

# Section 2: Application-Aware Dynamic Traffic Steering
traffic-policy "SDWAN_EDGE_STEERING"
  rule 10
    name "VoIP_SIP_Priority"
    match protocol udp port 5060 5061
    prefer-transport dia-fiber
    fallback-transport broadband
    sla-profile "BUSINESS_CRITICAL_VOICE"
  exit
  rule 20
    name "Enterprise_SaaS_Breakout"
    match application-group "m365_salesforce"
    prefer-transport direct-internet
    fallback-transport mpls-overlay
    sla-profile "SAAS_COLLABORATION"
  exit
  rule 30
    name "Guest_WiFi_Throttled_Egress"
    match source-subnet 192.168.10.0/24
    prefer-transport broadband
    rate-limit-per-user 5000 kbps
    allow-cellular-failover false
  exit
exit

# Section 3: Zero Trust WiFi Integration & Dynamic VLAN Segregation
wifi-security-profile "ENTERPRISE_ZERO_TRUST"
  guest-network vlan 10
    subnet 192.168.10.0/24
    client-isolation enable
    captive-portal-url "https://login.purple.ai/portal"
    dns-enforcement 10.10.20.5
    firewall-rules
      deny ip any 10.0.0.0/8
      deny ip any 172.16.0.0/12
      deny ip any 192.168.0.0/16
      permit ip any any
    exit
  exit
  corporate-network vlan 20
    subnet 172.16.20.0/24
    auth-method 802.1x
    radius-server 10.10.30.15 port 1812 secret "<RADIUS_SHARED_SECRET>"
    dynamic-vlan enable
  exit
exit
Network Engineering Recommendations
- Integrate 802.1X RADIUS authentication with cloud identity to dynamically assign staff devices into dedicated VLANs.
您现在可能正在处理类似的情况。新的分支机构、酒店、诊所或零售站点需要快速上线。一家运营商延迟了,另一条链路虽然可用但并不稳定。您的云应用在不同站点之间的表现不尽相同。在忙碌时段,语音质量会有所下降。用户说“WiFi 没问题”,但 Microsoft 365 感觉很慢,这几乎无法为您提供任何有用的信息。
这就是让 sd wan management 变得比 SD-WAN 本身更重要的日常现实。
难点不在于增加更便宜的互联网线路,而是在不让您的团队成为全职数据包追踪者的情况下控制分布式网络。您需要一个统一的地方来定义意图,一个统一的地方来查看故障,以及一个统一的地方来在每个站点执行相同的标准。在多租户场所中,您还需要网络知道用户是谁,而不仅仅是流量使用的是哪条管道。
超越 MPLS:智能 SD WAN 管理的兴起
传统 WAN 通常会在以下三个方面遭遇失败。
首先,它们的费用高昂。其次,它们缺乏灵活性。第三,它们将运维问题隐藏在运营商边界、交接和手动变更窗口之后。
如果您管理过以 MPLS 为主的网络资产,您一定会对这种模式非常熟悉。当一个新分支机构开设时,有人会询问您能多快完成其网络连接。而坦率的回答则取决于线路交付周期、设备暂存、CLI 一致性,以及原有的设计对于 SaaS 流量是否依然合理。与此同时,用户关心的绝大多数应用程序已经不再整齐地存放在单一的数据中心里了。
为什么旧模式变得痛苦不堪
传统的广域网设计假定采用集中化模式。流量会返回到核心站点,因为那是应用程序和安全机制所在的地方。
这已不是大多数组织目前的工作方式。团队使用的云服务、语音和视频、基于浏览器的工具以及身份平台,并不能从不必要的本地回传中受益。网络必须在边缘做出更智能的决策。
根据行业分析中引用的 Gartner 预测,截至 2019 年底,全球已有 30% 的企业在分支机构中部署了 SD-WAN(包括英国的大规模采用),而在之前这一比例还不足 1%。同一份分析指出,英国企业报告的平均 MPLS 成本每月每 Mbps 超过 500 英镑,这促使企业转向使用可通过 SD-WAN 进行更有效管理的互联网链路 (Cato Networks 谈 SD-WAN 发展史)。
这一转变至关重要,因为它表明采用 SD-WAN 并非出于盲目跟风。它解决的是运维上的不匹配问题。
SD WAN 管理带来了哪些改变
SD-WAN 管理的价值并不在于“我们用宽带取代了 MPLS”。这种看法格局太小了。
关键变化包括:
- 您可以在中心定义业务意图。 语音、支付流量、访客接入、云端应用以及后勤办公系统并不需要完全相同的处理方式。
- 您可以将策略一次性推送到所有地方。 分支机构不会再变成需要单独维护的特殊个案。
- 您能看到服务质量,而不仅仅是链路状态。 即使接口处于启动状态,用户的实际体验也可能很差。
- 您可以减少对本地的依赖。 新建站点并不总是需要专业人员进行现场手动配置。
实用法则:如果您的 WAN 仍然依赖于逐个站点的特例处理和冗长的变更窗口,那么您面临的不是带宽问题,而是控制力问题。
一个很好的起点是了解组织在实现分支机构连接现代化时所追求的运营收益,例如集中式策略控制和更好的云端性能,这些内容已在这篇关于 SD-WAN benefits 的概述中进行了介绍。
其核心思想很简单。SD-WAN 将 WAN 从一组单独管理的线路转变为集中管理的网络架构。一旦理解了这一点,该模型的其余部分就更容易理解了。
SD WAN 管理控制的三大支柱
将 SD-WAN 管理想象成一个空中交通管制系统。
飞机仍然在航线上飞行。在网络层面,这些是您的分支机构设备和传输链路。但安全、高效的运转取决于中央规划、主动控制和清晰的规则手册。如果没有这三个部分,您就会面临延迟、冲突和不断的常规人工干预。
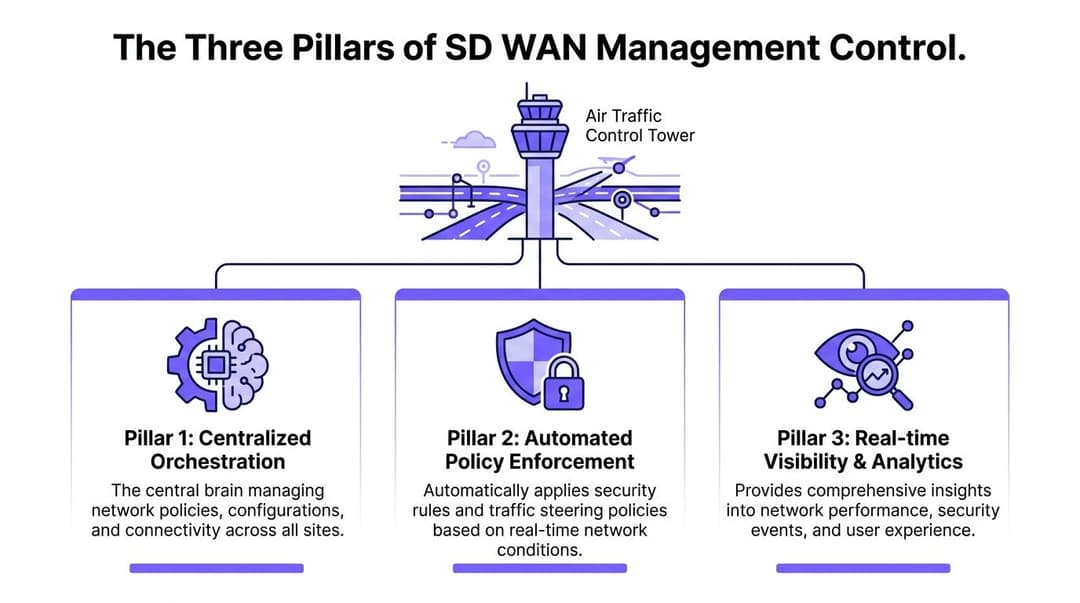
集中化编排
Orchestrator(编排器)是飞行计划制定者。
团队在该系统中定义模板、站点配置文件、分段、业务意图和部署逻辑。如果您运行 Meraki、Aruba、VMware 或类似平台,该部分即可为您提供可重复性。您可以决定零售分店、酒店或区域办事处的配置标准,然后将该模型推广至多个场所。
这就是零接触配置起作用的原因。分支机构边缘设备送达后,自动连接总部、拉取正确的配置并加入更广泛的网络资产,而无需工程师为每个地点手动输入命令。
对于 IT 经理而言,这至关重要,因为一致性是一项安全和支持特性,而不仅仅是为了方便。站点之间的人工差异越少,您的团队花在试图弄清楚为什么某个特定位置的表现与其他地方不同上的时间就越少。
自动化策略执行
Controller(控制器)是控制塔。
它不仅保存静态计划。它还会对不断变化的条件做出反应,并指示边缘设备如何操作。在此,SD-WAN 变得极具操作实用性,而不仅仅是集中化。
在先进的控制器中,动态多路径优化 (DMPO) 通过监控延迟、抖动和丢包,来实现亚秒级的路径选择。在高质量意图 SLA 的保障下,这可以带来 40% 的延迟降低,且策略更新可以在数秒内而非数周内部署到边缘设备(请参阅 Forcepoint 关于 SD-WAN 流量管理与应用控制的分析)。
这句话包含了很多内容,让我们来逐一拆解。
如果 MPLS 拥堵但宽带畅通,控制器可以转移应用流。如果语音会话开始出现抖动,控制器可以调整其路由。如果策略发生变化,分支机构无需等待本地技术人员进行处理。
这就是“网络已配置”与“网络被主动管理”之间的区别。
静态 WAN 只是遵循指令。而受管理的 SD-WAN 会不断检查这些指令是否仍在产生您预期的结果。
作为规则手册的策略
许多读者会在“策略”这里卡住,因为这个词听起来很抽象。
策略只是将意图与行动连接起来的规则。
例如:
- 应用意图:将 VoIP 和支付系统置于最纯净的路径。
- 安全意图:将访客流量与业务系统隔离开来。
- 业务意图:让临时站点快速上线,但严格限制其访问权限。
- 运维意图:如果链路质量下降,无需人工干预即可自动故障转移。
有些策略是宽泛的,有些则非常具体。一个优秀的设计通常会结合两者。
三大支柱如何协同工作
以下是实际的分工:
| 组件 | 职责 | 您的团队所见 |
|---|---|---|
| 编排器 | 定义模板和滚动部署逻辑 | 构建站点标准的统一平台 |
| 控制器 | 做出实时引导决策 | 快速适应不断变化的链路质量 |
| 策略 | 将业务意图转化为可执行的规则 | 所有站点均表现出可预测的行为 |
混淆通常源于将这些视为同一件事。但它们并不是。
编排器为您提供一致性。控制器为您提供响应能力。策略为您提供治理能力。
如果其中一个环节薄弱,sd wan 管理就会令人失望。您可能仍然可以在传输方面节省资金,但您无法获得使该模型值得采用的操作控制力。
从被动报警到预测性洞察
许多广域网监控仍然像防盗报警器一样工作。它在用户已经感到懊恼之后,才告诉您出了问题。
现代 SD-WAN 管理的工作方式应该更像来自仪表完备的系统的持续遥测。您不用去问线路是否已启动。您只需问真实的应用程序是否获得了所需的体验。
仪表板应该告诉您的信息
一个实用的控制台应至少展示以下四类信息:
- 链路健康状况:延迟、抖动、丢包率、利用率
- 应用行为:哪个应用正在运行、它走的是哪条路径,以及策略是否对其进行了正确处理
- 站点上下文:问题是仅局限于单个分支机构还是存在于整个区域内
- 用户影响:语音、视频、SaaS 或交易流是否受到降级影响
许多团队在此时意识到,他们一直在半盲目地运行。当语音质量仅在繁忙期间变差,或者某个 ISP 在运行一个应用时表现糟糕而在运行另一个应用时表现正常,“链路已启动”并不能解决问题。
关键 SD-WAN 管理 KPI
| KPI 类别 | 指标 | 良好目标 | 为什么重要 |
|---|---|---|---|
| 路径质量 | 延迟 | 越低越好,并与应用需求保持一致 | 高延迟会导致语音、视频和 SaaS 体验迟缓 |
| 路径质量 | 抖动 | 实时流量越低越好 | 抖动会导致语音和视频性能不稳定 |
| 路径质量 | 丢包率 | 尽可能接近于零 | 丢包会破坏通话质量和应用响应速度 |
| 容量 | 链路利用率 | 注意持续的高利用率 | 拥堵通常在用户提交工单之前就已出现 |
| 应用体验 | 按应用划分的吞吐量 | 适合应用和站点概况 | 显示业务流量是否获得了所需的带宽 |
| 运营 | 策略匹配准确率 | 跨站点的高一致性 | 确认流量正在被正确地分类和引导 |
| 可用性 | 故障转移行为 | 快速恢复 | 告诉您停机是否会被用户察觉 |
确切的阈值因环境而异。重度依赖宾客 WiFi 的场所、诊所以及呼叫中心不会设置相同的容差。
AI 和 ML 发挥价值的领域
通过将实时遥测与历史基线相结合,AI/ML 增强型 SD-WAN 分析预测故障的准确率可达 95%。在英国零售环境中,这有助于在单链路上高峰期拥堵时减少 20 - 30% 的 VoIP 丢包,降低 60% 的停机时间,并带来 58.20% 的整体性能提升 (Broadcom AppNeta 运营和监控 SD-WAN 网络的最佳实践)。
这很有用,因为系统不仅在显示红灯。它正在学习“这种类型的分支机构在周五下午的正常状态”是什么样子的,然后在新用户涌向服务台之前突出显示异常情况。
一支强大的运营团队会在以下三个方面加以利用:
- 基线化:了解每个站点和每个应用正常运行时的状态。
- 预测:在完全停机前发现不断增加的风险。
- 调优:根据数据凭据调整路径偏好、阈值和容量规划。
运行提示:如果所有警报看起来都同样紧急,说明您的监控还不够成熟。优秀的 SD-WAN 分析应该能帮助您的团队将噪音与影响用户的风险区分开来。
更高效的故障排查沟通
如果没有分析,工单上只会写着“分支机构的通话质量很差”。
借助成熟的 SD-WAN 可视化,情况将大不相同。您可以查看数据包丢失是否在某一条宽带电路上增加,语音是否仍固定在错误的路径上,是否触发了故障转移,以及该问题是影响了所有实时应用还是仅影响了其中一个。
这缩短了证明清白的时间,正如缩短了平均修复时间一样。有时问题出在网络上,有时出在 ISP,有时则是上游应用性能问题。良好的遥测技术可以帮助您证明到底是哪一种情况。
构建安全架构,而不仅仅是更快的管道
一个常见的错误是将 SD-WAN 视为一个传输项目。购买边缘设备、启动线路、引导流量、节省资金。
这种方法存在缺陷。如果您的管理平台能够优化流量,但无法执行统一的安全态势,那么您只是构建了一种更快速地转移风险的方式。
安全必须融入相同的运营模型中
现代广域网运维需要安全控制能够与连接变化保持同步。
这通常意味着将下一代防火墙、入侵防御、安全网页过滤、分段以及基于策略的访问等功能整合到同一个管理工作流中。无论这些控制是直接部署在边缘、由云端提供,还是两者结合,关键在于运维的统一性。
如果您的网络团队在一个控制台中更新路径策略,而您的安全团队在另一个地方更新互联网访问控制,则几乎必然会出现偏差。分支机构最终会遇到规则不匹配、例外情况激增的问题,而排错过程也会变得复杂化。
SASE 在实践中的重要性
SASE 理念在这里变得非常有帮助。这并不是因为这个缩写很流行,而是因为它反映了实际的现实。用户、设备、分支机构和云服务都需要获得一致的处理。
使用本地分流连接的分支机构用户不应意外获得与远程用户不同的安全态势。管理模型应当让策略具有可移植性。
这意味着:
- 一致性检测:即使不通过中央数据中心,指向互联网的流量也应受到管控。
- 细分信任区:访客、员工、IoT、支付系统和运营技术不应置于同一个扁平域中。
- 共享策略逻辑:路由和安全决策需要相互支持,而不是相互冲突。
被忽视的运营商工作流
在日常工作中,安全运维仍依赖于工具和习惯。即使有了集中式平台,工程师通常仍需要规范的访问方法来进行边缘验证、变更控制和便于审计的管理。如果您的团队正在优化终端工作流,这篇关于 使用 Mac SSH 客户端等工具进行安全网络管理 的指南是一个实用的运维参考。
这非常重要,因为架构图往往忽略了变更窗口和人工访问路径的实际操作。优秀的 SD WAN 管理可以减少手动工作,但不能消除对完善管理实践的需求。
安全不是您在部署后才加装到 SD-WAN 上的功能。从第一天起,它就是控制模型的一部分。
访问控制是网络架构的一部分
许多团队从站点细分和防火墙规则开始,然后意识到他们还需要对哪些用户和设备可以进入环境的每个部分进行更强大的控制。
这就是更广泛的 network access control solutions 方法发挥作用的地方。WAN 可以决定流量的去向,但访问控制决定了该流量从一开始是否应该被信任。
如果您能记住本节中的一件事,那就是:现代 WAN 不仅仅是一个路径选择引擎。它是一个安全架构,应该承载业务流量、隔离风险,并保持分支机构、云和远程访问之间的策略一致。
通过基于身份的访问将网络与用户连接起来
正是这一差距,让许多本已非常稳健的 SD-WAN 部署功亏一篑。
网络对应用程序、路径和站点非常了解。但它对请求访问的实际人员或设备的了解往往要少得多。在普通办公环境中,这已经是一个限制。在酒店、零售场所、学生宿舍、综合体物业或医疗环境中,这会演变成一个严重的设计缺陷。
为什么仅靠路径策略还不够
传统的 SD-WAN 策略可能会规定:
- 优先处理 Teams
- 访客 WiFi 优先选择宽带
- 让支付流量保持在最可靠的链路上
- 隔离 IoT 设备
这些都是很好的规则。但还远远不够。
它们无法回答以下问题:
- 这是员工、访客、承包商还是住户?
- 设备是受管设备、未知设备还是老旧设备?
- 该用户应该获得内部应用程序访问权限、仅限互联网的访问权限,还是分段服务访问权限?
- 当目录状态发生变化时,能否立即撤销访问权限?
如果没有识别身份的访问,团队通常会使用共享密码、Captive Portal 临时解决方案、本地例外或静态设备凭据来填补空白。这会带来摩擦并削弱零信任目标。
多租户的现实情况
一项 2025 年英国 ISP 调查发现,42% 的企业表示身份管理是首要的 SD-WAN 挑战。同一引用的材料指出,从 2024 年到 2025 年,公共 WiFi 热点增长了 28%,其中 65% 的热点位于酒店和零售业,在这些行业中,网络和用户身份之间的孤立管理造成了安全漏洞,且未能达到英国 NIS2 对加密首包访问的新兴期望(Cisco SD-WAN 电子书 PDF)。
这就是一段话所能概括的运维问题。分支网络可能是集中编排的,但用户访问通常是在其他地方处理的,使用的是不同的工具、不同的策略逻辑和不同的团队。
在多租户场所中,这种分裂会带来真正的问题:
| 场景 | 仅网络视角 | 身份感知视角 |
|---|---|---|
| 访客加入场所 WiFi | 看到的是普通的互联网流量 | 知晓这是拥有受限权限的访客 |
| 员工登录 | 看到的是业务应用流量 | 应用与目录身份绑定的员工访问权限 |
| 承包商使用未托管设备接入 | 看到的是另一个终端 | 根据角色和设备信任度限制访问 |
| 传统设备连接 | 仅看到 MAC 地址或网段 | 将设备置于严格控制的策略通道中 |
统一模型是什么样子的
最佳结果是建立一个协同统一的控制模型。
SD-WAN 层处理路径质量、分段、分支机构连接和策略分发。身份层处理身份验证、角色、设备上下文和持续访问决策。两者结合,即可实现接近实际零信任的效果。
这使策略从宽泛变得精准。
策略不再是 “优先处理协作流量”,而是变成 “允许并优先处理受信任设备上已授权员工的协作流量,同时拒绝访客的此类访问并隔离遗留终端”。这是一个好得多的指令。
设计原则: 网络策略决定流量可以去哪里。身份策略决定谁被允许去那里。
为什么首包信任至关重要
Captive Portal 和共享凭据属于较旧的访问模式。它们对用户来说很繁琐,对运营商来说也很薄弱。
围绕目录集成、证书级信任以及 Passpoint 和 OpenRoaming 等标准构建的基于身份的访问,将决策提前了。会话从更强的保障开始,而不是在笨拙的交接之后。
如果您正在将分支机构连接与更广泛的 zero trust network access 原则保持一致,这一点尤为重要。零信任不再是一个仅限于远程访问的概念,而是您在场所内部同样可以应用的东西。
实际经验非常明确。SD-WAN 让您能够控制网络。基于身份的访问则让您能够控制谁能使用网络以及使用条件。在共享环境中,这两者缺一不可。
付诸实践:SD WAN 运营操作手册
只有当您的团队能够在压力下重复运行良好的架构时,它才具有意义。
这正是操作运行手册发挥作用的地方。它们将 sd wan 管理从一个设计概念转变为一套可靠的操作步骤,让初级工程师能够遵循,高级工程师能够信赖。
上线新站点的操作手册
一个新的分支机构、咖啡馆、诊所或酒店不需要英雄式的部署过程。
一个实际的推广流程通常如下所示:
分配站点概况 将位置映射到标准设计。零售环境与公司办公室不同。酒店业与医疗保健行业也不同。概况应已定义分段、首选传输和基线安全。
为零接触配置准备边缘 在编排器中注册设备,将其绑定到正确的模板,并确认其预期的上行链路和策略组。
验证传输行为 上线后,检查线路是否被正确识别,以及控制器是否在评估路径质量,而不是将所有链路同等对待。
确认分段和访问边界 访客、员工、运营和设备流量应立即进入正确的区域。
运行应用测试 验证一小部分关键体验,例如语音、支付、业务线访问和常规互联网突围。
一个成熟的团队会将其视为一份清单,而不是一个手工作坊项目。
安全推送策略变更的操作手册
策略变更最能体现集中管理的价值。
假设您需要收紧某一应用类别的互联网访问,或者更改某一特定类型所有站点的语音路径偏好。基本方法很简单:
- 编辑中心策略集,而不是逐个站点地处理异常情况。
- 将变更限定在正确的设备组或站点类别范围内。
- 在部署之前审查策略顺序和冲突。
- 如果变更对用户可见,请在受控窗口内进行推送。
- 推送后观察实时遥测数据,以确认符合预期匹配且无意外的副作用。
让团队崩溃的通常不是推送本身,而是糟糕的策略维护。太多重叠的规则、不明确的命名以及从未清理过的紧急特例。
保持策略名称易读。“Retail-Guest-Internet-Default”比“Policy_27B_Final”更好。
排查通话质量差或应用缓慢问题的操作手册
当用户报告视频会议效果差或通话断断续续时,不要一开始就抽象地归咎于 WiFi 或 ISP。
使用简短的决策流程:
| 检查项目 | 您正在寻找的信息 | 下一步可能采取的行动 |
|---|---|---|
| 应用路径 | 应用程序是否采用了预期的传输路径? | 修复策略匹配或路径首选项 |
| 链路健康状况 | 投诉期间是否存在延迟、抖动或丢包? | 转移流量或升级运营商问题 |
| 站点模式 | 是单个用户、单个站点还是多个站点? | 隔离局部问题与系统性问题 |
| 时间相关性 | 性能下降是否与高峰期使用重合? | 审查容量或进行流量整形 |
| 安全策略影响 | 流量是否被意外深度检测或拦截? | 调整规则顺序或例外处理 |
在此实现集中可视化可以节省时间。您不再需要根据碎片信息进行猜测。您可以在同一个地方追踪策略、路径和用户影响。
保持运营清爽的良好习惯
最优秀的操作手册会包含最后一步,而这一步往往被团队忽略。
修复后,更新标准。如果某个站点因为您最初的配置文件过于宽泛而需要一次性调整,要么将其正式确定为支持的变体,要么移除该例外。不要在生产环境中留下未记录的漂移。
这种严谨性比任何仪表板功能都更为重要。随着时间的推移,正是它决定了 SD-WAN 资产是保持易于管理,还是慢慢恢复到本应被其取代的混乱状态。
网络未来:统一且具备身份感知能力
旧的 WAN 模式只提出一个狭隘的问题:我们如何连接各个站点?
这已经远远不够了。现代运营需要同时回答一系列更广泛的问题。我们如何连接站点、智能选择路径、一致执行安全策略、了解应用程序运行状况,并基于身份而非仅凭位置来做出访问决策?
这就是为什么 sd wan management 比其下层的传输组合更为重要。
成熟团队真正构建的东西
最终目标不是仪表板,而是一种运营模型。
最强大的环境结合了:
- 中心化编排,保持站点一致性
- 实时控制,使网络能够适应不断变化的环境
- 遥测与分析,使团队能够在用户抱怨之前采取行动
- 集成安全,确保本地分流不会转化为本地风险
- 身份感知接入,确保用户和设备从首次连接起就能获得适当的信任级别
这些部分相互强化。如果缺少其中之一,整个设计就会显得不那么有效。
为什么身份识别是下一阶段成熟度的体现
一个仅了解线路和应用的系统是实用的。而一个同样了解用户、角色、设备和访问状态的网络则更具弹性。
这在许多人共享相同物理基础设施但又不应共享相同信任级别的环境中尤为重要。酒店、零售、住宅、活动、交通和医疗保健行业都会很快遇到这个问题。
未来的广域网是软件定义的,但这并不是终点。它还需要具备身份感知能力。
当团队理顺了这一点,运营就会变得更加平稳。新站点的启动变得更容易。策略变更的实施变得更安全。故障排除变得更快。安全保障对临时变通方案的依赖降低。用户也将不再感受到分支机构网络、WiFi 准入和访问控制之间的脱节。
这带来了巨大的前景。不仅是一个更好的广域网,而且为每个管理它和依赖它的人提供了一个更协同的环境。
如果您正在尝试消除网络级控制与用户级接入之间的差距,Purple 可以帮助企业组织在访客、员工及多租户环境中,用基于身份、免密码的 WiFi 接入来取代共享密码和繁琐的 Captive Portal。这是一种将零信任思维直接延伸到边缘的实用方法,尤其适用于那些仅靠 SD-WAN 无法解决用户身份识别难题的场所。



