
Enterprise SD WAN Management & Edge WiFi Advisor
Model dynamic path steering policies, multi-site circuit aggregation, SLA jitter budgets, and zero trust WiFi integration across your distributed enterprise branch estate.
Underlay vs Overlay Capacity
Your estate aggregates multiple physical underlays into an encrypted SD-WAN overlay fabric.
Branch Resilience & Failover SLA
Failover behavior during link degradation, brownouts, and physical fiber interruptions.
Application-Aware Traffic Distribution
SD-WAN inspects traffic at Layer 7 and steers each application flow down the path matching its performance requirements.
Zero Trust Edge Security & Role-Based Segregation
Bridging cloud SD-WAN orchestration with wireless local access points ensures devices are contained at Layer 2 before traversing edge routers.
Guest wireless frames are tagged into an egress-only VLAN. Access control lists block scanning toward RFC 1918 private subnets (10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16).
Staff endpoints authenticate via certificates or cloud identity. The RADIUS server returns dynamic VLAN attributes steering finance, POS, and corporate users into distinct trust zones.
Strict edge separation reduces the annual PCI-DSS audit boundary by removing untrusted public visitor traffic from payment card data environments.
Cisco / Fortinet / Aruba SD-WAN CLI Blueprint
RFC 1918 compliant configuration template for edge routers and wireless controllers.
# Enterprise SD-WAN Management & Edge WiFi Orchestration Blueprint
# Generated for 120 branch sites with automated path steering

# Section 1: WAN Edge Link Provisioning & SLA Probes
wan-controller orchestrator
  tenant-id "PURPLE-ENTERPRISE-FABRIC"
  api-token "<SDWAN_ORCHESTRATOR_TOKEN>"
  heartbeat-interval 10
  sla-monitoring enable
exit

sla-profile "BUSINESS_CRITICAL_VOICE"
  target-latency 45 ms
  target-jitter 18 ms
  packet-loss-tolerance 0.5%
  probe-interval 1000 ms
  probe-destination 10.10.1.1
exit

sla-profile "SAAS_COLLABORATION"
  target-latency 90 ms
  target-jitter 20 ms
  packet-loss-tolerance 1.0%
  probe-destination 10.10.1.2
exit

# Section 2: Application-Aware Dynamic Traffic Steering
traffic-policy "SDWAN_EDGE_STEERING"
  rule 10
    name "VoIP_SIP_Priority"
    match protocol udp port 5060 5061
    prefer-transport dia-fiber
    fallback-transport broadband
    sla-profile "BUSINESS_CRITICAL_VOICE"
  exit
  rule 20
    name "Enterprise_SaaS_Breakout"
    match application-group "m365_salesforce"
    prefer-transport direct-internet
    fallback-transport mpls-overlay
    sla-profile "SAAS_COLLABORATION"
  exit
  rule 30
    name "Guest_WiFi_Throttled_Egress"
    match source-subnet 192.168.10.0/24
    prefer-transport broadband
    rate-limit-per-user 5000 kbps
    allow-cellular-failover false
  exit
exit

# Section 3: Zero Trust WiFi Integration & Dynamic VLAN Segregation
wifi-security-profile "ENTERPRISE_ZERO_TRUST"
  guest-network vlan 10
    subnet 192.168.10.0/24
    client-isolation enable
    captive-portal-url "https://login.purple.ai/portal"
    dns-enforcement 10.10.20.5
    firewall-rules
      deny ip any 10.0.0.0/8
      deny ip any 172.16.0.0/12
      deny ip any 192.168.0.0/16
      permit ip any any
    exit
  exit
  corporate-network vlan 20
    subnet 172.16.20.0/24
    auth-method 802.1x
    radius-server 10.10.30.15 port 1812 secret "<RADIUS_SHARED_SECRET>"
    dynamic-vlan enable
  exit
exit
Network Engineering Recommendations
- Integrate 802.1X RADIUS authentication with cloud identity to dynamically assign staff devices into dedicated VLANs.
Wahrscheinlich haben Sie im Moment mit einer ähnlichen Situation zu tun. Eine neue Filiale, ein Hotel, eine Klinik oder ein Einzelhandelsstandort muss schnell live gehen. Ein Anbieter verspätet sich. Eine andere Verbindung steht, ist aber instabil. Ihre Cloud-Apps verhalten sich von Standort zu Standort nicht gleich. Die Sprachqualität sinkt zu Stoßzeiten. Ein Benutzer sagt „das WiFi ist in Ordnung“, während sich Microsoft 365 langsam anfühlt - was Ihnen fast keine nützlichen Informationen liefert.
Das ist die tägliche Realität, die ein SD-WAN-Management wichtiger macht als SD-WAN selbst.
Der schwierige Teil ist nicht das Hinzufügen günstigerer Internetleitungen. Es ist die Steuerung eines verteilten Netzwerks, ohne dass Ihr Team zu Vollzeit-Paketjägern wird. Sie benötigen einen einzigen Ort, um Absichten zu definieren, einen Ort, um Fehlerquellen zu erkennen, und einen Ort, um dieselben Standards an jedem Standort durchzusetzen. In mandantenfähigen Umgebungen muss das Netzwerk zudem wissen, wer der Benutzer ist, und nicht nur, welche Leitung der Datenverkehr genutzt hat.
Jenseits von MPLS: Der Aufstieg des intelligenten SD-WAN-Managements
Legacy-WANs scheitern oft auf die gleichen drei Arten.
Erstens sind sie teuer. Zweitens sind sie starr. Drittens verbergen sie betriebliche Probleme hinter Anbietergrenzen, Übergabepunkten und manuellen Änderungsfenstern.
Wenn Sie MPLS-intensive Umgebungen verwaltet haben, kennen Sie das Muster. Eine neue Niederlassung wird eröffnet und jemand fragt, wie schnell Sie diese anbinden können. Die ehrliche Antwort hängt von den Vorlaufzeiten für die Leitungen, der Bereitstellung der Hardware, der CLI-Konsistenz und der Frage ab, ob das ursprüngliche Design für den SaaS-Datenverkehr überhaupt noch sinnvoll ist. Inzwischen befinden sich die meisten Anwendungen, die für Benutzer wichtig sind, nicht mehr einfach in einem einzigen Rechenzentrum.
Warum das alte Modell mühsam wurde
Das traditionelle WAN-Design setzte auf Zentralisierung. Der Datenverkehr floss zurück zu den Kernstandorten, da sich dort die Anwendungen und die Sicherheit befanden.
So arbeiten die meisten Organisationen heute nicht mehr. Teams nutzen Cloud-Dienste, Sprach- und Videodienste, browserbasierte Tools und Identitätsplattformen, die von unnötigem Backhaul nicht profitieren. Das Netzwerk muss intelligentere Entscheidungen direkt am Edge treffen.
Laut Gartner-Prognosen, die in Branchenanalysen zitiert werden, hatten bis Ende 2019 30 % der Unternehmen weltweit, einschließlich einer starken Akzeptanz in Großbritannien, SD-WAN in Niederlassungen eingeführt - im Vergleich zu weniger als 1 % zuvor. Dieselbe Analyse zeigt, dass britische Unternehmen von durchschnittlichen MPLS-Kosten von über £500 pro Mbps monatlich berichteten, was Unternehmen zu Internetverbindungen drängte, die mittels SD-WAN effektiver verwaltet werden konnten (Cato Networks on the history of SD-WAN).
Diese Verschiebung ist wichtig, weil sie zeigt, dass SD-WAN nicht als Modeprojekt eingeführt wurde. Es hat ein betriebliches Missverhältnis gelöst.
Was das SD-WAN-Management verändert
Der Wert von SD-WAN-Management liegt nicht darin, dass „wir MPLS durch Breitband ersetzt haben“. Das ist eine zu eingeschränkte Sichtweise.
Wichtige Änderungen umfassen:
- Sie definieren Geschäftsziele zentral. Sprachübertragung, Zahlungsverkehr, Gastzugang, Cloud-Apps und Back-Office-Systeme müssen nicht alle gleich behandelt werden.
- Sie verteilen Richtlinien überall gleichzeitig. Der Standort wird nicht zu einer unvorhersehbaren Ausnahme.
- Sie sehen die Servicequalität, nicht nur den Verbindungsstatus. Eine Schnittstelle kann aktiv sein, während die Benutzererfahrung schlecht ist.
- Sie reduzieren die lokale Abhängigkeit. Neue Standorte benötigen nicht immer eine manuelle Konfiguration durch Spezialisten vor Ort.
Praktische Regel: Wenn Ihr WAN immer noch von standortspezifischen Ausnahmen und langen Änderungsfenstern abhängt, haben Sie kein Bandbreitenproblem. Sie haben ein Kontrollproblem.
Ein guter Ausgangspunkt ist das Verständnis der betrieblichen Vorteile, die Unternehmen bei der Modernisierung der Filialanbindung anstreben, wie z. B. eine zentrale Richtlinienkontrolle und eine bessere Cloud-Leistung, die in dieser Übersicht über die SD-WAN-Vorteile beschrieben werden.
Die zugrundeliegende Idee ist einfach. SD-WAN verwandelt das WAN von einer Reihe einzeln verwalteter Leitungen in eine zentral verwaltete Service-Struktur. Sobald Sie das verstanden haben, ist der Rest des Modells leichter nachzuvollziehen.
Die drei Säulen der SD-WAN-Management-Kontrolle
Stellen Sie sich das SD-WAN-Management wie ein Flugsicherungssystem vor.
Flugzeuge fliegen immer noch die Routen. Im Netzwerkbereich sind das Ihre Filialgeräte und Transportverbindungen. Aber eine sichere, effiziente Bewegung hängt von einer zentralen Planung, einer aktiven Steuerung und einem klaren Regelwerk ab. Ohne diese drei Säulen kommt es zu Verzögerungen, Konflikten und ständigen manuellen Eingriffen.
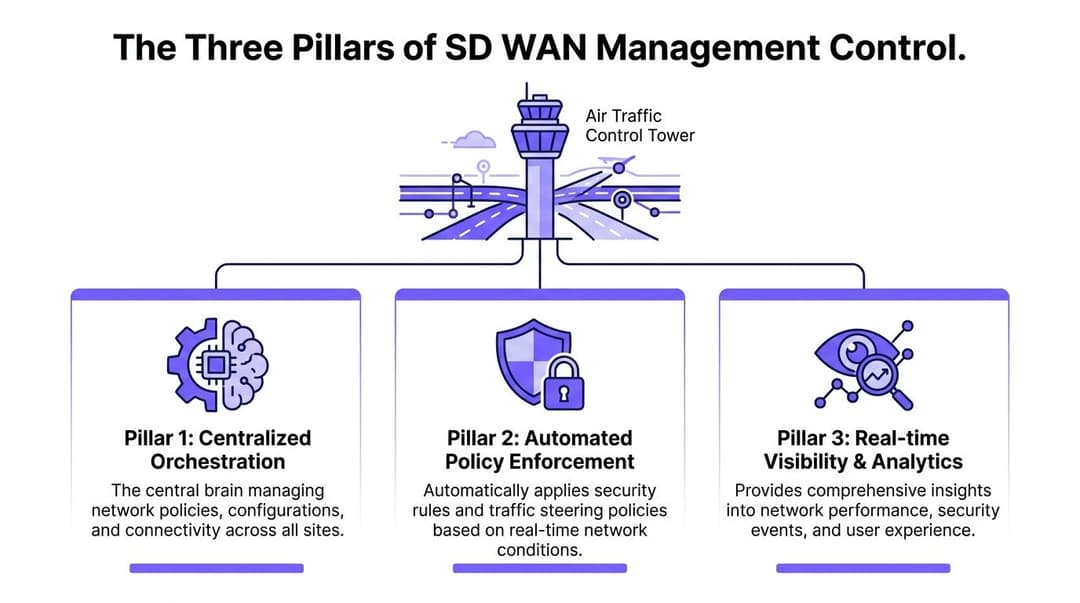
Zentrale Orchestrierung
Der Orchestrator ist der Flugplaner.
Es ist das System, in dem Ihr Team Vorlagen, Standortprofile, Segmentierung, geschäftliche Absichten und Rollout-Logik definiert. Wenn Sie Meraki, Aruba, VMware oder ähnliche Plattformen nutzen, sorgt dieser Teil für die Wiederholbarkeit. Sie entscheiden, wie eine Einzelhandelsfiliale, ein Hotel oder ein Regionalbüro aussehen soll, und übertragen dieses Modell dann auf viele Standorte.
Aus diesem Grund funktioniert die Zero-Touch-Bereitstellung. Das Edge-Gerät der Filiale kommt an, meldet sich zu Hause, ruft die richtige Konfiguration ab und fügt sich in die restliche Infrastruktur ein, ohne dass ein Techniker Befehle für jeden einzelnen Standort eingeben muss.
Für IT-Manager ist dies wichtig, da Konsistenz ein Sicherheits- und Supportfaktor ist und nicht nur ein Komfortmerkmal. Je weniger manuelle Unterschiede es zwischen den Standorten gibt, desto weniger Zeit verbringt Ihr Team damit, sich zu fragen, warum sich ein bestimmter Standort anders verhält.
Automatisierte Richtliniendurchsetzung
Der Controller ist der Tower.
Es enthält nicht nur einen statischen Plan. Es reagiert auf sich ändernde Bedingungen und sagt den Edges, was zu tun ist. Hier wird SD-WAN betrieblich nützlich, statt nur zentralisiert zu sein.
In fortschrittlichen Controllern führt die Dynamic Multipath Optimization (DMPO) eine Pfadauswahl im Subsekundenbereich durch, indem sie Latenz, Jitter und Paketverlust überwacht. Unter einem anspruchsvollen SLA kann dies eine Latenzreduzierung von 40 % bewirken, und Richtlinien-Updates können Edge-Geräte in Sekunden statt in Wochen erreichen (Forcepoint on SD-WAN traffic management and application control).
Dieser Satz enthält eine Menge Informationen - lassen Sie uns das genauer betrachten.
Wenn MPLS überlastet ist, das Breitband jedoch frei, kann der Controller einen Anwendungsfluss verschieben. Wenn bei einer Sprachverbindung Jitter auftritt, kann der Controller sie anders steuern. Wenn sich eine Richtlinie ändert, muss die Filiale nicht auf einen Techniker vor Ort warten.
Dies ist der Unterschied zwischen „das Netzwerk ist konfiguriert“ und „das Netzwerk wird aktiv verwaltet“.
Ein statisches WAN befolgt Anweisungen. Ein verwaltetes SD-WAN prüft kontinuierlich, ob diese Anweisungen immer noch das von Ihnen gewünschte Ergebnis liefern.
Richtlinien als Regelwerk
Bei den Richtlinien geraten viele Leser ins Stocken, weil der Begriff so abstrakt klingt.
Eine Richtlinie ist einfach eine Regel, die eine Absicht mit einer Aktion verbindet.
Zum Beispiel:
- Anwendungsabsicht: VoIP und Zahlungssysteme auf den saubersten Pfad leiten.
- Sicherheitsabsicht: Gastdatenverkehr von betrieblichen Systemen getrennt halten.
- Geschäftsabsicht: Einen temporären Standort schnell online bringen, aber den Zugriff eng begrenzen.
- Betriebliche Absicht: Wenn eine Verbindung nachlässt, ein Failover durchführen, ohne darauf zu warten, dass ein Mensch es bemerkt.
Einige Richtlinien sind breit gefächert. Andere sind sehr spezifisch. Ein gutes Design kombiniert in der Regel beides.
Wie die Säulen zusammenwirken
Hier ist die praktische Aufteilung:
| Komponente | Aufgabe | Was Ihr Team sieht |
|---|---|---|
| Orchestrator | Definiert Vorlagen und Rollout-Logik | Ein zentraler Ort zur Erstellung von Standortstandards |
| Controller | Trifft Lenkungsentscheidungen in Echtzeit | Schnelle Anpassung an wechselnde Verbindungsqualität |
| Policies | Übersetzen Geschäftsziele in durchsetzbare Regeln | Vorhersehbares Verhalten über alle Standorte hinweg |
Verwirrung entsteht meistens, wenn man diese Dinge als Einheit betrachtet. Das sind sie nicht.
Der Orchestrator sorgt für Konsistenz. Der Controller sorgt für Reaktionsfähigkeit. Richtlinien sorgen für die Governance.
Wenn eine dieser Komponenten schwach ist, fühlt sich das SD-WAN-Management enttäuschend an. Sie sparen vielleicht immer noch Geld beim Transport, aber Sie erhalten nicht die betriebliche Kontrolle, die das Modell erst lohnenswert macht.
Von reaktiven Alarmen zu vorausschauenden Erkenntnissen
Ein Großteil der WAN-Überwachung funktioniert immer noch wie eine Alarmanlage. Sie meldet Ihnen erst dann, dass etwas schiefgelaufen ist, wenn die Benutzer sich bereits ärgern.
Modernes SD-WAN-Management sollte eher wie eine kontinuierliche Telemetrie aus einem gut instrumentierten System funktionieren. Sie fragen nicht, ob eine Leitung steht. Sie fragen, ob reale Anwendungen die Leistung erhalten, die sie benötigen.
Was Ihnen das Dashboard verraten sollte
Eine nützliche Konsole sollte mindestens vier Informationsklassen anzeigen:
- Verbindungszustand: Latenz, Jitter, Paketverlust, Auslastung
- Anwendungsverhalten: Welche App aktiv ist, welchen Pfad sie genommen hat und ob die Richtlinie sie korrekt behandelt hat
- Standortkontext: Ob das Problem auf eine einzelne Filiale isoliert ist oder die gesamte Liegenschaft betrifft
- Benutzerauswirkung: Ob Sprach-, Video-, SaaS- oder Transaktionsströme beeinträchtigt sind
Viele Teams stellen an diesem Punkt fest, dass sie im Blindflug unterwegs waren. „Die Verbindung steht“ hilft nicht weiter, wenn die Sprachqualität nur in Stoßzeiten schlecht ist oder wenn sich ein Internetdienstanbieter bei einer Anwendung schlecht verhält, bei einer anderen jedoch einwandfrei.
Wichtige SD-WAN-Management-KPIs
| KPI-Kategorie | Metrik | Guter Zielwert | Warum es wichtig ist |
|---|---|---|---|
| Pfadqualität | Latenz | Niedriger ist besser und auf die Anwendungsanforderungen abgestimmt | Hohe Latenz lässt Sprach-, Video- und SaaS-Anwendungen träge wirken |
| Pfadqualität | Jitter | Niedriger ist besser für Echtzeitverkehr | Jitter verursacht eine instabile Sprach- und Videoleistung |
| Pfadqualität | Paketverlust | So nah an Null wie möglich | Verlust beeinträchtigt die Anrufqualität und die Reaktionsfähigkeit der Anwendung |
| Kapazität | Verbindungsauslastung | Achten Sie auf dauerhaft hohe Auslastung | Engpässe treten oft auf, bevor Benutzer Tickets erstellen |
| Anwendungserlebnis | Durchsatz pro Anwendung | Passend zum Anwendungs- und Standortprofil | Zeigt, ob geschäftlicher Datenverkehr die benötigte Bandbreite erhält |
| Betrieb | Genauigkeit der Richtlinienübereinstimmung | Hohe Konsistenz über Standorte hinweg | Bestätigt, dass der Datenverkehr ordnungsgemäß klassifiziert und gesteuert wird |
| Verfügbarkeit | Failover-Verhalten | Schnelle Wiederherstellung | Zeigt Ihnen, ob Ausfälle für Benutzer sichtbar werden |
Die genauen Schwellenwerte variieren je nach Umgebung. Ein Standort mit viel Gast-WiFi, eine Klinik und ein Contact-Center werden nicht alle dieselben Toleranzen festlegen.
Wo AI und ML ihren Nutzen beweisen
Durch KI/ML-gestützte SD-WAN-Analysen lassen sich Ausfälle mit einer Genauigkeit von 95 % vorhersagen, indem Echtzeit-Telemetrie mit historischen Baselines kombiniert wird. In britischen Einzelhandelsumgebungen trägt dies dazu bei, 20 - 30 % VoIP-Paketverlust bei Überlastungen während der Hauptverkehrszeiten auf einzelnen Verbindungen zu mindern, verringert Ausfallzeiten um 60 % und wird mit einer allgemeinen Leistungssteigerung von 58,20 % in Verbindung gebracht (Broadcom AppNeta best practices for operating and monitoring an SD-WAN network).
Das ist nützlich, weil das System nicht nur ein rotes Licht anzeigt. Es lernt, wie ein „normaler Freitagnachmittag in dieser Art von Filiale“ aussieht, und hebt dann Abweichungen hervor, bevor Benutzer den Service Desk überlasten.
Ein starkes Betriebsteam nutzt dies auf drei Arten:
- Baselining: Lernen Sie, wie ein fehlerfreier Betrieb pro Standort und Anwendung aussieht.
- Vorhersage: Erkennen Sie steigende Risiken vor einem kompletten Ausfall.
- Optimierung: Passen Sie Pfadpräferenzen, Schwellenwerte und Kapazitätspläne auf Basis von Belegen an.
Betrieblicher Hinweis: Wenn alle Warnmeldungen gleich dringend erscheinen, ist Ihre Überwachung noch nicht ausgereift genug. Eine gute SD-WAN-Analyse sollte Ihrem Team helfen, Rauschen von risikoreichen Vorfällen mit Auswirkungen auf die Benutzer zu trennen.
Eine bessere Fehlerbehebung im Gespräch
Ohne Analysen besagt ein Ticket lediglich: „Anrufe in der Filiale sind schlecht“.
Mit einer ausgereiften SD-WAN-Transparenz ändert sich die Ausgangslage. Sie können sehen, ob der Paketverlust auf einer Breitbandleitung zugenommen hat, ob Sprache auf dem falschen Pfad blockiert blieb, ob ein Failover ausgelöst wurde und ob das Problem alle Echtzeitanwendungen oder nur eine betraf.
Das verkürzt die Zeit bis zum Nachweis der Unschuld (Mean Time to Innocence) ebenso wie die Zeit bis zur Behebung (Mean Time to Repair). Manchmal liegt das Problem am Netzwerk. Manchmal liegt es am Internetdienstanbieter. Manchmal liegt es an der Leistung der vorgeschalteten Anwendung. Eine gute Telemetrie hilft Ihnen zu beweisen, was zutrifft.
Aufbau eines sicheren Fabric, nicht nur einer schnelleren Leitung
Ein häufiger Fehler besteht darin, SD-WAN als reines Transportprojekt zu betrachten. Die Edge-Geräte kaufen, die Leitungen aufschalten, den Datenverkehr steuern, Geld sparen.
Dieser Ansatz hinterlässt eine Lücke. Wenn Ihre Management-Ebene zwar den Datenverkehr optimieren, aber keine konsistente Sicherheitsstufe durchsetzen kann, haben Sie lediglich einen schnelleren Weg geschaffen, Risiken zu verschieben.
Sicherheit muss im selben Betriebsmodell verankert sein
Moderne WAN-Betriebe benötigen Sicherheitskontrollen, die sich mit derselben Geschwindigkeit anpassen wie Verbindungsänderungen.
Das bedeutet in der Regel, Funktionen wie Next-Generation Firewalling, Intrusion Prevention, sichere Webfilterung, Segmentierung und richtlinienbasierten Zugriff in denselben Verwaltungs-Workflow zu integrieren. Unabhängig davon, ob diese Kontrollen direkt am Edge angesiedelt sind, über die Cloud bereitgestellt werden oder beides kombinieren - entscheidend ist die betriebliche Einheit.
Wenn Ihr Netzwerkteam Richtlinien zur Pfadauswahl in einer Konsole aktualisiert, während Ihr Sicherheitsteam die Internetzugriffskontrollen an anderer Stelle anpasst, sind Abweichungen vorprogrammiert. Filialen enden mit widersprüchlichen Regeln, Ausnahmen häufen sich und die Fehlerbehebung wird zur politischen Debatte.
Warum SASE in der Praxis wichtig ist
Der SASE-Ansatz wird hier hilfreich. Nicht, weil das Akronym im Trend liegt, sondern weil es eine praktische Realität widerspiegelt. Benutzer, Geräte, Filialen und Cloud-Dienste benötigen alle eine konsistente Behandlung.
Ein Filialbenutzer mit einer lokalen Breakout-Verbindung sollte nicht versehentlich eine andere Sicherheitsstufe erhalten als ein Remote-Benutzer. Das Managementmodell sollte Richtlinien portabel machen.
Das bedeutet:
- Konsistente Überprüfung: Für den Internetverkehr sollten Richtlinien gelten, selbst wenn er kein zentrales Rechenzentrum durchquert.
- Segmentierte Vertrauenszonen: Gäste, Personal, IoT, Zahlungssysteme und Betriebstechnik sollten nicht in einer einzigen flachen Domäne liegen.
- Gemeinsame Richtlinienlogik: Routing- und Sicherheitsentscheidungen müssen sich gegenseitig unterstützen, anstatt im Konflikt zu stehen.
Der übersehene Workflow für Betreiber
Im Alltag hängen sichere Abläufe nach wie vor von Tools und Gewohnheiten ab. Selbst bei zentralisierten Plattformen benötigen Techniker oft disziplinierte Zugriffsmethoden für die Validierung am Edge, die Änderungskontrolle und eine auditfreundliche Verwaltung. Wenn Ihr Team die Arbeitsabläufe für Endpunkte optimiert, ist dieser Leitfaden für sicheres Netzwerkmanagement mit Tools wie Mac SSH-Clients eine nützliche betriebliche Referenz.
Das ist wichtig, weil Architekturdiagramme oft die praktischen Details von Änderungsfenstern und menschlichen Zugriffswegen überspringen. Ein gutes SD-WAN-Management reduziert den manuellen Aufwand, ersetzt aber nicht die Notwendigkeit solider Administrationspraktiken.
Sicherheit ist keine Funktion, die man nach der Einführung einfach an SD-WAN anflanscht. Sie ist vom ersten Tag an Teil des Steuerungsmodells.
Zugriffskontrolle ist Teil des Fabric
Viele Teams beginnen mit der Segmentierung von Standorten und Firewall-Regeln und stellen dann fest, dass sie auch eine stärkere Kontrolle darüber benötigen, welche Benutzer und Geräte auf die einzelnen Bereiche der Umgebung zugreifen dürfen.
Hier werden umfassendere Ansätze für Netzwerkzugriffskontrolllösungen relevant. Das WAN entscheidet zwar, wohin der Datenverkehr fließt, aber die Zugriffskontrolle bestimmt, ob diesem Datenverkehr überhaupt vertraut werden sollte.
Wenn Sie sich eine Sache aus diesem Abschnitt merken, dann diese: Ein modernes WAN ist nicht nur eine Engine zur Pfadauswahl. Es ist ein sicheres Fabric, das den Geschäftsverkehr übertragen, Risiken isolieren und Richtlinien über Filialen, Cloud und Remote-Zugriff hinweg konsistent halten sollte.
Netzwerk und Nutzer verbinden mit identitätsbasiertem Zugriff
Das ist die Lücke, an der viele ansonsten solide SD-WAN-Implementierungen scheitern.
Das Netzwerk weiß viel über Anwendungen, Pfade und Standorte. Es weiß jedoch oft weit weniger über die tatsächliche Person oder das Gerät, die den Zugriff anfordern. In einem normalen Büro ist das bereits eine Einschränkung. In einem Hotel, einem Einzelhandelsgeschäft, einer Studentenunterkunft, einer gemischt genutzten Immobilie oder einer Umgebung im Gesundheitswesen wird dies zu einem schwerwiegenden Designfehler.
Warum Pfachrichtlinien allein nicht ausreichen
Eine traditionelle SD-WAN-Richtlinie könnte lauten:
- Teams priorisieren
- Breitband für Gast-WiFi bevorzugen
- Zahlungsverkehr auf der zuverlässigsten Verbindung halten
- IoT-Geräte isolieren
Das sind gute Regeln. Sie reichen jedoch nicht aus.
Sie beantworten Fragen wie diese nicht:
- Handelt es sich um einen Mitarbeiter, einen Gast, einen Auftragnehmer oder einen Bewohner?
- Ist das Gerät verwaltet, unbekannt oder ein Legacy-Gerät?
- Sollte dieser Benutzer Zugriff auf interne Anwendungen, reinen Internetzugang oder segmentierten Dienstzugriff erhalten?
- Kann der Zugriff sofort entzogen werden, wenn sich der Status im Verzeichnis ändert?
Ohne identitätsbasierte Zugriffssteuerung schließen Teams diese Lücke oft mit gemeinsam genutzten Passwörtern, Notlösungen für das Captive Portal, lokalen Ausnahmen oder statischen Geräte-Anmeldedaten. Das erzeugt Reibung und schwächt die Zero-Trust-Ziele.
Die Multi-Tenant-Realität
Eine ISP-Umfrage in Großbritannien aus dem Jahr 2025 ergab, dass 42 % der Unternehmen das Identitätsmanagement als eine der größten Herausforderungen für SD-WAN nennen. Dieselbe Quelle verweist auf ein Wachstum von 28 % bei öffentlichen WiFi Hotspots von 2024 auf 2025, wobei sich 65 % dieser Hotspots im Gastgewerbe und im Einzelhandel befinden, wo eine isolierte Verwaltung von Netzwerk- und Benutzeridentität Sicherheitslücken schafft und die neuen Erwartungen der britischen NIS2 an verschlüsselten First-Packet-Zugriff verfehlt (Cisco SD-WAN E-Book PDF).
Das ist das betriebliche Problem in einem Absatz. Das Filialnetz wird zwar zentral orchestriert, der Benutzerzugriff wird jedoch oft an anderer Stelle mit anderen Tools, einer anderen Richtlinienlogik und von anderen Teams verwaltet.
In einer Umgebung mit mehreren Mandanten führt diese Trennung zu echten Problemen:
| Szenario | Rein netzwerkbasierte Sicht | Identitätsbewusste Sicht |
|---|---|---|
| Gast verbindet sich mit dem Standort-WiFi | Sieht allgemeinen Internet-Datenverkehr | Erkennt, dass dies ein Gast mit eingeschränkten Rechten ist |
| Mitarbeiter meldet sich an | Sieht Datenverkehr von Geschäftsanwendungen | Wendet Mitarbeiterzugriff an, der an die Verzeichnisidentität gekoppelt ist |
| Auftragnehmer meldet sich mit nicht verwaltetem Gerät an | Sieht einen weiteren Endpunkt | Beschränkt den Zugriff basierend auf Rolle und Gerätevertrauen |
| Legacy-Gerät stellt Verbindung her | Sieht nur MAC oder Segment | Weist dem Gerät eine streng kontrollierte Richtlinienspur zu |
Wie ein einheitliches Modell aussieht
Das beste Ergebnis ist ein gemeinsames Kontrollmodell.
Die SD-WAN-Schicht übernimmt Pfadqualität, Segmentierung, Filialanbindung und Richtlinienverteilung. Die Identitätsschicht kümmert sich um Authentifizierung, Rolle, Gerätekontext und kontinuierliche Zugriffsentscheidungen. Zusammen sorgen sie für ein Niveau, das echtem Zero Trust sehr nahe kommt.
Das wandelt Richtlinien von pauschal zu präzise um.
Anstelle von "Zusammenarbeitsverkehr priorisieren" lautet die Richtlinie nun: "Erlaube und priorisiere Zusammenarbeitsverkehr für autorisierte Mitarbeiter auf vertrauenswürdigen Geräten, während dieser Zugriff für Gäste verweigert und veraltete Endpunkte isoliert werden". Das ist eine weitaus präzisere Anweisung.
Designprinzip: Die Netzwerkrichtlinie sagt dem Datenverkehr, wohin er fließen darf. Die Identitätsrichtlinie sagt dem Netzwerk, wer dorthin fließen darf.
Warum First-Packet-Trust wichtig ist
Captive Portals und gemeinsam genutzte Zugangsdaten gehören zu einem älteren Zugriffsmodell. Sie sind umständlich für Benutzer und bieten Betreibern nur schwache Sicherheit.
Identitätsbasierter Zugriff, der auf Verzeichnisintegration, zertifikatsbasiertem Vertrauen und Standards wie Passpoint und OpenRoaming aufbaut, verlagert die Entscheidung nach vorne. Die Sitzung beginnt mit einer höheren Sicherheit und nicht erst nach einer umständlichen Übergabe.
Das ist besonders relevant, wenn Sie die Konnektivität in Filialen an allgemeineren Zero-Trust-Netzwerkzugriffs-Prinzipien ausrichten. Zero Trust ist dann kein Konzept mehr, das sich nur auf den Remote-Zugriff beschränkt, sondern wird zu etwas, das Sie auch innerhalb von Standorten anwenden.
Die praktische Lektion ist unkompliziert. SD-WAN gibt Ihnen die Kontrolle über das Netzwerk. Der identitätsbasierte Zugriff gibt Ihnen die Kontrolle darüber, wer es zu welchen Bedingungen nutzen darf. In gemeinsam genutzten Umgebungen benötigen Sie beides.
Theorie in die Praxis umsetzen mit SD-WAN-Betriebs-Runbooks
Eine gute Architektur ist nur dann von Wert, wenn Ihr Team sie auch unter Druck wiederholt fehlerfrei betreiben kann.
Hier helfen betriebliche Runbooks. Sie verwandeln das SD-WAN-Management von einem Entwurfskonzept in eine Reihe verlässlicher Aktionen, denen Junior-Techniker folgen und auf die Senior-Techniker vertrauen können.
Runbook zur Inbetriebnahme eines neuen Standorts
Eine neue Filiale, ein Café, eine Klinik oder ein Hotel erfordern keinen heroischen Bereitstellungsprozess.
Ein praktischer Rollout sieht normalerweise so aus:
Standortprofil zuweisen Ordnen Sie den Standort einem Standarddesign zu. Einzelhandel ist nicht dasselbe wie ein Bürogebäude. Hotellerie ist nicht dasselbe wie das Gesundheitswesen. Das Profil sollte bereits Segmentierung, bevorzugte Transportwege und grundlegende Sicherheit definieren.
Edge für Zero-Touch-Provisioning vorbereiten Registrieren Sie das Gerät im Orchestrator, binden Sie es an die richtige Vorlage und bestätigen Sie die erwarteten Uplinks und die Richtliniengruppe.
Transportverhalten validieren Sobald das Gerät online ist, überprüfen Sie, ob die Leitungen korrekt erkannt werden und ob der Controller die Pfadqualität bewertet, anstatt jede Verbindung gleich zu behandeln.
Segmentierung und Zugriffsgrenzen bestätigen Der Datenverkehr von Gästen, Mitarbeitern, Betrieb und Geräten sollte sofort in den richtigen Zonen landen.
Anwendungstests ausführen Validieren Sie eine kleine Auswahl kritischer Funktionen wie Sprachübertragung, Zahlungssysteme, Zugriff auf Geschäftsanwendungen und den allgemeinen Internet-Breakout.
Ein erfahrenes Team behandelt dies als Checkliste, nicht als handwerkliches Projekt.
Runbook zur sicheren Einführung einer Richtlinienänderung
Bei Richtlinienänderungen zeigt das zentrale Management seinen wahren Wert.
Angenommen, Sie müssen den Internetzugang für eine bestimmte Anwendungskategorie einschränken oder die Pfadpräferenz für Sprache an allen Standorten eines bestimmten Typs ändern. Die grundlegende Methode ist einfach:
- Bearbeiten Sie das zentrale Richtlinienset statt standortspezifischer Ausnahmen.
- Grenzen Sie die Änderung auf die richtige Gerätegruppe oder Standortklasse ein.
- Überprüfen Sie Richtlinienreihenfolge und Konflikte vor der Bereitstellung.
- Führen Sie den Push in einem kontrollierten Zeitfenster durch, wenn die Änderung für Benutzer sichtbar ist.
- Beobachten Sie die Live-Telemetrie nach dem Push, um erwartete Übereinstimmungen und das Ausbleiben unerwünschter Nebenwirkungen zu bestätigen.
Was Teams scheitern lässt, ist meist nicht die Bereitstellung selbst. Es ist eine mangelhafte Richtlinienhygiene. Zu viele überschneidende Regeln, unklare Benennungen und Notfallausnahmen, die nie bereinigt wurden.
Halten Sie Richtliniennamen lesbar. „Retail-Guest-Internet-Default“ ist besser als „Policy_27B_Final“.
Runbook zur Fehlerbehebung bei schlechten Anrufen oder langsamen Apps
Wenn ein Benutzer von einer schlechten Videokonferenz oder einem abgehackten Anruf berichtet, geben Sie nicht direkt dem WiFi oder dem ISP im Allgemeinen die Schuld.
Nutzen Sie einen kurzen Entscheidungsfluss:
| Überprüfung | Wonach Sie suchen | Wahrscheinlicher nächster Schritt |
|---|---|---|
| Anwendungspfad | Hat die App den vorgesehenen Transportweg genommen? | Richtlinienübereinstimmung oder Pfadpräferenz korrigieren |
| Verbindungszustand | Gab es während der Beschwerde Latenz, Jitter oder Paketverlust? | Datenverkehr umleiten oder Betreiberproblem eskalieren |
| Standortmuster | Ein Benutzer, ein Standort oder viele Standorte? | Lokales von systemischem Problem isolieren |
| Zeitliche Korrelation | Fiel die Verschlechterung mit der Hauptnutzungszeit zusammen? | Kapazität oder Traffic-Shaping überprüfen |
| Auswirkung der Sicherheitsrichtlinie | Wurde der Datenverkehr unerwartet überprüft oder blockiert? | Regelreihenfolge oder Ausnahmebehandlung anpassen |
Zentrale Transparenz spart hier Zeit. Sie müssen nicht mehr anhand von Fragmenten raten. Sie verfolgen Richtlinien, Pfade und Benutzerauswirkungen von einem einzigen Ort aus.
Die Gewohnheit, die den Betrieb sauber hält
Die besten Runbooks enthalten einen letzten Schritt, den Teams oft überspringen.
Aktualisieren Sie nach einer Behebung den Standard. Wenn ein Standort eine einmalige Anpassung benötigte, weil Ihr ursprüngliches Profil zu allgemein war, formalisieren Sie dies entweder als unterstützte Variante oder entfernen Sie die Ausnahme. Lassen Sie keine undokumentierten Abweichungen in der Produktion zu.
Diese Disziplin ist wichtiger als jede Dashboard-Funktion. Sie entscheidet im Laufe der Zeit darüber, ob eine SD-WAN-Infrastruktur überschaubar bleibt oder ob sie langsam das Chaos rekonstruiert, das sie eigentlich ersetzen sollte.
Die Zukunft des Networking: Einheitlich und identitätsbewusst
Das alte WAN-Modell stellte nur eine einzige, eng gefasste Frage: Wie verbinden wir Standorte?
Das reicht nicht mehr aus. Moderne Betriebe müssen gleichzeitig eine Reihe größerer Fragen beantworten. Wie verbinden wir Standorte, wählen Pfade intelligent aus, setzen Sicherheitsrichtlinien konsistent durch, verstehen den Zustand von Anwendungen und treffen Zugriffsentscheidungen auf der Grundlage von Identität und nicht nur des Standorts?
Deshalb ist das SD-WAN-Management wichtiger als der darunter liegende Transport-Mix.
Was erfahrene Teams wirklich aufbauen
Das Endziel ist kein Dashboard. Es ist ein Betriebsmodell.
Die stärksten Umgebungen kombinieren:
- Zentrale Orchestrierung, damit Standorte konsistent bleiben
- Echtzeit-Steuerung, damit sich das Netzwerk an veränderte Bedingungen anpasst
- Telemetrie und Analysen, damit Teams handeln können, bevor Benutzer sich beschweren
- Integrierte Sicherheit, damit der lokale Ausstieg nicht zum lokalen Risiko wird
- Identitätsbasierter Zugriff, damit Benutzer und Geräte vom ersten Verbindungsaufbau an das richtige Vertrauensniveau erhalten
Diese Bereiche verstärken sich gegenseitig. Wenn einer fehlt, wirkt das gesamte Design weniger effektiv.
Warum Identität die nächste Reifestufe ist
Ein Netzwerk, das nur Leitungen und Anwendungen versteht, ist nützlich. Ein Netzwerk, das auch Benutzer, Rollen, Geräte und den Zugriffsstatus versteht, ist weitaus widerstandsfähiger.
Das ist besonders in Umgebungen wichtig, in denen viele Personen dieselbe physische Infrastruktur nutzen, aber nicht dasselbe Vertrauensniveau teilen sollten. In den Bereichen Gastgewerbe, Einzelhandel, Wohnungsbau, Veranstaltungen, Transportwesen und Gesundheitswesen stößt man schnell auf dieses Problem.
Das zukünftige WAN ist softwaredefiniert, aber das ist noch nicht die Ziellinie. Es muss auch identitätsbewusst sein.
Wenn Teams dies richtig machen, beruhigt sich der Betrieb. Neue Standorte lassen sich einfacher in Betrieb nehmen. Richtlinienänderungen können sicherer eingeführt werden. Die Fehlerbehebung wird schneller. Die Sicherheit wird weniger abhängig von Workarounds. Benutzer spüren die Übergänge zwischen Filialvernetzung, WiFi-Onboarding und Zugriffskontrolle nicht mehr.
Dies bietet ein erhebliches Versprechen. Nicht nur ein besseres WAN, sondern eine konsistentere Umgebung für alle, die es verwalten, und alle, die darauf angewiesen sind.
Wenn Sie die Lücke zwischen netzwerkbasierter Kontrolle und benutzerbasiertem Zugriff schließen möchten, hilft Purple Unternehmen dabei, gemeinsam genutzte Passwörter und unhandliche Captive Portals durch identitätsbasierten, passwortlosen WiFi-Zugang für Gäste, Mitarbeiter und Multi-Tenant-Umgebungen zu ersetzen. Dies ist ein praktischer Weg, um den Zero-Trust-Ansatz direkt auf die Edge auszuweiten - insbesondere an Standorten, an denen SD-WAN allein das Problem der Benutzeridentität nicht lösen kann.



