
Enterprise SD WAN Management & Edge WiFi Advisor
Model dynamic path steering policies, multi-site circuit aggregation, SLA jitter budgets, and zero trust WiFi integration across your distributed enterprise branch estate.
Underlay vs Overlay Capacity
Your estate aggregates multiple physical underlays into an encrypted SD-WAN overlay fabric.
Branch Resilience & Failover SLA
Failover behavior during link degradation, brownouts, and physical fiber interruptions.
Application-Aware Traffic Distribution
SD-WAN inspects traffic at Layer 7 and steers each application flow down the path matching its performance requirements.
Zero Trust Edge Security & Role-Based Segregation
Bridging cloud SD-WAN orchestration with wireless local access points ensures devices are contained at Layer 2 before traversing edge routers.
Guest wireless frames are tagged into an egress-only VLAN. Access control lists block scanning toward RFC 1918 private subnets (10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16).
Staff endpoints authenticate via certificates or cloud identity. The RADIUS server returns dynamic VLAN attributes steering finance, POS, and corporate users into distinct trust zones.
Strict edge separation reduces the annual PCI-DSS audit boundary by removing untrusted public visitor traffic from payment card data environments.
Cisco / Fortinet / Aruba SD-WAN CLI Blueprint
RFC 1918 compliant configuration template for edge routers and wireless controllers.
# Enterprise SD-WAN Management & Edge WiFi Orchestration Blueprint
# Generated for 120 branch sites with automated path steering

# Section 1: WAN Edge Link Provisioning & SLA Probes
wan-controller orchestrator
  tenant-id "PURPLE-ENTERPRISE-FABRIC"
  api-token "<SDWAN_ORCHESTRATOR_TOKEN>"
  heartbeat-interval 10
  sla-monitoring enable
exit

sla-profile "BUSINESS_CRITICAL_VOICE"
  target-latency 45 ms
  target-jitter 18 ms
  packet-loss-tolerance 0.5%
  probe-interval 1000 ms
  probe-destination 10.10.1.1
exit

sla-profile "SAAS_COLLABORATION"
  target-latency 90 ms
  target-jitter 20 ms
  packet-loss-tolerance 1.0%
  probe-destination 10.10.1.2
exit

# Section 2: Application-Aware Dynamic Traffic Steering
traffic-policy "SDWAN_EDGE_STEERING"
  rule 10
    name "VoIP_SIP_Priority"
    match protocol udp port 5060 5061
    prefer-transport dia-fiber
    fallback-transport broadband
    sla-profile "BUSINESS_CRITICAL_VOICE"
  exit
  rule 20
    name "Enterprise_SaaS_Breakout"
    match application-group "m365_salesforce"
    prefer-transport direct-internet
    fallback-transport mpls-overlay
    sla-profile "SAAS_COLLABORATION"
  exit
  rule 30
    name "Guest_WiFi_Throttled_Egress"
    match source-subnet 192.168.10.0/24
    prefer-transport broadband
    rate-limit-per-user 5000 kbps
    allow-cellular-failover false
  exit
exit

# Section 3: Zero Trust WiFi Integration & Dynamic VLAN Segregation
wifi-security-profile "ENTERPRISE_ZERO_TRUST"
  guest-network vlan 10
    subnet 192.168.10.0/24
    client-isolation enable
    captive-portal-url "https://login.purple.ai/portal"
    dns-enforcement 10.10.20.5
    firewall-rules
      deny ip any 10.0.0.0/8
      deny ip any 172.16.0.0/12
      deny ip any 192.168.0.0/16
      permit ip any any
    exit
  exit
  corporate-network vlan 20
    subnet 172.16.20.0/24
    auth-method 802.1x
    radius-server 10.10.30.15 port 1812 secret "<RADIUS_SHARED_SECRET>"
    dynamic-vlan enable
  exit
exit
Network Engineering Recommendations
- Integrate 802.1X RADIUS authentication with cloud identity to dynamically assign staff devices into dedicated VLANs.
আপনি সম্ভবত এই মুহূর্তে এর কোনো না কোনো সংস্করণের সম্মুখীন হচ্ছেন। একটি নতুন ব্রাঞ্চ, হোটেল, ক্লিনিক বা রিটেল সাইট দ্রুত লাইভ করা প্রয়োজন। একজন ক্যারিয়ার বিলম্বিত করছে। অন্য একটি লিঙ্ক লাইভ কিন্তু অস্থির। আপনার ক্লাউড অ্যাপগুলি সাইটভেদে একইভাবে কাজ করে না। ব্যস্ত সময়ে ভয়েসের মান কমে যায়। একজন ব্যবহারকারী বলেন "WiFi ঠিক আছে" যখন Microsoft 365 ধীর গতিতে চলে, যা আপনাকে প্রায় কোনো দরকারী তথ্যই দেয় না।
এটিই দৈনন্দিন বাস্তবতা যা sd wan management কে স্বয়ং SD-WAN এর চেয়েও বেশি গুরুত্বপূর্ণ করে তোলে।
কঠিন কাজটি সস্তা ইন্টারনেট সার্কিট যোগ করা নয়। এটি আপনার টিমকে ফুল-টাইম প্যাকেট চেজারে পরিণত না করে একটি ডিস্ট্রিবিউটেড নেটওয়ার্ক নিয়ন্ত্রণ করা। আপনার উদ্দেশ্য সংজ্ঞায়িত করার জন্য একটি জায়গা, কী সমস্যা হচ্ছে তা দেখার জন্য একটি জায়গা এবং প্রতিটি সাইট জুড়ে একই স্ট্যান্ডার্ড কার্যকর করার জন্য একটি জায়গার প্রয়োজন। মাল্টি-টেন্যান্ট ভেন্যুতে, নেটওয়ার্কের এটিও জানা দরকার যে ব্যবহারকারী কে, কেবল ট্রাফিক কোন পাইপ ব্যবহার করেছে তা নয়।
MPLS এর বাইরে: ইন্টেলিজেন্ট SD WAN ব্যবস্থাপনার উত্থান
লেগ্যাসি WAN-গুলি প্রায়শই একই তিনটি উপায়ে ব্যর্থ হয়।
প্রথমত, সেগুলি ব্যয়বহুল। দ্বিতীয়ত, সেগুলি অনমনীয়। তৃতীয়ত, সেগুলি ক্যারিয়ার সীমানা, হ্যান্ড-অফ এবং ম্যানুয়াল পরিবর্তন উইন্ডোর আড়ালে অপারেশনাল সমস্যাগুলি লুকিয়ে রাখে।
আপনি যদি অতিরিক্ত MPLS-নির্ভর এস্টেট পরিচালনা করে থাকেন, তবে আপনি এই বিষয়টি জানেন। একটি শাখা চালু হওয়া মাত্রই কেউ একজন জিজ্ঞাসা করে যে আপনি কত দ্রুত এটি সংযুক্ত করতে পারবেন। সত্যি উত্তরটি নির্ভর করে সার্কিটের লিড টাইম, বক্স স্টেজিং, CLI সামঞ্জস্য এবং মূল ডিজাইনটি এখনও SaaS ট্রাফিকের জন্য উপযুক্ত কি না তার ওপর। এদিকে, ব্যবহারকারীদের প্রয়োজনীয় বেশিরভাগ অ্যাপ্লিকেশনই এখন আর কোনো একটি ডেটা সেন্টারে সীমাবদ্ধ থাকে না।
কেন পুরানো মডেলটি কষ্টদায়ক হয়ে উঠেছিল
ঐতিহ্যগত WAN ডিজাইন সেন্ট্রালাইজেশন বা কেন্দ্রীকরণ ধরে নিয়েছিল। ট্র্যাফিক মূল সাইটগুলিতে ফিরে যেত কারণ অ্যাপ্লিকেশন এবং নিরাপত্তা সেখানেই থাকত।
বর্তমানে বেশিরভাগ প্রতিষ্ঠান এভাবে কাজ করে না। টিমগুলো ক্লাউড সার্ভিস, ভয়েস ও ভিডিও, ব্রাউজার-ভিত্তিক টুল এবং আইডেন্টিটি প্ল্যাটফর্ম ব্যবহার করে যা অপ্রয়োজনীয় ব্যাকহল থেকে কোনো সুবিধা পায় না। নেটওয়ার্ককে অবশ্যই এজে আরও স্মার্ট সিদ্ধান্ত নিতে হবে।
ইন্ডাস্ট্রি বিশ্লেষণে উদ্ধৃত Gartner-এর অনুমান অনুযায়ী, ২০১৯ সালের শেষের দিকে, যুক্তরাজ্যের উল্লেখযোগ্য ব্যবহারসহ বিশ্বব্যাপী ৩০% এন্টারপ্রাইজ তাদের শাখাগুলোতে SD-WAN স্থাপন করেছিল, যা আগে ১%-এরও কম ছিল। একই বিশ্লেষণে উল্লেখ করা হয়েছে যে, যুক্তরাজ্যের এন্টারপ্রাইজগুলো প্রতি মাসে প্রতি Mbps-এ গড় MPLS খরচ £৫০০-এর বেশি বলে জানিয়েছে, যা প্রতিষ্ঠানগুলোকে ইন্টারনেট লিঙ্কের দিকে ধাবিত করেছে যা SD-WAN আরও কার্যকরভাবে পরিচালনা করতে পারে (Cato Networks on the history of SD-WAN)।
সেই পরিবর্তনটি গুরুত্বপূর্ণ কারণ এটি আপনাকে জানায় যে SD-WAN কোনো ফ্যাশন প্রজেক্ট হিসেবে গ্রহণ করা হয়নি। এটি একটি অপারেশনাল অসঙ্গতি সমাধান করেছে।
SD WAN ম্যানেজমেন্ট যা পরিবর্তন করে
SD-WAN ম্যানেজমেন্টের মূল্য "আমরা MPLS কে ব্রডব্যান্ড দিয়ে প্রতিস্থাপন করেছি" তা নয়। এটি অত্যন্ত সংকীর্ণ একটি দৃষ্টিভঙ্গি।
প্রধান পরিবর্তনগুলোর মধ্যে রয়েছে:
- আপনি কেন্দ্রীয়ভাবে ব্যবসায়িক উদ্দেশ্য নির্ধারণ করবেন। ভয়েস, পেমেন্ট ট্র্যাফিক, গেস্ট অ্যাক্সেস, ক্লাউড অ্যাপ এবং ব্যাক-অফিস সিস্টেম সবগুলোর জন্য একই ধরনের ট্রিটমেন্টের প্রয়োজন হয় না।
- আপনি একবারে সব জায়গায় পলিসি পুশ করবেন। শাখাটি কোনও ওয়ান-অফ স্নোফ্লেক হয়ে উঠবে না।
- আপনি শুধুমাত্র লিঙ্কের স্ট্যাটাস নয়, পরিষেবার গুণমান দেখতে পাবেন। ব্যবহারকারীর অভিজ্ঞতা খারাপ থাকা সত্ত্বেও একটি ইন্টারফেস সচল থাকতে পারে।
- আপনি স্থানীয় নির্ভরতা হ্রাস করবেন। নতুন সাইটগুলোর জন্য সবসময় সরাসরি বিশেষজ্ঞ কনফিগারেশনের প্রয়োজন হয় না।
বাস্তবসম্মত নিয়ম: আপনার WAN যদি এখনও প্রতিটি সাইটের আলাদা ব্যতিক্রম এবং দীর্ঘ পরিবর্তনের সময়ের ওপর নির্ভর করে, তবে আপনার ব্যান্ডউইথ সমস্যা নেই। আপনার নিয়ন্ত্রণ সমস্যা রয়েছে।
একটি ভালো সূচনা হলো সেইসব ক্রিয়াকলাপের সুবিধাগুলো বোঝা যা সংস্থাগুলো তাদের ব্রাঞ্চ কানেক্টিভিটি আধুনিকীকরণের সময় লক্ষ্য করে, যেমন কেন্দ্রীয় পলিসি নিয়ন্ত্রণ এবং আরও ভালো ক্লাউড কর্মক্ষমতা, যা SD-WAN benefits-এর এই ওভারভিউতে আলোচনা করা হয়েছে।
মূল ধারণাটি সহজ। SD-WAN আপনার WAN-কে আলাদাভাবে পরিচালিত সার্কিটের সেট থেকে একটি কেন্দ্রীয়ভাবে পরিচালিত সার্ভিস ফ্যাব্রিকে রূপান্তরিত করে। আপনি যখন এটি একবার বুঝতে পারবেন, মডেলটির বাকি অংশ বোঝা সহজ হয়ে যাবে।
SD WAN ম্যানেজমেন্ট কন্ট্রোলের তিনটি মূল স্তম্ভ
SD-WAN ম্যানেজমেন্টকে একটি এয়ার ট্রাফিক কন্ট্রোল সিস্টেম এর মতো ভাবুন।
এয়ারক্রাফট এখনও রুটে চলাচল করে। নেটওয়ার্ক পরিভাষায়, সেগুলি হল আপনার ব্রাঞ্চ ডিভাইস এবং ট্রান্সপোর্ট লিঙ্ক। কিন্তু নিরাপদ, দক্ষ চলাচল নির্ভর করে কেন্দ্রীয় পরিকল্পনা, সক্রিয় নিয়ন্ত্রণ এবং একটি স্পষ্ট নিয়মাবলীর ওপর। এই তিনটি অংশ ছাড়া, আপনি বিলম্ব, সংঘাত এবং ক্রমাগত ম্যানুয়াল হস্তক্ষেপের সম্মুখীন হবেন।
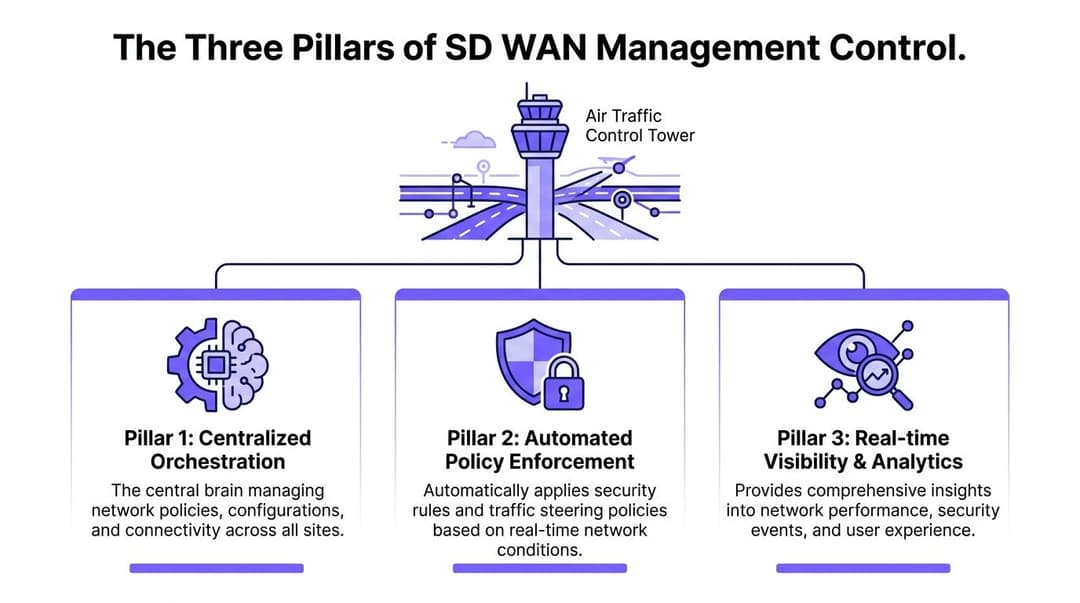
কেন্দ্রীভূত অরকেস্ট্রেশন
অরকেস্ট্রেটর হলো ফ্লাইট প্ল্যানার।
এটি এমন একটি সিস্টেম যেখানে আপনার টিম টেমপ্লেট, সাইট প্রোফাইল, সেগমেন্টেশন, ব্যবসায়িক উদ্দেশ্য এবং রোলআউট লজিক নির্ধারণ করে। আপনি যদি Meraki, Aruba, VMware বা অনুরূপ প্ল্যাটফর্ম ব্যবহার করেন, তবে এই অংশটিই আপনাকে পুনরাবৃত্তিযোগ্যতার সুবিধা দেয়। একটি রিটেল ব্রাঞ্চ, হোটেল বা আঞ্চলিক অফিস কেমন হওয়া উচিত তা আপনি সিদ্ধান্ত নেন, তারপর সেই মডেলটি অনেকগুলো লোকেশনে প্রয়োগ করেন।
এই কারণেই জিরো-টাচ প্রোভিশনিং কাজ করে। ব্রাঞ্চ এজ ডিভাইস পৌঁছানোর পর সরাসরি যোগাযোগ স্থাপন করে, সঠিক কনফিগারেশন টেনে নেয় এবং কোনো ইঞ্জিনিয়ারের প্রতিটি লোকেশনের জন্য আলাদাভাবে কমান্ড টাইপ করা ছাড়াই বৃহত্তর এস্টেটে যোগ দেয়।
IT ম্যানেজারদের জন্য এটি গুরুত্বপূর্ণ কারণ ধারাবাহিকতা কেবল একটি সুবিধা নয়, এটি একটি নিরাপত্তা এবং সহায়তা বৈশিষ্ট্য। সাইটগুলির মধ্যে ম্যানুয়াল পার্থক্য যত কম হবে, আপনার টিমকে একটি নির্দিষ্ট লোকেশন কেন ভিন্নভাবে কাজ করছে তা মনে করার জন্য তত কম সময় ব্যয় করতে হবে।
স্বয়ংক্রিয় পলিসি প্রয়োগ
কন্ট্রোলার হলো টাওয়ার।
এটি কেবল একটি স্ট্যাটিক প্ল্যান ধরে রাখে না। এটি পরিবর্তনশীল পরিস্থিতির প্রতিক্রিয়া জানায় এবং এজগুলোকে কী করতে হবে তা বলে দেয়। SD-WAN কেবল কেন্দ্রীয়করণের পরিবর্তে এখানে অপারেশনাল দিক থেকে উপযোগী হয়ে ওঠে।
উন্নত কন্ট্রোলারগুলোতে, Dynamic Multipath Optimization (DMPO) ল্যাটেন্সি, জিটার এবং প্যাকেট লস নিরীক্ষণ করে সাব-সেকেন্ড পাথ সিলেকশন সম্পাদন করে। একটি উচ্চ-মানের ইনটেন্ট SLA-এর অধীনে, এটি ৪০% ল্যাটেন্সি হ্রাস করতে পারে এবং পলিসি আপডেটগুলো কয়েক সপ্তাহের পরিবর্তে কয়েক সেকেন্ডের মধ্যে এজ ডিভাইসগুলোতে পৌঁছাতে পারে (Forcepoint on SD-WAN traffic management and application control)।
ঐ বাক্যটিতে অনেক কিছু রয়েছে, তাই চলুন বিষয়টি বিস্তারিতভাবে বিশ্লেষণ করা যাক।
যদি MPLS কনজেস্টেড থাকে কিন্তু ব্রডব্যান্ড পরিষ্কার থাকে, তবে কন্ট্রোলার একটি অ্যাপ্লিকেশন ফ্লো স্থানান্তরিত করতে পারে। যদি কোনও ভয়েস সেশনে জিটার দেখা দিতে শুরু করে, তবে কন্ট্রোলার এটিকে ভিন্নভাবে পরিচালনা করতে পারে। যদি কোনও পলিসি পরিবর্তিত হয়, তবে ব্রাঞ্চকে স্থানীয় টেকনিশিয়ানের জন্য অপেক্ষা করতে হয় না।
এটি "নেটওয়ার্ক কনফিগার করা হয়েছে" এবং "নেটওয়ার্ক সক্রিয়ভাবে পরিচালিত হচ্ছে" এর মধ্যে পার্থক্য।
একটি স্ট্যাটিক WAN কেবল নির্দেশাবলী অনুসরণ করে। একটি পরিচালিত SD-WAN ক্রমাগত পরীক্ষা করে দেখে যে সেই নির্দেশাবলী এখনও আপনার কাঙ্ক্ষিত ফলাফল তৈরি করছে কিনা।
নিয়মাবলী হিসেবে পলিসিসমূহ
নীতিমালার বিষয়টি এসে অনেক পাঠকই আটকে যান কারণ শব্দটি শুনতে কিছুটা তাত্ত্বিক মনে হয়।
একটি নীতি হলো কেবল একটি নিয়ম যা অভিপ্রায় কে পদক্ষেপ এর সাথে যুক্ত করে।
উদাহরণস্বরূপ:
- অ্যাপ্লিকেশনের উদ্দেশ্য: VoIP এবং পেমেন্ট সিস্টেমগুলিকে সবচেয়ে পরিচ্ছন্ন পাথে রাখা।
- নিরাপত্তার উদ্দেশ্য: গেস্ট ট্রাফিককে অপারেশনাল সিস্টেম থেকে আলাদা রাখা।
- ব্যবসায়িক উদ্দেশ্য: একটি অস্থায়ী সাইটকে দ্রুত অনলাইন করার অনুমতি দেওয়া, কিন্তু এর অ্যাক্সেস কঠোরভাবে সীমাবদ্ধ রাখা।
- অপারেশনাল উদ্দেশ্য: কোনো লিঙ্ক দুর্বল হয়ে পড়লে, কোনো মানুষের নজরে আসার অপেক্ষা না করেই ফেইলওভার করা।
কিছু পলিসি ব্যাপক। কিছু খুব সুনির্দিষ্ট। একটি ভালো ডিজাইন সাধারণত উভয়কেই সমন্বয় করে।
স্তম্ভগুলো কীভাবে একসাথে কাজ করে
এখানে ব্যবহারিক বিভাজন দেওয়া হলো:
| উপাদান | কাজ | আপনার টিম যা দেখে |
|---|---|---|
| Orchestrator | টেমপ্লেট এবং রোলআউট লজিক নির্ধারণ করে | সাইটের মান তৈরি করার জন্য একটি একক স্থান |
| Controller | রিয়েল-টাইম স্টিয়ারিং সিদ্ধান্ত গ্রহণ করে | পরিবর্তনশীল লিঙ্কের গুণমানের সাথে দ্রুত খাপ খাইয়ে নেওয়া |
| Policies | ব্যবসায়িক উদ্দেশ্যকে প্রয়োগযোগ্য নিয়মে রূপান্তর করে | সমস্ত সাইট জুড়ে অনুমানযোগ্য আচরণ |
বিভ্রান্তি সাধারণত এগুলিকে একটি একক বিষয় হিসাবে বিবেচনা করার কারণে তৈরি হয়। এগুলি এক নয়।
অরকেস্ট্রেটর আপনাকে ধারাবাহিকতা দেয়। কন্ট্রোলার আপনাকে প্রতিক্রিয়াশীলতা দেয়। নীতিগুলি আপনাকে শাসন কাঠামো বা গভর্নেন্স দেয়।
এর মধ্যে কোনো একটি দুর্বল হলে, sd wan ম্যানেজমেন্ট হতাশাজনক মনে হতে পারে। আপনি ট্রান্সপোর্টে অর্থ সাশ্রয় করতে পারেন, কিন্তু সেই অপারেশনাল কন্ট্রোল পাবেন না যার জন্য এই মডেলটি গ্রহণ করা সার্থক হয়।
প্রতিক্রিয়াশীল অ্যালার্ম থেকে অনুমানমূলক অন্তর্দৃষ্টি
প্রচুর WAN মনিটরিং এখনও চুরির অ্যালার্মের মতো কাজ করে। ব্যবহারকারীরা ইতিমধ্যে বিরক্ত হওয়ার পরে এটি আপনাকে জানায় যে কিছু ভুল হয়েছে।
আধুনিক SD-WAN ম্যানেজমেন্ট একটি সুসজ্জিত সিস্টেম থেকে ক্রমাগত টেলিমেট্রি পাওয়ার মতো কাজ করা উচিত। আপনি কেবল একটি সার্কিট সচল আছে কি না তা জিজ্ঞাসা করবেন না। আপনি জিজ্ঞাসা করবেন যে আসল অ্যাপ্লিকেশনগুলো তাদের প্রয়োজনীয় অভিজ্ঞতা পাচ্ছে কি না।
ড্যাশবোর্ড আপনাকে যা জানানো উচিত
একটি কার্যকর কনসোলে অন্তত চার ধরণের তথ্য প্রদর্শন করা উচিত:
- লিঙ্কের স্বাস্থ্য: লেটেন্সি, জিটার, প্যাকেট লস, ইউটিলাইজেশন
- অ্যাপ্লিকেশনের আচরণ: কোন অ্যাপটি সক্রিয় আছে, এটি কোন পথ নিয়েছে এবং পলিসি এটিকে সঠিকভাবে ট্রিট করেছে কিনা
- সাইটের প্রসঙ্গ: সমস্যাটি একটি একক ব্রাঞ্চের মধ্যে সীমাবদ্ধ নাকি পুরো এস্টেট জুড়ে রয়েছে
- ব্যবহারকারীর প্রভাব: ভয়েস, ভিডিও, SaaS, বা ট্রানজ্যাকশনাল ফ্লো ব্যাহত হচ্ছে কিনা
অনেক টিম এই পর্যায়ে এসে বুঝতে পারে যে তারা এতদিন প্রায় অন্ধের মতো কাজ করছিল। শুধুমাত্র ব্যস্ত সময়ে যখন ভয়েসের মান খারাপ হয়, অথবা যখন একটি ISP একটি অ্যাপ্লিকেশনের জন্য খারাপ কাজ করে কিন্তু অন্যটির জন্য ঠিক থাকে - তখন "লিংকটি সচল আছে" বলাটা কোনো উপকারে আসে না।
প্রধান SD-WAN ম্যানেজমেন্ট KPIs
| KPI ক্যাটাগরি | মেট্রিক | ভালো লক্ষ্য | কেন এটি গুরুত্বপূর্ণ |
|---|---|---|---|
| পাথ কোয়ালিটি | ল্যাটেন্সি | কম হওয়া ভালো এবং অ্যাপ্লিকেশনের চাহিদার সাথে সামঞ্জস্যপূর্ণ | উচ্চ ল্যাটেন্সি ভয়েস, ভিডিও এবং SaaS-কে ধীরগতির করে তোলে |
| পাথ কোয়ালিটি | জিটার | রিয়েল-টাইম ট্রাফিকের জন্য কম হওয়া ভালো | জিটার ভয়েস এবং ভিডিওর কর্মক্ষমতা অস্থিতিশীল করে তোলে |
| পাথ কোয়ালিটি | প্যাকেট লস | যতটা সম্ভব শূন্যের কাছাকাছি | লস হলে কল কোয়ালিটি এবং অ্যাপ্লিকেশনের রেসপন্স নষ্ট হয় |
| ক্যাপাসিটি | লিঙ্ক ইউটিলাইজেশন | টানা উচ্চ ইউটিলাইজেশনের দিকে নজর রাখুন | ব্যবহারকারীরা টিকিট ওপেন করার আগেই সাধারণত কনজেশন বা যানজট দেখা দেয় |
| অ্যাপ্লিকেশন অভিজ্ঞতা | অ্যাপ্লিকেশন অনুযায়ী থ্রুপুট | অ্যাপ এবং সাইট প্রোফাইলের জন্য উপযুক্ত | ব্যবসায়িক ট্রাফিক তার প্রয়োজনীয় ব্যান্ডউইথ পাচ্ছে কিনা তা দেখায় |
| অপারেশনস | পলিসি ম্যাচ অ্যাকুরেসি | বিভিন্ন সাইট জুড়ে উচ্চ ধারাবাহিকতা | ট্রাফিক সঠিকভাবে ক্লাসিফাই এবং স্টিয়ারিং করা হচ্ছে কিনা তা নিশ্চিত করে |
| অ্যাভেলেবিলিটি | ফেইলওভার আচরণ | দ্রুত রিকভারি | আউটেজ বা বিভ্রাটগুলো ব্যবহারকারীদের কাছে দৃশ্যমান হচ্ছে কিনা তা আপনাকে জানায় |
নির্দিষ্ট থ্রেশহোল্ডগুলি পরিবেশের উপর নির্ভর করে পরিবর্তিত হয়। একটি গেস্ট WiFi-বহুল ভেন্যু, একটি ক্লিনিক এবং একটি যোগাযোগ কেন্দ্র সব জায়গায় একই সহনশীলতা সেট করা হবে না।
যেখানে AI এবং ML তাদের মূল্য প্রমাণ করে
AI/ML-দ্বারা উন্নত SD-WAN অ্যানালিটিক্স রিয়েল-টাইম টেলিমেট্রির সাথে ঐতিহাসিক বেসলাইন একত্রিত করে ৯৫% নির্ভুলতার সাথে ব্যর্থতার পূর্বাভাস দিতে পারে। যুক্তরাজ্যের রিটেইল পরিবেশে, এটি একক লিঙ্কগুলিতে পিক-আওয়ারের ব্যস্ততার সময় ২০-৩০% VoIP প্যাকেট লস কমাতে সাহায্য করে, ডাউনটাইম ৬০% হ্রাস করে এবং সার্বিকভাবে ৫৮.২০% পারফরম্যান্স বৃদ্ধির সাথে যুক্ত হয়েছে (Broadcom AppNeta best practices for operating and monitoring an SD-WAN network)।
এটি অত্যন্ত কার্যকর কারণ সিস্টেমটি কেবল একটি লাল বাতি দেখায় না। এটি শিখতে পারে যে "এই ধরণের ব্রাঞ্চে শুক্রবার বিকালের স্বাভাবিক পরিস্থিতি" কেমন দেখায়, এবং ব্যবহারকারীরা সার্ভিস ডেস্কে ভিড় করার আগেই বিচ্যুতিগুলো চিহ্নিত করে।
একটি শক্তিশালী অপারেশন টিম এটিকে তিনটি উপায়ে ব্যবহার করে:
- বেসলাইনিং: প্রতি সাইট এবং প্রতি অ্যাপ্লিকেশনে সুস্থ নেটওয়ার্ক কেমন দেখায় তা জানুন।
- পূর্বাভাস: সম্পূর্ণ বিভ্রাটের আগে ক্রমবর্ধমান ঝুঁকি চিহ্নিত করুন।
- টিউনিং: প্রমাণের ভিত্তিতে পাথের পছন্দ, থ্রেশহোল্ড এবং ধারণক্ষমতার পরিকল্পনাগুলি সমন্বয় করুন।
অপারেশনাল ইঙ্গিত: যদি সব অ্যালার্টই সমান জরুরি বলে মনে হয়, তবে আপনার মনিটরিং ব্যবস্থা এখনও যথেষ্ট পরিপক্ক নয়। একটি ভালো SD-WAN অ্যানালিটিক্স আপনার টিমকে অপ্রয়োজনীয় নোইজ এবং ব্যবহারকারীকে প্রভাবিত করতে পারে এমন ঝুঁকির মধ্যে পার্থক্য করতে সাহায্য করবে।
একটি উন্নত ট্রাবলশুটিং আলোচনা
অ্যানালিটিক্স ছাড়া, একটি টিকিটে কেবল লেখা থাকে “শাখায় কল খারাপ হচ্ছে”।
পরিপক্ক SD-WAN ভিজিবিলিটির মাধ্যমে আলোচনার ধরন বদলে যায়। আপনি দেখতে পারেন যে কোনও একটি ব্রডব্যান্ড সার্কিটে প্যাকেট লস বেড়েছে কিনা, ভয়েস ভুল পাথে আটকে ছিল কিনা, ফেইলওভার ট্রিগার হয়েছিল কিনা এবং সমস্যাটি সমস্ত রিয়েল-টাইম অ্যাপ্লিকেশনকে প্রভাবিত করেছে নাকি কেবল একটিকে।
এটি মিন টাইম টু রিপেয়ারের পাশাপাশি মিন টাইম টু ইনোসেন্সও কমিয়ে আনে। কখনও কখনও সমস্যাটি নেটওয়ার্কের হতে পারে। কখনও এটি ISP-র কারণে হয়। আবার কখনও এটি আপস্ট্রিম অ্যাপ্লিকেশনের পারফরম্যান্সের কারণে ঘটে। ভালো টেলিমেট্রি আপনাকে প্রমাণ করতে সাহায্য করে যে আসল কারণ কোনটি।
একটি সুরক্ষিত ফ্যাব্রিক তৈরি করা, কেবল একটি দ্রুততর পাইপ নয়
একটি সাধারণ ভুল হলো SD-WAN কে একটি পরিবহন বা ট্রান্সপোর্ট প্রজেক্ট হিসেবে বিবেচনা করা। এজ কেনা, সার্কিট চালু করা, ট্র্যাফিক পরিচালনা করা এবং অর্থ সাশ্রয় করা।
এই পদ্ধতিতে একটি ঘাটতি থেকে যায়। আপনার ম্যানেজমেন্ট প্লেন যদি ট্রাফিক অপ্টিমাইজ করতে পারে কিন্তু একটি সুসংগত সিকিউরিটি পোস্টার কার্যকর করতে না পারে, তবে আপনি ঝুঁকিকে আরও দ্রুত ছড়িয়ে দেওয়ার একটি উপায় তৈরি করেছেন।
নিরাপত্তাকে একই অপারেটিং মডেলের অন্তর্ভুক্ত হতে হবে
আধুনিক WAN অপারেশনগুলির জন্য এমন নিরাপত্তা নিয়ন্ত্রণ প্রয়োজন যা সংযোগের পরিবর্তনের মতো একই গতিতে চলে।
এর অর্থ সাধারণত নেক্সট-জেনারেশন ফায়ারওয়ালিং, ইনট্রুশন প্রিভেনশন, সিকিউর ওয়েব ফিল্টারিং, সেগমেন্টেশন এবং পলিসি-ভিত্তিক অ্যাক্সেসের মতো ফাংশনগুলিকে একই ম্যানেজমেন্ট ওয়ার্কফ্লোতে আনা। এই কন্ট্রোলগুলি সরাসরি এজে থাকুক, ক্লাউড-ডেলিভার্ড হোক বা উভয়ই সমন্বয় করা হোক না কেন, গুরুত্বপূর্ণ বিষয়টি হলো অপারেশনাল ঐক্য।
যদি আপনার নেটওয়ার্ক টিম একটি কনসোলে পাথ পলিসি আপডেট করে এবং আপনার সিকিউরিটি টিম অন্য কোনও জায়গায় ইন্টারনেট অ্যাক্সেস নিয়ন্ত্রণগুলি আপডেট করে, তবে অসামঞ্জস্যতা তৈরি হওয়া প্রায় নিশ্চিত। ব্রাঞ্চগুলিতে শেষ পর্যন্ত বেমানান নিয়ম তৈরি হয়, ব্যতিক্রমগুলি বৃদ্ধি পায় এবং ট্রাবলশুটিং রাজনৈতিক রূপ নেয়।
বাস্তবে কেন SASE গুরুত্বপূর্ণ
SASE চিন্তাভাবনা এখানে সহায়ক হয়ে ওঠে। সংক্ষিপ্ত রূপটি ফ্যাশনেবল হওয়ার কারণে নয়, বরং এটি একটি বাস্তব সত্যকে প্রতিফলিত করে। ব্যবহারকারী, ডিভাইস, ব্রাঞ্চ এবং ক্লাউড সার্ভিস - সবার জন্যই সামঞ্জস্যপূর্ণ আচরণের প্রয়োজন।
লোকাল ব্রেকআউট কানেকশনে থাকা একজন ব্রাঞ্চ ব্যবহারকারী যেন এমন কোনো সিকিউরিটি পোস্টার না পান যা অসাবধানতাবশত কোনো রিমোট ব্যবহারকারী পাওয়া সিকিউরিটি পোস্টার থেকে আলাদা হয়। ম্যানেজমেন্ট মডেলের নীতিগুলোকে বহনযোগ্য করা উচিত।
এর অর্থ হলো:
- সামঞ্জস্যপূর্ণ পরিদর্শন: ইন্টারনেট-মুখী ট্রাফিক একটি সেন্ট্রাল ডেটা সেন্টারের মধ্য দিয়ে না গেলেও তা নিয়ন্ত্রিত হওয়া উচিত।
- বিভক্ত ট্রাস্ট জোন: গেস্ট, স্টাফ, IoT, পেমেন্ট সিস্টেম এবং অপারেশনাল টেকনোলজি একটি ফ্ল্যাট ডোমেনে থাকা উচিত নয়।
- শেয়ার্ড পলিসি লজিক: রাউটিং এবং সিকিউরিটি সিদ্ধান্তগুলি একে অপরের সাথে দ্বন্দ্বে লিপ্ত না হয়ে বরং একে অপরকে সমর্থন করা উচিত।
উপেক্ষিত অপারেটর ওয়ার্কফ্লো
প্রতিদিনের নিরাপদ কার্যক্রম এখনও টুল এবং অভ্যাসের উপর নির্ভর করে। সেন্ট্রালাইজড প্ল্যাটফর্ম থাকা সত্ত্বেও, এজ ভ্যালিডেশন, পরিবর্তন নিয়ন্ত্রণ এবং অডিট-বান্ধব প্রশাসনের জন্য প্রায়শই ইঞ্জিনিয়ারদের সুশৃঙ্খল অ্যাক্সেস পদ্ধতির প্রয়োজন হয়। আপনার টিম যদি এন্ডপয়েন্ট ওয়ার্কফ্লো উন্নত করতে চায়, তবে Mac SSH ক্লায়েন্টের মতো টুল দিয়ে সুরক্ষিত নেটওয়ার্ক ম্যানেজমেন্টের এই নির্দেশিকাটি একটি দরকারী অপারেশনাল রেফারেন্স হতে পারে।
এটি গুরুত্বপূর্ণ কারণ আর্কিটেকচার ডায়াগ্রামগুলো প্রায়শই চেঞ্জ উইন্ডো এবং হিউম্যান অ্যাক্সেস পাথের ব্যবহারিক বিষয়গুলোকে এড়িয়ে যায়। ভালো SD-WAN ম্যানেজমেন্ট ম্যানুয়াল প্রচেষ্টা হ্রাস করে, তবে এটি সঠিক অ্যাডমিন অনুশীলনের প্রয়োজনীয়তাকে দূর করে না।
নিরাপত্তা এমন কোনো বৈশিষ্ট্য নয় যা আপনি রোলআউটের পরে SD-WAN এর সাথে যুক্ত করবেন। এটি প্রথম দিন থেকেই নিয়ন্ত্রণ মডেলের অংশ।
অ্যাক্সেস কন্ট্রোল হলো ফ্যাব্রিকের একটি অংশ
অনেক টিম সাইট সেগমেন্টেশন এবং ফায়ারওয়াল নিয়ম দিয়ে শুরু করে, তারপর বুঝতে পারে যে কোন ব্যবহারকারী এবং ডিভাইস পরিবেশের প্রতিটি অংশে প্রবেশ করতে পারে তার ওপর আরও জোরালো নিয়ন্ত্রণ প্রয়োজন।
সেখানেই network access control solutions-এর প্রতি আরও ব্যাপক দৃষ্টিভঙ্গি প্রাসঙ্গিক হয়ে ওঠে। WAN সিদ্ধান্ত নিতে পারে ট্রাফিক কোথায় যাবে, কিন্তু অ্যাক্সেস কন্ট্রোল নির্ধারণ করে যে সেই ট্রাফিককে প্রথম স্থানে বিশ্বাস করা উচিত কিনা।
আপনি যদি এই বিভাগ থেকে একটি জিনিস মনে রাখেন, তবে এটিই মনে রাখুন। একটি আধুনিক WAN কেবল একটি পাথ-সিলেকশন ইঞ্জিন নয়। এটি একটি নিরাপদ ফ্যাব্রিক যা ব্যবসায়িক ট্র্যাফিক বহন করবে, ঝুঁকিকে আলাদা করবে এবং বিভিন্ন ব্রাঞ্চ, ক্লাউড এবং রিমোট অ্যাক্সেস জুড়ে পলিসি সুসংগত রাখবে।
Identity Based Access এর মাধ্যমে নেটওয়ার্ককে ব্যবহারকারীর সাথে সংযুক্ত করা
এটি এমন একটি ফাঁক যা অন্যথায় শক্তিশালী অনেক SD-WAN বাস্তবায়নকে আটকে দেয়।
নেটওয়ার্ক অ্যাপ্লিকেশন, পাথ এবং সাইট সম্পর্কে অনেক কিছু জানে। কিন্তু অ্যাক্সেসের জন্য অনুরোধকারী প্রকৃত ব্যক্তি বা ডিভাইস সম্পর্কে প্রায়শই অনেক কম জানে। একটি সাধারণ অফিসে এটি ইতিমধ্যেই একটি সীমাবদ্ধতা। একটি হোটেল, রিটেল ভেন্যু, স্টুডেন্ট অ্যাকোমোডেশন সাইট, মিশ্র-ব্যবহারের সম্পত্তি বা হেলথকেয়ার পরিবেশে এটি একটি গুরুতর ডিজাইনগত ত্রুটি হয়ে দাঁড়ায়।
কেন শুধুমাত্র পাথ পলিসি যথেষ্ট নয়
ঐতিহ্যগত SD-WAN পলিসি হয়তো বলতে পারে:
- Teams-কে অগ্রাধিকার দিন
- গেস্ট ইন্টারনেটের জন্য ব্রডব্যান্ড পছন্দ করুন
- পেমেন্ট ট্রাফিককে সবচেয়ে নির্ভরযোগ্য লিঙ্কে রাখুন
- IoT ডিভাইসগুলোকে আলাদা করুন
সেগুলি ভালো নিয়ম। তবে সেগুলি যথেষ্ট নয়।
তারা এই ধরণের প্রশ্নের উত্তর দেয় না:
- ইনি কি স্টাফ সদস্য, কোনো গেস্ট, কোনো ঠিকাদার নাকি কোনো বাসিন্দা?
- ডিভাইসটি কি পরিচালিত, অজানা নাকি লিগ্যাসি?
- এই ব্যবহারকারীর কি অভ্যন্তরীণ অ্যাপ্লিকেশন অ্যাক্সেস, শুধুমাত্র ইন্টারনেট অ্যাক্সেস নাকি সেগমেন্টেড সার্ভিস অ্যাক্সেস পাওয়া উচিত?
- ডিরেক্টরি স্ট্যাটাস পরিবর্তিত হলে কি অ্যাক্সেস অবিলম্বে বাতিল করা যেতে পারে?
আইডেন্টিটি-অ্যাওয়ার অ্যাক্সেস ছাড়া, টিমগুলো প্রায়শই শেয়ারড পাসওয়ার্ড, captive portal সাময়িক সমাধান, লোকাল ব্যতিক্রম বা স্ট্যাটিক ডিভাইস ক্রেডেন্সিয়াল দিয়ে শূন্যতা পূরণ করার চেষ্টা করে। এটি জটিলতা তৈরি করে এবং জিরো-ট্রাস্ট লক্ষ্যকে দুর্বল করে।
মাল্টি-টেন্যান্ট বাস্তবতা
একটি ২০২৫ সালের ইউকে আইএসপি জরিপ থেকে জানা গেছে যে ৪২% এন্টারপ্রাইজ আইডেন্টিটি ম্যানেজমেন্টকে একটি শীর্ষ এসডি-ডব্লিউএএন চ্যালেঞ্জ হিসেবে উল্লেখ করেছে। একই তথ্যে আরও বলা হয়েছে যে ২০২৪ থেকে ২০২৫ সালের মধ্যে পাবলিক WiFi হটস্পটগুলোতে ২৮% প্রবৃদ্ধি হয়েছে, যার মধ্যে ৬৫% হটস্পট হসপিটালিটি এবং রিটেল খাতে রয়েছে, যেখানে নেটওয়ার্ক এবং ইউজার আইডেন্টিটির মধ্যে সাইলোড ম্যানেজমেন্ট নিরাপত্তা ঝুঁকি তৈরি করে এবং এনক্রিপ্ট করা ফার্স্ট-প্যাকেট অ্যাক্সেসের জন্য নতুন ইউকে এনআইএস২ প্রত্যাশা পূরণ করতে ব্যর্থ হয় (Cisco SD-WAN ইবুক পিডিএফ)।
একটি প্যারাগ্রাফেই অপারেশনাল সমস্যাটি এখানে তুলে ধরা হলো। ব্রাঞ্চ নেটওয়ার্কটি সেন্ট্রালি অর্কেস্ট্রেট করা হতে পারে, তবে ব্যবহারকারীর অ্যাক্সেস প্রায়শই অন্য কোথাও থেকে নিয়ন্ত্রণ করা হয় - ভিন্ন টুল, ভিন্ন পলিসি লজিক এবং ভিন্ন টিমের মাধ্যমে।
একটি মাল্টি-টেন্যান্ট ভেন্যুতে, এই বিভাজনটি প্রকৃত সমস্যার সৃষ্টি করে:
| পরিস্থিতি | শুধুমাত্র নেটওয়ার্ক-ভিত্তিক ভিউ | আইডেন্টিটি-সচেতন ভিউ |
|---|---|---|
| অতিথি ভেন্যুর WiFi-এ যুক্ত হয়েছেন | সাধারণ ইন্টারনেট ট্রাফিক দেখতে পায় | জানে যে এটি সীমিত সুবিধাপ্রাপ্ত একজন অতিথি |
| কর্মী লগইন করেছেন | ব্যবসায়িক অ্যাপের ট্রাফিক দেখতে পায় | ডিরেক্টরি আইডেন্টিটির সাথে যুক্ত কর্মীদের অ্যাক্সেস প্রয়োগ করে |
| অপরিচালিত ডিভাইসে ঠিকাদার এসেছেন | অন্য একটি এন্ডপয়েন্ট দেখতে পায় | ভূমিকা এবং ডিভাইসের নির্ভরযোগ্যতার ভিত্তিতে অ্যাক্সেস সীমিত করে |
| লেগ্যাসি ডিভাইস সংযুক্ত হয়েছে | শুধুমাত্র MAC বা সেগমেন্ট দেখতে পায় | ডিভাইসটিকে কঠোরভাবে নিয়ন্ত্রিত পলিসি লেনে রাখে |
একটি ইউনিফাইড মডেল দেখতে কেমন হয়
সবচেয়ে ভালো ফলাফল হলো একটি সংযুক্ত নিয়ন্ত্রণ মডেল।
SD-WAN লেয়ার পাথ কোয়ালিটি, সেগমেন্টেশন, ব্রাঞ্চ কানেক্টিভিটি এবং পলিসি ডিস্ট্রিবিউশন পরিচালনা করে। আইডেন্টিটি লেয়ার অথেন্টিকেশন, রোল, ডিভাইস কনটেক্সট এবং ক্রমাগত অ্যাক্সেসের সিদ্ধান্তগুলি পরিচালনা করে। একসাথে, তারা প্রকৃত জিরো ট্রাস্টের মতো ফলাফল তৈরি করে।
এটি পলিসিকে সাধারণ থেকে সুনির্দিষ্ট রূপ দেয়।
"সহযোগিতামূলক ট্র্যাফিককে অগ্রাধিকার দিন" - এর পরিবর্তে পলিসিটি হয় "নির্ভরযোগ্য ডিভাইসে অনুমোদিত কর্মীদের জন্য সহযোগিতামূলক ট্র্যাফিক অনুমোদন ও অগ্রাধিকার দিন, পাশাপাশি গেস্টদের সেই অ্যাক্সেস অস্বীকার করুন এবং লিগ্যাসি এন্ডপয়েন্টগুলিকে আলাদা রাখুন"। এটি অনেক ভালো একটি নির্দেশনা।
ডিজাইন নীতি: নেটওয়ার্ক পলিসি ট্রাফিককে বলে যে সেটি কোথায় যেতে পারে। আইডেন্টিটি পলিসি নেটওয়ার্ককে বলে যে কার সেখানে যাওয়ার অনুমতি থাকা উচিত।
কেন ফার্স্ট-প্যাকেট ট্রাস্ট গুরুত্বপূর্ণ
Captive Portal এবং শেয়ার্ড ক্রেডেনশিয়ালগুলি একটি পুরানো অ্যাক্সেস মডেলের অংশ। এগুলি ব্যবহারকারীদের জন্য অসুবিধাজনক এবং অপারেটরদের জন্য দুর্বল।
ডিরেক্টরি ইন্টিগ্রেশন, সার্টিফিকেট-গ্রেড ট্রাস্ট এবং Passpoint ও OpenRoaming এর মতো স্ট্যান্ডার্ডের ওপর ভিত্তি করে তৈরি আইডেন্টিটি-ভিত্তিক অ্যাক্সেস সিদ্ধান্ত নেওয়ার প্রক্রিয়াটিকে আরও এগিয়ে নিয়ে আসে। কোনো জটিল হ্যান্ডঅফের পর নয়, সেশনটি শুরু থেকেই আরও শক্তিশালী সুরক্ষার সাথে শুরু হয়।
এটি বিশেষভাবে প্রাসঙ্গিক যদি আপনি ব্রাঞ্চ কানেক্টিভিটিকে আরও ব্যাপক zero trust network access নীতির সাথে সামঞ্জস্যপূর্ণ করছেন। জিরো ট্রাস্ট তখন আর কেবল দূরবর্তী অ্যাক্সেসের ধারণা থাকে না, বরং এমন কিছুতে পরিণত হয় যা আপনি ভেন্যুর ভেতরেও প্রয়োগ করেন।
বাস্তবসম্মত শিক্ষাটি অত্যন্ত সহজ। SD-WAN আপনাকে নেটওয়ার্কের ওপর নিয়ন্ত্রণ দেয়। আইডেন্টিটি ভিত্তিক অ্যাক্সেস আপনাকে নিয়ন্ত্রণ দেয় কে এটি ব্যবহার করতে পারবে এবং কী শর্তে করতে পারবে। শেয়ার্ড পরিবেশে আপনার দুটিই প্রয়োজন।
SD WAN অপারেশনাল রানবুকের সাহায্যে তত্ত্বকে বাস্তবে রূপান্তর করা
ভালো আর্কিটেকচার কেবল তখনই গুরুত্বপূর্ণ যখন আপনার টিম চাপের মধ্যেও এটি বারবার পরিচালনা করতে পারে।
ঠিক এখানেই অপারেশনাল রানবুকগুলো সাহায্য করে। এগুলো sd wan ম্যানেজমেন্টকে একটি ডিজাইন কনসেপ্ট থেকে এমন একটি নির্ভরযোগ্য কাজের সেটে পরিণত করে যা জুনিয়র ইঞ্জিনিয়াররা অনুসরণ করতে পারে এবং সিনিয়র ইঞ্জিনিয়াররা বিশ্বাস করতে পারে।
একটি নতুন সাইট অনলাইনে আনার রানবুক
একটি নতুন শাখা, ক্যাফে, ক্লিনিক বা হোটেলের জন্য কোনো জটিল বা কঠিন স্থাপনা প্রক্রিয়ার প্রয়োজন হয় না।
একটি ব্যবহারিক রোলআউট সাধারণত এইরকম দেখায়:
সাইট প্রোফাইল অ্যাসাইন করুন লোকেশনটিকে একটি স্ট্যান্ডার্ড ডিজাইনে ম্যাপ করুন। রিটেল এবং কর্পোরেট অফিস এক নয়। হসপিটালিটি এবং হেলথকেয়ার এক নয়। প্রোফাইলে ইতিমধ্যেই সেগমেন্টেশন, পছন্দের ট্রান্সপোর্ট এবং বেসলাইন সিকিউরিটি ডিফাইন করা থাকা উচিত।
জিরো-টাচ প্রভিশনিংয়ের জন্য এজ স্টেজ করুন অরকেস্ট্রেটরে ডিভাইসটি রেজিস্টার করুন, এটিকে সঠিক টেমপ্লেটের সাথে বাইন্ড করুন এবং এর প্রত্যাশিত আপলিঙ্ক ও পলিসি গ্রুপ নিশ্চিত করুন।
ট্রান্সপোর্ট আচরণ যাচাই করুন অনলাইনে আসার পর, সার্কিটগুলো সঠিকভাবে চিহ্নিত হয়েছে কিনা এবং কন্ট্রোলার প্রতিটি লিঙ্ককে একইভাবে বিবেচনা না করে পাথের কোয়ালিটি মূল্যায়ন করছে কিনা তা পরীক্ষা করুন।
সেগমেন্টেশন এবং অ্যাক্সেস বাউন্ডারি নিশ্চিত করুন গেস্ট, স্টাফ, অপারেশনস এবং ডিভাইসের ট্রাফিক সাথে সাথে সঠিক জোনে পৌঁছানো উচিত।
অ্যাপ্লিকেশন টেস্ট রান করুন ভয়েস, পেমেন্ট, লাইন-অফ-বিজনেস অ্যাক্সেস এবং সাধারণ ইন্টারনেট ব্রেকআউটের মতো কিছু গুরুত্বপূর্ণ অভিজ্ঞতার ছোট সেট যাচাই করুন।
একটি পরিপক্ক দল এটিকে একটি চেকলিস্ট হিসাবে বিবেচনা করে, কোনো ক্রাফট প্রজেক্ট হিসাবে নয়।
নিরাপদে একটি পলিসি পরিবর্তন প্রয়োগ করার রানবুক
পলিসি পরিবর্তন করার মাধ্যমেই কেন্দ্রীয় ব্যবস্থাপনার আসল মূল্য প্রকাশ পায়।
ধরুন একটি নির্দিষ্ট অ্যাপ্লিকেশন ক্যাটাগরির জন্য আপনাকে ইন্টারনেট অ্যাক্সেস আরও কঠোর করতে হবে, অথবা কোনো নির্দিষ্ট ধরণের সব সাইটে ভয়েসের জন্য পাথের অগ্রাধিকার পরিবর্তন করতে হবে। মৌলিক পদ্ধতিটি সহজ:
- সাইট-বাই-সাইট ব্যতিক্রমের পরিবর্তে কেন্দ্রীয় পলিসি সেট এডিট করুন।
- সঠিক ডিভাইস গ্রুপ বা সাইট ক্লাসে পরিবর্তনটি স্কোপ করুন।
- স্থাপনের আগে পলিসির ক্রম এবং দ্বন্দ্বগুলো পর্যালোচনা করুন।
- পরিবর্তনটি ব্যবহারকারীর দৃশ্যমান হলে একটি নিয়ন্ত্রিত উইন্ডোর সময় পুশ করুন।
- প্রত্যাশিত মিল এবং কোনও অনাকাঙ্ক্ষিত পার্শ্বপ্রতিক্রিয়া না থাকা নিশ্চিত করতে পুশ করার পরে লাইভ টেলিমেট্রি পর্যবেক্ষণ করুন।
টিমগুলোর কাজ ব্যাহত হওয়ার কারণ সাধারণত আপডেট পুশ করা নিজে নয়। এর কারণ হলো দুর্বল পলিসি হাইজিন। অতিরিক্ত ওভারল্যাপিং নিয়ম, অস্পষ্ট নামকরণ এবং জরুরি অবস্থার ব্যতিক্রমগুলো যা কখনই পরিষ্কার করা হয়নি।
নীতির নামগুলি পাঠযোগ্য রাখুন। "Policy_27B_Final" এর চেয়ে "Retail-Guest-Internet-Default" বেশি ভালো।
খারাপ কল বা ধীরগতির অ্যাপের সমস্যা সমাধানের রানবুক
যখন কোনো ব্যবহারকারী একটি খারাপ ভিডিও মিটিং বা অস্পষ্ট কলের কথা জানান, তখন সরাসরি অবাস্তবভাবে WiFi বা ISP কে দোষ দেওয়া শুরু করবেন না।
একটি সংক্ষিপ্ত সিদ্ধান্ত প্রবাহ ব্যবহার করুন:
| পরীক্ষা | আপনি কি খুঁজছেন | সম্ভাব্য পরবর্তী পদক্ষেপ |
|---|---|---|
| Application path | অ্যাপটি কি তার নির্ধারিত মাধ্যম ব্যবহার করেছে? | পলিসি ম্যাচ বা পাথ প্রেফারেন্স সংশোধন করুন |
| লিঙ্ক হেলথ | অভিযোগের সময় কি ল্যাটেন্সি, জিটার বা লস ছিল? | ট্রাফিক পরিবর্তন করুন বা ক্যারিয়ার সমস্যা সমাধান করতে পদক্ষেপ নিন |
| সাইট প্যাটার্ন | একজন ব্যবহারকারী, একটি সাইট, নাকি অনেকগুলো সাইট? | স্থানীয় নাকি সামগ্রিক সমস্যা তা সনাক্ত করুন |
| সময়ের সমন্বয় | পারফরম্যান্স হ্রাস কি পিক ব্যবহারের সময়ের সাথে মিলে যাচ্ছে? | ধারণক্ষমতা বা ট্রাফিক শেপিং পর্যালোচনা করুন |
| সিকিউরিটি পলিসির প্রভাব | ট্রাফিক কি অপ্রত্যাশিতভাবে নিরীক্ষণ বা ব্লক করা হয়েছে? | নিয়মের ক্রম বা ব্যতিক্রমী হ্যান্ডলিং সমন্বয় করুন |
এখানে কেন্দ্রীয় দৃশ্যমানতা সময় বাঁচায়। আপনাকে আর খণ্ডিত তথ্য থেকে অনুমান করতে হবে না। আপনি এক জায়গা থেকেই নীতি, পথ এবং ব্যবহারকারীর প্রভাব ট্র্যাক করছেন।
যে অভ্যাসটি অপারেশনকে পরিচ্ছন্ন রাখে
সেরা রানবুকগুলিতে একটি চূড়ান্ত পদক্ষেপ অন্তর্ভুক্ত থাকে যা দলগুলি প্রায়শই এড়িয়ে যায়।
একটি সমাধানের পর, স্ট্যান্ডার্ডটি আপডেট করুন। আপনার মূল প্রোফাইলটি খুব বেশি বিস্তৃত হওয়ার কারণে যদি কোনো সাইটে ওয়ান-অফ পরিবর্তনের প্রয়োজন হয়ে থাকে, তবে সেটিকে একটি সমর্থিত বৈচিত্র্য হিসেবে আনুষ্ঠানিকভাবে রূপ দিন অথবা ব্যতিক্রমটি সরিয়ে ফেলুন। প্রোডাকশনে কোনো নথিবিহীন পরিবর্তন রেখে দেবেন না।
যেকোনো ড্যাশবোর্ড ফিচারের চেয়ে এই নিয়মশৃঙ্খলা বেশি গুরুত্বপূর্ণ। সময়ের সাথে সাথে, এটিই একটি সুপরিচালিত SD-WAN এস্টেটকে এমন একটি এস্টেট থেকে আলাদা করে যা ধীরে ধীরে আবার আগের সেই বিশৃঙ্খলা তৈরি করে যা দূর করার জন্য এটিকে আনা হয়েছিল।
নেটওয়ার্কিংয়ের ভবিষ্যৎ: ইউনিফাইড এবং Identity Aware
পুরানো WAN মডেলটি একটি সংকীর্ণ প্রশ্ন জিজ্ঞাসা করত। কীভাবে আমরা সাইটগুলিকে সংযুক্ত করব?
সেটি আর যথেষ্ট নয়। আধুনিক ক্রিয়াকলাপে একই সাথে আরও বড় কিছু প্রশ্নের উত্তর দেওয়া প্রয়োজন। আমরা কীভাবে সাইটগুলোকে সংযুক্ত করব, বুদ্ধিমত্তার সাথে পাথ নির্বাচন করব, ধারাবাহিকভাবে নিরাপত্তা প্রয়োগ করব, অ্যাপ্লিকেশনের স্বাস্থ্য বুঝব এবং কেবল লোকেশনের পরিবর্তে পরিচয়ের ওপর ভিত্তি করে অ্যাক্সেসের সিদ্ধান্ত নেব?
সেজন্যই এর নিচের ট্রান্সপোর্ট মিক্সের চেয়ে sd wan management বেশি গুরুত্বপূর্ণ।
পরিপক্ক দলগুলো আসলে কী তৈরি করছে
চূড়ান্ত লক্ষ্য কোনো ড্যাশবোর্ড নয়। এটি একটি অপারেটিং মডেল।
সবচেয়ে শক্তিশালী পরিবেশগুলি একত্রিত করে:
- কেন্দ্রীয় অর্কেস্ট্রেশন যাতে সাইটগুলো সামঞ্জস্যপূর্ণ থাকে
- রিয়েল-টাইম নিয়ন্ত্রণ যাতে নেটওয়ার্ক পরিবর্তিত পরিস্থিতির সাথে খাপ খাইয়ে নিতে পারে
- টেলিমেট্রি এবং অ্যানালিটিক্স যাতে ব্যবহারকারীরা অভিযোগ করার আগেই টিমগুলো ব্যবস্থা নিতে পারে
- সমন্বিত নিরাপত্তা যাতে লোকাল ব্রেকআউট স্থানীয় ঝুঁকিতে পরিণত না হয়
- পরিচয়-সচেতন অ্যাক্সেস যাতে ব্যবহারকারী এবং ডিভাইসগুলো প্রথম সংযোগ থেকেই সঠিক স্তরের বিশ্বাসযোগ্যতা পায়
এই অংশগুলি একে অপরকে শক্তিশালী করে। যদি একটি অংশও অনুপস্থিত থাকে, তবে পুরো ডিজাইনটি কম কার্যকর বলে মনে হয়।
কেন আইডেন্টিটি হলো পরিপক্কতার পরবর্তী ধাপ
যে নেটওয়ার্ক কেবল সার্কিট এবং অ্যাপ্লিকেশন বোঝে তা দরকারী। কিন্তু যে নেটওয়ার্ক ব্যবহারকারী, ভূমিকা, ডিভাইস এবং অ্যাক্সেসের অবস্থাও বোঝে তা অনেক বেশি স্থিতিস্থাপক।
যেসব পরিবেশে অনেক মানুষ একই ফিজিক্যাল ইনফ্রাস্ট্রাকচার শেয়ার করে কিন্তু তাদের ট্রাস্ট লেভেল এক হওয়া উচিত নয়, সেখানে এটি সবচেয়ে বেশি গুরুত্বপূর্ণ। হসপিটালিটি, রিটেইল, রেসিডেন্সিয়াল, ইভেন্ট, ট্রান্সপোর্ট এবং হেলথকেয়ার সেক্টরগুলো খুব দ্রুতই এই সমস্যার সম্মুখীন হয়।
ভবিষ্যতের WAN হলো সফটওয়্যার-সংজ্ঞায়িত বা সফ্টওয়্যার-ডিফাইন্ড, তবে সেটাই শেষ কথা নয়। এটিকে আইডেন্টিটি-অ্যাওয়ারও হতে হবে।
টিম যখন এটি সঠিকভাবে সম্পন্ন করতে পারে, তখন ক্রিয়াকলাপ আরও সহজ হয়ে যায়। নতুন সাইটগুলো চালু করা সহজ হয়। পলিসির পরিবর্তনগুলো আরও নিরাপদে রোলআউট করা যায়। ট্রাবলশুটিং দ্রুত হয়। নিরাপত্তা আর জোড়াতালি দেওয়া ব্যবস্থার ওপর নির্ভরশীল থাকে না। ব্যবহারকারীরা ব্রাঞ্চ নেটওয়ার্কিং, WiFi অনবোর্ডিং এবং অ্যাক্সেস কন্ট্রোলের মধ্যকার ব্যবধানগুলো আর টের পান না।
এটি একটি উল্লেখযোগ্য প্রতিশ্রুতি প্রদান করে। শুধুমাত্র একটি উন্নত WAN নয়, বরং যারা এটি পরিচালনা করেন এবং যারা এর উপর নির্ভর করেন তাদের প্রত্যেকের জন্য একটি আরও সুসংগত পরিবেশ।
আপনি যদি নেটওয়ার্ক-স্তরের নিয়ন্ত্রণ এবং ব্যবহারকারী-স্তরের অ্যাক্সেসের মধ্যে ব্যবধান কমিয়ে আনতে চান, তবে Purple প্রতিষ্ঠানগুলোকে শেয়ার্ড পাসওয়ার্ড এবং জটিল Captive Portal সরিয়ে গেস্ট, কর্মী এবং মাল্টি-টেন্যান্ট পরিবেশের জন্য পরিচয়-ভিত্তিক, পাসওয়ার্ডহীন WiFi অ্যাক্সেস প্রদান করতে সহায়তা করে। এটি জিরো-ট্রাস্ট চিন্তাভাবনাকে সরাসরি এজ পর্যন্ত প্রসারিত করার একটি ব্যবহারিক উপায়, বিশেষ করে এমন জায়গাগুলোতে যেখানে শুধুমাত্র SD-WAN ব্যবহারকারীর পরিচয় সমস্যার সমাধান করতে পারে না।



