
Enterprise SD WAN Management & Edge WiFi Advisor
Model dynamic path steering policies, multi-site circuit aggregation, SLA jitter budgets, and zero trust WiFi integration across your distributed enterprise branch estate.
Underlay vs Overlay Capacity
Your estate aggregates multiple physical underlays into an encrypted SD-WAN overlay fabric.
Branch Resilience & Failover SLA
Failover behavior during link degradation, brownouts, and physical fiber interruptions.
Application-Aware Traffic Distribution
SD-WAN inspects traffic at Layer 7 and steers each application flow down the path matching its performance requirements.
Zero Trust Edge Security & Role-Based Segregation
Bridging cloud SD-WAN orchestration with wireless local access points ensures devices are contained at Layer 2 before traversing edge routers.
Guest wireless frames are tagged into an egress-only VLAN. Access control lists block scanning toward RFC 1918 private subnets (10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16).
Staff endpoints authenticate via certificates or cloud identity. The RADIUS server returns dynamic VLAN attributes steering finance, POS, and corporate users into distinct trust zones.
Strict edge separation reduces the annual PCI-DSS audit boundary by removing untrusted public visitor traffic from payment card data environments.
Cisco / Fortinet / Aruba SD-WAN CLI Blueprint
RFC 1918 compliant configuration template for edge routers and wireless controllers.
# Enterprise SD-WAN Management & Edge WiFi Orchestration Blueprint
# Generated for 120 branch sites with automated path steering

# Section 1: WAN Edge Link Provisioning & SLA Probes
wan-controller orchestrator
  tenant-id "PURPLE-ENTERPRISE-FABRIC"
  api-token "<SDWAN_ORCHESTRATOR_TOKEN>"
  heartbeat-interval 10
  sla-monitoring enable
exit

sla-profile "BUSINESS_CRITICAL_VOICE"
  target-latency 45 ms
  target-jitter 18 ms
  packet-loss-tolerance 0.5%
  probe-interval 1000 ms
  probe-destination 10.10.1.1
exit

sla-profile "SAAS_COLLABORATION"
  target-latency 90 ms
  target-jitter 20 ms
  packet-loss-tolerance 1.0%
  probe-destination 10.10.1.2
exit

# Section 2: Application-Aware Dynamic Traffic Steering
traffic-policy "SDWAN_EDGE_STEERING"
  rule 10
    name "VoIP_SIP_Priority"
    match protocol udp port 5060 5061
    prefer-transport dia-fiber
    fallback-transport broadband
    sla-profile "BUSINESS_CRITICAL_VOICE"
  exit
  rule 20
    name "Enterprise_SaaS_Breakout"
    match application-group "m365_salesforce"
    prefer-transport direct-internet
    fallback-transport mpls-overlay
    sla-profile "SAAS_COLLABORATION"
  exit
  rule 30
    name "Guest_WiFi_Throttled_Egress"
    match source-subnet 192.168.10.0/24
    prefer-transport broadband
    rate-limit-per-user 5000 kbps
    allow-cellular-failover false
  exit
exit

# Section 3: Zero Trust WiFi Integration & Dynamic VLAN Segregation
wifi-security-profile "ENTERPRISE_ZERO_TRUST"
  guest-network vlan 10
    subnet 192.168.10.0/24
    client-isolation enable
    captive-portal-url "https://login.purple.ai/portal"
    dns-enforcement 10.10.20.5
    firewall-rules
      deny ip any 10.0.0.0/8
      deny ip any 172.16.0.0/12
      deny ip any 192.168.0.0/16
      permit ip any any
    exit
  exit
  corporate-network vlan 20
    subnet 172.16.20.0/24
    auth-method 802.1x
    radius-server 10.10.30.15 port 1812 secret "<RADIUS_SHARED_SECRET>"
    dynamic-vlan enable
  exit
exit
Network Engineering Recommendations
- Integrate 802.1X RADIUS authentication with cloud identity to dynamically assign staff devices into dedicated VLANs.
तुम्ही कदाचित सध्या याच्याच कोणत्यातरी समस्येचा सामना करत आहात. नवीन शाखा, हॉटेल, क्लिनिक किंवा रिटेल साइट जलद सुरू करणे आवश्यक आहे. एका कॅरियरला उशीर होत आहे. दुसरी लिंक सुरू आहे पण अस्थिर आहे. तुमचे क्लाउड अॅप्स सर्व साइट्सवरून सारखे चालत नाहीत. वर्दळीच्या वेळी व्हॉईसची गुणवत्ता खालावते. एखादा वापरकर्ता म्हणतो की "WiFi ठीक आहे" पण Microsoft 365 संथ चालते, ज्यातून तुम्हाला काहीच उपयुक्त माहिती मिळत नाही.
हीच ती दैनंदिन वस्तुस्थिती आहे जी sd wan management ला स्वतः SD-WAN पेक्षा अधिक महत्त्वाचे बनवते.
स्वस्त इंटरनेट सर्किट जोडणे हा कठीण भाग नाही. कठीण भाग म्हणजे तुमच्या टीमला पूर्णवेळ पॅकेट चेसर्स न बनवता वितरित नेटवर्क नियंत्रित करणे होय. तुम्हाला उद्देश परिभाषित करण्यासाठी एक जागा, कुठे अडथळा येत आहे हे पाहण्यासाठी एक जागा आणि प्रत्येक साइटवर समान मानके लागू करण्यासाठी एकाच जागेची आवश्यकता आहे. मल्टि-टेनंट ठिकाणांमध्ये, ट्रॅफिकने कोणता पाईप वापरला केवळ एवढेच नव्हे, तर वापरकर्ता कोण आहे हे देखील नेटवर्कला माहित असणे आवश्यक आहे.
MPLS च्या पलीकडे - इंटेलिजेंट SD WAN मॅनेजमेंटचा उदय
जुने असणारे लेगसी WAN सामान्यतः याच तीन प्रकारे अपयशी ठरतात.
पहिले म्हणजे, ते महाग आहेत. दुसरे म्हणजे, ते लवचिक नाहीत. तिसरे म्हणजे, ते कॅरियरच्या सीमा, हँड-ऑफ्स आणि मॅन्युअल बदल विंडोच्या मागे ऑपरेशनल समस्या लपवतात.
जर तुम्ही MPLS-भारी मालमत्तांचे व्यवस्थापन केले असेल, तर तुम्हाला हा पॅटर्न माहित असेल. एखादी शाखा सुरू होते आणि कोणीतरी विचारते की तुम्ही ती किती लवकर कनेक्ट करू शकता. प्रामाणिक उत्तर हे सर्किट लीड टाईम, बॉक्स स्टेजिंग, CLI सुसंगतता आणि मूळ डिझाइन अद्याप SaaS ट्रॅफिकसाठी योग्य आहे की नाही यावर अवलंबून असते. दरम्यान, युझर्सना महत्त्वाचे वाटणारे बहुतेक ॲप्लिकेशन्स आता केवळ एका डेटा सेंटरमध्ये व्यवस्थित बसत नाहीत.
जुने मॉडेल त्रासदायक का ठरले
पारंपारिक WAN डिझाइनने केंद्रीकरणाची गृहितके मांडली होती. ट्रॅफिक परत मुख्य साइट्सकडे जात असे कारण तिथेच ॲप्लिकेशन्स आणि सुरक्षा असायची.
बहुतांश संस्था सध्या अशा पद्धतीने काम करत नाहीत. टीम्स क्लाउड सर्व्हिसेस, व्हॉइस आणि व्हिडिओ, ब्राउझर - आधारित टूल्स आणि ओळख प्रस्थापित करणाऱ्या प्लॅटफॉर्म्सचा वापर करतात, ज्यांना अनावश्यक बॅकहाऊलचा कोणताही फायदा होत नाही. नेटवर्कला एजवरच (edge) अधिक हुशारीने निर्णय घ्यावे लागतील.
उद्योग विश्लेषणात नमूद केलेल्या Gartner च्या अंदाजानुसार, 2019 च्या शेवटी, लक्षणीय UK अवलंबसह जागतिक स्तरावर 30% उपक्रमांनी त्यांच्या शाखांमध्ये SD-WAN तैनात केले होते, जे आधी 1% पेक्षा कमी होते. याच विश्लेषणात नमूद केले आहे की UK उपक्रमांनी दरमहा सरासरी MPLS खर्च प्रति Mbps £500 पेक्षा जास्त असल्याचा अहवाल दिला आहे, ज्यामुळे संस्थांना इंटरनेट लिंक्सकडे वळण्यास प्रवृत्त केले ज्याचे व्यवस्थापन SD-WAN अधिक प्रभावीपणे करू शकते (Cato Networks on the history of SD-WAN).
तो बदल महत्त्वाचा आहे कारण तो दर्शवतो की SD-WAN चा स्वीकार केवळ एक फॅशन म्हणून केला गेला नाही. त्याने ऑपरेशनल विसंगती दूर केली.
SD WAN मॅनेजमेंटमुळे कोणते बदल होतात
SD-WAN व्यवस्थापनाचे मूल्य केवळ "आम्ही MPLS ला ब्रॉडबँडने बदलले" एवढेच नाही. तो खूप संकुचित दृष्टिकोन आहे.
महत्त्वाच्या बदलांमध्ये खालील गोष्टींचा समावेश आहे:
- तुम्ही व्यवसायाचा हेतू केंद्रीय स्तरावर परिभाषित करता. व्हॉइस, पेमेंट ट्रॅफिक, अतिथी प्रवेश (guest access), क्लाउड ॲप्स आणि बॅक-ऑफिस सिस्टम्स या सर्वांना एकाच प्रकारच्या ट्रीटमेंटची आवश्यकता नसते.
- तुम्ही सर्व ठिकाणी एकाच वेळी पॉलिसी लागू करता. यामुळे प्रत्येक शाखा वेगळी आणि गुंतागुंतीची बनत नाही.
- तुम्ही केवळ लिंक स्टेटस ऐवजी सेवा गुणवत्ता पाहू शकता. युझर अनुभव खराब असतानाही इंटरफेस सुरू राहू शकतो.
- तुम्ही स्थानिक अवलंबित्व कमी करता. नवीन साईट्ससाठी नेहमीच प्रत्यक्ष उपस्थित राहून तज्ज्ञांकडून कॉन्फिगरेशन करण्याची गरज पडत नाही.
व्यावहारिक नियम: जर तुमचे WAN अजूनही प्रत्येक साइटनुसार वेगवेगळे बदल आणि दीर्घकालीन बदलांच्या वेळेवर अवलंबून असेल, तर तुमची अडचण बँडविड्थची नाही. तुमची अडचण नियंत्रणाची आहे.
शाखांच्या कनेक्टिव्हिटीचे आधुनिकीकरण करताना संस्थांना मिळणाऱ्याOperational फायद्यांबद्दल जाणून घेणे हा एक चांगला सुरुवातीचा बिंदू आहे, जसे की केंद्रीय पॉलिसी नियंत्रण आणि उत्तम क्लाउड परफॉर्मन्स, जे SD-WAN benefits च्या या विहंगावलोकनमध्ये समाविष्ट केले आहेत.
यामागील मुख्य कल्पना सोपी आहे. SD-WAN हे WAN ला स्वतंत्रपणे व्यवस्थापित केलेल्या सर्किट्समधून एका केंद्रीय व्यवस्थापित सेवा संरचनेत (service fabric) रूपांतरित करते. एकदा तुम्हाला हे समजले की, उर्वरित मॉडेल समजणे सोपे होते.
SD WAN मॅनेजमेंट कंट्रोलचे तीन मुख्य आधारस्तंभ
SD-WAN व्यवस्थापनाचा विचार एखाद्या एअर ट्रॅफिक कंट्रोल सिस्टम सारखा करा.
विमाने अजूनही त्याच मार्गांवरून उडतात. नेटवर्कच्या भाषेत सांगायचे तर, ही तुमची ब्रँच डिव्हाइसेस आणि ट्रान्सपोर्ट लिंक्स आहेत. परंतु सुरक्षित, कार्यक्षम हालचाल ही केंद्रीय नियोजन, सक्रिय नियंत्रण आणि स्पष्ट नियमावलीवर अवलंबून असते. या तीन गोष्टींशिवाय, तुम्हाला विलंब, संघर्ष आणि सतत मॅन्युअल हस्तक्षेपाचा सामना करावा लागतो.
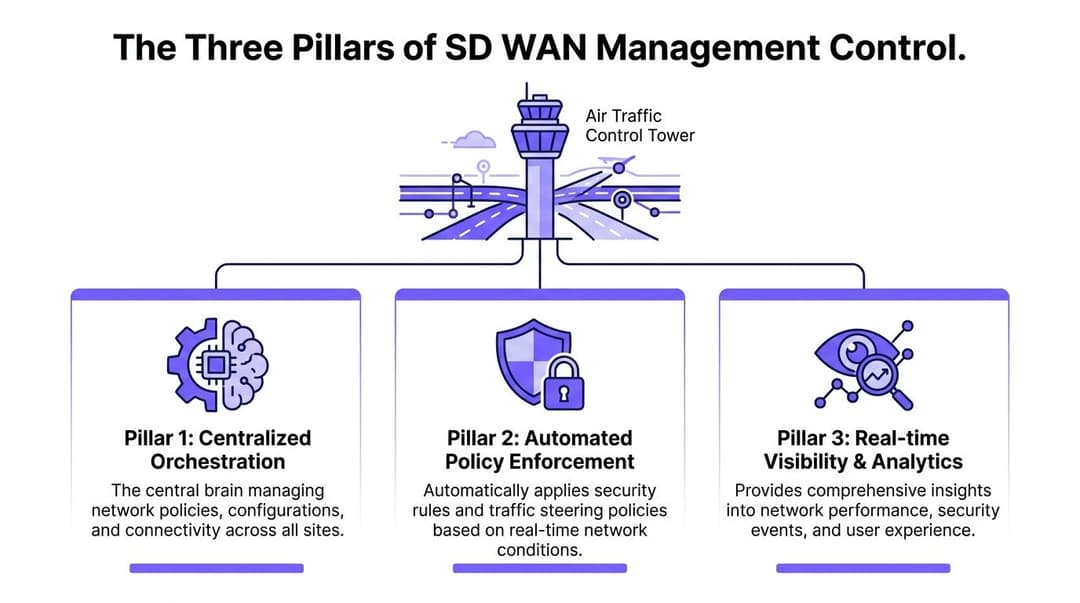
केंद्रीय ऑर्केस्ट्रेशन
ऑर्केस्ट्रेटर हा फ्लाईट प्लॅनर आहे.
ही अशी प्रणाली आहे जिथे तुमची टीम टेम्पलेट्स, साइट प्रोफाइल, सेगमेंटेशन, व्यावसायिक हेतू आणि रोलआउट लॉजिक परिभाषित करते. जर तुम्ही Meraki, Aruba, VMware किंवा तत्सम प्लॅटफॉर्म चालवत असाल, तर हा तो भाग आहे जो तुम्हाला पुनरावृत्ती करण्याची क्षमता देतो. रिटेल शाखा, हॉटेल किंवा प्रादेशिक कार्यालय कसे दिसावे हे तुम्ही ठरवता, आणि नंतर तेच मॉडेल अनेक ठिकाणी लागू करता.
यामुळेच झिरो-टच प्रोव्हिजनिंग कार्य करते. ब्रँचचे डिव्हाइस ठिकाणी पोहोचते, सिस्टीमशी संपर्क साधते, योग्य कॉन्फिगरेशन मिळवते आणि कोणत्याही इंजिनिअरने प्रत्येक ठिकाणासाठी मॅन्युअली कमांड्स टाईप न करता थेट मुख्य नेटवर्कशी जोडले जाते.
IT मॅनेजर्ससाठी हे महत्त्वाचे आहे कारण सुसंगतता हे केवळ सोयीचे साधन नसून ते सुरक्षा आणि सपोर्टचे एक वैशिष्ट्य आहे. साईट्समधील मॅन्युअल फरक जितके कमी असतील, तितकाच तुमच्या टीमचा वेळ एखादी विशिष्ट जागा वेगळी का वागत आहे हे आठवण्यात कमी खर्च होईल.
स्वयंचलित पॉलिसी अंमलबजावणी
कंट्रोलर हा टॉवर आहे.
हे केवळ स्थिर योजना ठेवत नाही. तर ते बदलत्या परिस्थितीनुसार प्रतिसाद देते आणि डिव्हाइसेसना काय करावे हे सांगते. यामुळे SD-WAN केवळ केंद्रीकृत न राहता व्यावहारिकदृष्ट्या उपयुक्त ठरते.
प्रगत कंट्रोलर्समध्ये, Dynamic Multipath Optimization (DMPO) हे लेटन्सी, जिटर आणि पॅकेट लॉसचे निरीक्षण करून सेकंदापेक्षा कमी वेळेत पाथ सिलेक्शन करते. उच्च-गुणवत्तेच्या हेतू SLA अंतर्गत, हे लेटन्सीमध्ये ४०% घट देऊ शकते, आणि पॉलिसी अपडेट्स एज डिव्हाइसेसपर्यंत आठवड्यांऐवजी काही सेकंदांत पोहोचू शकतात (SD-WAN ट्रॅफिक व्यवस्थापन आणि ॲप्लिकेशन नियंत्रणावर Forcepoint चे विश्लेषण).
या वाक्यात खूप काही अर्थ दडला आहे, चला तर तो समजून घेऊया.
जर MPLS गर्दीचे असेल परंतु ब्रॉडबँड सुरळीत असेल, तर कंट्रोलर ॲप्लिकेशन फ्लो बदलू शकतो. जर व्हॉइस सेशनमध्ये जिटर (jitter) दिसू लागला, तर कंट्रोलर त्याला वेगळा मार्ग देऊ शकतो. जर पॉलिसी बदलली, तर ब्रँचला स्थानिक तंत्रज्ञाची वाट पाहावी लागत नाही.
हाच "नेटवर्क कॉन्फिगर केले आहे" आणि "नेटवर्क सक्रियपणे व्यवस्थापित केले जात आहे" यामधील फरक आहे.
एक स्थिर WAN केवळ सूचनांचे पालन करते. तर एक व्यवस्थापित SD-WAN सतत तपासत राहते की त्या सूचनांमुळे तुम्हाला अपेक्षित असलेला परिणाम मिळत आहे की नाही.
नियमपुस्तिका म्हणून पॉलिसीज
पॉलिसी हा असा विषय आहे जिथे अनेक वाचक अडकतात कारण हा शब्द तांत्रिक वाटतो.
पॉलिसी हा केवळ एक नियम आहे जो हेतू आणि कृती यांना जोडतो.
उदाहरणार्थ:
- अॅप्लिकेशनचा उद्देश: VoIP आणि पेमेंट सिस्टम सर्वात सुरक्षित आणि स्पष्ट मार्गावर ठेवा.
- सुरक्षेचा उद्देश: अतिथी (guest) ट्रॅफिक ऑपरेशनल सिस्टमपासून वेगळे ठेवा.
- व्यावसायिक उद्देश: तात्पुरती साइट जलदपणे ऑनलाइन येऊ द्या, परंतु त्याचा अॅक्सेस घट्टपणे मर्यादित ठेवा.
- ऑपरेशनल उद्देश: एखादी लिंक खराब झाल्यास, कोणा व्यक्तीच्या लक्षात येण्याची वाट न पाहता फेलओव्हर (fail over) करा.
काही पॉलिसी विस्तृत असतात. काही अत्यंत विशिष्ट असतात. एका चांगल्या डिझाइनमध्ये सहसा या दोन्ही गोष्टींचा समावेश असतो.
हे आधारस्तंभ एकत्र कसे काम करतात
व्यावहारिक विभाजन खालीलप्रमाणे आहे:
| घटक (Component) | काम (Job) | तुमच्या टीमला काय दिसते (What your team sees) |
|---|---|---|
| Orchestrator | टेंपलेट्स आणि रोलआउट लॉजिक परिभाषित करते | साईटचे निकष तयार करण्यासाठी एकच केंद्र |
| Controller | रिअल-टाइम स्टिअरिंग निर्णय घेते | बदलत्या लिंक गुणवत्तेशी वेगाने जुळवून घेणे |
| Policies | व्यावसायिक हेतूला लागू करण्यायोग्य नियमांमध्ये रूपांतरित करतात | सर्व साईट्सवर अंदाज लावता येण्याजोगे वर्तन |
गोंधळ सहसा या गोष्टींना एकच मानल्यामुळे होतो. त्या वेगवेगळ्या आहेत.
ऑर्केस्ट्रेटर तुम्हाला सातत्य देतो. कंट्रोलर तुम्हाला प्रतिसाद देण्याची क्षमता देतो. पॉलिसी तुम्हाला नियंत्रण देतात.
यांपैकी एक जरी कमकुवत असेल, तर SD-WAN व्यवस्थापन निराशाजनक वाटू शकते. यामुळे तुमचे ट्रान्सपोर्टवरील पैसे वाचू शकतात, परंतु तुम्हाला ते ऑपरेशनल नियंत्रण मिळणार नाही ज्यामुळे हे मॉडेल स्वीकारणे फायदेशीर ठरते.
प्रतिक्रियात्मक अलार्म्सकडून प्रेडिक्टिव्ह इनसाइट्सकडे वाटचाल
बरेचसे WAN मॉनिटरिंग अजूनही घरफोडीच्या अलार्मसारखे काम करते. वापरकर्ते आधीच त्रस्त झाल्यानंतर ते काहीतरी चूक झाल्याचे तुम्हाला सांगते.
आधुनिक SD-WAN व्यवस्थापनाने चांगल्या प्रकारे सुसज्ज असलेल्या सिस्टीममधील सततच्या टेलिमेट्रीसारखे काम केले पाहिजे. सर्किट सुरू आहे की नाही हे तुम्ही विचारत नाही. तर प्रत्यक्ष अॅप्लिकेशन्सना त्यांना हवा असलेला अनुभव मिळत आहे की नाही, हे तुम्ही विचारता.
डॅशबोर्डने तुम्हाला काय सांगितले पाहिजे
एका उपयुक्त कन्सोलने किमान चार प्रकारची माहिती दर्शवली पाहिजे:
- लिंकचे आरोग्य: लेटन्सी, जिटर, पॅकेट लॉस, युटिलायझेशन
- अॅप्लिकेशनचे वर्तन: कोणते अॅप सक्रिय आहे, त्याने कोणता मार्ग घेतला आणि पॉलिसीने त्यावर योग्य प्रक्रिया केली की नाही
- साइट संदर्भ: समस्या केवळ एका शाखेपुरती मर्यादित आहे की संपूर्ण इस्टेटमध्ये पसरलेली आहे
- वापरकर्त्यावरील प्रभाव: व्हॉईस, व्हिडिओ, SaaS किंवा ट्रान्झॅक्शनल फ्लो खालावले आहेत का
अनेक टीम्सना या टप्प्यावर जाणीव होते की ते इतके दिवस पुरेशी माहिती नसताना काम करत होते. जेव्हा केवळ गर्दीच्या वेळेत व्हॉइसची गुणवत्ता खराब असते किंवा जेव्हा एखादा ISP एका अॅप्लिकेशनसाठी नीट चालत नाही आणि दुसऱ्या अॅप्लिकेशनसाठी व्यवस्थित चालतो, तेव्हा केवळ "लिंक सुरू आहे" या माहितीने काही मदत होत नाही.
महत्त्वाचे SD-WAN मॅनेजमेंट KPIs
| KPI वर्ग | मेट्रिक | उत्कृष्ट उद्दिष्ट | हे का महत्त्वाचे आहे |
|---|---|---|---|
| पाथ गुणवत्ता (Path quality) | लॅटन्सी (Latency) | कमी असणे अधिक चांगले, आणि ॲप्लिकेशनच्या गरजांनुसार जुळणारे असावे | उच्च लॅटन्सीमुळे व्हॉइस, व्हिडिओ आणि SaaS संथ चालतात |
| पाथ गुणवत्ता (Path quality) | जिटर (Jitter) | रिअल-टाइम ट्रॅफिकसाठी कमी असणे अधिक चांगले | जिटरमुळे व्हॉइस आणि व्हिडिओच्या गुणवत्तेत अस्थिरता निर्माण होते |
| पाथ गुणवत्ता (Path quality) | पॅकेट लॉस (Packet loss) | शक्य तितके शून्याच्या जवळ | पॅकेट लॉसमुळे कॉल गुणवत्ता आणि ॲप्लिकेशनची प्रतिसाद देण्याची क्षमता खराब होते |
| क्षमता | लिंक वापर (Link utilisation) | सतत होणाऱ्या उच्च वापरावर लक्ष ठेवा | वापरकर्त्यांनी तक्रारी दाखल करण्यापूर्वीच अनेकदा कंजेशन (गर्दी) दिसून येते |
| ॲप्लिकेशन अनुभव | ॲप्लिकेशननुसार थ्रूपूट (Throughput) | ॲप आणि साईट प्रोफाइलसाठी योग्य असलेले | व्यवसायाच्या ट्रॅफिकला आवश्यक असलेली बँडविड्थ मिळत आहे की नाही हे दर्शवते |
| ऑपरेशन्स | पॉलिसी मॅच अचूकता | सर्व साईट्सवर उच्च सुसंगतता | ट्रॅफिकचे वर्गीकरण आणि योग्य प्रकारे संचालन केले जात असल्याची खात्री देते |
| उपलब्धता | फेलओव्हर (Failover) वर्तन | जलद रिकव्हरी | नेटवर्क खंडित झाल्याची माहिती वापरकर्त्यांना समजते की नाही हे दर्शवते |
अचूक थ्रेशोल्ड वातावरणानुसार बदलतात. अतिथी WiFi चा जास्त वापर असणारे ठिकाण, क्लिनिक आणि संपर्क केंद्र हे सर्व समान टॉलरन्स सेट करणार नाहीत.
जिथे AI आणि ML आपली उपयुक्तता सिद्ध करतात
AI/ML-वर्धित SD-WAN ॲनालिटिक्स रिअल-टाइम टेलिमेट्रीला ऐतिहासिक बेसलाईनसह एकत्रित करून 95% अचूकतेसह बिघाडांचा अंदाज लावू शकतात. UK मधील रिटेल वातावरणात, ते सिंगल लिंक्सवरील पीक-अवर गर्दी दरम्यान 20 - 30% VoIP पॅकेट लॉस कमी करण्यास मदत करते, डाउनटाइम 60% ने कमी करते आणि 58.20% एकूण कामगिरी सुधारण्याशी संबंधित आहे (Broadcom AppNeta best practices for operating and monitoring an SD-WAN network).
हे उपयुक्त आहे कारण ही सिस्टीम केवळ लाल दिवा दाखवत नाही. तर ही सिस्टीम "या प्रकारच्या ब्रँचमध्ये शुक्रवारच्या दुपारी साधारण काय स्थिती असते" हे समजून घेते, आणि नंतर वापरकर्त्यांनी सेवा डेस्ककडे तक्रारींचा पाऊस पाडण्यापूर्वीच असामान्य बदल हायलाइट करते.
एक सक्षम ऑपरेशन्स टीम याचा वापर तीन प्रकारे करते:
- बेसलाइनिंग: प्रत्येक साईट आणि प्रत्येक ॲपसाठी योग्य स्थिती कशी दिसते ते समजून घेणे.
- पूर्वानुमान: संपूर्ण आउटेज होण्यापूर्वी वाढणारा धोका ओळखणे.
- ट्यूनिंग: पुराव्यांच्या आधारे पाथ प्राधान्ये, थ्रेशोल्ड्स आणि क्षमता नियोजनामध्ये आवश्यक बदल करणे.
कार्यरत टीप: जर सर्व अलर्ट्स समान रीतीने तातडीचे वाटत असतील, तर तुमचे मॉनिटरिंग पुरेसे प्रगत नाही. उत्तम SD-WAN अॅनालिटिक्सने तुमच्या टीमला निरुपयोगी माहिती आणि वापरकर्त्यांवर परिणाम करणारी जोखीम यामधील फरक समजण्यास मदत केली पाहिजे.
ट्रबलशूटिंगसाठी अधिक चांगला संवाद
अॅनालिटिक्सशिवाय, एखादी तिकीट फक्त “शाखेत कॉल्स खराब आहेत” असे सांगते.
प्रौढ SD-WAN व्हिझिबिलिटीमुळे, चर्चेचे स्वरूप बदलते. एका ब्रॉडबँड सर्किटवर पॅकेट लॉस वाढला आहे का, व्हॉइस चुकीच्या पाथवरच अडकून राहिला आहे का, फेलओव्हर ट्रिगर झाले आहे का, आणि ही समस्या सर्व रिअल-टाइम ॲप्सवर झाली आहे की केवळ एकावर, हे तुम्ही सहज पाहू शकता.
यामुळे दुरुस्तीचा सरासरी वेळ कमी होण्याइतकाच नेटवर्क निर्दोष असल्याचे सिद्ध करण्याचा सरासरी वेळ देखील कमी होतो. कधीकधी समस्या नेटवर्कमध्ये असते. कधीकधी ती ISP मध्ये असते. तर कधीकधी ती अपस्ट्रीम अॅप्लिकेशनच्या कामगिरीशी संबंधित असते. उत्तम टेलिमेट्री तुम्हाला नेमकी काय समस्या आहे हे सिद्ध करण्यास मदत करते.
फक्त एक वेगवान पाईप नाही, तर एक सुरक्षित फॅब्रिक तयार करणे
एक सामान्य चूक म्हणजे SD-WAN ला केवळ ट्रान्सपोर्ट प्रोजेक्ट मानणे. एड्जेस खरेदी करणे, सर्किट्स सुरू करणे, ट्रॅफिक वळवणे आणि पैसे वाचवणे एवढ्यापुरतेच ते मर्यादित ठेवले जाते.
हा दृष्टिकोन एक त्रुटी सोडतो. जर तुमचे व्यवस्थापन प्लॅटफॉर्म ट्रॅफिक ऑप्टिमाइझ करू शकत असेल परंतु एकसंध सुरक्षा धोरण लागू करू शकत नसेल, तर तुम्ही धोक्याला अधिक वेगाने पसरवण्याचा मार्ग तयार केला आहे.
सुरक्षा ही त्याच ऑपरेटिंग मॉडेलचा भाग असणे आवश्यक आहे
आधुनिक WAN ऑपरेशन्सना अशा सुरक्षा नियंत्रणांची आवश्यकता असते जे कनेक्टिव्हिटी बदलांच्या बरोबरीने तितक्याच वेगाने कार्यरत राहतील.
याचा सामान्यतः अर्थ असा होतो की नेक्स्ट-जनरेशन फायरवॉलिंग, इंट्रुजन प्रिव्हेंशन, सिक्युर वेब फिल्टरिंग, सेगमेंटेशन आणि पॉलिसी-आधारित अॅक्सेस यासारखी कार्ये एकाच व्यवस्थापन वर्कफ्लोमध्ये आणणे. ती नियंत्रणे थेट एजवर असोत, क्लाउड-वितरित असोत किंवा दोन्ही एकत्र असोत, महत्त्वाचा मुद्दा ऑपरेशनल युनिटी हा आहे.
जर तुमची नेटवर्क टीम एका कन्सोलमध्ये पाथ पॉलिसी अपडेट करत असेल आणि तुमची सिक्युरिटी टीम दुसऱ्या ठिकाणी इंटरनेट ॲक्सेस कंट्रोल्स अपडेट करत असेल, तर त्यांच्यात विसंगती येणे निश्चित आहे. ब्रँचेसमध्ये विसंगत नियम तयार होतात, अपवाद वाढतात आणि ट्रबलशूटिंगमध्ये अंतर्गत वाद सुरू होतात.
व्यावहारिकदृष्ट्या SASE का महत्त्वाचे आहे
येथे SASE विचारसरणी उपयुक्त ठरते. हा शब्दप्रचार फॅशनेबल आहे म्हणून नाही, तर तो एका व्यावहारिक वास्तवाचे प्रतिनिधित्व करतो म्हणून. वापरकर्ते, डिव्हाइसेस, ब्रँचेस आणि क्लाउड सेवा या सर्वांना एकाच प्रकारच्या ट्रिटमेंटची गरज असते.
लोकल ब्रेकआउट कनेक्शन वापरणाऱ्या ब्रँचवरील वापरकर्त्याला एका प्रकारची सुरक्षा स्थिती आणि रिमोट वापरकर्त्याला चुकून दुसरी सुरक्षा स्थिती मिळता कामा नये. व्यवस्थापन मॉडेल असे असावे जे सुरक्षा धोरण सर्वत्र सारखे ठेवेल.
याचा अर्थ असा आहे:
- सुसंगत तपासणी: इंटरनेट-बाउंड ट्रॅफिक मध्यवर्ती डेटा सेंटरमधून जात नसले तरीही त्यावर नियंत्रण असले पाहिजे.
- विभाजित ट्रस्ट झोन: अतिथी, कर्मचारी, IoT, पेमेंट सिस्टम आणि ऑपरेशनल तंत्रज्ञान एकाच फ्लॅट डोमेनमध्ये नसावेत.
- सामायिक पॉलिसी लॉजिक: राउटिंग आणि सुरक्षेच्या निर्णयांनी एकमेकांना विरोध करण्याऐवजी एकमेकांना पूरक असले पाहिजे.
दुर्लक्षित केलेला ऑपरेटर वर्कफ्लो
दैनंदिन स्तरावर, सुरक्षित ऑपरेशन्स अजूनही साधनांवर आणि सवयींवर अवलंबून असतात. केंद्रीकृत प्लॅटफॉर्म असूनही, इंजिनिअर्सना अनेकदा एज व्हॅलिडेशन, बदल नियंत्रण आणि ऑडिट-फ्रेंडली प्रशासनासाठी शिस्तबद्ध अॅक्सेस पद्धतींची आवश्यकता असते. जर तुमची टीम एंडपॉइंट वर्कफ्लो सुधारत असेल, तर Mac SSH क्लायंट्ससारख्या साधनांसह सुरक्षित नेटवर्क व्यवस्थापनासाठी हे मार्गदर्शक एक उपयुक्त ऑपरेशनल संदर्भ ठरेल.
हे महत्त्वाचे आहे कारण आर्किटेक्चर आकृत्यांमध्ये अनेकदा बदल करण्याच्या वेळा आणि मानवी प्रवेशाचे मार्ग या व्यावहारिक गोष्टी वगळल्या जातात. उत्तम SD-WAN व्यवस्थापन मानवी श्रम कमी करते, परंतु त्यामुळे चांगल्या प्रशासकीय पद्धतींची गरज संपत नाही.
सुरक्षा हे असे वैशिष्ट्य नाही जे तुम्ही रोलआउटनंतर SD-WAN ला जोडता. पहिल्या दिवसापासूनच ते नियंत्रण मॉडेलचा भाग असते.
अॅक्सेस कंट्रोल हा फॅब्रिकचाच एक भाग आहे
अनेक टीम्स साइट सेगमेंटेशन आणि फायरवॉल नियमांपासून सुरुवात करतात, आणि नंतर त्यांच्या लक्षात येते की प्रत्येक भागात कोणते वापरकर्ते आणि डिव्हाइसेस प्रवेश करू शकतात यावर अधिक मजबूत नियंत्रणाची आवश्यकता आहे.
येथेच network access control solutions चे व्यापक दृष्टिकोन प्रासंगिक ठरतात. WAN ट्रॅफिक कुठे जाईल हे ठरवू शकते, परंतु ॲक्सेस कंट्रोल हे ठरवते की त्या ट्रॅफिकवर मुळात विश्वास ठेवला जावा की नाही.
या विभागातून जर तुम्हाला एकच गोष्ट लक्षात ठेवायची असेल, तर ती ही आहे. एक आधुनिक WAN हे केवळ पाथ निवडणारे इंजिन नाही. ते एक secure fabric आहे ज्याने व्यावसायिक ट्रॅफिक वाहून नेले पाहिजे, धोका वेगळा केला पाहिजे आणि ब्रँचेस, क्लाउड व रिमोट ॲक्सेसमध्ये पॉलिसी सुसंगत ठेवली पाहिजे.
ओळख-आधारित अॅक्सेससह नेटवर्कला युझरशी जोडणे
हा तो फरक आहे जो इतर बाबतीत उत्कृष्ट असलेल्या अनेक SD-WAN डिप्लॉयमेंटना अडचणीत आणतो.
नेटवर्कला ॲप्लिकेशन्स, पाथ आणि साइट्सबद्दल खूप माहिती असते. परंतु प्रवेशाची विनंती करणाऱ्या प्रत्यक्ष व्यक्ती किंवा डिव्हाइसबद्दल त्याला बऱ्याचदा खूप कमी माहिती असते. सामान्य कार्यालयात, ही आधीच एक मर्यादा आहे. हॉटेल, रिटेल ठिकाण, विद्यार्थी वसतिगृह, मिश्र-वापर मालमत्ता किंवा आरोग्य सेवा वातावरणात, हा एक गंभीर डिझाइन दोष बनतो.
फक्त पाथ पॉलिसी का पुरेशी नाही
पारंपारिक SD-WAN पॉलिसी कदाचित सांगू शकते:
- Teams ला प्राधान्य देणे
- गेस्ट इंटरनेटसाठी ब्रॉडबँडला प्राधान्य देणे
- पेमेंट ट्रॅफिक सर्वात विश्वसनीय लिंकवर ठेवणे
- IoT डिव्हाइसेस वेगळे ठेवणे
ते नियम चांगले आहेत. पण तेवढेच पुरेसे नाहीत.
ते यांसारख्या प्रश्नांची उत्तरे देत नाहीत:
- ही व्यक्ती कर्मचारी वर्ग, पाहुणे (गेस्ट), कंत्राटदार किंवा रहिवासी आहे का?
- डिव्हाइस व्यवस्थापित आहे, अज्ञात आहे की जुने (legacy) आहे?
- या युझरला अंतर्गत ॲप्लिकेशन प्रवेश, केवळ-इंटरनेट प्रवेश किंवा सेगमेंटेड सेवा प्रवेश मिळायला हवा का?
- डिरेक्टरी स्टेटस बदलल्यावर प्रवेश त्वरित रद्द केला जाऊ शकतो का?
ओळख-आधारित अॅक्सेस नसल्यास, टीम्स अनेकदा शेअर केलेले पासवर्ड, Captive Portal वरील तात्पुरते उपाय, स्थानिक अपवाद किंवा स्थिर डिव्हाइस क्रेडेंशियल्स वापरून ही त्रुटी भरून काढण्याचा प्रयत्न करतात. यामुळे कामात अडथळे येतात आणि झिरो-ट्रस्ट उद्दिष्टे कमकुवत होतात.
मल्टी-टेनंट वास्तविकता
एका २०२५ च्या UK ISP सर्वेक्षणात असे दिसून आले आहे की ४२% कंपन्यांनी आयडेंटिटी मॅनेजमेंट हे मुख्य SD-WAN आव्हान असल्याचे सांगितले आहे. त्याच संदर्भातील माहितीनुसार २०२४ ते २०२५ दरम्यान पब्लिक WiFi हॉटस्पॉट्समध्ये २८% वाढ झाली आहे, ज्यामध्ये ६५% हॉटस्पॉट्स हॉस्पिटॅलिटी आणि रिटेलमध्ये आहेत, जिथे नेटवर्क आणि वापरकर्त्याच्या ओळखीमधील स्वतंत्र व्यवस्थापनामुळे सुरक्षिततेचा धोका निर्माण होतो आणि एन्क्रिप्टेड फर्स्ट-पॅकेट ॲक्सेससाठीच्या नवीन UK NIS2 अपेक्षा पूर्ण होत नाहीत (Cisco SD-WAN ebook PDF).
एका परिच्छेदात सांगायची तर हीच ती मुख्य परिचालन समस्या आहे. ब्रँच नेटवर्क कदाचित मध्यवर्ती पद्धतीने व्यवस्थापित केले जाऊ शकते, परंतु वापरकर्त्यांचा अॅक्सेस अनेकदा इतर कुठूनतरी, वेगवेगळ्या टूल्ससह, वेगवेगळ्या पॉलिसी लॉजिकसह आणि वेगवेगळ्या टीम्सद्वारे हाताळला जातो.
मल्टी-टेनंट जागेमध्ये, त्या विभाजनामुळे वास्तविक समस्या निर्माण होतात:
| प्रसंग | फक्त नेटवर्क दृष्टीकोन | ओळख-माहिती असणारा दृष्टीकोन |
|---|---|---|
| पाहुणे वेन्यू WiFi वर कनेक्ट होतात | सामान्य इंटरनेट ट्रॅफिक दिसते | माहित असते की हा मर्यादित विशेषाधिकार असलेला पाहुणा आहे |
| कर्मचारी लॉग इन करतो | व्यवसाय ॲप ट्रॅफिक दिसते | डिरेक्टरी आयडेंटिटीशी जोडलेली कर्मचारी प्रवेश परवानगी लागू करते |
| कंत्राटदार व्यवस्थापित न केलेल्या डिव्हाइसवरून येतो | दुसरा एंडपॉईंट दिसतो | भूमिका आणि डिव्हाइस विश्वासाच्या आधारे प्रवेश मर्यादित करतो |
| जुने डिव्हाइस कनेक्ट होते | फक्त MAC किंवा सेगमेंट दिसतो | डिव्हाइसला कडक नियंत्रणात असलेल्या पॉलिसी लेनमध्ये ठेवते |
एक युनिफाइड मॉडेल कसे दिसते
सर्वात उत्तम परिणाम म्हणजे एकत्रित नियंत्रण मॉडेल (joined-up control model).
SD-WAN लेअर पाथची गुणवत्ता, सेगमेंटेशन, ब्रँच कनेक्टिव्हिटी आणि पॉलिसी वितरण हाताळते. आयडेंटिटी लेअर ऑथेंटिकेशन, भूमिका, डिव्हाइस संदर्भ आणि सततचे ॲक्सेस निर्णय हाताळते. एकत्रितपणे, ते प्रत्यक्ष झिरो ट्रस्टच्या अत्यंत जवळ असणारी प्रणाली तयार करतात.
त्यामुळे पॉलिसी सामान्य न राहता अत्यंत अचूक बनते.
"collab ट्रॅफिकला प्राधान्य द्या" याऐवजी, पॉलिसी अशी बनते - "विश्वासू डिव्हाइसेसवरील अधिकृत कर्मचाऱ्यांसाठी collab ट्रॅफिकला अनुमती द्या आणि प्राधान्य द्या, तर पाहुण्यांसाठी (guests) तो ॲक्सेस नाकारा आणि जुने एंडपॉइंट्स वेगळे करा". ही एक अधिक चांगली सूचना आहे.
डिझाइन तत्त्व: नेटवर्क पॉलिसी ट्रॅफिकला सांगते की ते कुठे जाऊ शकते. ओळख पॉलिसी (Identity policy) नेटवर्कला सांगते की तिथे जाण्याची परवानगी कोणाला दिली पाहिजे.
फर्स्ट-पॅकेट ट्रस्ट का महत्त्वाचा आहे
Captive Portal आणि सामायिक क्रेडेंशियल्स हे जुन्या ॲक्सेस मॉडेलचे भाग आहेत. ते वापरकर्त्यांसाठी गैरसोयीचे आणि ऑपरेटर्ससाठी कमकुवत आहेत.
डिरेक्टरी इंटिग्रेशन, सर्टिफिकेट - ग्रेड ट्रस्ट आणि Passpoint तसेच OpenRoaming सारख्या मानकांवर आधारित ओळख-आधारित अॅक्सेस हा निर्णय अधिक आधी घेण्यास मदत करतो. सत्राची सुरुवात एका कठीण प्रक्रियेनंतर होण्याऐवजी मजबूत खात्रीने होते.
तुम्ही शाखेची कनेक्टिव्हिटी अधिक व्यापक अशा zero trust network access तत्त्वांशी सुसंगत करत असाल तर हे विशेषतः प्रासंगिक आहे. Zero trust ही केवळ रिमोट-ॲक्सेस-पुरती मर्यादित संकल्पना राहत नाही, तर ती तुम्ही प्रत्यक्ष ठिकाणांच्या आत देखील लागू करू शकता.
याचा व्यावहारिक धडा अगदी स्पष्ट आहे. SD-WAN तुम्हाला नेटवर्कवर नियंत्रण देते. तर ओळख-आधारित ॲक्सेस (identity-based access) तुम्हाला हे नेटवर्क कोण आणि कोणत्या अटींवर वापरू शकते यावर नियंत्रण देते. सामायिक वातावरणात, तुम्हाला या दोन्ही गोष्टींची आवश्यकता असते.
SD WAN ऑपरेशन्स रनबुक्सच्या सहाय्याने सिद्धांत प्रत्यक्षात आणणे
चांगले आर्किटेक्चर केवळ तेव्हाच महत्त्वाचे ठरते जेव्हा तुमची टीम दबावाखाली देखील त्याचे वारंवार यशस्वी संचालन करू शकते.
येथेच ऑपरेशनल रनबुक्स उपयुक्त ठरतात. ते SD-WAN व्यवस्थापनाला केवळ एका डिझाइन संकल्पनेतून अशा विश्वसनीय क्रियांमध्ये रूपांतरित करतात ज्यांचे कनिष्ठ इंजिनिअर्स सहज पालन करू शकतात आणि वरिष्ठ इंजिनिअर्स त्यावर विश्वास ठेवू शकतात.
नवीन साईट ऑनलाईन आणण्यासाठी रनबुक
नवीन शाखा, कॅफे, क्लिनिक किंवा हॉटेलसाठी कोणत्याही कठीण डिप्लॉयमेंट प्रक्रियेची आवश्यकता नसते.
एक व्यावहारिक रोलआउट सामान्यतः याप्रमाणे दिसतो:
साईट प्रोफाइल लागू करा ठिकाणाचा नकाशा एका मानक डिझाइनशी जोडा. रिटेल हे कॉर्पोरेट ऑफिससारखे नसते. हॉस्पिटॅलिटी हे हेल्थकेअरसारखे नसते. प्रोफाइलमध्ये आधीच सेगमेंटेशन, पसंतीचे ट्रान्सपोर्ट आणि मूलभूत सुरक्षा परिभाषित केलेली असावी.
झिरो-टच प्रोव्हिजनिंगसाठी एज तयार करा ऑर्केस्ट्रेटरमध्ये डिव्हाइसची नोंदणी करा, त्याला योग्य टेम्पलेटशी जोडा आणि त्याचे अपेक्षित अपलिंक्स आणि पॉलिसी ग्रुपची खात्री करा.
ट्रान्सपोर्ट वर्तनाची पडताळणी करा एकदा ऑनलाइन आल्यावर, सर्किट्स योग्यरित्या ओळखले गेले आहेत की नाही आणि कंट्रोलर प्रत्येक लिंकला समान वागणूक देण्याऐवजी पाथ गुणवत्तेचे मूल्यांकन करत आहे की नाही हे तपासा.
सेगमेंटेशन आणि ॲक्सेस मर्यादांची खात्री करा गेस्ट, कर्मचारी, ऑपरेशन्स आणि डिव्हाइस ट्रॅफिक त्वरित योग्य झोनमध्ये पोहोचले पाहिजे.
ॲप्लिकेशन चाचण्या चालवा व्हॉइस, पेमेंट, लाईन-ऑफ-बिझनेस ॲक्सेस आणि सामान्य इंटरनेट ब्रेकआउट यासारख्या महत्त्वाच्या अनुभवांच्या छोट्या संचाची पडताळणी करा.
एक अनुभवी टीम याकडे चेकलिस्ट म्हणून पाहते, कोणतीही नवीन कलाकृती बनवल्यासारखे नाही.
पॉलिसीतील बदल सुरक्षितपणे लागू करण्यासाठी रनबुक
पॉलिसीतील बदल हेच ते ठिकाण आहे जिथे मध्यवर्ती व्यवस्थापन स्वतःचे महत्त्व सिद्ध करते.
समजा तुम्हाला एका विशिष्ट ॲप्लिकेशन श्रेणीसाठी इंटरनेट ॲक्सेस कडक करायचा आहे, किंवा एका विशिष्ट प्रकारच्या सर्व साइट्सवर व्हॉईस कॉलसाठी मार्ग प्राधान्य (path preference) बदलायचे आहे. याची मूलभूत पद्धत सोपी आहे:
- प्रत्येक साईटसाठी स्वतंत्र अपवाद तयार करण्याऐवजी केंद्रीय पॉलिसी सेट संपादित करा.
- योग्य डिव्हाइस ग्रुप किंवा साईट क्लाससाठी बदलाची व्याप्ती निश्चित करा.
- डिपार्टमेंट करण्यापूर्वी पॉलिसी क्रम आणि विसंगतींचे पुनरावलोकन करा.
- जर बदल युझरला दिसणारा असेल तर नियंत्रित वेळेत बदल लागू करा (push).
- अपेक्षित जुळणीची पुष्टी करण्यासाठी आणि कोणतेही अनपेक्षित दुष्परिणाम टाळण्यासाठी बदल लागू केल्यानंतर लाइव्ह टेलिमेट्रीचे निरीक्षण करा.
टीम्सना येणाऱ्या अडचणी सहसा धोरण लागू करण्यामुळे नसतात. तर त्या खराब पॉलिसी व्यवस्थापनामुळे असतात. खूप जास्त ओव्हरलॅपिंग नियम, अस्पष्ट नाव देणे आणि आपत्कालीन बदल जे कधीही नंतर दुरुस्त केले गेले नाहीत, यामुळे समस्या उद्भवतात.
पॉलिसीची नावे वाचनीय ठेवा. "Policy_27B_Final" पेक्षा "Retail-Guest-Internet-Default" अधिक चांगले आहे.
खराब कॉल किंवा संथ अॅपच्या समस्येचे निवारण करण्यासाठी रनबुक
जेव्हा एखादा वापरकर्ता खराब व्हिडिओ मीटिंग किंवा तुटक कॉलची तक्रार करतो, तेव्हा थेट WiFi किंवा ISP ला दोष देणे सुरू करू नका.
एका लहान निर्णय प्रवाहाचा (decision flow) वापर करा:
| तपासा | तुम्ही काय शोधत आहात | संभाव्य पुढील पाऊल |
|---|---|---|
| Application path | ॲपने इच्छित वाहतूक मार्ग घेतला का? | पॉलिसी मॅच किंवा पाथ प्रेफरन्स दुरुस्त करा |
| Link health | तक्रारीच्या वेळी लेटन्सी, जिटर किंवा लॉस झाला होता का? | ट्रॅफिक वळवा किंवा वाहक समस्येची तक्रार नोंदवा |
| Site pattern | एक युझर, एक साईट की अनेक साईट्स? | स्थानिक विरुद्ध सिस्टीमिक समस्या वेगळी करा |
| Time correlation | बिघाड हा सर्वाधिक वापराच्या वेळेत झाला होता का? | क्षमता किंवा ट्रॅफिक शेपिंगचे पुनरावलोकन करा |
| Security policy impact | ट्रॅफिकची अनपेक्षितपणे तपासणी किंवा ब्लॉकिंग झाले होते का? | नियम क्रम किंवा अपवाद हाताळणी समायोजित करा |
येथील केंद्रीय दृश्यमानता वेळ वाचवते. आपण आता तुकड्यांवरून अंदाज लावत बसत नाही. आपण एकाच ठिकाणाहून पॉलिसी, मार्ग आणि वापरकर्त्याच्या प्रभावाचा मागोवा घेत आहात.
ऑपरेशन्स सुरळीत ठेवणारी सवय
सर्वोत्तम रनबुक्समध्ये एक अंतिम पाऊल समाविष्ट असते जे टीम्स बऱ्याचदा वगळतात.
समस्या सोडवल्यानंतर, मानकांमध्ये सुधारणा करा. तुमच्या मूळ प्रोफाइलचे स्वरूप खूप मोठे असल्यामुळे जर एखाद्या साईटला एका वेळेसाठी थोडे बदल करावे लागले, तर त्याला अधिकृत बदल म्हणून मान्यता द्या किंवा तो अपवाद काढून टाका. उत्पादनात दस्तऐवजीकरण नसलेले बदल तसेच सोडू नका.
हा शिस्तबद्धपणा कोणत्याही डॅशबोर्ड वैशिष्ट्यापेक्षा अधिक महत्त्वाचा आहे. कालांतराने, हाच शिस्तबद्धपणा व्यवस्थापित ठेवता येण्याजोग्या SD-WAN नेटवर्कला अशा विस्कळीत नेटवर्कपासून वेगळे करतो जे हळूहळू त्याच समस्या पुन्हा निर्माण करते ज्या दूर करण्यासाठी ते आणले गेले होते.
नेटवर्किंगचे भविष्य - युनिफाइड आणि आयडेंटिटी-अवेअर
जुना WAN मॉडेल एकच मर्यादित प्रश्न विचारायचा. आपण साईट्स कशा जोडायच्या?
आता तेवढे पुरेसे नाही. आधुनिक कामकाजाला एकाच वेळी अनेक प्रश्नांची उत्तरे शोधण्याची गरज आहे. आपण साइट्स कशा कनेक्ट करतो, हुशारीने मार्ग कसे निवडतो, सुरक्षा सातत्याने कशी लागू करतो, ॲप्लिकेशनचे आरोग्य कसे समजून घेतो आणि केवळ स्थानाऐवजी ओळखीवर (identity) आधारित प्रवेशाचे निर्णय कसे घेतो?
म्हणूनच त्याच्या खाली असलेल्या ट्रान्सपोर्ट मिक्सपेक्षा sd wan management अधिक महत्त्वाचे आहे.
अनुभवी टीम्स प्रत्यक्षात काय तयार करत आहेत
अंतिम ध्येय डॅशबोर्ड तयार करणे हे नसून, एक ऑपरेटिंग मॉडेल तयार करणे हे आहे.
सर्वात मजबूत वातावरणामध्ये खालील गोष्टींचे संयोजन असते:
- केंद्रीय ऑर्केस्ट्रेशन (Central orchestration) जेणेकरून सर्व साईट्स सुसंगत राहतील
- रिअल-टाइम नियंत्रण (Real-time control) जेणेकरून नेटवर्क बदलत्या परिस्थितीशी जुळवून घेईल
- टेलिमेट्री आणि ॲनालिटिक्स (Telemetry and analytics) जेणेकरून युझर्सनी तक्रार करण्यापूर्वीच टीम्स उपाययोजना करू शकतील
- एकीकृत सुरक्षा (Integrated security) जेणेकरून स्थानिक ब्रेकआउट हे स्थानिक धोक्यात बदलणार नाही
- आयडेंटिटी-अवेअर ॲक्सेस (Identity-aware access) जेणेकरून युझर्स आणि डिव्हाइसेसना पहिल्याच कनेक्शपासून योग्य पातळीचा विश्वास मिळेल
हे भाग एकमेकांना पूरक आहेत. जर एक जरी भाग गहाळ असेल, तर संपूर्ण डिझाइन कमी प्रभावी वाटते.
ओळख (identity) ही प्रगतीची पुढची पायरी का आहे
फक्त सर्किट्स आणि ॲप्लिकेशन्स समजणारे नेटवर्क उपयुक्त असते. पण जे नेटवर्क वापरकर्ते, भूमिका, डिव्हाइसेस आणि ॲक्सेस स्थिती देखील समजून घेते, ते अधिक लवचिक आणि सुरक्षित असते.
अशा ठिकाणी ही गोष्ट सर्वात जास्त महत्त्वाची ठरते जिथे अनेक लोक एकाच भौतिक पायाभूत सुविधांचा वापर करतात परंतु त्यांची सुरक्षितता पातळी (trust level) समान नसावी. आदरातिथ्य क्षेत्र, किरकोळ व्यवसाय, निवासी क्षेत्र, कार्यक्रम, वाहतूक आणि आरोग्य सेवा या सर्वांनाच या समस्येचा लवकर सामना करावा लागतो.
भविष्यातील WAN हे सॉफ्टवेअर-डिफाइंड असेल, परंतु ते अंतिम ध्येय नाही. ते ओळख-जागरूक (identity-aware) असणे देखील आवश्यक आहे.
जेव्हा टीम्स हे काम योग्यरित्या करतात, तेव्हा कामकाज अधिक शांत आणि सुरळीत होते. नवीन साइट्स सुरू करणे सोपे होते. पॉलिसीमधील बदल अधिक सुरक्षितपणे लागू केले जातात. ट्रबलशूटिंग जलद होते. सुरक्षा तात्पुरत्या उपायांवर कमी अवलंबून राहते. युझर्सना शाखेचे नेटवर्किंग, WiFi ऑनबोर्डिंग आणि ॲक्सेस कंट्रोल यामधील फरक जाणवणे बंद होते.
हे एक मोठे आश्वासन देते. केवळ एक चांगला WAN नाही, तर ते व्यवस्थापित करणाऱ्या प्रत्येकासाठी आणि त्यावर अवलंबून असलेल्या प्रत्येकासाठी अधिक सुसंगत वातावरण.
जर तुम्ही नेटवर्क-स्तरीय नियंत्रण आणि युझर-स्तरीय ॲक्सेसमधील अंतर कमी करण्याचा प्रयत्न करत असाल, तर Purple संस्थांना शेअर्ड पासवर्ड्स आणि क्लिष्ट कॅप्टिव्ह पोर्टल्स ऐवजी अतिथी, कर्मचारी आणि मल्टि-टेनंट वातावरणासाठी ओळख-आधारित, विना-पासवर्ड WiFi ॲक्सेस प्रदान करण्यात मदत करते. झीरो-ट्रस्ट विचार थेट एजपर्यंत पोहोचवण्याचा हा एक व्यावहारिक मार्ग आहे, विशेषतः अशा ठिकाणी जिथे केवळ SD-WAN युझर आयडेंटिटीची समस्या सोडवू शकत नाही.



