

Wireless Connection Security Architecture Advisor
Evaluate enterprise wireless attack surface, model deauthentication and evil twin risk, compare 802.1X ciphers against OWE, and export controller hardening configurations for zero-trust WiFi.
Un huésped se registra en su hotel, se une al WiFi en el vestíbulo, abre su correo electrónico y es interceptado sin darse cuenta por un punto de acceso falso que parece lo suficientemente legítimo como para ganarse su confianza. Nadie en recepción lo nota. Su equipo de soporte técnico se entera más tarde, cuando el huésped pregunta por qué su cuenta fue comprometida después de conectarse en las instalaciones.
Por eso la seguridad de la conexión inalámbrica no se trata solo de elegir el acrónimo más reciente en el menú desplegable de un punto de acceso. Es un problema operativo. La red debe identificar al usuario o dispositivo correcto, aplicar el nivel de acceso adecuado, proteger el tráfico en tránsito y hacerlo sin generar tanta fricción que el personal busque alternativas y los invitados la abandonen.
Esto se complica en entornos reales. Un hospital no puede tratar los dispositivos de cabecera como si fueran clientes de una cafetería. Un centro comercial debe admitir el acceso de invitados, los sistemas de los inquilinos y las operaciones de soporte interno al mismo tiempo. Un hotel tiene que simplificar la incorporación de los huéspedes mientras mantiene separados al personal, los sistemas administrativos y los dispositivos inteligentes.
La buena noticia es que los fundamentos son comprensibles. Una vez que se entiende cómo funcionan los ataques inalámbricos, por qué fallan los estándares más antiguos y dónde encaja el acceso moderno basado en la identidad, el camino se vuelve mucho más claro. Si usted es responsable de un recinto, un campus o una propiedad multiinquilino, el objetivo es simple. Hacer que el acceso seguro sea fácil para los usuarios legítimos y difícil para todos los demás.
Los Riesgos Invisibles del WiFi Público y de Invitados
El WiFi público y para invitados parece sencillo desde el punto de vista del usuario. Tocar el SSID, aceptar una página y conectarse. Desde el punto de vista del operador, a menudo se siente como un servicio público de luz o agua. Mantenerlo disponible, mantenerlo lo suficientemente rápido y no dejar que se caiga.
Ese modelo mental es demasiado estrecho. El acceso de invitados crea un entorno de radio compartido donde los dispositivos de extraños se sientan cerca unos de otros, el tráfico se mueve a través de un medio abierto y los atacantes pueden imitar nombres de redes de confianza con poco esfuerzo. El problema empresarial no es solo el robo de datos. También es la pérdida de confianza, la carga de soporte y las preguntas difíciles de los equipos de cumplimiento después de un incidente evitable.
In sectores como la hotelería, el comercio minorista y la atención médica, los riesgos son diferentes pero igualmente prácticos:
- Los equipos de hospitalidad necesitan una incorporación que funcione en segundos, porque los mostradores de recepción y el personal de barra no pueden convertirse en soporte de WiFi.
- Los operadores de retail necesitan que los clientes se conecten para fidelización, analíticas y engagement móvil, pero no pueden arriesgarse a que la red de invitados se convierta en una vía de acceso a los sistemas internos.
- Las organizaciones de salud necesitan un acceso inalámbrico que respete la privacidad, apoye la movilidad del personal y no deje a los pacientes o visitantes expuestos en redes compartidas.
Un punto común de confusión es este: la gente asume que "WiFi gratis" significa que el riesgo principal es el abuso del ancho de banda. En la práctica, el problema más importante es la identidad. ¿Quién se está conectando? ¿A qué se le debe permitir acceder a ese usuario o dispositivo? ¿Qué tan rápido se puede cambiar o revocar el acceso cuando cambian las circunstancias?
El WiFi público no se vuelve seguro porque la página de inicio de sesión tenga elementos de marca. La seguridad depende de cómo la red autentica, cifra y aísla cada conexión detrás de escena.
Es por eso que los antiguos patrones de acceso de invitados están mostrando su edad. Las contraseñas compartidas se difunden con demasiada facilidad. Los diseños de red planos dejan demasiado espacio para el movimiento lateral. Las experiencias cargadas de portales enseñan a los usuarios a hacer clic en los avisos sin pensar. Si todavía trata el WiFi de invitados como un servicio secundario en lugar de parte de su arquitectura de seguridad, está asumiendo más riesgo del necesario.
Para una perspectiva práctica sobre el lado de los invitados en este problema, la guía de Purple sobre WiFi seguro para invitados es útil porque plantea el acceso de invitados tanto como un tema de seguridad como de experiencia.
Comprender la Anatomía de las Amenazas Inalámbricas
Los ataques inalámbricos son más fáciles de entender cuando se separan en cuatro tareas que un atacante podría intentar realizar: escuchar, suplantar, interrumpir o adivinar. Eso importa en los entornos de invitados empresariales porque cada tarea explota una debilidad operativa diferente. Un SSID de invitados mal aislado crea un tipo de exposición. Una contraseña compartida reutilizada crea otro. Un dispositivo que no puede verificar si se está uniendo a la red autorizada crea un tercero.
En el sector hotelero, comercial y de salud, esas debilidades rara vez son errores técnicos aislados. Por lo general, provienen de intentar facilitar el acceso a gran escala con herramientas que nunca fueron diseñadas para una alta rotación, dispositivos no administrados o grupos de usuarios mixtos. Una contraseña compartida para invitados es fácil de entregar. También es fácil de compartir más allá de la audiencia prevista. Un Captive Portal resulta familiar. También acostumbra a los usuarios a confiar en cualquier pantalla que aparezca después de conectarse.
Ataques de espionaje y de hombre en el medio (man in the middle)
La intercepción de tráfico (eavesdropping) es el riesgo inicial. Si el tráfico de WiFi está débilmente protegido, o si los usuarios se conectan a una red que no es lo que dice ser, los atacantes cercanos podrían observar datos que deberían ser privados. En un recinto público, esto puede incluir tokens de sesión, actividad de navegación, intentos de inicio de sesión u otros metadatos que ayudan a construir un ataque mayor.
Un ataque de man in the middle añade control activo. El atacante inserta un sistema entre el usuario y el destino, luego retransmite el tráfico para que ambas partes parezcan comunicarse con normalidad. El problema práctico es la confianza. El cifrado solo ayuda si el dispositivo ha autenticado la red correcta y la ruta no ha sido redirigida de forma silenciosa.
Este es el punto que muchos no especialistas pasan por alto. La seguridad de WiFi no se trata solo de cifrar paquetes. También se trata de probar la identidad en el momento de la conexión y luego limitar lo que puede hacer un dispositivo conectado. Para los equipos que trabajan en ese problema de diseño, las soluciones de control de acceso a la red ayudan a aplicar políticas basadas en el usuario, el dispositivo y el contexto en lugar de tratar cada conexión exitosa de la misma manera.
Gemelos malvados y falsa confianza
Un punto de acceso Evil Twin es una red fraudulenta que copia el nombre de una legítima. El objetivo es simple. Lograr que el dispositivo se asocie con la radio del atacante en lugar de la infraestructura legítima. En el lobby de un hotel o en el área de espera concurrida de una clínica, eso no requiere mucha sofisticación. Los usuarios a menudo eligen basándose en un SSID familiar y muchos dispositivos se reconectan automáticamente a los nombres recordados.
Una vez que esto ocurre, el atacante puede presentar un portal falso, recopilar credenciales, disminuir la confianza del usuario en las advertencias de certificados o canalizar el tráfico a través de un proxy para que la conexión parezca normal. El ataque tiene éxito porque el usuario ve una etiqueta familiar, mientras que la decisión de seguridad depende de detalles que los usuarios no suelen inspeccionar.
Las señales de advertencia comunes incluyen:
- SSIDs duplicados que coinciden con el nombre de red esperado del establecimiento
- Mensajes de reconexión inesperados para una red que el dispositivo ya conoce
- Advertencias de certificado o de confianza que aparecen durante un proceso de conexión de rutina
- Páginas de portal que aparecen en el momento incorrecto o que lucen ligeramente inconsistentes en su redacción y diseño
Desautenticación y reconexiones forzadas
Algunos ataques inalámbricos se enfocan en el control de la conexión en lugar del robo directo de datos. El abuso de la desautenticación fuerza a un dispositivo a desconectarse del WiFi para que tenga que unirse de nuevo. Ese momento de reconexión es útil para un atacante porque genera confusión, aumenta la probabilidad de que un usuario acepte un mensaje sospechoso y puede dirigir los dispositivos hacia un punto de acceso no autorizado que parece más fuerte o con mayor disponibilidad.
En términos operativos, es por eso que las desconexiones "aleatorias" repetidas merecen investigación, especialmente en espacios públicos densos. Un lugar puede asumir que el problema es la congestión o la interferencia cuando el problema real es que se está abusando del tráfico de administración para mantener inestables a los clientes.
La lección más grande es práctica. Cada reconexión forzada ejerce presión sobre la experiencia del usuario, y los usuarios bajo presión toman peores decisiones de confianza. Una protección más sólida de las tramas de gestión y una mejor incorporación de clientes reducen esa ventana de oportunidad.
Contraseñas compartidas débiles y ataques de fuerza bruta
Los ataques de fuerza bruta contra claves precompartidas débiles apuntan a una vulnerabilidad diferente. El atacante no está fingiendo ser la red. Está intentando recuperar el secreto compartido que la protege. Si la contraseña es corta, reutilizada, predecible o se comparte de manera informal, toda la red hereda esa debilidad.
Las contraseñas compartidas generan un problema de seguridad y un problema de operaciones al mismo tiempo. Una vez que la clave se difunde, revocar el acceso implica cambiarla para todos. Eso es complicado en un hotel, perjudicial en el sector retail y riesgoso en entornos de salud donde la movilidad del personal es fundamental. Esta es una de las razones por las que el diseño moderno de redes inalámbricas empresariales se está inclinando hacia la identidad individual basada en certificados y la incorporación automatizada. Esos modelos reducen la superficie de ataque y eliminan gran parte del trabajo de limpieza manual que generan los métodos heredados de acceso para invitados y personal.
La Evolución de los Protocolos de Seguridad Inalámbrica
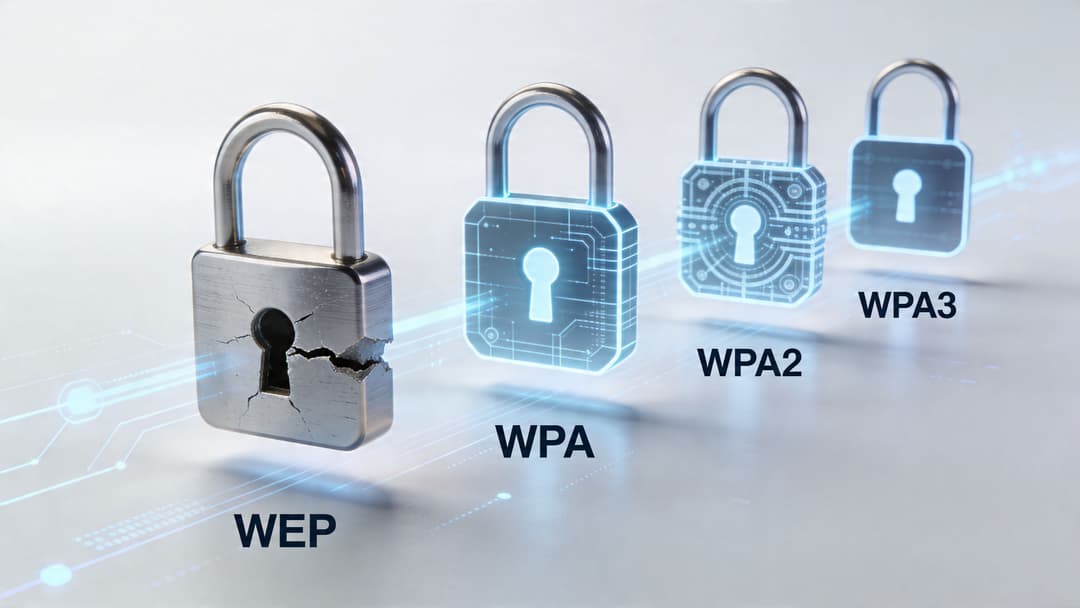
Un equipo de red en un hotel, cadena de tiendas o hospital rara vez puede empezar desde cero. Heredan terminales portátiles antiguas, SSIDs olvidados, dispositivos que solo admiten estándares obsoletos y expectativas de los usuarios formadas por años de "solo dame la contraseña de WiFi". Por eso, los protocolos de seguridad inalámbrica se entienden mejor como una línea de tiempo operativa, no solo como una lista de acrónimos.
WEP fue la primera cerradura, y no una buena
WEP fue el primer intento de WiFi ampliamente implementado para ofrecer privacidad. Resolvió el problema inicial de enviar datos por el aire a la vista de todos, pero lo hizo con debilidades que los atacantes aprendieron a explotar. En términos modernos, WEP es menos un control de seguridad y más una señal de que una red se ha quedado en el pasado.
Su falla fue grave por dos razones. La criptografía era lo suficientemente débil como para romperse en la práctica, y el fallo era repetible. Una vez que las herramientas facilitaron el proceso, WEP dejó de ser una barrera.
El problema del legado no desapareció cuando lo hizo el estándar. Los antiguos escáneres de códigos de barras, impresoras, dispositivos médicos especializados y redes temporales a menudo permanecieron en su lugar mucho más tiempo de lo que esperaban los equipos de seguridad. En entornos empresariales, esa suele ser la principal lección de WEP. Las elecciones de protocolos débiles tienden a sobrevivir a través de dispositivos descuidados y excepciones operativas olvidadas.
WPA y WPA2 reforzaron el cifrado, pero muchas implementaciones siguieron siendo difíciles de gestionar
WPA fue una solución temporal. Brindó a la industria una opción más segura mientras se finalizaba un estándar más duradero. Después, WPA2 se convirtió en el valor predeterminado de largo historial para el WiFi empresarial porque aportó una protección mucho más sólida y un amplio soporte de proveedores.
Eso resolvió el problema del protocolo. No resolvió el problema de administración.
Muchas implementaciones de WPA2 todavía dependían de una contraseña compartida porque era más fácil de explicar y más rápida de implementar. Esa opción funciona como entregar una sola llave física para todo un edificio. Es simple el primer día. Se vuelve costosa y riesgosa en el momento en que los contratistas cambian, los huéspedes rotan o se pierde un dispositivo.
El dolor de cabeza práctico se presenta de manera diferente según la industria:
| Entorno | Por qué las claves compartidas generan fricción | Qué suele fallar primero |
|---|---|---|
| Hotelería | Gran cantidad de usuarios de estadías cortas y alta rotación de personal | El control y la redistribución de contraseñas |
| Retail | Trabajadores temporales, terceros y operaciones en múltiples sitios | Revocar el acceso de forma limpia |
| Sector salud | Poblaciones mixtas de médicos, visitantes y dispositivos conectados | Mantener separados los niveles de confianza |
Así, aunque WPA2 fue una mejora importante, muchas organizaciones seguían utilizándolo con un modelo de acceso demasiado amplio, demasiado manual y demasiado fácil de usar de forma incorrecta. El protocolo era más fuerte que el modelo operativo que lo rodeaba.
WPA3 mejoró más que el conjunto de cifrado
WPA3 es importante porque aborda debilidades que se presentaron en implementaciones reales, no solo en comparaciones de laboratorio.
Para el modo personal, WPA3 reemplaza el antiguo intercambio de contraseñas con SAE. Ese cambio hace que el tráfico de autenticación capturado sea mucho menos útil para un atacante que intenta adivinar contraseñas de forma offline. Para los equipos de red, el resultado práctico es sencillo. Un hábito de incorporación débil ya no ofrece a los atacantes las mismas oportunidades fáciles de reproducción y adivinación que ofrecían los modelos de clave compartida más antiguos.
WPA3 también refuerza la gestión del tráfico de control con Protected Management Frames. Esto es importante porque los ataques inalámbricos suelen buscar la interrupción antes que el descifrado. Si un atacante puede forzar reconexiones repetidamente o suplantar el tráfico de control, es más fácil desviar a los usuarios y resulta más difícil confiar en las operaciones.
La versión empresarial de WPA3 es donde la historia adquiere mayor relevancia para entornos grandes. Admite opciones criptográficas más sólidas y mejores modelos de acceso basados en la identidad, pero la principal ventaja es arquitectónica. Aleja a las organizaciones del concepto de "todos conocen la contraseña" y las orienta hacia la confianza por usuario o por dispositivo. Ese cambio es mucho más útil en un hospital, un comercio minorista o un grupo hotelero que una simple actualización de protocolo por sí sola.
Por qué el historial de protocolos aún importa
Es fácil ver a WEP, WPA, WPA2 y WPA3 como una progresión ordenada de malo a bueno. Los entornos reales son más complejos. Una empresa puede ejecutar WPA3 en el SSID principal del personal, WPA2 en dispositivos operativos más antiguos y una red de invitados aislada con reglas de incorporación completamente diferentes.
Ese ecosistema mixto es la razón por la cual las decisiones de seguridad inalámbrica rara vez son únicamente técnicas. Están vinculadas al ciclo de vida del dispositivo, la experiencia del invitado, la sobrecarga de soporte y la rapidez con la que se puede otorgar o revocar el acceso. En otras palabras, la elección del protocolo es sólo una parte del plano de control.
Los equipos que gestionan bien el WiFi empresarial suelen hacerse una pregunta diferente a "¿En qué estándar estamos?". Se preguntan si el modelo de seguridad es viable a escala. ¿Se pueden emitir identidades de forma automática? ¿Se pueden aislar los dispositivos antiguos sin debilitar todo lo demás? ¿Pueden los invitados conectarse sin generar una fila en la mesa de ayuda o un problema de secreto compartido?
Es ahí donde los enfoques modernos, como el acceso basado en certificados y el registro automatizado, empiezan a cobrar importancia. Estos resuelven las brechas operativas que la seguridad WiFi heredada dejó atrás.
Comparación de Métodos Modernos de Autenticación y Cifrado
Una cadena hotelera implementa WPA3 y espera que el problema de seguridad quede resuelto. Un mes después, el equipo de TI sigue rastreando contraseñas compartidas del personal en hilos de chat, los contratistas de recepción utilizan las mismas credenciales que los empleados permanentes y los accesos revocados permanecen activos en dispositivos antiguos. El cifrado mejoró. El modelo operativo no.
Por eso ayuda separar dos tareas que a menudo se confunden. El cifrado protege los datos una vez que el dispositivo está conectado. La autenticación decide si se debe permitir el acceso de ese dispositivo o usuario a la red. Uno protege la conversación. El otro controla quién cruza la puerta.
Tres opciones comunes en entornos empresariales
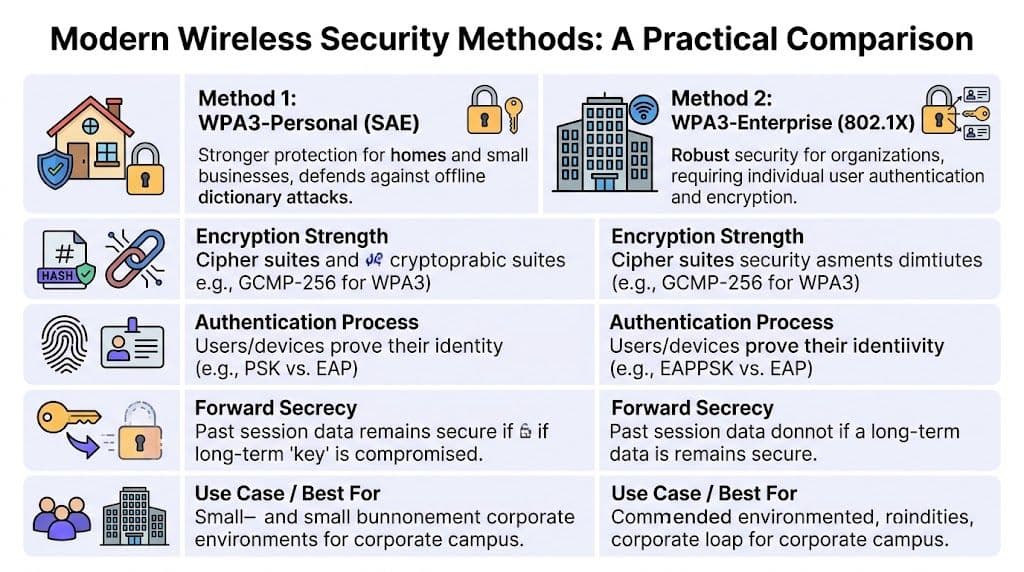
En la práctica, los equipos empresariales suelen comparar tres modelos: WPA3-Personal, WPA3-Enterprise y el acceso basado en certificados con EAP-TLS.
Pueden parecer decisiones de protocolo. En un hospital, tienda minorista o grupo hotelero, también son decisiones de personal, de incorporación y de soporte técnico.
| Método | Cómo se autentican los usuarios o dispositivos | Postura de seguridad | Experiencia del usuario | Carga de trabajo para TI | Mejor opción para |
|---|---|---|---|---|---|
| WPA3-Personal | Contraseña compartida mediante SAE | Más fuerte que los modelos PSK anteriores, pero aún basada en un secreto común | Sencillo al principio, complicado cuando cambian las contraseñas | Moderada, debido a que la distribución y la rotación son manuales | Entornos pequeños o de uso temporal |
| WPA3-Enterprise | Autenticación por usuario o por dispositivo a través de 802.1X | Alta, especialmente para organizaciones gestionadas | Mejor que las contraseñas compartidas una vez configurado | Mayor si RADIUS, la identidad y el ciclo de vida se gestionan manualmente | Personal y acceso empresarial controlado |
| EAP-TLS basado en certificados | El certificado del dispositivo o del usuario demuestra la identidad | Muy alta, sin contraseñas compartidas que puedan ser robadas o reutilizadas | Excelente cuando se automatiza. A menudo es invisible para el usuario | Baja para los usuarios, potencialmente alta para los administradores a menos que se automatice | Personal de la empresa, dispositivos gestionados y entornos de alta confianza |
WPA3-Personal es una mejor seguridad sobre una base débil ya conocida
WPA3-Personal mejora el antiguo modelo de clave precompartida. SAE dificulta los ataques de contraseñas, por lo que es un avance significativo respecto al WiFi heredado protegido por una contraseña compartida básica.
El inconveniente es operativo. Todos siguen dependiendo del mismo secreto.
Eso genera problemas predecibles en entornos de múltiples sitios:
- Riesgo de distribución debido a que las contraseñas se copian en mensajes, guías impresas y notas de entrega de turno
- Dificultad de rotación porque un solo cambio de contraseña puede significar reconfigurar muchos dispositivos
- Atribución deficiente porque la red puede ver que se usó la contraseña, pero no qué persona la usó
- Baja de usuarios débil porque eliminar a un usuario a menudo significa cambiar el acceso para todos
Para una oficina pequeña, esto puede ser tolerable. Para una tienda minorista con trabajadores temporales, un hospital con roles clínicos y no clínicos, o un grupo de hotelería con una alta rotación de personal, se convierte en una fuente recurrente de trabajo de soporte y desviaciones en las políticas.
WPA3-Enterprise le da a la red una forma de tomar decisiones basadas en la identidad
WPA3-Enterprise cambia el modelo de admisión. En lugar de preguntar: "¿Sabe la contraseña?", la red puede preguntar: "¿Quién es usted?" o "¿Qué dispositivo es este?" a través de 802.1X y un sistema de identidad como RADIUS.
Ese cambio importa porque respalda la forma en que las grandes organizaciones ya gestionan el acceso en otros lugares. Las cuentas del personal se pueden vincular a las políticas del directorio. Los dispositivos se pueden colocar en diferentes roles. Una credencial comprometida se puede deshabilitar sin obligar a restablecer la contraseña en todo el edificio.
La criptografía también es más fuerte, especialmente en los modos de mayor garantía utilizados por organizaciones reguladas. Pero la mayor ganancia es el control. La cuenta de una persona ya no funciona como una llave maestra para todo un SSID.
Donde los equipos suelen estancarse es en el esfuerzo de implementación. El WiFi empresarial tradicional a menudo requiere varias piezas móviles a la vez: RADIUS, servicios de certificados, integración de directorios, configuración del suplicante y procedimientos de soporte para dispositivos que no se comportan bien. Si esos pasos se realizan de forma manual, el modelo de seguridad es sólido, pero la operación diaria puede ser pesada.
EAP-TLS basado en certificados suele ser el modelo de confianza más limpio
EAP-TLS funciona como una credencial de acceso emitida a una persona o dispositivo específico. La red no solicita un secreto memorizado. Comprueba si el certificado presentado proviene de un emisor de confianza y si aún es válido.
Eso suena más técnico que una contraseña porque lo es. Sin embargo, para los usuarios, a menudo es más fácil. Una vez que se registra una laptop, escáner, teléfono o tableta, la conexión puede realizarse de forma automática. Nadie tiene que escribir una contraseña de WiFi en la estación de enfermería, detrás de una caja de cobro o en la recepción de un hotel.
La mejor experiencia de WiFi empresarial es silenciosa. El usuario abre la laptop o desbloquea el teléfono, y la red ya sabe si ese dispositivo pertenece a ese lugar.
El acceso basado en certificados también hace que el control del ciclo de vida sea mucho más limpio. Las credenciales se pueden emitir por dispositivo, mapear a registros de identidad y revocar sin afectar a todos los demás. Esa es una ventaja práctica, no solo de seguridad. Los dispositivos perdidos, las bajas de personal, los contratistas y las unidades temporales se pueden gestionar con precisión en lugar de realizar cambios generales de contraseña.
La decisión es, en última instancia, administrativa, no solo criptográfica
Los equipos suelen preguntar qué método es el más fuerte en el papel. Una mejor pregunta es qué método sólido puede la organización emitir, renovar, revocar y soportar a escala.
Un marco de decisión sencillo ayuda:
- Si los usuarios no son gestionados y son de corto plazo, evite un modelo que dependa de secretos compartidos que pasen de persona a persona.
- Si los dispositivos son gestionados y la identidad importa, utilice autenticación empresarial en lugar de PSKs.
- Si el acceso debe revocarse rápidamente, los métodos basados en certificados suelen proporcionar un control más limpio.
- Si los dispositivos más antiguos deben permanecer en línea, conténgalos en una ruta separada en lugar de debilitar la red principal.
Aquí es también donde la seguridad inalámbrica comienza a superponerse con una arquitectura de acceso a la red de confianza cero más amplia. La red debe otorgar confianza basada en la identidad verificada y el estado del dispositivo, no solo en la posesión de un SSID y una contraseña.
La automatización cambia el modelo de costos. Las plataformas pueden reducir el trabajo manual en torno a la integración de identidad, el onboarding estilo certificado, el aprovisionamiento de Passpoint y la aplicación de políticas por dispositivo. En esa categoría, Purple es una opción para los equipos que desean un acceso para el personal integrado con el directorio, autenticación de invitados sin contraseña y soporte de iPSK para dispositivos heredados sin tener que reconstruir todo en torno a contraseñas compartidas.
Qué deberían retirar primero las organizaciones
Varios patrones siguen apareciendo porque son familiares, no porque resistan bien bajo presión:
- Una sola contraseña de WiFi para todo el personal
- Un solo SSID de invitados con una separación débil entre usuarios
- Registro manual para cada contratista, trabajador temporal o socio visitante
- Proyectos de rotación de contraseñas que interrumpen las operaciones cada vez que ocurren
La seguridad inalámbrica mejora una vez que el acceso funciona más como el resto de la empresa. Las aplicaciones en la nube no se protegen con una única contraseña empresarial compartida. El ingreso a los edificios no depende de una sola credencial copiada para cada empleado. El WiFi debería seguir la misma lógica. La identidad debe ser específica, la revocación debe ser selectiva y el acceso debe ser fácil de operar en entornos reales, no solo fácil de describir en un diagrama de protocolos.
Diseño de una Arquitectura Inalámbrica Zero-Trust Segura
Un huésped hace el check-in en un hotel, un enfermero traslada un monitor conectado entre salas y un empleado de una tienda inicia sesión en un escáner de mano antes de que abran las puertas. Los tres dependen de la misma infraestructura inalámbrica. Los tres deben recibir un trato diferente.
Ese es el problema de diseño que Zero Trust resuelve en WiFi.
Zero Trust se resume a menudo como nunca confiar, siempre verificar. En una red WiFi, eso significa que el acceso no debe concederse solo porque un dispositivo conozca el SSID, se encuentre dentro del edificio o se haya conectado con éxito la semana pasada. Las señales de radio no se detienen en las paredes, y los atacantes no necesitan un escritorio vacío en la oficina para estar dentro del alcance.
El acceso inalámbrico debe funcionar como el acceso controlado a un edificio
Un edificio bien administrado no utiliza una sola llave para cada puerta. Los visitantes llegan a la recepción. El personal accede a las áreas de trabajo. Los equipos de farmacia acceden al almacenamiento de medicamentos. Muy pocas personas llegan a la sala de servidores.
El WiFi debería seguir la misma lógica. El SSID es solo la puerta de entrada. El control real proviene de lo que sucede después de la autenticación, cuando la red decide a qué puede acceder este usuario o dispositivo.
Un diseño práctico de Zero Trust usualmente separa al menos cuatro grupos:
- Invitados que necesitan acceso a internet y poco más
- Personal que necesita sistemas de negocio y aplicaciones internas
- IoT y dispositivos operativos como sensores, escáneres, pantallas, televisiones, impresoras y terminales
- Sistemas administrativos o altamente sensibles que deben tener la ruta de acceso más estrecha
Esto suena familiar porque muchos equipos ya utilizan SSIDs o VLANs independientes. El problema es que la segmentación general por sí sola no describe la confianza con la precisión suficiente para entornos reales como hoteles, tiendas minoristas o campus de atención médica. Una tableta asignada a una enfermera, el teléfono de un paciente, una Smart TV y una terminal de pago no deberían heredar la misma política solo porque coinciden en el mismo piso.
La segmentación y el aislamiento resuelven problemas diferentes
A menudo, los diseños inalámbricos se ven correctos en un diagrama pero fallan en la práctica.
Una VLAN de invitados independiente puede mantener el tráfico de invitados alejado de los sistemas internos. No evita automáticamente que un dispositivo de invitado sondee, descubra o ataque a otro dispositivo de invitado en ese mismo segmento. En entornos compartidos concurridos, esa distinción es importante. El aislamiento de clientes controla la exposición lateral entre dispositivos cercanos. Sin él, una red puede parecer segmentada mientras sigue permitiendo la interferencia local o ataques oportunistas.
Una forma útil de plantearlo es simple:
La segmentación decide a qué parte de la red ingresas. El aislamiento de clientes decide si puedes interactuar con otros dispositivos que están a tu lado.
Se necesitan ambos, especialmente en entornos multiinquilino donde muchos usuarios no relacionados ocupan el mismo espacio físico.
La identidad debe decidir el acceso, no el nombre de la red
Una vez que diseñas para Zero Trust, el SSID se convierte en una opción de transporte en lugar del límite de seguridad principal. La identidad se convierte en el límite.
Eso cambia la arquitectura de maneras prácticas:
- Autenticar a cada usuario o dispositivo de forma individual en lugar de depender de una contraseña compartida
- Aplicar políticas de forma dinámica según el rol, tipo de dispositivo, ubicación, tenencia o riesgo
- Restringir la visibilidad este - oeste para que los dispositivos vecinos no puedan descubrirse entre sí de forma casual
- Vincular los cambios de acceso a los eventos del ciclo de vida para que la revocación siga a la baja de empleados, la pérdida de dispositivos o el vencimiento de contratistas
- Contener excepciones de sistemas heredados para que el hardware más antiguo no debilite el acceso general
Es por esto que el acceso basado en certificados es importante en el WiFi empresarial. Un certificado funciona más como una credencial de identificación administrada que como una contraseña reutilizable. La red puede verificar quién lo emitió, si aún es válido y qué política debe aplicarse a partir de él. Si un miembro del personal se va o un dispositivo se ve comprometido, se revoca esa única credencial en lugar de cambiar una contraseña compartida en decenas o cientos de endpoints.
Para las organizaciones que alinean los controles inalámbricos con una arquitectura de acceso a la red Zero Trust más amplia, ese modelo que prioriza la identidad es el cambio clave. El acceso se convierte en una decisión de política vinculada a una persona, un dispositivo y un contexto, no en una prueba única de si alguien conoce la frase de contraseña correcta.
Las operaciones empresariales son donde los buenos diseños triunfan o fracasan
La parte más difícil rara vez es elegir el acrónimo de un protocolo. Es operar el diseño día tras día.
Un hotel puede tener huéspedes de estancia corta, residentes de estancia larga, contratistas, personal de recepción, unidades de IPTV, cerraduras y sistemas de back office en una misma propiedad. Un retailer puede tener tablets en tienda, terminales POS, escáneres de inventario, señalización digital y dispositivos de proveedores visitantes. Un hospital puede tener estaciones de trabajo clínicas, dispositivos biomédicos, acceso para pacientes y personal temporal moviéndose constantemente entre espacios. Las contraseñas compartidas y la incorporación manual no resisten bien bajo esas condiciones porque generan tanto riesgos como carga administrativa.
Es por eso que la seguridad inalámbrica moderna debe cumplir con dos tareas a la vez. Tiene que reducir la exposición y debe ser viable para los equipos que la administran.
En la práctica, eso suele significar combinar:
- Autenticación sólida del personal con certificados o métodos empresariales basados en la identidad
- Asignación de políticas por dispositivo o por rol
- Aislamiento de clientes para poblaciones de invitados y no confiables
- Incorporación y revocación automatizadas
- Opciones de respaldo controladas como iPSK para terminales heredados que no admiten la autenticación moderna
El beneficio operativo es fácil de pasar por alto si solo se comparan los protocolos en una tabla de características. Una buena seguridad WiFi no es solo una criptografía más fuerte. Es un diseño que permite a TI cambiar el acceso rápidamente, eliminar un solo dispositivo de forma limpia, registrar a los usuarios sin la fricción del centro de soporte y evitar la reconstrucción de políticas cada vez que el negocio cambia.
Lograr una Seguridad Fluida con Passpoint y OpenRoaming
Los sistemas de Captive Portal tradicionales resolvieron un problema antiguo. Ofrecieron a los establecimientos una forma de presentar condiciones, recopilar algunos datos y conectar a las personas sin tener que entregar una contraseña en la recepción. Durante mucho tiempo, eso fue suficiente.
Ya no es un modelo muy sólido.
Los portales cautivos generan fricción, especialmente en lugares donde el usuario solo desea un acceso rápido y confiable. También fomentan malos hábitos. Los usuarios se acostumbran a hacer clic en los avisos, aceptar redireccionamientos y tratar la confianza de la red como un ejercicio de marca en lugar de una decisión de seguridad. En algunos dispositivos y aplicaciones, la experiencia también es lo suficientemente inconsistente como para generar llamadas de soporte y abandono.
Por qué Passpoint se siente más como roaming móvil
Passpoint cambia la experiencia al hacer que el WiFi se comporte más como una red móvil. El dispositivo reconoce a un proveedor de confianza, se autentica automáticamente y establece una conectividad cifrada desde el principio. El usuario no tiene que abrir un navegador y lidiar con una página de inicio de sesión antes de que comience el acceso real.
Esa es una mejora de seguridad significativa porque la conexión más segura suele ser la que elimina las oportunidades de confusión. Sin página de portal que falsificar. Sin contraseña que escuchar por casualidad. Sin interrupciones incómodas entre la asociación y el uso seguro.
Para los operadores, el atractivo es igual de práctico:
- Menos pasos de conexión para huéspedes y visitantes
- Menor carga de soporte en recepciones y mostradores de servicio
- Una experiencia de visita recurrente más constante
- Una mayor alineación con los modelos de acceso basados en identidad
OpenRoaming extiende el modelo de confianza
OpenRoaming se basa en la misma idea y la expande a un modelo de federación. Un usuario se autentica a través de un proveedor de identidad reconocido, luego se conecta de forma segura a través de los establecimientos participantes sin tener que repetir todo el proceso de incorporación cada vez.
Si usted administra un grupo de hospitales, una red de tiendas minoristas, un portafolio de eventos o una marca de hotelería, esto es importante porque la confianza puede seguir al usuario a través de las ubicaciones. La red no necesita volver a un portal genérico cada vez que alguien entra a una nueva propiedad.
El acceso sin contraseña no es solo una función de comodidad. Elimina una de las partes de las operaciones de WiFi para invitados que más fallas genera, que es la distribución, el uso compartido y la carga de soporte de las credenciales compartidas.
Por qué esto importa en las operaciones reales
La objeción práctica a los controles inalámbricos más estrictos siempre ha sido la fricción del usuario. "Esto suena seguro, pero los huéspedes no lo tolerarán". Passpoint y OpenRoaming debilitan esa objeción porque mejoran la seguridad al simplificar la experiencia en lugar de complicarla.
Esa es una combinación invaluable y poco común.
En entornos empresariales y públicos, un modelo de invitados moderno debe apuntar a tres objetivos a la vez:
| Requisito | Modelo de portal antiguo | Modelo Passpoint y OpenRoaming |
|---|---|---|
| Esfuerzo del usuario | Manual e inconsistente | Automático una vez de confianza |
| Postura de seguridad | Fácil de imitar e interrumpir | Basado en identidad y cifrado desde el inicio |
| Carga operativa | Soporte del personal e incorporación repetida | Menor intervención después de la configuración |
Aquí es también donde los operadores de los establecimientos comienzan a conectar la red con la fidelización y la calidad del servicio. Un huésped que regresa y se vuelve a conectar al instante experimenta la red como algo confiable e invisible. Así es exactamente como debe sentirse una buena seguridad de conexión inalámbrica para un usuario final.
El futuro de las redes inalámbricas es seguro y sencillo
La dirección del viaje es clara. La seguridad inalámbrica se está alejando de los secretos compartidos y se está moviendo hacia el acceso basado en la identidad. Ese cambio importa porque las contraseñas compartidas siempre fueron una solución de compromiso. Son fáciles de explicar, pero difíciles de controlar bien a gran escala.
La seguridad de las conexiones inalámbricas modernas funciona mejor cuando la red sabe quién o qué se está conectando, aplica la política correcta de forma automática y mantiene esa decisión actualizada a medida que las personas y los dispositivos cambian. Es por eso que el acceso basado en certificados, la autenticación empresarial y el registro sin contraseña se están convirtiendo en el centro práctico de un buen diseño.
El viejo dilema entre seguridad y usabilidad es menos marcado de lo que solía ser. Ya no tiene que elegir entre una configuración empresarial frágil y un modelo de invitados conveniente pero riesgoso. Con la arquitectura adecuada, el personal puede autenticarse a través de la identidad administrada, los dispositivos heredados se pueden contener con controles por dispositivo y los invitados pueden conectarse a través de mecanismos sencillos como Passpoint y OpenRoaming.
La lección general es simple. No juzgue una red inalámbrica por el hecho de que los usuarios puedan conectarse. Júzguela por si el acceso está verificado, el tráfico está protegido, los dispositivos vecinos están aislados y las credenciales se pueden cambiar sin caos.
Si su diseño actual aún depende de claves compartidas, incorporación manual y flujos de trabajo con portales pesados, vale la pena reevaluarlo. Las redes más sólidas ahora hacen que la seguridad sea casi invisible para los usuarios legítimos mientras mantienen el control firmemente en manos de los operadores.
Si está evaluando cómo modernizar el acceso de invitados, personal y multi-inquilino, vale la pena considerar a Purple como una plataforma que combina conectividad para invitados sin contraseña, autenticación de personal basada en identidad y controles operativos como Passpoint, OpenRoaming y modelos de acceso por dispositivo en un solo entorno.



