Probablemente hayas visto este mismo escenario ocurrir en tu propio edificio.
Un invitado llega, abre su laptop, se une al SSID incorrecto, se le redirige a un Captive Portal, escribe dos veces una dirección de correo electrónico, se rinde y cambia a datos móviles. Un miembro del personal le pide a la recepción la contraseña de WiFi. Un contratista recibe un código que comparte con otras tres personas. Técnicamente, todos están "conectados", pero nadie diría que el proceso es fluido.
Es por eso que el concepto de WiFi desde cualquier lugar significa algo diferente a nivel de recinto de lo que significa en las guías de consumo. No se trata de llevar un punto de acceso en el bolso. Se trata de crear una experiencia de red que se sienta tan automática como el servicio móvil, al tiempo que le brinda más control sobre la seguridad, la identidad y las operaciones.
¿Qué es realmente el WiFi desde cualquier lugar?
Las ideas iniciales sobre "WiFi desde cualquier lugar" a menudo se centran en un hotspot de teléfono, un router de viaje o una página de inicio de sesión de una cafetería. Esa es la versión de consumo. Resuelve un problema personal para un solo dispositivo o un grupo pequeño, durante un corto periodo de tiempo.
El propietario de un establecimiento tiene un problema diferente. Necesita que cientos o miles de personas se conecten rápido, de forma segura y sin generar trabajo para su recepción, su equipo de TI o su personal de soporte.
En la práctica, el significado moderno de WiFi desde cualquier lugar es sencillo. Una persona entra a su hotel, estadio, oficina, clínica o edificio residencial, y su dispositivo se conecta a la red correcta de forma automática. Sin buscar una contraseña. Sin el bucle de un Captive Portal. Sin iniciar sesión de forma repetida cada vez que regresa.
Esa expectativa no surgió de la nada. En el Reino Unido, el 96% de los adultos en Gran Bretaña utilizaron Internet a diario o casi a diario en 2024, según la encuesta de acceso a Internet de referencia aquí. Cuando casi todo el mundo está en línea todos los días, la conectividad confiable deja de ser un extra agradable y comienza a sentirse como infraestructura básica de un edificio.
El cambio del acceso a la continuidad
La vieja pregunta era: "¿La gente puede conectarse aquí?"
La mejor pregunta ahora es: "¿Pueden mantener la conexión de forma segura y sin interrupciones a medida que se desplazan por el espacio?"
Esa es una diferencia fundamental. Una red de invitados tradicional se enfoca en el ingreso. Una experiencia moderna de roaming WiFi se enfoca en la continuidad. El objetivo es lograr que el WiFi funcione más como un servicio de confianza que como una cortesía temporal.
Regla práctica: Si los usuarios deben pedir la contraseña, seleccionar entre varios SSIDs e iniciar sesión de nuevo en cada visita, no tiene WiFi en todas partes. Tiene WiFi en un momento determinado.
Por qué los propietarios de recintos se equivocan en esto
Muchos recintos todavía tratan al WiFi como un servicio básico oculto tras bambalinas. Instalan puntos de acceso, ponen una contraseña en la pared y asumen que el trabajo está hecho.
Pero los usuarios juzgan la experiencia completa, no la cantidad de hardware. Recuerdan si la red funcionó en el lobby, en la habitación, en el bar, en el área de reuniones y en su próxima visita. Notan si su teléfono se conecta al instante o si les pide credenciales otra vez.
Si desea una descripción general en lenguaje sencillo sobre los conceptos básicos detrás de una conexión inalámbrica, comience por ahí. El punto importante para los operadores es que la conectividad confiable ahora depende tanto del diseño de identidad y autenticación como de la cobertura de radio.
Un mejor modelo mental
Piense en el WiFi público antiguo como una caja de seguridad con una sola llave compartida. Cualquiera que tenga la llave puede entrar y usted no sabe quién la usó por última vez.
Piense en el roaming WiFi moderno como en las tarjetas de acceso de un hotel vinculadas a huéspedes registrados y roles del personal. El ingreso es rápido, pero sigue estando controlado. El sistema sabe quién pertenece a cada lugar, cuándo inicia el acceso y cuándo debe terminar.
Ese es el modelo detrás de Passpoint, OpenRoaming y el acceso a la red basado en la identidad. Llevan el WiFi de un "por favor inicie sesión de nuevo" a un "ha sido reconocido, está autorizado y está conectado".
Los tres pilares de una conectividad WiFi fluida
Un WiFi confiable no proviene de una sola función. Proviene de tres sistemas que trabajan en conjunto. Elimine uno y la experiencia se desmorona.
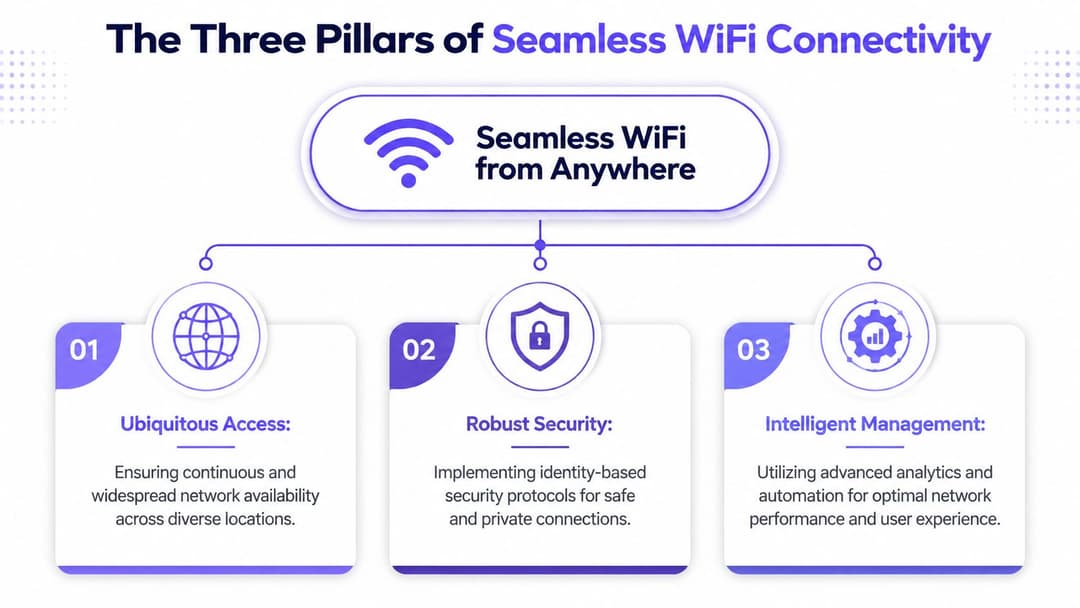
Traspaso automático y seguro
El primer pilar es la conexión automática sin exponer primero a los usuarios a una red abierta. Passpoint hace esto posible.
Passpoint es más fácil de entender como una tarjeta de acceso digital para WiFi. Una vez que un dispositivo tiene un perfil válido, puede reconocer las redes participantes y autenticarse de forma automática. El usuario no necesita escanear SSIDs ni escribir una contraseña compartida.
Eso suena insignificante hasta que se opera un recinto con gran afluencia. Cada clic adicional aumenta la fricción. Cada paso manual genera puntos de falla.
Con un Captive Portal tradicional:
- Los usuarios se detienen al principio: deben descubrir la red y decidir si parece confiable.
- Los dispositivos se comportan de manera inconsistente: los teléfonos, tabletas, laptops, Smart TV y escáneres manejan los portales de manera diferente.
- Las solicitudes de soporte se acumulan: las recepciones y los equipos de TI terminan resolviendo problemas de inicio de sesión que no deberían existir.
Con Passpoint, la red anuncia que es compatible con un método de incorporación seguro y reconocido. Los dispositivos compatibles pueden unirse al servicio correcto en segundo plano, de forma muy parecida a como lo hacen en las redes móviles.
Federaciones de roaming global
El segundo pilar es la confianza de roaming entre organizaciones. Aquí es donde OpenRoaming es clave.
Si Passpoint es la tarjeta de acceso, OpenRoaming es el acuerdo entre establecimientos que permite que esa misma credencial de confianza funcione en múltiples ubicaciones. La analogía comercial más cercana es una tarjeta bancaria. Una sola tarjeta funciona con muchos comercios porque el marco de confianza ya existe.
Esto es importante para cadenas, campus, espacios de transporte, grupos de atención médica y portafolios de propiedades de uso mixto. Las personas no piensan en términos de edificios y sistemas de backend. Piensan en términos de continuidad. Quieren que la conexión que usaron ayer vuelva a funcionar hoy.
Una explicación práctica de cómo las personas se conectan a WiFi ayuda a demostrar por qué el roaming es importante. Los usuarios no quieren tomar una nueva decisión de confianza cada vez que ingresan a un nuevo sitio. Una federación de roaming elimina ese paso repetitivo.
OpenRoaming convierte muchas redes de invitados independientes en algo que se comporta más bien como un único ecosistema de confianza.
Gestión de identidad unificada
El tercer pilar es el menos visible y el más importante. Es la identidad.
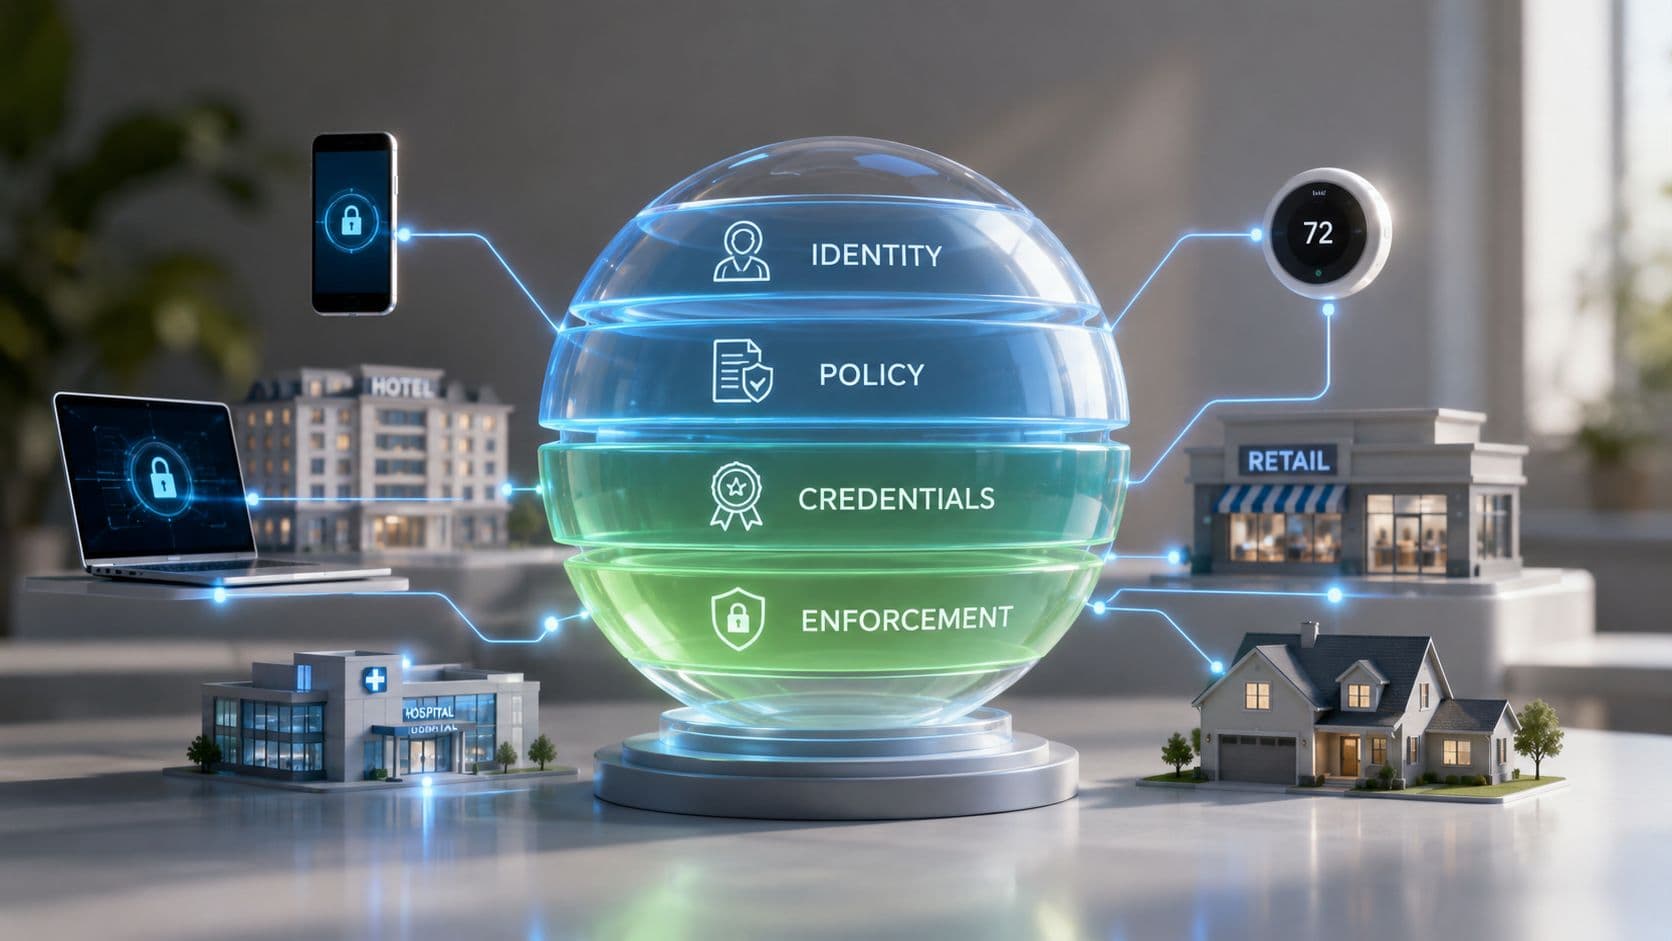
La red de un recinto moderno necesita responder tres preguntas rápidamente:
| Question | Why it matters |
|---|---|
| ¿Quién es este usuario? | No se puede aplicar una política significativa sin una identidad. |
| ¿A qué deben acceder? | Los invitados, el personal, los contratistas, los residentes y los dispositivos necesitan diferentes permisos. |
| ¿Cuánto tiempo debe durar el acceso? | Una buena seguridad incluye la expiración y revocación automáticas. |
La autenticación en la nube, los servicios RADIUS y los proveedores de identidad como Microsoft Entra ID, Google Workspace, o Okta convergen. La red deja de tratar a todos como "un dispositivo en la VLAN de invitados" y comienza a tratar el acceso como una relación entre una identidad verificada y una política.
Por qué estos pilares son importantes en conjunto
Un recinto puede tener una cobertura excelente y aun así ofrecer una mala experiencia si el inicio de sesión es complicado.
Puede tener una autenticación sólida y aun así frustrar a los usuarios si cada sitio se comporta de manera diferente.
Puede tener soporte de roaming y aun así generar riesgos si el acceso no está vinculado a una identidad conocida.
El estándar ahora es tener los tres a la vez:
- Ingreso automático
- Roaming de confianza
- Políticas basadas en identidad
Esa combinación es lo que permite que el WiFi se sienta invisible para los usuarios y manejable para los operadores.
Por qué el WiFi fluido es importante para tu recinto
Muchos propietarios aún piensan que mejorar el WiFi es principalmente una actualización de TI. No es así. Cambia la forma en que las personas experimentan el lugar, cómo trabaja el personal y cuánta carga operativa soporta su equipo todos los días.
En el Reino Unido, el programa respaldado por el gobierno Wi-Fi UK se lanzó en 2014 para ayudar a las organizaciones del sector público a implementar WiFi gratuito en edificios públicos, como se señala en este resumen de hitos clave de Internet. Esto es importante porque ayudó a normalizar las expectativas del público. La gente se acostumbró a entrar a espacios compartidos y encontrar conectividad ya disponible.
Los recintos privados ahora compiten con esa expectativa, lo hayan planeado o no.
Para hotelería y eventos
Los invitados rara vez elogian el WiFi cuando funciona. Lo notan cuando se interpone en el camino.
Un modelo integrado elimina uno de los primeros puntos de fricción en el viaje del cliente. En un hotel, esto podría significar que el huésped se conecta en el lobby y se mantiene conectado durante el registro, el acceso a la habitación, el uso del restaurante y la asistencia a conferencias. En un estadio o arena, significa menos tiempo lidiando con portales y más tiempo utilizando los servicios digitales del recinto.
Los equipos que trabajan en asistencia, lealtad y experiencia presencial suelen utilizar una guía más amplia como este modern venues playbook para la excelencia en el engagement de los aficionados porque la conectividad es la base de todo lo demás. Si el acceso es complicado, el resto del viaje digital también se ve afectado.
Para equipos de operaciones y empresas
Las contraseñas compartidas crean desorden. Se difunden más allá del grupo previsto, son difíciles de revocar de manera limpia y desdibujan la línea entre el personal, los invitados y los terceros.
El acceso basado en la identidad soluciona eso de manera práctica:
- La incorporación del personal se simplifica: el acceso sigue la identidad laboral de la persona.
- La desincorporación es más limpia: cuando cambia el acceso al directorio, el acceso a la red puede cambiar con él.
- La política se vuelve más precisa: el personal de finanzas, los equipos de recepción, los médicos, los contratistas y los dispositivos de invitados no necesitan los mismos privilegios de red.
Para propiedades residenciales y de uso mixto
Los residentes no quieren un "WiFi de hotel". Quieren un acceso a internet que se sienta como en casa. Eso significa una conexión sencilla, privacidad entre unidades y soporte para una variedad de teléfonos, laptops, consolas y dispositivos domésticos inteligentes.
En el sector de alquiler administrado, las residencias estudiantiles y las propiedades multi-inquilino, la red se convierte en parte del producto. Si la conexión se siente temporal o expuesta, la calidad percibida del edificio disminuye.
El valor comercial de un WiFi sin fricciones no es solo tener menos quejas. Es un recorrido del cliente más limpio, menos fricción operativa y un control más sólido sobre quién utiliza su red.
La realidad comercial
Los propietarios de establecimientos ya invierten en interiores, señalización, diseño de servicios y puntos de contacto digitales porque estos moldean la percepción. La conectividad ahora pertenece a esa misma categoría.
Los usuarios no separan "la experiencia de marca" de "la experiencia de red". Si conectarse al WiFi es complicado, se lo atribuyen negativamente al recinto.
La arquitectura de una red de roaming moderna
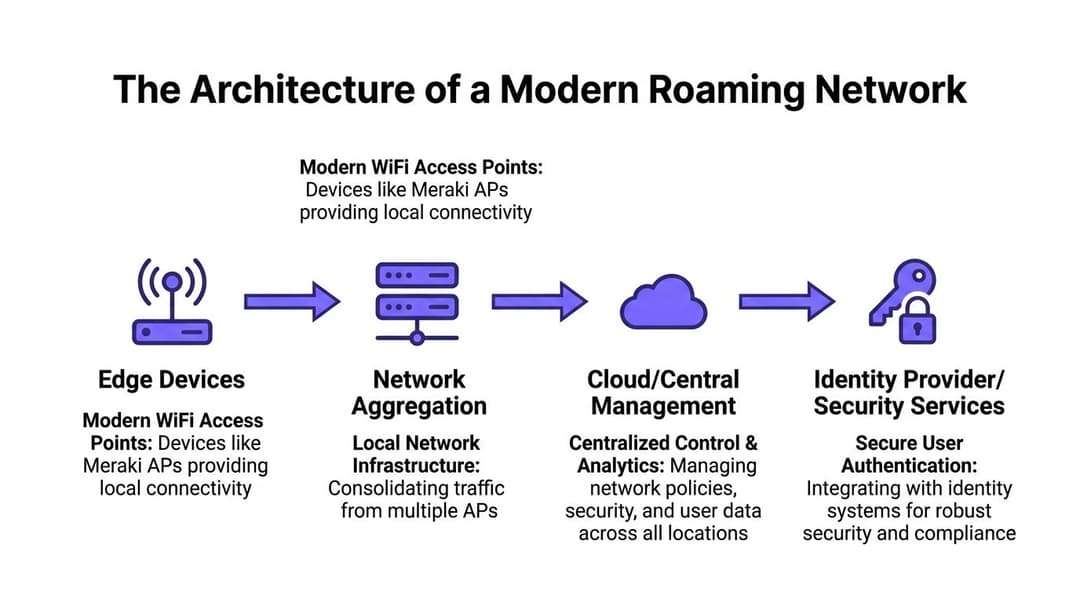
La forma más rápida de entender el roaming WiFi moderno es seguir a un dispositivo conforme ingresa al edificio.
Un usuario entra al establecimiento con un teléfono o una laptop que ya tiene un perfil de confianza. El punto de acceso emite la señal de que es compatible con una estructura de roaming seguro. El dispositivo reconoce la señal, comprueba si la red coincide con una de sus identidades de confianza e inicia la autenticación automáticamente.
No aparece ningún portal porque la decisión ocurre antes de que el usuario vea una pantalla de inicio de sesión.
Lo que se encuentra en el límite
En el extremo del establecimiento, cuenta con puntos de acceso empresariales de proveedores como Meraki, Aruba, Ruckus, Mist, o UniFi. Su trabajo no es solo proporcionar cobertura de radio. En este modelo, también anuncian la compatibilidad con métodos de acceso basados en identidad como Passpoint.
Ese anuncio es importante. Le dice a los dispositivos compatibles: "Puedes confiar en mí para iniciar un intercambio de autenticación seguro, no solo para conectarte a un SSID abierto y esperar lo mejor".
El punto de acceso luego pasa el proceso de autenticación a los servicios de backend que pueden evaluar la credencial.
Qué sucede en el medio
La mayoría de los operadores ya no necesitan una infraestructura de autenticación local gigante. Necesitan un plano de control confiable que pueda evaluar identidades, aplicar políticas y escalar en múltiples ubicaciones.
En términos sencillos, el flujo se ve así:
- El dispositivo detecta una red participante
- Presenta una credencial o perfil
- El servicio de autenticación valida esa identidad
- Se aplica la política según quién sea el usuario
- La sesión comienza con el nivel de acceso correcto
Esa credencial puede provenir de una relación con un operador, un proveedor de identidad corporativo, un flujo de incorporación de residentes o un perfil de invitado establecido previamente.
Por qué la identidad en la nube cambia el diseño
El WiFi para invitados heredado solía obligar a los operadores a tomar decisiones difíciles. O mantener las cosas simples e inseguras con contraseñas compartidas, o construir una configuración de autenticación empresarial más compleja que se sentía demasiado pesada para el uso de invitados y de múltiples sitios.
Los servicios de identidad basados en la nube cambian ese equilibrio. Permiten a los recintos centralizar la autenticación, las políticas y los informes sin tener que colocar toda la lógica dentro de cada edificio.
Un ejemplo es Purple, que ofrece flujos de trabajo de identidad y autenticación WiFi basados en la nube para entornos de invitados, personal y multiinquilino, incluyendo compatibilidad con OpenRoaming e integraciones con servicios de directorio. En términos prácticos, esto significa que los operadores pueden utilizar el hardware de WiFi empresarial existente mientras trasladan las decisiones de confianza del usuario a una capa de identidad central.
Una red de roaming moderna no es "puntos de acceso más internet". Son puntos de acceso, identidad, políticas y analíticas funcionando como un solo sistema.
Por qué el diseño de radio sigue importando
La identidad no soluciona un mal diseño de RF. Si la capa inalámbrica es débil, los usuarios seguirán teniendo una mala experiencia.
Ahí es donde las decisiones de ingeniería sensatas importan más que las etiquetas de marketing. El rendimiento de WiFi 6/6E depende en gran medida del ancho de canal, y un cliente típico de 2x2 en un canal de 80 MHz logra alrededor de 900 Mbps de rendimiento real, mientras que uno de 160 MHz puede duplicar la capacidad máxima, pero suele ser menos práctico en entornos congestionados del Reino Unido, según este análisis técnico del comportamiento del ancho de canal de WiFi 6.
Para los propietarios de establecimientos, la lección es sencilla. No compre una marca estándar y asuma que el trabajo está hecho. La planificación de capacidad, la reutilización de canales, el diseño del edificio, la interferencia y la combinación de clientes siguen decidiendo si la conexión se percibe fluida y sin interrupciones.
Seguridad y cumplimiento en un mundo de roaming abierto
El "roaming" puede sonar riesgoso si tu marco de referencia es el WiFi público abierto.
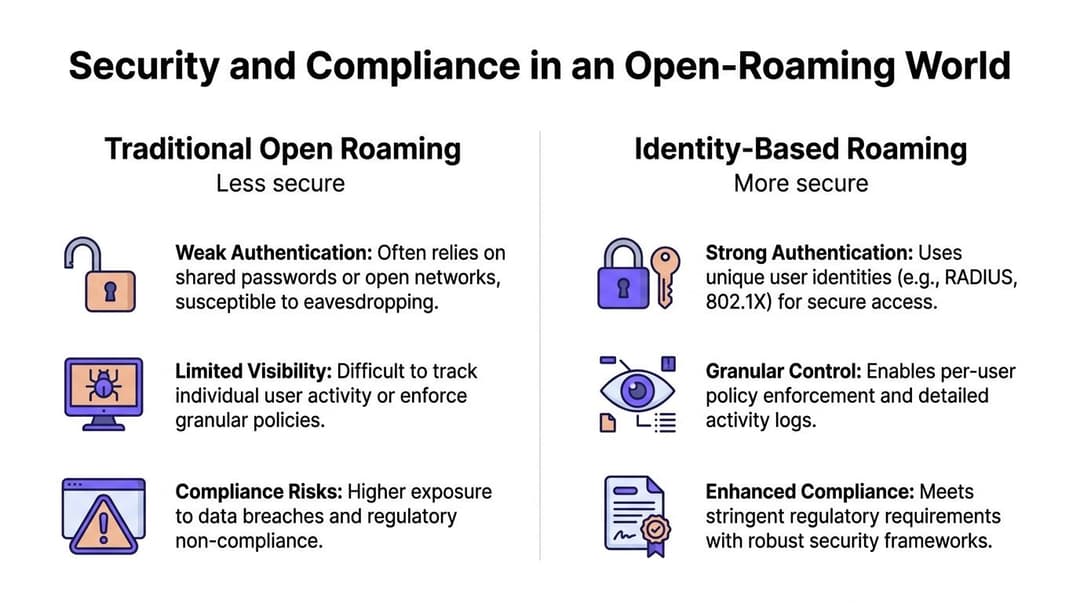
Esa preocupación es justa. Muchas redes públicas todavía dependen de un patrón débil: unirse primero a un SSID abierto y luego completar el inicio de sesión en un navegador. Durante ese proceso, los usuarios pueden tener dificultades para verificar si la red es genuina, y los operadores tienen una confianza limitada sobre quién está conectado.
La pregunta más útil no es si las personas pueden conectarse a WiFi fuera de la oficina. Es si pueden hacerlo de una manera que cumpla con los requisitos de seguridad y gobernanza empresarial. Es por eso que la guía sobre cómo mantenerse conectado a WiFi importa menos por el consejo de viaje en sí y más por la advertencia detrás de él: las redes públicas abiertas y las credenciales compartidas aumentan la exposición a la interceptación de datos.
Por qué el roaming basado en identidad es diferente
El WiFi para invitados tradicional a menudo trata a la red como confiable una vez que la persona supera el portal. El roaming basado en identidad invierte esa lógica.
El acceso se concede porque el usuario o dispositivo presenta una identidad válida y el sistema puede evaluarla frente a una política. La red no confía primero para preguntar después.
Eso se alinea perfectamente con el enfoque de confianza cero (zero-trust):
- Cada sesión se evalúa de forma individual
- El acceso puede variar según el tipo de usuario
- La revocación es más limpia que cambiar una contraseña compartida
- Los registros están vinculados a identidades, no solo a dispositivos
Abierto no tiene por qué significar anónimo
Mucha gente escucha "open roaming" y asume "acceso abierto". No son lo mismo.
El roaming abierto significa que la experiencia puede sentirse amplia y sin fricciones a través de las redes participantes. No significa que cada conexión sea anónima o no administrada. En una implementación bien diseñada, la relación de confianza es más sólida porque el sistema sabe cómo verificar la credencial antes de que comience el acceso completo.
Una comparación simple ayuda:
| Model | Typical weakness | Identity-based alternative |
|---|---|---|
| WiFi con contraseña compartida | Reutilización de contraseñas y falta de rendición de cuentas | Credenciales por usuario o por dispositivo |
| SSID abierto con portal | La decisión de confianza ocurre tarde | La autenticación comienza antes y de forma más limpia | Control de políticas limitado | Diferentes reglas para invitados, personal y contratistas |
El cumplimiento es operativo, no solo legal
Para las organizaciones en el Reino Unido, las discusiones sobre cumplimiento normativo a menudo se delegan al área legal o de compras. En la práctica, los equipos de red definen el cumplimiento todos los días a través del control de acceso, el registro de datos, la segmentación y las políticas de retención.
Si está revisando sus controles, una lista de verificación fundamentada de mejores prácticas de seguridad de red es útil porque conecta las ideas de políticas con los hábitos operativos. El punto clave para el roaming de WiFi es simple. Una red que autentica a usuarios designados o dispositivos administrados le brinda un registro de auditoría más claro de lo que cualquier contraseña en una pizarra podría ofrecer.
El roaming seguro funciona cuando la conveniencia y el control se integran en el mismo diseño, en lugar de tratarse como objetivos que compiten entre sí.
Mejores prácticas de implementación y ejemplos del mundo real
El error más común en un proyecto de WiFi desde cualquier lugar es comenzar con la página de inicio, el nombre del SSID o la marca del hardware. Comience, en su lugar, con la identidad.
Pregunte quién necesita acceso, cómo debe autenticarse, a qué sistemas debe llegar y cómo debe finalizar el acceso. Una vez que esas respuestas estén claras, el resto del diseño se vuelve más sencillo.
Una secuencia práctica de despliegue
Una implementación sensata suele seguir este orden:
- Defina primero los grupos de acceso: los invitados, el personal, los residentes, los contratistas, los dispositivos IoT y los usuarios temporales no deben tener la misma política.
- Verifique la compatibilidad del hardware: muchos establecimientos pueden usar los puntos de acceso empresariales existentes si esas plataformas admiten las funciones de roaming y autenticación requeridas.
- Elija las fuentes de identidad: el registro de invitados, los servicios de directorio, los certificados y las credenciales de los dispositivos se adaptan mejor a diferentes grupos de usuarios.
- Diseñe para las visitas recurrentes: la mejor experiencia suele ocurrir en la segunda y tercera visita, cuando los dispositivos se reconectan automáticamente.
- Conecte los análisis con cuidado: si los datos de WiFi deben alimentar un CRM o sistemas operativos, decida desde el principio qué datos se recopilarán y por qué.
Ejemplos de patrones por tipo de recinto
Un grupo hotelero podría utilizar el roaming de WiFi para que un huésped que se registró una vez se reconecte automáticamente en las propiedades participantes. La victoria comercial no es solo la conveniencia. Es la consistencia en el check-in, la lealtad y los puntos de contacto del servicio al cliente.
Una sede corporativa podría vincular el acceso de WiFi del personal a Microsoft Entra ID para que los empleados utilicen su identidad laboral existente en lugar de una contraseña estática de oficina. Eso proporciona al departamento de TI una incorporación más limpia y una revocación más rápida cuando cambian los roles.
Una propiedad de alquiler administrado (build-to-rent) podría usar iPSK para dispositivos que no admiten bien métodos de identidad más complejos. Los residentes obtienen una configuración similar a la de su hogar con credenciales privadas, mientras que el operador mantiene la separación entre unidades.
La cuestión del backhaul que los operadores suelen pasar por alto
Muchos equipos de recintos asumen que la cobertura móvil puede maquillar los problemas de WiFi en interiores. No es así.
De acuerdo con el informe Connected Nations 2024 de Ofcom, la cobertura 5G en interiores de al menos un operador llegó al 85% de los hogares del Reino Unido, lo que convierte al enlace de retorno celular en una opción viable en muchos casos, pero la experiencia en interiores aún depende de la penetración de la señal y de las condiciones locales, como se resume en esta referencia de Connected Nations 2024. Eso significa que el 5G puede ser una opción de WAN útil o una capa de resiliencia, pero no elimina la necesidad de un WiFi para interiores bien diseñado.
Cómo se ve un buen funcionamiento desde el primer día
Sabrá que la implementación va por el camino correcto cuando:
- El personal deja de compartir contraseñas
- La fricción en el inicio de sesión de los invitados disminuye drásticamente
- Los equipos de soporte resuelven menos problemas de "no puedo conectarme"
- Las políticas se vuelven basadas en roles en lugar de aplicarse a toda la red
- Los usuarios se desplazan por el recinto sin tener que volver a conectarse manualmente
El objetivo no es hacer que el WiFi sea llamativo. Es hacer que desaparezca en el fondo de la misma manera que deberían hacerlo los elevadores, la iluminación y el control de acceso.
Si está replanteando la conectividad de invitados, personal o multiinquilino, Purple es una plataforma que debe evaluar para WiFi basado en identidad, soporte de OpenRoaming y autenticación gestionada en la nube en entornos de establecimientos.