Probabilmente avete visto la stessa scena ripetersi nel vostro edificio.
Un ospite arriva, apre il laptop, si collega al SSID errato, viene reindirizzato a un Captive Portal, digita due volte un indirizzo email, rinuncia e passa ai dati mobili. Un membro dello staff chiede alla reception la password del WiFi. Un fornitore riceve un codice che viene condiviso con altre tre persone. Tutti sono tecnicamente "connessi", ma nessuno lo definirebbe un processo fluido.
Ecco perché il concetto di WiFi da qualsiasi luogo ha un significato diverso a livello di grandi strutture rispetto alle guide per i consumatori. Non si tratta di portare un hotspot in borsa. Si tratta di creare un'esperienza di rete che sembri automatica come il servizio mobile, offrendo al contempo un maggiore controllo su sicurezza, identità e operazioni.
Che Cos'è Davvero il WiFi da Qualsiasi Luogo?
I primi pensieri sul "WiFi ovunque" si rivolgono spesso all'hotspot di un telefono, a un router da viaggio o alla pagina di accesso di un bar. Questa è la versione consumer. Risolve un problema personale per un singolo dispositivo o un piccolo gruppo, per un breve periodo di tempo.
Il proprietario di una struttura ha un problema diverso. È necessario che centinaia o migliaia di persone si connettano rapidamente, in sicurezza e senza generare lavoro per la reception, il team IT o il personale di supporto.
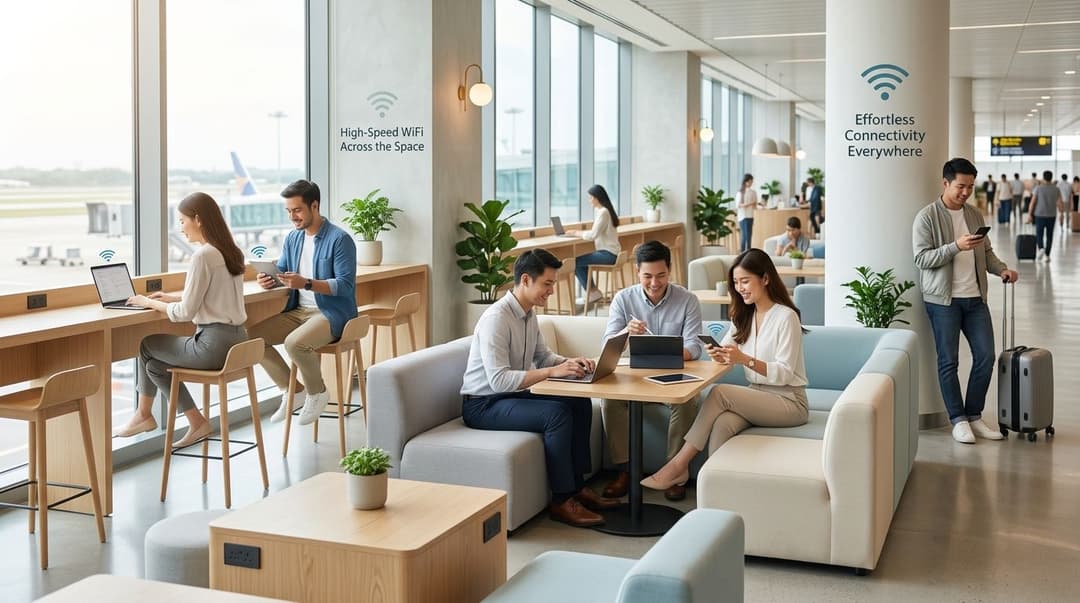
In pratica, il significato moderno di WiFi ovunque ( semplice. Una persona entra nel tuo hotel, stadio, ufficio, clinica o edificio residenziale e il suo dispositivo si connette automaticamente alla rete corretta. Nessuna caccia alla password. Nessun ciclo continuo del Captive Portal. Nessun login ripetuto a ogni ritorno.
Questa aspettativa non è apparsa dal nulla. Nel Regno Unito, il 96% degli adulti in Gran Bretagna ha utilizzato internet quotidianamente o quasi quotidianamente nel 2024, secondo il sondaggio sull'accesso a internet qui citato. Quando quasi tutti sono online ogni giorno, una connettività affidabile smette di essere un piacevole extra e inizia a sembrare un'infrastruttura edilizia di base.
Il passaggio dall'accesso alla continuità
La vecchia domanda era: "Le persone possono connettersi a internet qui?"
La vera domanda ora è: "Possono rimanere connessi in modo sicuro e senza interruzioni mentre si spostano all'interno dello spazio?"
Questa è una differenza fondamentale. Una rete ospiti tradizionale si concentra sull'accesso. Una moderna esperienza di WiFi in roaming si concentra sulla continuità. L'obiettivo è far sì che il WiFi si comporti più come un servizio affidabile che come una cortesia temporanea.
Regola pratica: se gli utenti devono chiedere la password, selezionare tra diversi SSID e accedere nuovamente a ogni visita, non si dispone di un WiFi ovunque. Si dispone di un WiFi in un preciso istante.
Perché i proprietari delle sedi commettono questo errore
Molte strutture considerano ancora il WiFi come un servizio di utilità nascosto dietro le quinte. Installano gli access point, scrivono una password sul muro e presumono che il lavoro sia finito.
Ma gli utenti giudicano l'intera esperienza, non il numero di componenti hardware. Ricordano se la rete funzionava nella hall, in camera, al bar, nell'area riunioni e durante la loro visita successiva. Notano se il loro telefono si connette istantaneamente o se richiede nuovamente le credenziali.
Se desideri una panoramica semplice sulle basi di una connessione wireless, inizia da lì. Il punto fondamentale per i gestori è che oggi una connettività affidabile dipende tanto dalla progettazione dell'identità e dell'autenticazione quanto dalla copertura radio.
Un modello mentale migliore
Pensa al vecchio WiFi pubblico come a una cassetta di sicurezza con un'unica chiave condivisa. Chiunque abbia la chiave può entrare, e non puoi sapere chi l'ha usata per ultimo.
Pensate al moderno WiFi in roaming come alle tessere di accesso degli hotel collegate a ospiti registrati e ruoli del personale. L'accesso avviene rapidamente, ma è comunque controllato. Il sistema sa chi deve trovarsi dove, quando inizia l'accesso e quando deve terminare.
Questo è il modello alla base di Passpoint, OpenRoaming e dell'accesso alla rete basato sull'identità. Trasformano il WiFi da un continuo "accedi di nuovo" a un "sei riconosciuto, sei autorizzato e sei connesso".
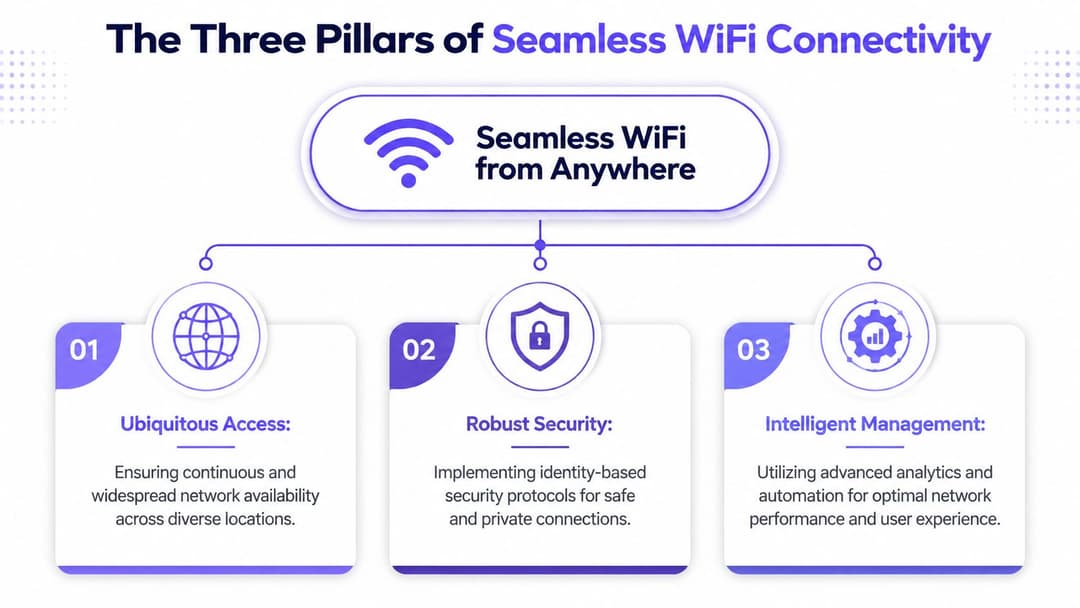
I Tre Pilastri della Connettività WiFi Seamless
Un WiFi affidabile non nasce da una singola funzionalità. Deriva da tre sistemi che lavorano insieme. Se ne rimuovi uno, l'esperienza crolla.
Passaggio automatico e sicuro
Il primo pilastro è la connessione automatica senza esporre prima gli utenti a una rete aperta. Passpoint consente questo.
Passpoint è più facile da comprendere se lo si considera come una chiave magnetica digitale per il WiFi. Una volta che un dispositivo dispone di un profilo valido, può riconoscere le reti aderenti e autenticarsi automaticamente. L'utente non ha bisogno di scansionare gli SSID o digitare una password condivisa.
Sembra una cosa da poco, finché non ti trovi a gestire una struttura affollata. Ogni clic in più aumenta l'attrito. Ogni passaggio manuale crea potenziali punti di interruzione.
Con un Captive Portal tradizionale:
- Gli utenti esitano all'inizio: devono scoprire la rete e decidere se sembra affidabile.
- I dispositivi si comportano in modo incoerente: telefoni, tablet, laptop, smart TV e scanner gestiscono i portali in modi diversi.
- Le richieste di supporto si accumulano: le reception e i team IT finiscono per risolvere problemi di accesso che non dovrebbero esistere.
Con Passpoint, la rete segnala di supportare un metodo di onboarding riconosciuto e sicuro. I dispositivi compatibili possono connettersi al servizio corretto in background, proprio come avviene sulle reti mobili.
Federazioni di roaming globale
Il secondo pilastro è la relazione di fiducia per il roaming tra organizzazioni. In questo caso, OpenRoaming è fondamentale.
Se Passpoint è la chiave magnetica, OpenRoaming è l'accordo tra sedi che consente alla stessa credenziale fidata di funzionare in più posizioni. L'analogia aziendale più vicina è una carta bancaria. Una sola carta funziona presso molti commercianti perché esiste già un quadro di riferimento fiduciario.
Questo ( fondamentale per catene, campus, spazi di trasporto, gruppi sanitari e portafogli immobiliari a uso misto. Le persone non pensano in termini di edifici e sistemi backend. Pensano in termini di continuit . Vogliono che la connessione utilizzata ieri funzioni anche oggi.
Una spiegazione pratica di come le persone si connettono al WiFi aiuta a capire perch) il roaming ( cos% importante. Gli utenti non vogliono prendere una nuova decisione di affidabilit ogni volta che entrano in un nuovo sito. Una federazione di roaming elimina questo passaggio ripetitivo.
OpenRoaming trasforma molte reti ospiti separate in qualcosa che si comporta più come un unico ecosistema attendibile.
Gestione unificata dell'identità
Il terzo pilastro è il meno visibile e il più importante. È l'identità.
La rete di una sede moderna deve rispondere rapidamente a tre domande:
| Domanda | Perché è importante |
|---|---|
| Chi è questo utente? | Non è possibile applicare una policy significativa senza l'identità. |
| A cosa dovrebbero accedere? | Ospiti, personale, partner esterni, residenti e dispositivi necessitano di autorizzazioni diverse. |
| Quanto dovrebbe durare l'accesso? | Una buona sicurezza include la scadenza e la revoca automatiche. |
L'autenticazione cloud, i servizi RADIUS e gli identity provider come Microsoft Entra ID, Google Workspace o Okta convergono. La rete smette di trattare tutti come "un dispositivo sulla VLAN guest" e inizia a trattare l'accesso come una relazione tra un'identit verificata e una policy.
Perché questi pilastri sono importanti insieme
Una sede può avere una copertura eccellente e offrire comunque un'esperienza insoddisfacente se l'accesso è macchinoso.
Può avere un'autenticazione forte e comunque frustrare gli utenti se ogni sede si comporta in modo diverso.
Può avere il supporto per il roaming e creare comunque rischi se l'accesso non è associato a un'identità nota.
Lo standard attuale prevede tutti e tre gli elementi contemporaneamente:
- Accesso automatico
- Roaming attendibile
- Policy basate sull'identità
Questa combinazione è ciò che rende il WiFi invisibile per gli utenti e gestibile per gli operatori.
Perché il WiFi Seamless è Importante per la Vostra Sede
Molti proprietari pensano ancora che un WiFi migliore sia principalmente un aggiornamento IT. Non è così. Cambia il modo in cui le persone vivono la struttura, il modo in cui lavora il personale e il carico operativo che il vostro team supporta ogni giorno.
Nel Regno Unito, il programma Wi-Fi UK, sostenuto dal governo, è stato lanciato nel 2014 per aiutare le organizzazioni del settore pubblico a distribuire il WiFi gratuito negli edifici pubblici, come indicato in questo riepilogo delle principali tappe di internet. Questo è importante perché ha contribuito a normalizzare le aspettative del pubblico. Le persone si sono abituate a entrare negli spazi condivisi e a trovarvi già la connettività.
Le sedi private ora competono con questa aspettativa, che l'abbiano pianificato o meno.
Per l'ospitalità e gli eventi
Gli ospiti raramente fanno complimenti al WiFi quando funziona. Lo notano solo quando crea ostacoli.
Un modello integrato elimina uno dei primi punti di attrito nel percorso del cliente. In un hotel, ciò potrebbe significare che l'ospite si connette nella hall e rimane connesso durante il check-in, l'accesso alla camera, l'uso del ristorante e la partecipazione a conferenze. In uno stadio o in un'arena, significa dedicare meno tempo a combattere con i portali e più tempo a utilizzare i servizi digitali della struttura.
I team che si occupano di presenze, fidelizzazione e customer experience in presenza utilizzano spesso una guida più ampia come questo modern venues playbook per l'eccellenza del fan engagement perché la connettività è alla base di tutto il resto. Se l'accesso è complicato, anche il resto del percorso digitale ne risente.
Per i team aziendali e operativi
Le password condivise creano confusione. Si diffondono oltre il gruppo previsto, sono difficili da revocare in modo pulito e sfumano il confine tra personale, ospiti e terze parti.
L'accesso basato sull'identità risolve questo problema in modo pratico:
- L'onboarding del personale diventa più semplice: l'accesso segue l'identità lavorativa della persona.
- L'offboarding diventa più pulito: quando cambia l'accesso alla directory, anche l'accesso alla rete può cambiare di conseguenza.
- La policy diventa più precisa: il personale amministrativo, i team della reception, i medici, i contrattisti e i dispositivi degli ospiti non necessitano degli stessi privilegi di rete.
Per proprietà residenziali e a uso misto
I residenti non vogliono il "WiFi da hotel". Vogliono un accesso a Internet che li faccia sentire a casa. Ciò significa una connessione semplice, privacy tra le unità e supporto per un mix di telefoni, laptop, console e dispositivi smart home.
Nel build-to-rent, negli alloggi per studenti e nelle proprietà multi-tenant, la rete diventa parte del prodotto. Se la connessione sembra temporanea o non protetta, l'edificio viene percepito come di qualità inferiore.
Il valore aziendale di un WiFi senza interruzioni non si limita alla riduzione dei reclami. Rappresenta un percorso del cliente più lineare, un minor attrito operativo e un controllo più forte su chi utilizza la rete.
La realtà commerciale
I proprietari delle sedi investono già in interni, segnaletica, progettazione dei servizi e punti di contatto digitali perché questi elementi plasmano la percezione del brand. La connettività fa ormai parte di questa stessa categoria.
Gli utenti non separano "l'esperienza del brand" dall'"esperienza della rete". Se connettersi al WiFi è complicato, lo considerano un punto a sfavore della struttura.
L'Architettura di una Moderna Rete in Roaming
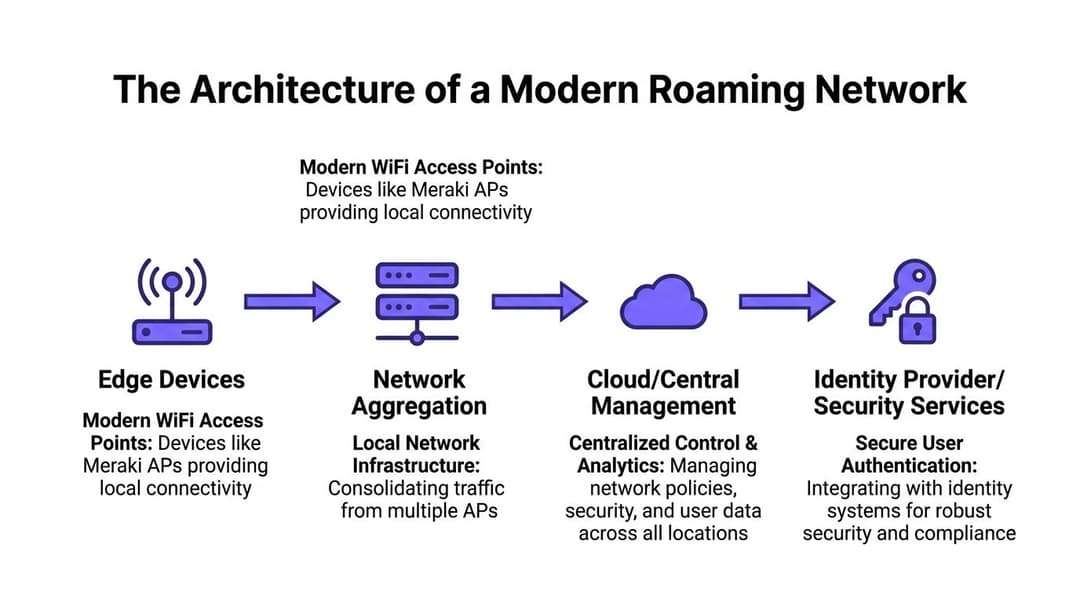
Il modo più rapido per comprendere il moderno roaming WiFi è seguire un singolo dispositivo mentre entra nell'edificio.
Un utente entra nella sede con un telefono o un laptop che contiene gi un profilo attendibile. L'access point trasmette il segnale che indica il supporto a un framework di roaming sicuro. Il dispositivo rileva il segnale, verifica se la rete corrisponde a una delle sue identit attendibili e avvia automaticamente l'autenticazione.
Non viene visualizzato alcun portale perché la decisione avviene prima ancora che l'utente veda una schermata di login.
Cosa si trova all'edge
Al limite della rete della sede, disponi di access point aziendali di fornitori come Meraki, Aruba, Ruckus, Mist, o UniFi. Il loro compito non ( solo quello di fornire la copertura radio. In questo modello, annunciano anche il supporto per metodi di accesso basati sull'identit come Passpoint.
Questo annuncio è importante. Dice ai dispositivi compatibili: "Puoi fidarti di me per avviare uno scambio di autenticazione sicuro, non solo per collegarti a un SSID aperto sperando in bene".
L'access point passa quindi il processo di autenticazione ai servizi di backend in grado di valutare la credenziale.
Cosa succede nel mezzo
La maggior parte degli operatori non ha più bisogno di una gigantesca infrastruttura di autenticazione on-premise. Hanno bisogno di un piano di controllo affidabile in grado di valutare le identità, applicare le policy e scalare su più sedi.
In parole povere, il flusso si presenta così:
- Il dispositivo rileva una rete partecipante
- Presenta una credenziale o un profilo
- Il servizio di autenticazione convalida tale identità
- La policy viene applicata in base all'identità dell'utente
- La sessione si avvia con il livello di accesso corretto
Tale credenziale potrebbe provenire da una relazione con un operatore telefonico, da un provider di identità aziendale, da un flusso di onboarding dei residenti o da un profilo ospite creato in precedenza.
Perché l'identità cloud cambia la progettazione
Il WiFi per gli ospiti di tipo legacy costringeva solitamente gli operatori a scelte scomode. Scegliere la semplicità ma non la sicurezza con password condivise, oppure creare una configurazione di autenticazione enterprise più complessa che risultava troppo pesante per l'uso da parte degli ospiti e in ambienti multi-sito.
I servizi di identità basati sul cloud cambiano questo equilibrio. Consentono alle strutture di centralizzare l'autenticazione, le policy e la reportistica senza dover inserire tutta la logica all'interno di ogni singolo edificio.
Un esempio è Purple, che fornisce flussi di lavoro di autenticazione WiFi e identità basati sul cloud per ambienti ospiti, personale e multi-tenant, incluso il supporto per OpenRoaming e integrazioni con i servizi di directory. In termini pratici, ciò significa che gli operatori possono utilizzare l'hardware WiFi aziendale esistente spostando le decisioni sulla fiducia degli utenti in un livello di identità centrale.
Una rete di roaming moderna non è composta solo da "AP più internet". È un unico sistema in cui AP, identità, policy e analytics lavorano in sinergia.
Perché la progettazione radio è ancora importante
L'identità non risolve una progettazione RF scadente. Se il livello wireless è debole, gli utenti avranno comunque un'esperienza insoddisfacente.
Ecco perché le scelte ingegneristiche sensate contano più delle etichette di marketing. Le prestazioni di WiFi 6/6E dipendono fortemente dall'ampiezza del canale, e un tipico client 2x2 su un canale a 80 MHz raggiunge circa 900 Mbps di throughput reale, mentre 160 MHz può raddoppiare la capacità di picco ma è spesso meno pratico in ambienti saturi nel Regno Unito, secondo questa analisi tecnica del comportamento dell'ampiezza del canale WiFi 6.
Per i proprietari delle sedi, la lezione è semplice. Non basta acquistare un marchio standard e presumere che il lavoro sia finito. La pianificazione della capacità, il riutilizzo dei canali, il layout dell'edificio, le interferenze e il mix di client determinano ancora se l'esperienza risulti fluida e senza interruzioni.
Sicurezza e conformit in un mondo OpenRoaming
La parola "roaming" può sembrare rischiosa se il vostro termine di paragone è il WiFi pubblico aperto.
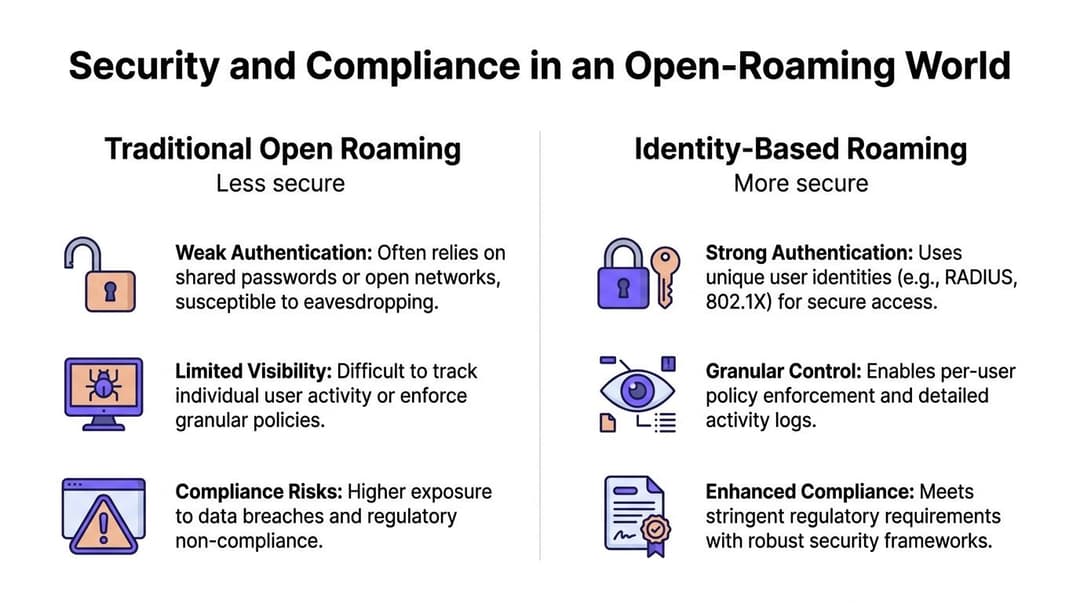
Questa preoccupazione ( legittima. Molte reti pubbliche si affidano ancora a uno schema debole: connettersi prima a un SSID aperto, quindi completare l'accesso in un browser. Durante questo processo, gli utenti possono avere difficolt a verificare se la rete ( autentica, e gli operatori hanno una sicurezza limitata su chi sia effettivamente connesso.
La domanda più utile non è se le persone possano accedere al WiFi fuori dall'ufficio. È se possono farlo in un modo che rispetti i requisiti di sicurezza e governance aziendali. Ecco perché le linee guida per rimanere connessi al WiFi contano meno per il consiglio di viaggio in sé e più per l'avvertimento che ne deriva: le reti pubbliche aperte e le credenziali condivise aumentano l'esposizione all'intercettazione dei dati.
Perché il roaming basato sull'identità è diverso
Il WiFi ospiti tradizionale spesso considera la rete come attendibile una volta che l'utente ha superato il Captive Portal. Il roaming basato sull'identità ribalta questa logica.
L'accesso viene concesso perché l'utente o il dispositivo presenta un'identità valida e il sistema può valutarla rispetto alle policy. La rete non concede la fiducia a priori per poi fare verifiche in un secondo momento.
Questo si allinea perfettamente con la filosofia zero-trust:
- Ogni sessione viene valutata singolarmente
- L'accesso pu variare in base al tipo di utente
- La revoca ( pi pulita rispetto alla modifica di una password condivisa
- I log sono collegati alle identit , non solo ai dispositivi
Aperto non deve significare anonimo
Molti sentono parlare di "open roaming" e presumono che significhi "accesso aperto". Non sono la stessa cosa.
La connettività OpenRoaming fa sì che l'esperienza risulti fluida e senza attriti su tutte le reti partecipanti. Non significa che ogni connessione sia anonima o non gestita. In un'implementazione ben progettata, il rapporto di fiducia è più forte perché il sistema sa come verificare la credenziale prima che inizi l'accesso completo.
Un semplice confronto può aiutare:
| Modello | Tipica debolezza | Alternativa basata sull'identità |
|---|---|---|
| WiFi con password condivisa | Riutilizzo delle password e scarsa tracciabilità delle attività | Credenziali per utente o per dispositivo |
| SSID aperto con portale | La decisione sulla fiducia avviene in ritardo | L'autenticazione inizia prima e in modo più pulito |
| Rete ospiti generica | Controllo limitato delle policy | Regole diverse per ospiti, personale e partner esterni |
La compliance è operativa, non solo legale
Per le organizzazioni del Regno Unito, le discussioni sulla conformità vengono spesso delegate all'ufficio legale o agli acquisti. Nella pratica, i team di rete definiscono la conformità ogni giorno attraverso scelte di controllo degli accessi, logging, segmentazione e conservazione dei dati.
Se state esaminando i vostri controlli, una lista di controllo concreta delle best practice per la sicurezza di rete è utile perché collega le idee politiche alle abitudini operative. Il punto chiave per il roaming WiFi è semplice. Una rete che autentica utenti nominativi o dispositivi gestiti offre una traccia di controllo più chiara di quanto potrà mai fare una password scritta su una bacheca.
Il roaming sicuro funziona quando praticità e controllo sono integrati nello stesso design, e non trattati come obiettivi in contrasto tra loro.
Best Practice di Distribuzione ed Esempi Reali
L'errore più comune in un progetto di WiFi da qualsiasi luogo è iniziare dalla splash page, dal nome del SSID o dal marchio dell'hardware. Parti invece dall'identità.
Chiediti chi ha bisogno di accedere, come deve autenticarsi, quali sistemi deve raggiungere e come deve terminare l'accesso. Una volta chiarite queste risposte, il resto della progettazione diventa più semplice.
Una sequenza di rollout pratica
Una distribuzione sensata di solito segue questo ordine:
- Definisci prima i gruppi di accesso: ospiti, personale, residenti, partner esterni, dispositivi IoT e utenti temporanei non dovrebbero avere tutti la stessa policy.
- Verifica la compatibilità dell'hardware: molte sedi possono utilizzare gli access point aziendali esistenti se tali piattaforme supportano le funzionalità di roaming e autenticazione richieste.
- Scegli le fonti di identità: l'onboarding degli ospiti, i servizi di directory, i certificati e le credenziali dei dispositivi si adattano ciascuno a diversi gruppi di utenti.
- Progetta per le visite successive: l'esperienza migliore si ottiene spesso alla seconda e alla terza visita, quando i dispositivi si riconnettono automaticamente.
- Collega gli analytics con attenzione: se i dati WiFi devono supportare sistemi CRM o operativi, decidi fin da subito quali dati raccogliere e perché.
Modelli di esempio per tipo di sede
Un gruppo alberghiero potrebbe utilizzare il roaming WiFi in modo che un ospite registrato una sola volta si riconnetta automaticamente in tutte le strutture aderenti. Il vantaggio aziendale non è solo la comodità. È la coerenza tra i punti di contatto del check-in, della fedeltà e del servizio ospiti.
La sede centrale di un'azienda potrebbe collegare l'accesso WiFi del personale a Microsoft Entra ID in modo che i dipendenti utilizzino la loro identità di lavoro esistente anziché una password statica per l'ufficio. Ciò offre al reparto IT un onboarding più semplice e una revoca più rapida in caso di cambio di ruolo.
Una proprietà build-to-rent potrebbe utilizzare iPSK per i dispositivi che non gestiscono al meglio i metodi di identità più avanzati. I residenti usufruiscono di una configurazione di tipo domestico con credenziali private, mentre l'operatore mantiene la separazione tra le unità.
La questione del backhaul che gli operatori spesso trascurano
Molti gestori di sedi presumono che la copertura mobile possa compensare i problemi del WiFi interno. Non è così.
Secondo il rapporto Ofcom's Connected Nations 2024, la copertura 5G indoor di almeno un operatore ha raggiunto l'85% delle case nel Regno Unito, il che rende il backhaul cellulare un'opzione praticabile in molti casi, ma l'esperienza indoor dipende ancora dalla penetrazione del segnale e dalle condizioni locali, come riassunto in questo riferimento di Connected Nations 2024. Ciò significa che il 5G può essere un'utilizzabile opzione WAN o un livello di resilienza, ma non elimina la necessità di un WiFi indoor ben progettato.
Come si presenta un buon risultato fin dal primo giorno
Capirai che l'implementazione è sulla strada giusta quando:
- Il personale smette di condividere le password
- I problemi legati all'accesso degli ospiti si riducono drasticamente
- I team di supporto gestiscono meno problemi di tipo "impossibile connettersi"
- La policy diventa basata sui ruoli anziché sull'intera rete
- Gli utenti si spostano all'interno della struttura senza doversi riconnettere manualmente
L'obiettivo non è rendere il WiFi appariscente. È farlo scomparire sullo sfondo, esattamente nello stesso modo in cui dovrebbero farlo gli ascensori, l'illuminazione e il controllo degli accessi.
Se stai ripensando alla connettività per ospiti, personale o multi-tenant, Purple è un'unica piattaforma da valutare per il WiFi basato sull'identità, il supporto OpenRoaming e l'autenticazione gestita in cloud negli ambienti delle tue sedi.