
Captive Portal vs Splash Page
Esta guía autoritativa detalla la diferencia crítica entre los captive portals y las splash pages en redes WiFi para invitados. Aclara cómo funciona el mecanismo de intercepción de red subyacente en conjunto con la interfaz visual para el invitado, ayudando a los líderes de TI y operadores de recintos a tomar decisiones informadas de arquitectura y adquisición.
Video overview
Escucha esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: La guía definitiva sobre portales cautivos →
Captive portal vs splash page architecture evaluator
Evaluate network enforcement boundaries, size concurrent guest device capacity, audit RFC 8908 walled gardens, and export controller configurations.
Technical layer differentiation matrix
| Dimension | Captive portal (network gate) | Splash page (user presentation) | Architectural verdict |
|---|---|---|---|
| Enforcement layer | L2/L3 network layer (gateway, wireless controller, eBPF firewall) | L7 application and presentation layer (HTML/CSS responsive web viewport) | Captive portal enforces boundaries; splash page displays user interface. |
| Traffic intercept | DNS interception, HTTP 302 redirect, RFC 8908 CAPPORT API JSON endpoint | Standard web application GET and POST forms within browser or CNA | Network intercepts unauthenticated packets to trigger the splash page. |
| Walled garden control | Stateful IP and FQDN allowlist enforced at gateway routing level | Asset hosting paths for logos, CSS, and third-party scripts | Portal restricts non-allowlisted traffic until authentication completes. |
| Authentication and AAA | RADIUS Access-Request (RFC 2865/6614), dynamic VLAN, ACL push | Collects credentials, social OAuth tokens, SMS OTP, or marketing consent | Splash collects user data; portal transmits RADIUS payloads to authorize access. |
| Session management | Hardware MAC tracking, RADIUS CoA disconnect (RFC 3576), DHCP lease bound | Browser session cookies, local storage, CRM profile syncing tokens | Network controls device uptime and bandwidth; splash stores profile telemetry. |
| Regulatory compliance | Cryptographic MAC hashing, network audit logging, HIPAA/PCI VLAN isolation | GDPR/CCPA unticked consent checkboxes, privacy policy acceptance links | Both layers work together to provide end-to-end data privacy compliance. |
Learn how to deploy hardware-agnostic captive portals with automated walled gardens, dynamic VLAN steering, and CRM integrations.
Explore the captive portal guideSpeak with a Purple technical architect to design compliant guest WiFi onboarding tailored to your controllers.
Resumen Ejecutivo
Para los gerentes de TI, arquitectos de red y directores de operaciones de instalaciones, el WiFi de invitados ya no es un simple servicio de cortesía - es un punto de contacto crítico para la captura de datos de primera mano, el engagement de marketing y la seguridad de la red. Sin embargo, un punto persistente de confusión en las solicitudes de propuesta (RFP) y en las discusiones de implementación es la confusión entre el Captive Portal y las splash pages.
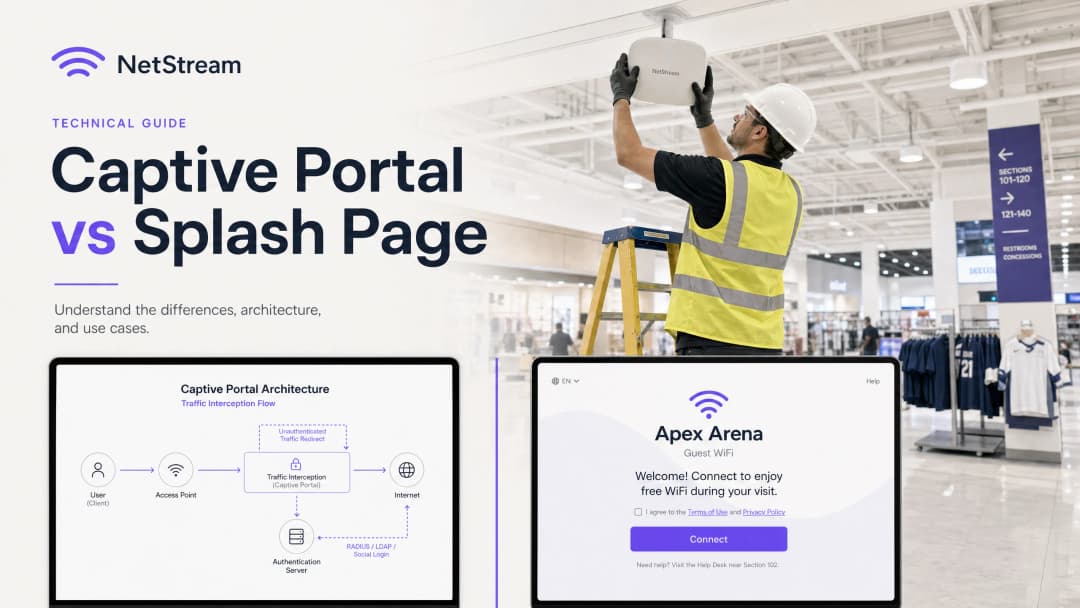
Esta guía tiene como objetivo aclarar esta distinción fundamental. El Captive Portal es un mecanismo de control a nivel de capa de red que intercepta el tráfico, bloquea el acceso a internet y gestiona la autenticación segura. La splash page, por el contrario, es la interfaz visual a nivel de capa de aplicación - la página web que los invitados ven, con la que interactúan y que utilizan para autenticarse.
Confundir estos dos componentes conlleva un riesgo significativo de adquisición e implementación, como comprar una splash page con un diseño atractivo pero con controles de backend inseguros, o implementar un Captive Portal altamente seguro con una interfaz de usuario tosca y sin marca que ahuyente a los invitados. Al comprender cómo funcionan estas tecnologías en conjunto, las organizaciones pueden utilizar plataformas como Purple para ofrecer una experiencia de WiFi de invitados segura, conforme a las normativas y altamente interactiva que genere un valor empresarial cuantificable.

Análisis Técnico Detallado
El Captive Portal: Intercepción de Tráfico en la Capa de Red
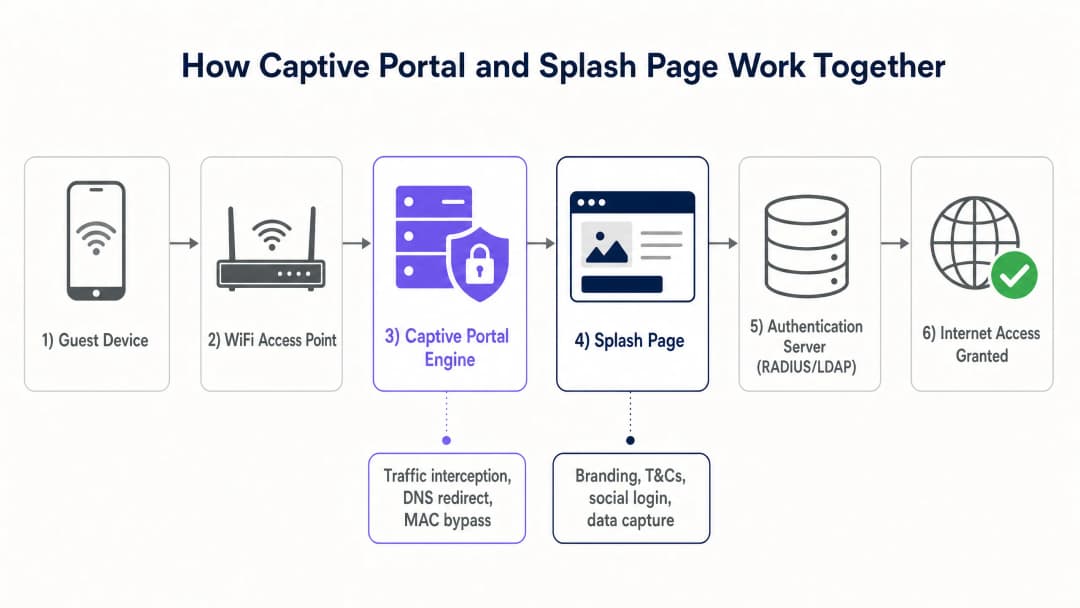
El Captive Portal opera en las capas inferiores del modelo OSI (normalmente las Capas 2 y 3) para aplicar el control de acceso. Cuando el dispositivo de un invitado se conecta a un SSID abierto, el servidor DHCP local le asigna una dirección IP, una máscara de subred y una puerta de enlace predeterminada. Sin embargo, el punto de acceso inalámbrico (AP) o el controlador de gateway coloca la dirección MAC de ese dispositivo en un estado no autenticado dentro de la tabla de sesiones del firewall.
En este estado, el firewall bloquea todo el tráfico IP saliente, con la excepción de los servicios de red esenciales como DNS y DHCP. Cuando el invitado intenta visitar un sitio web externo, el Captive Portal intercepta el tráfico utilizando uno de los dos métodos principales:
- Redirección HTTP (redirección 302): El gateway intercepta la solicitud HTTP inicial y devuelve una respuesta HTTP 302 Found, redireccionando el navegador del cliente a la URL de la splash page.
- Secuestro de DNS: El gateway intercepta las consultas DNS y resuelve todos los nombres de dominio a la dirección IP del servidor local de la splash page. Aunque es sencillo, este método se ha ido desaprobando progresivamente debido a DNSSEC y a las advertencias de seguridad a nivel de navegador.
Los sistemas operativos móviles modernos utilizan un servicio integrado llamado Asistente de Red Cautiva (CNA). Al conectarse a una red, el CNA intenta comunicarse con un endpoint HTTP conocido y no cifrado (por ejemplo, captive.apple.com de Apple o connectivitycheck.gstatic.com de Google). Si esa respuesta es interceptada y redirigida, el sistema operativo reconoce que está detrás de un Captive Portal y muestra automáticamente la página de bienvenida en una ventana del navegador del sistema dedicada, evitando que el usuario tenga que abrir un navegador web manualmente.
Una vez que el usuario ha completado el flujo de autenticación en la página de bienvenida, el servidor de autenticación (normalmente un servidor RADIUS) envía un paquete Access-Accept al controlador de red. Luego, el controlador actualiza sus reglas de firewall para otorgar acceso completo a internet a la dirección MAC de ese dispositivo, aprovechando normalmente el Bypass de Dirección MAC (MAB) para recordar el dispositivo durante una duración de sesión específica.
La página de bienvenida: Experiencia de usuario en la capa de aplicación
A diferencia del Captive Portal, la página de bienvenida es una aplicación web estándar que opera en la Capa 7 (la capa de aplicación). Está construida con tecnologías web estándar (HTML, CSS y JavaScript) y se aloja localmente en el controlador de puerta de enlace o, más comúnmente, en una plataforma en la nube como Purple.
La página de bienvenida sirve como interfaz visual del invitado y punto de contacto con la marca. Sus funciones técnicas principales incluyen:
- Federación de identidad: Facilitar el inicio de sesión social (Google, Facebook, Apple) utilizando el protocolo OAuth 2.0.
- Captura de datos: Recopilar detalles de los invitados, como direcciones de correo electrónico, nombres y números de programas de fidelidad.
- Gestión del consentimiento: Capturar el consentimiento explícito de inclusión voluntaria para marketing, junto con la aceptación de los términos de servicio y las políticas de privacidad, garantizando el cumplimiento de normativas como el Reglamento General de Protección de Datos (GDPR) [1] y la Ley de Privacidad del Consumidor de California (CCPA).
- Entrega de publicidad y branding: Servir banners promocionales segmentados, anuncios en video o páginas de redirección posteriores a la conexión para monetizar el espacio físico.
Debido a que la página de bienvenida es una aplicación web, debe ser altamente adaptable y estar optimizada para dispositivos móviles, los cuales representan más del 80% de las conexiones WiFi de invitados.
Guía de implementación
El despliegue de una solución de WiFi para invitados de nivel empresarial requiere una estrecha coordinación entre la infraestructura de red y el software en la nube. A continuación se presenta una guía de arquitectura neutral respecto al proveedor para implementar un sistema de Captive Portal y página de bienvenida.
Arquitectura de despliegue paso a paso
- Segmentación de red: Configure una VLAN dedicada para invitados en sus switches y puntos de acceso para aislar el tráfico de invitados de la red corporativa interna, las terminales de punto de venta (POS) y los dispositivos IoT. Este es un requisito clave para el cumplimiento de PCI-DSS [2].
- Configuración de SSID: Configure un SSID abierto con Opportunistic Wireless Encryption (OWE) habilitado si su hardware lo admite, o un SSID abierto estándar. Habilite la redirección de Captive Portal dentro del perfil de SSID en su controlador inalámbrico (por ejemplo, Cisco Catalyst, Aruba Instant On o Ruckus SmartZone).
- Configuración de Walled Garden (ACL): Antes de la autenticación, se debe permitir que los dispositivos de los invitados accedan a ciertos dominios externos para que la página de Splash se procese correctamente. Esto se conoce como "Walled Garden" o lista de control de acceso (ACL). Debe incluir:
- El dominio de su página de Splash alojada en la nube (por ejemplo,
*.purple.ai). - Los puntos de conexión OAuth de los proveedores de inicio de sesión social (por ejemplo,
*.facebook.com,*.google.com,*.apple.com). - Las redes de distribución de contenido (CDNs) que alojan los recursos requeridos (fuentes, hojas de estilo, imágenes).
- El dominio de su página de Splash alojada en la nube (por ejemplo,
- Integración del servidor RADIUS: Configure el controlador inalámbrico para utilizar un servidor RADIUS externo (como el RADIUS en la nube de Purple) para la autenticación y el direccionamiento (802.1X / AAA) [3].
- Personalización de la página de Splash: Diseñe la página de Splash dentro del portal de Purple, garantizando la consistencia de la marca, la adaptabilidad móvil y casillas de verificación de consentimiento legal claras.
- Políticas de sesión y ancho de banda: Defina tiempos de espera de sesión (por ejemplo, 8 horas), tiempos de espera de inactividad (por ejemplo, 30 minutos) y límites de ancho de banda por usuario (por ejemplo, 5 Mbps de bajada, 2 Mbps de subida) en el controlador de red para evitar el abuso de la red y garantizar un acceso justo para todos los invitados.
| Parámetro técnico | Captive Portal (Puerta de enlace de red) | Página de Splash (Aplicación en la nube) |
|---|---|---|
| Capa OSI | Capa 2 / Capa 3 (Red/Enlace de datos) | Capa 7 (Aplicación) |
| Protocolos primarios | RADIUS, DHCP, HTTP (redirección 302) | HTTP, HTTPS, HTML5, CSS3, OAuth 2.0 |
| Funciones principales | Intercepción de tráfico, control de acceso, limitación de ancho de banda | Interfaz de usuario, recopilación de datos, consentimiento, marca |
| Visibilidad del usuario | Totalmente invisible (mecanismo de backend) | 100% visible (pantalla visual de bienvenida) |
| Estándares de seguridad | IEEE 802.1X, WPA3, OWE, PCI-DSS | HTTPS, SSL/TLS, GDPR, CCPA |
| Hardware típico | APs inalámbricos, routers de puerta de enlace, controladores | Servidores en la nube, CDNs |
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Mejores prácticas
Para garantizar una red WiFi para invitados que sea altamente disponible, segura y cumpla con las normativas legales, los equipos de TI deben seguir estas mejores prácticas de la industria:
1. Forzar el uso de HTTPS y certificados SSL/TLS
Todo el tráfico entre el dispositivo del invitado y la página de bienvenida debe estar cifrado mediante HTTPS. Ejecutar una página de bienvenida a través de HTTP sin cifrar expone los datos de los invitados - incluidos los datos de inicio de sesión y las direcciones de correo electrónico - a la interceptación de paquetes y a ataques de intermediario (man-in-the-middle). Asegúrese de que el dominio de su página de bienvenida tenga un certificado SSL/TLS válido y con confianza pública. Los certificados autofirmados activan severas advertencias en el navegador que hacen que los invitados abandonen la conexión.
2. Implementar aislamiento de red
Nunca dirija el tráfico de la red WiFi para invitados a la misma VLAN o subred que los activos corporativos. El tráfico de invitados debe aislarse en una VLAN exclusiva para invitados con reglas de firewall estrictas que eviten cualquier enrutamiento entre VLAN hacia las subredes internas. Esto reduce el riesgo de propagación de malware y el acceso no autorizado a datos corporativos sensibles.
3. Garantizar el cumplimiento de GDPR y CCPA
Si su establecimiento opera en el Reino Unido, la Unión Europea o California, o bien ofrece servicios a sus ciudadanos, su página de bienvenida debe cumplir con estrictas leyes de privacidad de datos:
- Consentimiento libremente otorgado: Las casillas de verificación para la aceptación de marketing deben estar desmarcadas por defecto. El consentimiento para comunicaciones de marketing no puede ser una condición previa para el acceso a Internet.
- Política de privacidad clara: Proporcione un enlace directo y de fácil acceso a su política de privacidad en la página de bienvenida.
- Derecho al olvido (derecho de supresión): Asegúrese de que su plataforma de WiFi para invitados (como Purple) sea compatible con flujos de trabajo automatizados para los invitados que soliciten la eliminación de sus datos personales.
4. Optimizar para dispositivos móviles y el CNA
Asegúrese de que la página de bienvenida sea ligera y altamente responsiva. Evite fondos de video pesados o imágenes grandes sin comprimir que ralenticen la carga de la página - especialmente en entornos de densidad extremadamente alta como estadios o centros de conferencias. Pruebe la página de bienvenida en una variedad de sistemas operativos móviles para garantizar una visualización perfecta dentro del navegador nativo del Captive Network Assistant (CNA).
Resolución de problemas y mitigación de riesgos
Modos de fallo comunes y estrategias de mitigación
- La ventana emergente del CNA no aparece: Si el redireccionamiento del Captive Portal no activa el CNA del dispositivo, los invitados pueden permanecer conectados al SSID sin acceso a Internet y sin una forma obvia de iniciar sesión.
- Mitigación: Asegúrese de que los servidores DNS asignados a los invitados a través de DHCP funcionen correctamente y puedan resolver dominios externos. Si la resolución DNS falla, el CNA no puede realizar su comprobación de conectividad y el redireccionamiento nunca se activa.
- Configuración incorrecta del Walled Garden: Los invitados no pueden completar el inicio de sesión con redes sociales porque la página de inicio de sesión de OAuth no se carga o muestra un error de conexión.
- Mitigation: Double-check the gateway's Walled Garden ACL. Social login providers frequently change their IP ranges and domains. Using a cloud-managed guest WiFi platform such as Purple ensures Walled Garden domains are updated automatically and kept in sync with your hardware.* CNA browser limitations: The native CNA browser on mobile devices has limited functionality compared with standard browsers such as Safari or Chrome. It may block cookies, popups, or external redirects.
- Mitigation: Avoid complex JavaScript or third-party integrations on the splash page that require cookie persistence or browser popups. Keep the authentication flow as simple and direct as possible.
ROI and Business Impact
Understanding the distinction between the Captive Portal and the splash page enables organisations to maximise return on investment (ROI) by optimising both the network performance and the commercial utility of their guest WiFi networks.
The Business Value of a Dual-Optimised Solution
- Increased guest engagement: Compared with a generic, unbranded welcome page, a professionally designed splash page - when combined with Purple's core products such as Guest WiFi and WiFi Analytics [4] [5] - can lift guest login rates by up to 40%.
- Rich first-party data capture: By offering seamless social media login and structured form fields, venues in sectors such as Retail, Hospitality, Healthcare, and Transport can capture clean, verified email addresses, demographic data, and visit-frequency data.
- Monetisation opportunities: Using the splash page for retail media monetisation allows venues to serve targeted advertising to guests at the moment of connection, tapping into the rapidly growing digital advertising market.
- Operational efficiency: A robust Captive Portal reduces IT support tickets by automating device onboarding, managing session timeouts, and enforcing bandwidth limits to prevent network congestion.
By deploying Purple's enterprise-grade solution, venues can ensure their network architecture is secure and compliant while giving their marketing teams full creative freedom to design beautiful, high-converting splash pages that build customer loyalty and drive revenue.
References
- [1] Regulation (EU) 2016/679 (General Data Protection Regulation)
- [2] PCI Security Standards Council - PCI DSS Quick Reference Guide
- [3] IEEE 802.1X Port-Based Network Access Control Standard
- [4] Cisco Wireless APs: 2026 Guide to Products & Deployment
- [5] 10 Best Network Access Control (NAC) Solutions for 2026
- [6] WiFi in Schools: The 2026 Administrator & IT Guide
- [7] Cómo implementar la autenticación 802.1X con Cloud RADIUS
Definiciones clave
Captive Portal
Un mecanismo de capa de red que intercepta el tráfico del cliente y restringe el acceso a internet hasta que se cumplan los criterios de autenticación.
Encontrado por los equipos de TI al configurar controladores inalámbricos, puertas de enlace o firewalls para redirigir direcciones MAC no autenticadas.
Splash Page
La página de destino visual y basada en web que se renderiza en el navegador de un invitado que facilita la autenticación, la captura de datos y la interacción con la marca.
Administrada por los equipos de marketing y operaciones del recinto para diseñar la experiencia de incorporación del usuario y recopilar datos de los clientes.
Captive Network Assistant (CNA)
Una función de sistema operativo integrada en dispositivos móviles que detecta automáticamente una Captive Portal y abre la splash page en una ventana del navegador del sistema.
Crucial para la experiencia del usuario, ya que evita la necesidad de que los invitados abran manualmente un navegador para iniciar sesión.
Walled Garden (ACL)
Una lista de direcciones IP o dominios a los que un usuario no autenticado tiene permiso de acceder antes de iniciar sesión en la red.
Debe configurarse correctamente en la puerta de enlace inalámbrica para permitir que se carguen la splash page y los flujos OAuth de inicio de sesión social.
RADIUS (Remote Authentication Dial-In User Service)
Un protocolo de red que proporciona una gestión centralizada de Autenticación, Autorización y Contabilidad (AAA) para los usuarios que se conectan a una red.
Utilizado por la Captive Portal para verificar las credenciales de los invitados contra una base de datos y otorgar acceso a la red.
MAC Address Bypass (MAB)
Un mecanismo que permite a un dispositivo omitir la pantalla de inicio de sesión de la Captive Portal en conexiones posteriores al recordar su dirección MAC de hardware.
Se utiliza para crear una experiencia fluida para los invitados recurrentes al eliminar la necesidad de iniciar sesión repetidamente.
Opportunistic Wireless Encryption (OWE)
Un estándar WiFi (parte de WPA3) que proporciona cifrado en redes abiertas sin requerir una contraseña compartida.
Permite la transmisión segura de datos en redes públicas de invitados y, al mismo tiempo, permite la redirección de la Captive Portal.
VLAN Segmentation
La práctica de dividir una red física en múltiples redes lógicas en la Capa 2 para aislar el tráfico.
Esencial para las implementaciones de WiFi de invitados para garantizar que el tráfico de invitados esté completamente aislado de las redes corporativas seguras.
Ejemplos resueltos
Una cadena minorista nacional con 150 tiendas desea implementar una red WiFi para invitados que capture los correos electrónicos de los clientes con fines de marketing, pero su equipo de seguridad de TI está preocupado por el acceso del tráfico de invitados a los sistemas de Punto de Venta (POS) corporativos. ¿Cómo se debe diseñar esta arquitectura?
- Configure una VLAN de invitados dedicada (por ejemplo, VLAN 50) en todos los switches y puntos de acceso de las 150 tiendas, completamente aislada de la VLAN corporativa de POS (VLAN 10) mediante ACL de firewall. 2. Habilite la redirección de captive portal en el SSID de invitados, apuntando la URL de redirección a la splash page segura alojada en la nube de Purple. 3. Configure la puerta de enlace de red para restringir todo el tráfico previo a la autenticación en la VLAN 50, permitiendo el acceso únicamente a DNS, DHCP y a los dominios de Walled Garden de Purple. 4. Utilice la integración de Purple con el controlador inalámbrico para autenticar a los invitados a través de RADIUS, otorgando acceso a internet solo después de que el invitado proporcione una dirección de correo electrónico verificada y acepte los términos de servicio en la splash page.
Un estadio deportivo con capacidad para 50,000 espectadores desea ofrecer WiFi gratuito durante los eventos. El equipo de operaciones busca una experiencia de inicio de sesión fluida para evitar la congestión de la red al comienzo de los partidos, mientras que el equipo de marketing desea mostrar anuncios de video de patrocinadores en la splash page. ¿Cómo se equilibran estos requisitos?
- Implemente puntos de acceso de alta densidad y configure un captive portal con MAC Address Bypass (MAB) establecido en 30 días, para que los aficionados que regresen no tengan que ver la splash page en cada visita. 2. Para las nuevas conexiones, diseñe una splash page ultraligera optimizada para una carga rápida en dispositivos móviles. 3. Inserte un anuncio de video corto de un patrocinador de 5 segundos que se reproduzca directamente en la splash page, con un botón de "Omitir y Conectar" que active de inmediato la autenticación del captive portal. 4. Configure el captive portal para asignar un perfil de ancho de banda generoso (por ejemplo, 10 Mbps) por usuario para garantizar una transmisión de video y navegación web fluidas.
Un hospital público grande desea ofrecer WiFi para invitados a pacientes y visitantes. El equipo de cumplimiento normativo exige que la red cumpla con los estándares de privacidad de datos de salud y que los pacientes no puedan acceder a contenido web malicioso o inapropiado. ¿Cuál es la estrategia de implementación recomendada?
- Configure el captive portal para redireccionar a los usuarios a una splash page que contenga un aviso de privacidad claro y específico para el sector salud junto con los términos de servicio. 2. Integre la puerta de enlace del captive portal con un servicio de filtrado DNS basado en la nube (como Cisco Umbrella o Webroot) para bloquear automáticamente el acceso a contenido para adultos, malware y sitios de phishing. 3. Desactive las opciones de inicio de sesión social para evitar la recopilación de datos personales innecesarios, confiando en su lugar en un botón simple de "Aceptar y Conectar" o en un formulario básico de verificación de correo electrónico. 4. Aplique un control estricto del ancho de banda en el captive portal para priorizar las aplicaciones clínicas y los dispositivos IoT del hospital sobre el tráfico de streaming de los invitados.
Preguntas de práctica
Q1. Un administrador de TI nota que los invitados se están conectando al SSID de WiFi de invitados, pero la splash page de la marca no aparece y los usuarios no pueden acceder a internet. ¿Cuál es la causa técnica más probable de este problema y cómo debería diagnosticarse?
Sugerencia: Considere el papel de DNS en el proceso de redirección de la Captive Portal.
Ver respuesta modelo
La causa más probable es una falla en el proceso de resolución DNS. Cuando un dispositivo se conecta, debe resolver el nombre de dominio de la splash page para cargar la pantalla de bienvenida. Si el servidor DNS asignado a la VLAN de invitados está inactivo, mal configurado o bloqueado por las reglas de firewall de preautenticación de la puerta de enlace, el dispositivo no podrá resolver el dominio y la redirección fallará. Para diagnosticarlo, conecte un dispositivo de prueba al SSID, verifique que reciba una dirección IP y una dirección de servidor DNS válidas a través de DHCP, e intente realizar un ping o resolver un dominio público. Si el DNS falla, verifique el estado del servidor DNS y asegúrese de que el tráfico DNS (puerto UDP 53) esté permitido en la ACL de preautenticación de la puerta de enlace.
Q2. Un establecimiento comercial desea permitir que los invitados inicien sesión con sus cuentas de Facebook. Sin embargo, cuando los usuarios hacen clic en el botón de inicio de sesión de Facebook en la splash page, reciben un error de "Conexión rechazada". El resto de la splash page se carga perfectamente. ¿Cuál es el problema y cómo lo resuelve?
Sugerencia: Piense en a qué recursos externos se le permite acceder a un dispositivo preautenticado.
Ver respuesta modelo
El problema es que los dominios de autenticación de Facebook no están incluidos en la lista de control de acceso (ACL) de la Walled Garden de preautenticación del gateway. Debido a que el usuario aún no está autenticado, el Captive Portal bloquea todo el tráfico externo. Cuando el usuario hace clic en el botón de Facebook, el navegador intenta comunicarse con los servidores OAuth de Facebook, lo cual es bloqueado por el gateway. Para resolver esto, el equipo de TI debe agregar los dominios de OAuth de Facebook requeridos (por ejemplo, *.facebook.com, *.facebook.net) a la ACL de la Walled Garden en el controlador inalámbrico o gateway.
Q3. Un establecimiento hotelero ha implementado una red WiFi para invitados. El equipo de marketing desea recopilar las direcciones de correo electrónico de los invitados y enviar de inmediato un boletín de bienvenida. Sin embargo, al equipo legal le preocupa el cumplimiento del GDPR en relación con el consentimiento. ¿Cómo se deben configurar la splash page y el Captive Portal para satisfacer a ambos equipos?
Sugerencia: El GDPR exige que el consentimiento para marketing se otorgue libremente y no sea una condición para recibir el servicio.
Ver respuesta modelo
Para satisfacer tanto al equipo de marketing como al legal bajo el GDPR: 1. La splash page debe mostrar una casilla de verificación clara y desmarcada para la suscripción de marketing ("Acepto recibir correos electrónicos de marketing"). 2. La aceptación de los Términos de Servicio y la Política de Privacidad debe ser una casilla de verificación separada o declararse claramente como una condición para usar la red gratuita. 3. El sistema subyacente del Captive Portal y la splash page debe configurarse para otorgar acceso a Internet independientemente de si la casilla de marketing está marcada o desmarcada. Si un usuario deja la casilla de marketing desmarcada pero acepta los Términos de Servicio, el sistema aún debe enviar un paquete Access-Accept al controlador de red. Esto garantiza que el consentimiento se otorgue libremente, cumpliendo con el GDPR, al tiempo que permite a marketing recopilar correos de los usuarios que sí deciden suscribirse.
Preguntas frecuentes
What is the technical difference between a captive portal and a splash page?
A captive portal operates at the network layer (L2/L3) through a gateway, access point, or wireless LAN controller that intercepts unauthenticated client traffic, enforces a walled garden, and manages RADIUS AAA sessions. A splash page is the presentation layer (L7) - the responsive web interface displayed inside the client browser or Captive Network Assistant (CNA) that captures guest credentials, terms acceptance, and marketing consent.
How does a network firewall intercept guest traffic before splash page authentication?
Prior to authentication, the wireless gateway blocks all outbound IP traffic except for explicitly defined walled garden IP/FQDN rules and DNS resolution. When the client attempts to reach an external web resource, the gateway intercepts port 80 HTTP requests or DHCP Option 114 (RFC 8910) advertisements, returning an HTTP 302 redirect or RFC 8908 JSON payload that directs the device browser to the splash page URL.
What is RFC 8908 and why is it replacing legacy HTTP interception?
RFC 8908 defines a standardized Captive Portal API that allows client operating systems (iOS, Android, Windows) to query a JSON endpoint directly to discover captivity state, user session duration, and portal endpoints. This eliminates the need for brute-force HTTPS interception, which causes browser SSL/TLS certificate warnings, while providing deterministic portal closure upon successful authentication.
What domains and network services belong in a captive portal walled garden?
A secure walled garden allowlist includes the splash page hosting FQDN, static CDN asset endpoints, DNS resolvers, and external identity provider authentication URLs (such as Apple ID, Google OAuth, and Microsoft Entra) with their CRL and OCSP validation paths. Crucially, OS captive probe hostnames must be excluded from allowlists so the device operating system reliably identifies captivity and launches the login sheet.
How does Purple integrate captive portal network isolation with custom branded splash pages?
Purple decouples network hardware enforcement from visitor experience design. The platform integrates natively with enterprise controllers (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti) via RADIUS and cloud APIs to enforce dynamic VLANs and bandwidth controls, while serving high-converting, mobile-responsive splash pages with real-time CRM synchronization, GDPR compliance tracking, and marketing automation.
Continúe leyendo esta serie
El portal de invitados de Ubiquiti UniFi no redirige: causas y soluciones
Esta guía aisla una falla de redirección en el portal de invitados de UniFi siguiendo en secuencia el estado del invitado, la redirección, la ruta de preautorización y la autorización del controlador. Ofrece a los equipos de TI de los establecimientos un método estructurado para abordar la confusión entre red de invitados y Hotspot, integraciones con portales externos, los requisitos actuales de cuenta de UniFi OS y pruebas de aislamiento de DNS.
La página de inicio de Cisco Meraki no funciona: diagrama de flujo para la resolución de problemas
Esta guía práctica de soporte posterior a la instalación aísla en qué punto ha fallado el flujo de inicio de Cisco Meraki: autorización del cliente, inicio de la redirección HTTP, accesibilidad del walled garden o inicio de sesión RADIUS. Ofrece a los equipos de TI de los establecimientos una ruta de validación controlada para restablecer el WiFi de invitados sin realizar cambios drásticos en toda la red activa.
Guía de configuración de WiFi para invitados empresarial: segmentación de VLAN, seguridad y Captive Portals
Esta guía técnica muestra a los equipos de TI cómo configurar el WiFi para invitados como un servicio de acceso controlado a internet, utilizando segmentación de VLAN, políticas de firewall y un Captive Portal. También explica cómo los formularios de registro y los controles de incorporación de Purple respaldan una experiencia de visitante proporcionada sin debilitar el límite en torno a los sistemas operativos, de pago y del personal.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.