
The Compliance Playbook: GDPR and Guest WiFi Data Privacy
Esta guía integral proporciona a los gerentes de TI y operadores de recintos un marco técnico para estructurar redes de guest WiFi que cumplan con GDPR. Detalla la mecánica de consentimiento, la segmentación de red, la retención automatizada de datos y cómo transformar el cumplimiento de una responsabilidad regulatoria a un activo defendible de datos de primera mano.
Video overview
Escucha esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de Guest WiFi →

Resumen Ejecutivo
El Guest WiFi es un punto de conexión regulado para la recopilación de datos. Cada hotel, cadena minorista, estadio y centro de conferencias que ofrece acceso a una red pública se convierte en controlador de datos bajo la General Data Protection Regulation (GDPR) en el momento en que un invitado se conecta. La Information Commissioner's Office (ICO) puede imponer multas de hasta 20 millones de euros o el 4 % de la facturación anual global por incumplimiento.
Esta guía proporciona a los gerentes de TI, arquitectos de redes y directores de operaciones un marco práctico y aplicable para garantizar que sus servicios de Guest WiFi cumplan totalmente con las normativas. Analizamos los tipos de datos específicos recopilados a través de Guest WiFi, los requisitos legales de consentimiento y procesamiento de datos, y las mejores prácticas independientes del fabricante para implementar una solución que cumpla con las normas.
Descubrirá cómo mitigar los riesgos legales y financieros asociados con el incumplimiento mediante el diseño de un sistema seguro, desde el diseño del Captive Portal hasta la automatización de las políticas de retención de datos. Al adherirse a estos principios, las organizaciones pueden transformar su Guest WiFi de un riesgo potencial de cumplimiento en un activo estratégico que impulsa el crecimiento empresarial mientras respeta la privacidad del usuario.
Technical Deep-Dive
El entendimiento del cumplimiento de la GDPR para el WiFi de invitados comienza con una evaluación clara de los datos procesados. De acuerdo con el reglamento, los datos personales se definen ampliamente como cualquier información relacionada con una persona física identificada o identificable. En el contexto de una red de WiFi de invitados, esto abarca un espectro más amplio de puntos de datos de lo que muchas empresas asumen. Una clasificación incorrecta de estos datos es un error fundamental en la estrategia de cumplimiento.
Categorías de datos en el WiFi de invitados
Los datos recopilados a través de una red de WiFi de invitados se pueden dividir en cuatro categorías principales. Cada una tiene diferentes implicaciones para el cumplimiento de la GDPR, especialmente en lo que respecta a la base legal para el procesamiento y el período de retención requerido.
- Datos de registro: Nombre, dirección de correo electrónico, número de teléfono y datos de perfil de redes sociales. Esta es la información explícita que los invitados proporcionan en su Captive Portal. La base legal principal es el consentimiento, y este debe otorgarse de manera libre, específica, informada e inequívoca.
- Datos de dispositivos y sesiones: Direcciones MAC, direcciones IP, marcas de tiempo de conexión y duración de la sesión. Estos se recopilan automáticamente. La base legal suele ser el interés legítimo para la gestión y seguridad de la red, siempre que se haya realizado una Evaluación de Interés Legítimo (Legitimate Interest Assessment).
- Datos de ubicación: Coordenadas de ubicación física, tiempo de permanencia y rutas de movimiento derivadas de la triangulación de los puntos de acceso WiFi. Esto es procesado por los sistemas de WiFi Analytics. Dado que el seguimiento de ubicación puede ser intrusivo, requiere una divulgación explícita y, a menudo, un consentimiento expreso, especialmente si se utiliza para la creación de perfiles.
- Datos de uso: Uso de aplicaciones, comportamiento de navegación y consumo de ancho de banda. Si inspecciona el contenido del tráfico de datos, necesita una base legal muy clara. Para obtener orientación sobre cómo administrar este tráfico de manera segura, consulte nuestra guía Bandwidth Management: A Practical Guide for 2026.
Arquitectura de cumplimiento del Captive Portal
El Captive Portal es su interfaz principal para el cumplimiento. Aquí es donde se establece la base legal para el procesamiento de datos.
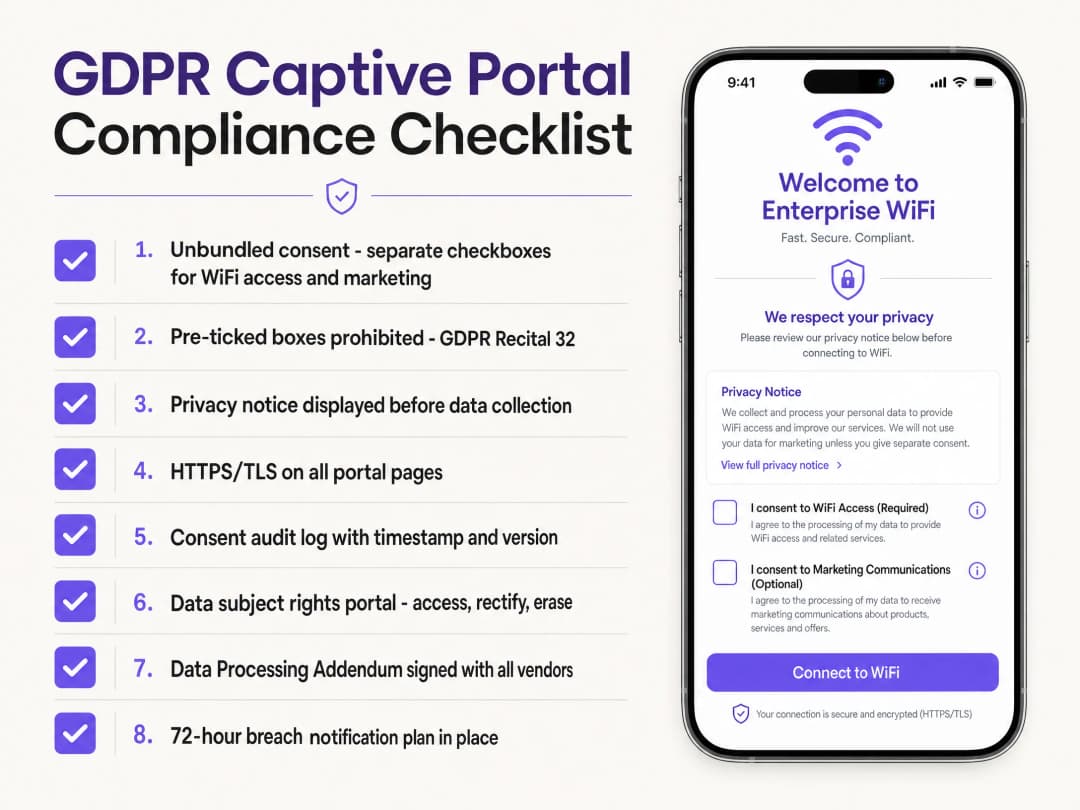
El error de arquitectura más común es el consentimiento condicionado. Si exige que un invitado acepte recibir correos electrónicos de marketing para acceder a la red, ese consentimiento no se otorga libremente y no es válido según el Artículo 7 de la GDPR. Debe implementar un consentimiento desacoplado.
Su Captive Portal debe presentar un mínimo de dos elementos de consentimiento separados:
- Una casilla de verificación obligatoria para aceptar los Términos de servicio para el acceso a la red.
- Una casilla de verificación opcional y desmarcada para el consentimiento de comunicaciones de marketing.
El Considerando 32 del GDPR prohíbe expresamente las casillas previamente marcadas. Además, de acuerdo con el Artículo 13, su portal debe mostrar una política de privacidad clara antes de que el usuario envíe cualquier dato. Esta declaración debe explicar qué datos recopila, por qué, durante cuánto tiempo los conserva y con quién los comparte.
De manera crucial, su sistema debe mantener un registro de auditoría de consentimiento. Este registro debe registrar quién dio su consentimiento, cuándo se dio, para qué se dio y la versión exacta de la política de privacidad que se mostró. Esta es su prueba de cumplimiento.
Segmentación de red y seguridad
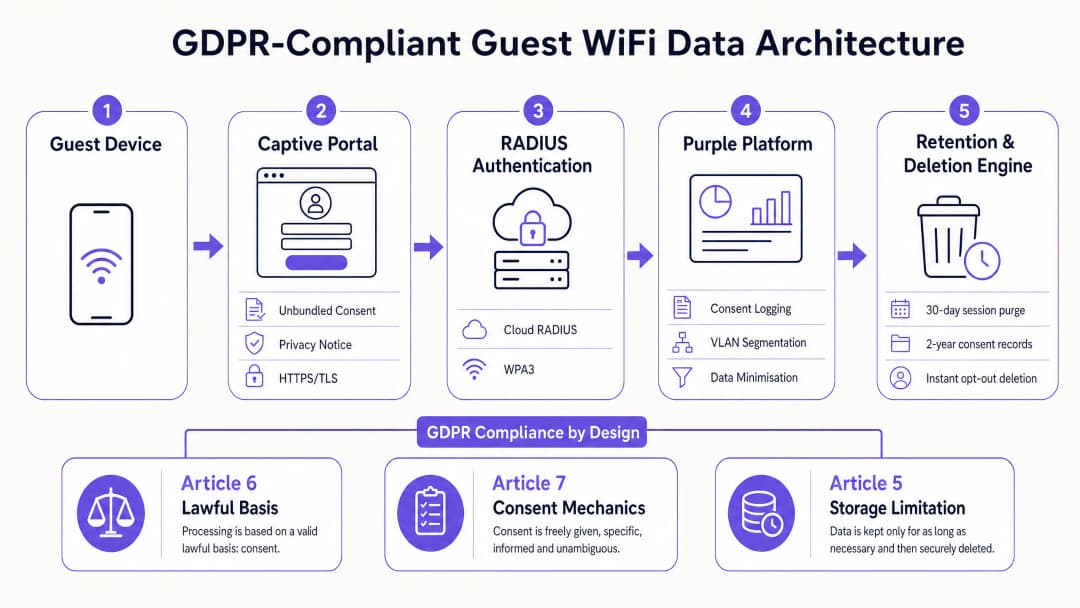
Desde la perspectiva de la arquitectura de red, la segmentación no es negociable. El tráfico de su WiFi para invitados debe estar aislado en una VLAN (Virtual Local Area Network) dedicada que esté completamente separada de su red corporativa. Utilice listas de control de acceso para evitar que los dispositivos de los invitados accedan a las subredes internas y habilite la detección de aislamiento de clientes para que los dispositivos de los invitados no puedan comunicarse entre sí. Esto protege tanto a los invitados como a sus activos corporativos. Para obtener más información sobre estos principios, consulte What Is Secure WiFi: Essential Guide for Business 2026.
Para la autenticación, integre su controlador de LAN inalámbrica con un servidor RADIUS en la nube. Cuando un usuario completa el flujo del Captive Portal, la plataforma envía un mensaje de RADIUS-Access-Accept al controlador para otorgar el acceso. Esto garantiza una separación clara entre la capa de autenticación y la capa de recopilación de datos. En cuanto al cifrado, el SSID de sus invitados debe utilizar WPA3, siempre que su hardware lo admita. Como mínimo, imponga WPA2 con cifrado AES. Además, su Captive Portal debe entregarse a través de HTTPS con un certificado TLS válido. Ofrecer un formulario para recopilar datos personales a través de HTTP es una falla de seguridad crítica.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Guía de implementación
La implementación de una red WiFi para invitados que cumpla con el GDPR requiere un enfoque estructurado a través de las capas de hardware, software y políticas.
- Selección de hardware: Asegúrese de que sus puntos de acceso admitan etiquetas VLAN, aislamiento de clientes y WPA3. La plataforma de Purple es independiente del hardware y se integra a la perfección con Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti, UniFi, Cambium, Extreme Networks y Fortinet. No utilice hardware de consumo doméstico; consulte Por qué los dispositivos WiFi de consumo no pertenecen a su red de invitados.
- Diseño de Captive Portal: Cree una página de inicio con consentimiento independiente. Asegúrese de que la política de privacidad sea accesible antes de enviar cualquier dato. Si opera en regiones que requieren inicios de sesión sociales específicos, garantice que el intercambio de datos sea transparente. Consulte, por ejemplo, nuestra guía sobre la Integración de la autenticación de WeChat WiFi: incorporación de Captive Portal para clientes de APAC.
- Automatización de la retención de datos: Configure su plataforma para eliminar datos de forma automática de acuerdo con su política de retención. La eliminación manual no es viable con grandes volúmenes de datos.
- Acuerdos con proveedores: Asegúrese de contar con un acuerdo de procesamiento de datos firmado con su proveedor de WiFi para invitados, su proveedor de CRM y cualquier otro tercero que procese estos datos.
Mejores prácticas
Para mantener el cumplimiento y generar confianza, siga estas mejores prácticas de la industria:
- Minimización de datos: Recopile solo los datos que realmente necesita. Si no tiene un caso de uso comercial definido para un número de teléfono, no lo solicite en el Captive Portal.
- Limitación de almacenamiento automatizada: Implemente periodos de retención de datos estrictos. Los registros de sesión deben eliminarse después de 30 días. Los registros de consentimiento deben conservarse durante la duración de la relación de servicio más dos años. Los perfiles de marketing deben eliminarse inmediatamente después de que se revoque el consentimiento.
- Habilitar los derechos de los interesados: Proporcione un centro de preferencias de autoservicio donde los invitados puedan administrar su consentimiento, solicitar acceso a sus datos o solicitar la eliminación (el derecho al olvido). Esto reduce drásticamente la carga operativa de procesar solicitudes de acceso de los interesados.
- Realización de una Evaluación de Impacto de la Protección de Datos (AIPD): Una evaluación de impacto es obligatoria según el artículo 35 del GDPR si su implementación incluye el seguimiento de ubicación a gran escala o la creación de perfiles de comportamiento.
Resolución de problemas y mitigación de riesgos
Incluso con una arquitectura sólida, persisten los riesgos. Aborde de manera proactiva estos puntos comunes de falla:
- Fatiga del consentimiento: Si su portal es demasiado complejo, los usuarios abandonarán la conexión o harán clic a ciegas. Mantenga el intercambio de valor claro: WiFi rápido y gratuito a cambio de una dirección de correo electrónico y marketing opcional.
- Falta de acuerdos de procesamiento de datos (DPA): Su proveedor de la plataforma de WiFi para invitados es un procesador de datos. Si comparte datos personales con ellos sin un DPA firmado, está infringiendo las normas. Asegúrese de que los contratos estén firmados antes de que fluyan los datos.
- Notificación tardía de brechas de datos: De acuerdo con el Artículo 33 del GDPR, tiene 72 horas a partir de que tenga conocimiento para notificar una brecha de datos personales a la autoridad de control. Integre este plazo en su plan de respuesta a incidentes; no espere a que termine la investigación para reportarla.
ROI e impacto empresarial
El cumplimiento no es solo un obstáculo regulatorio, sino un habilitador estratégico. Una plataforma de WiFi para invitados que cumpla con el GDPR lo protege de multas de hasta el 4 % de la facturación global, pero también ofrece un ROI cuantificable.
Al implementar opciones de consentimiento explícitas y desvinculadas, usted construye una base de datos de origen (first-party data) de alta calidad. Si bien el volumen puro de suscripciones de marketing puede ser menor que con un enfoque vinculado no conforme, las tasas de interacción (tasas de apertura, de clics y conversiones) son significativamente más altas porque la audiencia eligió activamente recibir noticias suyas.
Además, una plataforma conforme ofrece inteligencia de negocios obtenida de manera ética. En industrias como el comercio minorista y la hospitalidad, estos datos impulsan mejoras operativas, desde la optimización de los niveles de personal basados en la afluencia de visitantes hasta la personalización de la experiencia del huésped. La plataforma de Purple, certificada con ISO 27001, ya ha procesado 440 millones de inicios de sesión y recopilado 29,000 millones de puntos de datos, lo que demuestra que la escalabilidad y el cumplimiento estricto pueden coexistir de manera rentable.
Definiciones clave
Data Controller
La entidad que determina los fines y los medios del procesamiento de datos personales. Cuando un recinto ofrece guest WiFi, actúa como el Data Controller y tiene la responsabilidad legal principal.
Los gerentes de TI deben comprender que delegar la plataforma de WiFi a un tercero no los exime de la responsabilidad legal.
Data Processor
Una entidad que procesa datos personales en nombre del Data Controller. Purple, como proveedor de la plataforma de WiFi, actúa como un Data Processor.
Requiere un anexo de procesamiento de datos (DPA) formal para manejar legalmente los datos de los huéspedes del recinto.
Captive Portal
La página de bienvenida o página web que un usuario debe ver e interactuar con ella antes de que se le conceda acceso a una red pública.
Esta es la interfaz principal donde los recintos presentan avisos de privacidad y recopilan el consentimiento legal.
Unbundled Consent
La práctica de separar las solicitudes de consentimiento de otros términos y condiciones. El consentimiento de marketing no puede ser una condición para el servicio.
Esencial para el diseño del Captive Portal para asegurar que el consentimiento sea considerado como "otorgado libremente" bajo GDPR.
Dirección MAC
Dirección de Media Access Control - un identificador único asignado a un controlador de interfaz de red. Bajo GDPR, esto se considera datos personales cuando está vinculado a un usuario.
Incluso si un usuario no proporciona un correo electrónico, registrar su dirección MAC constituye un procesamiento de datos personales.
Segmentación de VLAN
Dividir una red física en múltiples redes lógicas. El tráfico de guest WiFi debe estar aislado del tráfico corporativo.
Un control de seguridad fundamental para evitar que los dispositivos de los huéspedes accedan a los activos internos de la empresa.
RADIUS
Remote Authentication Dial-In User Service - un protocolo de red que proporciona una gestión centralizada de autenticación, autorización y contabilidad.
Se utiliza para autenticar de forma segura a los usuarios que han completado el flujo del Captive Portal antes de concederles acceso a la red.
DSAR
Data Subject Access Request - un mecanismo para que las personas soliciten una copia de sus datos personales, o pidan que se rectifiquen o eliminen.
Los recintos deben contar con un proceso para atender estas solicitudes en un plazo de 30 días. Los centros de preferencias de autoservicio automatizan esta carga administrativa.
Ejemplos resueltos
Un hotel de 200 habitaciones desea recopilar correos electrónicos de huéspedes para impulsar el registro en su programa de lealtad. Su sistema actual requiere que los huéspedes acepten correos electrónicos de marketing como condición para conectarse.
El hotel debe desplegar un Captive Portal en cumplimiento con consentimiento desagregado. Deben implementar dos casillas de verificación separadas: una obligatoria para aceptar los términos de servicio para el acceso a la red y una casilla opcional, desmarcada, para el consentimiento de marketing. El aviso de privacidad debe estar claramente enlazado antes del botón de envío de datos.
El equipo de TI de un estadio desea utilizar analíticas de WiFi para monitorear la densidad de la multitud y gestionar la seguridad en los eventos. Al equipo legal le preocupa que el seguimiento de la ubicación de los dispositivos sin un consentimiento explícito viole GDPR.
La solución consta de dos partes. Primero, se debe actualizar el aviso de privacidad del Captive Portal para revelar explícitamente que los datos de ubicación se procesan para fines de gestión de multitudes y seguridad bajo un interés legítimo. Segundo, el equipo de TI debe implementar la seudonimización de direcciones MAC en el extremo (en los puntos de acceso) antes de que los datos lleguen a la plataforma de analíticas en la nube.
Preguntas de práctica
Q1. Su equipo de marketing quiere aumentar el tamaño de su base de datos de correos electrónicos. Proponen que la casilla de selección para aceptar recibir marketing en el Captive Portal del WiFi de invitados venga marcada de forma predeterminada para aumentar la conversión. ¿Qué les aconseja?
Sugerencia: Considere la definición de consentimiento inequívoco del GDPR y el Considerando 32.
Ver respuesta modelo
Debe rechazar esta propuesta. El Considerando 32 del GDPR establece explícitamente que el silencio, las casillas premarcadas o la inacción no constituyen consentimiento. El consentimiento debe requerir una acción afirmativa clara. Implementar casillas premarcadas invalida el consentimiento y expone a la organización a multas regulatorias.
Q2. Un invitado se conecta a su WiFi pero no proporciona una dirección de correo electrónico, ya que inicia sesión a través de una opción para 'omitir'. Su sistema registra la dirección MAC de su dispositivo, la hora de conexión y el punto de acceso al que se conectó. ¿Está procesando datos personales?
Sugerencia: Considere la guía de la ICO sobre identificadores y la posibilidad de individualizar a una persona.
Ver respuesta modelo
Sí. Incluso sin un nombre o correo electrónico, una dirección MAC combinada con datos de ubicación y hora se puede utilizar para identificar un dispositivo individual y rastrear sus movimientos a lo largo del tiempo. La ICO considera que esto es información de datos personales. Debe asegurarse de contar con una base legal (normalmente interés legítimo para el registro básico de red) y divulgar de manera transparente este procesamiento en su aviso de privacidad.
Q3. Durante una auditoría de rutina, descubre que su plataforma de WiFi de invitados ha estado conservando registros detallados de sesión (direcciones IP, direcciones MAC, horas de conexión) durante los últimos cuatro años. ¿Qué medidas debería tomar?
Sugerencia: Consulte el principio de limitación de almacenamiento del GDPR (Artículo 5).
Ver respuesta modelo
Debe implementar de inmediato una política automatizada de eliminación de datos. Según el principio de limitación de almacenamiento, los datos no deben conservarse más tiempo del necesario. Cuatro años de registros de sesión es excesivo para la resolución de problemas de red. Debería depurar los datos históricos de sesión que tengan más de 30 días y configurar la plataforma para eliminar automáticamente los futuros registros de sesión al llegar a la marca de los 30 días.
Continúe leyendo esta serie
Planeación de una actualización de puntos de acceso WiFi 6 a WiFi 7 cuando Cisco Meraki WiFi 6 llegue al fin de venta
Esta referencia técnica ofrece a los operadores de múltiples sitios un marco de decisión para una actualización de Cisco Meraki WiFi 6 a WiFi 7 antes de la fecha límite del último pedido el 31 de diciembre de 2026. Combina la planeación de la infraestructura y el backhaul con las comprobaciones del Dashboard de Meraki que protegen la continuidad de la autenticación de Purple y el análisis de ubicación durante cada cambio de punto de acceso.
GDPR y Guest WiFi: Guía de cumplimiento para mercadólogos y TI de recintos
Esta guía técnica muestra a los equipos de TI y marketing de recintos cómo gobernar la recopilación de datos de Guest WiFi bajo el GDPR, sin convertir un Captive Portal en un punto ciego de cumplimiento. Separa el acceso a la red, la información de privacidad, las opciones opcionales de marketing y los flujos de CRM, para luego mapear Purple Connect, Capture y Engage con esas decisiones operativas.
Cisco Catalyst WLC y WiFi de invitados: configuración de Captive Portal con Purple
Cómo funciona un controlador de LAN inalámbrica Cisco Catalyst 9800 (IOS-XE) con el WiFi de invitados de Purple: autenticación web externa, RADIUS y un walled garden, con un enlace a la guía de configuración paso a paso de Purple para la configuración exacta.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.