
Le guide de conformité : RGPD et confidentialité des données du WiFi invité
Ce guide complet fournit aux responsables informatiques et aux exploitants de sites un cadre technique pour concevoir des réseaux WiFi invités conformes au RGPD. Il détaille les mécanismes de consentement, la segmentation du réseau, la rétention automatisée des données et la manière de transformer la conformité d'une obligation réglementaire en un actif de données propriétaires défendable.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide du WiFi invité →

Synthèse de cadrage
Le WiFi invité est un point de terminaison réglementé pour la collecte de données. Chaque hôtel, chaîne de vente au détail, stade et centre de conférence proposant un accès réseau public devient responsable du traitement au sens du Règlement général sur la protection des données (GDPR) dès qu'un visiteur s'y connecte. L'autorité de contrôle compétente peut infliger des amendes administratives allant jusqu'à 20 millions d'euros ou 4 % du chiffre d'affaires annuel mondial en cas de non-conformité.
Ce guide fournit aux responsables informatiques, architectes réseau et directeurs des opérations un cadre d'action pratique pour garantir la parfaite conformité de leurs services de WiFi invité. Nous y examinons les types de données spécifiques collectés via le WiFi invité, les exigences légales en matière de consentement et de traitement des données, ainsi que les meilleures pratiques indépendantes des constructeurs pour déployer une solution conforme.
Vous découvrirez comment minimiser les risques juridiques et financiers liés à la non-conformité en concevant un système sécurisé - de la conception du Captive Portal à l'automatisation des politiques de rétention des données. En respectant ces principes, les entreprises peuvent transformer leur WiFi invité, d'un risque potentiel de non-conformité en un actif stratégique qui favorise la croissance de l'activité tout en respectant la vie privée des utilisateurs.
Analyse technique approfondie
Comprendre la conformité GDPR pour le Guest WiFi commence par une évaluation claire des données traitées. Conformément à la réglementation, les données personnelles sont définies de manière large comme toute information relative à une personne physique identifiée ou identifiable. Dans le contexte d'un réseau Guest WiFi, cela englobe un spectre de points de données plus large que ce que supposent de nombreuses entreprises. Une mauvaise classification de ces données constitue une erreur fondamentale dans la stratégie de conformité.
Catégories de données dans le Guest WiFi
Les données collectées via un réseau Guest WiFi se divisent en quatre catégories principales. Chacune a des implications distinctes pour la conformité GDPR, notamment en ce qui concerne la base légale du traitement et la période de conservation requise.
- Données d'inscription : Nom, adresse e-mail, numéro de téléphone et données de profil de réseaux sociaux. Il s'agit des informations explicites que les clients fournissent sur votre Captive Portal. La base légale principale est le consentement, et celui-ci doit être donné librement, de manière spécifique, éclairée et univoque.
- Données d'appareil et de session : Adresses MAC, adresses IP, horodatages de connexion et durée de session. Ces données sont collectées automatiquement. La base légale est généralement l'intérêt légitime pour la gestion et la sécurité du réseau, à condition que vous ayez réalisé une évaluation des intérêts légitimes.
- Données de localisation : Coordonnées de localisation physique, temps de présence et parcours de déplacement dérivés de la triangulation des points d'accès WiFi. Ces données sont traitées par des systèmes de WiFi Analytics. Le suivi de localisation pouvant être intrusif, il nécessite une transparence totale et souvent un consentement explicite, en particulier s'il est utilisé à des fins de profilage.
- Données d'utilisation : Utilisation des applications, comportement de navigation et consommation de bande passante. Si vous inspectez le contenu du trafic, vous devez disposer d'une base légale très claire. Pour obtenir des conseils sur la gestion sécurisée de ce trafic, consultez notre guide Bandwidth Management: A Practical Guide for 2026.
Architecture de conformité du Captive Portal
Le Captive Portal est votre interface principale pour la conformité. C'est là que vous établissez la base légale du traitement des données.
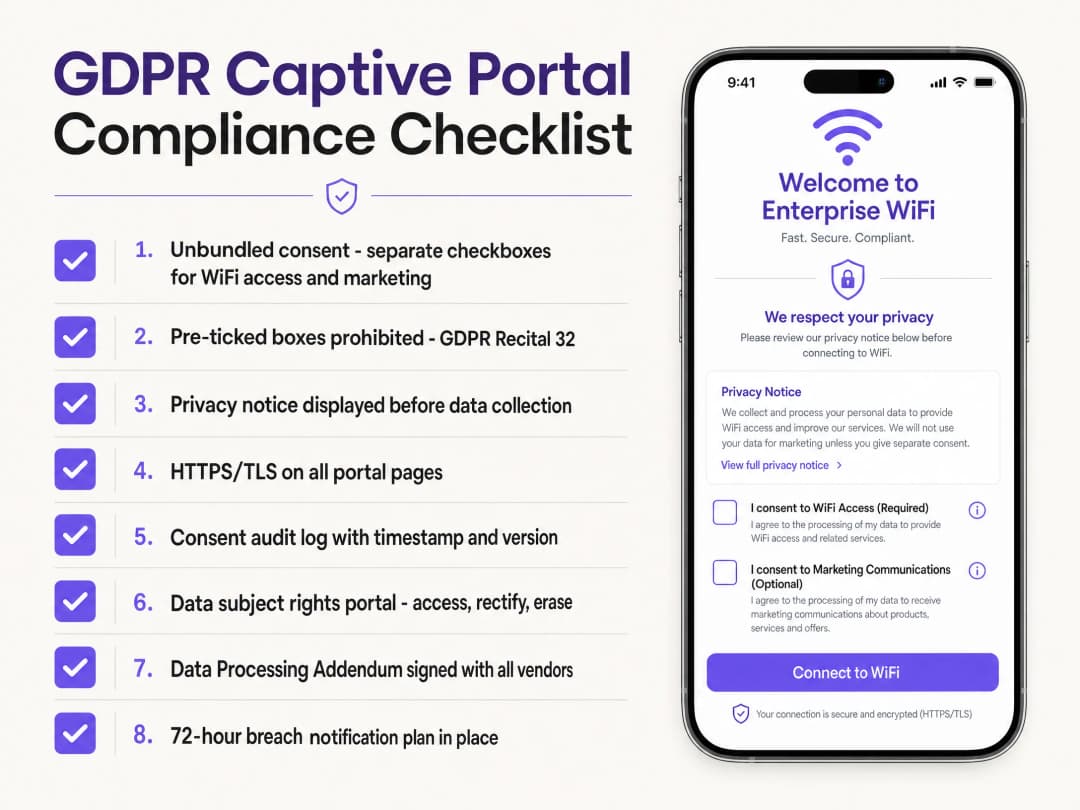
L'erreur d'architecture la plus courante est le couplage. Si vous imposez à un client d'accepter les e-mails marketing pour accéder au réseau, ce consentement n'est pas donné librement et est invalide selon l'article 7 du GDPR. Vous devez mettre en œuvre un consentement découplé.
Votre Captive Portal doit présenter au moins deux éléments de consentement distincts :
- Une case à cocher obligatoire pour accepter les conditions d'utilisation afin d'accéder au réseau.
- Une case à cocher facultative et non pré-cochée pour consentir aux communications marketing.
Le considérant 32 du GDPR interdit explicitement les cases pré-cochées. De plus, conformément à l'article 13, votre portail doit afficher une politique de confidentialité claire avant que l'utilisateur ne soumette ses données. Cette déclaration doit expliquer quelles données vous collectez, pourquoi, combien de temps vous les conservez et avec qui vous les partagez.
Il est crucial que votre système tienne un journal d'audit des consentements. Ce journal doit enregistrer qui a consenti, quand le consentement a été donné, à quoi il a été consenti et la version exacte de la politique de confidentialité affichée. C'est votre preuve de conformité.
Segmentation et sécurité du réseau
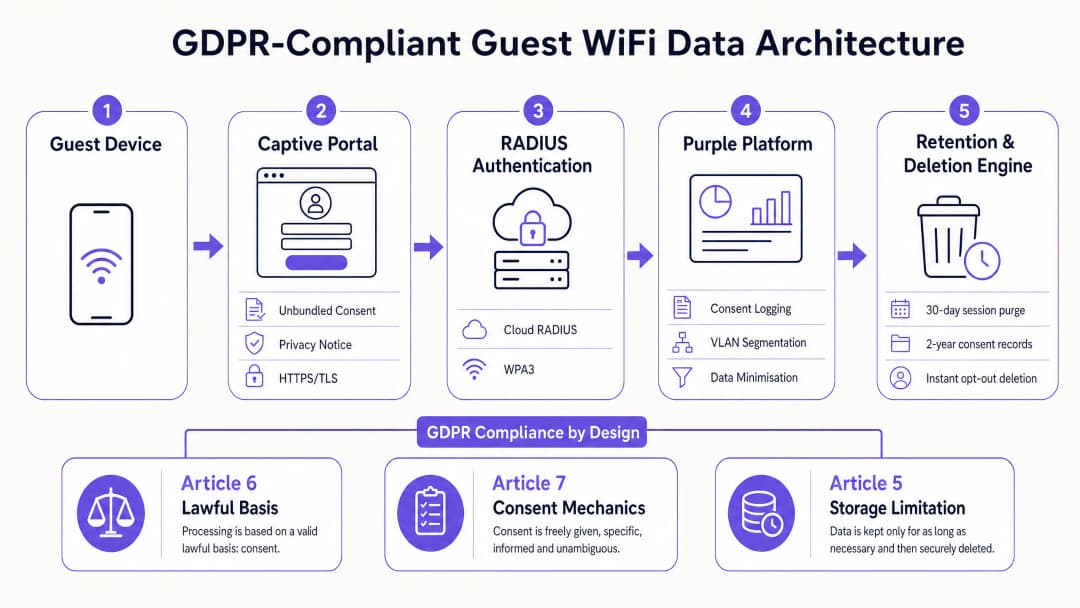
Du point de vue de l'architecture réseau, la segmentation n'est pas négociable. Votre trafic WiFi invité doit être isolé dans un VLAN (Virtual Local Area Network) dédié, entièrement distinct de votre réseau d'entreprise. Utilisez des listes de contrôle d'accès pour empêcher les appareils invités d'accéder aux sous-réseaux internes, et activez l'isolation des clients afin que les appareils invités ne puissent pas communiquer entre eux. Cela protège à la fois les invités et vos actifs d'entreprise. Pour en savoir plus sur ces principes, consultez What Is Secure WiFi: Essential Guide for Business 2026.
Pour l'authentification, intégrez votre contrôleur réseau sans fil à un serveur cloud RADIUS. Lorsqu'un utilisateur termine le parcours du Captive Portal, la plateforme envoie un message RADIUS-Access-Accept au contrôleur pour autoriser l'accès. Cela garantit une séparation claire entre la couche d'authentification et la couche de collecte des données. Concernant le chiffrement, le SSID de vos invités doit utiliser WPA3 si votre matériel le prend en charge. Imposez au minimum le WPA2 avec un chiffrement AES. De plus, votre Captive Portal doit être déployé en HTTPS avec un certificat TLS valide. Proposer un formulaire de collecte de données personnelles via HTTP est une faille de sécurité critique.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Guide d'implémentation
Le déploiement d'un réseau WiFi invité conforme au GDPR nécessite une approche structurée à travers les couches matérielles, logicielles et politiques.
- Sélection du matériel : Assurez-vous que vos points d'accès prennent en charge le tagging VLAN, l'isolation des clients et le WPA3. La plateforme de Purple est indépendante du matériel et s'intègre de manière transparente avec Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet. N'utilisez pas de matériel grand public ; voir Pourquoi le matériel WiFi grand public n'a pas sa place dans votre réseau d'invités.
- Conception du Captive Portal : Créez une page de garde avec un consentement dissocié. Assurez-vous que la politique de confidentialité est accessible avant la soumission des données. Si vous opérez dans des régions qui nécessitent des connexions de réseaux sociaux spécifiques, assurez-vous que le partage des données est transparent. Voir par exemple notre guide sur Intégration de l'authentification WiFi WeChat : Intégration du Captive Portal pour les clients APAC.
- Automatisation de la conservation des données : Configurez votre plateforme pour supprimer automatiquement les données conformément à votre politique de conservation. La suppression manuelle n'est pas viable à grande échelle.
- Accords avec les sous-traitants : Assurez-vous d'avoir un accord de traitement des données signé avec votre fournisseur de WiFi invité, votre fournisseur de CRM et tout autre tiers qui traite ces données.
Bonnes pratiques
Pour maintenir la conformité et instaurer la confiance, respectez ces bonnes pratiques de l'industrie :
- Minimisation des données : Ne collectez que les données dont vous avez absolument besoin. Si vous n'avez pas de cas d'usage commercial défini pour un numéro de téléphone, ne le demandez pas sur le Captive Portal.
- Limitation automatisée du stockage : Mettez en œuvre des règles strictes de conservation des données. Les journaux de session doivent être purgés après 30 jours. Les preuves de consentement doivent être conservées pendant la durée de la relation de service plus deux ans. Les profils marketing doivent être supprimés immédiatement après le retrait du consentement.
- Permettre l'exercice des droits des personnes concernées : Proposez un centre de préférences en libre-service où les invités peuvent gérer leur consentement, demander l'accès à leurs données ou demander leur suppression (le droit à l'oubli). Cela réduit considérablement la charge opérationnelle liée au traitement des demandes d'accès aux données.
- Réaliser une analyse d'impact relative à la protection des données (AIPD) : Une analyse d'impact est légalement requise par l'article 35 du GDPR si votre déploiement implique un suivi de localisation ou un profilage comportemental à grande échelle.
Résolution des problèmes et atténuation des risques
Même avec une architecture solide, des risques subsistent. Traitez ces vulnérabilités courantes de manière proactive :
- Lassitude du consentement : si votre portail est trop complexe, les utilisateurs abandonneront la connexion ou cliqueront aveuglément pour continuer. Veillez à ce que l'échange de valeur reste clair : un accès WiFi gratuit et rapide en échange d'une adresse e-mail et d'un consentement marketing optionnel.
- Absence d'accord de sous-traitance (DPA) : le fournisseur de votre plateforme de Guest WiFi est un sous-traitant. Si vous partagez des données personnelles avec lui sans avoir signé d'accord de sous-traitance, vous enfreignez la réglementation. Assurez-vous que les contrats sont en place avant que les données ne commencent à circuler.
- Notification tardive des violations de données : conformément à l'article 33 du GDPR, vous disposez de 72 heures à compter du moment où vous en prenez connaissance pour signaler une violation de données personnelles à l'autorité de contrôle. Intégrez ce délai dans votre plan de réponse aux incidents - n'attendez pas la fin de l'enquête pour effectuer la notification.
ROI et impact commercial
La conformité n'est pas seulement un obstacle réglementaire, c'est un levier stratégique. Une plateforme de Guest WiFi conforme au GDPR vous protège contre des amendes pouvant atteindre 4 % de votre chiffre d'affaires mondial, tout en générant un ROI mesurable.
En mettant en œuvre des options d'adhésion (opt-ins) distinctes et explicites, vous constituez une base de données de haute qualité contenant des données de première main (first-party). Bien que le volume brut d'opt-ins marketing puisse être inférieur à celui d'une approche groupée non conforme, les taux d'engagement (taux d'ouverture, taux de clic et conversions) sont nettement plus élevés, car l'audience a activement choisi de recevoir vos communications.
De plus, une plateforme conforme fournit une business intelligence acquise de manière éthique. Dans des secteurs comme le commerce de détail et l'hôtellerie-restauration, ces données permettent d'améliorer l'efficacité opérationnelle, qu'il s'agisse d'optimiser la planification du personnel en fonction de la fréquentation ou de personnaliser l'expérience des clients. La plateforme Purple, certifiée ISO 27001, a déjà traité 440 millions de connexions et collecté 29 milliards de points de données, prouvant ainsi que la scalabilité et une conformité rigoureuse peuvent coexister de manière rentable.
Définitions clés
Responsable du traitement
L'entité qui détermine les finalités et les moyens du traitement des données personnelles. Lorsqu'un site propose un WiFi invité, il agit en tant que responsable du traitement et porte la responsabilité juridique principale.
Les responsables informatiques doivent comprendre que l'externalisation de la plateforme WiFi ne dégage pas le site de sa responsabilité juridique.
Sous-traitant
Une entité qui traite des données personnelles pour le compte du responsable du traitement. Purple, en tant que fournisseur de la plateforme WiFi, agit en tant que sous-traitant.
Nécessite un accord de traitement des données (DPA) formel pour traiter légalement les données des invités du site.
Captive Portal
La page d'accueil ou page web qu'un utilisateur doit consulter et avec laquelle il doit interagir avant de pouvoir accéder à un réseau public.
Il s'agit de l'interface principale où les sites présentent les avis de confidentialité et recueillent le consentement légal.
Consentement dissocié
La pratique consistant à séparer les demandes de consentement des autres conditions générales. Le consentement marketing ne peut pas être une condition d'accès au service.
Essentiel pour la conception du Captive Portal afin de garantir que le consentement est considéré comme "librement donné" en vertu du RGPD.
Adresse MAC
Adresse Media Access Control - un identifiant unique attribué à un contrôleur d'interface réseau. Sous le RGPD, elle est considérée comme une donnée personnelle lorsqu'elle est liée à un utilisateur.
Même si un utilisateur ne fournit pas d'adresse e-mail, l'enregistrement de son adresse MAC constitue un traitement de données personnelles.
Segmentation VLAN
Division d'un réseau physique en plusieurs réseaux logiques. Le trafic du WiFi invité doit être isolé du trafic de l'entreprise.
Un contrôle de sécurité fondamental pour empêcher les appareils des invités d'accéder aux ressources internes de l'entreprise.
RADIUS
Remote Authentication Dial-In User Service - un protocole réseau qui fournit une gestion centralisée de l'authentification, de l'autorisation et de la traçabilité.
Utilisé pour authentifier de manière sécurisée les utilisateurs qui ont terminé le parcours du Captive Portal avant de leur accorder l'accès au réseau.
DSAR (Demande d'accès de la personne concernée)
Demande d'accès de la personne concernée ; un mécanisme permettant aux individus de demander une copie de leurs données personnelles, ou de demander à ce qu'elles soient rectifiées ou effacées.
Les sites doivent disposer d'un processus pour traiter ces demandes sous 30 jours. Les centres de préférences en libre-service automatisent cette tâche.
Exemples concrets
Un hôtel de 200 chambres souhaite collecter les adresses e-mail de ses clients pour stimuler les inscriptions à son programme de fidélité. Son système actuel exige que les clients acceptent les e-mails marketing pour pouvoir se connecter.
L'hôtel doit déployer un Captive Portal conforme avec un consentement dissocié. Il doit mettre en place deux cases à cocher distinctes : une case obligatoire pour accepter les conditions d'utilisation afin d'accéder au réseau, et une case facultative, non cochée par défaut, pour le consentement marketing. L'avis de confidentialité doit être clairement accessible via un lien situé avant le bouton de soumission des données.
L'équipe informatique d'un stade souhaite utiliser les analyses WiFi pour surveiller la densité de la foule et gérer la sécurité lors des événements. L'équipe juridique craint que le suivi de la localisation des appareils sans consentement explicite ne viole le RGPD.
La solution est double. Premièrement, l'avis de confidentialité du Captive Portal doit être mis à jour pour indiquer explicitement que les données de localisation sont traitées à des fins de gestion de la foule et de sécurité, au titre de l'intérêt légitime. Deuxièmement, l'équipe informatique doit mettre en œuvre une pseudonymisation des adresses MAC à la périphérie (sur les points d'accès) avant que les données n'atteignent la plateforme d'analyse cloud.
Questions d'entraînement
Q1. Votre équipe marketing souhaite agrandir sa base de données d'e-mails. Elle propose de pré-cocher par défaut la case d'inscription marketing sur le Captive Portal du réseau WiFi invité pour augmenter le taux de conversion. Que leur conseillez-vous ?
Conseil : Prenez en compte la définition du consentement univoque du GDPR et le considérant 32.
Voir la réponse type
Vous devez rejeter cette proposition. Le considérant 32 du GDPR stipule explicitement que le silence, les cases pré-cochées ou l'inactivité ne constituent pas un consentement. Le consentement doit requérir une action positive claire. L'utilisation de cases pré-cochées invalide le consentement et expose l'organisation à des amendes réglementaires.
Q2. Un invité se connecte à votre WiFi mais ne fournit pas d'adresse e-mail, en se connectant via une option "passer". Votre système enregistre l'adresse MAC de son appareil, l'heure de connexion et le point d'accès auquel il s'est connecté. Traitez-vous des données personnelles ?
Conseil : Prenez en compte les directives de l'ICO sur les identifiants et le potentiel de ciblage individuel.
Voir la réponse type
Oui. Même sans nom ni e-mail, une adresse MAC combinée à des données de localisation et d'horodatage peut être utilisée pour cibler un appareil individuel et suivre ses déplacements dans le temps. L'ICO considère cela comme des données personnelles. Vous devez vous assurer de disposer d'une base légale (généralement l'intérêt légitime pour la journalisation réseau de base) et divulguer ce traitement de manière transparente dans votre politique de confidentialité.
Q3. Lors d'un audit de routine, vous découvrez que votre plateforme de WiFi invité conserve des journaux de session détaillés (adresses IP, adresses MAC, heures de connexion) depuis quatre ans. Quelle action devez-vous entreprendre ?
Conseil : Référez-vous au principe de limitation de conservation du GDPR (Article 5).
Voir la réponse type
Vous devez immédiatement mettre en œuvre une politique de suppression automatisée des données. Selon le principe de limitation de conservation, les données ne doivent pas être conservées plus longtemps que nécessaire. Quatre ans de journaux de session est une durée excessive pour le dépannage réseau. Vous devriez purger les données de session historiques datant de plus de 30 jours et configurer la plateforme pour supprimer automatiquement les futurs journaux de session au bout de 30 jours.
Continuer la lecture de cette série
Planifier une mise à niveau des points d'accès WiFi 6 vers WiFi 7 suite à la fin de vente du matériel WiFi 6 de Cisco Meraki
Cette référence technique fournit aux opérateurs multi-sites un cadre de décision pour migrer de Cisco Meraki WiFi 6 vers WiFi 7 avant la date limite de dernière commande du 31 décembre 2026. Elle associe la planification du parc et du raccordement réseau aux vérifications du Meraki Dashboard afin de garantir la continuité de l'authentification et des analyses de localisation de Purple lors de chaque remplacement de point d'accès.
GDPR et Guest WiFi : guide de conformité pour le marketing et l'informatique événementielle
Ce guide technique montre aux équipes informatiques et marketing comment gérer la collecte de données sur le réseau Guest WiFi sous le GDPR, sans faire du Captive Portal une zone d'ombre pour la conformité. Il sépare l'accès réseau, les informations de confidentialité, les options de marketing facultatives et les flux CRM, puis associe Purple Connect, Capture et Engage à ces décisions opérationnelles.
WLC Cisco Catalyst et WiFi invité : configuration du captive portal avec Purple
Comment un contrôleur LAN sans fil Cisco Catalyst 9800 (IOS-XE) fonctionne avec le WiFi invité de Purple : authentification web externe, RADIUS et walled garden, avec un lien vers le guide de configuration étape par étape de Purple pour les paramètres exacts.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.