
RadSec: Cómo RADIUS sobre TLS mejora la seguridad de la autenticación WiFi
Esta referencia técnica autorizada explica cómo RadSec (RFC 6614) protege la autenticación WiFi empresarial al cifrar el tráfico tradicional de RADIUS con TLS. Diseñado para directores de TI y arquitectos de redes, cubre la arquitectura, las estrategias de implementación y los pasos prácticos para mitigar los riesgos del tráfico UDP RADIUS no cifrado en redes corporativas y de invitados.
Video overview
Escucha esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de seguridad de WiFi empresarial →
RadSec Architecture Advisor: RADIUS over TLS Evaluator
Model TCP port 2083 TLS encapsulation overhead against legacy UDP RADIUS across WAN circuits. Calculate EAP-TLS handshake latencies, eliminate packet fragmentation black holes, and audit RFC 6614 trust.
Protocol Architecture: RadSec (RFC 6614) vs Legacy RADIUS (RFC 2865)
| Security & Network Vector | RadSec (RFC 6614 / TLS 1.3) | Legacy RADIUS (RFC 2865 / UDP) |
|---|---|---|
| Transport & Port | TCP Port 2083 (Stateful stream) | UDP Ports 1812 / 1813 (Stateless datagrams) |
| Payload Cryptography | TLS 1.3 Mutual Authentication (mTLS) with AEAD ciphers | Pre-Shared Key with MD5 hashing (RFC 2865 BlastRADIUS exposure) |
| MTU & Packet Fragmentation | TCP PMTU Discovery eliminates UDP fragmentation black holes | Large EAP-TLS certificate chains fragment over 1500 bytes and drop on WAN |
| Firewall Traversal & NAT | Single outbound TCP connection; state table persists cleanly | Requires bi-directional UDP NAT pinholes prone to 30s timeout aging |
| Packet Loss Recovery | TCP fast retransmission within 1 to 2 RTTs (~70 ms) | Controller retry timeout (typically 3,000 to 5,000 ms per drop) |
| Connection Model | Long-lived persistent TCP connection pool with keep-alive | Per-packet datagrams with independent identifier tracking |
The BlastRADIUS vulnerability exploits MD5 collisions in standard RFC 2865 Access-Request packets to forge an Access-Accept without the shared secret. RadSec protects the entire RADIUS protocol inside TLS 1.3 encryption, rendering man-in-the-middle packet injection impossible across untrusted internet WAN links.
Migrating Enterprise WiFi to Cloud RADIUS & RadSec?
Purple Cloud RADIUS delivers turnkey RFC 6614 RadSec termination, automated Intune and Jamf SCEP certificate enrolment, and zero on-prem server maintenance.
Resumen Ejecutivo
El RADIUS tradicional sobre UDP (puertos 1812/1813) no fue diseñado para el panorama moderno de amenazas empresariales. Al depender únicamente de un secreto compartido y del hashing MD5, deja las credenciales de autenticación y los atributos de la sesión vulnerables a la interceptación, en particular cuando atraviesan redes públicas o grandes propiedades distribuidas como cadenas hoteleras y de comercio minorista. RadSec (RADIUS sobre TLS, RFC 6614) resuelve esta brecha de seguridad fundamental al encapsular el tráfico RADIUS dentro de un túnel TLS 1.3 basado en TCP sobre el puerto 2083.
Para los CTO y arquitectos de red, implementar RadSec ya no es solo una buena práctica - es un requisito crítico para proteger el WiFi corporativo, mantener el cumplimiento de PCI-DSS 4.0 y participar en marcos modernos de roaming federado como OpenRoaming. Esta guía detalla la arquitectura, los patrones de implementación y los requisitos operativos para asegurar su infraestructura de autenticación.
Análisis Técnico Detallado: RADIUS vs. RadSec
La Vulnerabilidad en el RADIUS Tradicional
En una implementación estándar de 802.1X, el punto de acceso (autenticador) reenvía las credenciales del cliente al servidor RADIUS (servidor de autenticación). En el RADIUS tradicional, esta carga útil se envía sobre UDP. La única protección es una clave precompartida (PSK) utilizada para ofuscar la contraseña a través de MD5.
Esta arquitectura presenta tres riesgos críticos:
- Falta de Cifrado de Transporte: Los atributos de usuario, las direcciones MAC y los datos de la sesión se transmiten en texto claro.
- Debilidad Criptográfica: MD5 es vulnerable a ataques de diccionario sin conexión si un atacante captura el tráfico.
- Sin Autenticación Mutua: El punto de acceso no puede verificar criptográficamente que se está comunicando con el servidor RADIUS legítimo, lo que permite ataques de servidores no autorizados.
La Arquitectura RadSec (RFC 6614)
RadSec aborda estas fallas al cambiar la capa de transporte de UDP a TCP y envolver toda la carga útil en TLS.
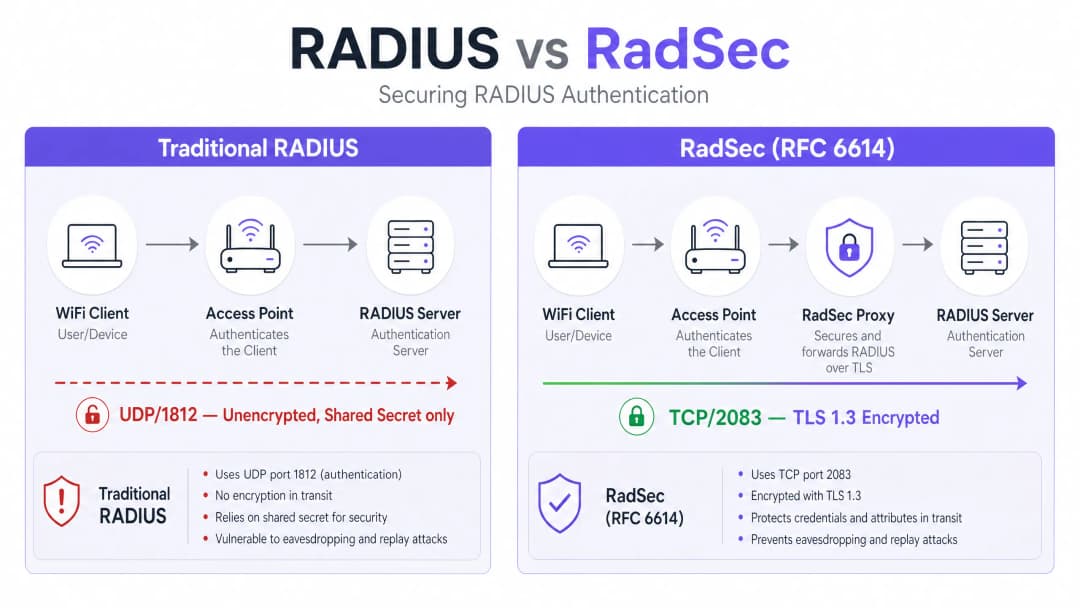
- Transporte: El puerto TCP 2083 garantiza una entrega confiable y conexiones con estado, mejorando el rendimiento en entornos de alta latencia.
- Cifrado: TLS 1.2 o 1.3 proporciona un cifrado sólido de extremo a extremo de todos los atributos RADIUS.
- Autenticación Mutua: Tanto el cliente RADIUS (o proxy) como el servidor deben presentar certificados X.509 válidos emitidos por una Autoridad de Certificación (CA) de confianza. El secreto compartido se conserva únicamente por compatibilidad con versiones anteriores; TLS proporciona la seguridad real.Esta arquitectura es esencial para entornos distribuidos, como cadenas de Retail o establecimientos de Hospitality, donde los puntos de acceso reenvían las solicitudes de autenticación a través de la internet pública a un servidor RADIUS central o alojado en la nube.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Guía de implementación
La implementación de RadSec suele seguir uno de dos patrones: soporte nativo o basado en proxy.
Patrón 1: RadSec nativo
Si su infraestructura lo admite de forma nativa (por ejemplo, FreeRADIUS 3.0+, Cisco ISE, Aruba ClearPass), configure los certificados TLS directamente en el servidor RADIUS y en los puntos de acceso o controladores. Esto proporciona un cifrado real de extremo a extremo desde el extremo hasta el núcleo.
Patrón 2: El proxy RadSec
Muchos servidores RADIUS heredados (en particular, Microsoft NPS) no admiten RadSec de forma nativa. En estos entornos, se implementa un proxy (como radsecproxy).
- Tramo local: El AP envía RADIUS UDP estándar al proxy local.
- Tramo WAN: El proxy encapsula el tráfico en TLS y lo envía a través de TCP 2083 al servidor ascendente.
Este patrón le permite proteger el tráfico de red de área amplia sin necesidad de reemplazar la infraestructura heredada.
Integración con Purple
Las plataformas de Guest WiFi y WiFi Analytics de Purple se integran perfectamente con la infraestructura RADIUS empresarial. Bajo la licencia Connect, Purple actúa como un proveedor de identidad gratuito para OpenRoaming, donde RadSec es un requisito obligatorio para proteger el tráfico de federación entre los establecimientos y el nodo central.
Mejores prácticas
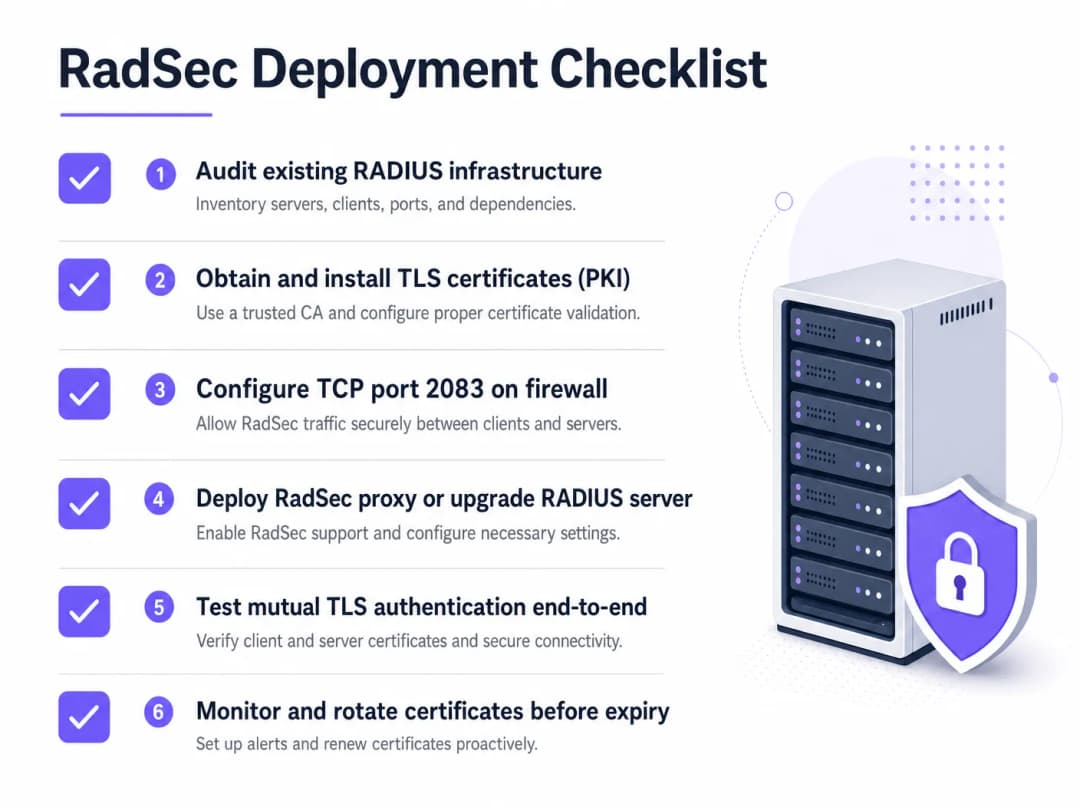
- Gestión del ciclo de vida de los certificados: TLS mutuo depende de certificados válidos. Implemente la renovación automatizada (por ejemplo, a través de ACME) y un monitoreo estricto. Un certificado vencido provocará una interrupción total de la autenticación.
- Configuración del firewall: Asegúrese de que el puerto TCP 2083 esté explícitamente permitido tanto de salida desde el establecimiento como de entrada al servidor RADIUS. No asuma que se aplicarán las reglas UDP 1812 existentes.
- Priorizar el tráfico de alto riesgo: Comience la implementación en los enlaces que atraviesan la internet pública o redes WAN no confiables antes de pasar a las VLAN de gestión local.
Para obtener más información sobre cómo proteger el extremo, lea nuestra guía sobre Access Point Security: Your 2026 Enterprise Guide.
Solución de problemas y mitigación de riesgos
Cuando RadSec falla, rara vez se trata de un problema de autenticación; casi siempre es un problema de TLS o TCP.
- Síntoma: Los puntos de acceso se muestran como desconectados del servidor RADIUS.
- Verificación: Reglas de firewall para TCP 2083. El RADIUS tradicional utiliza UDP; los equipos de red con frecuencia olvidan abrir el puerto TCP.
- Síntoma: Se establece la conexión TCP, pero la autenticación falla de inmediato.
- Verificación: Validación de certificados. Verifique que el Common Name (CN) o el Subject Alternative Name (SAN) coincidan, que el certificado no haya expirado y que el cliente confíe en la CA emisora. Utilice
openssl s_client -connect <server>:2083para depurar el saludo de conexión (handshake).
- Verificación: Validación de certificados. Verifique que el Common Name (CN) o el Subject Alternative Name (SAN) coincidan, que el certificado no haya expirado y que el cliente confíe en la CA emisora. Utilice
Asegúrese de que los fundamentos de su red sean sólidos. Revise nuestro consejo en Proteja su red con DNS fuerte y seguridad.
ROI e impacto empresarial
Implementar RadSec es una inversión en mitigación de riesgos. El ROI se mide en la prevención de brechas de datos, multas por cumplimiento (PCI-DSS, GDPR) y daños a la reputación. Además, permite la participación en federaciones de roaming modernas como OpenRoaming, lo que puede mejorar significativamente la experiencia de los invitados en entornos de Sector Salud y Transporte.
Escuche la sesión informativa
Para profundizar en las realidades operativas de la implementación de RadSec, escuche nuestra sesión informativa técnica de 10 minutos:
Para conocer los pasos de configuración específicos en dispositivos de cliente, consulte Cómo configurar WiFi empresarial en iOS y macOS con 802.1X.
Definiciones clave
RadSec
Una extensión del protocolo RADIUS que encapsula el tráfico RADIUS dentro de un túnel TLS a través del puerto TCP 2083.
Se utiliza para proteger el tráfico de autenticación al atravesar redes no confiables, evitando la interceptación de credenciales.
TLS mutuo (mTLS)
Un proceso de seguridad donde tanto el cliente como el servidor presentan certificados X.509 para verificar la identidad del otro antes de establecer una conexión cifrada.
El mecanismo de autenticación central de RadSec, que reemplaza la dependencia de secretos compartidos estáticos.
802.1X
El estándar IEEE para el control de acceso a la red basado en puertos, utilizado para autenticar dispositivos que intentan conectarse a una LAN o WLAN.
El marco que se basa en RADIUS (y, por extensión, en RadSec) para validar las credenciales de los usuarios contra un directorio.
radsecproxy
Un demonio de código abierto que actúa como proxy, convirtiendo el tráfico estándar UDP RADIUS en RadSec (TLS sobre TCP) y viceversa.
Se implementa cuando los puntos de acceso o los servidores RADIUS heredados como Microsoft NPS carecen de soporte nativo para RadSec.
OpenRoaming
Un estándar de federación desarrollado por la WiFi Alliance que permite a los usuarios conectarse de forma segura y sin interrupciones a las redes WiFi participantes a nivel mundial.
OpenRoaming exige el uso de RadSec para proteger el tráfico de autenticación entre los establecimientos y los proveedores de identidad.
Secreto compartido
Una cadena de texto estática utilizada en RADIUS tradicional para ofuscar contraseñas y verificar el origen de las solicitudes.
Aunque técnicamente sigue presente en las configuraciones de RadSec para compatibilidad con versiones anteriores, es reemplazado por el cifrado TLS.
FreeRADIUS
Un servidor RADIUS de código abierto ampliamente implementado que proporciona soporte nativo para RadSec.
Se utiliza a menudo en entornos empresariales y federaciones de roaming debido a su flexibilidad y capacidades nativas de TLS.
PKI (Infraestructura de clave pública)
El marco de trabajo de roles, políticas y software necesario para crear, administrar, distribuir y revocar certificados digitales.
Un requisito previo para implementar RadSec, ya que se deben emitir y gestionar certificados para todos los clientes y servidores RADIUS.
Ejemplos resueltos
Un grupo hotelero de 200 propiedades utiliza Microsoft NPS de forma centralizada para la autenticación del personal. Los puntos de acceso en cada hotel envían actualmente solicitudes RADIUS a través de internet público mediante UDP 1812. El director de tecnología (CTO) exige el cifrado para todo el tráfico de autenticación, pero reemplazar NPS no es una opción para este año.
Implementar un proxy RadSec (por ejemplo, radsecproxy) en cada sitio de hotel y un proxy correspondiente en el centro de datos central frente a los servidores NPS. Los AP locales envían UDP RADIUS al proxy local. El proxy local establece un túnel TLS mutuo a través de TCP 2083 por internet hacia el proxy central. El proxy central finaliza el túnel TLS y reenvía el tráfico UDP RADIUS estándar al servidor NPS.
Una gran universidad está implementando OpenRoaming en todo su campus para permitir un acceso sin fricciones a los académicos visitantes. Utilizan FreeRADIUS 3.0.
Habilitar RadSec de forma nativa dentro de FreeRADIUS. Generar certificados X.509 de una CA de confianza para la federación OpenRoaming. Configurar el firewall del campus para permitir el tráfico entrante y saliente TCP 2083 hacia los nodos de la federación. Configurar los controladores de LAN inalámbrica para usar RadSec en todas las solicitudes de autenticación dirigidas a la federación.
Preguntas de práctica
Q1. Su equipo ha implementado RadSec nativo entre los puntos de acceso de sus sucursales remotas y su servidor FreeRADIUS central. Los AP pueden hacer ping al servidor, pero las solicitudes de autenticación agotan el tiempo de espera por completo y no se registra tráfico en los logs de RADIUS.
Sugerencia: RadSec utiliza un protocolo de transporte y un puerto diferentes a los de RADIUS tradicional.
Ver respuesta modelo
Es probable que el firewall esté bloqueando el puerto TCP 2083. Los equipos de red acostumbrados a RADIUS tradicional a menudo solo permiten los puertos UDP 1812/1813. Debe permitir explícitamente el puerto TCP 2083 de salida desde la sucursal y de entrada hacia el servidor RADIUS.
Q2. Está auditando la arquitectura WiFi de un cliente minorista. Utilizan Microsoft NPS de forma centralizada. Los AP de sus tiendas envían solicitudes de autenticación a través de Internet mediante una VPN IPsec. ¿Se requiere RadSec en este caso?
Sugerencia: Considere las capas de cifrado que ya están implementadas.
Ver respuesta modelo
Aunque RadSec es una mejor práctica, la VPN IPsec ya proporciona cifrado en la capa de transporte para el tráfico RADIUS UDP a través de Internet no segura. Implementar RadSec aquí proporcionaría defensa en profundidad, pero es menos urgente que si el tráfico estuviera cruzando Internet de forma nativa.
Q3. Una semana después de una implementación exitosa del proxy RadSec, toda la autenticación WiFi en la empresa falla simultáneamente a las 09:00 AM de un lunes. El equipo de red confirma que las reglas del firewall no han cambiado.
Sugerencia: ¿Cuál es el mecanismo de autenticación principal para el propio túnel TLS?
Ver respuesta modelo
Es probable que los certificados X.509 utilizados para la autenticación TLS mutua hayan expirado. Cuando los certificados expiran, el saludo TLS falla, la conexión TCP se cae y el tráfico RADIUS no puede fluir. Implemente el monitoreo y la rotación automatizados de certificados para evitar esto.
Preguntas frecuentes
¿Qué es RadSec (RFC 6614) y en qué se diferencia del RADIUS heredado?
RadSec encapsula los datagramas estándar de autenticación, autorización y contabilidad (AAA) de RADIUS dentro de un túnel seguro TLS 1.3 a través del puerto TCP 2083. El RADIUS heredado (RFC 2865) depende de los puertos UDP no orientados a conexión 1812 y 1813 con secretos compartidos con hash MD5, exponiendo los paquetes a la interceptación, la alteración de paquetes y la fragmentación UDP. RadSec introduce la validación de certificados TLS mutua (mTLS), el mantenimiento de conexión activa (keep-alives) y el transporte WAN cifrado entre los controladores inalámbricos y los servidores RADIUS en la nube.
¿Cómo protege RadSec al WiFi empresarial contra la vulnerabilidad BlastRADIUS?
BlastRADIUS (CVE-2024-3596) explota colisiones criptográficas MD5 en paquetes Access-Request heredados de RFC 2865, lo que permite a los atacantes en la ruta WAN falsificar respuestas Access-Accept válidas sin conocer el secreto compartido. Debido a que RadSec envuelve toda la sesión RADIUS dentro de un flujo TLS 1.3 cifrado y autenticado, los atacantes no pueden inspeccionar ni manipular las cargas útiles o los atributos de los paquetes, lo que neutraliza la falsificación de MD5 y los ataques de intermediario.
¿Por qué RadSec elimina los problemas de fragmentación de paquetes EAP-TLS en los enlaces WAN?
En las autenticaciones EAP-TLS de 802.1X basadas en certificados, las cadenas de certificados intermedios y de cliente frecuentemente exceden la MTU de Ethernet estándar de 1500 bytes. A través de UDP, los proveedores de servicios de internet intermedios, los firewalls corporativos y las puertas de enlace NAT de los operadores descartan con regularidad los paquetes RADIUS fragmentados. RadSec utiliza el descubrimiento de MTU de ruta TCP (PMTU) y la segmentación TCP, lo que garantiza que las cadenas de certificados de gran tamaño se transfieran sin problemas y sin pérdida de paquetes ni tiempos de espera agotados del controlador.
¿Cómo reduce la latencia de autenticación el agrupamiento de conexiones TCP persistentes en RadSec?
En lugar de realizar un nuevo saludo de tres vías TCP y un intercambio de claves TLS para cada solicitud de autenticación, los controladores empresariales modernos y los proxies RadSec establecen grupos de conexiones persistentes. Una vez establecidas, múltiples autenticaciones 802.1X reutilizan el socket TLS abierto. Si un paquete se pierde en la WAN, el reconocimiento selectivo TCP (SACK) retransmite el segmento perdido en un plazo de 1 a 2 viajes de ida y vuelta (~70 ms), lo que evita las pausas por tiempo de espera de aplicación de varios segundos que son comunes en UDP RADIUS.
¿Qué autenticación mutua de certificados (mTLS) se requiere para implementar RadSec?
RFC 6614 exige la validación bidireccional de certificados X.509. El controlador de acceso inalámbrico verifica el nombre alternativo del sujeto (SAN) del certificado del servidor con el FQDN de Cloud RADIUS (radius1.purplewifi.net) utilizando un paquete de CA empresarial de confianza. En sentido inverso, el servidor Cloud RADIUS verifica el certificado de cliente y la clave privada del controlador, lo que garantiza que solo el hardware de red autorizado pueda enviar solicitudes de autenticación.
¿Qué reglas de firewall y puertos de red son necesarios para la implementación de RadSec?
Los administradores de red deben permitir el tráfico saliente del puerto TCP 2083 desde los controladores de LAN inalámbrica o los puntos de acceso perimetrales hacia los endpoints de Cloud RADIUS. A diferencia del legado UDP RADIUS, que requiere orificios de NAT con estado en UDP 1812 y 1813 que con frecuencia expiran después de 30 segundos de inactividad, RadSec utiliza un único flujo TCP saliente mantenido mediante pruebas automatizadas de mantenimiento de conexión en la capa de aplicación.
Continúe leyendo esta serie
Cumplimiento de CIPA: lista de verificación de cumplimiento para operadores de establecimientos
Podrá decidir si CIPA vincula su WiFi, luego segmentar redes, enrutar el DNS a través de Purple Shield y cerrar rutas de bypass. También sabrá qué evidencia conservar para la certificación del Form 486 o Form 479. La lista de verificación asigna un responsable a cada requisito, para que no falte nada en la certificación de su próximo año de financiamiento.
Fallas de conexión en el modo de transición WPA3: una lista de verificación de implementación para Cisco Meraki, HPE Aruba y Ruckus
Utilice esta lista de verificación para diagnosticar por qué los dispositivos fallan en un SSID en modo de transición WPA3 SAE y soluciónelo en Cisco Meraki, HPE Aruba o Ruckus. Podrá asociar códigos de estado de 802.11 con sus causas, aislar problemas de PMF, 802.11r y 6GHz, y decidir cuándo migrar a un SSID exclusivo de WPA3.
El mejor filtrado de DNS: una guía completa para empresas
Esta guía de referencia técnica explica cómo el filtrado de DNS empresarial protege las redes públicas al bloquear dominios maliciosos en la capa de resolución, antes de que se establezca una conexión. Proporciona a los directores de TI, arquitectos de red y equipos de operaciones de establecimientos la arquitectura de implementación, la configuración del firewall y el contexto de cumplimiento que necesitan para proteger el WiFi de invitados en entornos de hotelería, retail y sector público. Purple Shield bloquea malware, redes de bots y contenido inapropiado a nivel de DNS en más de 80,000 establecimientos activos.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.