पारंपरिक Captive Portal अभी भी लोकप्रिय हैं क्योंकि वे परिचित हैं, समझाने में आसान हैं और कई वायरलेस कंट्रोलर पर उपलब्ध हैं। वे आधुनिक गेस्ट WiFi के लिए एक कमजोर डिफॉल्ट भी हैं। स्प्लैश पेज ब्राउज़र रीडायरेक्ट, यूजर इंटरैक्शन और अक्सर ओपन या शेयर्ड-एक्सेस डिज़ाइनों पर निर्भर करते हैं, जबकि UK के दिशानिर्देशों ने चेतावनी दी है कि वेब रीडायरेक्ट और Captive Portal में गंभीर सुरक्षा कमजोरियां होती हैं।Jisc मार्गदर्शन
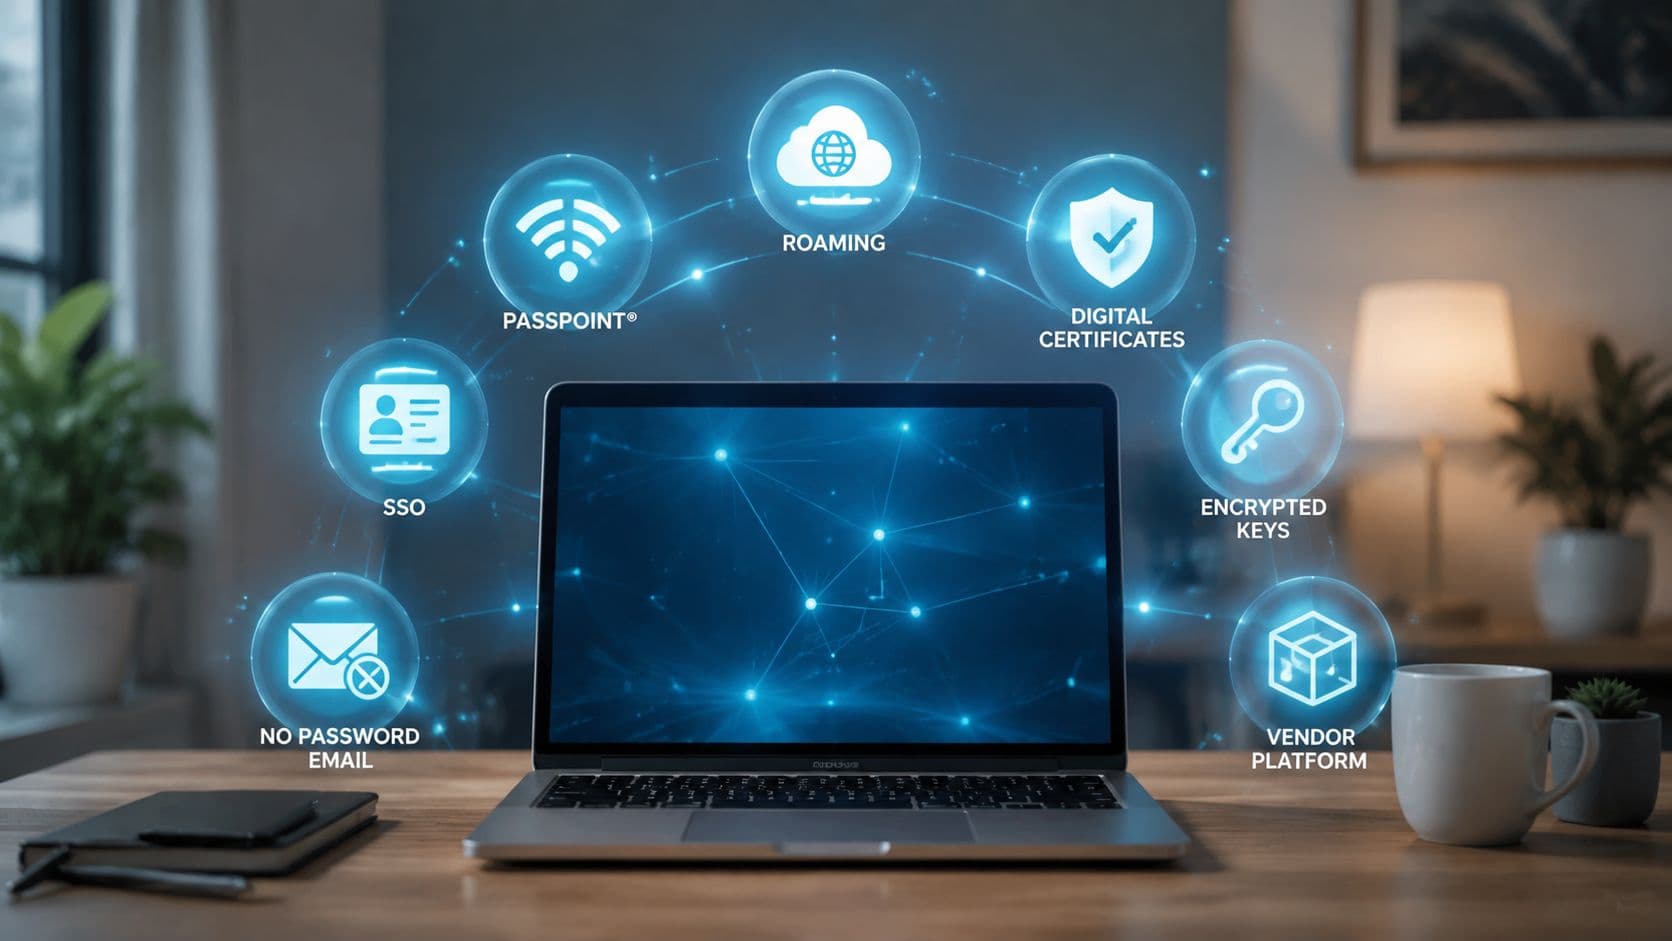
सबसे मजबूत captive portal alternatives कोई एक श्रेणी नहीं हैं। OpenRoaming और Passpoint का लक्ष्य स्वचालित, एन्क्रिप्टेड गेस्ट रोमिंग प्रदान करना है। सर्टिफिकेट-आधारित एक्सेस कर्मचारियों और प्रबंधित डिवाइसों के काम आता है। SSO WiFi पॉलिसी को आइडेंटिटी प्रोवाइडर्स से जोड़ता है, जबकि iPSK, PPSK और MPSK लीगेसी, IoT और मल्टी-टीनेंट डिवाइसों को संभालते हैं। यह सूची पहले-पैकेट की सुरक्षा, ऑनबोर्डिंग प्रयास, डिवाइस कम्पेटिबिलिटी, आइडेंटिटी और हार्डवेयर निर्भरता, रोमिंग व्यवहार, प्रशासन और वेन्यू के अनुकूलता के आधार पर उनकी तुलना करती है। उदाहरण के लिए, Madeira Remote Coliving जैसे वेन्यू को निवासियों के लिए सरलता, कर्मचारियों के लिए अलग नेटवर्क और उन डिवाइसों के लिए सपोर्ट की आवश्यकता हो सकती है जो एंटरप्राइज़ ऑथेंटिकेशन नहीं चला सकते।
1. Purple
Purple उन स्थानों के लिए उपयुक्त है जिन्हें एक WiFi प्लेटफॉर्म पर अतिथि रोमिंग, स्टाफ पहचान और डिवाइस-स्तरीय एक्सेस नियंत्रण की आवश्यकता होती है। यह मेहमानों के लिए OpenRoaming और Passpoint, कर्मचारियों के लिए सर्टिफिकेट-आधारित EAP-TLS, और उन उपकरणों के लिए iPSK-शैली नियंत्रणों को जोड़ता है जो 802.1X का समर्थन नहीं कर सकते हैं। इसका परिणाम एक अन्य स्प्लैश पेज के बजाय विभिन्न उपयोगकर्ता और डिवाइस श्रेणियों के लिए एक प्रमाणीकरण परत है।
मेहमान एक बार ऑथेंटिकेट कर सकते हैं, आमतौर पर ईमेल के माध्यम से, और फिर बाद की विज़िट पर कम प्रयास के साथ दोबारा कनेक्ट हो सकते हैं। Passpoint स्वचालित ऑथेंटिकेशन के लिए डिवाइस को तैयार करता है, जिससे लौटने वाले यूज़र्स को हर बार ब्राउज़र फ़्लो पूरा करने की आवश्यकता नहीं होती है। यही तरीका पहले से ही प्रमुख UK साइटों पर उपयोग किया जा रहा है, जिसमें Loughborough University, 22 Bishopsgate, University of the Arts London campuses, Oxford और Bristol शामिल हैं, जैसा कि Jisc-संबंधित डिप्लॉयमेंट गाइडेंस में प्रलेखित है।UK OpenRoaming डिप्लॉयमेंट्स
यह विभिन्न प्रकार के उपयोगकर्ताओं के लिए क्यों काम करता है
कर्मचारियों के लिए, Purple साझा पासवर्ड के बजाय EAP-TLS प्रमाणपत्र का उपयोग करता है। Microsoft Entra ID, Google Workspace और Okta के साथ एकीकरण एक्सेस प्रदान कर सकते हैं और निर्देशिका (directory) भूमिकाएं बदलने पर इसे रद्द कर सकते हैं। यह मॉडल अस्पतालों, कार्यालयों, विश्वविद्यालयों और बहु-साइट ऑपरेटरों के अनुकूल है जहाँ प्रत्येक कनेक्शन को एक व्यक्तिगत पहचान से मैप किया जाना चाहिए।
Purple मौजूदा नेटवर्क हार्डवेयर पर क्लाउड ओवरले के रूप में चलता है, जिसकी अनुकूलता Cisco Meraki, Aruba, Ruckus, Juniper Mist और UniFi के साथ है। एक क्लाउड RADIUS डिज़ाइन ऑन-प्रिमाइसेस RADIUS सर्वर संचालित करने की आवश्यकता को समाप्त करता है, हालांकि नेटवर्क को अभी भी उपयुक्त RADIUS, चेंज ऑफ़ ऑथराइजेशन और वॉल्ड-गार्डन क्षमताओं की आवश्यकता होती है।
व्यावहारिक नियम: Purple का मूल्यांकन एक मल्टी-क्लास एक्सेस प्लेटफॉर्म के रूप में करें, न कि केवल एक पोर्टल उत्पाद के रूप में। इसका मूल्य तब सबसे स्पष्ट होता है जब एक ही परिनियोजन को हर समूह को एक ही लॉगिन प्रक्रिया दिए बिना मेहमानों, कर्मचारियों, निवासियों, IoT और पुराने डिवाइसों को अलग करना होता है।
इन-बिल्ट एनालिटिक्स, CRM कनेक्टर्स और मार्केटिंग ऑटोमेशन सहमति वाले फर्स्ट-पार्टी WiFi डेटा को परिचालन और मार्केटिंग इनसाइट में बदल सकते हैं। हालांकि, इसका एक पहलू व्यावसायिक जटिलता भी है। मुफ्त Connect गेस्ट टियर में वे एनालिटिक्स, सर्वे, सुरक्षा सुविधाएं या ऑटोमेशन शामिल नहीं हो सकते हैं जिनकी एक एंटरप्राइज ऑपरेटर उम्मीद करता है, इसलिए कुल लागत चुने गए टियर और ऐड-ऑन पर निर्भर करती है। Purple के इस Captive Portal गाइड की समीक्षा करें, और फिर निर्णय लेने से पहले लाइसेंसिंग और कंट्रोलर आवश्यकताओं की पुष्टि करें।
Purple के WiFi प्लेटफ़ॉर्म को एक्सप्लोर करें
2. SecureW2 JoinNow और Cloud RADIUS
SecureW2 एक प्रमाणपत्र-प्रथम दृष्टिकोण अपनाता है। JoinNow उपयोगकर्ताओं को डिवाइस नामांकन के माध्यम से मार्गदर्शन करता है, एक प्रमाणपत्र प्राप्त करता है और आमतौर पर EAP-TLS के माध्यम से WPA-Enterprise के लिए ऑपरेटिंग सिस्टम को कॉन्फ़िगर करता है। उस प्रारंभिक सेटअप के बाद, डिवाइस बिना बार-बार पासवर्ड दर्ज किए या Captive Portal को पूरा किए सीधे WiFi से प्रमाणित हो सकता है।
यह प्लेटफॉर्म क्लाउड PKI को Cloud RADIUS और Microsoft Entra ID, Okta और Google Workspace जैसे पहचान प्रदाताओं के विरुद्ध नीति लुकअप के साथ जोड़ता है। यह प्रशासकों को उपयोगकर्ता, डिवाइस या निर्देशिका स्थिति के अनुसार एक्सेस नियम लागू करने की अनुमति देता है। कर्मचारियों और ठेकेदारों को अलग-अलग विशेषाधिकार प्राप्त हो सकते हैं, जबकि एक साझा कुंजी को घुमाए बिना किसी समझौते या चले गए उपयोगकर्ता के प्रमाणपत्र को रद्द किया जा सकता है।
यह मॉडल कहाँ फिट बैठता है
JoinNow विशेष रूप से उन कार्यालयों, विश्वविद्यालयों और वितरित संगठनों के लिए उपयुक्त है जिनके पास प्रबंधित डिवाइस या एक गंभीर BYOD कार्यक्रम है। यह अतिथि वर्कफ़्लो का भी समर्थन कर सकता है, लेकिन प्रशासकों को अतिथि अनुभव को ध्यानपूर्वक डिज़ाइन करने की आवश्यकता होती है। एक प्रमाणपत्र वर्कफ़्लो सुरक्षित होता है, फिर भी यह एक विज़िटर से एक साधारण क्लिक-थ्रू पेज की तुलना में अधिक अपेक्षा करता है।
इसका लाभ निरंतरता है। वही पहचान-आधारित आर्किटेक्चर WiFi, VPN और वायर्ड एक्सेस का समर्थन कर सकता है, बजाय इसके कि वायरलेस को एस्टेट के सबसे कम नियंत्रित हिस्से के रूप में छोड़ दिया जाए। यह साझा पासवर्ड द्वारा बनाई गई आवर्ती सहायता समस्या को भी समाप्त करता है, विशेष रूप से तब जब उपयोगकर्ता क्रेडेंशियल्स को व्यक्तिगत डिवाइसों पर कॉपी करते हैं।
लागत वैचारिक होने के बजाय ज्यादातर परिचालन संबंधी होती है:
- PKI क्षमता: सर्टिफिकेट्स के लिए नई नेटवर्क टीमों को नामांकन, नवीनीकरण, ट्रस्ट चेन और निरस्तीकरण को समझना होगा।
- डिवाइस कवरेज: कर्मचारियों, ठेकेदारों और BYOD उपयोगकर्ताओं द्वारा उपयोग किए जाने वाले ऑपरेटिंग सिस्टम और स्वामित्व मॉडल के लिए समर्थन की पुष्टि करें।
- बजट दृश्यता: SecureW2 कोटेशन-आधारित मूल्य निर्धारण का उपयोग करता है, इसलिए एक विश्वसनीय व्यावसायिक मामला बनाने से पहले एक खोज प्रक्रिया की आवश्यकता होती है।
SecureW2 एक मजबूत सुरक्षा-आधारित विकल्प है, लेकिन यह स्वचालित रूप से सबसे अच्छा गेस्ट मार्केटिंग प्लेटफॉर्म नहीं है। यदि स्थल को कर्मचारियों के प्रमाणपत्रों के साथ-साथ रोमिंग, एनालिटिक्स और सहमति-आधारित फ़र्स्ट-पार्टी जुड़ाव की आवश्यकता है, तो केवल यह मानने के बजाय कि Cloud RADIUS अकेले उन्हें कवर कर लेगा, आवश्यक कार्यों की तुलना करें।
3. RUCKUS Cloudpath Enrollment System
Cloudpath निर्देशित नामांकन और पॉलिसी प्रवर्तन के इर्द-गिर्द बनाया गया है। एक उपयोगकर्ता नामांकन SSID से जुड़ता है, एक स्वयं-सेवा प्रक्रिया का पालन करता है और प्रति-डिवाइस प्रमाणपत्र प्राप्त करता है। इसके बाद सिस्टम डिवाइस को एक सुरक्षित 802.1X SSID पर ले जाता है, जिससे स्पलैश पेजों पर दैनिक निर्भरता कम हो जाती है।
वह माइग्रेशन ही महत्वपूर्ण परिचालन विशेषता है। एक Captive Portal ब्राउज़र सत्र को प्रमाणित कर सकता है, लेकिन यह आवश्यक रूप से डिवाइस और नेटवर्क के बीच एक स्थायी, प्रबंधित संबंध नहीं बनाता है। Cloudpath ऐसा करता है, जो बार-बार पहुंच को सरल बनाता है और प्रशासकों को नीतिगत निर्णयों के लिए एक मजबूत आधार देता है।
मिश्रित डिवाइस समर्थन का व्यावहारिक लाभ
Cloudpath उन डिवाइसेस के लिए डायनेमिक PSK और प्राइवेट PSK मॉडलों का भी समर्थन करता है जो 802.1X का उपयोग नहीं कर सकते हैं। यह हॉस्पिटैलिटी, शिक्षा, आवासीय भवनों और IoT-भारी वातावरणों में महत्वपूर्ण है। एक प्रिंटर, सेंसर या पुराना उपभोक्ता डिवाइस प्रमाणपत्र नामांकन को संभालने में सक्षम नहीं हो सकता है, लेकिन यह अक्सर किसी पॉलिसी या VLAN से मैप की गई विशिष्ट रूप से असाइन की गई कुंजी का उपयोग कर सकता है।
इसका परिणाम एक साझा पासवर्ड और पूर्ण एंटरप्राइज़ प्रमाणीकरण के बीच एक उपयोगी पुल है। प्रत्येक कुंजी को एक डिवाइस, निवासी या भूमिका के साथ जोड़ा जा सकता है, जिससे प्रशासक पूरे SSID क्रेडेंशियल को बदले बिना पहुंच को रद्द या अलग कर सकते हैं।
Cloudpath, Ruckus इन्फ्रास्ट्रक्चर पर सबसे अधिक प्रभावी है, जहाँ वर्कफ़्लो और दस्तावेज़ वायरलेस प्लेटफ़ॉर्म के साथ पूरी तरह से मेल खाते हैं। विषम (heterogeneous) एस्टेट्स के लिए अधिक डिज़ाइन कार्य की आवश्यकता होती है, विशेष रूप से कंट्रोलर एकीकरण, पॉलिसी एक्सचेंज और विभिन्न वेंडर्स के बीच PPSK के सटीक व्यवहार के आसपास। कुछ नेटवर्क टीमों को रोलआउट के दौरान DPSK ऑपरेटिंग मॉडल भी चुनौतीपूर्ण लग सकता है।
Cloudpath सबसे अच्छा तब काम करता है जब संगठन ऑनबोर्डिंग को सुरक्षित SSID पर एक नियंत्रित माइग्रेशन के रूप में मानता है, न कि केवल एक अधिक आकर्षक लॉगिन पेज के रूप में।
शिक्षा, होटल और बहु-आवासीय संपत्तियां इसके लिए स्वाभाविक रूप से उपयुक्त हैं। यदि एस्टेट कई WLAN वेंडरों का उपयोग करता है, तो इसे चुनने से पहले इंटरऑपरेबिलिटी का आकलन करें। यह Cloudpath comparison एक व्यापक क्लाउड ओवरले के विरुद्ध निर्णय लेने में मदद कर सकता है।
4. HPE Aruba ClearPass और Central NAC Air Pass
Aruba का दृष्टिकोण Passpoint और OpenRoaming क्षमताओं के साथ एक परिपक्व नेटवर्क एक्सेस कंट्रोल सिस्टम को जोड़ता है। ClearPass AAA, डिवाइस प्रोफाइलिंग, ऑनबोर्डिंग और पॉलिसी प्रवर्तन प्रदान करता है, जबकि Central NAC Air Pass भाग लेने वाले उपयोगकर्ताओं और स्थानों के लिए अधिक रोमिंग अनुभव का समर्थन करता है।
यह एक हल्के पोर्टल विकल्प के बजाय एक गहन एंटरप्राइज़ आर्किटेक्चर है। प्रशासक कर्मचारियों, ठेकेदारों, मेहमानों, BYOD और उपकरणों के लिए अलग-अलग नीतियां बना सकते हैं, फिर उन नीतियों को पहचान, सर्टिफिकेट स्थिति, डिवाइस प्रोफ़ाइल या नेटवर्क स्थान के अनुसार लागू कर सकते हैं। जब पारंपरिक अतिथि प्रक्रिया की आवश्यकता होती है, तो ClearPass अतिथि प्रायोजन वर्कफ़्लो का भी समर्थन करता है।
Aruba संपदाओं को इस पर विचार क्यों करना चाहिए
Passpoint अतिथि मॉडल को बदल देता है। जब भी कोई विज़िटर आता है, तो ब्राउज़र स्प्लैश पेज दिखाने के बजाय, डिवाइस एक प्रोफ़ाइल प्राप्त करता है और संगत नेटवर्क दिखाई देने पर स्वचालित रूप से प्रमाणित हो जाता है। यह विशेष रूप से परिसरों, सार्वजनिक-क्षेत्र की संपत्तियों, परिवहन-समीपवर्ती स्थानों और बार-बार आने वाले विज़िटर वाले संगठनों के लिए उपयोगी है।
UK का सार्वजनिक-क्षेत्र का WiFi एक उपयोगी तुलना प्रदान करता है। GovWifi कर्मचारियों और आगंतुकों को एक बार साइन अप करने और भाग लेने वाले भवनों में स्वचालित रूप से कनेक्ट होने की अनुमति देता है, जो अपने केंद्रीय प्रमाणीकरण प्रवाह में AES और PEAP के साथ WPA2-Enterprise का उपयोग करता है।GovWifi गोपनीयता मार्गदर्शन यह मॉडल दिखाता है कि क्यों प्रति-यूज़र क्रेडेंशियल और नेटवर्क सेगमेंटेशन एक साझा पासवर्ड या बार-बार पोर्टल रीडायरेक्ट की तुलना में बेहतर हो सकते हैं।
Aruba की कमजोरी जटिलता है। ClearPass डिज़ाइन, लाइसेंसिंग, प्रमाणपत्र, Passpoint प्रोफाइल, RADIUS और पॉलिसी निर्भरताओं सभी के लिए सावधानीपूर्वक योजना बनाने की आवश्यकता होती है। MAC रैंडमाइजेशन क्लासिक पोर्टल पहचान को अविश्वसनीय भी बना सकता है, जो पुराने रीडायरेक्ट-आधारित वर्कफ़्लो को ठीक करने के प्रयास के बजाय प्रमाणपत्र या Passpoint के पक्ष को मजबूत करता है।
HPE Aruba Central NAC Air Pass
5. Cisco Identity Services Engine और Cisco Spaces OpenRoaming
Cisco ISE इस संयोजन में पॉलिसी इंजन है। यह एंटरप्राइज AAA, प्रमाणपत्र-आधारित 802.1X, BYOD ऑनबोर्डिंग, डिवाइस प्रोफाइलिंग और अतिथि एक्सेस वर्कफ़्लो को संभालता है। Cisco Spaces OpenRoaming स्वचालित विज़िटर कनेक्टिविटी के लिए एक फ़ेडरेटेड मार्ग जोड़ता है, जिससे वापस आने वाले उपयोगकर्ता को पोर्टल के साथ बातचीत करने की आवश्यकता की संख्या कम हो जाती है।
ISE उन संगठनों के लिए उपयुक्त है जो पहले से ही Cisco वायरलेस, स्विचिंग और आइडेंटिटी कंट्रोल्स चलाते हैं। यह सर्टिफिकेट की स्थिति की जांच कर सकता है, आइडेंटिटी और डिवाइस संदर्भ के माध्यम से पॉलिसी लागू कर सकता है, और प्रायोजित या सेल्फ-सर्विस गेस्ट एक्सेस का समर्थन कर सकता है जहां एक पोर्टल आवश्यक बना रहता है। यह व्यापकता इसे बड़े एस्टेट्स के लिए उपयुक्त बनाती है, लेकिन इसका अर्थ यह भी है कि एडमिनिस्ट्रेटर्स को डिप्लॉयमेंट से पहले संपूर्ण ऑथेंटिकेशन पाथ को मैप करना होगा।
OpenRoaming मेहमानों के लिए एक अलग और बेहतर अनुभव प्रदान करता है। WiFi Alliance ने यूरोपीय सार्वजनिक स्थानों पर Passpoint कनेक्टिविटी का वर्णन किया है और ट्रैफलगर स्क्वायर में मध्य लंदन के एक परिनियोजन का उल्लेख किया है।WiFi Alliance Passpoint परिनियोजन इसका परिचालन सिद्धांत सीधा है। एक डिवाइस को एक बार कॉन्फ़िगर किया जाता है, और फिर वह बार-बार स्थानीय वेब लॉगिन चरणों को दोहराने के बजाय फेडरेशन और स्वचालित प्रमाणीकरण का उपयोग करता है।
मुख्य समझौता (Trade-off)
Cisco की इकोसिस्टम गहराई एक लाभ या एक सीमा हो सकती है। एक Cisco WLAN एस्टेट मूल एकीकरण का प्रभावी ढंग से उपयोग कर सकता है, जबकि एक मल्टी-वेंडर वातावरण को RADIUS विशेषताओं, रोमिंग फ़ेडरेशन, नीति प्रवर्तन और समर्थन सीमाओं को मान्य करना होगा। Spaces की क्षमताएं लाइसेंसिंग पर भी निर्भर करती हैं, इसलिए केवल उत्पाद का नाम ही उपलब्ध सुविधा सेट को परिभाषित नहीं करता है।
Cisco ISE इसलिए वहां सबसे मजबूत है जहां परिनियोजन की सादगी की तुलना में केंद्रीकृत नीति और एंटरप्राइज़ एकीकरण अधिक महत्वपूर्ण हैं। यह एक छोटे स्थल के लिए अत्यधिक हो सकता है जिसे केवल पृथक गेस्ट इंटरनेट की आवश्यकता होती है, लेकिन यह स्वास्थ्य सेवा, उच्च शिक्षा, हवाई अड्डों और बड़े कॉर्पोरेट एस्टेट के लिए उपयुक्त हो सकता है।
Cisco Spaces और Purple की तुलना करें
Cisco Identity Services Engine
6. Juniper Mist Access Assurance के साथ Passpoint और MPSK
Juniper Mist कई विकल्प प्रदान करता है क्योंकि विभिन्न डिवाइसों को विभिन्न प्रमाणीकरण विधियों की आवश्यकता होती है। Passpoint और OpenRoaming संगत गेस्ट डिवाइसों की सेवा करते हैं, Access Assurance क्लाउड NAC और AAA नीति प्रदान करता है, और Multiple PSK या Private PSK पुराने, IoT और विशिष्ट एंडपॉइंट्स का समर्थन करता है।
यह संयोजन मिश्रित वातावरण में उपयोगी है। एक लौटने वाला आगंतुक एक प्रदान की गई Passpoint प्रोफाइल का उपयोग कर सकता है, एक कर्मचारी पहचान नीति के माध्यम से प्रमाणित कर सकता है, और एक IoT डिवाइस भूमिका या VLAN मैपिंग के साथ एक व्यक्तिगत PSK प्राप्त कर सकता है। एडमिनिस्ट्रेटर को हर एंडपॉइंट को एक ही विधि में मजबूर करने की आवश्यकता नहीं होती क्योंकि SSID साझा किया जाता है।
Mist का क्लाउड मॉडल विस्तृत WLAN और एंडपॉइंट टेलीमेट्री भी प्रदान करता है। यह टीमों को प्रमाणीकरण विफलताओं को हल करने, डिवाइस श्रेणियों की पहचान करने और यह समझने में मदद कर सकता है कि पॉलिसी के निर्णय एक्सेस को कैसे प्रभावित करते हैं। RadSec सपोर्ट वहाँ प्रासंगिक है जहाँ संगठन सुरक्षित रोमिंग फेडरेशन में भाग लेता है और रोमिंग घटकों के बीच सुरक्षित संचार की आवश्यकता होती है।
डिवाइस की श्रेणी को चुनाव का आधार होना चाहिए
संगत अतिथि उपकरणों के लिए Passpoint सबसे स्पष्ट उत्तर है क्योंकि यह बार-बार ब्राउज़र इंटरैक्शन को हटा देता है। 802.1X क्षमता के बिना उपकरणों के लिए MPSK या PPSK अधिक व्यावहारिक है, लेकिन यह अभी भी कुंजियों को जारी करने, संग्रहीत करने और रद्द करने के लिए एक प्रशासनिक प्रक्रिया बनाता है। Access Assurance केंद्रीय नीति जोड़ता है, हालांकि प्रशासकों को यह पुष्टि करनी चाहिए कि चयनित लाइसेंस में कौन से कार्य शामिल हैं।
Mist हर पोर्टल फ़ंक्शन के लिए एक सार्वभौमिक प्रतिस्थापन नहीं है। यदि स्थान को अभी भी ब्रांडेड पेजों, सर्वेक्षणों या विस्तृत अतिथि डेटा कैप्चर की आवश्यकता है, तो इसे नेटवर्क नियंत्रणों के साथ-साथ एक तीसरे पक्ष के पोर्टल की आवश्यकता हो सकती है। इससे एडमिनिस्टर करने के लिए दो सिस्टम और समस्याओं को हल करने के लिए दो स्थान बन सकते हैं।
Juniper Mist वायरलेस दस्तावेज़
7. PPSK और ExtremeGuest के साथ ExtremeCloud IQ
ExtremeCloud IQ उपयोगकर्ताओं या डिवाइसों को अलग-अलग कुंजियाँ देने के लिए PPSK का उपयोग करता है, जबकि एक व्यावहारिक साझा-SSID मॉडल को बनाए रखता है। एडमिनिस्ट्रेटर प्रत्येक कुंजी को एक भूमिका, नीति या VLAN के साथ जोड़ सकते हैं, जिससे एकल पासवर्ड की तुलना में अधिक जवाबदेही बनती है और सर्टिफिकेट-आधारित 802.1X का पूरा ऑनबोर्डिंग बोझ बच जाता है।
यह आवासीय भवनों, अतिथि नेटवर्कों और IoT एस्टेट्स के लिए एक उपयोगी मध्य मार्ग है। एक निवासी, ठेकेदार या डिवाइस एक व्यक्तिगत क्रेडेंशियल प्राप्त कर सकता है, जबकि नेटवर्क हर दूसरे उपयोगकर्ता को बाधित किए बिना उस क्रेडेंशियल को रद्द कर सकता है। यह पूर्ण PKI परिनियोजन की तुलना में सरल है, हालांकि यह समान प्रमाणपत्र जीवनचक्र नियंत्रण प्रदान नहीं करता है।
जब ExtremeGuest अभी भी समझ में आता है
ExtremeCloud IQ भी 802.1X, SAML SSO और अन्य वायरलेस सुरक्षा विकल्पों का समर्थन करता है। ExtremeGuest तब भी उपलब्ध रहता है जब किसी स्थान को नियम स्वीकृति, अतिथि पंजीकरण या ब्रांडेड एक्सेस यात्रा के लिए एक पारंपरिक पोर्टल की आवश्यकता होती है। यह ऑपरेटरों को माइग्रेशन का मार्ग देता है, लेकिन पोर्टल को बनाए रखने का मतलब है कि उन्होंने उस उपयोगकर्ता समूह के लिए ब्राउज़र घर्षण (friction) को समाप्त नहीं किया है।
PPSK की उपलब्धता प्रासंगिक लाइसेंस टियर पर निर्भर करती है, इसलिए परिनियोजन को डिज़ाइन करने से पहले पात्रता की पुष्टि करें। यही बात तब भी लागू होती है जब संगठन बाद में OpenRoaming जोड़ने की उम्मीद करता है। रोमिंग फ़ेडरेशन के लिए प्रारंभिक PPSK रोलआउट से परे अतिरिक्त घटकों और एकीकरण कार्य की आवश्यकता हो सकती है।
Extreme एक समझदारी भरा विकल्प है जब वर्तमान WLAN एस्टेट पहले से ही इसके क्लाउड प्रबंधन प्लेटफॉर्म का उपयोग करता है और तत्काल समस्या साझा-पासवर्ड का जोखिम है। यह कम आकर्षक है यदि व्यवसाय को फ़ेडरेटेड गेस्ट रोमिंग, कर्मचारी प्रमाणपत्रों, CRM डेटा और मल्टी-वेंडर हार्डवेयर के लिए एकल सिस्टम की आवश्यकता होती है।
Captive Portal विकल्पों की 7-तरफा तुलना
| समाधान (Solution) | 🔄 कार्यान्वयन की जटिलता (Implementation complexity) | 💡 संसाधन की आवश्यकताएं (Resource requirements) | 📊 अपेक्षित परिणाम (Expected outcomes) | आदर्श उपयोग के मामले (Ideal use cases) | ⭐ मुख्य लाभ / ⚡ दक्षता (Key advantages / Efficiency) |
|---|---|---|---|---|---|
| Purple | मध्यम, क्लाउड RADIUS ओवरले; त्वरित रोलआउट लेकिन कुछ नेटवर्क कॉन्फ़िगरेशन की आवश्यकता | निम्न - मध्यम, क्लाउड सेवा + संगत नियंत्रक; पूर्ण मूल्य के लिए सशुल्क ऐड-ऑन्स | उच्च, निर्बाध अतिथि/कर्मचारी प्रमाणपत्र एक्सेस; ROI के लिए इन-बिल्ट एनालिटिक्स | रिटेल, हॉस्पिटैलिटी, स्टेडियम, अस्पताल, मल्टी-टेनेंट स्थान | ⭐ एंटरप्राइज सुरक्षा, OpenRoaming/Passpoint, CRM/मार्केटिंग एकीकरण ⚡ तेजी से लाइव होने का समय |
| SecureW2 JoinNow + Cloud RADIUS | मध्यम - उच्च, PKI अवधारणाएं और डिवाइस ऑनबोर्डिंग वर्कफ़्लो | मध्यम, क्लाउड PKI, IdP एकीकरण; कोट/डिस्कवरी की सिफारिश की जाती है | उच्च, WiFi/VPN/वायर्ड पर पासवर्ड रहित 802.1X; कैप्टिव पोर्टल्स (captive portals) को कम करता है | संगठन स्तर पर प्रमाणपत्र-आधारित पहुंच चाहने वाले उद्यम (Enterprises) | ⭐ मजबूत PKI ऑटोमेशन और IdP सपोर्ट ⚡ स्वचालित नामांकन रोलआउट को गति देता है |
| RUCKUS Cloudpath Enrollment System | मध्यm, निर्देशित स्वयं-सेवा; Ruckus गियर पर सर्वोत्तम अनुभव | मध्यम, AD/MDM एकीकरण; लेगेसी/IoT के लिए DPSK | उच्च, प्रति-डिवाइस प्रमाणपत्र, दैनिक पोर्टल निर्भरता में कमी | शिक्षा, हॉस्पिटैलिटी, MDUs, RUCKUS-केंद्रित परिनियोजन | ⭐ परिपक्व नामांकन प्रवाह और DPSK सपोर्ट ⚡ सुरक्षित SSID पर आसान डिवाइस माइग्रेशन |
| HPE Aruba ClearPass + Central NAC Air Pass | उच्च, जटिल डिजाइन और लाइसेंसिंग; विस्तृत योजना की आवश्यकता | उच्च, ClearPass + Central NAC और Aruba APs; लाइसेंसिंग पात्रताएं | उच्च, विस्तृत नीति, निर्बाध अतिथि पहुंच के लिए Passpoint/OpenRoaming | बड़े, खंडित नेटवर्क; सार्वजनिक क्षेत्र और शिक्षा | ⭐ व्यापक NAC, प्रोफाइलिंग और Passpoint सपोर्ट ⚡ बड़े परिसरों के लिए स्केलेबल |
| Cisco ISE + Cisco Spaces OpenRoaming | उच्च, एंटरप्राइज-ग्रेड सेटअप और लाइसेंसिंग जटिलता | उच्च, ISE परिनियोजन, Spaces लाइसेंसिंग; Cisco WLAN के साथ अनुकूलतम | उच्च, मजबूत AAA, प्रमाणपत्र जांच, लौटने वाले विज़िटर्स के लिए रोमिंग फेडरेशन | बड़े Cisco-आधारित परिसर और सेवा-प्रदाता साइटें | ⭐ बड़े पैमाने पर परखा हुआ व्यापक एकीकरण ⚡ OpenRoaming री-एसोसिएशन को गति देता है |
| Juniper Mist Access Assurance + Passpoint/MPSK | मध्यम - उच्च, क्लाउड NAC + Passpoint सेटअप; लाइसेंसिंग जांच | मध्यम, Mist क्लाउड, Access Assurance पात्रताएं; IoT के लिए MPSK/PPSK | उच्च, AI टेलीमेट्री, निर्बाध ऑनबोर्डिंग, कई पोर्टल विकल्प | आधुनिक क्लाउड WLAN परिसर, IoT-मिश्रित वातावरण | ⭐ एकीकृत AI टेलीमेट्री और लचीले पोर्टल विकल्प ⚡ कड़ा WLAN+NAC एकीकरण |
| ExtremeCloud IQ (PPSK/MPSK) + ExtremeGuest | मध्यम, PPSK पूर्ण 802.1X की तुलना में सरल है; वैकल्पिक पोर्टल वर्कफ़्लो | मध्यम, Cloud IQ लाइसेंसिंग; PPSK उपलब्धता टियर के अनुसार भिन्न होती है | मध्यम - उच्च, प्रति-डिवाइस कुंजियाँ पोर्टल के उपयोग को कम करती हैं; 802.1X के लिए व्यावहारिक सेतु | BYOD वातावरण, MDU, PPSK की तलाश करने वाले संगठन | ⭐ व्यावहारिक PPSK टूलिंग और रनबुक; वैकल्पिक गेस्ट ऐप ⚡ पूर्ण 802.1X की तुलना में कम ओवरहेड |
वह प्रमाणीकरण मॉडल चुनें जो स्थान के अनुकूल हो
Captive Portal के विकल्पों में कोई एक सार्वभौमिक विजेता नहीं है। सही चुनाव डिवाइस की संख्या, पहचान मॉडल और परिचालन जटिलता के लिए स्थान की सहनशीलता के अनुसार होता है।
जब विज़िटर नियमित रूप से वापस आते हैं, भाग लेने वाले स्थानों के बीच आते-जाते हैं, या बार-बार ब्राउज़र इंटरैक्शन के बिना एन्क्रिप्टेड कनेक्टिविटी चाहते हैं, तो OpenRoaming या Passpoint चुनें। सार्वजनिक स्थान, कैंपस, ट्रांसपोर्ट से जुड़े एस्टेट, होटल और मल्टी-साइट वेन्यू को सबसे अधिक लाभ तब होता है जब उनकी ऑडियंस के लिए प्रोफाइल प्रोविज़निंग व्यावहारिक हो। लंदन के डिप्लॉयमेंट्स और नामचीन UK OpenRoaming साइटें दिखाती हैं कि यह मॉडल केवल प्रयोगशाला प्रदर्शनों तक सीमित नहीं है, बल्कि व्यावहारिक रूप से काम कर रहा है।UK OpenRoaming डिप्लॉयमेंट के उदाहरण
जब स्टाफ की पहचान, सर्टिफिकेट लाइफसाइकिल और तत्काल निरस्तीकरण सबसे अधिक मायने रखता है तो cloud RADIUS के साथ EAP-TLS चुनें। कार्यालयों, अस्पतालों, विश्वविद्यालयों और प्रबंधित BYOD कार्यक्रमों को साझा PSK पर व्यक्तिगत क्रेडेंशियल्स को प्राथमिकता देनी चाहिए। लीगेसी उपकरणों, IoT, निवासियों और बहु-किरायेदार वातावरण के लिए PPSK, MPSK या iPSK चुनें जहां 802.1X व्यावहारिक नहीं है।
पायलट करने से पहले, एंडपॉइंट्स की सूची बनाएं और रिकॉर्ड करें कि कौन से डिवाइस Passpoint, WPA2- या WPA3-Enterprise, 802.1X और सर्टिफिकेट एनरोलमेंट को सपोर्ट करते हैं। अपने WLAN वेंडर, RADIUS सपोर्ट, Change of Authorisation, VLAN आइसोलेशन, आइडेंटिटी प्रोवाइडर इंटीग्रेशन, रोमिंग आवश्यकताओं और लाइसेंसिंग की पुष्टि करें। यह भी तय करें कि वेन्यू को किस पर्सनल डेटा की आवश्यकता है। UK बिजनेस गाइडेंस बुनियादी पोर्टल्स और ऑडिट व GDPR टूलिंग वाले एंटरप्राइज़ सिस्टम के बीच अंतर स्पष्ट करता है, जबकि व्यापक अनुपालन का विषय डेटा मिनिमाइजेशन है, न कि अधिक आइडेंटिटी जानकारी एकत्र करना।UK गेस्ट WiFi और अनुपालन गाइडेंस
Purple तब प्रासंगिक होता है जब कोई ऑपरेटर समर्थित हार्डवेयर पर क्लाउड ओवरले चाहता है, जिसमें अतिथि Passpoint और OpenRoaming, कर्मचारी पहचान एकीकरण, एनालिटिक्स और विरासत या बहु-किराएदार (multi-tenant) उपकरणों के लिए नियंत्रण शामिल हों। यह अलग प्रणालियों की संख्या को कम कर सकता है, लेकिन नेटवर्क को अभी भी संगत कंट्रोलर सुविधाओं और ठीक से खंडित (segmented) डिज़ाइन की आवश्यकता होती है।
प्रमाणीकरण मॉडल से शुरुआत करें, न कि स्प्लैश-पेज डिज़ाइन से। एक आकर्षक पोर्टल भी संगठन को रीडायरेक्ट, साझा क्रेडेंशियल और मैन्युअल सहायता पर निर्भर छोड़ सकता है। रोमिंग प्रोफाइल, प्रमाणपत्र और प्रति-डिवाइस कुंजियों का एक अच्छी तरह से डिज़ाइन किया गया संयोजन प्रत्येक उपयोगकर्ता समूह को एक ऐसी पहुंच विधि प्रदान करता है जो उसके डिवाइस और जोखिम प्रोफ़ाइल से मेल खाती है।
Purple समर्थित WLAN हार्डवेयर पर आसान गेस्ट एक्सेस, सर्टिफिकेट-आधारित स्टाफ प्रमाणीकरण और लीगेसी या मल्टी-टेनेंट डिवाइस के नियंत्रण के लिए Passpoint और OpenRoaming को जोड़ता है। यह मूल्यांकन करने के लिए Purple पर जाएं कि कैसे इसका क्लाउड आइडेंटिटी और WiFi प्लेटफॉर्म हर डिवाइस पर एक ही प्रमाणीकरण मॉडल को लागू किए बिना बार-बार होने वाले Captive Portal लॉगिन को बदल सकता है।